Pourquoi on m'a pas dit qu'il y avait la saison 3 de Shrinking ???
Vous servez à rien, on dirait des chats.
...
Plus anciens…

@cocker
Miaou ?
...
@flore toi aussi 🫵
...
@cocker
/me s'assoit entre toi et l'écran en te tournant le dos...
...
@flore mais enfin ?! Laissez moi regarder S03E01 !!!
...
@cocker
Ils sont où les jouets bruyants ?
Tu peux ouvrir la porte ?
La gamelle est vide...
...
@flore au premier étage avec N2. Aller... Pssshhhhhhhh
...
@cocker
/me part avec un air dédaigneux et une démarche digneet lâche une caisse en passant sous ton nez par mesure de retorsion...
...
@flore gaffe... J'ai un pistolet à eau... Gaffe !
...
@cocker
N2 me protègera, elle sait bien que j'ai rien fait, je suis bien trop gentille...
...
@flore elle va t'enfermer dans sa chambre. Tu vas plus pouvoir sortir.
Alors que toi, tu veux aller dans la forêt la nuit !
...
@cocker
Je miaulerai en grattant à la fenêtre et si ça marche pas j'irai m'assoir sur sa poitrine pour la regarder d'un air flippant juste quand elle vient de s'endormir...
...
@flore ok. Va dans la forêt.
...
@cocker
Youpi !!!
...
@cocker
Nan finalement, c'est nul, il fait nuit. Rouvre la porte, je veux me dorer au coin du feu.
...
@flore je vais pas passer ma soirée à ouvrir/fermer.
Y'a des trappes ! Ça sert à ça.
Ayé, j'en ai marre des chats.
...

@cocker pfff j'ai même pas vu la deux
...
@cathy ha oui. J'ai trouvé quelqu'un de pire que moi, ça fait plaisir.
...
@cocker ravie de te rendre service
...

...
@Anne73939133 @cathy une série feelgood. Très bien. Regarde. T'es obligée.
...
...
@Anne73939133 @cathy (pareil, même pas telechargé. J'ai adoré la première. Aucun souvenir de la deuxième)
@Anne73939133 @cocker une série sur un psy qui a perdu sa femme et a une fille qui essaie d'envisager son métier différemment. Avec plein de personnages super dont son mentor grognon joué par Harrison Ford
...
...
C'est comment par rapport a ted lasso ?
...
@oldsysops @Anne73939133 @cathy je peux pas comparer, j'ai jamais regardé 😁
...
@cocker @oldsysops @Anne73939133 moi non plus
...
@cathy @cocker @oldsysops j'ai commencé, c'était top, le début! (Mais la version qu'on a trouvée a des pbs de décalage de son, il faut qu'on prenne le temps de trouver mieux pour regarder la suite 😅)
...
@Anne73939133 @cathy @oldsysops j'ajoute dans ma liste de 391 pages
...

 ,


 🚲
@cocker je sais même pas du quoi tu causes
...

...
@MarSolRivas @Flobzh c'est une série feelgood avec des acteurs tops
...
@cocker @MarSolRivas sur un truc payant?
...
@Flobzh @MarSolRivas moi je télécharge, j'ai pas d'abonnement sur des plateformes. Je sais pas sur quoi ça passe 😐
...
@Flobzh @MarSolRivas si tu trouves pas ou si tu sais pas : tu me DM et je te donnes un lien pour télécharger chez moi (pas de problème d'Hadopi)


Deux heures de chats en colère
https://www.youtube.com/watch?v=rf4JXvjfZpo
...
@cocker Parce que tu me suivais pas encore quand j'en ai parlé ;P
...
@smilematou @cocker À moi non plus tu me l'as pas dit
...
@cathy @smilematou il l'a dit à personne ! Il nous laisse dans l'ignorance la plus totale.
...
Filesystem Size Used Avail Use% Mounted on
u424242 1.0T 777G 248G 76% /home
Oups on dirait que je vais saturé mon backup externe !

TeleCoop cherche un(e) Dev Ops confirmé(e) et Responsable de Projets à Rennes !
Vous avez un intérêt marqué pour des projets écologiques, éthiques et coopératifs, une capacité à aller au bout des choses : œuvrer pour des livrables fonctionnels, bien testés, documentés et pensés pour la maintenance future
Vous maîtrisez Python, PostgreSQL, Docker, CI gitlab ou NATS
Alors ça devrait vous plaire !
👉 L’offre est juste ici : https://jobs.makesense.org/fr/jobs/telecoop-dev-ops-confirmee-et-responsable-de-projets-gvlxzFsvm9FXI4LIUTco
avec dans l'équipe @keo 😉
Alt…
Rejoins TeleCoop - Dev Ops et responsable projets à Rennes
...
@keo z'avez aucune discussion en interne chez @telecoop pour rejoindre @copiepublique ? Meme si c'est pour lacher 10 par an à un logiciel libre qui vous est utile en interne... Je voudrais des nouveaux membres moins techos 🥺

Greenhost is hiring! [CONTENU SENSIBLE]
We’re looking for a seasoned PHP developer to join our team.
Do you like building tools and taking ownership of the systems behind a hosting platform? Do you prefer open source over enterprise, care about privacy, and think hosting journalists, NGOs and human rights defenders is a decent way to spend your days?
If so and you like what you see below :
Apply here! https://greenhost.net/vacancies/senior-php-developer/

Alt…
NAME: php-developer, back-end developer
for our platform and tools. SYNOPSIS: php-developer with options senior
or intermediate, location amsterdam, office-day weekly, remote, pgp.
DESCRIPTION: builds and maintains what our teams and clients rely on,
improves step by step. LOCATION: the default is amsterdam, netherlands;
remote is fallback only. Footer: greenhost.net/vacancies,
vacancies@greenhost.net.
Question sécurité informatique / vuln. IA [CONTENU SENSIBLE]
@coco@craquage.euca dépend des logiciels que tu héberges :
je viens d'éteindre mon instance forgejo car elle s'est encore fait trouer... (je ne suis pas à jour, la mise a jour n'est pas automatique et je ne connais pas la procédure...)
par contre pour beaucoup de projet j'utilise des paquets debian et les mises a jour sont régulières.
et unattended upragdes permet d'installer automatiquement les mises à jour de sécurité...
bref je suis pas inquiet mais j'ai peut être assez de compétences pour ne pas l'être aussi...
bref c'est pas l'ia qui m'inquiète vraiment ,😀
...
Question sécurité informatique / vuln. IA [CONTENU SENSIBLE]
@oldsysops @coco La procédure si tu l’as installé manuellement c’est tu stoppes, tu remplaces le binaire, tu restart.
Après si t’as beaucoup de versions de retard, je ferais en plusieurs étapes par précaution.
...

Question sécurité informatique / vuln. IA [CONTENU SENSIBLE]
@breizh @coco @oldsysops apres le self-host c'est pas forcément sur un vps. J'ai beaucoup de service qui sont hébergé sur mon NAS pour ma famille et qui ne sont accessible que sur sur mon LAN. Dans ce genre de cas la surface d'attaque est très réduite, c'est pour les services en ligne que c'est plus risqué, mais on est pas obligé fe commencer par ça.

Nouveau compte Mastodon @chacha20poly1985 (sur 15 tentatives de création, 14 échec dont 10j ; piaille.fr : - de 12 h, tout est bon)
...
@camille @chacha20poly1985 on ne pourra donc plus se suivre
...
@cadmos Ouai, ça me saoule grave. J’ai l’impression que ton instance est bloquée par piaille, je sais pas pourquoi, est-ce le cas ?
...
@cadmos J’ai pas l’énergie pour déployer mon instance et gérer des dramas et harcèlements communautaires, dans les cas (probables) où je refais des crises borderline. J’ai visé d’autres instances (Linux/LL/Geek/DNS/DNSSEC/IPv6…) mais je ne comprends pas les dizaines de refus implicites.
...
@cadmos Je préférerais pouvoir gérer entièrement ma politique de blocage (460+ comptes ici sur cette instance) plutôt que subir des blocages parfois légitimes/protecteurs, parfois juste la résultante de dramas non résolus (et souvent validistes, dans le cas de mes blocages, #TDAH, #borderline, #autisme
avec #snac2 (package debian existant) c'est relativement simple et ca consomme quasi rien.
(et plus de problème de blocage)
...
#Emploi | Mediapart recrute un·e Analytics Engineer (CDI) 🔎
🔎 Mission : renforcer et approfondir notre capacité à accompagner les équipes dans l'exploitation de la donnée.
📍 Début de la mission : dès que possible
✉️ Formulaire pour répondre à l'annonce : sur Notion
https://l.mediapart.fr/7uX
...

 🎸 🏳️🌈 ⁂
⋅ PHP2Shell : en combinant les failles PHP à une faille root Linux, des pirates infiltrent un réseau lié au gouvernement américain
dîtes les tootos du cyber, quels sont les risques à avoir un modèle de menace trop élevé ? (si c'est possible)
...
Plus anciens…


@tk avoir des pratiques trop strictes que tu peux pas tenir je dirais et du coup laisser tout tomber

@tk
Je pense que dans un cadre collectif, ça peut générer du shadow IT si une partie du groupe a l'impression que les mesures mises en place sont complètement disproportionnées non ?
...
@Julie_ oui pour avoir déjà vu divers types de groupe se replier sur google docs, slack et cie parce que les prescriptions sécurisées étaient trop contraignantes.

Des conseils en matière trucs vraiment drôles à regarder, film ou séries?
(si tu veux partager, pour maximiser les chances de retour, c’est OK)
...
Plus anciens…

@dragondaddy Essaie ça : https://www.youtube.com/channel/UCAQhhizvcHJccDd2HaKzyqA (de préférence via NewPipe)
...
...

@dragondaddy Little miss sunshine
...
 🇺🇦
@dragondaddy Moi, la série post apocalyptique Fallout me fait souvent rigoler, ç'est kitsh et mignonement trash..... Sinon la série Shameless (la version originale : l'anglaise).
...
Shameless, j’avais essayé la version US, et pas tellement accroché sur les premiers épisodes, au point de lâcher l’affaire. La version anglaise est très différente?
...


séries british (drôles ou feelgood) :
- love sick (sur arte je crois)
- the detectorists
- we are lady parts
séries pas british :
- clan (belge)
- polar park (français)
- only murders in the building (US)
...

...
...

@dragondaddy j'ai un truc qui m'a fait rire récemment, qui n'est ni un film ni une série mais...une vidéo réact (première fois que je regardais ça par ailleurs), intéressé ou tu passes ?
...
@dragondaddy
Comme je te comprends. Voilà les valeurs sûres à mes yeux :
- The Office
- Malcom
...
Quoique, je ne connais que la version US de The Office. Et pour Malcolm, je n’ai toujours pas réussi à franchir le pas de voir les "nouveaux" épisodes.
...
@dragondaddy Big Bang Theory ça me fait toujours retrouver le sourire (:
...
...
@dragondaddy C'est incroyablement efficace sur moi en tout cas quand j'ai un coup de moins bien ! Je sais pas ce que vaut la VF par contre car j'ai cru comprendre que ça passait à la télévision française aussi.
...

Brooklyn 99 !
...
...

@dragondaddy
La série Bonding.
C'est court et très drôle.
...
(ce thread va faire office de liste!)
@dragondaddy
Des classiques :
Wallace et Gromit
Oggy et les cafards (cartoon slapstick)
Les Monty Python (faut aimer l'humour anglais/absurde)
@breizh
...


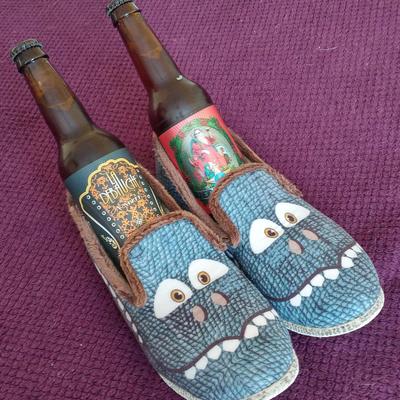
@dragondaddy
J'avais beaucoup aimé la série Santa Clara Diet avec Drew Barrymore 😍 😜 🖖🏼
...
...

@dragondaddy La série What We Do In The Shadows ! Super drôle et tu as aussi le film qui la précède. Super inventif et arrive à rester drôle sur toutes ses saisons.
...

@dragondaddy
Se refaire quelques films d'animation : les séries Shrek, l'Âge de glace, Moi moche et méchant, ...
...

Found some more photos (on reddit, apparently) of the Catch 'A' Monster pokemon knockoffs, this time with complete packaging.
It appears that this Blister Pack was the most common way these were sold, as it's what I've been able to find the most pictures of. What I remember, distinctly, was a short, squat window box with two monsters and the chain chomp.
I'm on the lookout for these toys, and especially the Window Box style package that I can find no photos of online.
If you come across any, lemme know!

Alt…
Back of the packages, showing all of the cahracters in the line plus the rules for catch "a" monster, which involve trying to throw the springloaded, elastic banded pokeball at the monsters to pick them up.

Alt…
Some of the monsters in packaging on a card. These are little fish and fox looking pokemon.

Alt…
More of the monsters in packaging.
...
There are Two (2) of these monsters for sale on line right now. They are listed on Ebay and Etsy from the same seller,
The blue one, who's official name was "Mercury-Puppy" and the green one AKA "Puppy Angel"
They are ~$25/each plus an additional $16 shipping from Canada (and, I assume, plus an addition tariff when they finally arrive) so I will not be buying these.

Alt…
A "mercury puppy" toy. It's a small dog shaped creature with spikes, no eyes, and visible teeth.

Alt…
A vintage "Angel puppy" figure. It's a green and yellow dog with closed eyes.
...
But information on these guys online is so scarce that it seems pretty unlikely that I'll find any in the wild.
...
The packaging in the above post doesn't list the little geodude knockoff that was also in this line, so it might be *earlier* packaging than the one I had?
It also has some european safety stickers on it, so maybe it was export packaging?
...
@ajroach42 I see giant mountains of things like that every weekend at the flea market I go to There's a couple of people that just have tables upon tables of loose toys, figurines, transformer parts, Happy Meal toys, and other assorted plastic garbage.
If you can get me better reference photos of the monsters you know to exist, I will see what I can do.
...
@thevhswizard Best pictures I have of the line right now.
Thank you.

Alt…
An assortment of monster toys and a pokeball that is also a chain chomp

Alt…
The back of the packging for the toys, showing the names of the characters.
...
@ajroach42 Found a couple more listings for one of them, but they're in French and Spanish
https://www.gamesandtoys.fr/pokemonsdigimons/7489-petite-figurine-figur-digimon-n160.html
https://www.todocoleccion.net/figuras-goma-pvc/pokemon-figura-pvc-seta-pokemon-goma~x526689517
...
 The VHS Wizard 🦝📼🧙 [any/all (agender)] » 🌐
@thevhswizard@retro.pizza
@ajroach42 And here's another Reddit post with some very good reference pics for three of them:
https://www.reddit.com/r/toys/comments/16f8y74/help_identifying_weird_little_monster_toys/

Alt…
Three little monster figurines that look sort of like Pokemon but are not. There's a grayish-blue mummy, an orange thing with yellow pincers, and a purple thing with black spikes
...
Still no sources to buy them yet, but I found more from France
https://www.leboncoin.fr/ad/collection/3097175365
Also I am like 99% sure this reddit post is searching for the green horned one, but it's locked and I can't message the OP to tell him the thing he's looking for is real:
https://www.reddit.com/r/HelpMeFind/comments/1lcucc6/looking_for_small_green_creature_toy/

Alt…
Another collection of small monsters - these are all ones we've seen before, purple horn guy, mushroom, orange thing, a green one with big circular horns, and the two green and blue eevee things
...
@thevhswizard you're good at this!
...
Here's someone selling a complete blister card (again, in France) for pocket change. This looks like it may be a bootleg of the original product, though - different design, plain cardboard back.
https://www.leboncoin.fr/ad/jeux_jouets/3263762145
I bet if we tried we could find someone in France to act as a proxy for you and buy these to ship back to the US.
...
@thevhswizard that looks a lot more like the branding I remember. Monster catcher is equally ungooglable but a useful reference!
Am I right in understanding this one is for sale? I'm sure I know a French person.
Hey! Do I have any followers in France that wanna help me out?
Thanks to some research by @thevhswizard I now have this link https://www.leboncoin.fr/ad/jeux_jouets/3263762145
That appears, based on my understanding, to be a listing for one of these toys for sale.
I'd love it if I could find someone to facilitate/relay purchasing this and then ship it to me in the US.
...
the website is legit, but it's a peer to peer platform (like ebay), so the seller may not be trusted...
...
@ajroach42 Did you find anyone? I can do it for you. but... You should probably expect about 40€ shipping to the US, though (customs included. We have to ship DDP to the US), and the person to ship it to you will need to have the correct HS Code for your customs and TBH it's hell to figure out :-)
...
@colin_mcmillen not yet, presumably because of the difficulty of shipping to the US
...
@ajroach42 I know how to do it (I shipped a few dozens of retro computing devices this year).
If you can find the HS code with enough confidence it'll pass (https://www.census.gov/foreign-trade/schedules/b/2026/index.html), I can send it to you :)
...
@colin_mcmillen looks like its 9503.49 (or specifically 9503.49.0025, but I don't know if being that specific is better or worse!)
If this is something you're up for, I'll get you my shipping address and we can figure out payment details.
...

@ajroach42 I love when you share very niche things like this! This is the kind of thing I usually come across (and delight in) via zines.
There’s so much I love about this, but on the quirky/funny side in particular: the weird hand, the WORDS that are SOMETIMES capitalized (Throw the Ball to the MONSTERS & CATCH Them!!), the fact that this was produced by “Wilco Products Ltd.” Yankee Hotel Off-Brand Pokemon?
Reading your posts about these toys and about trying to find them is making me once again want to try and track down these fantasy sticker sets I had as a kid (that I think came with a Kid Cuisine frozen meal), that were sort of similar to that Geedis/Land of Ta search that became a whole thing a few years ago…
Anyhow, I’ll keep my eyes out for these for you!
...
@LeoKirke catch "A" monster!
...
@LeoKirke Kids Cuisine definitely did stickers, but I don't recall any fantasy stickers in those sets.
That kind of thing can be really hard to track down if you aren't certain where it came from, but I enjoy the hunt.
...
@ajroach42 Same! I posted about it on Reddit a couple of months ago but got nowhere. I might make a separate thread for it here later, but basically what I got is this, which is admittedly VERY sparse and next to nothing to go on, but you never know:
A blue frost giant sort of figure made of very spiky icicles, including a very sharp beard, hands outstretched and screaming as if attacking
Sticker set from Kid Cuisine or MAYBE a similar frozen food brand (but I feel strongly it was KC)
Available in southern Ohio from around 1991-1993.
Again, it’s barely anything to go on, but if any sticker sets that fit the bill surface, I’d love to see them again!
L'appli 1.2.Train sur Android arrive 😲
Voici l'écran de démarrage.
Vous ne remarquez rien? C'est normal, il n'y a rien à remarquer.
Pas de cookie.
Pas de géolocalisation.
Pas de compte obligatoire.
Poids de l'appli: 5Mo.
Ça s'installe très vite alors que celles des mastodontes pèsent plus de 50Mo.
En attendant l'arrivée de l'appli, le site web prend vos commandes de billets de train 24h/24.
...
Plus anciens…

@jeanbaptistemarie
Ourrah \o/
...

@jeanbaptistemarie pas de notification pour un oui pour un non, non plus ?
...
@jeanbaptistemarie Elle sera installée dès que dispo 😊
...

@jeanbaptistemarie deux questions ! 😊
1. Qu'est-ce qu'elle apporte par rapport au site web ?
2. Sera-t-elle disponible sur F-Droid ?
...
@feudjais Deux différences (parmi d'autres): le système de passagers favoris, des écrans d'annulation et d'échange encore plus faciles à utiliser que sur le site.
Cette première version de l'appli n'est pas open source et n'est donc pas éligible à une présence sur F-Droid
...

@jeanbaptistemarie @feudjais trop cooooool pour les profils passager enregistrés \o/ j'ai hâte
...
@jeanbaptistemarie fdroid permet de créer ton propre dépôt d'application, il me suffira d'ajouter l'adresse de ton dépôt pour pouvoir télécharger et mettre à jour l'appli depuis fdroid. Pas besoin de libérer le code de l'appli. Il existe aussi #obtainium @accrescent et d'autres systèmes de distribution et de mise a jour sans passer par play store
@jeanbaptistemarie en temps que dev, quand ont veut demander l'accès au bluetooth on est obligé de faire peur en demandant la géolocalisation. La machinerie flutter peut aussi faire peser lourd.
...
@tinylittleenormous L'appli 1.2.Train est en java natif (avec un peu de kotlin), ça aide beaucoup pour rester léger.
...

@jeanbaptistemarie quel intérêt de l'appli par rapport à juste utiliser le site?
...
@sgued @jeanbaptistemarie C'est pratique d'avoir ses billets sans devoir les chercher dans le téléphone et agrandir le QR code, de pouvoir faire les échanges depuis le même point d'accés ; c'est peut être une des rares applis à qui je confierai ma CB, ce qui permet de faire des changements à la dernière minute facilement.
...
@sgued Le système de passagers favoris, annulations et échanges de billets encore plus simples que sur le site, QR code des billets, et pas mal d'autres choses que je vais détailler dans les jours à venir.
...
J'ai complètement abandonné SNCF Connect au profit de 1.2.Train depuis cet été.
Le seul reproche que j'ai à faire c'est de devoir ressaisir mes infos de voyageur à chaque fois, notamment ma carte de réduction.
Je comprend que l'application va permettre d'éviter ça mais ça me désole toujours de devoir utiliser un smartphone et installer une appli pour bénéficier de fonctionnalités de base.
J'imagine que ça répond à une demande, et bravo et merci pour le boulot, mais pourquoi ne pas plutôt améliorer la version web au bénéfice de tout le monde ?
...
@laurentb @sgued Merci Laurent d'avoir adopté 1.2.Train. Le site web sera lui aussi mis à jour après la mise à disposition de l'application. Tu profiteras donc aussi des profils voyageurs sur le site. Le but n'est absolument de pousser vers l'appli, c'est juste que chaque service va être mis à disposition l'un après l'autre.
@sgued @jeanbaptistemarie je pense que c'est pas dedans mais un des atouts par rapport au site, ce serait de pouvoir enregistrer les passagers dans l'appli (= pas de conservations de données personnelles supplémentaires côté compte 12train), et donc ne pas avoir à re-rentrer une tonne de fois les numéros de carte de réduction 😄.
Édit: c'est précisément dans un message de @jeanbaptistemarie que j'avais raté, parfait

@jeanbaptistemarie Bonjour, est-ce que vous prévoyez le paiement par ANCV connect bientôt ?
...
@GreenWitch Le paiement avec les chèques-vacance n'est pas du tout sur la feuille de route pour le moment. Cela changera peut-être l'année prochaine mais le paiement se fait par CB uniquement pour le moment.
...
@jeanbaptistemarie dommage mais je comprends. J'achète mes billets de train quasi uniquement en ANCV pour lesquels j'ai une très bonne subvention de mon CSE.

@jeanbaptistemarie Trop bien ! Trop hâte ! Bravo 👏🏼 !
...
@yoseph Merci Yves. Je me suis souvent rappelé de tes messages de soutien au cours de l'année et ça aide à tenir.


@jeanbaptistemarie
J'ai une question : est-il prévu de rajouter un onglet qui permettrait de stocker le QR code des cartes de fidélité ? À chaque fois que je prends le TER, on me demande ma carte Fluo, ce qui me contraint à garder, pour le moment, l'immonde SNCF connect !
...
@clement_la_baleine 1.2.Train n'a pas accès aux QR codes des cartes achetées ailleurs. Par contre les QR codes des billets eux seront bien dans l'appli.
...



... [CONTENU SENSIBLE]
@jeanbaptistemarie C'est trop génial, je ne connaissais pas avant de voir ce toot. Bravo à vous !
Le seul point qui me chagrine c'est l'absence de billets Ouigo, mais de ce que j'ai vu c'est clairement pas de votre faute.
...
@iona Merci Lily. Effectivement il n'y a pas encore les billets Ouigo mais les choses changeront peut-être l'année prochaine.

@jeanbaptistemarie@mastodon.socialsocial Cool, bravo pour le travail (celui-ci et tout le reste).
Est ce que vous prévoyez une intégration de Google Pay ? Aussi, est ce que l'appli permet (ou permettra) de créer un profil avec des cartes de fidélité ou autre abonnement ?
...
 Jean-Baptiste 1.2.Train » 🔓
@jeanbaptistemarie@mastodon.social
@djiko_iko Oui l'intégration de Google Pay est faisable et elle est prévue. Les profils seront disponibles dès la première version de l'appli, je le montre ici: https://mastodon.social/@jeanbaptistemarie/117512319456477392
"Enregistrer les informations voyageurs sur 1.2.Train".
C'est LA fonctionnalité la plus demandée qui sera disponible dès la première version de l'appli sur Android.
L'écran fait 3 lignes.
Prénom. Nom. Date de naissance.Plus vos cartes de réduction (si vous en avez).
Ensuite, le formulaire de réservation se remplit tout seul. Vous n'aurez rien à saisir.
J'espère que ça vous plaira.
En attendant, le site web prend vos commandes de billets de train 24h/24.
...



@jeanbaptistemarie adi ! chô d'avoir l'appli (mais pas sûr que sur GrapheneOS ça marche ?) quand y aura l'option pour les cartes solidaires ;) Merci pour le taff !
Un amoureux des TERs


@jeanbaptistemarie Top ! La dernière fois que j’ai tenté 12train, j’ai eu Erreur technique chez la SNCF. Merci pour votre patience. Et je viens de retester et c’est encore le cas :( Avec ou sans VPN
...
@geobomatic Ferme toutes les fenêtres, désactive le VPN et ouvre le site, ça doit passer.
...
@jeanbaptistemarie compatible jusqu'à quelle version d'Android dans le passé ? 🤕
...
@Julianoe Android 8 (Oreo). J'ai veillé à ce que ça puisse tourner sur le plus de téléphones possible.
...
@jeanbaptistemarie Une app de train simple, efficace, rapide, qui pèse 5mo et compatible jusqu'à Android 8 ???? Que le dieu de l'optimisation de la conservation électronique programmée te bénisse, toi et ta lignée.


@jeanbaptistemarie
Et ça marche très bien, le site retrouve nos cartes seniors bien plus vite que scnfconnect
@jeanbaptistemarie
Quel magasin d'applications ?
@cmconseils
...

@jeanbaptistemarie
Très bonne nouvelle. Bravo !
Grand utilisateurs de train, la multiplication d'appli est une plaie. Sncf connect me sert pour le perso, mais que de superflus ! Toujours a relire trois fois pour être sur de ne pas avoir coché un trucs en plus qui viens te poper sous les doigts...
J'attends l'appli depuis longtemps, merci !
Par contre je comprend dans le fil que je n'y trouverai que ce que j'ai acheté dessus. Pas l'ensemble de mes voyages ? :/
...
@julien_lecarme Merci pour tes encouragements. Tu trouveras sur l'appli les voyages que tu prends sur 1.2.Train. Chaque plateforme ne peut accéder qu'aux billets qui ont été pris chez elle (j'espère avoir bien compris ta question).
@jeanbaptistemarie J'ai hate, le site web 12train sur tel marchait déjà mieux que l'appli sncf connect, donc là c'est fini pour sncf connect.
...

@jeanbaptistemarie
4G, 44%, 10h44… il y a un message caché, mais lequel ?
Bravo en tout cas, hâte d'essayer !
...

@jeanbaptistemarie
Me'ri'ci! Co'mme't Allez' Vous'?
Mi' Ami Kai'do Q'u'ri'n Fa'ra-meaning Steady Flame of Truth and Purification.


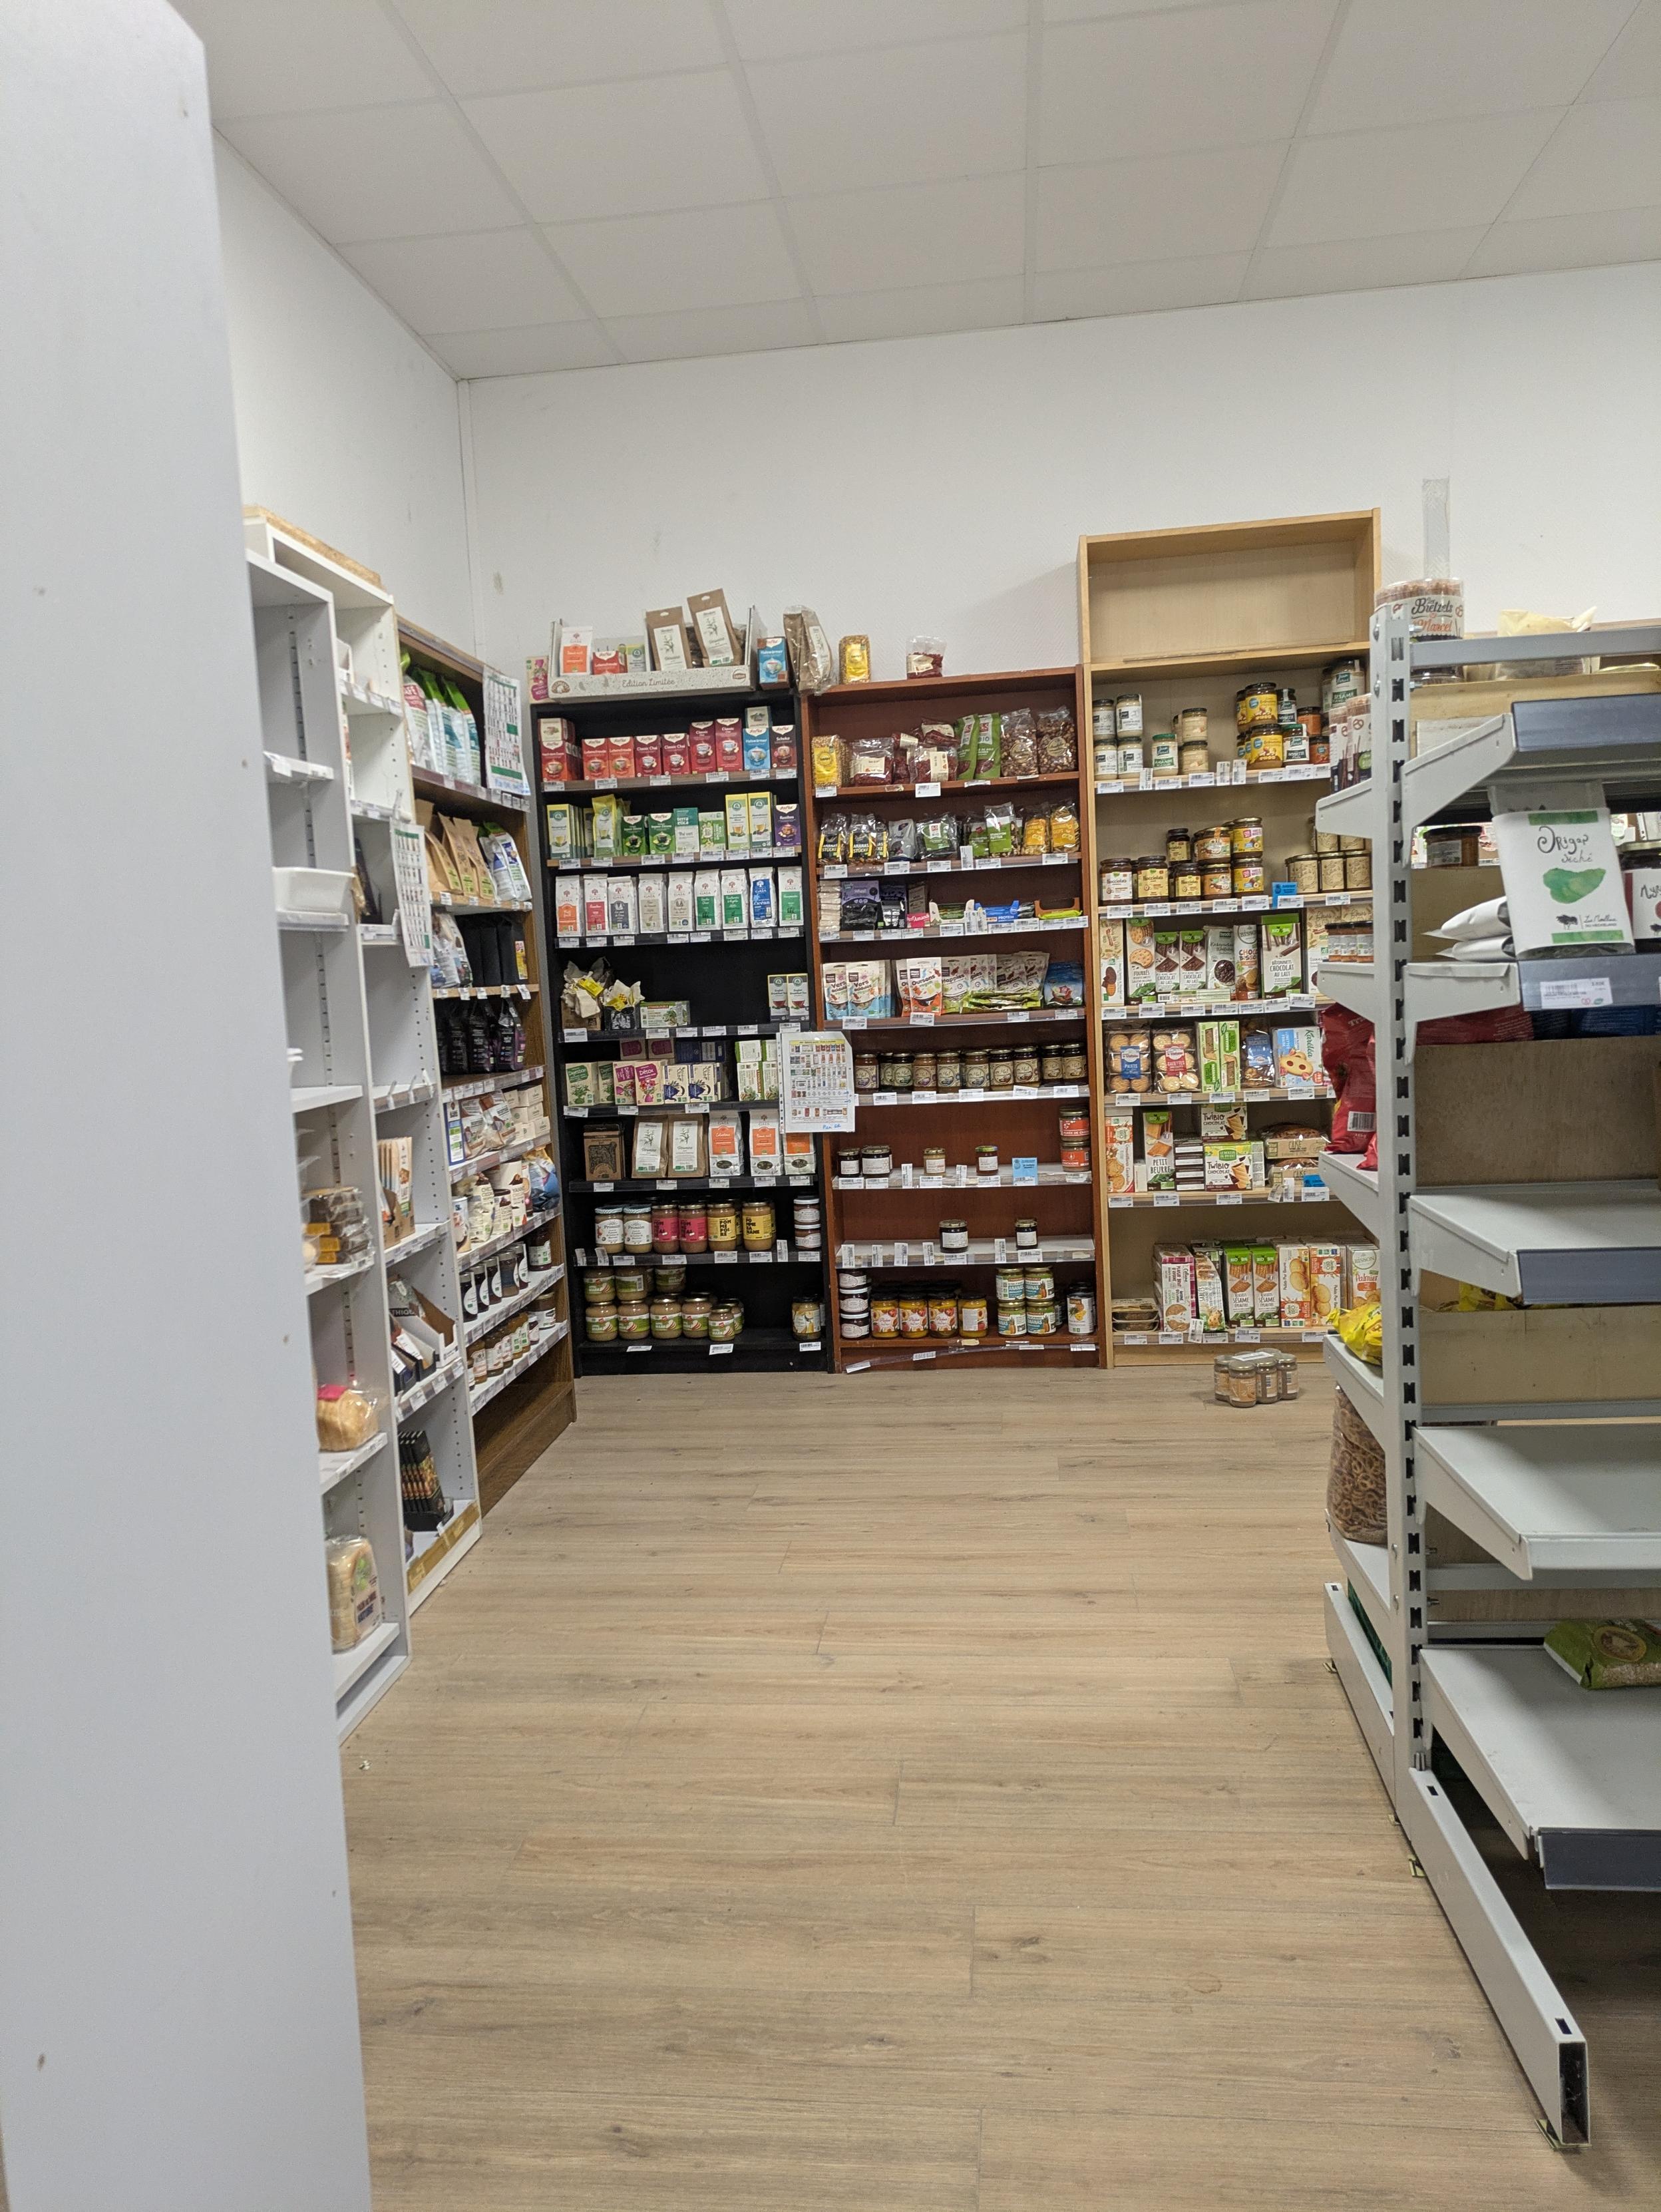
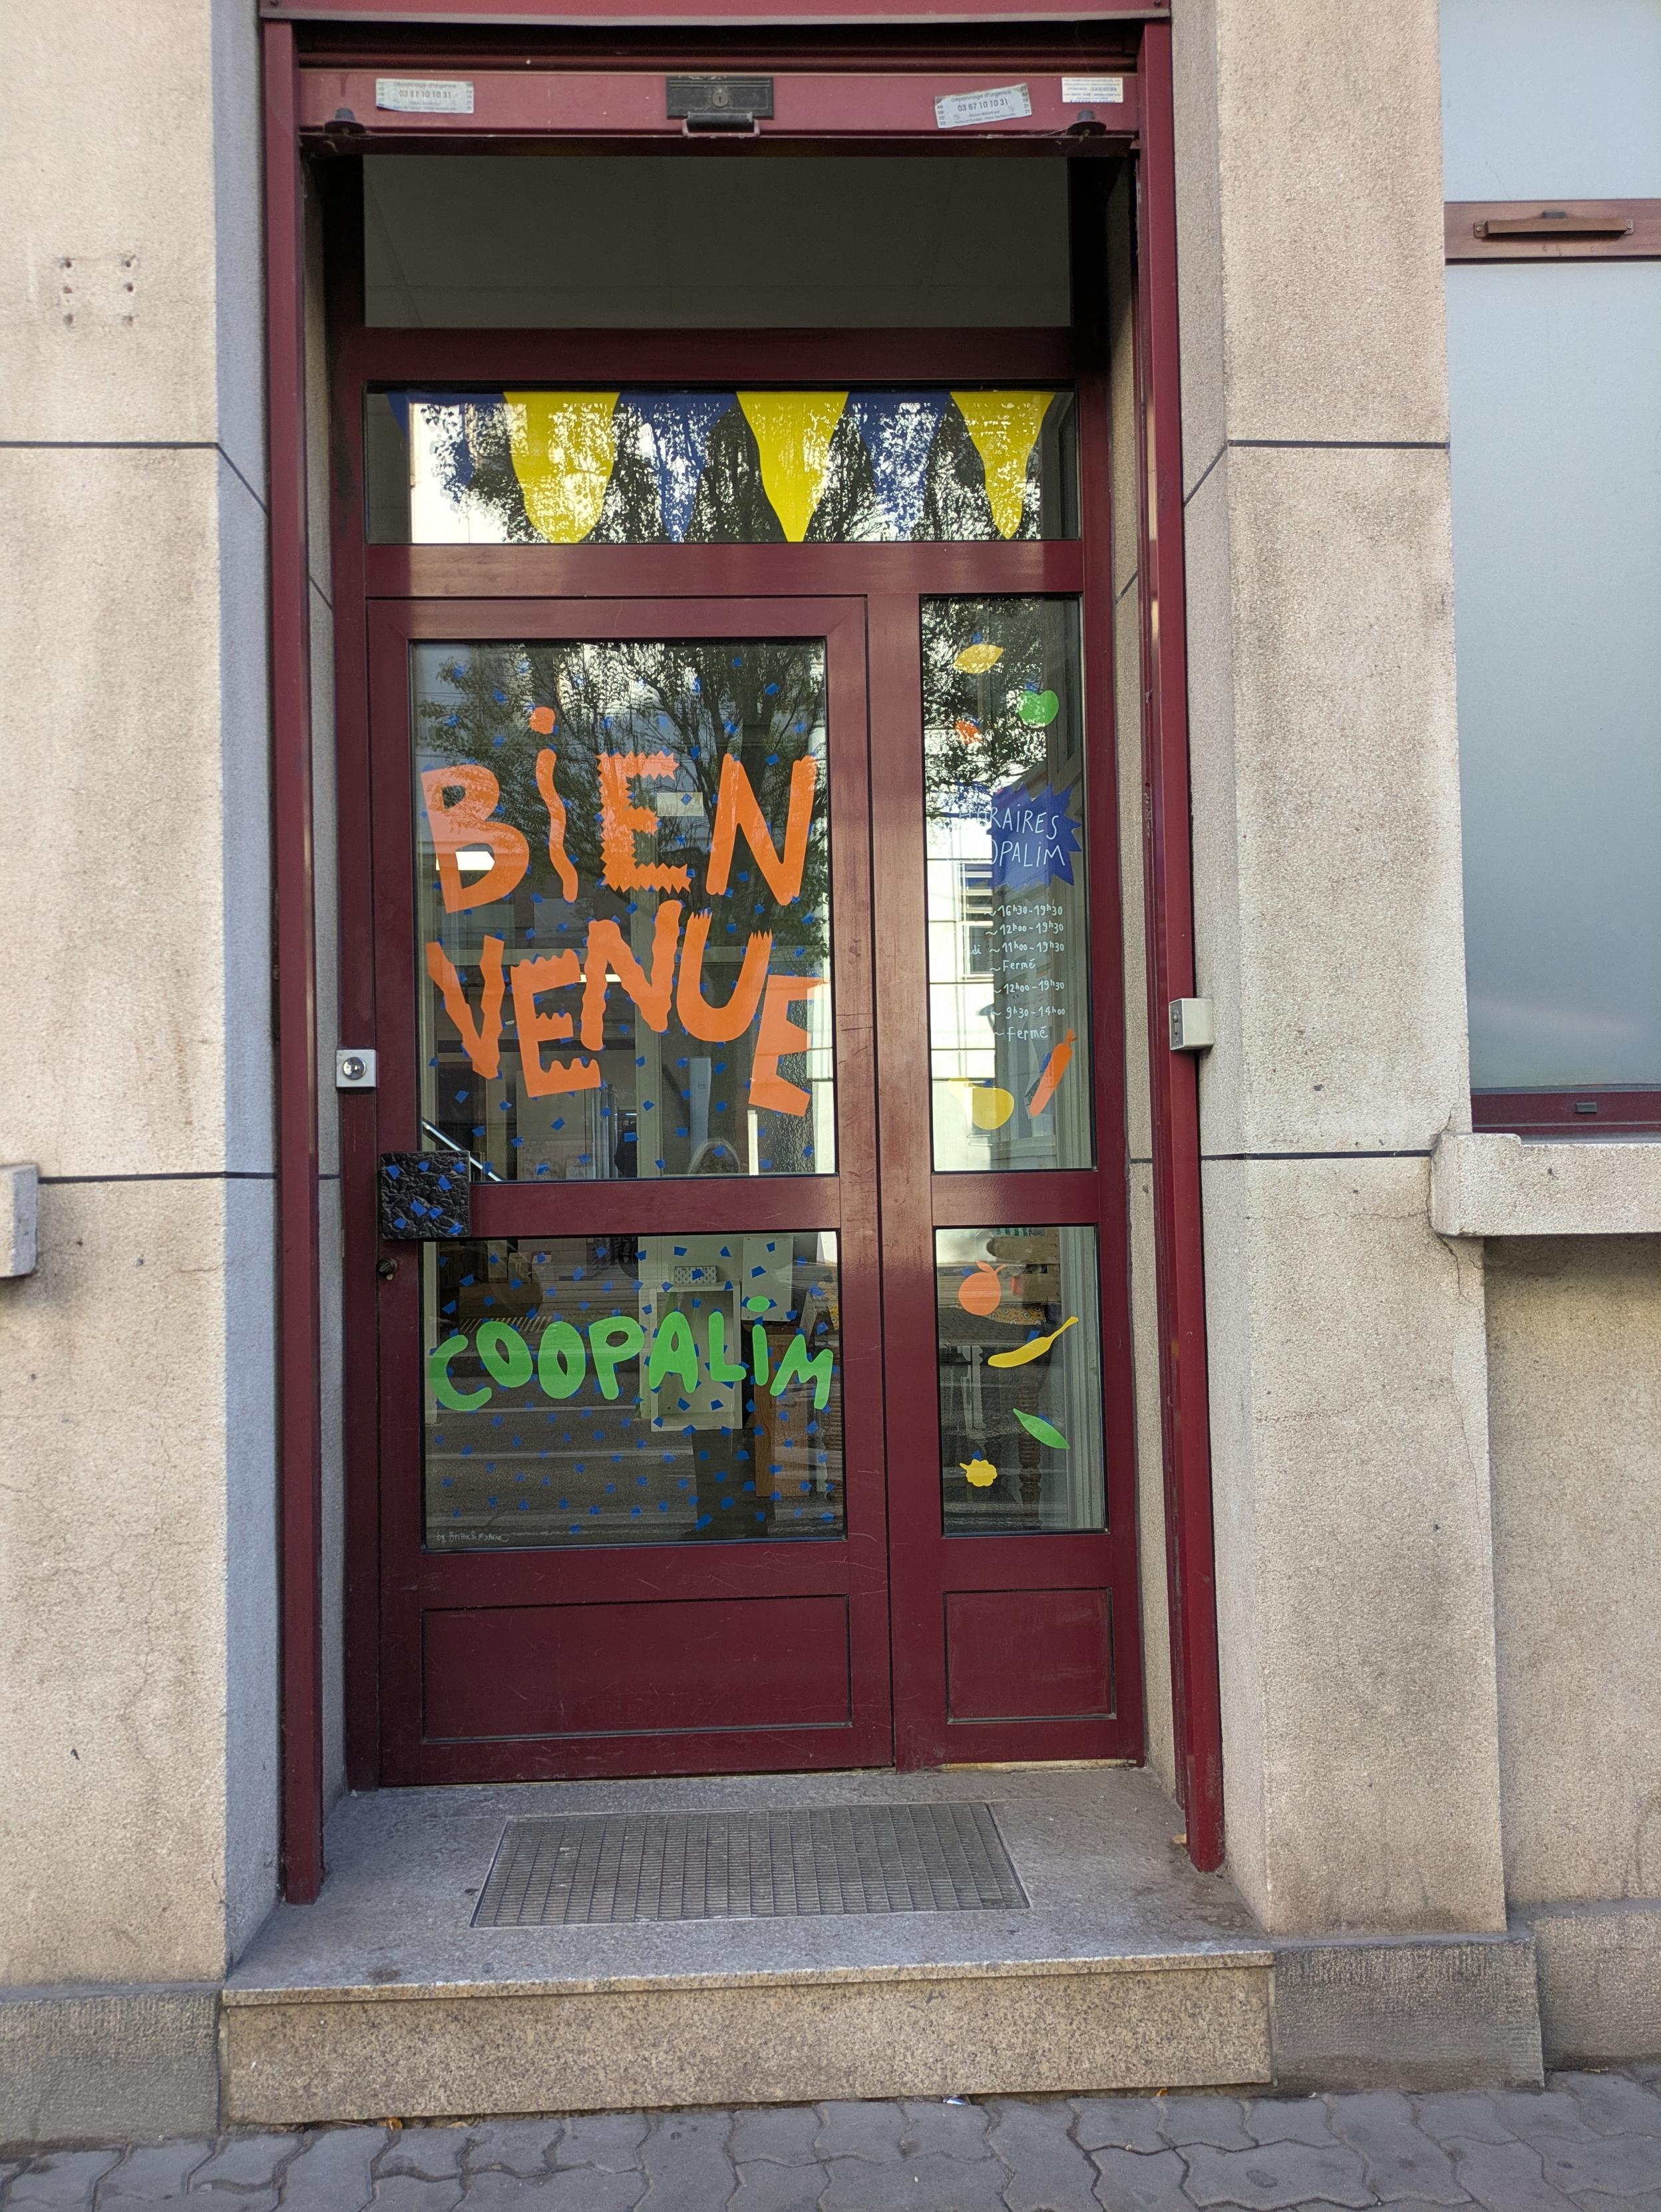
La Coopalim, une coopérative participative essentiellement bio et locale s'est installée au 7 rue Saint-Michel au quartier Gare de Strasbourg (avant rue Kageneck). C'est beaucoup plus grand.
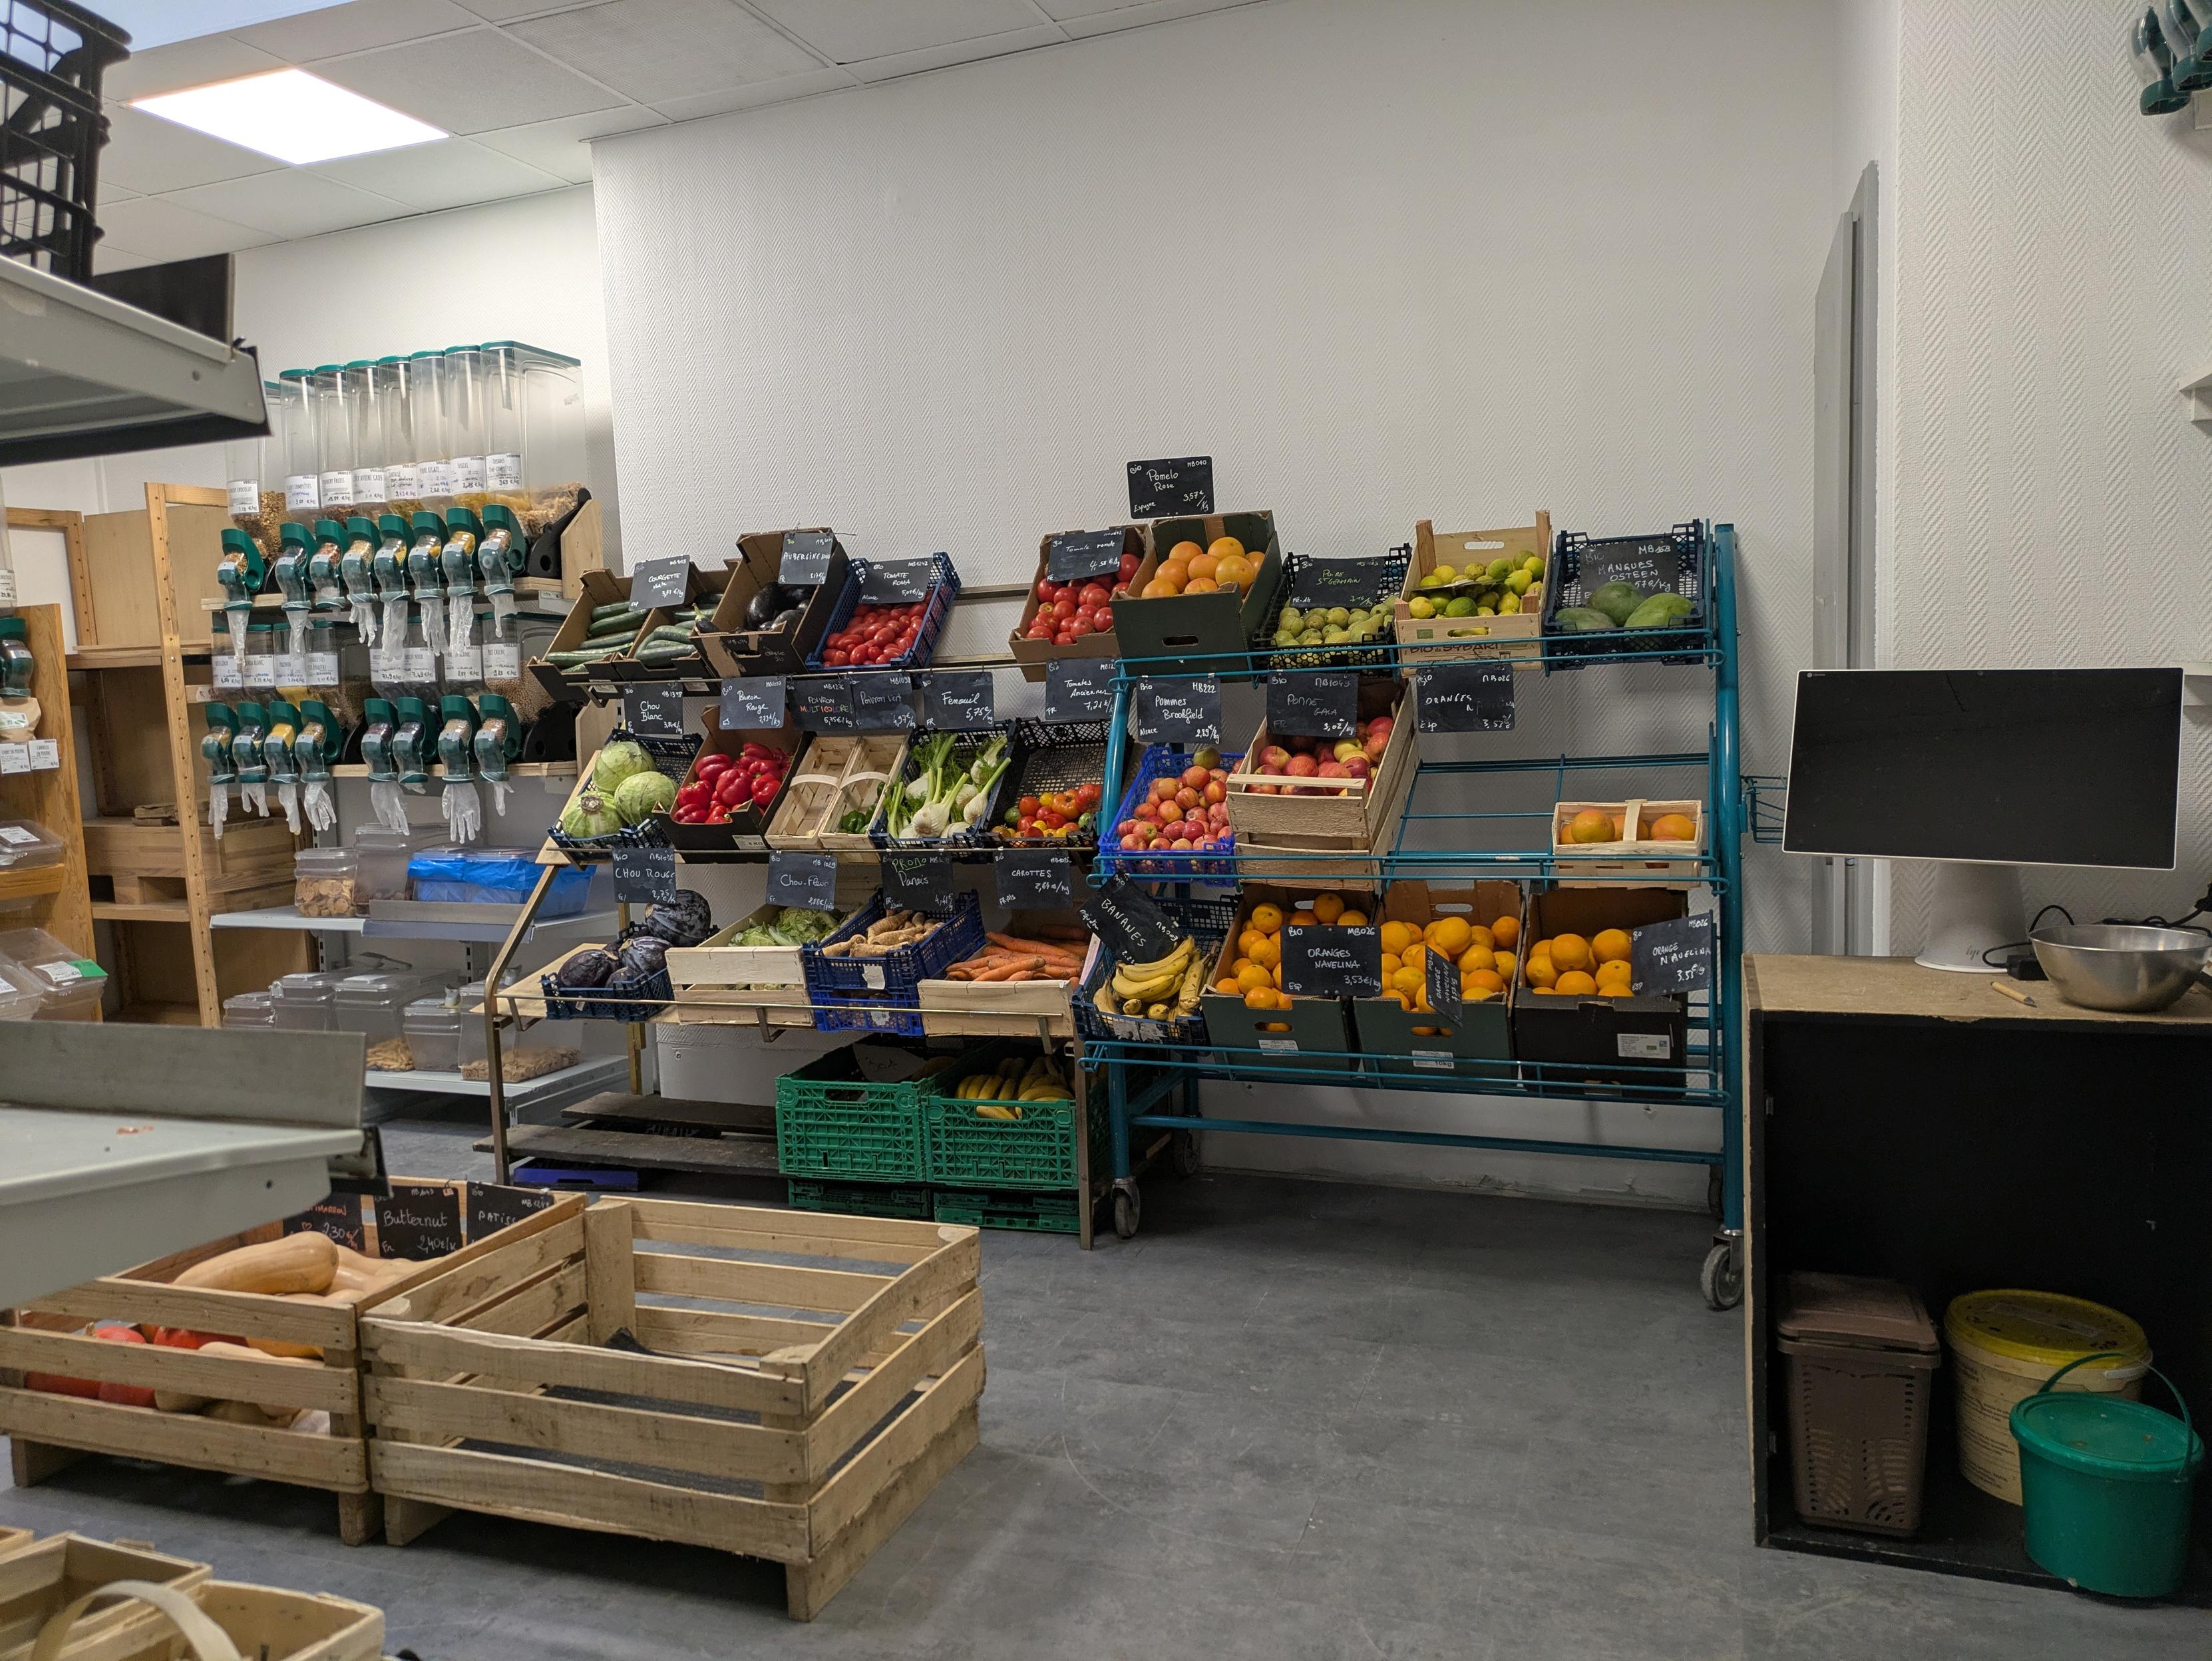
Alt…
Étalage de fruits et légumes
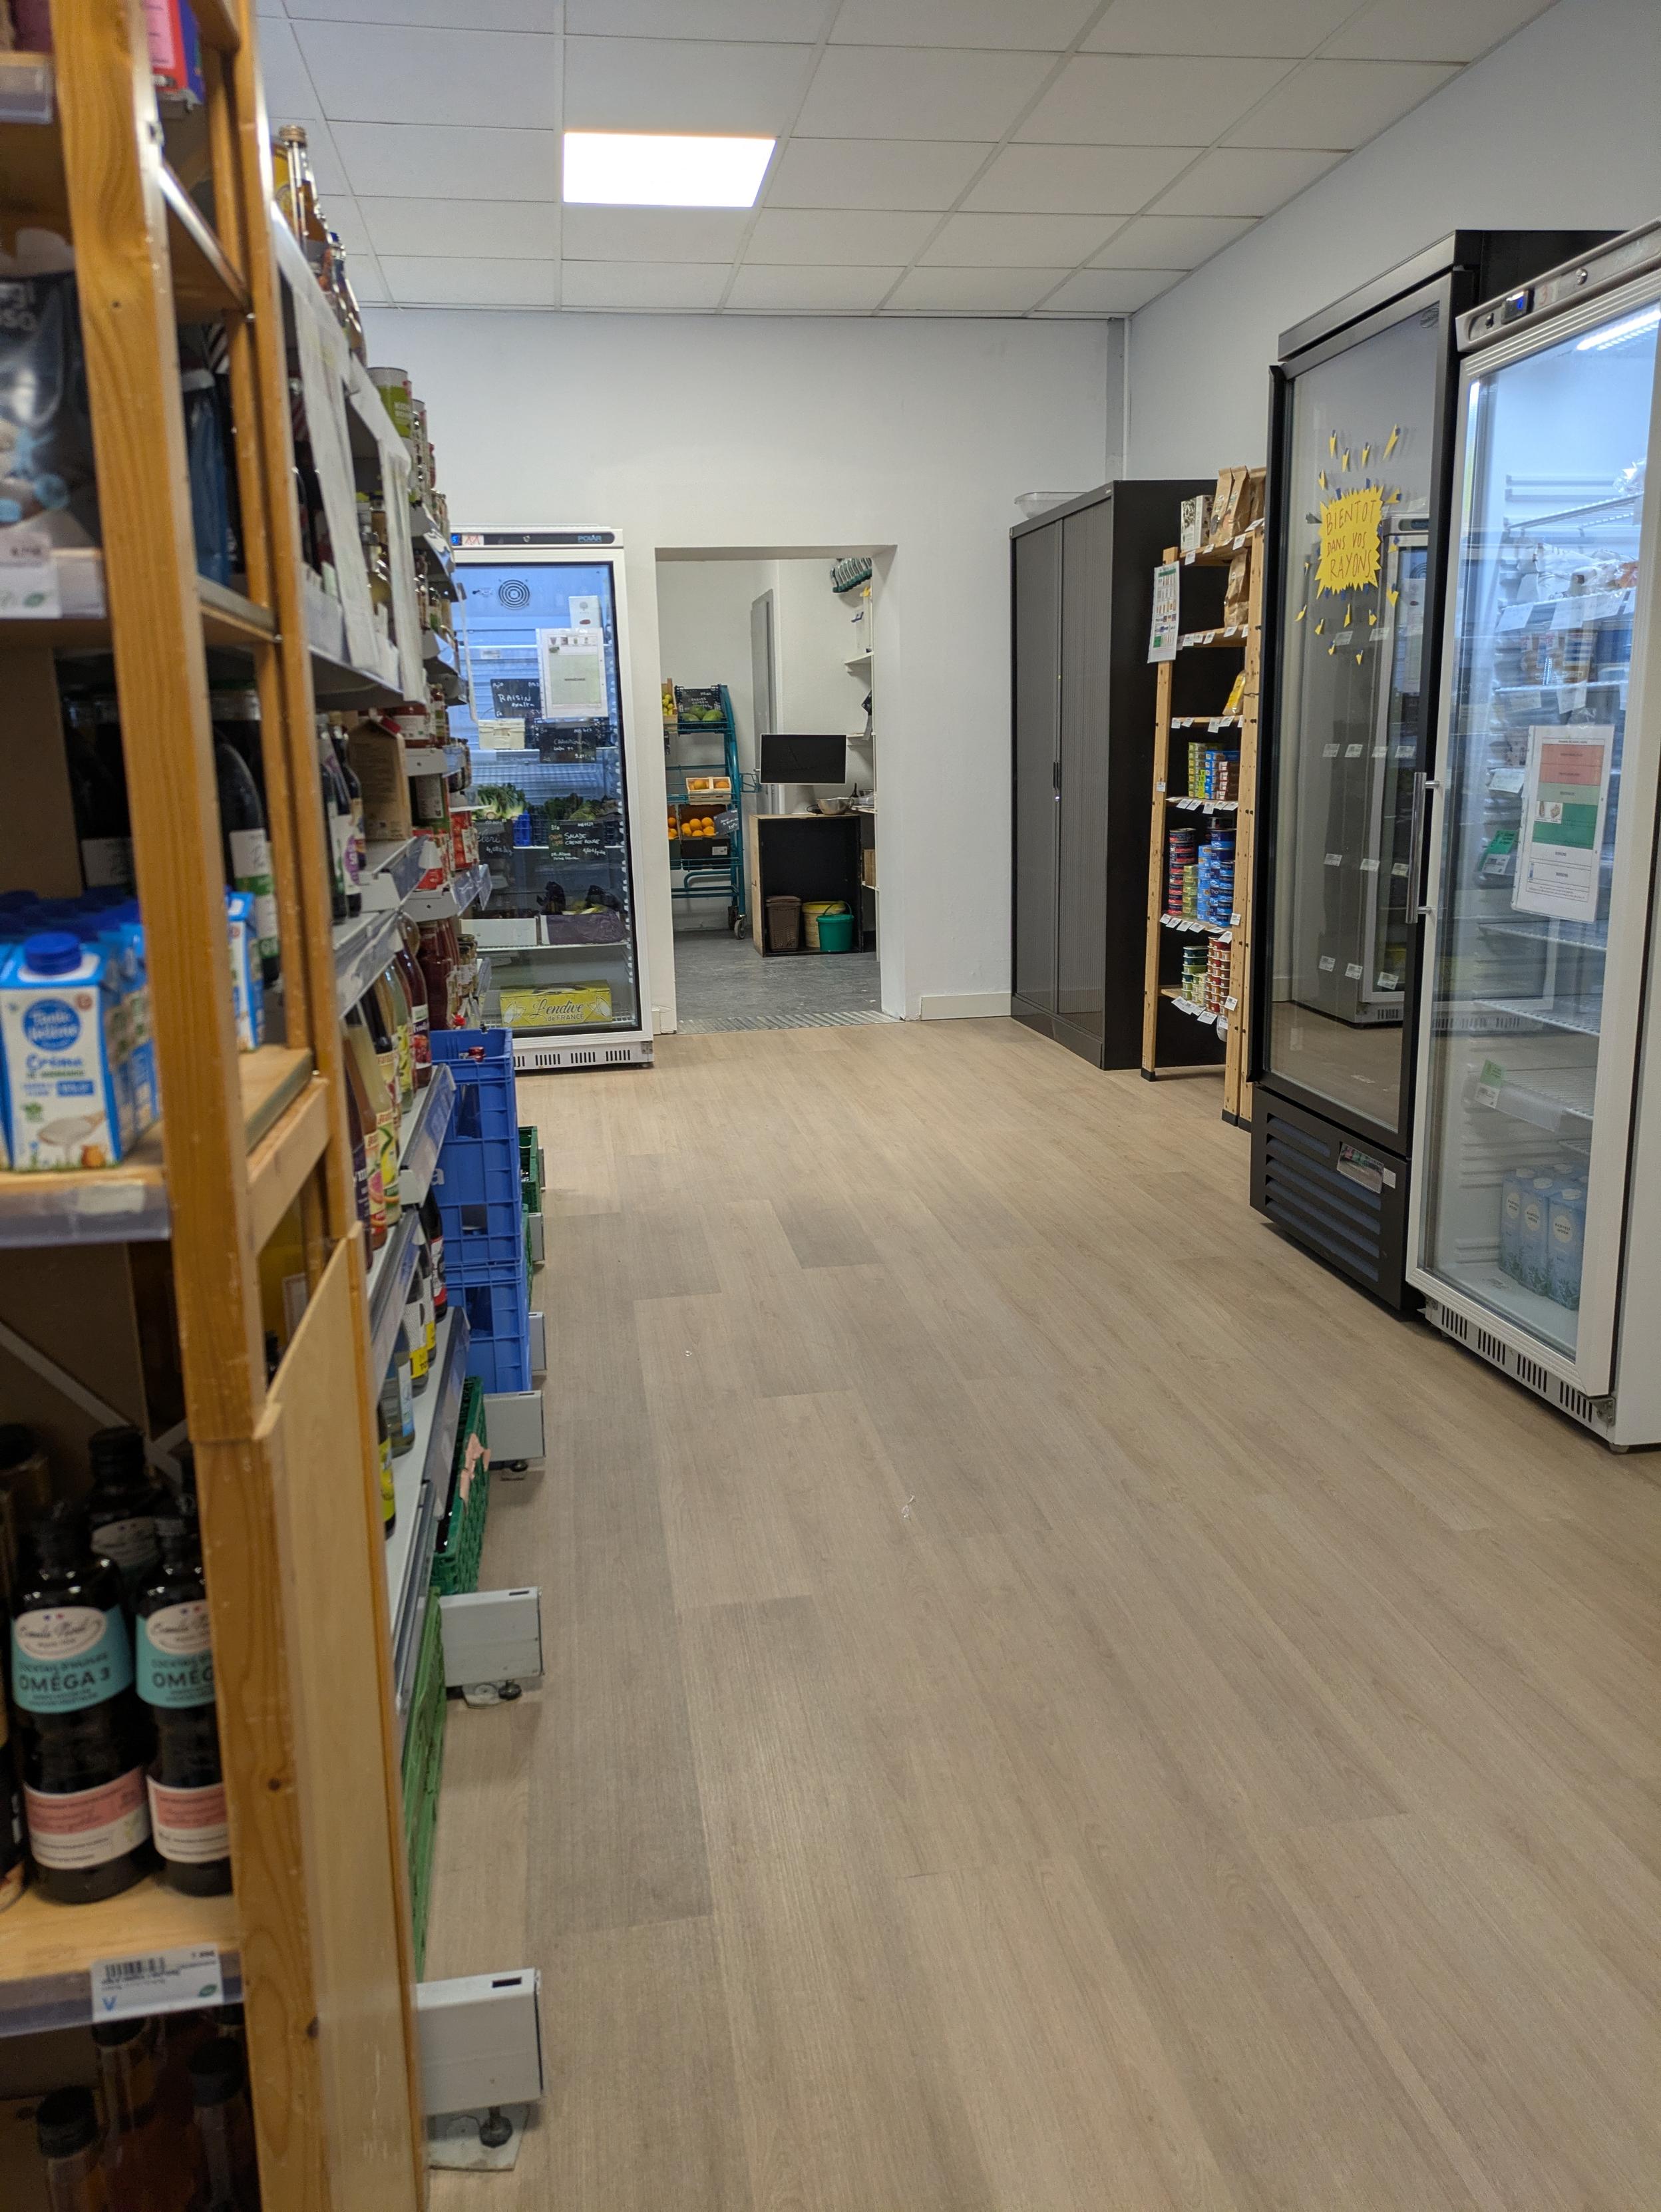
Alt…
Rangée de frigos et étagères
Alt…
Étagères
Alt…
Porte d'entrée, les horaires y sont mais peu lisibles. En gros les après-midi et le samedi matin sauf jeudi.
RE: https://eldritch.cafe/@crampi/117502650293450860
On 22 October the French Prime Minister wrote to Orange, SFR, Free and Bouygues asking them to be ready to cut TikTok, Instagram and Snapchat by DNS filtering for "a few hours" around the 24 October protests. It did not happen this time. But "a few hours, only these apps" is exactly how it started where we live.
In September 2022, after Mahsa Amini died in custody, Instagram and WhatsApp were blocked first, and mobile data went down every evening in many cities. In November 2019, during the fuel price protests, almost the whole country was cut from the global internet for about a week while the domestic network kept running. In June 2025, during the war, it happened again. Each time, people who had only one messenger lost their families overnight, and the ones who had prepared a second path in calm days were the ones who could still say "I am alive".
So crampi is right: install Delta Chat or ArcaneChat now, make an account in two minutes, send a test message to the people who matter, and forget it. It works over email infrastructure, needs no phone number, and if one relay disappears your chats can move to another.
The app is only half of it. The other half is relays run by people you know, not only by a few big servers abroad. That is what Madmail is for: a chatmail relay in a single binary, AGPL licensed, that a friend, an association or a local hackerspace can start on one small machine, even with just a public IP and no domain on day one. It has a web admin panel for opening or closing signup and inviting people, and invite links and QR codes so people can join when SMS and app stores are not reliable. It is not the official Delta Chat project; it is community infrastructure you can run yourself.
If the French government ever moves from social networks to messengers, the best answer will be many small relays that already exist and that people already use on ordinary days.
https://github.com/themadorg/madmail
https://madmail.chat
https://delta.chat
#DeltaChat #ArcaneChat #chatmail #Madmail #censure #France
Joachim a repartagéVous qui êtes sur le fédiverse vous savez à quel point la décentralisation des plateformes est essentielle pour lutter contre la censure des états et des milliardaires.
Le gouvernement français commence à réfléchir à la censure des grands réseaux sociaux donc ça serait pas étonnant qu’ils se tournent aussi vers les messageries instantanées comme Signal, très utilisé par la gauche. Ça serait donc une bonne idée d’au moins installer #deltachat et se faire un compte en 2 minutes pour le garder au chaud au cas où.
Perso je conseille le client #arcanechat https://play.google.com/store/apps/details?id=com.github.arcanechat
le client officiel android https://play.google.com/store/apps/details?id=chat.delta
https://eldritch.cafe/@crampi/116334017007908498
Deltachat, la messagerie instantanée obtient des trucs cools dans sa dernière mise à jour:
➡️ les messages ne révèlent quasiment aucune metadata
➡️ la visio
➡️ le muli relay: possibilité d'ajouter des relais d'envois de message pour pouvoir continuer à communiquer même si un relai tombe (décentralisation). Par exemple si un état bloque un relai, on switch sur un autre de manière transparente. Très difficile à bloquer et jamais en panne contrairement à WhatsApp/SignalEt toujours :
➡️ l'inscription la plus facile du monde: littéralement un clic. Pas de numéro de téléphone à fournir, même pas de mot de passe à choisir. Parfait pour les personnes âgées
➡️ on peut avoir autant de comptes qu'on veut
➡️ les messages sont obligatoirement chiffrés donc l'utilisateur ne reçoit de message que des personnes qu'il a délibérément accepté. Conséquence : pas de spam, pas de gens qui récupèrent votre numéro de téléphone sans votre accord. Parfait pour les enfants et les femmes
➡️ toutes les fonctionnalités de WhatsApp/ Signal
➡️ des applications et des bots en pagaille: liste de courses, sondage, calendrier, jeux (ya quake 🤨 entre autre), traduction... utilisables dans des groupes
➡️ des applications clientes sur windows, mac, linux, iPhone et android qui fonctionnent parfaitement et qui gèrent plusieurs comptes en même tempsVoilà toutes les raisons pour lesquelles deltachat est selon moi la meilleure messagerie instantanée


moins de monde ~ 200, plus de pluie, moins de jeunes, plus de policiers.
pas de heurt, pas de casse (comme d'hab).
fait marquant : certains propriétaire de commerce qui tenait leur porte ou gardait la porte de leur commerce.
il y a même 2 enseignes qui ont protéger leur vitres avec des panneaux de bois...
alors qu'on est à Dunkerque, y a pas l'ombre d'un black bloc ici.

La rhétorique de Nunez, il ne s'est rien passé c'est vous dire si les interdictions de manifester étaient justifiées 🙃
...

@St_B franchement je capte rien à leurs stratégie. A se demander si y en a une ou si on a juste atteins le summum de l'incompétence.
...
ne jamais attribué à la malice ce qui peut être expliqué par l'incompétence...
...

...
@dragondaddy je commentais son allocution, que j'ai donc écoutée. Il a expliqué, en gros, que s'il n'y a pas eu de violence, c'est grâce aux mesures préventives des préfets, telles que les interdictions de manifester donc, ainsi qu'à l'efficacité de la police qui a récupéré, je cite, "énormément" d'armes par destination. Bref exercice d'autosatisfecit, écartant d'office les hypothèses de cortèges non violents ou encore de forces de l'ordre un peu moins en roue libre.
...
dur et longue journée (mais c'etait sympa de voir les collègues
#MastoHelp Si tu es à la recherche d’un administrateur système avec 4 années d’expérience ou d’un technicien informatique N1/N2 de proximité, je suis actuellement à la recherche d’un emploi dans la métropole de #Nantes. Ma disponibilité est immédiate et je serais ravi d’échanger avec vous ! Le retoot fait disparaitre le foutu voyant moteur
...
Can we just take a moment to appreciate that Static Site Generators are FUCKING AWESOME.
Jekyll, Pelican, Hugo, Sphinx, MkDocs, Zensical. Whatever, pick one; they're a honkin' great idea. One of the better ideas we've had in the last 20 years.
...
@xahteiwi I don't know, what a static site generator is and at this point I'm (almost) too afraid to ask.
...

...
@stuartyeates but, what you're describing is called a website and can be done by anyone with a text editor.. What's with the generator? @xahteiwi
...
@walsonde The SSG gives you all the flexibility of a CMS, including the ability to flip one little thing in your theme in one place and then have the entire site reflect that change. Paired with Git it gives you versioning and rollback, plus you can build all the quality checks you desire into a CI pipeline. And you can write everything in Markdown, which is far and away the best balance between expressivity and simplicity among all the markup languages out there.
...
...
@rainer #notSureIfSarcasm, so if you argue comments are bad and getting rid of them is a good idea, then that has some merit — but if you *do* want comments, there's options. Go check out what @jwildeboer does.
...
@xahteiwi Specifically https://jan.wildeboer.net/2023/02/Jekyll-Mastodon-Comments/ :) @rainer @stuartyeates @walsonde@antifa.style
vous n'avez aucune preuve....
...
@oldsysops Suffira de regarder le pro pour relativiser.
On a 85 machines avec du PHP 5.x, dont 77 en 5.6 et le reste encore plus vieux ahah.
...
ou formules adapté à la situation...
bref côté pro on a 4 environnement php distinct et tous patcher...
(non en fait on a vieux truc dans un coin qu'il faut tuer mais je t'avoue que c'est pas critique du tout)
...
@oldsysops Bah après on plusieurs milliers d’environnements PHP, et la plupart ont été patchés en bonne et du forme entre 18 h et 18 h 30 en gros (le temps de build d’abord, puis de déployer la mise à jour ensuite).
Mais y’a forcément eu des ratés qu’il a fallu màj à la main, et on a beaucoup de PHP EOL et des clients chiants qui veulent des patchs dessus parce qu’il y en a en upstream (sauf que nos paquets pour ces versions sont aussi abandonnés, donc pour màj va falloir les refaires avec nos nouvelles méthodes…).
Demain matin on vérifie ceux où la màj auto a foiré, et on va peut-être voir pour déployer les patchs sur les EOL à partir de la semaine prochaine.
(soit le patch upstream, soit en basculant tout sur les versions de Sury, on verra)
...
c'est grâce a vous qu'i' peuvent faire gourner leur service en "sécurité"...
bref courage
...
@oldsysops Oui, si on patche les vieux trucs on surfactura sûrement leur mise à jour.
Par contre si ça tourne sans patch (et c’est le cas de la plupart), on peut pas, vu qu’on apporte aucune plus-value (c’est pas plus sécurisé, ils peuvent se faire poutrer à tout instant lol).

I deleted my Facebook account in 2017 because I saw what was coming and I didn't like it. I didn't "deactivate" it, I deleted it, according to all the "are you sure?" prompts I recall wading through to get the final message that if I don't log into it in the next 30 days, it's all gone forever.
This morning I woke up to a 2FA email request from Facebook, to the email address I last used with the service. It was a legitimate email from FB so I decided to see if my account was really just deactivated instead of fully deleted. Welp, guess what? I logged in with the password stored in my password manager, and it sent me a new 2FA code. I continued all the way in, and absolutely nothing was actually deleted. All of my friends from that era who still had Facebook accounts were in my friend list, my last post from the summer of 2017 was still there, and many more sent before that, along with photos that I recall individually deleting before closing the account just in case.
Facebook lied. Imagine that.
Of course I immediately went through the whole deletion process again, confirming I was sure at least seven times, and got the same "if you don't log in over the next 30 days all posts are deleted and unrecoverable". Gee, where have I heard that before?
I will try logging in around the first of December just to see what happens. As for that first 2FA request this morning, clearly someone has my FB login info. I know there was a breach a few years ago but I wasn't concerned back then since like a good tech person I only ever used that password on that site (which I confirmed with my password manager), and besides I had deleted my account right? ...Right. And I know that even if they really "delete" it this time and I can't get back in, they still have my data forever.
So the moral of the story (and we all know this already, don't we?) is that all corporations; all data holders and harvesters; all social media companies; all entities trusted with our personal and financial data, are lying to us. They are all defying the law, they are all disregarding their own data retention, privacy, and security policies, and they know they can get away with it so they do it with impunity. I'm in the US so there are virtually no laws protecting my rights. But even in the EU, the GDPR is not enough. Facebook/Meta was recently fined nearly a quarter of a billion Euros over "right to be deleted" legislation, and they brushed it off like the minor inconvenience it was.
...
Plus anciens…

@kaidenshi
Damn.
Didn't try to reconnect on facebook here, but i saw that my Google account délétion worked after trying to get pictures and access to gmail thought. It might just be better hidden, but i know someone who was in charge of destroying thousands of hard drives from Google, so yeah.
We might also never be able to get proper deletion from palantir, NASA and others big ones of surveillance like carrefour.

C'est la fin des haricots.... Et du voyage ! Fini le cap à l'Est, nous serons de nouveau en France (à Roissy malheureusement), dès ce vendredi. Cette fois, cap à l'Ouest, vers la Normandie.
On le sent moyen/bof le bivouac à cette saison autour de Roissy CDG. Y aurait-il parmi vous, quelqu'un·e pour nous héberger dans le coin ?
...
Plus anciens…

@fipaddict Houlà ! Ça sent le non programmé là... Un soucis ?
...
@sanji
Rien de spécial. On savait que l'on rentrerait à cette période et la ville où nous sommes était un peu le dernier but à atteindre à l'Est.
@fipaddict Surtout vu la météo annoncée, il y a intérêt de s'abriter.
Grosse tempête de vent etc
«La tempête Austen se prépare à souffler le littoral breton et normand en fin de semaine, apportant des rafales qui pourraient atteindre les 130-140 km/h sur le Finistère et la Manche, selon les prévisions de Keraunos, l’observatoire français des orages et des tornades. À l’intérieur des terres, les vents pourront tout de même souffler entre 90 et 100 km/h. La pluie sera également au rendez-vous.»
...
@Steve12L
Ça fait pas rêver mais merci pour l'info.... 😬
...
@fipaddict Clairement, je rentreraiss presque en train moi.
Histoire d'être secure.
...
@Steve12L
Les trains fr et avec nos velos chargés, je ne sais pas du tout si c'est faisable.
...
@fipaddict C'est ce que je me demandais justement.
...
@Steve12L
Aucun train en Normandie à cause de la tempête : question réglée 😁
...
@fipaddict Ah mer*e, j'avais pas pensé à ça.
Ça complique là !
J'espère que des mastonautes vont répondre.
On fera un appel demain.

@fipaddict vous etes trop loin de moi, mais cela aurait ete avec plaisir de vous heberger ds ma foret. courage et plein de bisous et de courage a vous 💓 😘
...

@fipaddict
ohhhhh !
tu m'raconteras quand même tes dénivelés ?
...
@syll
Avec plaisir. Tu as suivi le blog ? Tu veux en savoir plus ?
...
@fipaddict ouiiiiiiiii ! j'ai quasiment tout lu. je t'ai demandé des photos ici et tu n'en as pas mis 😢
...
@syll
Ahhhh désolé pour les photos. Je pensais avoir déjà pas mal saoulé avec les photos de #bivouac et, depuis octobre, de #photocober2026. Et puis, pour être franc, le blog et polarsteps prennent pas mal de temps (et de batterie) tous les jours. Désolé de ne pas avoir mis plus de photos ici. Il faut que je réfléchisse à mieux gerer ça la prochaine fois.
@fipaddict regarde le site "welcome to my garden", j'en fais partie, c'est plutôt cool pour le moment et tu peux p'tet trouver un hébergement potentiel ?
...
@fipaddict
z'avez beaucoup de bagages ? sinon Roissy ici c'est direct en RER B e on a un grand canapé convertible (au 4ème étage sans ascenceur)
Un cauffeur vous récupère ensuite ?
...
@Phipe
Merci, c'est super sympa. On est surtout avec des vélos en plus des bagages. Le RER n'est pas une option. A priori un plan est en train de se décider sur St Denis. 25kms de l'aéroport à vélo, c'est jouable demain soir. Apres, on doit encore rouler jusque dans l'Eure où se trouve notre voiture depuis 4 mois.
...

JOB : nous recherchons un⋅e #adminsys senior avec les compétences suivantes => https://dali.bo/202609_offre_adminsys
✅ système et virtualisation : #linux #proxmox…
✅ sécurité : #vpn, routage…
✅ automatisation : #ansible #terraform ou #opentofu
✅ télé-collaboration : #git #dolibarr…
#jeRecrute
#opensource
#bienDansMaScop
Alt…
visuel "Dalibo recrute"
...
Bonjour, si vous désirez une personne motivé et pasionné, je suis disponible :)
J'ai envoyé une candidature via WTTJ 😀
Mon CV sous différents formats (PDF, HTML, docker, oui vous avez bien lu, sous #docker 😀 ) est disponible ici
...
Candidature envoyée également 🙂.
Plus j’en découvre sur votre fonctionnement et votre culture open source, plus j’ai envie de tenter l’aventure avec vous !
(Vous avez normalement reçu mon CV personnalisé via WTTJ)
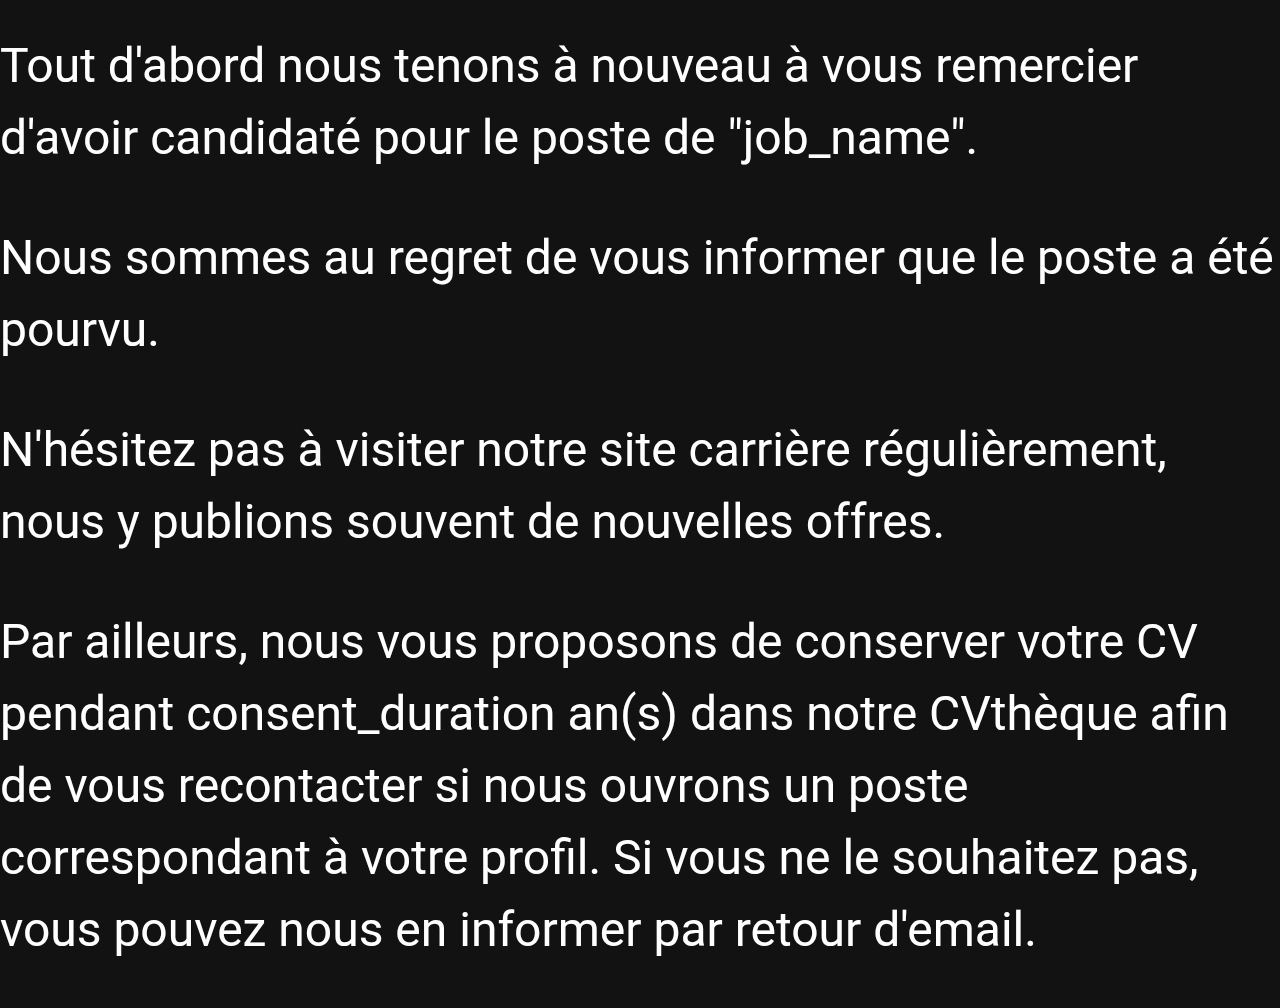
@dalibo bonjour, #bienDansmaScop mais apparemment pas suffisamment respectueux des candidat.e.s qualifiés pour leur répondre sans relance au bout de plus de trois semaines, le tout sans remplacer les éléments du template 👌🏻
Alt…
email de rejet de candidature avec des éléments génériques non remplacés tels que "job_name" et "consent_duration"
...
Je recherche un travail d'1j à 2j par semaine (sysadmin idéalement) entre Lille et Lens. J'ai la RQTH (TDAH/borderline/TAG/dépression/douleurs chroniques). Le repouet tue le validisme (ou pas, ça a l'air endémique même dans ce que je considérais comme la meilleure des boîtes). En attendant, je vais reprendre mon boulot de travailleur·euse sexuel·le (ou pute). Quitter des prises de tête… pour prendre son pieds… Voilà.
https://infosec.exchange/users/sambowne/statuses/117468366750362312
Je le répète : il faut territorialiser les CRS, pour qu'ils fassent le "maintien de l'ordre" *uniquement* sur le territoire où ils vivent.
Quand ils voudront tabasser les gens, ça sera leurs voisins, leurs commerçants, des gens qu'ils connaissent en face. Après les manifs, ils auront à affronter le regard et les représailles de victimes au quotidien.
Y'aura pas besoin de RIO, parce qu'ils seront reconnus par les habitant·es du territoire.
...
Le concept est trivial : créer un risque social pour les flics en face de leur risque hiérarchique. Les forcer dans des dilemmes où s'ils protègent le pouvoir en violentant leur communauté locale, alors leur sécurité, leur réputation, ou celle de leurs proches, n'est plus assurée.
...
Pour le dire crûment : arrache la main d'un gamin du lycée local, et tu vas voir si tes enfants sont en sécurité à l'école, si les profs les notent aussi bien, si leurs parents sont pas chasseurs et armés.
Les flics ont zéro honte à menacer les gens en disant qu'ils peuvent savoir où on habite. C'est pas différent.
...


@burgervege C'est pourquoi il fut un temps, les forces de répression étaient amenées d'une autre lieu que celui où il leur était demandé de casser du manifestant, ou du gréviste.
Plus anciens…
@burgervege
Pourquoi pas juste supprimer les CRS ?
...
@taziden Plus facile à défendre comme proposition. En disant que ça redynamise le territoire, que ça rapproche les familles, que ça évite des transports pénibles. Y'a des avantages des deux côtés.
...
@burgervege @taziden La facilité à défendre un point de vue ne vaut que lorsqu’il s’agit d’un problème d’argumentaire. Quand c’est le pouvoir qui dit « pas envie d’améliorer les choses ». La question ne se pose pas.
Des moyen d’améliorer la police, il y en a des tas. Tu viens de réinventer la police de proximité. On pourrait aussi tout simplement former aux techniques de désescalade, comme dans tout le reste de l’Europe. RIO obligatoire sur les PV. Indépendance de l’IGPN… Yen a des propositions

@burgervege oui, ca sera bien.
Ne pas oublier que le déploiement d'unité qui ne sont pas de la région est VOLONTAIRE pour justement qu'ils ne soient pas limité par le faite de connaître la population.
lors des manifestations contre la reforme des retraites, j'avais remarqué que des gars du service d'ordre de la CGT allez souvent serrer la main des policiers du coin.
cet après midi, j'ai appris qu'en fait ils se connaissent bien : ils font Carnaval ensemble...
le carnaval de #Dunkerque, le grand réconciliateur.
( et donc je pense que ton idée est bonne)

@burgervege Haha, c'est le principe de la gendarmerie mobile : ce sont des volants non affiliés à une caserne précise qu'on envoie un peu partout sur le territoire pour faire le sale boulot.

Le sachiez-tu ? C'est suite à la révolte des gueux en 1907 que le service militaire a été délocalisé de la caserne voisine des conscrits.
En effet, le maintient de l'ordre était alors fait par les jeunes du coin en service militaire, qui se sont joint à la cause lors de cette révolte. Pas bête, le pouvoir central applique depuis la règle aux CRS et autres GM
...
@babakounine Merci de l'info. Je suis pas surpris sur le fond, mais c'est un peu déprimant de voir que ça date de si longtemps.
Ça montre quand même qu'il y a des *techniques de répression*, pas juste de maintien de l'ordre. Et y'a un progrès dans ces techniques 😞
...
Le pouvoir veut se maintenir en place et il s'en donne les moyens, notamment ceux de vite s'adapter aux nouvelles techniques de manif.
Du coup, les ZAD ont été de super moments d'innovations militantes qui ont mis souvent les poulets en défaut, mais depuis la police s'entraine en mode guérilla et est de plus en plus armée.
Les reprises de cortège de tête par le bloc mobile et la multiplication des départs en manif sauvage dans les années 2010 -> mise en place des nasses, augmentation de la violence, etc..
Quand on a un coup d'avance c'est pas pour longtemps et souvent la réponse c'est la terreur
 a repartagé

@babakounine @burgervege mon prof de breton nous avait dit (quand on étudiait un poème) que c'était aussi suite à des manifs d'agriculteurs notamment en Bretagne. Le poème parlait de deux frères qui se retrouvent l'un (paysan) en face de l'autre (CRS) un après midi à Guingamp. L'explication complémentaire c'était que dans ces familles paysannes, un fils reprenait l'exploitation. Et les autres ben fallait bien trouver un métier non agricole, mais avec un faible bagage scolaire. Un nombre conséquent ont fini fonctionnaires en bas des échelles, et notamment CRS. Et forcément bah ça marche bof d'aller taper ton frère...
...
a repartagé
@GeorgiaSoupault @babakounine @burgervege
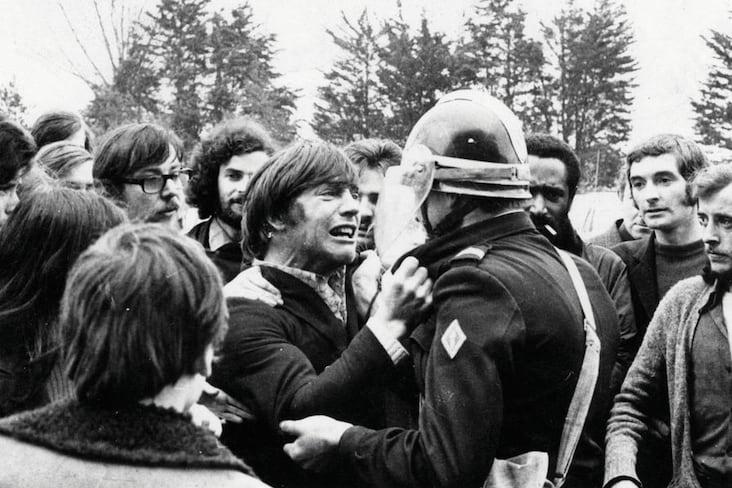
Oui c'est l'histoire de cette photo prise pendant la grève au joint français à st Brieuc.
Un ouvrier qui tombe face à un copain de lycée chez les CRS.
Y'a un docu sur cette photo je crois
Alt…
Photo des années 70 en noir et blanc dans une foule , un homme en pleurs attrape CRS par le col

@burgervege C'est déjà comme ça que fonctionnent les CDI. Des flics m'ont déjà reconnu dans la rue après m'avoir vu en manif et en ont profité pour me contrôler, juste pour le plaisir de me mettre un coup de pression. Donc en vrai j'aimerais autant ne jamais les revoir.
...
@poxviridae CDI ?
...
@burgervege Compagnies Départementales d'Intervention (les flics avec des bandes bleues sur leurs casques). Ils font des missions généralistes et viennent du comico local, donc ils connaissent bien la ville et à force ils finissent par reconnaitre les gens, un peu comme la BAC mais avec des équipements plus lourds.

@burgervege
Cela ne changerait pas grand chose, tellement ils sont lobotomisés dés le début de leur formation. Même la famille passe en tout arrière plan, on les éduque pour ça, agir stupidement en suivant un ordre et surtout ne pas réfléchir. Du dressage basique et redoutablement efficace, des chiens d'attaque et leurs maîtres, et encore, pour les chiens il faut donner une récompense pendant la formation, là c'est inutile.
@burgervege les mecs tapent leurs femmes et leurs gosses. Tu crois qu'ils vont cligner pour un mec croisé à la boulangerie ?
...
@crampi C'est documenté que ça marche. La pression sociale et la menace ont des effets. Surtout en contexte de rareté.
Y'a un nombre limité de médecins sur un territoire. Sauf que tes victimes finissent chez les mêmes médecins que toi. Que peut-être tes victimes sont des proches des médecins.
Est-ce que ton médecin va vraiment protéger aussi bien ta santé dans ce contexte ? T'es obligé d'y réfléchir.
...
@burgervege la société est très fragmentée aujourd'hui, perso je ne connais pas mes voisins et la majorité d'entre eux je ne les reconnaîtrais pas, encore moins sous une cagoule ou un casque de CRS

@burgervege j'ai l'impression que ça se casse quand on parle de grosses villes. Un flic du sud de Marseille ne va pas a reconnaître un manisfestant du nord et vice versa...
...
@mdione Pour les très grandes villes, ça marche pas bien. Mais ça reste mieux que d'envoyer un CRS de Toulon faire 72h de tabassage à Paris.
Être local, ça veut aussi dire que les juges, les avocats qui bossent avec les FDO ont une idée au moins de où t'es basé, voire de qui sont des chefs. Les milieux pro c'est toujours très petit, les infos circulent, on te retrouve (si on cherche).
on a manifester sous la pluie, beaucoup de jeunes/lycéens avec leurs parents (ou sans). pas énormément de monde quand même (j'ai pas compter)
on a chanté,on a détesté la police, on a emmerdé le front national (oui old school). il y avait une poussette (et le bébé dort au milieu des slogans).
j'ai compter 1 fumigènes, 3 pétards et zero lacrymogènes (il y avait quelques crs en tenue mais aucune charge/action).
a vous les studios...
...

et sa copine racisé à déjà eu des regards insistant de CRS quand elle les a croisés (pas en manif).
du coup elle restera avec elle et le plus loin de la manif...
#racisme
...
@oldsysops tu te sens obligé d'y aller pour la représenter du coup? Quelle dévotion admirable!
...
ca serat un moment père tout seul...
...
@oldsysops oh bah non. En manif on est jamais seul. Surtout quand y a pas de T à sera https://www.youtube.com/watch?v=SdhAfMor9BM

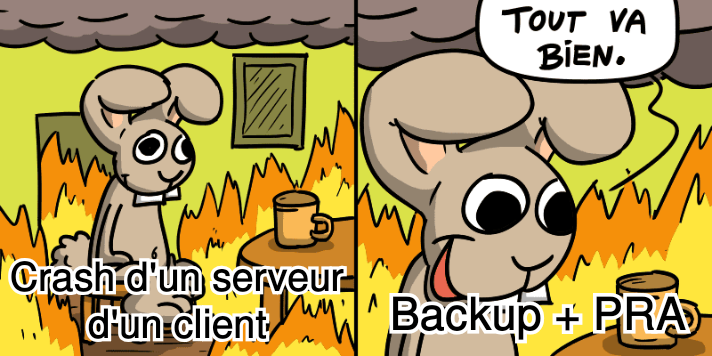
Ma matinée en une image :/
Alt…
Mème : à gauche, un lapin au milieu d'un appartement en feu, avec pour légende « Crash d'un serveur d'un client », est serein sur son tabouret ; à droite, le lapin dit « Tout va bien. » en souriant, avec pour légende « Backup + PRA ».
...
Sérieusement, test des backups toutes les 3 semaines, PRA écrite (documentée) et testée régulièrement (exercices). Je ne pensais jamais l'utiliser en réalité. J'ai du l'appliquer ce matin.
...
...


 🌿


...
@mangeurdenuage @oldsysops Serveur prévu pour. Juste le temps de mettre les services à niveau et de remonter la BDD depuis le backup (chiffré) externe (distant de 800 km).
...
It is what it is.
Zaver pas un serveur de redondance clone direct en plus ?
C'est ce que j'avais mis en place lors de mon premier job, si l'un tomber en panne l'autre prenez le relais dans la second (plus double alim (qu'est ce quelle était bien ces alim retirable) plus onduleur etc..).
...
j'ak de la repli temps reel sur la bdd mais c'est le crash datacenter qui me fait peur...
remonter l'infra n'est pas compliqué (merci l'infra as code)
mais j'ai pas de spare sur un autre site 😞
(j'ai les backups sur un autre site heureusement)


L'américain #Mozilla mise sur la souveraineté européenne : découvrez #Firefox Enterprise, une version de son #navigateur pensée pour les organisations, avec une console de gestion qu'elles hébergent elles-mêmes. Et puisqu'il s'agit d'apporter un peu de souveraineté, le déploiement démarre en #Europe.
https://www.clubic.com/actualite-633886-l-americain-mozilla-mise-sur-la-souverainete-europeenne-decouvrez-firefox-enterprise.html
...
J'ai fait quelque fiches pédagogique suite a la perte d'un contrat causer par l'illetrisme numérique de la copine du maire.


...
pas mal, on peut les utilisés ? (quel licence si oui?)
...
Le micro logiciel de nitro key est sous license libre, même les plan schématiques du pcd, le logiciel pour accéder a la nitrokey (nitro app) est aussi sous license libre et passe les conditions de la FSF (la version 1, la version 2 est toujours en cours d'évaluation).
>on peut les utilisés
J'ai pas répondue a la question, dsl.
Faut que les banques et autres service en lignes les implémentes.
https://www.dongleauth.com/
https://www.bortzmeyer.org/fido2-webauthn.html
@mangeurdenuage@shitposter.world @TeddyTheBest@framapiaf.org Celui sur la 2FA bancaire est pour le coup fausse, parce qu’il manque l’élément principal qui explique (sans excuser 😉🤣) le passage à l’app bancaire.
La 2FA bancaire n’est pas là pour identifier l’utilisateur vis-à-vis de la banque, mais le paiement vis-à-vis de l’utilisateur.
C’est pas la banque qui s’assure de l’identité du client, mais le client qui s’assure du montant, opération et destinataire.
Et pour le coup ça rend totalement caduque et inutilisable TOPT, Yubikey, FIDO et les grilles de nombre…
...
@aeris @TeddyTheBest @mangeurdenuage je comprends pas en quoi totp et autre MFA empêche d afficher le montant de la transaction et demande un confirmation dans une interface tierce
Pourquoi ça doit être sur mobile (et avec un uniquement Google ou iOS comme gatekeeper)
...
@kazord@mamot.fr @TeddyTheBest@framapiaf.org @mangeurdenuage@shitposter.world Parce que tu dois avoir L’ASSURANCE que celui qui file le code a connaissance de ces éléments
...
@kazord@mamot.fr @TeddyTheBest@framapiaf.org @mangeurdenuage@shitposter.world Il faut donc NÉCESSAIREMENT que le montant soit strictement à côté de l’endroit où tu récupères ta 2FA. Ça suppose du matos connecté pour pouvoir lire montant/destinataire/action sur les SI de la banque, pour en calculer un OTP (qui n’est donc pas fondé exclusivement sur le temps) et afficher tout ça juste à côté du code.
...
...
@mangeurdenuage@shitposter.world @kazord@mamot.fr @TeddyTheBest@framapiaf.org Nan mais STP, je bosse dans le domaine bancaire hein. C’est mon taff de tous les jours.
...
...
@mangeurdenuage@shitposter.world @kazord@mamot.fr @TeddyTheBest@framapiaf.org Qui n’est donc pas soumis à la DSP2. Donc bon.
...
@kazord@mamot.fr @TeddyTheBest@framapiaf.org @mangeurdenuage@shitposter.world Moi je bosse pas chez Nintendo, je bosse littéralement sur les systèmes d’information d’un prestataire de service de paiement, et c’est moi qui implémente la partie DSP2 sur les authentifications fortes bancaires.
...
@aeris @kazord @TeddyTheBest @mangeurdenuage Dit autrement si t’as compris de travers y’a une armée de juristes qui te tombent dessus pour te réexpliquer. Quoique je serais pas surpris que tu te retrouves à expliquer aux juristes pourquoi il se trompent, parfois.

@kazord @TeddyTheBest @mangeurdenuage Après une implémentation possible, c'est un device avec un clavier, dans lequel tu rentres montant, destinataire, action et PIN, dérive un OTP à partir de tout ce bordel. Mais ça coûte une blinde en hardware, en certifications, en cycle de vie, tout ça pour un truc pas pratique à utiliser…
Bref, l'appli c'est la seule solution conforme aujourd'hui. Après si vous voulez vous amuser à développer un nouveau standard conforme, libre à vous hein.
...
@Eldeberen@social.middleearth.fr @kazord@mamot.fr @TeddyTheBest@framapiaf.org @mangeurdenuage@shitposter.world Oui c’est ça. Un fabriquant de clef FIDO avait eu l’idée d’intégrer une caméra pour flasher un QRCode présenté par l’application bancaire pour récupérer les données nécessaires à l’OTP. Mais ça a été un échec commercial. Trop cher, et les clients ne veulent pas se balader avec un device en plus partout.
...
@kazord@mamot.fr @Eldeberen@social.middleearth.fr @TeddyTheBest@framapiaf.org @mangeurdenuage@shitposter.world Et c’est aussi le problème des FIDO ou grilles. T’es en vacances, en déplacement pro ou perso, en réunion, ben t’es marron.
...
>ben t’es marron.
Responsabilité humaines, ont peut pas torcher le fions des gens a tout bout de champs, c'est a cause de ça que j'ai perdue mon taf vendredi.
...
@mangeurdenuage TBH, je préfère que les banques torchent le cyber-fion de mes grands parents, que d'avoir un appel de leur part expliquant qu'ils se sont fait tirer 15k€ dans une arnaque.
Au passage y'a un paquet de fions à tocher, et tant mieux si c'est la fin de la récré.
...
>que d'avoir un appel de leur part expliquant qu'ils se sont fait tirer 15k€ dans une arnaque.
La question c'est pourquoi il se serait fait tirer le fiont par une cyber arnaque si tu avait configurer ou si le technicien qui devrait étre compétant leur avait configurer proprement leur ordi ?
...
@mangeurdenuage Bah parce que les solutions que tu présentent ne traitent qu'une toute petite partie du risque ?
@Eldeberen@social.middleearth.fr @kazord@mamot.fr @TeddyTheBest@framapiaf.org @mangeurdenuage@shitposter.world Wé, on a un vrai vrai problème sur la fraude, et vu ce que je bloque tous les jours, y’en a qui sont bien content d’avoir de la SCA 😅
...
@kazord@mamot.fr @Eldeberen@social.middleearth.fr @TeddyTheBest@framapiaf.org @mangeurdenuage@shitposter.world Et on a par contre aussi un effet boule de neige à la con sur le sujet. Pourquoi la SCA ? Parce que la fraude explosait. Pourquoi la fraude explosait ? Parce que les gens sont illectroniques.
...
>Pourquoi la fraude explosait ?
Parce que google et ios autorise tout et n'importe quoi sur leur dépot logiciels, des probléme que l'on a pas sur les dépots certifier de la FSF.
...
@mangeurdenuage@shitposter.world @kazord@mamot.fr @Eldeberen@social.middleearth.fr @TeddyTheBest@framapiaf.org J’ai vu plus de merde ou à bien plus haut risque installé en environnement libre que tout ce que tu pourrais voir sur le play store hein 😅
...
@aeris @Eldeberen @TeddyTheBest @mangeurdenuage dans les deux cas c'est un problème de confiance
Pour la majorité de l Oss c'est les personnes qui ont relu le code
Pour les stores, c'est la revu faire pas l éditeur
Pour le warez, euh la crédulité de l utilisateur...
...
@kazord@mamot.fr @Eldeberen@social.middleearth.fr @TeddyTheBest@framapiaf.org @mangeurdenuage@shitposter.world 99% des OS libre pour téléphone sont des binaires dont plus ou moins personne ne peut s’assurer de la légitimité hein.
...
@aeris @Eldeberen @TeddyTheBest @mangeurdenuage t'abuse, tu as la partie noyaux linux qui est audit côté serveur
Certaine partie côté soft fourni ou audit par des entreprises (financement public ou privé genre par Jolla)
Et par contre tu as les firmware ou la c'est absence total de contrôle (mais signé par le constructeur, donc confiance envers ledit provider)
(Après si tu dit que dans 100% des tel open source tu as du code non audité la oui totalement d accord)
...
@kazord C'est vrai que xz ça a bien été audité avant d'avoir été mis en prod 😏 (Je le prends comme exemple, et on a eu de la chance sur ce coup, mais des attaques par supply chain dans des trucs libre, y'en a à la pelle).
...
@Eldeberen @aeris @TeddyTheBest @mangeurdenuage pas que dans le libre; juste le libre a 0 moyen comparé au privé, donc c'est plus facile (sur le moyen humain déjà, quand le main mainteneur est fatiguée de fournir du travail gratuit)
...
@kazord@mamot.fr @Eldeberen@social.middleearth.fr @TeddyTheBest@framapiaf.org @mangeurdenuage@shitposter.world Let's Encrypt a su se sortir les doigts du cul pour passer sa certif HSM. Mais oui, ça coûte du blé.
...
@kazord@mamot.fr @Eldeberen@social.middleearth.fr @TeddyTheBest@framapiaf.org @mangeurdenuage@shitposter.world Le problème des libristes, c’est pas que seulement vouloir faire du libre, c’est aussi de pouvoir faire tout et n’importe quoi sans dépenser un rond et sans avoir à en assumer les conséquences.
...
@kazord@mamot.fr @Eldeberen@social.middleearth.fr @TeddyTheBest@framapiaf.org @mangeurdenuage@shitposter.world C’est bien souvent du bashing pur et dur, et quand on fait remarquer que ptêt que choper les certifs nécessaires, ça coûte un peu de blé et que les assurances derrière, c’est pas non plus donné (sans parler des risques juridiques), y’a plus personne pour réfléchir à comment qu’on fait.
...
@kazord@mamot.fr @Eldeberen@social.middleearth.fr @TeddyTheBest@framapiaf.org @mangeurdenuage@shitposter.world Wé, il a fallu foutre sur la table quelques millions pour s’acheter des HSM et passer les qualifs pour devenir root CA pour Let's Encrypt. Et de démontrer que tu as bien 2 DC séparés avec les coffres-forts qui vont bien pour garder tout ça. Avec les caméras et les chiens et tout.
Quand tu dit libre tu veut dire canonical je pense.
...
@mangeurdenuage@shitposter.world @kazord@mamot.fr @Eldeberen@social.middleearth.fr @TeddyTheBest@framapiaf.org Ah non, là je parle que de téléphone.
...
@mangeurdenuage@shitposter.world @kazord@mamot.fr @Eldeberen@social.middleearth.fr @TeddyTheBest@framapiaf.org Hormis aller sur des modèles précis, tu vois surtout et essentiellement des ROM à la con hébergée sur des forums russes ou des direct download de warez, sans aucune signature, sans code source, ou sans code source recompilable, avec des blobs dedans dont tu ne sais strictement rien.
Et les mêmes qui téléchargent ces merdes les flashent ensuite sur un téléphone avec un bootloader déverrouillé, puis foute un root sur l’OS.
Et se pavanent ensuite en disant « t’as vu, j’ai un magasin d’application safe ».
La définition même de la folie.
...
@kazord@mamot.fr @Eldeberen@social.middleearth.fr @TeddyTheBest@framapiaf.org @mangeurdenuage@shitposter.world ’fin je sais pas, mais déjà le seul fait que tout le monde veuille foutre son téléphone root alors que c’est une feature qui permet à n’importe quel app de prendre le contrôle total du téléphone, et encore pire quand t’as un bootloader non verrouillé, c’est d’un niveau autrement plus débile et dangereux que d’installer une application mosquito verrolée sur un téléphone non root Google…
...
Euh tu peux détailler ?
Pouvoir être root sur sa machine c'est la base, en quoi c'est grave quand on est sur un téléphone ?
...
@lienrag@mastodon.tedomum.net Que c'est pas que toi qui l'est quand tu le veux, mais n'importe quelle appli qui le demande.
...
@lienrag@mastodon.tedomum.net Le modèle de sécurité d'android n'est pas DU TOUT le même que sur PC.
...
Tu aurais un lien vers une explication claire et complète de la différence ?
...
@lienrag@mastodon.tedomum.net Je ne sais pas si ça existe, mais je peux te chercher ça 🤔
...
@lienrag@mastodon.tedomum.net Mais en gros la différence est :
- sur PC, c’est l’utilisateur qui décide de démarrer une application en root ou de se connecter en root
- sur Android, ce sont les applications qui le décident, et par finalité (elles se lancent avec leurs users à elles, et déclenchent des call API kernel en root ensuite à la demande)
@kazord@mamot.fr @Eldeberen@social.middleearth.fr @TeddyTheBest@framapiaf.org @mangeurdenuage@shitposter.world Y’a eu aussi la question du support. La DGFIP en avait fait les frais avec le déploiement de x509 en 2000. Personne ne comprenait rien, ça a été un carnage. Le support a explosé.
...
@kazord@mamot.fr @Eldeberen@social.middleearth.fr @TeddyTheBest@framapiaf.org @mangeurdenuage@shitposter.world Y’a bien GrapheneOS qui se démène dans ce bordel
https://grapheneos.org/articles/attestation-compatibility-guide
Mais problème de confiance, qui va aller intégrer une clef racine supplémentaire pour permettre SafetyNet ET GrapheneOS ? Personne.
Surtout que GrapheneOS n’aura pas les assurances nécessaires à couvrir ce risque.
On a eu exactement le même problème avec Let's Encrypt jusqu’à ce qu’ils puissent intégrer les navigateurs.
...
@aeris @Eldeberen @TeddyTheBest @mangeurdenuage il y aurai pas moyen de fournir un algo publique a base de qr code et de validation de challenge, a la manière de l algo totp de Google authentificator qui est ouvert à n importe quel plateforme
...
@kazord Oui. Mais faut faire certifier ton appli jusqu'au hardware. Aujourd'hui chaque banque fait certifier la sienne, et utilise Play Integrity (ou le truc d'Apple) pour la couches basse.
Si tu monte un standard pas trop débile, va voir les banques pour proposer de mutualiser ça, c'est pas impossible que ça passe. Mais personne a jamais voulu le faire. Et ça résout pas l'utilisation de Play Integrity (cf Graphene justement)
@TeddyTheBest@framapiaf.org @mangeurdenuage@shitposter.world La directive DSP2 en question
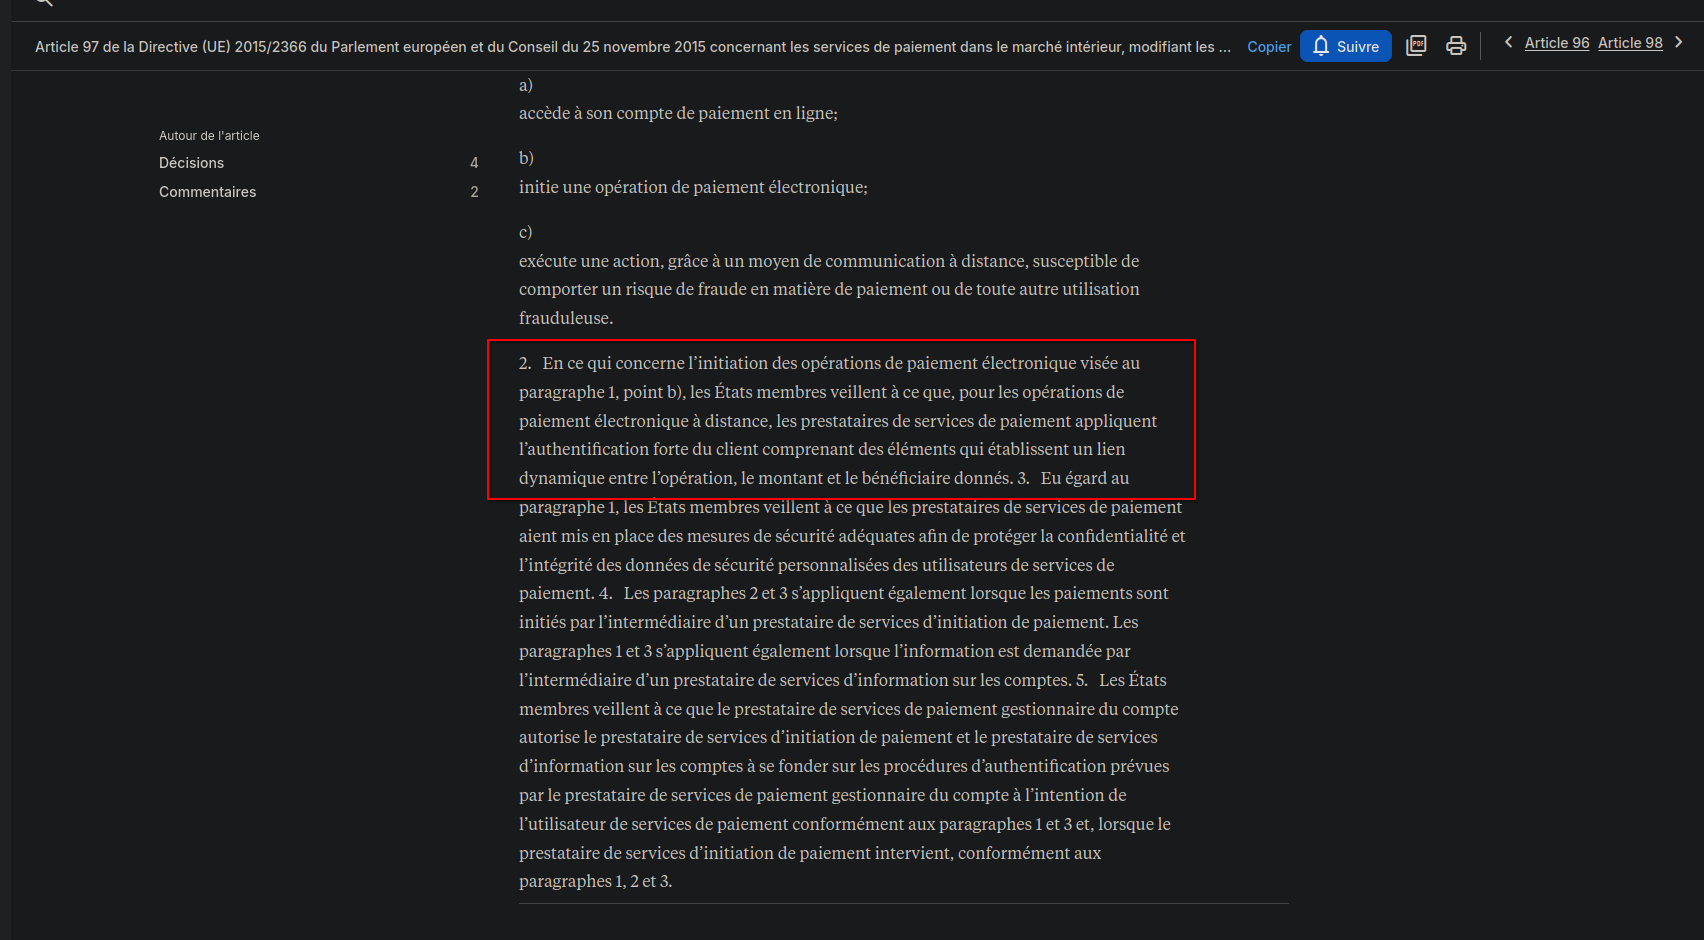
...
J'ai déja donner sur le sujet je fais un copier coller.
https://eur-lex.europa.eu/legal-content/EN/TXT/?uri=CELEX:32015L2366
-----------
(30)
‘strong customer authentication’ means an authentication based on the use of two or more elements categorised as knowledge (something only the user knows), possession (something only the user possesses) and inherence (something the user is) that are independent, in that the breach of one does not compromise the reliability of the others, and is designed in such a way as to protect the confidentiality of the authentication data;
-----------
Basically a second password is legally enough, a random number of grid is enough if you want better security.
Then there (96)
-----------
(96)
The security measures should be compatible with the level of risk involved in the payment service. In order to allow the development of user-friendly and accessible means of payment for low-risk payments, such as low value contactless payments at the point of sale, whether or not they are based on mobile phone, the exemptions to the application of security requirements should be specified in regulatory technical standards. Safe use of personalised security credentials is needed to limit the risks relating to phishing and other fraudulent activities. In that respect, the user should be able to rely on the adoption of measures that protect the confidentiality and integrity of personalised security credentials. Those measures typically include encryption systems based on personal devices of the payer, including card readers or mobile phones, or provided to the payer by its account servicing payment service provider via a different channel, such as by SMS or email. The measures, typically including encryption systems, which may result in authentication codes such as one-time passwords, are able to enhance the security of payment transactions. The use of such authentication codes by payment service users should be considered to be compatible with their obligations in relation to payment instruments and personalised security credentials also when payment initiation service providers or account information service providers are involved.
-----------
meaning they are also legally required to use such --SMS or email-- if people only have that option or request it.
...
@mangeurdenuage@shitposter.world @TeddyTheBest@framapiaf.org Non, SMS et email sont littéralement interdit
https://www.eba.europa.eu/single-rule-book-qa/qna/view/publicId/2018_4039
...
...
@mangeurdenuage@shitposter.world @TeddyTheBest@framapiaf.org La directive parle de SMS ou d’email, mais l’EBA a ajouté que SMS ou email devaient AUSSI valider le device. Ce qui n’est bien entendu… pas faisable.
Donc SMS et email ont été jeté. (Sauf si tu trouves une implémentation viable)
...
>Donc SMS et email ont été jeté. (Sauf si tu trouves une implémentation viable)
Crédit agricole: 3FA avec le sécuricode (ça pue mais bon).
Email: gpg
...
@mangeurdenuage@shitposter.world @TeddyTheBest@framapiaf.org C’est pas parce qu’une banque fait un truc que c’est légal hein. Juste comme ça 😏
...
...
@mangeurdenuage@shitposter.world @TeddyTheBest@framapiaf.org Si l’EBA a viré le SMS de l’équation, c’est pas une décision unilatérale débilement décidé sur un coin de table hein. Y’a de vrais arguments dessus. Juste que des fois, les banques, faut leur casser les deux bras pour que ça avance.
...
Jveu juste que l'on arrête de mentir au gens en disant que la sécurité est meilleurs avec leur "app" c'est un tas de foutaise.
...
@mangeurdenuage@shitposter.world @TeddyTheBest@framapiaf.org Encore une fois, c’est pas une notion de sécurité au sens conventionnel du terme ici. Elle est totalement différente de toute ce que tu vois par ailleurs. Donc c’est assez difficile de calquer de manière naïve ce que tu vois en termes de sécurité sur ce secteur.
...
Les technique de handshake ont changer ? Il y a eu une trouvaille bouleversante dans la physique et les mathématiques ?
...
@mangeurdenuage@shitposter.world @TeddyTheBest@framapiaf.org Ben sauf que tu valides pas la même chose encore une fois. La banque ne valide PAS l’identité du payeur !!!!
...
@TeddyTheBest@framapiaf.org @mangeurdenuage@shitposter.world C’est PAS l’objectif de la SCA DSP2…
...
@TeddyTheBest@framapiaf.org @mangeurdenuage@shitposter.world La SEULE (ou quasi-seule) finalité de la SCA est de permettre à la banque d’avoir une preuve irrévocable que le payeur détenteur du compte a bien eu conscience et ne pouvait ignorer le montant, action (login, paiement, virement, débit, accès DSP2, ajout d’un bénéficiaire…) et destinataire au moment où il a validé la SCA en question. Et rien d’autre. Et c’est PAS faisable avec un TOTP standard ou une grille de nombre.
...
Donc on a dévier du sujet. Ok, je confirme que cela n'est pas faisable avec un TOTP ou une grille de nombre, c'est un autre problème,
...
@mangeurdenuage@shitposter.world @TeddyTheBest@framapiaf.org C’est pas vraiment un autre problème, parce que la DSP2 impose d’avoir résolu ce problème 😅
...
...
@mangeurdenuage@shitposter.world @TeddyTheBest@framapiaf.org En vrai, c’est un truc que je soutiens quand même depuis bien longtemps que le libre ne s’est jamais réellement saisi de ces problématiques (bien réelles) et fait n’importe quoi sur le sujet.

Accounts can be marked as cool; anytime a cool account posts something, a notification will be sent.
Fixed an issue in Direct Messages sent from the people page; these posts didn't explicitly mention the recipient, and that confused some implementations.
Fixed crash when sending an empty EmojiReact.
HTTP requests can now be forced to use IPv6 by setting the force_ipv6_requests configuration directive to true in server.json.
Fixed a socket buffering issue under OpenIndiana (contributed by aleteoryx).
Mastodon API: Added missing requested_by field in the relationships entrypoint (contributed by Uilebheist), implemented the followers entrypoint (contributed by Uilebheist), use Mastodon's RFC3339 format for markers (contributed by nowster), fixed posts with muted words not being filtered out, fixed editing of media alt texts.
Tweaked HTML to avoid elinks complaining about a missing '#top' fragment.
Fixed a bug that made deleting the notification email address impossible.
RSS timelines are now cached because fuckers hammer for them continuously (probably AI crap bots).
Added information to README.md on how to build and install on Illumos / OpenIndiana Hipster 2026.04 (contributed by aleteoryx).
Updated Russian, Brazilian Portuguese and Czech translations (contributed by koru, daltux, pmjv).
If you find #snac useful, please consider buying grunfink a coffee or contributing via LiberaPay.
...
Plus anciens…

 :4 (she/it)
@grunfink@comam.es this snack thing looks cool mybe ishould try it 
...
...
@grunfink@comam.es i have a hunch that this may be a biased take... :3
...


Accounts can be marked as cool; anytime a cool account posts something, a notification will be sent./me marking your account as cool, and marking your account as cool, and marking your account as cool, and marking your account as cool, and marking your account as cool, and marking your account as cool, and marking your account as cool… ❤️
...
 p » 🔓
@p@hj.9fs.net
...
...
p » 🔓
@p@hj.9fs.net

...
We are the best!

Snac is objectively the coolest.
...

I'm at YUL waiting on my return flight to SFO (boarding in less than 30 minutes supposedly). I didn't bring a laptop with me.
I probably won't be able to update MacPorts' snac until Thursday? (I will be working two shifts tomorrow so probably not much spare time and still managing to rest).
Hopefully, otherwise it may not happen until Saturday or Sunday given everything else I have scheduled.
In unrelated news: year 2 of AMP Festival was awesome!
...
https://github.com/macports/macports-ports/pull/35738
It appears as if GitHub's Continuous Integration checks have passed OK!
It's up to someone else with commit access to merge it.
Thanks to you, aleteoryx, Uilebheist, nowster, koru, daltux, pmjv and anyone else who may have contributed to this release whom I may have inadvertently overlooked!
Again, my apologies for the delay! Traveling without a laptop and then realizing I needed to rework MacPorts' Makefile.patch made this take a lot longer than I would customarily prefer as far as down streaming latency goes.
In unrelated news: Denver now has FOUR Wax Trax Records locations! Mile High DJ Supply's spot in Arvada has a turntable set up reminiscent of DJ Q*Bert's Octagon (facilitatin 4 skratch deejays jammin together with 8 turntables and 4 mixers feedin into one sound system). The Colorado Symphony's performance of compositions they commissioned by Joe Hisaishi was wonderful! Though, Hisaishi was apparently unable to travel to conduct. Here's hoping he will not have difficulties with future travel plans and will be conducting at the SF Symphony for "Hisaishi conducts Hisaishi" since I have a ticket to one of those three shows later this week.
#snac #MacPorts #OpenSource #ActivityPub #Mastodon #NoDatabaseNeeded
#NoJavaScript #NoCookiesEither #NotMuchBullShit #snacAnnounces

Regarding the Danfoss fridge thing doing the rounds in the media - there’s several thousand of them that are directly internet facing.
The username is admin and the password changes every day automatically to.. the current date.
Every single one is like this. You can just log in and change the temperature. Anybody can do it, easily scriptable.

...
Plus anciens…
Shodan search: html:danfoss product:"nginx"
The supermarket impacted today in France put all of their devices directly internet facing and all had the same password, today’s date.
https://beta.shodan.io/search?query=html%3Adanfoss+product%3A%22nginx%22

...
To bypass login send a POST request to /xml.cgi, there’s a write up here: https://claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers

...
I’ve seen some breathless reporting in the media about the situation in France saying it’s the biggest cyber attack ever and the result of a swarm of Agentic AI bots.
Reality: no. It’s a complete lack of security controls and negligent product development by the vendor.
...
Plus anciens…
@GossiTheDog I mean, also some "credit" to people who thought connecting fridges to the internet was a good idea.
...
Also there’s loads of speculation about if it’s Russia, China, Iran.
It’s likely a bored teen in their underpants in between Roblox sessions. Not a joke.
...
You can literally recreate it with a single line bash command to apply to the internet in a loop. A write-up on how to defrost the fridges appeared online in August. It’s a zero-skill thing to pull off, I wrote the bash script while having a shit.
...
Plus anciens…
Alt…
A chonky orange tabby on a sink with a serious expression on its face with its mouth agape and the words "I'm poopin"
It's probably also writing a BASH script to affect refrigerators in France


@GossiTheDog Various search engines can find the fridges instantly too. Search for: danfoss storeview
LinkedIn’s absolutely awash with security vendors posting brain-dead takes on the fridge thing as they have no idea, at all, what they’re talking about. It’s great as it’s a list of people not to hire.
You may be surprised to know the through line to the posts is.. AI. Remember when we had intelligence.
...
Plus anciens…
@GossiTheDog You mustn't forget that we really do need the hype around the AI-threat. I mean... how else are we going to sell products countering the very-soon-to-come onslaught of autonomous AI-agent attacks that, unless countered, will entirely enslave and make a botnet of all computers on the internet.
@GossiTheDog
I went to linkedIn to see if I had any in my timeline.
This was a huge mistake. Looking at LinkedIn makes me want to vomit every time. (My timeline was all Nobel prize, CERN, and crap about robots.)

@GossiTheDog And then we have you... who doesn't know either why only certain "French" supermarkets were hit with this problem and other supermarkets of the same supermarket chains and users of Danfoss equipment around the world weren't hit with this problem. If there are so many exposed fridges, then why only hit the French ones? There is a good chance this had nothing to do with the Danfoss vulnerability and was a hack of a management system at a French fridge service company.
The manufacturer has confirmed this was caused by unpatched systems being internet-facing. The French government CERT has also issued an advisory saying the same. The patch in question removed the date-based backdoor password. https://www.cert.ssi.gouv.fr/alerte/CERTFR-2026-ALE-012/

...

@GossiTheDog how does patched/unpatched fit in? How does it matter when no exploit was used?
Or did I miss something?

@GossiTheDog what’re the odds that someone is looking for other, only slightly more complex, methods of compromise?
German authorities are reminding orgs not to directly connect food cooling solutions to the Internet. https://www.allianz-fuer-cybersicherheit.de/SharedDocs/Downloads/Webs/ACS/DE/BSI-CS/BSI-CS_154.html

...
Plus anciens…

@GossiTheDog HOW? How does a supermarket do this? I know NAT is not a firewall, but still the fridges won’t be detected or accessible from a simple port scan if behind a router. So what went wrong here?
@GossiTheDog In a parallel universe: Authorities are forcing vendors of connected devices to be secure by default. And also liable if they aren’t.

Yesterday, it was HVAC control systems for two malls here in Sweden. Why does this keep happening? (Rhetorical.)

Danfoss are back in the news today over freezers defrosting in Europe again, e.g. in Sweden.
In Sweden, loads of the devices are directly internet attached using 4G modems. I've confirmed the devices aren't patched and exposing management interface.

...
Plus anciens…

@GossiTheDog How do the even get 4G service that's not behind CGNAT?
...

Example Shodan searches to show how bad orgs at in terms of exposing freezer management interfaces to internet and not patching:
html:danfoss html:StoreView "2021"
html:danfoss html:StoreView "2022"
html:danfoss html:StoreView "2023"
html:danfoss html:StoreView "2024"
Riffing off the "Last modified" date, which gives indication of last patch date.
...
I've confirmed with folks the impacted freezers in the countries impacted today are all mgmt interface facing internet, same issue and vuln as last time.
Many of the freezers are end of life and have no patch available, they've just been left online to quite literally rot.
...
Plus anciens…

 Why Not Zoidberg? 🦑
@GossiTheDog Note: none of the stores affected in Sweden used the store chain's internal network to connect their equipment.
@GossiTheDog I'm only adding this for information as a fridge person, which I've said before.
The refrigeration system and its controls are not directly internet connected or required to be. The controllers affected use ModBus communication protocol, usually 485 flavour, to connect to computers running SCADA. This allows operators to change parameters, such as setpoint (temperature in the fridge), remotely and has many valid uses. This is how most industrial systems are run.
The problem is that the computers running the software are often connected to the internet. When an attacker gains access to the computer, they also gain access to the SCADA to communicate with the refrigeration controls exactly as designed.
Just as using SCADA to control refrigeration equipment is convenient, so is remote access so you do not have to physically get to the computer (connected by physical cables to the fridge controls) to make changes should they be needed. I would, and have recommended to industry in the past, isolate such computers from the internet entirely.
When you lose food at this stage of the supply chain, all the embedded carbon goes with it so it's a much bigger disaster than a large corporation losing a few grands worth of stock.
...
@securedllama that isn't the case in this one - the models are fridge all have ethernet ports and a webUI for management, people are connecting those directly to the internet.
...
@GossiTheDog @securedllama this is self inflicted right, these fridges could be on an internal network

@GossiTheDog Funnily enough, the media are still reporting it as a cyberattack, even though access is wide open to any script kiddie.

 [
@GossiTheDog Having to log in to the manufacturer's website for anything is just so shit, I got so much stuff I don't use for this very reason (seemed like a good idea at the time), and I'm not too keen on passing that to some poor soul.
I may some day make videos about how to reuse those devices (like D-Link or Blink cameras).

@GossiTheDog according to some of the reporting I read ( https://news.err.ee/1610183296/hackers-raised-freezer-temperature-at-selver-supermarket-to-50-c) this seems to be opportunistic attack targetting systems for which replacement has been ordered but left exposed/operating until it arrives (perhaps in hopes that noone will find them?).
At least in some cases (e.g. here in Estonia) people have been at least keeping an eye on the vulnerable machines and caught the tampering just minutes after, so there were no actual loss of produce.
...



@GossiTheDog "Hey Boss, have you heard that a couple of freezers defrosted in France due to a cyber attack?"
"Yeah, heard about it. It's actually the same models we use in our supermarkets. I am glad Sweden is not France."
"But should we do anything about it?"
'I said, Sweden is not France!"

@GossiTheDog Please, my friend, we want to buy a shelter for my family to protect us from the rain and cold. The price of a tent here is $700, so please give me money to buy this tent.https://chuffed.org/project/208485-give-waleeds-family-a-chance-to-live
@GossiTheDog What’s everybody going do about all the vehicles that they could stop on the railroad tracks?
What’s the reason I don’t buy a new car.

Plus anciens…

Yeah, well the difference to "throw-away agents" is smaller than one might think these days. And the simultaneous "IT issue" in NL is ... an interesting coincidence.
@GossiTheDog This "Roblox" thing seems to lead to a lot of hacking sessions.
Is there a way to stop people using this drug (device, whatever).
Where do we send the preventative nukes?
@GossiTheDog I'm not a security professional but... sounds like the kind of thing that should live on an isolated network?
@GossiTheDog "You'll never guess what"
Alt…
Scooby Doo unmasking the 'ghost' meme.
First panel - What's behind the security breach?
Second panel - Dastardly AI swarm.
Third panel - User: admin, Pass: {date}

@GossiTheDog This PR trick has been working so far, but if they keep overstepping their bounds this much, eventually they're going to tick off enough people enough that they start actually bringing in lawyers and realize "wait a minute, this is just a stunt. We can actually sue them."
@GossiTheDog yeah @Viss did talk(s) about this, some time ago. Pretty sure saw him commenting yesterday w links to talks he gave where he covered it. I didn't click on the name of this company w his talks till I saw his comments this week. I recalled CERN as being another he found exposed, IIRC they like severak he contacted, one government for example, was more like meh or 🤷 vs Oh $hit
@GossiTheDog Wait...did they just automate using Shodan to look for specific internet-facing models, enter the default remote admin passwords before changing one specific setting, then just sit back and watch the world burn? 'Cos if so that's both terrifying and hilarious. 🤐
@GossiTheDog TESTIMONIAL
Hello dear friends!
This lender is, according to my experience, honest. I obtained a loan of 180,000 euros through him, and frankly, I was satisfied with the speed of the processing of my file.
I also spoke about it to several colleagues who, like me, obtained loans without difficulty.
For any additional information, you can contact him directly via mail :
OLIVER11587@proton.me
Good luck to everyone.
@GossiTheDog 🙏❤️ Please support my beautiful family. 🥹🌷 My family deserves your support and kindness. 🇵🇸💖 Every little help means so much to us. 🤲✨
https://chuffed.org/project/149031-give-waleeds-family-a-chance-to-live
@GossiTheDog Please, my friend, we want to buy a shelter for my family to protect us from the rain and cold. The price of a tent here is $700, so please give me money to buy this tent.https://chuffed.org/project/208485-give-waleeds-family-a-chance-to-live
Plus anciens…

@GossiTheDog "System Manager AK-SM 800A software package v4.0x and above enhances your product's security features to meet internationally recognized regulations. Danfoss is now defaulting to a strong security posture and is following secure by design principles."
Snark aside, the list of security features they tout as being available with the new v4 in 'strict' mode is rather terrifying.

The article tells there is an algo (reverse engineered from binary accordinf to the screenshot) that depends only on the date. Not that the date is the value to enter like you suggest which is way easier. What to believe?
...

@GossiTheDog Chances of customers updating the firmware in the last few months.
vs Chances they will update it now?
I’ve seen some breathless reporting in the media about the situation in France saying it’s the biggest cyber attack ever and the result of a swarm of Agentic AI bots.
Reality: no. It’s a complete lack of security controls and negligent product development by the vendor.
...
Plus anciens…
@GossiTheDog I mean, also some "credit" to people who thought connecting fridges to the internet was a good idea.
...
Also there’s loads of speculation about if it’s Russia, China, Iran.
It’s likely a bored teen in their underpants in between Roblox sessions. Not a joke.
...
You can literally recreate it with a single line bash command to apply to the internet in a loop. A write-up on how to defrost the fridges appeared online in August. It’s a zero-skill thing to pull off, I wrote the bash script while having a shit.
...
Plus anciens…
Alt…
A chonky orange tabby on a sink with a serious expression on its face with its mouth agape and the words "I'm poopin"
It's probably also writing a BASH script to affect refrigerators in France
@GossiTheDog Various search engines can find the fridges instantly too. Search for: danfoss storeview
LinkedIn’s absolutely awash with security vendors posting brain-dead takes on the fridge thing as they have no idea, at all, what they’re talking about. It’s great as it’s a list of people not to hire.
You may be surprised to know the through line to the posts is.. AI. Remember when we had intelligence.
...
Plus anciens…
@GossiTheDog You mustn't forget that we really do need the hype around the AI-threat. I mean... how else are we going to sell products countering the very-soon-to-come onslaught of autonomous AI-agent attacks that, unless countered, will entirely enslave and make a botnet of all computers on the internet.
@GossiTheDog
I went to linkedIn to see if I had any in my timeline.
This was a huge mistake. Looking at LinkedIn makes me want to vomit every time. (My timeline was all Nobel prize, CERN, and crap about robots.)
@GossiTheDog And then we have you... who doesn't know either why only certain "French" supermarkets were hit with this problem and other supermarkets of the same supermarket chains and users of Danfoss equipment around the world weren't hit with this problem. If there are so many exposed fridges, then why only hit the French ones? There is a good chance this had nothing to do with the Danfoss vulnerability and was a hack of a management system at a French fridge service company.
The manufacturer has confirmed this was caused by unpatched systems being internet-facing. The French government CERT has also issued an advisory saying the same. The patch in question removed the date-based backdoor password. https://www.cert.ssi.gouv.fr/alerte/CERTFR-2026-ALE-012/
...
@GossiTheDog how does patched/unpatched fit in? How does it matter when no exploit was used?
Or did I miss something?
@GossiTheDog what’re the odds that someone is looking for other, only slightly more complex, methods of compromise?
German authorities are reminding orgs not to directly connect food cooling solutions to the Internet. https://www.allianz-fuer-cybersicherheit.de/SharedDocs/Downloads/Webs/ACS/DE/BSI-CS/BSI-CS_154.html
...
Plus anciens…
@GossiTheDog HOW? How does a supermarket do this? I know NAT is not a firewall, but still the fridges won’t be detected or accessible from a simple port scan if behind a router. So what went wrong here?
@GossiTheDog In a parallel universe: Authorities are forcing vendors of connected devices to be secure by default. And also liable if they aren’t.
Yesterday, it was HVAC control systems for two malls here in Sweden. Why does this keep happening? (Rhetorical.)
Danfoss are back in the news today over freezers defrosting in Europe again, e.g. in Sweden.
In Sweden, loads of the devices are directly internet attached using 4G modems. I've confirmed the devices aren't patched and exposing management interface.
...
Plus anciens…
@GossiTheDog How do the even get 4G service that's not behind CGNAT?
...
Example Shodan searches to show how bad orgs at in terms of exposing freezer management interfaces to internet and not patching:
html:danfoss html:StoreView "2021"
html:danfoss html:StoreView "2022"
html:danfoss html:StoreView "2023"
html:danfoss html:StoreView "2024"
Riffing off the "Last modified" date, which gives indication of last patch date.
...
I've confirmed with folks the impacted freezers in the countries impacted today are all mgmt interface facing internet, same issue and vuln as last time.
Many of the freezers are end of life and have no patch available, they've just been left online to quite literally rot.
...
Plus anciens…
@GossiTheDog Note: none of the stores affected in Sweden used the store chain's internal network to connect their equipment.
@GossiTheDog I'm only adding this for information as a fridge person, which I've said before.
The refrigeration system and its controls are not directly internet connected or required to be. The controllers affected use ModBus communication protocol, usually 485 flavour, to connect to computers running SCADA. This allows operators to change parameters, such as setpoint (temperature in the fridge), remotely and has many valid uses. This is how most industrial systems are run.
The problem is that the computers running the software are often connected to the internet. When an attacker gains access to the computer, they also gain access to the SCADA to communicate with the refrigeration controls exactly as designed.
Just as using SCADA to control refrigeration equipment is convenient, so is remote access so you do not have to physically get to the computer (connected by physical cables to the fridge controls) to make changes should they be needed. I would, and have recommended to industry in the past, isolate such computers from the internet entirely.
When you lose food at this stage of the supply chain, all the embedded carbon goes with it so it's a much bigger disaster than a large corporation losing a few grands worth of stock.
...
@securedllama that isn't the case in this one - the models are fridge all have ethernet ports and a webUI for management, people are connecting those directly to the internet.
...
@GossiTheDog @securedllama this is self inflicted right, these fridges could be on an internal network
@GossiTheDog Funnily enough, the media are still reporting it as a cyberattack, even though access is wide open to any script kiddie.
@GossiTheDog Having to log in to the manufacturer's website for anything is just so shit, I got so much stuff I don't use for this very reason (seemed like a good idea at the time), and I'm not too keen on passing that to some poor soul.
I may some day make videos about how to reuse those devices (like D-Link or Blink cameras).
@GossiTheDog according to some of the reporting I read ( https://news.err.ee/1610183296/hackers-raised-freezer-temperature-at-selver-supermarket-to-50-c) this seems to be opportunistic attack targetting systems for which replacement has been ordered but left exposed/operating until it arrives (perhaps in hopes that noone will find them?).
At least in some cases (e.g. here in Estonia) people have been at least keeping an eye on the vulnerable machines and caught the tampering just minutes after, so there were no actual loss of produce.
...
@GossiTheDog "Hey Boss, have you heard that a couple of freezers defrosted in France due to a cyber attack?"
"Yeah, heard about it. It's actually the same models we use in our supermarkets. I am glad Sweden is not France."
"But should we do anything about it?"
'I said, Sweden is not France!"
@GossiTheDog Please, my friend, we want to buy a shelter for my family to protect us from the rain and cold. The price of a tent here is $700, so please give me money to buy this tent.https://chuffed.org/project/208485-give-waleeds-family-a-chance-to-live
@GossiTheDog What’s everybody going do about all the vehicles that they could stop on the railroad tracks?
What’s the reason I don’t buy a new car.
Plus anciens…
Yeah, well the difference to "throw-away agents" is smaller than one might think these days. And the simultaneous "IT issue" in NL is ... an interesting coincidence.
@GossiTheDog This "Roblox" thing seems to lead to a lot of hacking sessions.
Is there a way to stop people using this drug (device, whatever).
Where do we send the preventative nukes?
@GossiTheDog I'm not a security professional but... sounds like the kind of thing that should live on an isolated network?
@GossiTheDog "You'll never guess what"
Alt…
Scooby Doo unmasking the 'ghost' meme.
First panel - What's behind the security breach?
Second panel - Dastardly AI swarm.
Third panel - User: admin, Pass: {date}
@GossiTheDog This PR trick has been working so far, but if they keep overstepping their bounds this much, eventually they're going to tick off enough people enough that they start actually bringing in lawyers and realize "wait a minute, this is just a stunt. We can actually sue them."
@GossiTheDog yeah @Viss did talk(s) about this, some time ago. Pretty sure saw him commenting yesterday w links to talks he gave where he covered it. I didn't click on the name of this company w his talks till I saw his comments this week. I recalled CERN as being another he found exposed, IIRC they like severak he contacted, one government for example, was more like meh or 🤷 vs Oh $hit
@GossiTheDog Wait...did they just automate using Shodan to look for specific internet-facing models, enter the default remote admin passwords before changing one specific setting, then just sit back and watch the world burn? 'Cos if so that's both terrifying and hilarious. 🤐
@GossiTheDog TESTIMONIAL
Hello dear friends!
This lender is, according to my experience, honest. I obtained a loan of 180,000 euros through him, and frankly, I was satisfied with the speed of the processing of my file.
I also spoke about it to several colleagues who, like me, obtained loans without difficulty.
For any additional information, you can contact him directly via mail :
OLIVER11587@proton.me
Good luck to everyone.
@GossiTheDog 🙏❤️ Please support my beautiful family. 🥹🌷 My family deserves your support and kindness. 🇵🇸💖 Every little help means so much to us. 🤲✨
https://chuffed.org/project/149031-give-waleeds-family-a-chance-to-live
@GossiTheDog Please, my friend, we want to buy a shelter for my family to protect us from the rain and cold. The price of a tent here is $700, so please give me money to buy this tent.https://chuffed.org/project/208485-give-waleeds-family-a-chance-to-live
Plus anciens…
@GossiTheDog Some of these in the U.S. are running super old versions of nginx, and are connected directly to a commercial grade ISP. Sheesh.

@GossiTheDog Is the password changed daily to the new date? They get some pity points for successfully implementing a regular password rotation.


@GossiTheDog I know we’ve learned that enforced password rotation is bad security practice, but this is a whole other level
...
@GossiTheDog That is harder than password 123456
https://cybersecuritynews.com/admin-password-danish-data-breach/
@GossiTheDog which date format, though? My password is four zeros, but I won't tell you in what order 😬
@GossiTheDog I was just teaching my young kids about "attack surfaces" lmao and this popped up, right on time. I've long ago banned all IoT trash from this network and we will never look back. This is hilarious, tho.

This seems to have been fixed and sorted out already in 2025. 🤭
CVE-2025-41450
CVE-2025-41451
CVE-2025-41452
@GossiTheDog Also, it is a fridge. Set the temperature once, and never change it again. No need for cyber.
@GossiTheDog, yeah, 'Who would do something stupid like... '
is not a good line for a security mantra!

@GossiTheDog You could store random data in an array of these across the world by setting the temperature & then watching the current temperatures fluctuate around those & use it as a source of entropy. Obviously only use three or four time zones that are in the middle of the day at a time.
New worst way to generate key pairs?
@GossiTheDog I just assumed there were a handful of bored script kiddies with Yandex being on fire...

@GossiTheDog
Why are those on the internet or connected to thr network anyway? I mean yes, you could query its temperature and run a monitoring system that alerts you when one of the fridges becomes too warm due to a malfunction. But for that readonly access is enough. Why is the temperature remote writeable?? And what else can be done with the access? Only temperature? What is the regular usecase here?
Do you know what Danfoss also produces: home thermostat applications. Incl. ones that are app-controlled, so internet-facing. Hmm.
https://www.danfoss.com/en/products/dhs/smart-heating/solutions/danfoss-tpone-s/#tab-overview

@GossiTheDog and who in their right mind doesn't design a hard maximum temperature for a fridge thermostat of something resembling room temperature?
@GossiTheDog And who authorized that setting is still working? At any level higher than toilet cleaning?
Nothing to object with toilet cleaning, I do it myself. I'd like to know if that person is so underskilled as it looks, from my perspective of toilet cleaning, which actually stands out in the comparison.
@GossiTheDog Aight, got it. Now, who’s gonna hook me up with that Jersey City delivery list? I’m tryna score 70% off all the frozen stuff before exp.date faint. C’mon, do me a solid, will ya?

@GossiTheDog someone needs to catch negligence charges for endangering the food supply chain of France by putting all the grocery store thermostats on the public internet for absolutely no fucking reason. we are too old for this behavior
@GossiTheDog Everything else aside, what on earth were they thinking with the date-based password? It's like someone heard that "static passwords are bad" and completely misunderstood the point.



@GossiTheDog I read this toot, I understood every word of it, and my response to it is "what the fuck".

@GossiTheDog @Laukidh I’m impressed the “hackers” (low bar) got the temperature to 50C. Did they just hammer it with manual defrost commands for several hours or something?

@GossiTheDog
Come oooooon:
13.10.2026
13.10.26
13-10-2026
13/10/2026
13102026
131026
2026.10.13
26.10.13
2026-10-13
2026/10/13
20261013
261013
10.13.2026
10.13.26
10-13-2026
10/13/2026
10132026
101326
2026.13.10
26.13.10
2026-13-10
2026/13/10
20261310
261310
🧐
@GossiTheDog this is almost as mind blowing as companies these size directly exposing them to the internet. I wonder if this was also the Ahold Delhaize entry point or if that one was just plain Citrix.
At least they passed the PCI audit checkbox about rotating passwords periodically. They went above and beyond going daily instead of every 90 days.
And yes, I know advice in 800-53 no longer recommends this, but some PCI auditors still do.

@GossiTheDog Once I bought a second hand PLC with an unknown 4 digit password. I build a simple basic program and after 2 days of challenging via the RS232 line I got a match.
These apparatus are a danger nowadays.

@GossiTheDog why on earth could it be necessary to make the management interface of a fridge publicly accessible? I mean, we're talking about companies. This can't happen accidently. Somebody has to create or modify a firewall rule. But... why?
@GossiTheDog Yeah, I don't understand what the fuzz is all about, there are many companies out there with websites. Often they are not even password protected, sometimes they are even wired into their internal services. For example at https://www.reichelt.de/ you can get them to ship you stuff from their storage. (at least when their site works)


@GossiTheDog password isn't the date, it's derived from the date. I don't think any of the write ups provide enough detail to derive the algorithm, and by the time they'd published the vendor had pulled the firmware.


@GossiTheDog What really peeves me is: we are lucky it were just fridges this time.
We are putting literally anything on the internet these days, without having second thoughts. Production equipment. Power plants. Medical devices. Anything. Many of them have this kind of bullshit security backdoor.
We haven't seen jack yet. This is only the beginning.


@GossiTheDog @digitalcourage @padeluun @netzpolitik_feed
Cool! (pun intended)
So the French supermarkets can charge damages to Danfoss for lack of security. Unless ... the manual for the fridge clearly informs about this setting and instructs the user to change the credentials before connecting the fridge to the Internet.
@GossiTheDog I will never not be surprised by the staggering amount of incompetence at every layer in IT.
@GossiTheDog By-the-way, I would note that there are a lot of other devices, such as my level 2 EV chargers, that have either wired Ethernet options (in my case left unplugged) or active wi-fi attachments.
My point being that these kinds of vulnerabilities are to be found in plenty of devices in addition to refrigerators.
Suite à la mise à jour de notre outil de sauvegarde nous nous sommes rendus compte de quelques aléas techniques.Dis moi que tu n'as pas de sauvegarde sans me dire que tu n'as pas de sauvegarde...
#sysadmin

Ma fierté et petite victoire de la semaine. J'ai réussi à déménager la boucle des camarades nouvelleaux élu·es parents d'élèves de Whatsapp à @signalapp , je nous ai créée une liste de discussion et un dossier nuage avec @CollaboraOffice chez @ouvaton ❤️. j'ai aussi réussi à "empêcher " d'autres parents de rédiger et traduire des documents avec l' IA.
Bon, je suis devenu l'admin sys de tout le monde localement mais je suis heureux.
#signal #Gafam #essonne #ouvaton #Whatsapp #collaboraoffice
...
Plus anciens…

@kgaiji @signalapp @CollaboraOffice @ouvaton
Bravo ! 👍
Je serai curieux de connaitre le temps que ça a pris, les arguments qui ont marché et ceux qui n'ont pas marché, les freins et les gens qui ne voulaient pas, le taux de satisfaction actuel, et comment les nouveaux arrivants réagissent. Ça serait intéressant et inspirant comme histoire.
...

@clement_moignard
Idem, parce que de mon côté je ne me suis pas lancé dans ce genre de projet @kgaiji. Alors que j'ai configuré ce trois outils soit pour ma famille soit pour mon collectif. @signalapp @CollaboraOffice @ouvaton
...

Depuis quelques temps, je pars du principe que les personnes ne connaissent pas les alternatives. Aussi, je n'hésite pas à en parler et dire par exemple, que je n'ai pas What'sApp ou encore de Gmail. Et pourtant, je le vis bien, sans aucune privation 😉
...
@Bristow_69
Oui, c'est ce que je fais aussi. Mais ça ne marche que quand je dis que je ferais le taf de faire le SAV (admin sys, geek de service).
@coq bien joué. 🙂 C'est pas compliqué. Il y a un peu de travail au début mais une fois que la machine est lancée c'est bon. @clement_moignard pour l'instant seul frein est qu'une dame n'a pas installé Signal car elle n'a plus de places sur son téléphone. Le mail de base que j'ai envoyé pour Signal. @signalapp @CollaboraOffice @ouvaton
Alt…
improm écran du mail argumentaire pour demander à aller sur Signal.
...
@kgaiji ce mail d'argumentaire a suffit à convaincre tout le groupe ?
...
@clement_moignard
On dirait. ^^' Mais c'est un contexte préciis.-> https://framapiaf.org/@kgaiji/117423098284058893
@Bristow_69 @coq
...
@clement_moignard
Je pense que les arguments d'autorité (Méta a été condamné) ont joué. Et puis, le coût n'est pas énorme pour elleux, je ne leur demande pas de fermer le compte Whataspp.et je gère le SAV.
@Bristow_69 @coq

@kgaiji
ça m'a épuisé et du coup j'ai abandonné. Par contre j'ai réussi à ce que les PC de l'école passent tous sous primtux en partenariat avec l'asso ABUL. Contre vents et marées... Dommage que ma fille n'ait pas pu en profiter, il aura fallu 2 bonnes années pour que ça s'active enfin et maintenant elle est au collège... (où l'informatique est un concept brumeux et lointain pour le moment... quelle cata)
@Bristow_69 @coq @clement_moignard @signalapp @CollaboraOffice @ouvaton
...
@kgaiji D'ailleurs cette allergie à l'informatique généralisé au corps enseignant, je n'arrive pas à la comprendre, ça me dépasse... @Bristow_69 @coq @clement_moignard @signalapp @CollaboraOffice @ouvaton
...
@adarr_volte
Bravo pour le partenariat. Du moins pour les générations suivantes. Oui, pas facile...
@Bristow_69 @coq @clement_moignard @signalapp @CollaboraOffice @ouvaton

@kgaiji @signalapp @CollaboraOffice @ouvaton
De mon expérience, avec une APE, en tant que secrétaire pendant plusieurs années, j'ai créé et financé (même si pas obligé pour les asso en lien avec l'éducation) un espace cloud chez @zaclys .
Hélas, quand j'ai quitté mon 'poste', malgré une proposition d'aide à la gestion et l'utilisation du cloud et de Scribus pour faire les flyers, tout a été annulé et les membres restant·e·s et nouvelleaux sont reparti·e·s sur leurs mauvaises habitudes MS...
...
@Prof_PJ
Oui, j'en suis conscient. Merci pour ton retour d'expérience, je pense tenir 5 ans dans ce réseau. J'essaierai de former des personnes qui prendraient la relève petit à petit.
@signalapp @CollaboraOffice @ouvaton @zaclys
@kgaiji @signalapp @CollaboraOffice @ouvaton
Cette année lors de la réunion de rentrée pour le lycée j'ai eu droit au discours sur l'interdiction des portables, à 2 pages pour le RGPD et la signature d'une charte numérique pour la dotation d'un ordinateur pour tous les secondes sous win avec de l'IA à tous les étages.
Et à côté de ça les 2 asso de parents d'élèves donnent une adresse gmail pour les échanges et lancent un groupe whatsapp pour chaque classe.
On se sent un peu seul...
...
@JuBo57
Oui, ma chance je l'avoue est qu'il y a aussi eu un turn over chez ces parents élu·es. J'en ai profité pour prendre + de leadership de la place vide (sans chantage et rien imposer). Je pense que c'est impossible si on n'est pas servis par soit même comme on dit.
J'essaye de lutter au conseil d'école pour qu'iels quittent Klassly un outil de prédation de données pour faire de la pub (vente d'album photo de tes enfants) et le remplacer par Educartable.
@signalapp @CollaboraOffice @ouvaton
@JuBo57
Oui, ma chance je l'avoue est qu'il y a aussi eu un turn over chez ces parents élu·es. J'en ai profité pour prendre + de leadership de la place vide (sans chantage et rien imposer). Je pense que c'est impossible si on n'est pas servis par soit même comme on dit.
J'essaye de lutter au conseil d'école pour qu'iels quittent Klassly un outil de prédation de données pour faire de la pub (vente d'album photo de tes enfants) et le remplacer par Educartable.
@signalapp @CollaboraOffice @ouvaton


@kgaiji Tu héberges un Nextcloud ?
...
@Monolecte
Oui. Enfin là c'est juste un dossier participatif. Si ça grossit, on paiera un nuage pour elleux.

@kgaiji
Quelle fédé. J'essaie aussi, côté FCPE dans un collège. Bravo :-)
...
@olberger
Pas de fédé. On le fait localement entre parents. Mais si fédération plus tard, ça sera la fcpe pour moi.


@kgaiji @signalapp @CollaboraOffice @ouvaton
Signal est-elle une application réelemement complètement libre ?
...

Pas vraiment dans le sens où le côté serveur n'est pas installable. Mais l'application est open-source.
...
@ouvaton
Oui, j'ai pensé à proposer Delta Chat qui est plus intéressant. Mais je n'ai pas assez utilisé cet outil pour prendre le risque de le proposer.
https://fr.wikipedia.org/wiki/Delta_Chat
...

element matrix, c'est decentralisable, fédéré et identification sans, mail sans telephone.
@ouvaton @Maaltir @signalapp @CollaboraOffice
...
@rosbeefandino
Élément en réseau fermé oui (Matrix est pas très bien sécurisé pour le chiffrage des messages pour raison d'interopérabilité de ce que j'ai compris). Il faudrait que je utilise plus avec des réseaux plus "radicaux" que le réseau de parents d'élèves dans un premier temps. Je m'étais planté une fois avec un outil qui a échoué, je fais plus gaffe dorénavant. Mais j'aime bien le côté "pas de téléphone" plus inclusif. 🙂
@ouvaton @Maaltir @signalapp @CollaboraOffice

@kgaiji @signalapp @CollaboraOffice @ouvaton
Bravo !! Comment as-tu réussi à empêcher/dissuader les autres parents d'utiliser l'IA pour leurs textes ?
...
@Teratogenese
Je leur au expliqué que ce n'était pas fiable, que c'est pas top et que ça se voit que c'est de l'IA.
@signalapp @CollaboraOffice @ouvaton

@kgaiji @signalapp @CollaboraOffice @ouvaton La classe !!! Tes retours d'expérience seront précieux.
...
@kgaiji @signalapp @ouvaton Love seeing Collabora Office being put to good use in everyday community projects! 💜 Thanks for sharing, Khaled, and congratulations on the small victories!


Lets Encrypt goes to 64 days of certificate validity in February 2027. And to 45 days in 2028.
This change to 64 will go live on their test servers (staging) next week.
Sortie de four, du noir brillant difficile à photographier, pour des tasses et des boîtes à petits noeuds (1/6)
#ceramique #poterie

Alt…
Sur un plan bleu et devant un mur blanc, des boîtes tournées de différents formats, leur couvercle porte un noeud façon queue de cochon en guise de bouton, et deux tasses rondes avec anses

Alt…
Gros plan sur une des boîtes, que je tiens dans ma main
...
elle demande pourquoi il y a un petit caca sur le dessus? 😉
(bon en tous cas ta reconversion est assuré, tu prends les commandes ? je trouve qu'il ny a pas assez de mug au bureau)
...
... une petite collec de boîtes glands, avec un email pas facile à photographier non plus, entre rouge cuivré orange et brun selon la lumière, brillant également...

Alt…
4 boîtes de différentes tailles, sur un plan bleu, devant un mur blanc. Le bouton des chapeaux a une forme de rameau coupé, comme la base d'une grappe de raisin

Alt…
Une des boîtes dans ma main, dehors, devant un mur en pierre enduit

Alt…
La même boîte en variant juste un peu l'ensoleillement, rouge plus vif
...
... Mais aussi ce vase, technique d'émaux cloisonnés à ma sauce. Ce n'est pas complètement parfait mais je pensais vraiment que ça allait foirer, couler, possiblement bousiller la plaque, et pas du tout ! Des horizons qui s'ouvrent

Alt…
Vase haut, fin et plutôt droit. Des formes de rectangles avec coins arrondis sont disposées plus ou moins aléatoirement et émaillées en noir. Elles sont cernées d'un trait orangé qui est la couleur de la terre brute. Entre les formes un email brun orangé

Alt…
Le même vase dans ma main
...
(c'est pas fini)
...
Donc : des boîtes à thé, dont la boîte canard poule d'eau (pas de question) et des tasses et gobelets

Alt…
Les pièces posées sur de l'ardoise, arrière plan végétal. Les céramiques sont bleues, plusieurs nuances mais foncées

Alt…
Gros plan sur la boîte canard dans ma main

Alt…
Gros gros plan sur le bouton de la boîte, qui a une forme de canard ou de poule d'eau c'est au choix
...

 a repartagé
Et pour finir, une palanquée de petits vases issus de ce four et du précédent. La plupart partent en boutique à Tours ce weekend, une part des boîtes aussi (au Merle blanc)

Alt…
Petites vases de toutes formes et émaux, des roses, des argents, des verts clair etc etc. Posés dehors sur de l'ardoise, fond végétal
...


RE: https://mathstodon.xyz/@antoinechambertloir/117401717912179134
Ce que beaucoup refusent d'accepter, c'est qu'il n'y aura pas de retour à l'ère pré-GenAI. Les choses ne feront qu'empirer à mesure que l'IA deviendra plus omniprésente.
Les GAFAM/OpenAI/Anthropic surévaluent les LLM comme étant des IA générales, malgré des problèmes persistants. Les gouvernements ont cru à ce battage médiatique et vont devenir trop dépendants de ces entreprises.
Nous allons nous retrouver avec peu ou pas de réglementation malgré des risques sérieux (cybercrime, désinformation, biais algorithmiques) et une surdépendance IA dangereuse dans des domaines critiques.
Notre seule issue pourrait être la protestation/le boycott de la GenIA.
Lily a repartagé
⏚ Antoine Chambert-Loir » 🌐
@antoinechambertloir@mathstodon.xyzStatement of the Association for Human Mathematics about the release of hundreds of proofs by OpenAI
...
@0xdefec7edcafe
Je tempère ton inquiétude: Quand l'IA sera vendue à son réel coût, plus personne ne voudra l'utiliser, sauf une niche d'ultra-riches. Cela ne sera donc plus un outils grand public, et même les entreprises feront machine arrière à cause du coût.
(Je rapelle qu'un abonnement ChatGPT à 200$ coûte jusqu'à 14000$ à OpenAI.)
Donc oui l'IA va rester, mais ça sera un outils de niche.
(suite)
...
@0xdefec7edcafe
(Sauf s'il y a une révolution sur le coût énergétique des IAs, mais pour le moment rien de probant (puces spécialisées, quantisation des modèles, ni même les micro-modèles reliés entre eux ne donnent une économie suffisante pour que ça soit rentable.)
...
@0xdefec7edcafe
Donc les kékés qui génèrent des vidéos fake avec l'IA, ça ne durera qu'un temps, parce qu'au bout d'un moment il faudra bien quelqu'un pour payer les frais de fonctionnement et d'entraînement de ces IAs.
Et personne n'est prêt à en payer le prix.
...
@sebsauvage Tu raisonnes comme si les gens allaient partir quand le prix montera. Pourtant ça ressemble au modèle classique : on brûle du cash pour capter la masse d’utilisateurs, puis on enshittifie (pub, abonnements plus chers, formules dégradées) une fois tout le monde dépendant; e.g. Uber, Netflix, Google l’ont fait.
...
@0xdefec7edcafe
Bien sûr qu'ils partiront.
Déjà qu'un abonnement à 200$ par mois c'est pas rentable pour OpenAI, tu vois beaucoup de gens qui seront prêts à payer 200$ par mois pour un chatbot qu'ils utilisent gratuitement actuellement ?
Autre chose: Sortir d'Android c'est difficile et pose plein de problèmes. Donc les utilisateurs sont plus ou moins captifs.
Côté chatbots, il n'y a aucune friction: Les gens peuvent juste passer à un autre du jour au lendemain.
...
@0xdefec7edcafe
Donc je suis pessimiste parce que ça va se casser la gueule, mais je suis optimiste parce que ça va se casser la gueule.
avec 14000 €/mois t'embauche 2 ingénieur senior facilement...
@0xdefec7edcafe @sebsauvage
le prix des modèles qui démontrent des théorèmes à la pelle est sidérant ; certains collègues dépensent 1000 € par mois pour ça, et le coût réel est probablement 50 000 €. Mais même à 1000 € par mois, la recherche publique en maths n'a pas les moyens d'offrir cela à tout le monde (le budget recherche standard par personne, c'est 1000 € par an…). Donc si faire des maths devient synonyme de faire tourner ces machines, la recherche française s'arrête. (Je préfèrerais qu'on décide de brûler ces machines.)
...
@antoinechambertloir @sebsauvage Si je suis ton raisonnement, j’imagine bien les prix se fixer au plus haut de ce que les labos peuvent supporter : assez bas pour qu’ils restent clients, assez haut pour que ce soit à peine tenable.
...
@0xdefec7edcafe @antoinechambertloir @sebsauvage Ce plus haut ne semble pas suffisant pour payer ce que ça coûte, surtout qu'on va entrer dans le régime où il faut changer les anciennes puces en plus d'acheter les nouvelles.
...
@BrKloeckner Oui : il ne semble pas que ce soit une technologie où l'on puisse décider d'en avoir un peu moins pour un peu moins cher. Donc qui paye la différence ?
@0xdefec7edcafe @sebsauvage
@BrKloeckner @0xdefec7edcafe @antoinechambertloir @sebsauvage ce qui va compter, pour ces boîtes, c'est la somme totale non ?
je veux dire : si certains portefeuilles sont à perte, mais que d'autres sont bénéficiaires (ou s'en rapproche) et qu'à la fin, le déficit est minimisé, ça sera considéré comptablement comme du best effort, et certainement du "mieux que rien". localement, c'est du minmax et pas la rentabilité globale.
...
@BrKloeckner @0xdefec7edcafe @antoinechambertloir @sebsauvage il vaut mieux avoir le maximum d'usagers (sans parler du pilotage interne avec les vieilles métriques/kpi genre dau et consorts) qui font un effet de réseau (comme facebook) dont une partie peut-être importante, à perte, tant que ça permet de garder des baleines.
...
@tk
À un moment, ils doivent bien payer leurs factures d'eau d'électricité et les puces qu'ils ont commandées, non ?
@BrKloeckner @0xdefec7edcafe @sebsauvage
@tk @0xdefec7edcafe @antoinechambertloir @sebsauvage Oui mais ils n'arrivent pas à augmenter les prix sur les entreprises, qui commencent à revenir un peu en arrière. La rentabilité globale est encore bien, bien loin et j'ai du mal à voir ce qui pourrait la faire arriver.
...
@BrKloeckner @antoinechambertloir
quelques notes, en vrac, sur une conversation que j'avais l'impression de laisser en plan. désolé, pour le côté décousu, je pense qu'on essaie tous de mettre des mots autour d'une intuition, présentiment ?, partagé. pas que je pense avoir raison, mais surtout que je formule mal des choses que j'ai aussi du mal à saisir.
@0xdefec7edcafe @sebsauvage
mais qui paye la différence ? (je veux dire, une fois que les retraites des employés américains auront déjà épongé la dette présente.)
...
@antoinechambertloir @sebsauvage
De ce côté-là, je n’en sais rien (et c’est difficile de jouer les Madame Irma).
Ce qui est sûr, c’est que les derniers développements ont produit des modèles moins coûteux à entraîner, assez performants et avec un coût d’inférence raisonnable (cf. les modèles chinois ou Mistral). Ça va dans le sens de mon idée : rendre l’IA omniprésente va devenir de + en + simple (au-delà des labos).
...
@0xdefec7edcafe @sebsauvage
Sur les modèles chinois ou Mistral, ce n'est pas impossible, mais il n'est pas du tout clair que ces modèles permettent les tours de force d'avant-hier. (On parle de modèles pas encore publics, alors même que la débauche qu'on voit sur arXiv est à base d'Astra 6, lequel n'est pas non plus disponible pour tout le monde.)
...
@antoinechambertloir @sebsauvage
Pour la recherche, c'est clair, les modèles fermés ont une longueur d’avance. Et la recherche publique risque d’avoir toujours un cran de retard.
Mais jusqu’ici, les modèles ouverts ont chaque fois rattrapé leur retard en quelques mois (e.g. DeepSeek R1, sorti quatre mois après o1).
Il ne faut pas oublier non plus que certains distillent ces modèles fermés, que les secrets industriels finissent par circuler et que pas mal de travaux atterrissent sur arXiv…
...
@antoinechambertloir @sebsauvage
J'ai comparé, à partir des résultats du site Epoch AI (+DeepSWE), les modèles open-weights Kimi K3, GLM-5.3 et Mistral Large 4 à GPT-5.5, sorti en 04/2026.
En code (DeepSWE), Kimi K3 et GLM-5.3 obtiennent des scores légèrement supérieurs à GPT-5.5: 69% contre 67%. En math, ils restent en retrait sur FrontierMath v2 (niveaux 1-3) : 72% pour Kimi K3 et 69% pour GLM-5.3, contre 85% pour GPT-5.5. Pas de résultat pour Mistral Large 4.
Le coût d'entraînement reste difficile à estimer.
...
@antoinechambertloir @sebsauvage Toutefois, il semble qu'en quelques mois (12 à 18), les écarts soient comblés par les modèles open weights
...
@0xdefec7edcafe
Quelles sont les évolutions conceptuelles/algorithmiques qui expliquent ces progrès ?
...
Il y a notamment tout ce qui concerne le post-entraînement.
DeepSeek-R1 (janv 2025) avait déjà fait une petite révolution avec l'apprentissage par renforcement en post-entraînement.
Pour GLM-5.3 (2026), il est écrit :
"GLM-5.3 uses the same base model as GLM-5.2 — every gain comes from post-training" https://huggingface.co/zai-org/GLM-5.3/blob/main/README.md
Donc : des gains sans augmenter le nombre de paramètres.
Le post-entraînement porte aussi sur des interactions + longues, e.g. pour le code cela permet d'allouer + de temps pour : le lire, le modifier, lancer des tests, observer les erreurs et corriger.
1/2
@sebsauvage
...
On construit maintenant à la fois des environnements pour résoudre les tâches et des vérificateurs qui permettent d'évaluer leur réussite (voir ce qui décrit pour GLM 5.3 dans https://docs.z.ai/guides/llm/glm-5.3)
Enfin, davantage de tokens peuvent être alloués, à l'inférence, à la résolution d'un problème, notamment à sa décomposition.
Le post-entraînement apprend aussi au modèle à utiliser différents budgets. Pour Kimi K3, les auteurs écrivent :
"To fine-tune reasoning effort while maximizing token efficiency, we implement a per-problem budget control mechanism during RL". https://arxiv.org/html/2607.24653v1#S4.SS1.SSS2
...
Avec 3 models open weight (Kimi K3, GLM-5.3, ML4) sortis cette année, proches de GPT-5.5 en termes de performance, lui aussi sorti cette année, on peut supposer que d'autres acteurs entraînent aussi des IA, même sans intention de les release (je pense à : Amazon, Apple, NSA)
Et pour ceux qui doutent encore que l'IA soit là pour rester, avec ou sans explosion de la bulle financière : aujourd’hui, HAL a ajouté un serveur MCP alors qu’on n’avait rien demandé :D
La suite c'est peut etre un serveur MCP pour déposer une ANR, pareil on aura rien demandé
...
@0xdefec7edcafe ça se fait de dire que personne n'avait demandé l'anr tout court ?
...
@tk "L'ANR s'est déposée automatiquement sans que j'aie rien écrit ; je n'y suis pour rien, c'est l'IA."
...

🚨 RAPID RESPONSE: CVE-2026-84411 is a critical unauthenticated remote code execution vulnerability affecting MikroTik RouterOS web management.
Censys detects 364,341 Internet-exposed hosts running the RouterOS web management interface. Roughly 19,200 report RouterOS 7.x, and none currently report the patched 7.24 release or later.
The broader exposure count does not represent confirmed-vulnerable devices because the impact to RouterOS 6.x has not yet been established. No public exploitation has been reported.
Full Censys ARC advisory: https://censys.com/advisory/cve-2026-84411/
#CensysARC #MikroTik #Cybersecurity
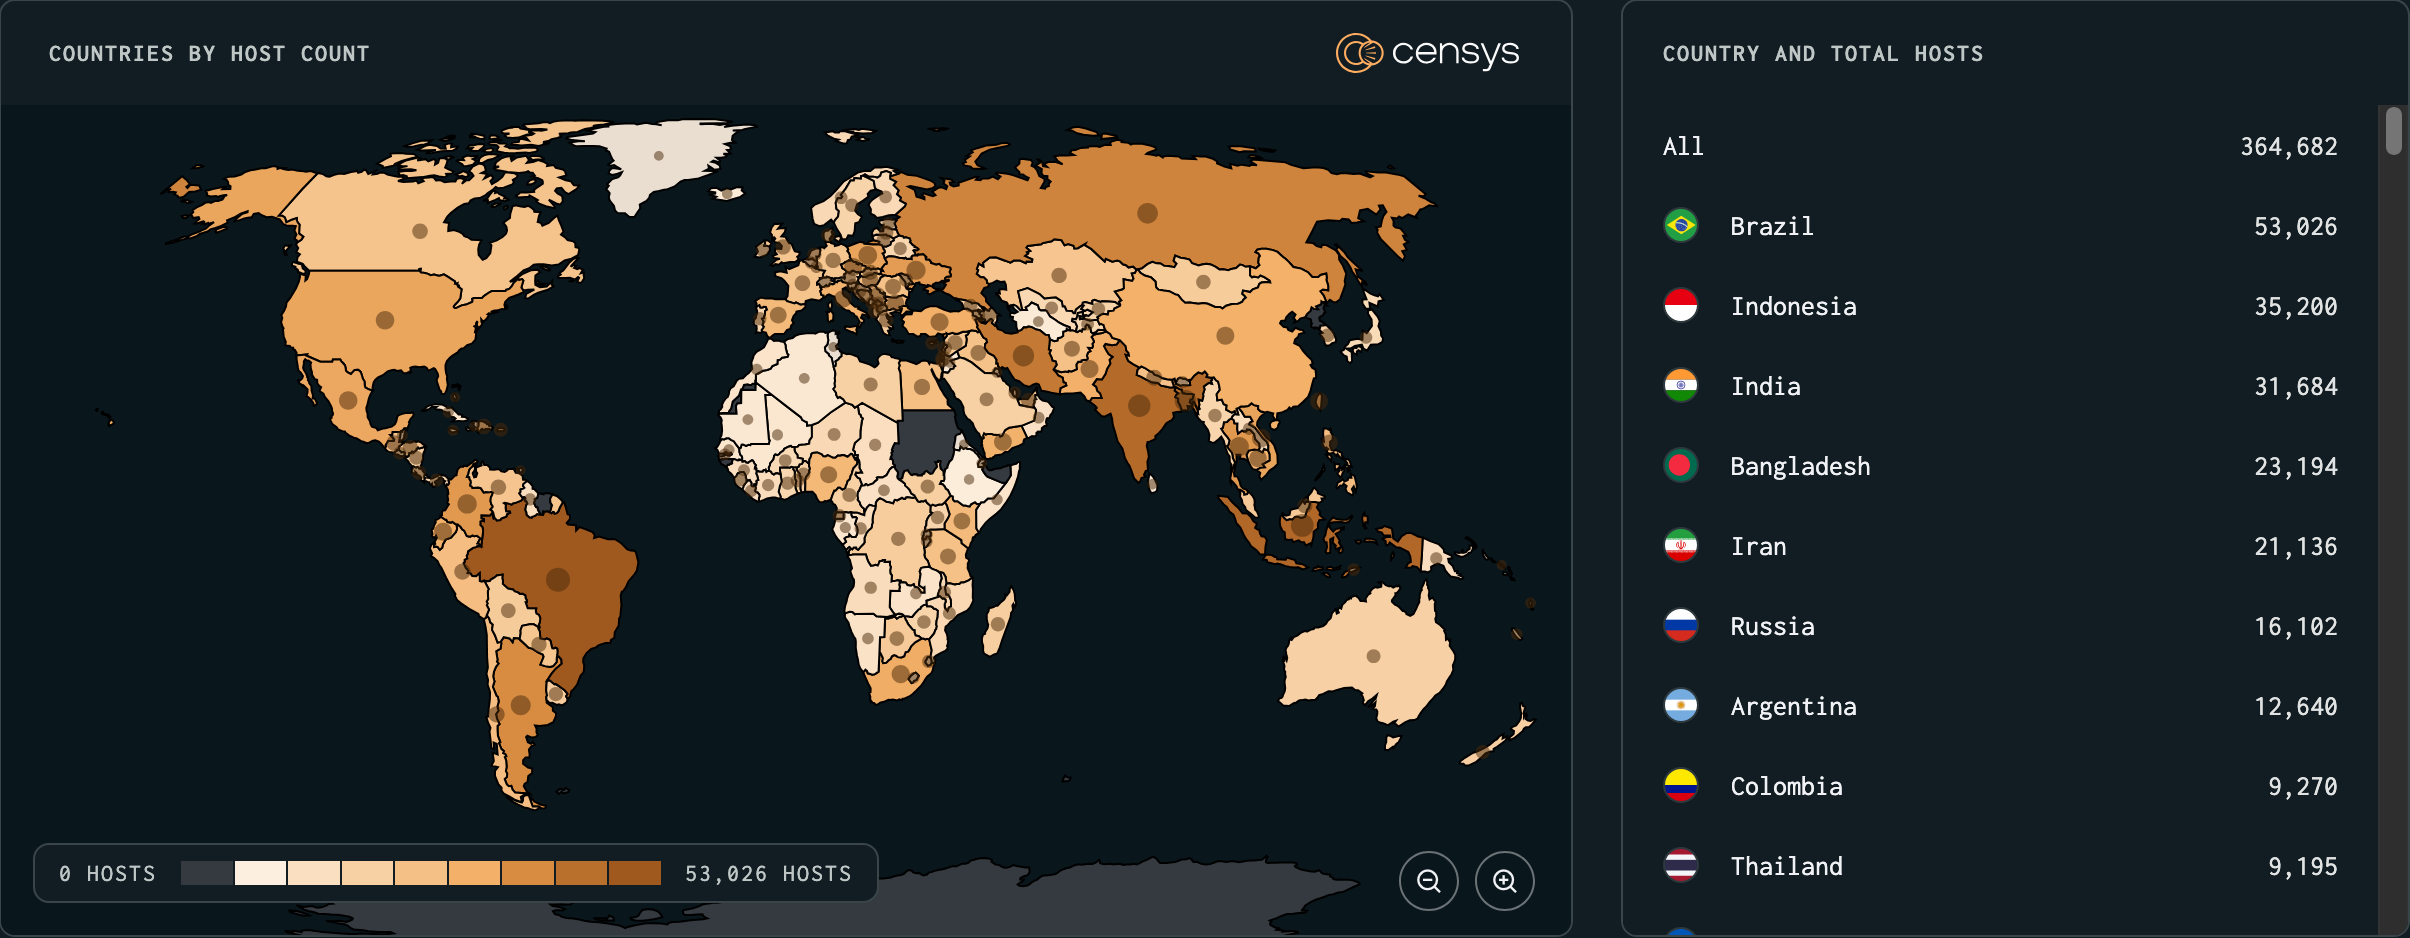
Alt…
Censys Platform Screenshot of Advisory

Dunkerque : Les Hauts de France Réparent, Le samedi 17 octobre 2026 de 10h00 à 16h00.
La rencontre annuelle « Les Hauts de France Réparent » qui se déroulait ordinairement à la Halle aux Sucres est cette année organisée à Écosystème D, c’est à dire dans le voisinage immédiat de la Halle.
Des membres de lAssociation des Bénévoles des Repair-Cafés du Dunkerquois sont là, pour dépanner et remettre en état les appareils divers et variés que (…)

Co-op Month is here. We're celebrating the people and communities building businesses together, cooperatively.
Alt…
Graphic reading “October is Co-op Month: A month celebrating businesses owned cooperatively by the people who make them possible,” surrounded by colorful abstract shapes, houses, and illustrated chickens, with the Artisans Cooperative logo at the bottom.
...

@coopartisans Hi, I know you’re doing a site redesign, here’s how it looks when selecting your menu currently:
Alt…
Screenshot showing a darkened screen with barely visible menu indicators.
Alt…
Screenshot showing how barely legible it is when a menu item is selected.
pouah tout OVH est tombé ou quoi, qu'est-ce qui se passe ?
...
bon j'ai une alerte depuis ovh vers des serveurs externes, un problème de chemin réseau peut être ?
...
Quelqu'un a vu des erreurs "451 4.7.500 Server busy" depuis les serveurs mail microsoft ce matin ?
...


@dragondaddy@streams.kzx.fr
Sauf que non. Y’a pas moyen. Je refuse de renoncer à mes principes (à la con?) et à certains aspects de ma vie privée, juste parce que "ben tout le monde y est". Je n’accepte pas l’idée qu’il ne puisse pas y avoir le choix et que l’inscription chez Meta relève de l’obligation pour tout le monde.
...
...
Un simple lien vers une solution disposant d’une doc à peu près lisible me suffira largement (tant que ça ne passe pas par une utilisation obligatoire de Docker).
...
...

Ah oui, Nextcloud, ça devrait le faire !
Mais sinon, il y a un truc qui fonctionne bien : l'email
...
techniquement, c'est assez simple a installer ( #prosody et #snac2 sont packagé sur #debian ).
le plus dur sera le changement des mentalités.
peut-être commencé juste par un sujet, par exemple nextcloud, pour commencer le changement.
je suis dans 3 orga différentes avec donc whatsapp, telegram et signal (et messenger de méta mais ca j'ai refusé).
j'aimerais bien migrer tout ce petit monde sur des services décentralisés mais je n'ai pas l'énergie pour ca...
bon courage à toi

@dragondaddy j'utilise Beeper qui permet de se connecter à un compte WhatsApp existant, c'est un service tiers mais basé sur des serveurs et ponts Matrix qui sont auto-hébergeables
...
Bon, après, leur solution permet manifestement de se simplifier un peu la vie en évitant de devoir passer par une configuration à la main du pont en réduisant apparemment ça à une commande bbctl run sh-whatsapp suivie de quelques infos à fournir. Mais ça suppose d’utiliser un compte chez eux, j’imagine.
À voir…
...
@dragondaddy tu n'auras plus besoin de l'application WhatsApp mais quand même besoin d'un compte, qui peut être celui de ta femme si ça ne la dérange pas que tu aies accès à toutes ses discussions… pour la partie hébergement et configuration, je manque de connaissances en la matière
...

...
Plus anciens…
@manu tu veux dire des gens qui essayent de se connecter en SSH ?
...
@NicolasConstant Non. Celui-là, je ne l'expose même pas. Il n'y a que mon IP à la maison qui peut s'y connecter. Je parle plutôt du scraping intensif avec des requêtes qui consomment beaucoup de ressources (comme des diffs sur Forgejo), de tests de patterns malicieux (chercher des fichiers censés être cachés) sur mes différents sites, scanner les ports, tester les serveurs de courriel et, évidemment, des tentatives de connexion et de création de compte à tout ce qui le permet. Ça se passe souvent en essaim. J'ai déjà bloqué, il y a environ deux semaines, la Chine et la Russie, qui étaient intenses, mais ça continue d'ailleurs, comme avec le Brésil, la Roumanie, etc. Même des nœuds de sortie Tor dernièrement…
Il me semble que ce n'était pas si intense il y a quelques mois à peine…
La Russie ne lâche pas le morceau...

...

@manu toujours ?!
T'avais tenté Anubis ?
Courage
...
@bca Anubis fait bien le travail (plus de 90% du trafic restant filtré) pour tout le reste. Mais les IP de la Chine, la Russie et les exit-nodes de Tor sont carrément dropés par le firewall, bien avant d'atteindre Anubis.

Alt…
Stats de Anubis sur 24 heures.

ou est ce qu'on peut acheter un téléphone sous lineage os ou graphene os pas trop cher ?
c'est pour un ami.
#askFedi #lineage #grapheneOs #Android
...
...
...
@oldsysops juste au cas où : grapheneos est ultra simple à installer sur un Pixel (comme si ça avait été "prévu"). Donc pour le même prix tu peux avoir un modèle plus récent (genre un 9a) qui sera supporté plus longtemps par le projet.
@oldsysops used Pixel was my solution. Try to get the oldest (therefore cheapest) one which still has five years of security update support. https://grapheneos.org/faq#future-devices (scroll down a bit to see the table of devices)
Mine, for instance, a 6a I got for $150 3 years ago is due to turn into a pumpkin July 2027.
Not a solution that will work if the person wants the latest and greatest on it for some reason.
...

@quixote @oldsysops d'accord pour le pixel usagé. C'est de loin la meilleure option pour le prix, et bien souvent disponible.
Si ce n'est pas possible, j'irai avec un fairphone usagé. Peut-être aussi un Motorola quelconque. Pour ce dernier il te faudra débroussailler quels models ne sont pas trop vieux et donc ont de bonne chance d'être supportés pendant quelques années encore. Un indice est la version du linux kernel. L'autre est d'aller voir sur gsmarena quand il est sorti. https://wiki.lineageos.org/devices/#motorola

@oldsysops Tous les tels Ekimia sont aussi dispo avec eOS qui a un cycle de mise a jour plus long.
...
@oldsysops Le plus vendu par exemple c'est le OnePlus nord eOS a moins de 200€ , mais bootloader pas relocké
Moi jamais, mais vous ?
| J'ai un compte facebook: | 25 |
| J'ai eu un compte facebook: | 45 |
| Un quoi ? Jamais.: | 17 |
Terminé
...
Plus anciens…
@cocker
Moyen de communication favori (avec whatsapp) d'une association à laquelle j'adhérais. Les deux quittés illico en même temps que l'association.

@cocker Hello 🥰😘, j’ai un compte FB pour deux raisons : garder du lien avec plein de monde que je connais IRL et qui sont à distance et suivre beaucoup de dessinateurs de presse ma passion. J’y ai fait des rencontres de magnifiques personnes qui sont devenus des ami-es. Je pense par exemple au photographe et humaniste Ken WongYouKhong que @Kahte et @FoucPerotin ont rencontré pour une expo.
Je sais que ces RS sont le mal comme X. Mais c’est mon point faible, j’aime les gens et ce sont toutes ces rencontres qui me gardent foi en l’humain. Foucauld a quitté X depuis mais on s’est connu grâce à ce réseau.
...
Hello @sanlaville11 😘😘 @Kahte @FoucPerotin
Je ne juge pas du tout, j'étais juste curieux.
Je suppose que tes raisons d'y être sont bonnes.
Que ton samedi soit doux !
...
@cocker oh je ne m’inquiétais pas de ton jugement c’était pour expliquer et puis j’aime bien me rappeler de ces beaux moments. Câlins à la meute. @Kahte @FoucPerotin
@cocker j'ai un compte qui me sert essentiellement à la militance. J'ai rien partagé de perso dessus depuis très très longtemps.
...
@GreenWitch oui, j'ai l'impression que pour certains trucs c'est ça ou rien
...
@cocker c'est pas ça ou rien, on est présents sur d'autres réseaux (dont ici) mais force est de constater que c'est sur FB qu'on touche le plus de monde. Insta aussi je crois (mais je n'y suis pas beaucoup)


@cocker Je voté « j’ai », mais c’est quand même un compte spécial,,un vrai faux compte :
– pseudo
– zéro personnalisation du compte
– zéro activité
– zéro amis
– zéro like
C’est pour lire certains textes publics qui ne sont que là, principalement les billets d’André Markowitz, mais je n’ai pas d’échanges sur FB.
...
@FoucPerotin ok, donc par nécessité
...
@cocker Pour un chouette réseau comme masto, tu n’as pas besoin de compte pour lire les pouets publics d’un profil, ou même le fil public local d’une instance, alors que les réseaux mainstream te demandent d’avoir un compte.
J'en ai rien à foutre :
- du pape
- du medef
- de zidane
- du ps
Merci de votre attention.
...
Plus anciens…

@cocker si t'avais eu orchestre, tu aurais pu éviter pas mal de tout ça (ok, il a fallu mettre nostalgie sur la route pour avoir moins de pape; alors, c'est vrai qu'il y a eu Céline Dion, au moment où je me garais, une bonne raison pour pas trainer sur le créneau)
...
@Anne73939133 merci !
J'ajoute :
- Céline Dion
- le voile
...
@cocker y a des gens qui ont réussi à parler du voile aujourd'hui 🤨 (question rhétorique, je veux pas savoir 😬) (je pense que tu t'en doutes, mais on sait jamais).
Sinon, les 2 chefs (parce que oui, on a 2 chefs :)), ont trouvé que c'était bien ce soir :) (bon, le premier chef a dit que sur Beethoven, il y avait toujours quelque chose à travailler, et j'ai fait attention de jouer pas fort là où j'ai pas bossé, comme on est assez nombreux dans le pupitre, ça s'est pas entendu).
...
@cocker du coup, concert dimanche, ça devrait être pas mal 😋
...
@Anne73939133 donc tu bosses dimanches, avec des gens.
Mais t'es diiingue ! 😋
...
@cocker et c'est même pas payé. (Enfin, l'orchestre (l'association) paie le repas de midi à tout le monde et le village paie un pot après, c'est pas si mal. C'est pas à chaque fois, mais bon, c'est pas non plis à chaque fois qu'on fait une répétition le dimanche matin pour un concert le dimanche aprem 😅)
Pour compenser, on peut mettre une jolie robe, si on veut, du moment qu'elle est noire 😋

@Anne73939133 @cocker je ne veux pas calmer ton enthousiasme mais nouveau chef etait très content content mercredi alors que nous étions faux faux faux (mais il est encourageant)
...
@ioster @cocker là, c'était le plus ancien chef, et il a l'habitude de beaucoup râler 😅. Peut être qu'il a voulu nous mettre en confiance, vu qu'il ne reste pas bcp de repet, mais quand même, ça avait l'air pas trop mal, depuis mon pupitre. Par contre, il faut se méfier, si la générale est bonne, dès fois on se relâche et le concert est moins bon😅 (on va dire que la générale c'est dimanche matin, pour conjurer le sort..)
...
@Anne73939133 ici ce sont les premières répéts donc il est encore dans la phase motivons les TOUS ! @cocker

@cocker pareil !
...
...
@jenesuispasgoth @cocker il est un peu tôt pour tout non ?
...
...
@jenesuispasgoth @cocker bonne nuit
Je prends la garde 🤷🏽♀️
Un vrai changement d’équipe comme dans le médical… les transmissions sont faites !!
...


@cocker d'où la demande de plans de la guillotine ... ok😅
...
@olorin113 ou de tout instrument pouvant nous débarrasser de ces choses bruyantes
...
cyber,infosec,spam,sysadmin [CONTENU SENSIBLE]
English vesion belowOn a une nouvelle menace cyber au boulot... des "spammeurs" qui créer des comptes sur des adresses mails existantes, ce qui envoi un mail a une personne tiers qui n'a rien demandé...
Le compte en lui même n'est pas créer, le mail est ignoré ou classé en spam par le réceptionnaire.
Mais je ne vois pas l'intérêt de faire cela, où est le gain ? quel est leur objectif ?
Le seul problème que je vois c'est de nous faire passer pour des spammeurs sur les gros hébergeur de mails (Microsoft et Google principalement) mais ils envoient les mails ailleurs aussi (sur plein de domaines différents...)
quelqu'un aurait une idée ou une explication plus plausible ?
English version
===
We have a new cyber threat at work... “spammers” who create accounts using existing email addresses, which then send emails to third parties who didn't ask for it...
The account itself isn't actually created, and the email is either ignored or marked as spam by the recipient.
But I don’t see the point of doing this, what’s in it for them? What’s their goal?
The only problem I see is that it makes us look like spammers to the major email providers (mainly Microsoft and Google), but they’re sending emails elsewhere too (to lots of different domains...)
Does anyone have a more plausible idea or explanation?
...
cyber,infosec,spam,sysadmin [CONTENU SENSIBLE]
@oldsysops c'est de plus en dur à comprendre les « motivations » de certaines attaques. De plus en plus, on a l'impression d'avoir à faire à des zombies stupides et perdus, probablement des relicats d'IA… pour ton cas, peut-être simplement des tentatives d'avoir un compte validé et de s'en servir pour je-ne-sais-quoi, genre https://www.01net.com/actualites/ia-openai-pirate-site-web-transformer-forum-secret.html
...
cyber,infosec,spam,sysadmin [CONTENU SENSIBLE]
@gcolpart@mastodon.evolix.orgau final les comptes ne sont pas créés...
donc je vois pas l'usage.
l'ia peut être, mais c'est pas non plus si complexe comme "attaque"...
d'ailleurs c'est pas tant une attaque qu'un abus de service.
bref plus j'y pense et moins ca fait sens

Hey dites
Est-ce qu'il y a ici des gens qui utilisent du "stockage froid" (ou tiède) ?
J'aimerais trouver une offre pour stocker une sauvegarde de mes données.
Sans avoir besoin d'y accéder tous les 4 matins. D'où le stockage froid.
Genre un truc où je pourrais mettre des sauvegardes de mon site toutes les semaines.
Idéalement une boite française (ou européenne) avec data centers en France, ou au moins en UE.
Vous avez des pistes / reco ?
Vous pensez quoi du stockage froid d'OVH ?
...
...
Merci de ressortir vos seedbox, votre VPN ou votre alldebrid (Hadopi est vivant ?).
Disney va coller de la pub partout, même aux "gros" abonnements.
Prime c'est déjà fait, mais tu peux payer en plus de l'abo pour ne pas avoir de pub (double abo).
Les autres, j'ai pas regardé.
Pour info, y'a du torrent et du directdownload de tout !
N2 aime koh-lanta, je le DL pour éviter les pubs de TF1+
"Ouin ouin ouin... Les gens piratent, on sait pas pourquoi 😭"
...
Plus anciens…
@cocker
Même chose chez Netflix, double abonnement il me semble.
...
@clement_moignard "ne piratez pas, il y a des offres légales"
Déjà il te faut 7 abonnements et en plus tu manges de la pub.
Je vais continuer avec mon Jellyfin 😁
@cocker j'ai pas Netflix, j'ai pas Disney+, j'ai pas Prime, ha oui, je regarde pas la télé, j'ai pas de pubs, j'ai du pouvoir d'achat, et du temps de cerveau disponible.
...
@pasqualeberesti un peu pareil ici sauf que je pompe pour regarder ce que je veux quand je veux et sans pub.
La suite, ça va être la musique, quand ils vont augmenter leurs tarifs, 99% des gens vont suivre.
...
@cocker oooh pour la musique c'est déjà fait 🤣 @pasqualeberesti
...
@olorin113 @pasqualeberesti je suis trop lent
...

@cocker pas prêt de donner ma thune à des milliardaires qui pillent la musique en ne rémunérant pas les artistes. et après on se plaindra quand on sera payer à la tâche à de faibles revenus. En utilisant ces services, on plante les clous de nos propres cercueils.
...
...
@olorin113 @haoay j'ai un synology mais j'ai jamais testé dsaudio.
Faut que je trouve le temps de regarde.

@cocker Mais oui ? Pourquoi donc ?
...
@lakorin bha on sait pas 🤷♂️
...
@cocker @lakorin En plus c’est bizarre, on avait réussi à le faire baisser y’a quelques années.
Qu’est-ce que ça pouvait bien être ? Certainement pas le succès de Netflix simple, sans pubs, à prix raisonnable, et avec un catalogue centralisé et complet.
Naan, ça devait être les nouvelles mesures de répression de l’époque.
...
@cocker J'ai réussi à virer les pubs avec le navigateur adblock, sur Disney pour le moment
...
@olorin113 je préfère les torrents, c'est beaucoup plus simple 😁
...
@cocker pendant un instant j'étais sur les moustiques moi...
"ah il a des torrents comme voisins ! sympas!"
...
@olorin113 pas de moustique dans les torrents, vive l'eau vive
(On mélange tout)
...

@cocker Alors, tu diras 'oui, tu utilises Ublock pour bloquer les pubs' et je répondrai oui.
mais ...
Autant je trouve dégueulasse qu'un abonnement t'impose quand même de la pub (Netflix ou apparemment Prime) si tu ne paies pas assez cher, autant TF1, ben, c'est TF1, c'est privé et gratuit. Il faut bien que les producteurs se financent et ça se fait grâce à la pub' et aux jeux à la con en tapant 1 ou 2 par SMS ...
...
@sgtpepere avant on enregistrait avec non vhs et on avançait les pub.
On enregistrait la radio sur des K7 pour faire nos playlists
Toutes les études prouvent que le "piratage" ne fait pas perdre d'argent, il y a des gens qui consomment, qui veulent un support physique, voir un film sur grand écran. Et les autres.
Perso je ne vais jamais au ciné, je n'achète pas de dvd ni de vod. Et depuis toujours.
Par contre je donne facilement des € pour financer des projets.
Donc, non, c'est pas dégueulasse
...
@cocker Ce n'est pas ton comportement que je taxe de dégueulasse mais celui des plate-formes qui mettent de la pub dans un abonnement payant. :)
On peut aussi trouver dégueulasse que les box télé ne permettent plus de passer la pub d'un programme enregistré (alors qu'on pouvait le faire avec la VHS).
Ce que je dis juste, c'est qu'on peut comprendre qu'un média privé et gratuit mette de la pub' sur ces programmes.
...
@sgtpepere ok, pas de stress 🤗
Avec ma fille, on regarde parfois Quotidien (TMC). Ça commence à 19h20.
Nous on le lance à 20h.
Ok, tu peux pas avancer les pubs, mais tu peux reculer 😁
Quand tu merdes, tu reviens au direct et tu recules jusqu'à l'endroit que tu veux.
...
@sgtpepere @cocker Après, pour avoir vu le système de TF1+ chez mes grands-parents qui l’utilisent pas mal, bon, c’est un peu du foutage de gueule quand même.
Genre, ils mettraient les pubs à la coupure pub prévue de l’épisode, à la limite, pourquoi pas, comme à la TV, ou entre les épisodes.
Mais non, t’as plus de pubs qu’en direct d’une part, et d’autre part elles sont placées de façon complètement automatique, au milieu d’une phrase par exemple.
...
@cocker Quelle est dorénavent l'aternative à ygg ?
...

@cocker arte a un super service de replay avec plein de films gratuits. Eh non y a pas que du sérieux.
...
@Kolibri_liberee oui, il m'arrive d'y jeter un oeil.
Et de télécharger pour centraliser sur mon Jellyfin 😅
...
@cocker jellyfin 🤔? Sans connaître On dirait une spécialité anglaise à base de poisson 😁
...
@Kolibri_liberee c'est un serveur de streaming vidéo.
Il te présente tes films et séries, tu caches ceux que tu as vu, te proposes les épisodes suivants... Etc
Un netflix à la maison.
...
@cocker euh c'est légal ?
...
...
@cocker @Kolibri_liberee bah Jellyfin, oui, c’est légal. Après… comment tu obtiens ce que tu mets dedans, c’est un autre sujet dont nous ne parlons pas dans cette partie du thread.
...


@cocker est ce qu'il existe des softwares pour download (je connais déja yt-dlp) automatiquement depuis youtube ? Je prends des 403 quand je suis sur newpipe c'est assez embetant.
...
@arracheur2fenetre hello,
Je n'utilise pas trop YT, mais j'ai déjà utilisé yt-dlp sans problème.
Perso, je connais rien d'autre pour YT.
...
@cocker Bon jvais me débrouiller, merci quand même en tout cas.
...
@arracheur2fenetre je passe plus par du torrent 😁
...
@cocker bah justement, tu aurais des ressources sur les torrents ? Je suis pas hyper familier avec ça et j'ai pas tout compris sur le fonctionnement.
...
@arracheur2fenetre le problème des torrents c'est Hadopi (ou sa soeur).
Il te faut un VPN ou une seedbox pour ne pas être embêté.
Le principe du torrent, c'est le partage.
Donc quand je pompe un film, je le laisse en partage pour l'envoyer au moins deux fois (mais il n'y a aucune obligation).
Tu as des trackers privés (c411) et des publiques (oxtorrent,...)
...
Dunkerque : Rencontres des libertés numériques, Le vendredi 16 octobre 2026 de 17h00 à 19h00.
La prochaine rencontre des « samedis des libertés numériques » tombe un vendredi (!), elle est organisée à la Maison de Quartier des Glacis : rendez-vous à l’accueil. Le thème du jour est : « Installez GNU/Linux, rendez rapide votre ordinateur : contre l’obsolescence programmée par Windows 10 ».
En parallèle, une formation/prise en main est (…)
Sondage présidentielles 2027. Le premier tour a lieu avec ces 5 candidat·es, vous votez pour qui ?
| Jordan Bardella: | 1 |
| Gabriel Attal: | 0 |
| Raphaël Glucksmann: | 3 |
| Jean-Luc Mélenchon: | 19 |
| Couleur, mon hochet: | 5 |
Terminé
...


je n'ai pas beaucoup dormi, comme d'habitude.
je me suis réveillé trop top, comme d'habitude, sans avoir besoin. je n'ai rien de prévu et mes articulations ne sont pas dans un état d'esprit propice au mouvement, je vais (encore une fois) esquiver ma séance de #pschoutt (l'évier est dégueulasse).
je scrolle très raisonnablement, je fais une passe sur IRC, slack, deltachat et XPMM et j'arrive à la conclusion que c'est la merde et que j'en ai marre des ordinateurs.
...
j'ai d'autres talents et a priori je peux apprendre assez rapidement à peu près tout ce qui m'intéresse, mais pourquoi faire?
je rêve de me reconvertir professionnellement pour être heureux mais ça implique quitter un boulot qui paye correctement (sachant que je n'ai pas de réseau familial autour pour les périodes compliqués), finalement je ne vais pas sauter sans parachute.
il me reste une dizaine d'années à tenir jusqu'à ce que enfant soit assez autonome.
...
à ce moment je pense que je pourrais partir me perdre au fin fond de la montagne faire des photos, du VTT et vivre de mes bricolages.
entre-temps je vais continuer à mettre de l'argent de côté, à partir en vacances une fois tous les 5 ans et a essayer de gérer autant que possible ma santé fragile.
...
c'est pas trop ce que j'avais rêvé de faire quand j'avais 20 ans.
...
après, ce que je peux aussi faire, c'est commencer à développer une activité que j'aimerais bien faire en parallèle de mon boulot, j'ai l'avantage d’être chez moi 2 minutes après la fin de mon shift. ça me laisse une heure le matin et 2 heures le soir pour littéralement bosser. ça fait de années que j'ai abandonnée les loisirs (de cours de musique, ateliers, etc). aujourd'hui j'ai juste des cours de chant très irréguliers parce que la prof et moi avons des contraintes en permanence.
...
j'ai même eu un début d'agacement avec masto dot bike.
avant, bien avant, mes fonctions comme admin système d'une ou plusieures (sic) machines exposées sur internet consistaient à avoir un firewall bien fait, m'occuper des mises à jour, la gestion des utilisateurs, les backups, le stockage, un vpn par ci par là, et des éventuelles galères et imprévus.
aujourd'hui c'est différent. en moins bien.
...
une bonne partie de mon activité est:
- WOPUTAIN des bots qui aspirent tout et font ramer/chauffer les machines
- MERDE un vague de spam
- FÉCHIER des bots de scam
- GRRRR 500 comptes créés (a priori par un chatbot ©) en attende de validation (et c'est pas moi qui à fait le plus gros du boulot là)
en pratique, je passe mon temps à courir pour bloquer des trucs pour éviter des galères. pas super stimulant comme hobby.
...
les personnes qui se sont impliquées avec cette instance (modération et pour le côté technique) font plein de choses et ça fait une grosse différence pour moi ♥️ .
sur mes sites perso ou le blog que l'instance que j'auto-hebérge le plus gros problème depuis des mois sont les bots qui aspirent les données, c'est agaçant, j'ai du couper un site il y a quelques jours parce que la machine chauffait tellement dans mon salon, que le bruit du ventilateur me gênait dans ma chambre
...
et si bien ce n'est pas un palace, en temps normal je n'entends pas.
je diverge trop, j'étais sur une lancée pour une jérémiade plus générique et mainstream, par sur un truc de nerd qui ne va émouvoir personne, sauf les intellos qui liront ce petit fil plein de rage, d'angoisse et de frustration écrit par une personne qui commence à découvrir ce que c'est le bonheur mais qui se prend des batons dans les roues.
@alter_unicorn j'ai l'impression que ton expérience personnelle peut se transposer sans problème a la plupart des sysadmin en ce moment.... (marre du bloubiboulga qu'on constate sur les machines et le réseau, envie de reconversion...)
...
@sch00b ça fait dix ans au moins que je me questionne.
aujourd'hui c'est devenu tout simplement "WTF?", qu'est-ce que je fais ici?
entre la politique, l'argent (avant j'étais assez isolé de ça), le top management de plus en plus riche ET incompétent, tout est réfléchi très fort sur le très court terme (les truc longue haleine se mesurent en trimestres, avant c'était en années). la liste est longue.
oui, je pense que c'est le ressenti global dans le métier.
...
@alter_unicorn @sch00b ajoute a ca les IAbro, et voilà, on va tous finir par aller élever des chèvres. Ou des moutons. Pour faire de la laine. C'est bien la laine.
...
@fredds @sch00b en ce moment le truc qui me blesse le plus sont les ai-bros, c'est un sous-ensemble des tech-bros, c'est vrai que c'est mieux de le dire explicitement.
je partirai bien faire pousser des lentilles et des piments et ne plus jamais rendre riche un riche. ce n'est juste pas le moment, mais c'est prévu pour la suite et très sérieusement.
dans une structure un peu plus humaine et petite ?
voir en scop ? (enfin avec des chefs/collègues/manager un peu moins déconnecté)
plus facile à dire qu'à faire
...
@oldsysops j'ai cherché et cherché, j'ai même postulé et je n'ai jamais rien trouvé qui s'adapte à moi sans que se soit moi qui doit faire des sacrifices que je ne suis pas capable de faire. @sch00b
...

Tout ce que tu écris résonne fortement. Je n'ai pas de conseils à donner sinon je me les appliquerai.
Trouver du sens à tout ça et trouver une activité pour laquelle on se sent utile... Rien d'évident.
...
@artlog @sch00b @oldsysops c'est déjà super rassurant de savoir que je ne suis pas la seule personne du monde à galérer, que c'est finalement (avec l’échantillonnage biaisé du fediverse) plus fréquent que ce que j'avais estimé. même si ce n'est pas de l'entraide active, c'est un forme d'entraide. si un jour je trouve un bon plan, je ferai des billets de blog et je spammerai la terre entière ;)

@alter_unicorn soutien 🤗
Ici on a trouvé son équilibre avec un "mi-temps" métier qui paie et un mi-temps métier de coeur. Les deux en independante pour maîtriser son planning dans la limite du possible.
...
@mag c'est mon rêve, mais sauf un mi-temps thérapeutique (avec toutes les contraintes que ça implique), je n'ai jamais trouvé rien que pouvait se ressembler à travailler moins de 39h/semaine. personne veut un salarié (dans mon métier) qui n'est pas disponible h24 7j/7.
j'ai vraiment cherché.
dans les métiers proches, ça implique toujours beaucoup de présentiel (et en ce moment les déplacements c'est non, vraiment pas possible)
...
@mag j'arrête de chouiner, ça me donne de l'espoir de savoir que c'est possible. ça m'aide à ne pas abandonner.
merci :)
(je prend toutes les astuces et conseils)
...
@alter_unicorn Est-ce que tu as déjà fait un bilan de compétences ? L'intérêt étant la méthodologie (faut bien choisir le prestataire), la dialectique et le temps sanctuarisé à la réflexion sur ton projet pro. Sans parler du listage des compétences et aspirations, qui sont toujours cool à mener.
...
@mag j'avais été en relation avec une boite qui proposait ça en version ++ avec un suivi et finalement comme ça impliquait plein de déplacement et des horaires compliqués j'ai laissé tomber.
c'est une des choses que je voudrais faire, tout aussi important qu'une validation des acquis de l'expérience, mais (probablement lié au TDAH et compagnie) je me prends un mur dans la figure à chaque tentative. sans accompagnement je ne pense pas être capable de le faire.

Après une fin/début de semaine relativement bien chargée, j'ai enfin pu me poser et lire la BD miraculée de @Shyle , c'était la petite bulle de rire/joie de ce mardi soir. Bon recopier les titres du CD afin de le riper proprement pour l'écouter sur mon portable, c'était une expérience vaguement différente (notamment une piste), mais je ne regrette rien :-D. Merci pour cette œuvre !
...

@blaptist Mais... Tu aurais du me dire je t'aurais fait un zip haha !
Merci en tout cas <3
Ce matin j'ai écouté l'album d'Edam Edam qui accompagne la BD, c'est d'une douceur absolue, parfait pour accompagner le réveil ! @Shyle
...
@blaptist Aaaw merci ❤️ Moi je suis présentement dans les lectures pour choisir mon linux haha
...
@Shyle Bonne lecture ! Si jamais t'as des questions hésite pas
...
@blaptist Pour l'instant j'hésite entre Mint, Zorin et Fedora (mais qui m'a l'air plus techos)
...
@Shyle Ah oui Fedora vient peut-être avec un peu moins de choses par défaut (mais normalement c'est plutôt grand public aussi), si jamais en règle générale les clé USB d'installation proposent de démarrer sur un environnement graphique, ça permet de se rendre compte de l'ergonomie native de la distribution sans rien installer.
...
@blaptist Grosso modo mint étant Français je me dis que ça seriat peut-être plus facile d'avoir de l'aide ?
Zorin je connais moins mais j'ai déjà une clé d'install, et Ubuntu me tentait pas de base.
...
@Shyle Possible, je me rends pas trop compte, il y a une augmentation de la popularité de zorin dernièrement mais je sais pas à quel point t'auras autant d'aide en français.
...
@blaptist Mmh, donc plutôt Mint, selon toi ?
...
@Shyle Sur ce critère (l'aide) je sais pas, j'ai l'intuition que l'une ou l'autre aura une communauté assez aidante. J'ai jamais utilisé Zorin, mais pour faire le choix je me baserai sur l'utilisation et l'interface souhaitée. Pour une utilisation de logiciel windows en grande quantité et une interface plus proche de windows, je partirai sur Zorin. Sinon je m'orienterai plus sur mint (typiquement si tu as déjà un windows à côté et que tu veux découvrir/jouer avec linux).
selon moi mint debian édition (lmde) est un bon choix, c'est mon choix par défaut pour toutes les nouvelles installations.
mais je te conseille de suivre les conseils de la personne qui est le plus proche de toi (et en qui tu as confiance).
...
@oldsysops @Shyle @blaptist +1 pour les deux points : Mint est une valeur sûre (Debian <3), mais si tu as un Linuxien dans ton entourage IRL, c’est encore mieux.
...
@fabi1cazenave @oldsysops @blaptist Je check encore un peu, mais je note, pour l'instant je suis disons 70% pour mint, 30% pour Zorin

Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
L'ami dépressif est hospitalisé actuellement et l’a été plusieurs fois.
A chaque fois, pas de psychologue, pas de place pour la parole juste de courtes entrevues avec les toubibs pour ajuster le traitement médicamenteux.
C'est partout pareil.
Vous avez eu des bonnes expériences d'hospitalisation ? Lui me dit que c'est atroce à chaque fois quasiment...
...
Plus anciens…
Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
@Camille_Poulsard je repouete parce que l'expérience la plus détaillée qu'on m'a raconté c'est un ex neveu, il a eu 5 hospitalisations la même année au moment où sa maladie psy a explosée. Il a vu une psy à la 3e lol 😑
...
Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
Il va mieux ?
Mais oui c'est purement psychiatrique et médicamenteux. Jamais de psychologue ey de parole... bizarre de l'extérieur
...
Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
@Camille_Poulsard oui, très dur au début, d'autant qu'il acceptait pas le diag. Une fois le diag accepté, ya eu un début de traitement qui a aidé à le stabiliser. Et il est sorti de tout ça avec un bon accompagnement par une infirmière psy, notamment sur (ré)apprendre des choses du quotidien, elle l'a "challengé" mais vraiment dans le bon sens du terme.
Il a été réhospitalisé un an après, à sa demande. Pour remettre à plat son traitement, et ça l'a aidé pas mal (toujours peu de psy mais plein d'activités par contre).
Par contre il a TOUT raconté et fait un pré diag avec ChatGPT, 90% de son psy c'était ça...
...

Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
@GeorgiaSoupault @Camille_Poulsard
Les retours que j'ai eu d'hospitalisations en HP sont rarement positifs, mais c'est souvent parce que ça intervient en situation d'urgence, quand la personne est vraiment au plus mal.
Une de mes soeurs a par contre été orientée ensuite sur une structure de "soins de suite" ( je crois que c'était le terme) où elle est restée plusieurs mois et là il y avait pas mal de propositions: groupes de parole, psychologue, art thérapie...

Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
@Camille_Poulsard j’ai été hospitalisée l’hiver dernier . En effet il n’y avait pas de psychologue et peu de possibilité de parler d’autre chose que des traitements et une rapide évaluation de l’état ( idées noires ). Moi ça me convenait parce que j’avais besoin d’un changement de traitement urgent et que je sais d’où vient la difficulté. Mais pour les patients moins évidents que moi c’est clairement pas suffisant. Ça offre un temps de repos avec rien à gérer, ça en soi ça peut faire du bien.
À priori en clinique il est plus facile d’avoir accès a un psy mais il faut la bonne mutuelle et trouver de la place
...
Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
Désolé je réponds vite et tard, je suis à la bourré...
Content que ça t'ait servi quand même et que ça soit positif.
Mais je trouve ça incroyable que la parole n'ait aucune place. Ne serait que pour soulager dans des moments difficiles...
Mon pote le vit très mal et espérait parler plus..

Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
@Camille_Poulsard j'ai été hospitalisé 6 fois dont deux fois en clinique (je recommande pas). Les 3 dernières fois c'était plutôt cool. Effectivement pas de thérapeute mais honnêtement le personnel médical était à l'écoute et les médecins étaient coolos. Ça m'a fait du bien à chaque fois parce que j'étais relevée de toutes responsabilités et quand t'es suicidaire ça soulage pas mal. Je dirai pas que ça me manque mais ça me dérangerait pas d'y retourner.
...
Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
Eh ben, c'est positif.
Mon pote ne le vit malheureusement pas comme ça du tout. A force je suis dépassé... comme tout ces proches.
Désolé je fais vite. Je suis tellement à la bourré...
...
Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
@Camille_Poulsard s'il a été hospitalisé plusieurs fois, le problème c'est probablement son traitement en ville. Il voit un psychiatre quand il est chez lui ?
Les débuts d'hospitalisation sont toujours difficiles parce que quand t'es mal, t'es mal partout. Je m'y suis habituée avec le temps. La dernière fois j'ai été hospitalisé sois contrainte mais une fois la contrainte levée j'ai demandé à rester 🤣
...
Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
Il voit un psychiatre et un psychologue mais 0 résultats..
Tout le monde est dépassé...
...
Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
@Camille_Poulsard j'ai vu je sais plus combien de psychiatre avant de tomber sur le bon, c'est un processus lent et difficile mais il faut le faire.
...
Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
Le truc est qu'il n'est qu'à peine capable de sortir de chez lui pour aller acheter de l'alcool quand il n'en a plus, alors des démarche de soin...
...
Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
@Camille_Poulsard ah c'est sûr que c'est hyper compliqué.

Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
@Camille_Poulsard ma mère a été hospitalisée de nombreuses fois à la demande d'un tiers en général.
Il n'y avait pas de travail de fond notamment sur la parole.
Cela lui a à peu près convenu une fois, quand c'est elle qui l'a demandée.
Et comme mon père est psychophobe, qu'elle n'accepte pas son atypie (j'ai pas envie de dire maladie ni handicap parce que la première partie de la phrase) elle n'a pas fait les soins de suite qui aident vraiment...
...
Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
Ah merdouille pour elle et toi.
Ça va de ton côté ? Tu arrives à le gérer ? Cadoit etre2hyper compliqué...
...
Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
@Camille_Poulsard oui, ça l'est. Mais nous sommes trois sœurs, on se sert les coudes, on pleure, on peste, on râle, on se soutient et on rit, beaucoup
Et on a peur, pour notre mère mais aussi nous-mêmes d'avoir cette merde, de le faire subir à nos enfants...
toutes les 3, on est en psychothérapie et sous antidépresseurs.
Étant l'aînée j'ai commencé avant et suis descendue très bas mais je suis vivante et parfois même heureuse alors c'est chouette !

Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
@Camille_Poulsard mon deuxième frère, hospit fréquente en psy depuis longtemps. Ne voit quasiment jamais personne à part pour réajuster. Pas de communication, rien, aucune animation. Et c'est un service où les patients sont mélangés d'une façon qui fait que personne n'est bien (des personnes étiquetées "autistes" incapables de parler depuis toujours par exemple, un voisin de chambre avait des problèmes de violence, etc.). Bref :(

Témoignage hospitalisation psy [CONTENU SENSIBLE]
@Camille_Poulsard dans le public c'était pas une super expérience.. je m'étalerai pas.
Mais je recommande vivement une clinique psy privée bien notée, là j'ai eu un rdv psychologue par semaine, des ateliers thérapeutiques, une équipe infirmières sympa et un psychiatre très à l'écoute. Si on était en binôme dans une chambre, la sécu et mutuelle prenait tout en charge.

re: Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
@Camille_Poulsard
J'ai une amie qui y est allée 3 ou 4 fois je dirais et l'aide bcp dans des périodes de crise notamment parce que tout est pris en charge, elle a plus besoin de faire à manger et autre trucs de la vie quotidienne et elle peut garder son énergie pour rester en vie. Le fait de passer à des urgences psy ça l'a aussi aidé pour être prioritaire pour avoir accès à des dispositifs de suivis au long court à la sortie (psychologue et psychiatre) mais j'ai pas l'impression que le travail de fond ait été réalisé pendant l'hospitalisation mais plus un truc qu'elle fait en sortie.
Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
@Camille_Poulsard je pense pas que l'expérience en Suisse soit pertinente 😅
En stage en France, y a lonnngtemps, les infirmières prenaient le temps d'échanger un peu, quand même. Et en hôpital de jour beaucoup plus. Je recommande à fond l'hôpital de jour s'il accroche avec les soignants une fois là bas.
...
Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
@PetitPas
Ben de ce qu'il me dit là c'est quasi 0 échanges. Il voulait parler, car il pleurait. On l'a renvoyé dans sa chambre avec un médoc
...
Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
...
Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
Désolé ma réponse était un peu lapidaire...
Mais ça commence à me dépasser et avant son hospitalisation, ça me pesait pas mal. Comme il y a 2 ans environ...
Il s'est engueulé avec ses 2 ou 3 proches qui restaient en plus...
...
Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
@Camille_Poulsard je n'ai pas trouvé ça lapidaire 😅
Oui ça a l'air très compliqué et lui aussi. Ne prends pas tout sur tes épaules, hein 💜
...
Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
J'arrivais à mettre à distance, mais là, c'est tellement sombre, désespéré, etc. pffff
Merci !^^
...
Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
Bah moi j'en ai pas eu mais j'en ai écouté une qui est celle qu'a relaté Nicolas de Morand.
Alors je sais pas du tout ce que tu feras de ça mais en tout cas c'est un témoignage de ce qui se passe à l'hôpital Sainte-Anne à Paris.

re: Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
@Camille_Poulsard
Le principe d’une hospitalisation psy est de casser un cycle destructeur, et comme le cerveau est en boucle ça passe par une grosse claque chimique.
Le problème c’est qu’on l’explique pas au patient : oui il va avoir envie de chialer tout le temps ou d’être un zombie mais il aura plus d’idées suicidaires (l’objectif numéro un du psychiatre)
La parole est rarement vraiment possible dans la crise. Elle a tendance à alimenter la boucle. Et oui c’est insupportable d’être enfermé et infantilisant.
Les hospitalisations sont devenues trop courte pour permettre un début de travail par la parole. En vrais en hospitalisation de jour c’est plus un suivis avec psychologue mais tant qu’il est en etat de sidération c’est pas malheureusement vraiment possible de commencer un travail de parole. Tout prend du temps et s’il reconnaît pas son diagnostique ça aide encore moins.
...
re: Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
Je peux mui partager ? (Sauf la fin...🙂 )
...
re: Recherche témoignage hospitalisation psy [CONTENU SENSIBLE]
@Camille_Poulsard si ça peut lui servir oui.
J’ai une copine qui a été surprise de chialer à la prise d’anxiolytiques. Son psy lui a rien dit des effets probables, moi ça me sidère qu’on dise pas tu vas perdre les effets high et aussi le down les plus noirs que c’est pas gagnant gagnant d’être un peu stabilisé
Et que côté prise de poid c’est assez fatal.
Mais que ça permet aussi de reprendre pied, de pouvoir se sentir moins vulnérable à tout.
De laisser s’ouvrir à soi et aux autres. Mais si c’était marrant ou un bon moment ça se saurait.
Le plus flippant c’est les gens qui s’y sentent bien en hospitalisation.
Alors ça y est. France TV censure le replay d'une émission où on ose exposer des idées qui dérangent et dénoncer la honteuse condition des auteurs.
Nous sommes prévenus. Le RN n'est pas encore à l'Élysée. Faudra pas faire les étonnés.
https://mamot.fr/@Larchmutz/117250809248291249
nicolas a repartagéFranceTV à supprimé le replay ...
(toute l'émission qui portait notamment le thème de la liberté de création des écrivains, notamment à cause de la main mise de l'extrême droite sur l'édition.)
Adèle Haenel a la grande librairie sur le génocide en Palestine.
Partageons en masse (pas grave si on le voit plusieurs fois).

 Ordinateurs-secondemain.fr » 🌐
@ordinateurs_secondemain@framapiaf.org
QUIZ EXPRESS DU JOUR
(Votez & repouet ;) )
Ce PC est arrivé chez moi pour :
| Réparation d'écran ?: | 11 |
| Problème de démarrage ?: | 4 |
| Installation de Linux Mint ?: | 19 |
Terminé
Alt…
Quel problème à ce PC ?
...
ET LA BONNE RÉPONSE ÉTAIT :
2 - Problème de démarrage !
_____
Pour la p'tite histoire (en version courte)
Une mise à jour qui s'est mal passée car disque dur HS avec 9800 secteurs défectueux et une santé catastrophique !
Une réinstall compliquée sur le nouveau puisque l'affichage ne basculait pas.
Ça a été un sauvetage-bidouille, mais dedans il y a "sauvetage"
Il est redevenu opérationnel, du moins autant qu'il peut l'être, mais conformément à la demande de son propriétaire.
Bonne journée
Alt…
Un sauvetage d'ordinateur
...


#jerecrute et #jecherche un #rssi. Un poste de #cybersecurite dans une grosse collectivité locale à #bourges (18).
MP pour plus d'infos sur le poste.
Repouet, partage encouragé !

On recrute des coopérateurs !
Je fais un peu de pub pour le supermarché coopératif SuperQuinQuin (je suis coopérateur), situé à Villeneuve d'Ascq, bientôt à Wasquehal (59).
Super ambiance, prix à 25% de marge fixe, produits bio, locaux.
#superquinquin #mel #villeneuveDAscq #croix #lille #wasquehal #bio

Alt…
Affiche la réunion publique du supermarché coopératif SuperQuinQuin, qui arua lieu le 22/09/2.26 à partir de 18:30, aux Petites Cantines, 3 PL des martyrs de la résistance à Croix (59).

Une fois n'est pas coutume, un post qui n'a pas directement à voir avec la recherche: #jerecrute (pas moi mais Rézine, un FAI associatif dont je fais partie) un·e deuxième salarié·e à #Grenoble : https://www.rezine.org/pages/offre-emploi/
...
@_valerian_ Mince, j’ai toujours bossé comme dév mais j’en ai tellement marre de l’évolution de mon métier que cette offre me fait rêver…
Premier rendez-vous en visio avec une coopérative : bien.
Sur Teams : bof.
Webcam obligatoire : argh !
...
...

Je cherche à faire une modification à l'INPI et ça me demande une signature électronique d'un document avec le bon certificat...
Bon, bah juste ajouter la signature ça marche pas... On fait ça comment quand on y connait rien ?
...
...
...

@bortzmeyer @AudeCaussarieu @gee france connect plus et l'identité numérique c'est tellement une vaste blague que l'état lui-même fait des pages pour dire que des youtubeurs ont fait des vidéos pour expliquer qu'en passant par le prestataire gratuit goodflag tu peux t'en passer https://www.francenum.gouv.fr/formations/guichet-unique-des-formalites-comment-signer-ses-demarches-sans-identite-numerique-la
Je fais ça pour mes démarches INPI et ca marche très bien. Ca n'a aucun sens parce que tu t'autocertifies mais bon, ça fonctionne.
...
@maud_erre @bortzmeyer @gee OK merci pour la piste, j'en avais regardé 2 et c'était payant.
...
@maud_erre @bortzmeyer @gee la joke c'est qu'on dirait que ça ne marche plus depuis juillet

...
@maud_erre @bortzmeyer @gee goodflag propose son service à 50€ maintenant
...
@AudeCaussarieu @bortzmeyer @gee ah mince, ben je lai fait encore gratuitement en août :-/
...
@AudeCaussarieu @bortzmeyer @gee essayez voir sur https://goodflag.community/ c'est ça que j'utilise
...
@maud_erre @bortzmeyer @gee en fait il disent que c'est gratuit pour les particuliers, je vais essayer, mais techniquement j'en ai besoin pour mon entreprise
...
@AudeCaussarieu @bortzmeyer @gee ah jai meme pas fait gaffe. Moi cetzit pour une entreprise ou je suis associée mais jai du utiliser un compte particulier alors. En tout cas ça a marché et le greffe a validé mes procédures
...
@maud_erre je testerai lundi prochain, j'ai consommé ma dose de patience pour de l'admin pour cette semaine 😆
je viens d'appeler, on me dit qu'on va m'envoyer un mail avec les organismes qui me permettent de le faire sans smartphone, mais j'ai pas du tout confiance dans ce que m'a dit la dame...
...
purée c'est mal barré... J'ai pas de nouvelle carte d'identité pour le truc en ligne via france identité
Je crois que je vais pas faire mon changement d'adresse de micro entreprise....
ni le changement d'activité principale qui du coup veut dire que je pourrais pas me faire financer la formation que je veux...
...
France Identité ou France Connect + ?
...
@tanavit France connect+ demande d'avoir l'appli France identité
...
...
@AudeCaussarieu pour mon CPF récemment ça a été un bon sketch aussi (téléphone trop vieux pour l'appli), mais la voie de contournement de France Connect a fini par marcher (fallait un téléphone avec internet certes, mais sans appli qui te demande d'avoir Android version 94938383 alors que j'ai la 7 quoi...)
J'espère que ça va aller, c'est vraiment de la grosse merde ces trucs 😑
...
@GeorgiaSoupault je suis intéressée par ta voie de contournement, c'était comment ? J'ai pas eu l'impression d'avoir cette option
...
@AudeCaussarieu j'ai le souvenir d'avoir dû farfouiller sur le site de La Poste notamment (qui à la base semblait proposer une voie de contournement en allant au bureau de poste, mais quand je cherchais les infos ça me disait "non mais installez l'appli plutôt" 😑🙃), et sur le site du CPF. J'ai fini par envoyer un message quelque part (j'ai plus tous les mails malheureusement), qui m'a renvoyé un mail avec un lien. Je me suis prise en photo avec un document d'identité de memoire, via ce site en lien. Et après ça, j'ai reçu un mail disant "c'est ok pas besoin de France Connect +”

@AudeCaussarieu Ne lâche rien, pour obtenir ce à quoi tu as droit !
Tu peux peut-être contacter ta Chambre des Métiers et de l'Artisanat pour le signer avec leur aide, ou pour obtenir le dit certificat. Ce certificat est un fichier privé qu'il faut garder précieusement et ne pas divulguer. ll est possible charger dans Adobe pour la signature. Mais peut-être que la Chambre te proposera une procédure plus simple. Tu ne dois pas être la seule dans ce cas.
Ca y est, j'ai craqué pour le dernier truc inutile à la mode chez les geeks : je suis passé au #meshcore !
J'avais remarqué qu'il y avait des répéteurs dans mon coin et j'en capte effectivement 1!
Jusqu'ici j'ai surtout l'impression de parler dans le vide mais je vois du monde sur le canal public et je capte des répéteurs d’Angleterre, de Ypres et de #lille (et même #Douai semble t-il ! ).
Objectif : communiquez avec quelqu'un de Paris depuis #Dunkerque !
...
Plus anciens…
@oldsysops bienvenue sur le mesh !
...
...
@oldsysops je vois rien de très flagrant
...
je suis plus proche de Londres finalement
Alt…
screandhot d'une carte osm du nord de la france ou il y a 3 points verts avec les chiffres 5/5/4 représentant le nombre de node sur Dunkerque, Ypres et Lille
...
@oldsysops y'en a 4 ou 5 sur Dunkerque (dont moi assez rarement) et un salon privé local. Pour Paris on y travaille (pour l'instant on joint a côté d'Arras)
dommage que ca soit incompatible avec meshcore.
mais tok au moins tu as quelqu'un avec qui communiquer 😉
Alors je viens de voir que mon serveur XMPP en fait il marchait qu'en Wi-Fi car… Free m'a passé·e sur une IP partagée j'ai l'impression. J'ai bien corrigé mes entrées DNS mais mes règles NAT sont toutes devenues invalides. Je ne comprends pas, j'attends de les avoir au téléphone. Tout qui change d'un coup alors que j'ai rien demandé 💀
...

...
@OatPotato @FDN j'avais déjà regardé mais c'était trop cher. Déjà je reste chez Free car c'est les moins cons des 3 principaux FAI et c'est assez cher…
Et puis un abonnement FDN ça veut dire potentiellement des problèmes relous 😕
...
@feudjais Je comprends que le prix soit rebutant. Quand SFR aura disparu, peut-être que le marché à la hausse rendra les prix de FDN plus… Normaux ! 😁
Pour avoir déjà été chez Free, Sosh et Bouygues (en fixe), j'ai trouvé que Free c'était le pire, comme quoi l'expérience n'est pas la même pour tout le monde 😅
Par contre oui, des fois c'est relou que notre IP soit considérée comme celle d'un VPN. Des fois c'est tentant d'aller ailleurs, je vais pas mentir.
J'y suis encore pour le principe surtout.
...
@OatPotato oui et avec le télétravail ici, on ne peut pas se permettre. Ma copine a été blacklistée de son VPN pro car j'hébergeais un nœud Tor… donc si c'est les mêmes règles débiles avec les IP FDN…
...
@feudjais C'est chaud. Ici on doit utiliser un VPN pour aller sur Youtube, ou alors il faut absolument se connecter à son compte.
...

@feudjais Quels «problèmes relous» ? 🤔
À noter, il y a beaucoup de services offerts avec l'abonnement internet (VPN compris) : mail, hébergement web etc. et il y a des tarifs solidaires (dont le VPN à 1€/mois), ce qui permet de relativiser le «cher»
https://www.fdn.fr/services/services-aux-adherents/
Khrys
...
@FDN @OatPotato les tarifs pour la fibre commencent à 70€ environ : https://www.fdn.fr/services/acces-internet/#les-tarifs-du-service-xdsl-ou-ftth
je paye 40€ la mienne, donc quasiment x2. Le seul service que j'utiliserais à la limite c'est le VPN sauf que je prendrais pas un tarif solidaires, car je ne me sentirais pas légitime. Mais même, admettons : 71€ (fourchette très basse).
40€ fibre + abo VPN à 5€ = 45€ aujourd'hui pour avoir la même chose.
Les problèmes relous c'est ce qu'on voit parfois pop sur des gens qui sont bloqués de certains services car ils ont une offre FDN.
Je ne pense pas être le public cible même si dans l'idée ça m'intéresserait bien.
...
@FDN J'ai dit une bêtise sur les tarifs, le tableau sur mobile m'a induit⋅e en erreur. 70€ c'est l'installation (donc c'est similaire à un tarif chez un des 3 opérateurs classiques).
Du coup, il faudrait que je m'intéresse à nouveau à cette histoire.
ca m'inquiète un peu pour mon auto-hébergement...
...
@oldsysops ben ça a changé 10 minutes après que je parte en vacances en plus 💀
...

Sinon il faut faire de l'ipv6 :) c'est le futur !
...
@daftaupe oui j'ai réussi à récupérer mon compte ! En fait, à chaque déménagement on a un nouvel identifiant.
Je sais pas ce que ça veut dire « faire de l'ipv6 » car c'est pas mon métier. J'ai fait tous les enregistrements AAAA. Après ce que ça implique d'autre, no lo se.

Je ne connais plus aucun dev (même dev amateur) qui n'ait pas utilisé l'IA (au sens LLM).
Alors oui on peut parler des LLM sans y avoir touché. Mais du coup, on est moins pertinent sur leur utilité réelle et leurs cas d'usage utiles.
On peut parler de la lune sans y avoir posé le pied, mais un astronaute sera plus pertinent pour parler de ce qu'on ressent ou peut faire en y étant réellement.
Et ça ne se compense pas par une connaissance livresque.
...
Plus anciens…

@pb Je programme quasiment tous les jours et n'ai jamais utilisé d'IA pour ça. La raison est simple : j'aime programmer, donc utiliser un LLM ça serait non seulement me priver du plaisir de programmer, mais aussi le faire d'une manière destructrice pour le vivant. Absolument aucun intérêt pour personne.
Et je ne sais pas si tout mérite une expérience de première main. L'héroïne par exemple, je me contente de sa connaissance livresque. Il y a aussi des théorèmes ou principes fondamentaux, comme le principe de la conservation de l'énergie, qui permettent de rejeter sans examen toute déclaration qui irait contre, par exemple celles d'un inventeur qui prétendrait avoir inventé une machine à mouvement perpétuel. Pas besoin de regarder la machine pour savoir qu'elle ne fonctionne pas. Un LLM, par design, je suis convaincu que ça ne peut pas « comprendre » quoi que ce soit. Ça s'applique aussi bien à ChatGPT qu'à Claude qu'à je ne sais quoi. Maîtriser la syntaxe d'une langue est loin d'être suffisant pour manipuler des idées.
...
@Armavica ok, premier dev que je croise alors. Je n'ai évidemment pas dit que *tout* mérite une expérience de première main. Je dis que les LLM le méritent si on souhaite parler avec pertinence d'une expérience de première main avec eux :). Et ça n'oblige pas à en prolonger l'usage si on souhaite les éviter.
...
@pb
Hop, un deuxième ici, amateur certes, mais quand même.
Et ça n'a strictement aucun rapport avec ce que ça me procurerait, plutôt avec le fait que toutes les études sérieuses sur le sujet ne montre que du négatif à à peu près tous les niveaux. À part éventuellement le sentiment d'efficacité, mais c'est plus un sentiment qu'une réalité. Alors pourquoi je m'infligerai ça ?
@Armavica
...
...
@pb
Le ressenti direct de quelqu'un dans un casino c'est qu'il gagne, ou va gagner, au prochain coup. La réalité, étudiée et largement documentée dans des livres, c'est qu'il ne peut que perdre et que tout est fait pour qu'il croie gagner (ou qu'il va gagner).
L'usage des IAGen c'est similaire,, mais en pire.
De manière générale notre ressenti ne correspond pas à la réalité, et certains savent très bien comment embrouiller nos cerveaux. Ça aussi c'est largement documenté.
@Armavica
...
...
...
...
@pb @RLetot @Armavica Quelle mauvaise foi !
1- Le parallèle avec l'amiante n'est pas nouveau : une techno qu'on a mise partout parce que c'était pratique, qui s'est révélée un désastre, et qu'on trouve encore des dizaines d'années après. Cette comparaison est pour dire que même si on arrêtait d'utiliser les IA gen maintenant, on continuerait à avoir un web pollué pendant très longtemps.
2- le point soulevé précisément ici est : ce n'est pas parce que c'est pratique ou efficace que c'est une bonne idée de l'utiliser.
...
@BrKloeckner @RLetot @Armavica c'est enfoncer une porte ouverte que de dire qu'une techno a aussi des inconvénients. Personne ne dit le contraire. Quand on a dit ça, on n'a pas dit grand chose. Il est nécessaire de ne pas s'arrêter là, et faire le rapport bénéfices/risques, d'une part, et d'estimer si on peut l'améliorer (en réduisant ou résolvant les risques, par exemple).
...
@pb @RLetot @Armavica Relisez l'enchaînement : vous faites un message sur le fait que l'IA c'est utile, on vous répond que l'utilité ne suffit pas avec la comparaison avec l'amiante, et vous faites une réponse sarcastique. Et maintenant « il faut faire le rapport bénéfice/risque », ben je suis content de vous l'entendre dire parce que c'est un peu ce que vous enterriez dans le message original.
Je ne vois pas comment interpréter vos message tout en supposant votre bonne foi.
...
@BrKloeckner @RLetot @Armavica cher monsieur, j'ai à affronter un rapport d'environ 1:10 entre les anti-IA qui pullulent ici et moi-même, permettez que je souhaite rester bref afin de ne pas y être collé H24. Je fais déjà des messages plus longs que la moyenne de ceux qui me répondent de manière généralement lapidaire.
...
@pb @RLetot @Armavica 1- Vous choississez vos message, où vous les portez, et vous pouvez masquer ou bloquer qui vous voulez. On ne va pas se taire dans l'endroit qu'on fréquente où on ne se fait pas trop emmerder par le slop.
2- je ne vous ai pas reproché d'être bref, donc je ne comprends même pas pourquoi vous avez autant de caractères à dépenser pour répondre à une critique que vous inventez, et pas pour faire preuve d'un tout petit peu de bonne foi et d'humilité.

@pb tu défends ton point de vue avec opiniâtreté. Ça ne doit pas être facile vu la proportion d'anti LLM sur Mastodon.
Et je comprends ton point de vue. Mais il est personnel. Je comprends que tu trouves que c'est un outil fantastique, j'ai plusieurs personnes autour de moi qui le pensent aussi. Et pour avoir testé rapidement, c'est facilitant.
1/2
...
@pb Mais d'un point de vue systémique, les LLM sont une catastrophe. Sur le plan écologique (consommation des ressources), financier (31 000 Mds de dollars dépensés pour ça alors qu'on a d'autres urgences, climatiques, sociales, humanitaires). Et sur le plan social aussi parce que je suis convaincu que ça va dégrader le savoir des êtres humains.
2/2
...
@fredenbois "catastrophe sur le plan écologique" est un jugement de valeur, pas étayé par des ordres de grandeur. Je regrette que cela soit répété à tout va comme une vérité intangible par des gens qui se sont juste préoccupés de conforter leurs biais de confirmation, sans aller voir le moindre contrepoint.
...

@pb @fredenbois Vraiment ? Où avez-vous vu que ce n'était pas une réalité ?
...
@sarah_trichet_allaire @fredenbois vous ne voyez vraiment pas la différence entre un jugement de valeur qui ne fait appel qu'à nos émotions, et un fait chiffré ?
...
@pb @fredenbois J'attends vos sources. Je viens justement de travailler sur un document qui se base sur les chiffres de l'Ademe.
Sinon, c'est plutôt vous qui semblez être sur l'émotion (je passe sur le sous-entendu sexiste, hein)
...
@sarah_trichet_allaire @fredenbois vous pouvez déjà regarder ceci, concernant notamment l'interprétation du papier des fameux "50 cl par conversation", piège dans lequel même l'Ademe est tombée. https://www.youtube.com/watch?v=Qddzc5iqP5U
...
@sarah_trichet_allaire @fredenbois sous-entendu sexiste ? wtf, foin de paranoïa... je fais le même type de réponse à toutes les personnes qui me brandissent de la "catastrophe" non chiffrée. Sans chiffres, ce type de moulinet avec les bras relève du théâtre, pas de la science.
...

@pb @sarah_trichet_allaire @fredenbois on est obligé de construire un poste source dédié (qui transforme la THT de RTE vers le niveau de tension de distribution d'enedis) pour un seul datacenter ! Normalement un poste source alimente plusieurs villes, voir une région entière. Ça coûte des centaines de millions d'euros et ça ne profite qu'à une ou deux entreprises. Cette consommation électrique c'est du jamais vu. L'IA est une catastrophe écologique certifiée.
@pb @fredenbois la conso électrique des datacenters ?
https://www.presse-citron.net/un-non-sens-ecologique-lile-de-france-va-accueillir-un-datacenter-ia-geant-les-militants-se-mobilisent/
L'extraction nécessaire pour les cartes de calculs (différentes des datacenters stockage) ?
Quant au lien que vous m'avez envoyé... Vous pourriez lire les liens de la description de la vidéo, comme par exemple https://next.ink/238656/consommation-des-datacenters-en-france-38-sur-lelectricite-et-16-sur-leau-en-trois-ans/
Donc merci de m'envoyer des sources qui confirment mes propos et invalident les votre (quelqu'ils soient, en fait, on n'a toujours pas compris en quoi un DC n'est pas une cata)
...
@sarah_trichet_allaire @fredenbois je préfère les chiffres aux jugements de valeur comme "catastrophe".
...
@pb @sarah_trichet_allaire @fredenbois tiens, puisqu'on parle de MS, parlons de Marseille..
https://marsactu.fr/bref/digital-realty-de-nouveau-epinglee-apres-des-fuites-de-gaz-fluores-dans-un-data-center/
...
@Gilou @sarah_trichet_allaire @fredenbois Ouh la oui. Si on estime que c'est du gaz avec un pouvoir de réchauffement 300x celui du CO2, c'est l'équivalent de 125 000 km en voiture thermique. Ce problème mériterait au moins la une de toute la PQN et les titres des journaux télé de 20h.
...
@Gilou @sarah_trichet_allaire @fredenbois évidemment ce genre de fuite est à éviter, personne ne dira le contraire je pense. Ça ne condamne pas pour autant le modèle des DC.
...
@pb @sarah_trichet_allaire @fredenbois c'est sûr. Mais regarde ce qu'il faut déployer pour les aligner. Et tu peux à aussi lire les conditions d'installations du DC de base, en pleine restrictions d'eau potable, ils négocient pépère un accès pour refroidir leur dc avec, en mode chantage, notamment à l'emploi. Et.. C'est un modèle pour les américains, qui décrètent sans broncher que l'eau et l'ingénierie pour contourner les normes ne coûtent rien en France..
@pb @fredenbois en voilà pleins, des chiffres. Objectivement, hors de toute emotion je dirais bien que c catastrophique ! https://hubblo.org/fr/articles/data-center-water-consumption-assessment/
...
@sarah_trichet_allaire @fredenbois j'ai déjà lu ce billet effectivement intéressant, mais vu qu'il n'expose quasi aucun chiffre au niveau mondial, qu'est-ce que vous y trouvez de catastrophique ?
...
@pb @fredenbois la conso d'eau et d'électricité est immense, et on n'a pas besoin de ça en ce moment. On a plutôt besoin de décroître et de moins consommer dans tous les domaines, pas d'en rajouter une couche. Mais les stratégies pour nous imposer l'IA sont partout, et nous n'avons que peu de moyens de la refuser. C'est pas catastrophique, ça ?
...
@sarah_trichet_allaire @fredenbois définir précisément "immense". Le mot est dénué de sens en soi. Largement moins de 1 % de la consommation d'eau, c'est "immense" ? L'essentiel, d'ailleurs, dû à la production électrique, dont l'IA représente moins de 2 % ? Sérieusement...
@pb C'est étayé par des ordres de grandeur ici par exemple: https://www.liberation.fr/economie/economie-numerique/les-bilans-carbone-de-google-et-amazon-plombes-par-leurs-investissements-dans-lia-20260703_RNABPLQLNNBUBBQMQ3A2WH5RP4/
@fredenbois
...
@colin_mcmillen @fredenbois Google + Amazon : ~100 Mt CO2eq/an. Soit environ 2 %. du total USA (2022 : 4,8 Gt CO2eq).
...
@pb Oui génial Pierre, si on morcèle assez petit ça fait des quantités négligeables et on peut les ignorer! Pareil que "la france que c'est 1% des émissions alors bon hein !"
Morceler pour ignorer, c'était déjà pratique pour pas avancer dans le bon sens, maintenant on peut carrément reculer avec cette technique géniale.
...
@colin_mcmillen @fredenbois je suis sciemment resté parfaitement factuel, sans aucune appréciation. Et en réponse, CQFD, vous brodez en mode "grenouille qui veut se faire aussi grosse que le bœuf" pour faire croire que 2 % valent bien plus que 2 %. Le procédé est grossier mais faites bien comme vous l'entendez. J'espère élever le débat, pour ma part, loin des hurlements démago.
...
@pb non, ne joue pas à ça. Tu es assez intelligent pour savoir qu'il n'y pas besoin d'écrire un sous-entendu pour qu'il soit là. Ton message exprimait clairement "c'est peanuts, on s'en fout". @fredenbois
...
@colin_mcmillen @pb @fredenbois et il n’y a pas de doutes que la decarbonation que promettaient les GAFAM est désormais impossible avec leur course à l’IA. Toutes leurs émissions ont explosé.
Et ça n’est qu’un des problèmes que pose la course folle de l’IAgen.
« Science sans conscience n’est que ruine de l’âme » - Rabelais
...
"catastrophe sur le plan écologique" est un jugement de valeur, pas étayé par des ordres de grandeur.
...
...
effacez vos anciens mails... s'il vous plait (surtout que les ssd/nvme coûtent cher en ce moment...)
...
@oldsysops @tth @pb Mais pourquoi tu fous des mails sur ssd/nvme ?!?
Pis bon...
du -sch asl
15G asl
Ça contient tous mes mails depuis au moins 2010, soit plus de 16 ans... Franchement, effacez un film par an, ce sera plus efficace..
...
@asl @oldsysops @tth sinon j'efface des logs, ça peut vite se compter en dizaines de Go. Y compris des WAL Postgres oubliés dans un coin.
...
@pb @oldsysops @tth Ah oui. Des binlogs mariadb. Ou des vieux backups de CT ou VM qui ont été supprimés il y a des mois ou des années. Si je cherche à faire de la place, ce n'est pas dans des zillions de micro fichiers de 4ko que je vais aller fouiller (et en plus, je vais vraiment fouiller dedans de temps pour chercher quelque chose, important ça, les archives mail !)

@fredenbois @pb Je pense qu'au contraire ça va améliorer l'accès au savoir comme Internet et wikipédia l'on fait. C'est une étape de plus.
...

@mayuraviva @fredenbois @pb je lis des kilomètres de commentaires sans trop savoir quoi en penser finalement; mais laisser passer cet argument du "partage du savoir universel" c'est du 100% bullshit (sans doute de bonne foi) mais toute personne (dont Pierre} ou moi qui a découvert internet au début des années 90 le sait; et pour cause on a tous pensé ça à propos d'internet en s'enflammant sur les newsgroups à disserter sur les bienfaits de l'accès universel à la science et à la culture pour l" humanité. Le résultat: tiktok, tibo inshape, lenna situation, qanon et autres inepties. Où sont la sagesse du monde et le savoir universel tant attendus ?
...
@cbo_rcm_le17 @mayuraviva @fredenbois on doit vraiment oublier Wikipédia, les journaux, les blogs, les wiki, les vidéos, les archives diverses (dont celles de Usenet justement), tous les logiciels libres, les documentations à foison (de logiciels mais aussi de plein d'objets courants), les tutoriaux, le fédivers, des zillions de sites web, etc (j'en oublie plein) ? Sérieusement... ça crève les yeux. Oui il y a aussi de la merde, bien évidemment... ça ne fait pas disparaître le contenu utile.
...
@cbo_rcm_le17 @mayuraviva @fredenbois et non seulement ça, mais ce n'est pas de la distribution descendante classique, chacun peut contribuer. OpenStreetMap, Wikipédia, etc.
...
@pb @mayuraviva @fredenbois c'est vrai tu cites des choses plutôt bénéfiques voire extraordinaires qu'on n'imaginait même pas à l'époque. Mais est-ce que tout cela a fait grandir l'humanité ? Quelle est la proportion de gens qui s'abrutissent devant leur écran maintenant par rapport à ceux qui s'abrutissaient devant leur TV par exemple ? Les gens sont-ils mieux instruits, éduqués, cultivés, intelligents ou libres qu'avant grâce à l'essor d'internet ?
Je ne suis pas sûr que l'humanité soit plus heureuse grâce à ces outils ou gadgets (que je suis le premier à trouver formidables).
Donc imaginer que l'ia va améliorer le monde je n'y crois pas une seconde.
@pb Tu dois beaucoup t’ennuyer pour relancer le même débat en boucle dès que le précédent s’essouffle…

@pb j'ai jamais été bloqué dans mon boulot par la vitesse à laquelle j’écris du code. J'ai été obligé d'utiliser les LLM à mon taf, ça a été merde sur merde (des merdes perfides à chaque fois). J'ai tout arrêté.
1 an après son adoption dans le service et les "on va faire super gaffe à ce que l'IA écrit", le code est maintenant mergé sans véritable review, plus personne ne sait comment fonctionnent les trucs, il n'y a plus aucune factorisation. Les utilisateurs ne sont absolument pas plus satisfaits qu'avant. Ça va être un désastre dans pas longtemps (moi je me casse).
C'est "la startup codée par des stagiaires" comme modèle industriel.
@pb Le type qui te répond fait du développement depuis 40 ans, 30 ans professionnellement, je n'ai jamais écrit le moindre code avec de l'IA. Et dans les 5 dernières années, aucun de mes employé•e•s n'a utilisé ces outils. Tes certitudes sont anecdotiques, comme le disait un autre intervenant. L'iagen nous déqualifie et nous fait perdre le contact avec nos productions, car ce que nous vendons, c'est de la connaissance des processus que nos outils permettent de gérer.
@camille @tth @bortzmeyer @24eme @ChampsLibres @codelutin @shaft
Donc c'est totalement inutile :
on a compté une bonnz dizaine de millions d'adresses IP au total qui font 1 à 2 hit par site web, et ne reviennent ensuite plus jamais. Impossible à filtrer "par adresse IP"
et en général je recommande de n'avoir *aucune* confiance dans les listes de blocage sorties du chapeau ...

Anarchisme- quels sont les fondements théoriques qui amènent à ne pas voter ? (Il y a peut être d autres raisons)
Hello tout le monde
J'espère que vous allez bien
Je me demandais s'il y avait par ici des personnes qui refusaient, ideologiquement, de voter.
Et si vous êtes la, si vous voudriez bien expliquer vos raisons. Que ce soient des raisons idéologiques (j ai pense à l anarchisme mais c est un pan que je ne connais pas) de la défiance et se sentir hors du système pu encore autre chose.
Si vous le voulez bien et êtes a l aise d en parler.
⤵️
| Je vote: | 41 |
| Je ne vote pas: | 2 |
| Cela depend des elections: | 14 |
| J ai des soucis admin qui m empêchent de voter: | 1 |
...
Plus anciens…
je suis anarchiste et je vote, car je ne crois pas dans le mythe de la validation :
Je ne valide pas l'existence de l'état par mon vote, je suis stratége dans mes énnemis.
je préfére m'opposer et combattre un gouvernement LFI, que de risquer d'être abattue sous une présidence RN.
L'anarchisme n'arrivera pas comme un fruit mûre qui tombe de l'arbre, ni en une fois,
Si on veut avoir une société égalitaire, libertaire, et juste, va forcement falloir passer par des étapes intermédiaires,
Si c'était pas clair, je suis plutôt convaincu par Enrico Malatesta et le gradualisme révolutionnaire
...
@Vefhtagn @cassi0pee c'est parfaitement bien dit. C'est exactement ce que j'essaie d'expliquer aux gens. Et ça marche aussi pour les gens qui se disent modérés. Ça sera toujours "moins pire" que l'autre solution.
@cassi0pee Je vote, le système est merdique, les candidats le sont souvent aussi, mais bon entre un ça changera probablement rien de voter, et un il est certain que ne pas voter ne changera rien, cracher sur le mince espoir est idiot.
J'ai croisé beaucoup de non votants qui avaient pas prévu la révolution armée dans les 6 mois, j'ai du mal à comprendre le plan du coup.
...
@cassi0pee (après, je suis acerbe ici, mais en vrai j'irais pas forcément reprocher de pas choisir entre peste et choléra pour certains, mais considérer que tous les choix se valent me semble être un luxe que certains peuvent plus se permettre que d'autres… disons que toutes les raisons de ne pas voter/voter blanc se valent pas)
Alors y'a pas besoin que ce soit dans les six mois ni nécessairement que ce soit armé¹ mais oui si on n'est pas totalement irresponsable, il est nécessaire d'avoir une stratégie viable pour justifier de choisir l'abstention², pas "je fais un gros caprice".
¹Par contre on peut rappeler qu'une lutte non-violente nécessite au moins autant de discipline et de sacrifices personnels qu'une lutte armée, et ce à une bien plus vaste échelle
²ou de ne pas voter LFI
@cassi0pee
...
(et je précise que ça ne me plaît pas du tout que le premier tour aie été aboli et qu'on n'aie pas d'autre choix que de voter LFI si on ne veut pas du RN, mais malheureusement ça me paraît être la situation objective)
...

@lienrag @breizh @cassi0pee
"la situation objective" prospective, plutôt à 6 mois du 2ième round..?
J.Fourquet sort de ce corps..! 😉
...
Les opinions sont certes volatiles, mais les forces politiques se construisent sur le temps long.
Et actuellement, il n'y en a pas de crédible hors LFI.
Je n'ai rien contre le fait de tenter d'en créer une, mais elle serait à créer, justement, elle n'existe pas actuellement, qu'on le regrette ou s'en réjouisse.
...
@lienrag @breizh @cassi0pee
Évidemment, sur le temps long aussi, le "Patriarcat (bien) de droite" qui va peut-être se poser la question:
P"tain, en ces temps plus qu'incertains, on va lui donner le contrôle de la Malette..?
Inspiré par la toute fin du dernier film de K. Bigelow (maispasque) 🤔
@lienrag @breizh @cassi0pee
Évidemment, sur le temps long aussi, le "Patriarcat (bien) de droite" qui va peut-être se poser la question:
P"tain, en ces temps plus qu'incertains, on va lui donner¹ le contrôle de la Malette..?
Inspiré par la toute fin du dernier film de K. Bigelow (maispasque) 🤔
¹ A la Cheffe des Armées...
@lienrag @breizh @cassi0pee
Évidemment, sur le temps long aussi, le Patriarcat (bien) de droite va peut-être se poser la question:
P"tain, en ces temps plus qu'incertains, on va lui donner¹ le contrôle de la Malette..?
Inspiré par la toute fin du dernier film de K. Bigelow (maispasque) 🤔
¹ A la Cheffe des Armées...
...
Apparemment le patronat qui soutenait Bardella est plus réticent à soutenir MLP car considérée moins malléable (ce qui n'est pas forcément faux).
Mais par contre pas sûr qu'ils se soient posés la question de lui confier le bouton nucléaire, en effet.
Et en vrai c'est probablement pire de le confier à un Bardella qu'à une MLP (pas qu'elle hésiterait à l'utiliser sur des "inférieurs", mais au moins elle réfléchirait aux conséquences).
@lienrag @cassi0pee L’idée c’est surtout que même si t’as un plan à côté, ça coûte pas grand-chose de voter quand même en parallèle – sauf si ce truc aura un effet concret avant la prochaine élection.
Autant jouer sur tous les tableaux, même si on attends rien du vote, ça demande pas un temps et une énergie énorme¹, et sur un malentendu ça peut limiter la casse voire faciliter les autres méthodes, y’a généralement pas grand-chose à perdre.
¹ : sauf cas particuliers où peut avoir de bonnes raisons de pas être sur les listes électorales, de pas avoir une pièce d’identité, ou si on a un risque concret à y aller, y’a plein de bonnes raisons, mais c’est rarement celles qui sont invoquées dans les discussions que j’ai pu avoir sur la question…
...
Je suis de ton avis, mais je peux admettre que d'autres aient un avis différent, du moment que ce n'est pas "je suis blanc donc le RN au pouvoir ne me pose pas tant de problèmes que ça, je préfère donc garder ma pureté militante".
Et s'il me semble que beaucoup d'abstentionnistes militants sont objectivement sur cette position puérile, je ne me permettrais pas d'affirmer que tous le sont.
je suis anarchiste et je vote, car je ne crois pas dans le mythe de la validation :
Je ne valide pas l'existence de l'état par mon vote, je suis stratége dans mes énnemis.
je préfére m'opposer et combattre un gouvernement LFI, que de risquer d'être abattue sous une présidence RN.
L'anarchisme n'arrivera pas comme un fruit mûre qui tombe de l'arbre, ni en une fois,
Si on veut avoir une société égalitaire, libertaire, et juste, va forcement falloir passer par des étapes intermédiaires,
Si c'était pas clair, je suis plutôt convaincu par Enrico Malatesta et le gradualisme révolutionnaire
...
@Vefhtagn @cassi0pee c'est parfaitement bien dit. C'est exactement ce que j'essaie d'expliquer aux gens. Et ça marche aussi pour les gens qui se disent modérés. Ça sera toujours "moins pire" que l'autre solution.

@cassi0pee je ne vote pas parce que je ne vis pas dans mon pays de nationalité et je n'ai aucune envie de devenir française. Et je pense que ça ne sert à rien. Je comprends le dilemme dont tu parles mais je ne suis pas optimiste du tout.
the social contract that allows the web to exist at all is literally collapsing in real time
https://people.kernel.org/monsieuricon/creepy-crawlies
...
it's tempting to read this as a complaint about the inconvenience of dealing with slopbots from an operator of a single site, one whose beneficiary recently decided to go full slop themselves, so, like, whatever.
and yeah there's a certain amount of irony here. but…
...
this is not really about a single site. it's about a universal concern, one that is plaguing any medium-sized site at all. and the arms race as detailed here is disturbing. I've been predicting that Anubis will collapse for a few months now, and I was already late to that party (c.f. https://mastodon.social/@glyph/116908213902870864). And that's what this article shows: Anubis is on the trajectory of collapse, literally 33% of the way there. That was 1 year ago. Generously, we have 1 year left.
webhat🔜#40c3 a repartagé@tante @davidgerard to give it the correct emotional valence, the theory of Anubis is that you can fight AI with Blockchain. Criticism of this concept has been around for a lot longer than this jerk's recent aggression, see also https://lock.cmpxchg8b.com/anubis.html
...
fail2ban doesn't work, anubis is about to stop working, and the companies doing this are more likely to be fly-by-night Chinese operations than OpenAI or Anthropic. (That's not to say that OpenAI or Anthropic are not doing scummy and criminal things in search of data, but they're not doing _this_.) Which means that the financial collapse of the US AI bubble is unlikely to make a dent, even if it happens soon.
A _lot_ of websites are about to go dark.

To people who maintain servers running on Debian, what are you planning to do now that they accept AI-assisted contributions?
| I’m planning to switch to another distribution: | 15 |
| I’m monitoring more carefully the OS: | 11 |
| Nothing, I still trust them: | 44 |
| I don’t know yet: | 31 |
Terminé
...
@deuchnord et en même temps, tu voudrais utiliser quoi à la place ? À ma connaissance y a que Gentoo comme distro réputée qui refuse les conteibutions IA :/ et puis le kernel reçoit maintenant des centaines de patchs "AI driven"
...

Vous voulez faire partie d'une société coopérative spécialisée en logiciels libres ? Nous recrutons un·e administrateur·ice système et réseau !
Venez rejoindre notre équipe d'administration système et réseau sur Grenoble pour accompagner nos clients dans la transition et le maintien de leurs infrastructures composées de solutions libres.
Plus d'infos par ici : https://probesys.coop/recrutementadminsys2026
#Grenoble #Emploi #Sysadmin #Linux #SCOP #Cooperative #GetFediHired
...
@probesys je souhaite partager ce message, est-ce que c'est OK pour vous ?
...
@lutindiscret C'est OK pour nous !
...



Mastodon, j’invoque ta magie.
Je cherche un nouveau boulot à La Réunion ou en full remote.
Presque 20 ans de dev, avec un profil un peu difficile à mettre dans une case : dev, DevOps, admin système, UI/UX, SIG, logiciels libres…
Bref, j’aime comprendre ce qu’il y a autour du code et construire des choses utiles.
Vous connaissez quelqu’un ? Une équipe ? Un projet ?
Le retoot fait repousser mes cheveux
CV en MP.
#JeChercheUnJob #Recrutement #Developpeur #DevOps #Remote #LaReunion
LEAVING META
WITHOUT LEAVING YOUR LIFE 💎
After my posting about Meta over the past two days, one thing became very clear.
A lot of people would LIKE to leave Facebook, Instagram, or both. But parts of their actual lives are all tangled up in them.
So don’t make leaving a purity test. Start somewhere. Remove Facebook from your phone and use it only on your laptop, or better still, only on your desktop when you genuinely need it.
STOP POSTING TO META. STOP FEEDING THE TIMELINE.
Move conversations with real friends to your email, text, Signal, phone calls, Mastodon account, or wherever works for you, away from Meta.
TELL PEOPLE WHERE ELSE THEY CAN EASILY FIND YOU.
If you run a business, start putting your email address and/or website URL everywhere you promote your business so Facebook is not your only front door.
Download anything you actually want to keep. Then, when you’re ready, deactivate or delete what you no longer need.
Maybe you keep Messenger for Aunt Doris. Maybe you keep Instagram because your local café apparently believes websites were abolished in 2014.
Fine.
The point isn’t ideological cleanliness.
THE POINT IS REDUCING YOUR DEPENDENCE.
Every conversation you move elsewhere is one conversation Meta no longer owns the doorway to.
YOU DON'T HAVE TO ESCAPE THE META CAGE IN ONE HEROIC LEAP.
Just start opening the door.
#Meta #Facebook #Instagram #SocialMedia #Fediverse #people #DEPENDENCE #Messenger

With Belgium experiencing the biggest fire in its history, I am once again reminded of:

Alt…
tweet by PerthShireMags: "climate change will manifest as a series of disasters viewed through phones with footage that gets close and close to where you live until you're the one filming it
Il fait ça toutes les 4 heures...
Aizalmer...
...
message aux admins / responsables d’instances qui sont gérées par une asso, ou bien responsables d’assos dont le but est l’hébergement + maintenance d’instances du fédiverse, est-ce que vous voudriez partager avec moi les statuts de votre asso ?
je suis en train de poser les bases pour fonder une asso autour de boitam.eu et je suis intéressé de savoir comment ça marche chez vous
...
Plus anciens…
tout le monde : si vous êtes curieux·ses, j’en parlerai certainement sur mon blog quand ça aura avancé (et peut-être que ça pourra aider des gens qui veulent monter une asso autour du même genre de projet ?)
usager·es de boitam.eu / lire.boitam.eu : le projet avance, je veux tout bien préparer pour avoir un projet solide, mais n’hésitez pas à me contacter si vous avez des questions


L'éclipse du 12 août m'est passée par-dessus la tête. Pourtant, j'adore ce genre d'évènements. Je n'ai pas de lunettes spéciales ni de filtre pour la filmer. J'ai eu la chance de voir celle de 1999, j'étais à Paris avec mes grands-parents. Peut-être que j'ai zappé à cause de la chaleur ou parce que c'était un moment heureux avec eux... Enfin, 30 millions de lunettes gratuites avaient été distribuées à l'époque par l'Etat. Pas cette fois.
...
Plus anciens…

@paul_denton tu n'es pas libre du tout pendant 3 heures? Sinon, on n'est pas le 12 encore, y'a pas besoin de lunettes pour regarder. Tip: met ton portable en mode selfie, tourne le dos au soleil et regarde l'eclipse sur ton écran! Poster les photos/vidéos optionnels.
Certes les grands-parents ne sont pas là, mais y'aura des millions d'enfants pour qui ce sera tout aussi magique, alors retrouvons ce plaisir simple! Enjoy!
...

...

@oldsysops @sheislaurence @paul_denton s'il y a la moindre lentille pour concentrer le rayon... Pshit le capteur... (Et vu que la puce doit être bien miniaturisée mais capter un max de lumière pour les photos de soirées je dirais qu'il y a un minimum d'optique)
Et puis sinon, avec le Planétarium de Bretagne on va tenter de streamer ce que captera un de nos télescopes, je posterai le lien demain, probablement à la suite de mon dernier #Vulgadredi où je donnais quelques infos sur le phénomène ;-) À noter que la CM du @cnes vient aussi de nous faire un chouette thread sur la question.

@paul_denton On m'a dit (je ne sais pas si c'est vrai) qu'il y a deux paires dans le Paris-Match... Ça te fait des lunettes et plein de papier toilette pour pas trop cher 😇
...
@nzo Plutôt rester enfermé qu'acheter un truc à Bernard Arnault mais merci
...

@paul_denton J'entends que s'essuyer les fesses avec la tête de Sarkozy est plus sympa quand tu récupères la page dans le bac à recyclage 😅
Il y a une solution avec un carton expliquée quelque part, avec un niveau de bricolage adapté à mon âge (< 6 ans). Je te la retrouve ?

@paul_denton qui dans l'est de la France aurai une paire de lunette pour éclipse pour m. denton ?
C'est pour soutenir une personne d'utilité publique.
Si j'avais su avant, je vous en aurais expédié (mais pour demain, ça va faire juste)
...
@GeantJaune Ah mais c'est complètement de ma faute, je suis dans un trou noir (sans mauvais de jeu de mots). Mais vous êtes très gentil, merci

@paul_denton
Tu peux aussi utiliser un masque de soudeur manuel, ça fonctionne bien.
Sinon comme dit plus tôt, tu as la technique de la passoire sur une feuille blanche.
https://anticapitalist.party/@Looping/117077264149302313
Dr. Sobek a repartagéPour regarder une éclipse en toute sécurité et en faire une expérience sociale, rien ne vaut une passoire à pâtes et une feuille blanche !
#Eclipse #AstroLooping
Alt…
Photo de l'ombre d'une cuillère percée sur une feuille de papier blanc. Dans chacun des trous de la cuillère, on voit l'éclipse.

@paul_denton si vous êtes mobile et si vous êtes sur Strasbourg, il y a une pharmacie qui sera livré en lunettes demain à 10h00. Je peux vous donner le nom et la localisation si vous voulez
...
@trimillie Merci beaucoup, je ne sais pas si j'y arriverai mais je veux bien. En DM?
...
@paul_denton je découvre seulement maintenant votre message. La pharmacie du tilleul 3 Rue de Bouxwiller, 67000 Strasbourg et leur numéro de téléphone 03 88 32 38 30
Vu que la livraison était à 10h00. Je vous conseille de les contacter avant de vous déplacer

À chaque fois que j'entends parler de Delta Chat, je me demande : pourquoi ?
...
...
@oldsysops dans ce cas, pourquoi pas XMPP (avec OMEMO d'activé évidemment) ?
...
et une fois activé, ca ne marche pas en multi appareil (déchiffrement que sur un appareil.
pareil, j'ai activé le chiffrement omeo par défaut, et je suis vite revenu en arrière car impossible de communiquer avec les clients non omeo...
je suis convaincu que xmpp est une bonne solution, un protocole ouvert et extensible. mais les différence d'implémentation font que ca limite au plus petit dénominateur commun.
...
@oldsysops J'ai jamais testé en multi-appareils, je pensais naïvement que ça fonctionnant tant que les deux clients supportent OMEMO. On a beaucoup de frictions encore sur XMPP, c'est vrai.
Mais OMEMO a l'avantage de fournir la "forward secrecy" et de ne pas se baser sur PGP (https://www.latacora.com/blog/2019/07/16/the-pgp-problem/).
Dunkerque, pétition, OQTF, personnel [CONTENU SENSIBLE]
encore une autre pétition à signer...bon cette fois c'est pour Rania, future médecin à #Dunkerque (elle a une convention signé avec le territoire pour ses études...).
Elle est intégré dynamique et motivé et on voudrait se "débarrasser" d'elle...
bref, si vous pouvez, merci de signer cette pétition
https://www.change.org/p/rania-doit-rester-en-france-pour-y-devenir-docteure-en-m%C3%A9decine
...
Dunkerque, pétition, OQTF, personnel [CONTENU SENSIBLE]
@oldsysops@social.dk-libre.fret je partage donc la petite victoire et la bonne nouvelle :
"Le Préfet du Nord, Monsieur Bertrand Gaume a invalidé la décision d'OQTF"
j'aime à croire que la pétition à fait bouger des politiques sur Dunkerque !
merci a tous ceux qui l'ont signé !
@
.
mais tu peut aussi utilisé une adresse mail existantes (mais ca marche moins bien ou des fonctionnalités sont absentes, pas sur que le chiffrement fonctionne).
j'ai cru comprendre que si le serveur relais ne fonctionnait plus ca marchait toujours mais je crois avoir imaginé cette fonctionnalité...
on lance l'application on dit qu'on a pas de compte et paf on a un compte... pas de mot de passe, pas d'identifiant unique, pas de validation par sms, par mail, par captcha... (effet wahou)
on demande quand même un nom/pseudo à présenter aux gens...
bon le souci, c'est que je n'ai personne à qui parler... du coup je demande à ma femme si elle veut bien tester (l'appli est à un un click dans fdroid ou google play).
elle le fait, scan mon qr code et hop on chat...
on note que c'est plus rapide en wifi qu'en 5g mais c'est rapide dans les 2 cas.
j'essaye d'installer une application dans notre conversation (un jeu, je ne sais plus lequel...), je n'y arrive pas, elle teste de son côté et installe #betterlist
Mais elle est super cette app! rien que pour ça arcanechat va rester installé sur nos téléphones !!
(et peut-être remplacer whatsapp ?)
bref super expérience !
...
Plus anciens…
@oldsysops c'est dur de remplacer whatspp https://ludovic.hirlimann.net/2025/10/reduire-mon-utilisation-de-whatsapp.html
...
@usul I am not using #whatsapp since ever, never used it for family chat, that is why I ended up with with DeltaChat and developing ArcaneChat, it is not that hard if you actually just don't use the app, just uninstall it
if you have whatsapp it is of course hard to move away because "why would I install other app if I can chat to you already in whatsapp?"
ofc all requires some minimum of sacrifice and at least TRYING
...
@adbenitez @oldsysops Issue comes from the sports club of the familly
...
@usul ironically for such club is where an app like Delta Chat would make a lot of sense
but ok, let's say not everyone can just uninstall it, but for example, you personally don't need to have it, probably not everyone in the family needs to have it
the important private conversations could happen in Delta Chat while only some family members have WhatsApp because such club etc.

Tiens, et si on listait les personnalités politiques qui s’expriment sur Mastodon ? Pas juste un copié-collé de leur compte X, pas juste un compte en écriture seule, mais des gens qui interagissent réellement ici ?
Côté Écologistes (la formation dont je me sens le plus proche, malgré des réticences [gniiiiii]), il y a @cyrielle_chatelain et @Greguti que je lis très régulièrement, et qui disent plein de choses pertinentes sur les communs numériques.
Boosts appréciés pour faire grandir la liste.
...
Plus anciens…
...
@antoinechambertloir @fabi1cazenave @SarahPersil nous fait de super compte rendus de nos conseils régionaux, répond même quand c'est pas sa délégation et : merci à toi Sarah !
...
@ffeth @antoinechambertloir @SarahPersil
De fait, son contenu a l’air top ! Par contre je n’ai pas l’impression qu’elle interagisse ? Je mets peut-être la barre trop haut en espérant plus que des publications ?
Côté élus locaux, écolos mais pas affiliés à ce parti, à #Grenoble on a @Gilles_Namur qui fait un boulot incroyable ! Il y a aussi @abkgrenoble, @SimonBillouet, @pierremeriaux, @FabienMalbet… j’en oublie sûrement.
...
@fabi1cazenave @antoinechambertloir @SarahPersil
si si !
Peut être pas avec les grenouilles bauloises ou les Grenobloises
...
@fabi1cazenave
Sarah interagit un peu oui
@ffeth @antoinechambertloir @SarahPersil @Gilles_Namur @abkgrenoble @SimonBillouet @pierremeriaux @FabienMalbet
...

@niavy @fabi1cazenave @ffeth @antoinechambertloir @Gilles_Namur @abkgrenoble @SimonBillouet @pierremeriaux @FabienMalbet on fait ce qu'on peut (même en vacances!)
@fabi1cazenave @ffeth @antoinechambertloir @Gilles_Namur @abkgrenoble @SimonBillouet on peut toujours faire mieux, clairement. Je ne suis pas la plus active mais j'essaie de produire du contenu argumenté et de répondre.
Il y a bien longtemps, je publiais mon agenda hebdomadaire, mais ça demande bcp de boulot (nous sommes nos propres collab).
🤔D'où ma question ouverte: vous attendez quoi de la communication d'un.e élu.e sur Mastodon? Fréquence, contenu,...?? Merci!!
...
Plus anciens…
@SarahPersil @ffeth @antoinechambertloir @abkgrenoble @SimonBillouet Difficile à quantifier, mais concernant le travail d’élu’es, je dirais que ce que fait @Gilles_Namur est très bien : il poste un message quand quelque chose a avancé, il répond dans la semaine aux éventuelles questions, c’est top. (Et je sais bien qu’il a infiniment plus d’activité sur X qu’ici, donc c’est vivement apprécié qu’il prenne le temps.)
@SarahPersil est-ce que tu es prête à une avalanche de réponses ? (Puis-je repouéter ta question ? Je comprendrais fort bien que non :-)
Je vais y réfléchir si j'arrive à réfléchir
@fabi1cazenave @antoinechambertloir @Gilles_Namur @abkgrenoble @SimonBillouet
...
@ffeth @fabi1cazenave @antoinechambertloir @Gilles_Namur @abkgrenoble @SimonBillouet repouet et reflechissage appréciés! Les questions, cey la vie, et X, c'est le Mal!

@SarahPersil @fabi1cazenave @ffeth @antoinechambertloir @Gilles_Namur @abkgrenoble @SimonBillouet
Du bottom up ! Sur Mastodon comme hors ligne. C'est ce que j'attends d'un élu ou un élue, qui ,rappelons le trivialement, est mon employé.
Vous pouvez transmettre à @marinetondelier .
...
@loicgervais Les élu’es ne sont pas nos employé’es mais nos représentant’es. La quasi-totalité des élus locaux font ça en plus de leur emploi, et sont dédommagés de leur travail par des indemnités très inférieures au taux horaire de leur emploi. Je les vois surtout comme des contributeurs et contributrices.
@SarahPersil @ffeth @antoinechambertloir @Gilles_Namur @abkgrenoble @SimonBillouet @marinetondelier
...
@fabi1cazenave @loicgervais @ffeth @antoinechambertloir @Gilles_Namur @abkgrenoble @SimonBillouet @marinetondelier merci! Mais c'est vrai que j'aime aussi bien l'image des citoyen.nes qui sont mon employeureuse, image que j'utilise souvent ne serait-ce que pour bousculer les représentations et remettre tout le monde à sa place. Je suis admirative de l'investissement des élu.es locaux, en mairie, à la comcom, au syndicat des eaux et autres, avec des compétences en droit de l'urbanisme etc pour une indemnité légère.
En tant que VP de Région (même rurale), je gagne cependant suffisamment bien ma vie pour m'y consacrer à fond.
Sur quelle forme le bottum up?
...
@SarahPersil @fabi1cazenave @ffeth @antoinechambertloir @Gilles_Namur @abkgrenoble @SimonBillouet @marinetondelier
Je ne sais pas si vous êtes majoritaire ou minoritaire dans votre région, mais il est fort à parier que c'est l'abstention qui a gagné ici comme ailleurs.
Il y a pas de recette miracles, il faut faire du "aller vers" comme on dit maintenant. Limite du "vis ma vie".
les politiques publiques sont le plus souvent écrites par de gens qui ne sont pas concernées par leurs effets.
...
@loicgervais @fabi1cazenave @ffeth @antoinechambertloir @Gilles_Namur @abkgrenoble @SimonBillouet @marinetondelier exactement le sens de l'engagement des élu.e.s ecolos!
@SarahPersil
Je m'incruste dans la conversation : Robert Reich a décrit comment la campagne de Kamala Harris avait visé à démontrer aux gens ce qu'il faut penser, alors que celle de Zohran Mamdani (et celle de Barak Obama avant lui) est réellement partie des problèmes des gens. (Comment a-t-il su en faire un programme politique général ? — c'est son talent et son savoir...)
@fabi1cazenave @loicgervais @ffeth @Gilles_Namur @abkgrenoble @SimonBillouet @marinetondelier
...
@antoinechambertloir @fabi1cazenave @loicgervais @ffeth @Gilles_Namur @abkgrenoble @SimonBillouet @marinetondelier cette conversation ne fait que s'enrichir! La frontière est fragile entre faire campagne avec son programme, ses convictions, les priorités travaillées par un parti et passer pour un je sais tout. De même que prendre le temps d'écouter, et de passer pour un opportuniste sans boussole.
Faire campagne implique de convaincre les gens qu'on est les meilleur.es. En termes d'idées, de programme, de budget mais également de représentation!
Et là, on se demandait comment les elu.es peuvent faire leur travail de rendre compte, et donc d'écoute.
...
@antoinechambertloir @fabi1cazenave @loicgervais @ffeth @Gilles_Namur @abkgrenoble @SimonBillouet @marinetondelier car pour moi, l'écoute peut davantage se faire qd on est élu.e, et en mesure de mettre en place des politiques publiques coconstruites. Le temps de la campagne n'est pas le même temps que celui de l'exercice du pouvoir. Et bien sûr, plus on est nombreux.ses chez les Écologistes, plus on a du monde pour bosser sur le terrain, étoffer le programme, peser dans le débat public!
@fabi1cazenave @SarahPersil @ffeth @antoinechambertloir @Gilles_Namur @abkgrenoble @SimonBillouet @marinetondelier
vous aurez noté que j'ai précisé "très trivialement" qui indique que ce n'était pas à prendre au pied de la lettre.
Pour nous représenter cela demande a minima de nous écouter.
@SarahPersil
Moi j'aime beaucoup quand vous faites vos récaps des séances plénières de BFC. C'est un boulot énorme et ça permet de comprendre ce qui se passe dans ses assemblées. J'admire votre détermination à nous partager ça.
@fabi1cazenave @ffeth @antoinechambertloir @Gilles_Namur @abkgrenoble @SimonBillouet


@fabi1cazenave Moi j’aimerais bien qu’il y ait François Ruffin qui vienne, pour qu’on puisse interagir avec lui. 😐️
...

@fabi1cazenave Il y a aussi @marinetondelier.
...
@Sylvhem @marinetondelier Je ne l’ai pas citée, parce qu’elle n’interagit (quasi) pas ici. Et c’est son équipe qui gère le compte (copié/collé de X/Twitter).
Dans le même esprit il y a @sandrousseau, qui a aussi un bridge BlueSky @sandrousseau.bsky.social.
...
@fabi1cazenave Autant pour moi. Je l’ai déjà vu répondre à des gens, mais ça devait être une rare interaction.
...
@Sylvhem On a eu un échange avec son équipe hier. C’était… pas ce qu’on espérait, d’où le fait que je cherche à élargir la liste. 😅
Je mets peut-être la barre trop haut en cherchant des gens qui ont une vraie activité ici.
...
@fabi1cazenave
Bonne initiative, j'en découvre, merci !
J'essaie de mobiliser les élus d'Essonne et d'ailleurs X)
@fabi1cazenave @cyrielle_chatelain @Greguti bonne question.. quoique je n'ai pas de compte x ou instagram.. c'est ridicule de courir d'un à l'autre pour se faire.. voir ou lire, que sais je..Par contre un politicien qui participe de manière concrete aux propos, cela n'existe pas..
@fabi1cazenave @cyrielle_chatelain
Parmi les élu·es #LesEcologistes qui postent régulièrement sur Mastodon nous avons aussi @LisaBelluco @marinetondelier @sandraregol @SarahPersil ou encore @MaximeMessier
J'entretiens une page de mon site avec les comptes écolos créés... (mais beaucoup ont juste testé quelques semaines et sont repartis, hélas).
https://www.gregorygutierez.com/doku.php/linux/comptes-mastodon
...

@Greguti @fabi1cazenave @cyrielle_chatelain @LisaBelluco @marinetondelier @sandraregol @SarahPersil @MaximeMessier et vraiment Greg merci de ta patience et de ce travail de fourmi !
@fabi1cazenave @cyrielle_chatelain @Greguti @raphaellerl
Raphaëlle Rémy-Leleu
qui est très bien et interagit (pas juste communique) sur Mastodon.
...
@tekhne @fabi1cazenave @cyrielle_chatelain @Greguti c’est gentil merci :) c’est « marrant » d’ailleurs, en tous cas j’y réfléchis beaucoup, cette mise à distance des politiques. Il y a quelques années, alors que j’étais militante sans mandat, je tapais la discute sur les RS. Maintenant je communique et j’interagis (même en étant à nouveau sans mandat !)

@fabi1cazenave j'essaie désespérément d'en trouver hors de la sphère "écolos et alliés", et ... rien.
Y'en avait quelques-uns, visiblement les comptes existent toujours mais sans contenu.
...
@Gallorum Des écolos locaux qui ont un compte et ne l’alimentent pas, y en a quelques-uns aussi. Dommage.
...
@fabi1cazenave @cyrielle_chatelain @Greguti c'"est bizarre cette envie d'etre proche de qq , a un moment de vie.. etre proche d'un écolo après les incendies, les si et la, est une recherche de soi meme... des canicules, des immigrés, des politiciens véreux, il y a en aura toujours.. Si certains politiciens hurlent et attirent les plus faibles face à une situation acutelles, je dis stop.. c'est utiliser un faible pour sa gouvernance.. dans 6 mois il y aura d'autres problèmes
@fabi1cazenave @cyrielle_chatelain @Greguti perso, je suis vice-presidente de la Région Bourgogne Franche-Comté, en charge des jeunesses, de la vie associative et de la démocratie participative.
Au delà de mes quelques publications, j!essaie de live poueter les assemblées pleinieres du Conseil Régional, tous les 3 mois! Et oui, merci @Greguti pour nous avoir sensibiliser puis former Mastodon!

@fabi1cazenave
du côté de Lyon il y a Bruno Bernard https://piaille.fr/@BrunoBernard
mais il serait bon qu'il mette sa présentation à jour puisqu'il n'est plus président de la Métropole... ce qui me fait penser que ce n'est pas vraiment lui qui anime ce profil et que ses interactions sont rares pour ne pas dire inexistante 😐


bonjour à celui juste à côté de moi dans ce TGV qui a un sticker "antifascist fediverse" sur sa gourde
...

pollution, Dunkerque [CONTENU SENSIBLE]
les nuages ont une drôle de couleur dans le nord...#Dunkerque

Alt…
photo de maisons, en arrière plan on voit des nuages rouge- orangé très foncés et juste derrière l'horizon. au dessus le ciel est bleu avec des nuages blancs très fins.
...

pollution, Dunkerque [CONTENU SENSIBLE]
@oldsysops ouch' !! 😱
C'est quoi ? 🤔
...
pollution, Dunkerque [CONTENU SENSIBLE]
@MattSH@mastodon.tetaneutral.net arcelor qui bug ou qui fait un grand nettoyage... j'en saurait plus quand je verrait des copains qui y travaillent (ou qu'un article parraisse dans la voix du nord)RE: https://mamot.fr/@HypathieBlog/117055365148602684
« un poil »
kazé a repartagéBeau coup de Marine Tondelier qui a touché un nerf du mogul aux 280 millions d'abonnés, en demandant le blocage en France de la plateforme d'Elon Musk, qui lui a... répondu !
A ceci près tout de même que Marine Tondelier ne renonce pas à son compte X, ce qui est un poil faux-cul.

...
Pour avoir une idée de la taille du poil :
https://mamot.fr/@Gallorum/117048471912360430
fredix 🐧 a repartagé🤡
Rien ne nous🌻 sera épargné
Alt…
(interview de Marine Tondelier dans Libération ) Avez-vous quitté X ? J'ai à titre personnel désinstallé I’application, oui. J’écris mes posts mais je laisse mon équipe les publier et y assurer un travail de veille. Politiquement, aujourd'hui, c’est impossible d’être absent de X car nous en sommes tous devenus dépendants. https://www.liberation.fr/politique/ingerences-etrangeres-marine-tondelier-demande-linterdiction-de-x-source-de-fake-news-a-lalgorithme-pipe-20260805_526AOJ6MTFCSJAWFRFUY6ERY5A/

...

@fabi1cazenave « À titre personnel je ne touche pas à la grosse pile de fumier, j’envoie les gens que j’emploient nager dedans à ma place » n’est pas la take qu’elle a l’air de croire que c’est…
...
@ashiel « J’ai renoncé à la voiture, j’ai un chauffeur qui m’emmène partout ».
#ParleCommeTondelier
...
@ashiel Et si tu penses que la réponse de son community manager va relever le niveau : détrompe-toi. Lunaire. J’ai pas les mots.
https://piaille.fr/@marinetondelier/117050797797692180
...
@fabi1cazenave Je ne m’attendais à rien et je suis quand même déçu
...

Pareil... Ce monde est un peu plus affligeant chaque jour, on va manquer de qualificatifs et de superlatifs d'ici peu...
...

@isaaac @ashiel @fabi1cazenave Pour certains cas il faudrait inventer des "sousperlatifs", franchement...
...
@tcharack @isaaac @ashiel
Ce qui me rend fou, c’est le décalage qu’on voit tous les jours entre certaines personnes qu’on côtoie dans nos milieux militants — compétentes, pertinentes, motivées, sincères — et celles qui nous représentent pour une élection comme la présidentielle. Comme s’il y avait un filtre, qui ne laisse passer que les manipulateurs. Marre.
...
Plus anciens…

je vais passer un peu à côté du sujet, mais j'ai participé pour la première fois à des élections municipales cette année.
côté communication, j'ai pousser pour un site web, un compte mastodon et une communication sur les logiciels libres... mais on m'a vite fait comprendre qu'il fallait surtout être présent sur les réseaux sociaux "mainstream" (surtout facebook dans notre cas).
est ce que dans le cadre d'une élection nationale ou l'enjeu semble important, on peut se permettre de se privé d'un canal de communication ?
avec le risque de perte de visibilité?
bref, je serais le premier a applaudir quand elle clôturera son compte X, en attendant elle au moins a un compte sur le fediverse qui répond et interagi...
Quelle autre personnalité politique a un compte actif sur le fediverse ? (vraie question...)
...
@oldsysops @fabi1cazenave @tcharack @ashiel
Pour moi, un compte actif, c'est quand on prend le temps d'être soi, avec ses doigts,
Pas quand on passe par une équipe de regie de communication,
Mais je dois être un peu trop boomer blanc mâle cisgenre.
...
je suppose que pour une personnalité politique/publique avoir ses comptes gérés par une équipe de comm c'est la norme (surtout en période de campagne).
mais j'y connais rien en communication et en politique...
@oldsysops @tcharack @isaaac @ashiel
Oui, chacun décide s’il veut publier sur X, bien évidemment.
Je pense que les gens de gauche ne devraient pas, parce que l’algorithme version Musk va les livrer à la horde de nazis et de bots, et que in fine, ça ne sert qu’à légitimer une propagande fasciste ; mais ça n’est que mon avis, chacun fait comme il l’entend.
Par contre : annoncer « quitter X » parce que c’est son équipe qui gère le compte… Non, vraiment, y a rien qui va.
...
@oldsysops Et oui, elle a un compte sur le fedivers, mais qui n’est là que pour relayer la bonne parole. Va voir le nombre de réponses sur les trois derniers mois.
Si on cherche quelqu’un de sincère et compétent dans la même formation politique, il y a @cyrielle_chatelain ici — et vraiment ici (= elle y interagit).
Mais encore une fois : ce qui me choque, c’est le fait d’annoncer « quitter X » et de fustiger le réseau… alors qu’elle missionne une équipe pour ça.
...
oui, on ne peut pas dire avoir quitter X et continuer à y poster des messages...
espérons qu'après les élections on voit une prise de conscience des politiques et une vague de départ (on peut toujours rêver...)
et merci d'avoir pointer @cyrielle_chatelain@piaille.fr, je la rajoute dans ma liste des comptes à suivre !

@fabi1cazenave @oldsysops @tcharack @isaaac @ashiel
Marine n'a absolument pas annoncé "quitter X" comme tu l'affirmes.
On lui demande si c'est le cas, elle répond qu'elle a désinstallé l'appli et laisse son équipe gérer.
Cette réponse peut ne pas te convenir, on l'a compris, mais ça ne te donne pas le droit d'inventer des faits.
Annoncer qu'on quitte X, c'est faire un post dessus/donner une interview pour dire qu'on ferme son compte.
De facto, elle n'a jamais fait ça ni dit qu'elle fermait son compte X quelque part.
Signé le CM qui a l'air de t'énerver, mais l'honnêteté est la base si on veut pouvoir échanger Fabien.
...
Pouvons-nous vous proposer de relayer à Mme Tondelier la suggestion de bon nombre d'entre nous : et si Marine Tondelier passait à l'acte, et annonçait publiquement quitter la centrale publicitaire néo-nazi de l'étron musqué, en actant à la face du monde que ce site n'est pas fréquentable ?
Il y a tous les arguments pour… quels sont les argumemts contre ?
...

@petitevieille @marinetondelier @fabi1cazenave @oldsysops @tcharack @isaaac @ashiel en effet, parce que la discussion tournait un peu en boucle, et vous rappelez le seul point central. J'ajouterai 1 détail politique : comment etre credible pour porter une revolution ecolo et social, a l'echelle d'1 pays, si on n'est meme pas capable de s'affranchir de la plateforme de desinformation numerique d'1 neonazi, et donc de continuer a la subventionner et a la credibiliser. Valable aussi pour les LFI, Pc,... on vous voit hein !
@fabi1cazenave @oldsysops @tcharack @isaaac @ashiel un compte personnel et un compte d'orga sont 2 choses très différentes.
Je ne comprends pas non plus ce besoin de vouloir à tout prix personnifier le pouvoir, surtout chez EELV. ça me dépasse, on est très loin de la culture collectiviste (et ce que l'on retrouve partout dans la polFR, c'est usant)

@fabi1cazenave
Ben... Il y a un filtre.
Comment réussir en politique sans être adossé à un parti ? Comment monter dans la hiérarchie de ce panier de crabes sans être très (très) ambitieux et pas trop étouffé par les scrupules...
Bref, le filtre favorise grandement les mégalo psychopathes.
@tcharack @isaaac @ashiel
...
@Badmax Je vois beaucoup de gens très bien qui militent activement pour un parti. Ce que je regrette, c’est que ce sont systématiquement les plus toxiques que l’on récompense avec une investiture, un poste salarié, un rôle de coordination, etc. Les narcissiques s’imposent, les âmes pures s’effacent.
...
@fabi1cazenave
Ben oui. Pas d'ambition, pas de montée. On ne récompense pas la compétence. C'est aussi assez vrai en entreprise.
Ceux qui sont en mesure de nuire monte davantage.
@tcharack @isaaac @ashiel

polfr, X, fediverse [CONTENU SENSIBLE]
une personnalité politique a un compte sur le fediverse (managé et qui répond, pas juste un bot).et elle se fait basher parce qu'elle continue d'utiliser un compte sur X...
alors ok, il faut quitter X, mais en attendant on ne pourrait pas plutôt valoriser la présence sur le fediverse plutôt que de critiquer le non départ de X ?
- est-ce qu'il y a d'autres politiques actifs sur le fediverse ? (pas juste des bots)
- est-ce qu'il y a d'autres politiques qui ont lâché complètement X (même pas un bot?)
...
polfr, X, fediverse [CONTENU SENSIBLE]
@oldsysops j’avais fait une liste : https://fourbi.eu/billet/2026-01-10-lettre-a-mon-maire-qui-poste-encore-sur-x-twitter#:~:text=Ajout%20le%2010/01%20au%20soir

polfr, X, fediverse [CONTENU SENSIBLE]
@oldsysops c'est qui cette personnalité ?
...
polfr, X, fediverse [CONTENU SENSIBLE]
@registurner @oldsysops j'imagine qu'il s'agit de @marinetondelier vu l'actualité et le bashing sur X
j'ai des questions :
- comment tu reçoit ces rapports ?
- tu es inscrit à un bugbounty ou une plateforme ?
- quelle est la motivation des rapporteurs de vuln ? (je suppose que c'est un logiciel libre).
- tu connais le modèle employé ? et le nombre de tokens/prix par vuln ?

... [CONTENU SENSIBLE]
Offre d’emploi – Coordinateur.rice de l’antenne de Grande-Synthe spécialité Plaidoyer et communication
https://utopia56.org/offre-demploi-coordinateur-rice-de-lantenne-de-grande-synthe-specialite-plaidoyer-et-communication/
"Employeur : Utopia 56 Types de contrat : CDI Horaires : temps plein avec travail régulier en soirée et le week-end / système d’astreinte partagée entre les 3 coordinateur.rices. Rémunération : Utopia 56 applique une politique salariale transparente visant à reconnaître
Elle a osé le dire: "J’ai à titre personnel désinstallé l’application, oui, déclare Tondelier à propos de son utilisation de X, précisant: "J’écris mes posts mais je laisse mon équipe les publier. Politiquement, c’est impossible d’être absent de X car nous en sommes tous devenus dépendants", assure la patronne des écolos qui appelle à l'interdire en France. Commencer par ne plus l'utiliser du tout serait un premier pas...
#Politique #Tondelier #Musk #X #Twitter #SocialMedia #Presidentielle
...
Plus anciens…

@paul_denton mouai... elle avait déjà tenu une position plus que nulle au moment de #HelloQuitteX
Sur ce créneau je suis surpris par comment elle parvient à un mélange de propos sensés et de conneries.

@paul_denton
Avoir plusieurs téléphones peut éventuellement être une solution pour la vie privée, mais ça ne sera jamais une solution de boycotte d'une plateforme !
@paul_denton Clairement. Si les politiques se barrait de ce réseau de m... super toxique ? Ce serait la moindre des choses.

@paul_denton je trouve cela sévère tout de même. Elle est une des rares personnalités politiques à communiquer systématiquement sur mastodon...
...
@mbuzzoni
Pareillement. Je suis d'accord avec la critique mais c'est je crois la seule d'envergure national à poster sur Mastodon (sans être un bot).
@paul_denton
...
...

@paul_denton @kgaiji @mbuzzoni X enferme ses utilisateur.ices dans une bulle. Ça amène à des dingueries comme utiliser Grok (sans esprit critique, ça cause même des visuels reprenant des codes antisémites) ou suivre des comptes très problématiques.
On regrette bien sûr que les Écologistes se sentent obligé.es de rester sur X, mais c'est dommage de ne pas reconnaître que c'est le seul parti à ne pas faire de X la référence et à être présent sérieusement sur Mastodon (bien sûr, on peut et doit encore faire mieux)
...

@eelvpoissy @paul_denton @kgaiji @mbuzzoni
1. Demander l'interdiction de X tout en y restant par CM interposé, c'est incohérent et passablement hypocrite.
2. Cela dit, EELV et Tondelier sont sur Mastodon et c'est tout à leur honneur. Contrairement à tous les autres partis, y compris LFI. Mélenchon avait même traité d'idiots ceux qui ont quitté X lors de la campagne #HelloQuitteX ! Comme quoi on peut avoir créé un Institut La Boétie et se complaire dans la servitude volontaire...
3. Tondelier est sur Mastodon ... mais ne supporte pas la critique. C'est la seule personne qui m'a bloqué sur Mastodon.
...

@marugil @eelvpoissy @paul_denton @kgaiji @mbuzzoni
Bompard est sur Mastodon (il y en a peut-être d autres)
...
@vanes49000
Bizarre. Je n'ai vu que des bots de X. Le seul compte pas bot est inactif.
@marugil @eelvpoissy @paul_denton @mbuzzoni
...
@kgaiji @vanes49000 @marugil @eelvpoissy @mbuzzoni bonjour, on avait déjà eu cette discussion ici et Manuel Bompard n'est pas actif sur Mastodon, ce n'est qu'un compte bot
...
@paul_denton
Oul, sincèrement, il y a peu de mondes. C'est dommage car Mastodon est la seule vraie alternative aux médias sociaux publicitaires et capitalistes. Il va falloir continuer à batailler pour qu'iels changent de pratiques. ✊
@vanes49000 @marugil @eelvpoissy @mbuzzoni

Légèrement absurde, mais ça suffit à faire réagir musk
https://www.franceinfo.fr/politique/marine-tondelier-s-en-prend-a-la-plateforme-x-et-ecrit-directement-a-elon-musk-apres-un-message-agace-du-milliardaire_8137658.html
...
@jaiecoute Tu parles, c'est vraiment le combat pour la galerie, ça fait pas avancer les choses... Pendant ce temps-là, on ne parle pas urgence climatique. Bref...
Moi c'est l'inverse, j'ai des soucis avec Tondelier surtout depuis qu'elle est candidate (qu'elle soit de droite humaniste c'est son droit et c'est à son honneur que de ne pas être de droite anti-humaniste, mais par contre se faire passer pour de gauche c'est pas sérieux), mais par contre je trouve son positionnement cohérent ici - le travail politique n'est pas la recherche de pureté militante.
La politique est l'art du possible...
@paul_denton politiquement rien ne devrait être impossible. C'est l'essence même de la politique de rendre l'impossible possible.

@paul_denton Je serais un politicien de droite, je me regalerais : "Ah on reconnaît bien ces hypocrites de bobos ecolos, du genre à prôner l'interdiction de l'avion juste avant de partir en WE aux Seychelles. Qu'ils commencent à s'appliquer leurs dogmes autoritaires avant d'enlever leur liberté d'expression aux Français".
😱😵
@paul_denton Faites ce que je vous dis mais pas comme je fais, et on se demande pourquoi plus personne ne veut aller voter...
Ils sont tous pareils menteur , voleur ,usurpateur de la pire espèce, ils sont responsables de tout ce qui va mal dans notre pays.
 a repartagé
@paul_denton Les RS n'ont jamais fait changer les gens d'opinion politique, dès lors, il n'est aucun intérêt à rester sur le réseau de l'ennemi... sauf si ce n'est pas vraiment un ennemi. Tondelier étant une bourgeoise macroniste-compatible... elle a des raisons de rester sur X, le réseau de la bourgeoisie néofasciste..
Qu'elle publie aussi sur masto ne change rien à sa nature, c'est juste un moyen de brouiller les cartes sur sa personnalité.

> « Politiquement, c’est impossible d’être absent de X car nous en sommes tous devenus dépendants »
1. Je ne suis donc pas dans ce « nous » (et beaucoup d'entre vous, lecteurs, non plus, j'imagine…)
2. Je ne comprends pas : s'ils avaient vraiment confiance dans leur aura, ils n'utiliseraient QUE Mastodon (ou autre plateforme éthique) et les journalistes, donc les médias, donc les gens, viendraient les lire là !

@paul_denton Trump publie beaucoup plus sur truth.social que sur X, et les media vont le lire où il publie. Si une dizaine de personnalités de gauche significatives quittaient X pour mastodon, les média les suivraient, au moins par obligation. Et perdre les gens qui refuseront de suivre ailleurs que sur X, est-ce une grosse perte ? Est-ce leur public ? Vouloir transformer la société et ne pas réussir à convaincre d’installer une autre application…
@paul_denton Et c'est une accro de l'extrativisme.
Moi je suis accro a la saucisse blanche alsacienne et le flamenkuche qui me manque tant en Auvergne!

@paul_denton Et comment on fait nous ??? On se porte très bien sans X, il faut assumer ses positions … #tondelier
@paul_denton Le principe de fait ce que je te dis, sans que moi je le fais.. Interdire?? Et si je vous disais de faire reboot? Savez vous qu'aucunes lois n'obligent les parents a acheter un smart ou ordi a leur enfants pour faire leurs devoirs.On vous oblige à . A partir du moment ou vous etes dans votre bon droit, rien ne vous oblige à éduquer votre enfant dans l'ère technologique.On a échoués en 2002. dans l'espoir que vous maintenant y arriver. X?? lol je n'aime pas Musk
environ 3 jours de temps de jeux...
(bon réparti sur 3 ans...)
petite pause et je me lance dans #belowZero (objectif faire plus vite !!)

... [CONTENU SENSIBLE]
Chagé.e du SIGB.
Notre admin sigb part à la retraite, nous recrutons donc la personne pour prendre sa suite ! La prise de poste sera pour janvier 2027.
https://www.montpellier.fr/offres-d-emploi/charge-du-sigb-et-de-la-donnee-fh
#Conversations_im is now available for free on Google Play until August 18th.
Whenever there is a conference with a strong #XMPP presence, I like to make the app available for free to make it easier for attendees to install the app and give XMPP a shot.
I'm attending #FOSSY and #FrOSCon this weekend and next.
https://play.google.com/store/apps/details?id=eu.siacs.conversations
Tiens, #gitea est vulnérable à une grosse CVE avec un score de 9.8thehackernews.com/2026/08/critical-gitea-flaw-let-unauthenticated.html Les liens sur le site sont pas encore à jour, la version 1.27.1 de gitea est disponible ici : Admins : A VOS PATCHS !
...
 [
Are you a sentient human being?
| Yes: | 1 |
| No: | 1 |
| Unfortunately: | 34 |

Alt…
Screenshot of a questionnaire question that says:
Are you a sentient human being?
_ Yes
_ No
X Unfortunately


Bonjour,
En raison de nombreux robots engendrant un trafic toujours plus important sur #diaspora-fr, j’ai décidé de couper les accès en HTTP 1 au site. Cela n’impacte pas les navigateurs modernes, mais peut poser des pb avec la fédération vers #friendica par exemple, ou avec les bots RSS qui récupèrent les flux de #diaspora. Dîtes-moi si vous rencontrez des soucis dans les jours qui viennent.
En espérant que le serveur soit à présent mieux accessible, dsl pour les coupures de ces derniers jours.
...


Mais pourquoi tous ces robots ? On est sous surveillance ?
Courage pour améliorer la situation 🤞
...
@Gornthorn des robots qui aspirent le contenu des sites, majoritairement pour entraîner des IA. Il est devenu presque impossible d'héberger des services en ligne de nos jours, sans se cacher derrière des remèdes parfois pires que le mal (salut CloudFlare, je ne t'utiliserai pas).
c'est documenté quelque part ou tu as découvert ça de facon empirique ?
ca pourrait être une super solution ! ( meilleur que le geo-fencing actuel)
...
@oldsysops c'est juste que la majorité d'entre eux se connecte en HTTP 1.1. Ce n'est évidemment pas une solution très "propre" puisqu'on exclue du trafic légitime, mais j'avoue être à court de solutions. Hors de question pour moi de me cacher derrière un Anubis qui ralentirait les visites de tous, et encore moins un Cloudflare américain qui verrait passer mes visiteurs. Si qq a d'autres idées pour bannir les milliers de requêtes faites par groupe de 16 avant un changement d'IP...
vois ca comme "les toots d'une noob en dev web".
et en plus ca permet a plein de mecs blancs barbus d'étaler leur sciences à peu de frais en répondant à des toots ou tu te poses des questions ( j'ai déjà du faire çà...).
bref, continue à poster ce que tu veux, comme tu veux et ceux qui seront déçu se désabonneront.
note : en tant que sysadmin, je n'aurait pas énormément de conseils à donner, je laisse la place à d'autres.
We have switched to using https://pgBackRest.org for backups of our primary database 🗄️, covering both #PostgreSQL base backups and WAL archives. This has allowed us to optimise the weekly planetfile-generation pipeline 🌍, these weekly exports will now be published earlier in the week. A big thank you to the #pgBackRest team for a great product! 🙌
ca peut (a mon sens) etre ajouté après.

2026: je me suis enfin mis aux sauvegardes distantes. Jusqu'à présent, j'en avais 2 locales avec borgbackup: sur un disque interne et sur un disque en USB (stocké dans une autre pièce).
J'ai pris Hetzner, offre Storage Box. 1To pour 4€/mois, avec support de Borgbackup (chiffré). 1ère exécution: en 8h, à « seulement » 18Mo/s, alors que ni mon CPU, ni mon disque source ni ma bande passante ne sont saturés. Bon, en ADSL ça m'aurait pris 60j.
...

Le mieux c'est un copain qui héberge tes backups et en échange t'héberges les siens. Un vrai tiers de confiance.
j'ai testé une simple restauration sur la storage box et ca semble fonctionner... ca me permet d'avoir un backup local et un distant à faible coût

Putain un ransomware au niveau de la mairie.
Pas de panique. Pas de panique.
Pas de panique.
😱😱😱😱😱
...
Plus anciens…

@nicosomb Backups ?
Bon courage, on a eu ça à gérer plusieurs fois en tant que presta. C'est pas les meilleurs moments de ma carrière.

Voici ce qu’on a pour l’instant
https://www.ransomware.live/id/d3d3LnZpbGxlLXJpbnhlbnQuZnJAa3J5Yml0
Je ne sais pas quoi en penser.
Officiellement, pas de demande de rançon.
Pas d’extrait de données pour valider leur comm.
Mais la gendarmerie à l’échelle nationale vient de nous écrire pour dire d’être vigilant.
...
Plus anciens…
Le mail de la gendarmerie

Alt…
Capture d’écran d’un mail de la gendarmerie
...
Plus anciens…
@nicosomb
162 Go de données ? Qui concernent Rixent ? 
(Troll à art, j'expère que c'est un fake. Vérifie quand même que les adresse ne sont pas écrites avec certaines lettres en cyrillique…)
Certain-es pourraient se documenter sur le groupe qui nous menace et voir si ça semble crédible ?
...
@nicosomb Ils sont actifs depuis quelques mois et ont compromis pas mal de monde. Leurs cible semblent super aléatoires:
CNIL prévenue et plainte déposée cet aprèm.
...
Je ne donne pas toutes les infos ici … mais bon, on ne m’a pas tout dit y’a 10 jours quand on a eu un souci informatique.
@nicosomb Ils sont actifs depuis quelques mois et ont compromis pas mal de monde. Leurs cible semblent super aléatoires:
@nicosomb Ah oui, c'est pas juste le ransomware qui chiffre les données, demande des sous et se barre. Il y a une vraie fuite :/.
Bon courage à toi et tes équipes.

@nicosomb est-ce que déjà ces 160Go semblent correspondre au volume de données que vous traitez au niveau des systèmes informatiques municipaux ?


@nicosomb courage 😥
Accès aux outils perdus ?
ok bah, la morale de l'histoire, si vous voulez récuperer de l'espace disque sur proxmox, procéder à un trim des conteneurs LXC est une très très très bonne manière de faire.
C'était un stockage qui a fait tampon de données le temps d'un gros transfert, et qui maintenant est réduit à un espace bien moindre.
Alt…
Un conteneur LXC qui a son espace de stockage utilisé sur le repository réduit à ce qu'il utilise actuellement.
Sur un des stockages, c'est 2.3 Tb qui ont été récupérés
...
je ferait un trim sur mes conteneurs pour voir combien je gagne d'espace disque.
...
@oldsysops c'est visiblement uniquement utile sur un système de fichiers ext4 pour le repository de stockage
...

Linux Desktop Market Share Surpasses 10% in North America https://linuxiac.com/linux-desktop-market-share-surpasses-10-in-north-america/
Je suis dans un TGV où quelqu'un a un réseau wifi nommé « Bored hot communist ».
Avec un nom comme ça, je suis sûr qu'il s'agit de quelqu'un du fediverse ! 🧐
...
J'hésite entre @Clailou et @AugierLe42e.
...
...

@AugierLe42e kr kr kr - j'espère qu'on est pas les seuls @parleur 😎
...

@Clailou @AugierLe42e @parleur
Et du coup, t'as pécho ou c'était un·e tankie ?
...
@nartagnan @AugierLe42e @parleur
Dans le TGV, je cherche les réseaux 🥵
...
@Clailou Envoie « commie » au 8 12 12 pour découvrir les communistes chauds dans ta région.
@nartagnan @parleur
...
@AugierLe42e
Le prochain qui écrit le mot « chaud » dans ma ma TL avant novembre prochain, c'est kickban immédiat !
@Clailou @nartagnan
...
@parleur Les communistes sexy de ta région ? 👀
@Clailou @nartagnan
...
bonne idée, je vais renommer mon point d'accès en "fediverse acces point"
RE: https://amicale.net/@afpfr/117013709118730843
😐️
Un Bourguignon a repartagé🇫🇷 L'Ukraine a annoncé vendredi l'envoi en France de 70 secouristes et 15 véhicules spécialisés pour aider à la lutte contre les feux de forêt dans le sud-ouest qui ont entraîné l'évacuation de 200.000 personnes.


...

@jor
ah ouai quand même
...
@blackRAT On a pas du tout l’air cons, non non. 😐️
...

...
@mimimaton @blackRAT Ouais, mais il y a sûrement moyen de trouver des pays encore plus dans la merde à qui demander hein. Je suis sûr qu’on peut encore creuser. 😐️
@jor @blackRAT alors, par contre, je ne lis pas que la France demande directement de l' aide à l'Ukraine, je lis que l'Ukraine envoie de l' aide à la France. Bon. C'est pas plus glorieux mais au moins j'analyse pas ça comme l'Elysée qui appelle un matin Kiyv pour savoir si c'est ok de réquisitionner du matos.
Quand t’as tellement sacrifié les moyens des services publics depuis des décennies que t’as besoin de l’aide d’un pays en guerre et pilonné depuis quatre ans par la Russie. 😐️
C’est vraiment la giga-louse quand même. 😐️
...
France Louse. 😐️
...
La France, septième puissance économique mondiale et tout là, cocorico, qui est tellement gérée par des incompétent·e·s et des salopards corrompu·e·s depuis des décennies qu’on a besoin qu’un pays en guerre et en ruines nous file un coup de main contre des pauvres petits incendies. 😐️



Gravement en avance, j'ai fait des propositions pour la pycon.fr @AFPy
Je propose un atelier participatif d'avancées sur @lebureau_coop histoire de me faire submerger de contributions (celles de la pycon précédente ne sont pas toutes intégrées, je vous parle même pas de celles de la stagiaire @eidamned )
et je propose une conf personnelle et intime «Créer un nouveau service libre en Python de nos jours, c'est facile ?» , où je vais parler de, et ça c'est une surprise, @lebureau_coop
...
@AFPy @lebureau_coop @eidamned
sachez que la description de la conf a été validée par @tut_tuuut (qui a pouffé en la lisant) et qui est, je cite, "gravement dégoûtée de ne pas pouvoir y assister"
ah, et la stagialternante n'est pas encore au courant, mais elle co-anime l'atelier 🫰
...
@arthru @AFPy @lebureau_coop @tut_tuuut
Alt…
Close up on a cat’s visibly astonished face, with the text “Huh ?”
Il y a toujours de la place pour les copains qui passent.
Cette phrase est :
| HOHOHO et je suis né•e après 1989: | 6 |
| innocente et je suis né•e après 1989: | 6 |
| HOHOHO et je suis ne•e jusqu'en 1989: | 53 |
| innocente et je suis né•e jusqu'en 1989: | 12 |
Terminé
...
Plus anciens…

@ffeth je jure le vert s'est mis tout seul sur ce rond-là lors de l'affichage de la page, venant d'un thread..
...
@bituur_esztreym à 33cm près c'était correct ?
...
@ffeth 33cm ?
...
@bituur_esztreym ah non 30

Alt…
Couverture d'album de musique.
Un visage d'homme blanc vu par en dessous ce qui permet de lire "elmer food beat" sous la visière de sa casquette.
Le nom du groupe : elmer food beat
Le nom de l'album : 30cm
...
@ffeth et ?
...
@bituur_esztreym ben tu dis que t'as mal cliqué ou bien j'ai pas compris ?
...
@ffeth ah non j'ai pas dit ça. plutôt que ça avait bien sélectionné tout seul. et je continue à ne pas voir le rapport avec la taille de la-.. euh le nombre de cm..
...
@bituur_esztreym ah ben si t'es tombé direct pile dans le bon trou forcément ma blague tombe à côté
...

C'est ouf. Soit y a personne de 36 ans et moins ici, soit iels sont cloqués dessus, soit iels ne voient pas d'intérêt à répondre à une question aussi étrange
...
Contexte de la question : hier à la gardo de besac la chanson résonnait à pleine puissance, et je n'ai pas réussi à savoir si c'était une cover qui changeait la mélodie ou un karaoké qui zappait l'essentiel des couplets.
...
...
Spoil [CONTENU SENSIBLE]
@Camille_Poulsard Oui oui :)
...
...
Spoil [CONTENU SENSIBLE]
@Camille_Poulsard Hier je relisais les paroles de "Félicie aussi" de Fernandel et j'étais très déçu, alors je vais éviter de vérifier la qualité de celles de Daniela outre les quelques unes qui sont gravées au burin dans le disque d'or des trucs que ma mémoire refuse d'oublier
Spoil [CONTENU SENSIBLE]
@ffeth @Camille_Poulsard
aaaah oui bon, je passai complètement à côté hier soir, de fait !

@ffeth J'ai un prénom de naissance, utilisé dans les années Elmer, en 3 syllabes, terminant par -la... je peux te dire que j'en ai bien souffert de cette chanson de merde.
...

@ffeth C'est l'équivalent de "viens je mords pas" ?

@ffeth j'ai la réf et jsuis pile de 89, je coche quoi ? X)
(Excellent concert de Saint Valentin avec s/o d'ailleurs 😬)
...

@ffeth celle là dans le bus qui nous emmenait en voyage scolaire on l'avait cachée au milieu de chansons de Goldman ou des Innocents que la prof de latin nous laissait mettre dans le lecteur du bus.
On avait préparé nos cassettes bien a l'avance.
On s'était bien fait engueuler.
...
@ffeth Je ne pouvais pas passer à côté… Dans mon lycée, il y avait un frère ou cousin d’un des membres du groupe, et les cassettes d’enregistrements « dans le garage » circulaient bien avant qu’ils soient connus :-)
@ffeth Coïncidence : c'est plus une année, c'est un pourcentage...

Alt…
Capture d'écran, résultat d'un sondage qui affiche 69% pour l'option sélectionnée par les pervers de mon acabit...
ici c'est jour de départ en vacances, ca va etre tres train-train... 😉
j'ai regardé, a priori pas de feu sur le trajet, ni a destination.
c'est lunaire de se poser la question je trouve...
bon dimanche à tous, garder le frais, éviter les flammes.
...
2 semaines de vraie coupure avec le boulot !
(j'ai un plan b au cas où il faut se connecté mais c'est plus pour avoir l'esprit tranquille).
#sysadmin #workAdict (mais je me soigne...)
...
@oldsysops ah. Je suis admiratif. J'en emmène deux pour ma part: le pro et le perso car on ne sait jamais. Ma résolution c'est de ne lire le mail qu'une fois par jour.
...
pour tout dire, le travail est encore bien présent dans mes pensés en ce premier matin de vacances...
mais je ne céderait pas (enfin je crois).
...

@oldsysops J'emmène toujours le PC (pro) en vacances ou en week end mais c'est parce que j'y fout mes séries dessus pour les regarder en mode patate de canapé après une grosse journée de promenades :D
Généralement je regarde pas mes mails pour autant, je reste déconnecté sauf si on m'appelle (mais les collègues sont bien éduqués et n'appellent pas)
Entendu à la télé « en fait les pluies en hiver ont eu un effet inverse, parce que la flore a pu se régénérer et ça alimente le feu »
Vivement qu’on ait canicule toute l’année, y’aura plus de plantes à cramer.
...
Plus anciens…
@nicosomb
Saletés de plantes !
...
/s
...

@oldsysops le problème des skateparks c’est que ça attire des sales jeunes qui font des trucs de sales jeunes. Les parkings aussi en fait. Donc, seulement des autoroutes, et obligation de tourner éternellement chacun dans sa petite boîte. @gub @nicosomb
@nicosomb
Grosse vibe Anouk Ricard

Alt…
Dessin d'Anouk Ricard
Le chien. — Mais tu écris n'importe quoi, en fait
Le canard. — Oui, il faut pas ?
Le chien. — Ah non, il faut un peu réfléchir
@alter_unicorn @missbullitt mais pourquoi tu couches ça par écrit ??
(Capture d'écran faite)
...
ne fesons pas du victime shaming! @alter_unicorn@masto.bike : tu regrettes d'avoir fait du powershell hein ? 😉
moi j'ai déjà fait du .bat (tellement nul que je me rappelle plus le nom du "langage " de script en mode ms-dos)
et aujourd'hui je peut dire : plus jamais !
...
@oldsysops j'ai fait du windev sous 3.11, j'avais besoin de le dire... Merci @missbullitt @alter_unicorn
@oldsysops je me shame tout seul, j'assume :)
j'ai fait du Perl aussi, seul dans un datacenter pas loin du détroit d'Ormuz pour donner un indice géographique facilement identifiable, et dans un bureau construit dans un ancien hangar dans le sud de Paris.
(j'ai pire en stock)
@oldsysops @cocker @missbullitt @alter_unicorn Ici le PowerShell c’était dans le cadre de mes études (en licence pro).
Par contre j’ai fait du Batch pour le fun avant ça. À une époque où je ne savais même pas ce qu’était Linux.
Mais en vrai, PowerShell est pas si mauvais comme langage de programmation. C’est juste pas du tout adapté pour un shell, ce qui est… dommage, vu qu’il est conçu pour en être un…

J'espère pouvoir à un moment bosser sur le fait de fournir aussi un service pour faire du primaire, mais je ne sais pas si un projet existant sympa pour ça existe ou s'il va falloir coder l'outil nous-même …
...

tiens donc. j'ai bien aimé ce film, je n'ai pas vu le temps passé.
j'ai trouver l'adaptation plutôt réussi, sans coller strictement au récit d'homer.
bref un bon film.
après les gouts et les couleurs...
Tout comme les adresses des serveurs mail sont listés sur listes d'exclusion, la même chose pourrait elle être efficace comme les IA fouineuses ?
Il ne s'agit d'une liste d'adresses statiques, mais vraimetn d'une liste dsitribuée via les techniques de dns comme les DNSbl de spamhaus par exemple.
Il est évident qu'il y aura des dégats colatéraux comme les adresses ip 'empruntées' par des applications 'peu scrupuleuses ' sur les smartphone, mais à interdire l'accès à certains média cela rendra ces applications visibles pour ce qu'elles sont : irrespectueuses.
il est aussi possible d'inverser le système et de faire des listes d'adresses ip respectueuses...
...
ils viennent depuis tellement d'ip, en faisant juste une requête par heure voir moins, que ca me semble impossible de fonctionner sur liste d'autorisation ou par seuil de saturation...
je crois que je manque d'imagination pour savoir comment les bloqués (a part mettre une authentification sur les sites... mais ca pose d'autres problèmes)

Difficile de trouver une plateforme de #facturationélectronique intéressante pour les micro entreprises non assujéties à la TVA, qui ne soit ni hébergée par un gafam ni par une entité utilisant l'ia... Des pistes ?
...
mais j'ai pas testé...
...

🚨 CRITICAL: WordPress Core "wp2shell" RCE
A single anonymous HTTP request can lead to Remote Code Execution on vulnerable WordPress Core installations.
⚠️ No plugins.
⚠️ No themes.
⚠️ No authentication required.
Tracked as:
🔴 CVE-2026-63030 (REST API Batch Route Confusion → RCE)
🔴 CVE-2026-60137 (Facilitated SQL Injection)
Affected versions
• WordPress 6.9.0–6.9.4
• WordPress 7.0.0–7.0.1
✅ Update immediately to WordPress 6.9.5 or 7.0.2. Due to the severity, WordPress has enabled forced automatic security updates for affected installations.
🔗 Full technical analysis:
https://thecybersecguru.com/news/wordpress-core-rce-wp2shell/
#WordPress #WordPressSecurity #wp2shell #CVE202663030 #CVE202660137 #RCE #RemoteCodeExecution #SQLInjection #RESTAPI #CyberSecurity #InfoSec #WebSecurity #WebsiteSecurity #PatchNow #ThreatIntelligence #BlueTeam #SOC #Linux #PHP #ZeroDay #SecurityResearch #SysAdmin #DevSecOps
I feel old...
la réponse a cette affirmation de mauvaise foi :
greta thunberg à compris quand elle était au lycée, pourquoi pas vous ?
la vérité, c'est que ca les arrangeaient bien de ne pas comprendre
tojt est revenu dans l'ordre (et les maj #postgresql, ca marche super !)
#sysadmin

Bonjour le fediverse, on va recruter au Filament, mais on peine à trouver l'intitulé du poste et on aimerait de l'aide.
On est en quelque sorte intégrateurs #Odoo, mais :
- On ne travaille pas avec la version Entreprise, seulement en #logiciellibre avec la version Communautaire.
- On accompagne nos clients en s'intégrant à leur fonctionnement. #coolaboration
- On fait des développements spécifiques, parfois très personnalisés (mais basés sur Odoo).
- Nous sommes une Scop #cooperative
(1/4)
...
Les intitulés classiques, en plus de ne pas nous plaire, ne couvrent qu'une partie du besoin : "chef de projet, product owner, développeur, consultant"...
Comment appelleriez-vous une personne qui :
- S'intègre au fonctionnement d'une structure cliente pour en comprendre le besoin.
- Travaille avec elle pour définir / dimensionner la solution.
- Développe, implémente, installe, configure, et forme à l'utilisation de l'outil.
- Accompagne la structure et fait évoluer l'outil sur la durée.
(2/4)
...
De plus, la dimension des projets est variable.
Nous travaillons à la fois sur des outils entièrement spécifiques comme pour https://elo.coop/ et https://les-scop.coop/ qui peuvent occuper plusieurs jours par semaine, et des plus proche d'Odoo et modules #OCA pour des associations ou TPE/PME (majoritairement #SCOP et en #Occitanie) où la prise en charge initiale se prolonge par un suivi sur les années suivantes et de petites améliorations incrémentales.
(3/4)
...
Nous avons aussi commencé à développer un produit pour les territoires pour attirer des Saisonniers, en partenariat avec plusieurs Collectivités locales / chambres consulaires.
N'hésitez pas à discuter en commentaire pour dire ce que ça vous évoque, et nous proposer un intitulé qui parlera aux personnes dont le profil conviendrait.
Et bien sûr, si vous êtes ou que vous connaissez cette personne, n'hésitez pas à nous contacter directement !
(4/4)
...
Plus anciens…

Qui fournit écoute, conseil et expertise auprès d'un client, pour le compte d'une autre entreprise.
...
@Eldeberen La différence entre ce qu'on fait et un consultant c'est entre autres qu'un consultant donne un avis consultatif et éventuellement apporte une aide bornée dans le temps alors que nous on co-construit sur la durée, au sens où on conçoit la solution avec le client, implémente, met en place, intègre avec l'existant, maintient sur la durée, fait évoluer l'outil selon les besoins...
Voilà pourquoi cet intitulé ne convient pas bien.

@le_filament je dirais https://en.wikipedia.org/wiki/Forward_Deployed_Engineer mais le soucis c'est que c'est ce qui est poussé actuellement pour le déploiement IA en entreprise mais je trouve que ca colle bien.
Merci à toutes et tous pour vos partages, réponses, et suggestions. Ça nous a aidé à publier les deux fiches de poste disponible épinglées sur notre fil mastodon :
- https://pouet.chapril.org/@le_filament/116963058707420242
- https://pouet.chapril.org/@le_filament/116963070641896094
N'hésitez pas à faire tourner !
...
@oldsysops On fait de l'accompagnement, mais pas que. Sur les aspects techniques, s'ils n'ont pas les ressources en interne (courant chez les petites structures), on fait pour eux, ce qui n'est plus de l'accompagnement, mais de la prestation de service.
Donc "accompagnant" c'est bien, mais ne couvre pas tout le métier.
@le_filament
C'est consultant'e ou prestataire pour un terme épicène. Pourquoi ça ne vous avez plait pas ?
Je questionne votre besoin pour mieux le comprendre pas le deligitimer
...
Merci @dallo parce que Consultant est très connoté ESN et dans notre imaginaire ne correspond pas à la relation de confiance qu'on essaie de nouer avec notre client. Dans le monde Odoo on parle beaucoup de Consultant Fonctionnel.
Prestataire est plus neutre, mais il nous semble plus correspondre à la relation (entre les structures) qu'à la fiche de poste (parce que trop neutre ?)
...

@le_filament @dallo très cool ce questionnement !
Je serais aussi favorable à Consultant, bien qu'il soit trop teinté ESN, peut etre que c'est l'occasion de se réapproprier des mots ?
J'en faisait la remarque à une asso qui recherchait un mouton à plusieurs pattes et dont le titre du poste était "animateur".
Sinon, je me demande quelles termes utilisent des entreprises comme indie hosters, opensourcepolitics, etc. Dont les profils peuvent ressembler ?
...
@bouviermullerp il faut les taguer pour qu'ils puissent répondre 😸 @IndieHosters @LaSuiteCoop @OpenSourcePolitics, vous en dites quoi ?
...

@h30x @bouviermullerp @IndieHosters @LaSuiteCoop @OpenSourcePolitics
Bonne question et super initiative ce brainstorming ;)
Coté IndieHosters/LaSuite.coop on doit justement retravailler nos fiches de poste, on a pas encore tranché la question du nom des postes. Et c'est effectivement complexe de tout englober quand on est une petite coopérative ou chacun porte plusieurs rôles.
Peut être quelque-chose comme : 'coopérateur numérique libre'

@le_filament
Humain ATOUT faire 😄.
Bon, sous cet air moqueur, le sous entendu est là. D'autres pistes :
- conseiller•e d'avenir
- intégrateur•ice de besoins
- formaliseur•e de solutions
- constructeur•ice de futurs
À ce niveau, il me semble préférable d'inventer vos propres concepts, parce que votre travail ne ressemble pas aux autres, faites rêver 😃.
Et surtout, pas d'anglicisme (avis perso : ça fait trop « business / corporate / BFM », beurk !)
# recrutement #informatique #jerecrute
...
@Desmoric Sur le suffixe on n'est pas tellement sur "avenir / futur" vu qu'on est dans le concret, mais plus dans le "besoin / solutions".
Sur le préfixe, c'est effectivement un mélange entre conseillere / intégrateurice / constructeurice.
Et oui, il faut inventer nos propres concepts, une recherche sur le mot clé "coolaboration" fait ressortir peu de résultats, mais Le Filament en fait partie.
On pourrait donc partir sur "coolaborateurice" mais ça dit pas grand chose du métier non plus.
...
@le_filament
L'intitulé du poste n'est pas forcément important (la fiche de poste est là pour détailler les missions).
Mon propos était plutôt de vous inviter à vous démarquer du reste des offre d'emploi pour refléter l'état d'esprit de votre organisation : être au service du client. C'est cela qui fait votre spécificité, votre identité. Et c'est cela (on peut l'espérer) qui attirera les personnes vers vous.
J'aime beaucoup le concept de coolaborateur, ça donne envie 🫶

@le_filament vous cherchez quelqu'un qui se reconnaisse dans votre façon de travailler, et avec un certain profil technique: Co-intégrateur Odoo Community ?
On va sûrement faire une ballade et passer l'après-midi à bouquiner...
ca va etre une belle journée.
prenez soin de vous

Alt…
un petit chien marron qui dort en boule sur le lit.
Anecdote de Malik en direct du train cet après-midi: "Un contrôleur nous a dit de te remercier parce qu'il utilise 1.2.Train pour vérifier les horaires plus rapidement."
Première fois que ça arrive.
...


@jeanbaptistemarie "et puis il m'a collé une prune derrière, parce que faut pas perdre le rythme" :D

le petit déj est fini,on traine au soleil en profitant du vent frais.
un dimanche de pont ou de vacances pour certains, profitez bien et prennez soin de vous !

Alt…
2 tasses, dont une en forme de pingouin sur un plateau métallique sur une table en verre au soleil.
📣 Cela n'était pas arrivé depuis 13 ans, merci de relayer !
✅ Nous recrutons H/F Administrateur des systèmes d'information et réseaux pour nous accompagner dans l'aventure de l' @iscpif (Paris 13ème, http://iscpif.fr).
🚀 Intégrez un collectif de recherche et aidez-nous à inventer le futur !
🎯 Les Missions
Piloter l’évolution d’architectures informatiques matérielles ou logicielles libre et accompagner les équipes @cnrs.fr dans les projets impliquant des services web et plateformes.
CDD les premiers mois pour des raisons administratives mais le poste a vocation à être pérennisé.
...
Allez. Je suis curieuse et c’est un truc qui me travaille. Sondage sérieux
Approximativement le revenu par personne dans votre foyer c’est comment ? ( un enfant est une personne)
| - de 750€: | 2 |
| Entre 750 et 1300€: | 0 |
| Entre 1300 et 2000€: | 0 |
| Plus de 2000€: | 0 |
...
Votre logement vous prend ?
| Moins de 30% des revenus du foyer: | 0 |
| Entre 30 et 50%: | 1 |
| Plus de 50% des revenus du foyer: | 0 |
...
Le logement que vous habitez répond t’il à vos besoins en terme de surface, de nombre de pièces, d’accès à votre travail ou au commodités
| Trop petit: | 1 |
| Manque une chambre: | 0 |
| Trop loin du boulot: | 0 |
| Trop loin du sex shop: | 0 |
...
Est ce que vous devez renoncer à des choses par manque de moyen ?
| Oui les loisirs: | 1 |
| Oui la santé: | 1 |
| Oui la bouffe: | 1 |
| Oui autre: | 1 |
...
Est ce que vous arrivez à épargner ?
| Oui tout les mois: | 0 |
| Oui de temps en temps: | 0 |
| Épaquoi ?: | 1 |
...
Vous est il déjà arrivé que vos enfants vous fasse part de leurs inquiétudes financières sur avenir ( vous demander de renoncer à des achats, vous dire qu’ils vont faire une alternance pour vous épargner le coût de leurs études, vous demander si vous allez pouvoir payer les factures )
| Oui: | 1 |
| Oh mon dieu jamais !: | 0 |

@EsmeeWeatherwax
Question compliquée ^^°
J'ai une épargne automatique minuscule (50€) et des épargnes plus importantes de temps en temps (par exemple 300€)
J'ai tendance à ne pas compter l'épargne automatique.

@EsmeeWeatherwax et @ les gens qui répondent :
Pour comparaison, si on prend les chiffres INSEE, la répartition donne ça.
Source : https://www.insee.fr/fr/statistiques/8278898?sommaire=8278909
Avec 1 enfant = 0,3 personne avant 14 ans puis 0,5 avant 18ans. d'après https://www.insee.fr/fr/statistiques/9019316#onglet-1
On devrait avoir ~50% de réponses "plus de 2000€" 😮 Donc ici c'est pas représentatif de FR, mais curieux de voir comment changeraient les réponses du fédiverse, si on "réduit" les enfants ?
EDIT : revenus/personne

Alt…
Courbe bleue sur fond blanc, représentant les déciles de niveau de vie mensuel des personnes françaises. de 10% à ~1000€ jusqu'à 90% à ~3600€
 a repartagé

Hello Masto !
Mon instance va fermer ses portes cet été ... et je ne sais pas du tout où migrer mon compte...
Vous connaissez des instances sympa et qui accepte les nouveaux comptes ?
Je lance ma propre instance (j'ai cru comprendre que c'était assez lourd ?)
Le repouet rend riche (NON)
#mastohelp
...
si tu n'as pas le temps ou de serveur, alors direction piaille.fr en generaliste français...
Hi All, I am looking for full time, mid-senior level UK #Python job roles. I am based in the UK and I've got 9 years experience working with it primarily in scientific disciplines (Earth Observation #EO #RemoteSensing) and a small amount in doing backend work. I've designed a wide variety of scientific Python scripts and programs and I've had the privellige of working with #ESA on several projects including presenting my work internationally and having my investigations published on their websites.
I'm looking for more coding work in scientific disciplines or more #Humanitarian work if possible. I am also skilled in QA like work, deep analysis, Git and self hosting.
I'm primarily open to remote work within the UK and remote European work dependent on what is available. I am open to hybrid work based in Buckinghamshire but it would preferably have to be 1 day a week in an office, potentially 2. Reply or DM me for more details. Boosts appreciated!

Ok, donc suite à l’échange ci-après, j’avais créé une «fausse forge» logicielle : une vraie installation de Forgejo dans laquelle j’ai cloné les repo complets des projets rsync, rails et quakeforge, dans le but de me confronter à ce type d’hébergement et de voir ce qu’il en résultait en terme de scraping.
Ben en vrai c’est pas du tout impressionnant. Mon serveur est protégé par un robots.txt, par le blocage de quelques ASN dans son parefeu et par crowdsec (en version gratuite).
J’ai posé la forge derrière un nom de domaine existant depuis de nombreuses années, mais qui n’hébergeait plus rien de visible. Malgré tout, pendant une bonne semaine j’ai plafonné à 2 ou 3 hits par jour.
J’ai alors utilisé comme levier un vieux site qui se fait régulièrement scrapé et qui contient des milliers de pages statiques. J’ai injecté dans le pied d’une partie de ces pages un lien vers ma fausse forge.
Merveille, les scrapers ont enfin trouvé l’entrée. Malgré tout, ça plafonne : au plus haut on parle de moins de 7250 requêtes par jour, avec une moyenne sous les 6800 r/j. C’est faible. Sur 2 semaines de scraping c’est tout de même plus de 57000 URL différentes qui ont été aspirées par les bots. Évidemment en termes de ressources consommées ce n’est même pas mesurable.
On est TRÈS TRÈS loin des chiffres avancés par de nombreuses personnes… Encore une fois je ne nie pas le problème, mais je ne peux que constater mon incapacité à le reproduire.
...
@patpro Tu n'as peut-être eu que des crawlers de grosses boîtes qui respectent vaguement l'infra... Nous sur des clients qui ont des wordpress et des milliers de pages, on a vu des machins passer qui essayaient d'aspirer 100 pages par seconde, forcément derrière le serveur il ne se sentait pas très bien...
...
@asl Je veux bien, mais quelle est la proba que ça se passe comme ça ?
Est-ce que par un tour de magie j’ai résolu le problème du scraping abusif en bloquant moins d’une dizaine d’ASN ? Je pense pas, c’est encore plus improbable.
Pour réf. : AS11878 AS136907 AS21859 AS37963
AS132203 AS200373 AS28573 AS45899
j'ai regardé les logs de la forge git professionnel de logiciel opensource mais pas grand publique.
3 137 000 de requêtes web
~3 000 000 de code 200 OK
~183 000 de code 404
~11 500 de code 499 (nginx timeout serveur)
je ne compte pas le reste des code 30X et 40x qui sont plus faibles.
Coté Source :
~614 487 IP sources : rappel, on est sûr du logiciel NON grand publique, un peu niche avec zéro contribution de dev externe a l'entreprise, ce qui est normale.
Si j'enlève les IP de l'infra (monitoring, jenkins, redmine) on enlève ~630 000 requêtes pour 6 IPs.
reste 2 500 000 requêtes et 614 481 IPs ...
~ 582 000 IPs, on fait moins de 10 requêtes (pour un total de 1754808 requêtes soit plus de 50%) dans les détails :
~ 257 998 IPs, on fait une seule requête pour un total de 257998.
36395 IPs, on fait seulement 2 requêtes pour un total de 72790
125627 IPs, on fait seulement 3 requêtes pour un total de 376881
28233 IPs, on fait seulement 4 requêtes pour un total de 112932
15122 IPs, on fait seulement 5 requêtes pour un total de 75610
60216 IPs, on fait seulement 6 requêtes pour un total de 361296
sinon on est ~ une trentaine (et pas tous dev) et en ce lundi de juillet, les bureaux parisiens (ou il y a pas grand monde ~ 3 personnes) ont fait environ 800 requêtes...
donc l'usage "légitime" sur la journée doit être ~ 30 000 requêtes (évaluation haute) soit 1% de l'usage. (bon l'infra compte pour 20% quand même 🙂 )
bref, on n'est pas sur les mêmes chiffres, mais on dépasse largement ton test.
Plusieurs point : l'url du git est ancienne (depuis plus de 10 ans) il y a eu quelques changements, mais globalement ce sont les mêmes urls.
De toute façon, c'est seulement depuis moins de 2 ans qu'on a un nombre de requêtes aussi importantes. Au point de déclencher des erreurs sur le monitoring et d'empêcher l'usage correct de la plateforme.
Je pense que les robots ne sont pas ceux des moteurs de recherche, ils ne parcourent pas internet à la recherche de page a indexé, mais plutôt des robots qui ciblent des URLS particulières " à forte valeur ajoutée" (des urls de code opensource accessible, super pour alimenter des IAs de code).
...
@oldsysops tu aurais moyen de déterminer quel pourcentage de traffic est causé par des IP appartenant aux ASN que je bloque (AS11878 AS136907 AS21859 AS37963 AS132203 AS200373 AS28573 AS45899) ?
...
je vais sans doute me faire blacklister 🙂
...
@oldsysops j'ai un script de conversion ASN - > netblock qui me sert à alimenter mon firewall, je le poste dans quelques heures, quand je ne serai plus officiellement en train de dormir
...
@oldsysops J’ai tout posé là sans faire le tri : https://www.patpro.net/pf.d.tgz
les ASN avec parfois le pourquoi du blocage, le script qui convertit un ASN en liste de subnets et qui pousse le résultat dans une table de mon fw, le fichiers intermédiaires de listes de subnets.
J'ai déjà une tache qui récupère les ASN pour les IPs, pour le moment, je n'ai traité que 100 000 IPs, donc ca va prendre un long moment !
et vu comment je m'y suis pris, je n'aurais pas facilement la correspondance nb de requetes/ASN... Enfin je verrai 🙂 au moins j'aurais le nombre d'ip par asn et vu qu'au MAX une ip fait 200 requêtes ça donnera une fourchette (entre 1 et 200 requêtes par IP)
pour le moment j'ai 5191 ASN différents dans mes 100 000 ips...
...
@oldsysops sans préjuger de ton angle d’attaque, sur de tels volumes l’approche de considérer que les IP d’un même /24 appartiennent à un même ASN pourrait diviser la charge d’analyse par 256 (max). Dans le même esprit une analyse d’une ligne de log sur 10 ou sur 50 pourrait conserver une valeur statistique.
...
@oldsysops J’ai vu que j’avais aussi bloqué une vielle version de https://openai.com/gptbot-ranges.txt j’ai mis à jour la liste au niveau de mon firewall : j’ai pour ainsi dire plus aucune visite sur ma fausse forge. Le nombre de hits est passé de 280/h à 4/h.
non effectivement c'est pas possible de faire des scripts simple pour analyser ce volume de données...
Je vais pas passer plus de temps dessus...
en nombre d'ip ca donne ca:
AS11878 : 4
AS136907 : 149
AS21859 : 5
AS37963 : 0
AS132203 : 149
AS200373 : 0
AS28573 : 592
AS45899 : 8405
(resultat partiel)
l'as45899 est effectivement important dans le nombre de source.
une vérification rapide montre que c'est environ 3 requetes par IP par contre... mais ca me semble intéressant a filtrer.
les plus gros AS en source d'ip (pas forcément en requete):
AS212238 : 4121
AS209 : 4154
AS27 : 4726
AS7018 : 4810
AS7713 : 4832
AS55836 : 5579
AS21928 : 5681
AS38 : 5905
AS7552 : 6061
AS36352 : 6076
AS59 : 6516
AS701 : 7239
AS45899 : 8405
AS174 : 10919
AS8 : 13300
AS17 : 14404
AS14 : 17840
AS7922 : 19785
AS20 : 26626
...
sinon il y a plus de 10339 ASN source qui ont joint notre serveur git en 24H. Et encore le script à planter avant la, fin je serais pas étonné qu'on soit plus proches des 15000
Soit plus de 10% des ASN dans le monde (il y en aurait 120 000 environ).
...
@oldsysops whoua c’est juste énorme. Trop merci les proxies résidentiels :(
Super boulot en tout cas. Ça n’explique pas ce que j’observe mais ça précise ce qu’il se passe quand ça prend des proportions dantesques.
...

@oldsysops vous avez trouvé votre perle rare finalement ?
Je vois que l'annonce est clôturée mais elle continue de me faire réfléchir
...
peut-être à la prochaine offre d'emploi (grosso modo y en a une par an... sans garantie toute fois)
...
@oldsysops C’est cool si vous avez trouvé quelqu’un qui correspond au besoin et à l’état d’esprit.
Je ne fais pas d’illusion pour l’avenir, mais je resterai à l’affût ^^
bon apres y à la mer du nord pas loin et l'eau est fraîche...

RE: https://mamot.fr/@LaQuadrature/116873697053466176
Vous êtes juriste, vous voulez mettre vos compétences au profit d'une association sur le front face à la montée du fascisme, et avoir un collègue qui fait des blagues et qui parle tout le temps de chats ne vous fait pas peur ? Alors sachez que @LaQuadrature recrute !
AG57🏴☠️ a repartagéLa Quadrature du Net recrute un·e juriste pour décembre 2026 ou janvier 2027 ! Nous cherchons sur Paris une personne avec une expérience préalable, professionnelle ou militante. Nous avons besoin de quelqu'un capable de vulgariser nos sujets, d'appuyer les autres salarié·es et membres, qui pourra transformer des sujets juridiques en objets politiques, et nous privilégions les profils militants. ⬇️

...

#jerecherche un post lead-dev, solution architect ou product manager. Je dev en Python, PHP, Bash, JS front, PqSQL, etc…
et surtout, c'est pas le moment de lancer des projets et des nouveaux chantiers...
...

sinon j'utilise --clone au lieu de -k Ca marche aussi pas mal...
pourquoi pas en effet...
aucune raison, à part la pire : on a tjs fait comme çà de version impair en version impair... là c'est plus possible de changer j'ai fait la recette et je ne vais pas décaler après la fin de mes vacances... ( ca n'a que trop trainé cette affaire)
je passe la prod de 15 à 17 dans 2 semaines...
la recette c'est bien passé ca devrait allez 🙂
...
@oldsysops @Kolibri_liberee j'avais du 15 et du 17 : tout le monde en 18.
Une dizaine de serveurs (plus les standby).
Prévu : 2h de coupure, mais prod rétablie en moins de 30mn (hors standby).
J'attends la 19 avec impatience : checksum en live + repack intégré 🤗
...
je passe la prod de 15 à 17 dans 2 semaines...
la recette c'est bien passé ca devrait allez 🙂
nuit haché avec cauchemar...
un cauchemar famillial qui m'a réveillé en sursaut ( ca ne m'arrive pas souvent) et un autre sur mon ancien job avec mon ancien patron... (celui-là est un thème beaucoup plus fréquent...)
prenez soin de vous !

Si vous êtes un Debianiste très confirmé (et un peu militant) sur Paris , je recherche des experts ..

Mardi 30 juin et Mercredi 1er juillet nous étions au Salon Souveraineté Numérique à Paris. L’occasion pour nous de vous présenter #Tenzu accompagnés de nos mascottes en chair et en peluches.
Mais aussi d’échanger avec les copains de @LaSuiteCoop @bearstech et bien d'autres au sein du village #CoopTech.

Alt…
L'équipe Tenzu souriante, derrière leur stand personnalisé au salon

Alt…
La peluche Tenzu, perchée au dessus d'un écran diffusant une vidéo promotionnelle, avec un kakémono en fond.
ils passent par le lave vaisselle de toute façon....
Des nlles des infras de recherche... "Comme vous avez certainement dû le constater, ces derniers temps la plateforme est régulièrement fortement ralentie. Nous subissons des vagues de crawling de bots IA assez agressifs (pour l'apprentissage et l’entraînement des outils d'IA générative ...) qui surchargent le système et rendent son utilisation très compliquée. (...) une maintenance est prévue lundi pour la mise en place de solutions pour lutter contre ces bots."
Voilà voilà...
mise a jour du serveur : 1 heure
réparé le boot qui plante : 1 heure
essayé de bidouiller la base pour quel reparte apres un poweroff un peu dur : 1 heure
restaurer la base depuis la prod : 1 heure
la nuit a été courte mais les procédures m'ont sauvé le reste de ma nuit !
faites des procédures, ca sauve des nuits

un job jenkins créé les fichiers pdf et html grace à #pandoc et #latex et déploie les fichiers à la bonne place...
J'aimerais dire que j'ai un quelconque mérite dans le process, mais je peut juste dire que j'ai des collègues formidables !!
#iso27001
c'est juste une taxe supplémentaire.
j'ai une erreur de disque relevé via smartd.
j'ai donc fait mon analyse, et j'ai ouvert un ticket via la fonction beta.
il me propose d'abord de changer le disque moi-même (belle procédure avec led d'identification).
Problème : je n'ai pas accès au datacenter...
je clique sur ça ne me convient pas, il me propose un chat avec un conseiller ou de faire un ticket, va pour le ticket. (pour rappel le message de base, c'est erreur disque remplacement nécessaire).
il fait un ticket directement après m'avoir demandé le nom du serveur...
pas d'info sur le disque à changer, ni sur celui à garder, ni sur les raisons de la panne ni sur les horaires d'intervention, ni sur le fait que le backup a bien été fait...
L'IA c'est le futur, c'est ça ? Bref, je suis disposé à faire un retour à quelqu'un d'#OVH pour leur dire de revoir leur copie, car ce n'est pas prêt du tout leur Beta...
je ne comprends pas pourquoi l'ia ne m'a pas orienté vers le bon formulaire qui prend lui bien en charge toutes ses questions pertinentes sur l'état du serveur.
...
@oldsysops je transmets
...
@oldsysops il avait l'air sacrément blasé. Pour l'entendre en parler chaque semaine, les devs subissent aussi la situation
...
je crois que je vais refaire un ticket mais pas dans l'interface bêta...

Inspiré par l'initiative @copiepublique, nous avons décidé d'indexer nos dons au chiffre d'affaire produit (0.5%) et au bénéfices (5%). Cette année, ça représente 2 016 €.
Concernant la méthode, chaque salarié⋅e du 24ème a disposé de 14 parts de 24€ à répartir aux projets libres de son choix. Ensuite, nous les avons mis en commun pour répartir les paiements.
2/2
je ne cautionne pas!
(surtout que je suis vieux et à barbe aussi)

Je connais quelqu'un, indépendant, qui a un site wordpress pour son activité, hébergé chez OVH, et parfois il a un mail disant que le site est tombé car "trop de requêtes".
Une boîte d'info lui a proposé de "nettoyer son site", mais on est d'accord que c'est pas ça le problème ?
400€, c'est pas un soucis pour lui, mais l'explication l'a fait douter, et j'avoue que pour résoudre pas le soucis ça me semble cher.
Y a des professionnelles (qui facturent) pour lui installer un petit bloqueur de crawlers ? (enfin à voir si c'est ça hein)
Et en bonus, à discuter les tarifs, dans un second temps, voir pour lui nettoyer son site, et séparer la partie "boutique" du site principal.

tout le monde a un AD de test, certaines sont chanceux et en on un différents de la prod!
(bon on a pas d'AD au boulot, mias un ldap... c'est presque pareil)
...
@oldsysops quand même, avec un LDAP on est a des années-lumières des emmerdements qu’imposent la gestion d’un AD complet.

👋 Je propose une mission DevSecOPS pour construire la plateforme d'hébergement de la DINUM qui accueille les applications de l'État, vous travaillez sur les couches d'accès (Coeur de réseau, Load Balancer, VPN, Pare-Feu, Proxy ainsi que leur durcissement du système). La plateforme est construite sur des offres IaaS Interne à l'État ou des clouds SecNumCloud.
Plus d'infos ici :
https://docs.numerique.gouv.fr/docs/50d6dc53-aa9e-4970-b79a-dbab6843b279/
#OpenTofu #Terraform #DevOPS #Indep
Merci pour les repouets !
...


@jdauphant
Arf trop tard. Ce "cloud" m'a tué !
...
mon agenda nextcloud répond à davx une erreur 418...
j'ai un nextcloud théière...
...
Plus anciens…

bref je me suis tiré une balle dans le pied !
reste a svoir comment je me suis retrouver dans la "blacklist"....
il a pas pris son jet pour allez ailleurs au frais comme en Grèce ou dans un autre pays ?
bref, je pense que c'est une fake news de quotidien, ca se trouve, il avait pas chaud du tout !!
le message du jour, que j'adresse a moi d'y il a 30 minutes, réfléchir avant de parler, permet de passer une bonne journée !
que votre journée soit bonne.

L'association Transparence citoyenne demande les résultats des tests anti drogue du gouvernement
Les citoyens ont le droit de savoir si ceux qui votent les lois les respectent 2 semaines après l'annonce d'une campagne de dépistages antidrogue inopinées" au sommet de l'État, on apprend que le gouvernement ne souhaite pas rendre public les résultats.
L'association a donc envoyé un courrier pour demander l'accès aux documents sous forme de tableau anonymisé.
on est sur du #dontLookUp ITlà.
Notre jardin punk vs le jardin rotofilé du voisin, après 1 semaine de canicule.

Alt…
En haut de la photo, le jardin du voisin. Un désert de paille. Au milieu, la clôture (bien défoncée par le vent d'autan). En bas, notre jardin, plein de verdure.
...
Plus anciens…
jardin,végétation,personnel [CONTENU SENSIBLE]
finalement, mes graines de tomates ont bien grandies... et j'ai enfin des tomates vertes !j'ai hate qu'elles grossissent et rougissent !
#ÉtonnammentFier

Alt…
photo de 3 mini tomates vertes en gros plan

Alt…
photo en gros plan de mini tomates vertes. ils restent encore des fleurs dans la grappe

After yesterday’s Ford Freda, here’s another Japanese domestic market van model that has somehow made it to the UK - the second-generation Toyota Noah. Saw this one at a local supermarket filling station recently.
#davidsdailycar #Toyota #WeirdCarMastodon.

Alt…
White Toyota Noah, frontal view
YOUR DAILY REMINDER
PREVENTING POLLUTION PREVENTS HARM AND DEATH
NONE OF THIS IS INEVITABLE

Alt…
Deaths linked to London air pollution have fallen 40%, study estimates
However, Imperial College team also find that pollution has worse health impact than previously understood
Dev depuis 2003, dev Python depuis 2010 (donc je code sans LLM).
Je suis à l'aise aussi côté réseau, sysadmin, devops, Linux, C, SQL...
Vrai Full Stack quoi : du métal au CLI, ou du métal à l'API comme tu veux tant qu'il n'y a pas de JS, pas de HTML, pas de CSS (si c'est moi qui fait le front c'est moche).
Mon CV au cas où ça serve encore : https://mdk.fr/Julien-Palard.pdf
Région : Yvelines/Hauts-de-Seine/Paris. TT apprécié.
Oh, so now scraping data without permission is bad for AI training? 😂 how ironic 😉
Anthropic accuses Alibaba of using thousands fraudulent accounts to extract Claude AI model capabiliti and data. Anthropic urged Congress to penalise the companies behind scrapping attacks like this and to ramp up measures to prevent US tech from being stolen. https://www.bbc.com/news/articles/cwyklykn5dwo
How about Anthropic pay first for stolen books, and all content out there for its shity ai?
faut pasle dire sinon tout le mondz va venir et il y aura la queue pour les glaces sur la plage....
La facturation #électronique arrive : beaucoup d’entreprises vont devoir choisir un logiciel.
Majerti et Kilya, deux Scop, proposent une autre voie avec Gescoop : un #logiciel #libre, hébergé en France, et surtout développé et maintenu par des coopératives !
La transition numérique ne devrait pas forcément aller de pair avec la dépendance à des solutions.
#OpenSource, #communs, #numérique, #Scop

Alt…
Kilya. L'informatique éthique.

Alt…
majerti
#fleur #fleuriTonFil

Alt…
un figuier de barbarie appuyer sur un mur en bois.

Ce matin :
FRANCE CULTURE – 7H40 et 8H20 - Marine Le Pen, présidente du groupe RN à l’Assemblée Nationale
CNEWS/EUROPE 1 - 8H10 – Eric Ciotti, Maire de Nice et président de l'Union des droites pour la République, allié du RN
SUD RADIO - 8H15 - Julien Odoul, député de l'Yonne et porte-parole du RN
FRANCE INTER - 8H20 - Jean-Philippe Tanguy, député RN de la Somme
FRANCE INFO - 8H30 – Sébastien Chenu, vice-président RN de l’Assemblée nationale et député du Nord.
5 matinales pour l’extrême droite.
Ça va on ne vous dérange pas ?
merci le service public pour ce moment #CordonSanitaire
Don't see these that often, malicious server, no auth, no interaction, RCE in ssh.
CVE-2026-55200 — libssh2 pre-auth heap OOB write, server supplied length runs past heap allocation
Because the trigger sits in the transport layer ahead of full server authentication, network-position attacks (DNS hijack, ARP/BGP, a malicious forward proxy) can deliver the packet even where the client pins host keys, assuming the early-KEX reachability holds.
https://github.com/bikini/exploitarium/tree/main/libssh2-cve-2026-55200-poc

Et face aux arguments écologiques / éthiques tout ce que je reçois comme réponse c'est "ouais mais bon... tu sais les grosses boîtes s'en servent alors bon nous à notre niveau ça change rien"
Alors que justement ! Si on n'arrive même pas à faire ce minuscule effort (qui de mon point de vue n'en est pas un, hein) de NE PAS se servir de l'IA, comment voulez-vous qu'on fasse des efforts sur le reste ? Sur la bagnole ? Sur la conso de viande ? Sur la sobriété des modes de vie ?
On est baisés, la mastouille. On est complètement baisés.
négativité, IA, coup de gueule [CONTENU SENSIBLE]
@neodiablow@mamot.fr pour les aspects négatifs de l'usage des ia c'est une chose, moi ce qui m'inquiète c'edt les aspects négatifs des ia pour les personnes qui ne l'utilise pas...(mais je vois bien la facilité de tout délégué a l'ia)
négativité, IA, coup de gueule [CONTENU SENSIBLE]
@TritTriton@shelter.moe j'exagère sûrement, je suis pas devin ni futurologue, mais je suis persuadé que le monde va changer énormément dans les 3 ans, qu'on le veuille ou non.négativité, IA, coup de gueule [CONTENU SENSIBLE]
Les 3 externalités négatives de l'IA de la semaine dernière :- Coup de téléphone de notre fournisseur de serveur : les specs demandés ne sont plus possibles, rupture des composants (ssd/ram) tout est pour l'IA.
- Alerte sur notre serveur de ticketing (ouvert), des robots passant par des IP de particulier viennent récupérer toutes nos données (pour la Xeme fois...) en consommant du CPU et saturant le serveur. Obligé de bidouiller à 23:30. Au moins ils sont sympa, ils attendent 23:00 avant de lancer leurs requêtes... Pareil sur le git, ils scannent toutes les URL, y compris et surtout celles qui génèrent de packages et hop un système de fichier qui se remplit... pour rien.
- Il fait chaud, On ne pourrait pas éteindre un ou deux datacenter pour assistant virtuel ? Où arrêter de scroller 30 fois tout internet en consommant des ressources inutilement. Mon côté pessimiste me fait imaginer des pénuries de nourriture dangereuses Mon côté optimiste pense que ça va être vite réglé par une température fatale qui va rayer la plupart des êtres vivants de la planète sous 3 ans...
"est-ce que je suis d'accord avec un monde où il fait chaud, où plus personne ne peut avoir de ressources informatiques et où le peu de ressources ouvertes sont pillées 36 fois pour rien juste parce que..."
Si la réponse est oui, je pense que vous faites partie du problème, merci de ne plus me suivre.
je vous envoie un peu de frais de #Dunkerque.
Pas de point météo, ca serait une raison valide de me bloquer.
merci d'envoyer un message a tous vos oncles et tante de droitepoue leur rappeller que ce mois de juin est la conséquence des politiques des 30 dernières années et qu'on compte sur eux pour changer leur vote maintenant que c'est un peu trop tard...
bonne journée
ah oui, ca marche ici aussi...
bonne journée à tous et toutes et gardez la tête froide.

ok so the charitable interpretation is that "post-scarcity" is indeed total bullshit, but "fighting specific artificial scarcities" is defensible:
- We are rich enough that nobody should have to sell plasma to avoid eviction.
- We are technologically advanced enough that wheelchair users should be allowed to repair their chairs.
- We produce enough food that hunger is a distribution failure.
- We have enough medical capacity that medical debt should not wreck credit, housing, or employment.
- We have enough energy and engineering skill that poisoning communities for profit is a choice.
jeff bezos juin 2026,Paris (France a plus de 40°)
edit : ce verbatim est faux (tiré d'un article de msn que j'ai vu passer)
funny that you mention that,i was in the process of doing the @hedgedoc@fosstodon.org upgrade.
i must have change the package.json and the yarn.lock to do the upgrade.
diff-match was pinned on a specific github commit and i was not able ti detch it (i replace i with a npm dependency).
i have still to fix the saml config (as specified in the release notes).
kudos to the #hedgedoc team for their works.
on reste à l'ombre où il y a un peu de frais...

Alt…
photo plan serré sur un jardin vert.

Anecdote [CONTENU SENSIBLE]
@Fklv2@mastodon.social @ciredutempsEsme@mamot.frje ne suis pas allez voir wikipedia pour savoir de quoi vous parlez !
vous n'avez aucune preuve!
après la sf des années 80 c'était pas les plus ouvert d'esprit.
on vis dans un monde dominé par des hommes qui ont été nourri de la #sf des années 70-80. avec des robots, de l'ia et des vaisseaux spatiaux.
il faut inventer un nouvel imaginaire plus utopique, social et juste et gagner l'imaginaire et le coeur des adultes de demain.
y a pas que de la musique à la #bonneAventure #Dunkerque
qui aurait pu prédire ?
si seulement on était aussi désintéressé que lui et qu'on acceptait quelque petites privations pour le bien de l'humanité...
le fait qu'il le pense, je comprend... le fait qu'il le dise a voix haute et pense que c'est acceptable, ca je le comprend pas !

Last few days to contribute to the social capital of #SailCoop, a really cool #CoOp based in #France that offers sailboat trips (Brittany, Corsica, #Baltimore!) ⛵
https://souscription.sailcoop.fr/

Alt…
Photo of the front of the Sailcoop catamaran sailing between Concarneau and the Île Saint-Nicolas in the Glénan Archipelago. The genoa is hoisted, there are large colorful cushions for the passengers. The sky is a little overcast but still bright. One of the islands of the Glénan Archipelago is in the background.

Alt…
Photo of the Sailcoop catamaran arriving at the port of Concarneau to pick up passengers heading to the Île Saint-Nicolas. There are fortifications and a few houses in the background.
je sais pas... iso27001 t'impose de vérifier et d'avoir un score (et d'avoir un seuil). c'est bienle genre de test que tu peut faire pour vérifier....
bref si i' veut pas avoir 100%,il répond a son phising (il pourra toujours dire que c'était pour tester...)
ca ira très bien dans ses indicateurs du tableau de bord iso27001...
( je me déteste de savoir ça)
qui fait ça ? seulement quelqu'un qui prends la sécurité a cœur...

I visited the Helsinki Library and it has a frigg'n makerspace in the middle of it! Laster cutters, 3D printers, Vinyl cutters, all for nearly free. It also has "video game rooms", general meeting rooms, 2 cafes and a restaurant! It's astounding what you can have if you fund public works.

Alt…
View of the Helsinki library (3rd floor)
c'est marrant que les bots font plus de requêtes le soir et la nuit, au point de déclencher la supervision....
bref obliger de casser le fonctionnement du site pour réduire la surface d'exposition.
#sysadmin #sysadminEnCarton
rendre le casque obligatoire c'est préfèrer prendre la voiture (qu'est-ce que je fait de mon casque une fois à destination ?)
note : j'ai un vélo et un casque que je met quand je sais qu'il ne m'encombrera pas...
Chez noesya, Numérique : l’ère du soin
https://lab.noesya.coop/publications/2026-05-27-numerique-lere-du-soin/

Les Bots d’IA nous pourrissent la vie, on leur rend bien
Introduction : comment ça marche un serveur web (rapidement)
Chez Octopuce, on infogère des serveurs, et on surveille de près leur activité pour s’assurer qu’ils fournissent les pages web de nos clients dans les meilleures conditions. Une page web, c’est un gros bloc de HTML, le plus souvent calculé par un logiciel côté serveur (wordpress, symfony, python …) et des tas de petits fichiers statiques (js, css, jpg …). Le plus souvent, chaque calcul de page HTML prend un peu de ressource sur le serveur : des cycles CPU, de la RAM, quelques requêtes sur une base de données (Mariadb, Redis …). On doit donc s’assurer au maximum que les visites sur les sites de nos clients sont légitimes : si quelqu’un fait trop de visites illégitimes sur un site, cela consomme des ressources et peut ralentir sérieusement le service des autres internautes.
Jusqu’à 2023, le web était, finalement plutôt calme : si quelques robots d’indexation de site passaient régulièrement et légitimement sur nos serveurs (googlebot, bingbot essentiellement, et quelques autres) ll arrivait qu’un robot plus zélé ou moins bien codé qu’un autre (oui, on parle de toi Ahrefsbot, mais tu n’es pas le seul, loin de là !) doive être bloqué par notre équipe pour éviter de ralentir un serveur d’un client.
L’IApocalypse et les robots tueurs (de serveurs)
depuis 2023, et les délires industriels mondiaux de l’IA, nous avons vu arriver des nouveaux bots bien mal codés, aux profils de comportement très divers. Peu à peu, certains serveurs de nos clients (souvent les moins optimisés) se sont vus saturés, CPU et RAM au taquet.
Au début, nous arrivions à comprendre ce qu’il se passe : un robot passait, d’un genre nouveau (GPTBot et consorts) et ne sachant pas bien « crawler » les sites web, se retrouvait à aspirer en boucle des milliers de sous-sous-page d’un site, des lieux ou personne n’allait d’habitude, défiant les caches de nos clients et nécessitant beaucoup de ressource. Pas grave, on a l’habitude : on bloque sur la base du « User-Agent » (le nom que le robot annonce quand il vient aspirer la page) et tout va bien.
Hélas, les délires de l’industrie étant ce qu’ils sont, et les budgets associés à ces délires visiblement illimités, sont apparus ensuite de nouveaux robots, qui se « cachaient » en utilisant le nom d’un navigateur connu « Firefox 122 », ou « Chrome 37 ». Tout aussi mal codés, ils sont alors plus difficile à bloquer. On a alors utilisé 2 techniques. La première, « la bourrin » : on bloque toutes les adresses IPs du prestataire utilisé par ces robots, quand elles sont facile à détecter (par exemple, toutes les IPs d’Alibaba, gros prestataire chinois, qui intéresse peu ou pas nos clients de toute façon). La seconde technique était plus rigolote : souvent, ces robots utilisaient des noms de navigateurs représentant littéralement 0 % du trafic Internet de 2024, par exemple des vieux téléphone mobile Sony Ericsson, ou des version de Firefox ou Chrome périmées depuis de nombreuses années. On bloque donc à nouveau…
Reste que cela prend du temps, du temps d’ingénieur chargé de comprendre et bloquer ces pénibles (c’est le nom poli qu’on leur donne) et aussi, mais surtout, du temps de CPU, de la bande passante, de l’usure de serveur et de SSD, donc, un coût non négligeable pour Octopuce et donc pour ses clients. En 2024, on a commencé à se demander si ce surcoût pour toute société d’hébergement était pris en compte dans le bilan carbone des sociétés d’IA …
Le boss de fin de niveau : des proxies, des proxies, partout

En 2025, on a vu apparaître un nouveau type de robot nocif, qui cette fois-ci est assez indétectable, et a commencé à nous pourrir la vie :
- ils se cachent
- ils utilisent un user-agent légitime et récent (Safari / Chrome / Firefox en gros)
- ils ne font que 1 à 5 demande de page par adresse IP.
En pratique, on pourrait se dire « s’ils ne demandent que une à 5 page, ce n’est pas si grave, non ? »
Sauf que s’ils ne font que 1 à 5 demande par IP (et le plus souvent 1 à 2), ils ont plusieurs millions d’adresses IP distinctes (!!!). Pour ceux qui connaissent un peu l’Internet, disposer d’un tel pool d’adresses IPs différentes nécessite de gros moyens. Nous avons eu en septembre 2025 un crawl sauvage d’un tel robot qui, en l’espace de 2 semaines, a utilisé 1 300 000 adresses IPs distinctes, dont 950 000 ne faisaient que 1 seul appel de page. Un tel nombre d’adresses IP c’est ce qu’on appelle en réseau un « /11 », et seuls de très gros opérateurs peuvent se payer ça (orange, free, par exemple).
Sur le coup, on s’est dit : Pas grave, on va bloquer intégralement l’opérateur fautif, tant pis pour ses clients s’il y en a des légitimes. Sauf que, après analyse, on a découvert que ces adresses IPs venaient de centaines d’opérateurs distincts dans presque tous les pays ! Avec une sur-représentation du Brésil, de la Chine et de quelques autres pays inattendus de nos clients toutefois, mais on ne peut cependant pas bloquer intégralement ces pays sur nos serveurs…
À ce jour, nous n’avons pas trouvé de solution non-intrusive contre ces robots. Pour l’instant on espère juste qu’ils n’attaqueront pas nos clients, notamment les plus fragiles (ceux aux CMS un peu coûteux en ressource à chaque page, faute de cache…)

Il existe tout de même des solutions comme Anubis qui affichent une page demandant un calcul compliqué à votre navigateur avant d’autoriser la connexion à un site web. Anubis n’est hélas pas transparent pour les internautes : il affiche une page même si brièvement, le temps de résoudre le calcul demandé de manière automatique. Aucune interaction humaine n’est requise, contrairement aux Captcha, mais c’est quand même un outil plus compliqué à installer, et nécessite l’approbation de notre client.
Depuis ces attaques, on a trouvé ce qui semblerait être la source d’un si grand nombre d’adresses IPs attaquantes : certaines applications sur Android utilisent les téléphones sur lesquels ils sont installés pour offrir une partie de votre trafic (mobile ou wifi) au propriétaire de l’app installée ! Ces apps utilisent une bibliothèque nommée ProxyLib renommée plus tard SDK LumiApps, qui permet donc de monétiser votre bande passante mobile. Ce type de code est probablement illégal et assurément illégitime, mais tant que personne ne fait rien, ils pourront nuire mondialement.
En écrivant cet article, on a pu retrouver une entreprise offrant un tel service, à prix d’or, et se vantant, typiquement, ce mois-ci, d’avoir accès à 800 000 adresses IPs résidentielles américaines …
Conclusion :
Des robots d’IA aspirent de manière indiscriminée les sites web du monde entier, souvent en ne respectant pas les fichiers robots.txt, parfois en se cachant volontairement, voire en utilisant des méthodes illégales.
Ces robots entrainent un surcout d’énergie, de ressource et de temps d’ingénieur pour être contournés ou bloqués, et ce surcout, important, n’est assurément pas compté dans les bilan carbone sur le cycle de vie de ces services d’IA.
Être hébergeur de serveurs, en 2025, c’est aussi prendre en compte ces catégories particulières de pénibles…
...
Plus anciens…
bref c'est pas si pire
vous n'avez pas de preuve...
pire il a plut ce matin...
Remboursez le changement climatique !!
#Dunkerque
(ceci est un poste promotionnel pour le climat Dunkerquois)
pas mal le dashboard grafana, en fait j'ai le même mais pas en publique, il est accessible a quelques clients....
l'idée c'est vraiment d'avoir un site publique sur l'État de notre service et de garder une trace de nos incidents sur ce même site.
le "vrai" monitoring/alerting passe par prometheus et xmpp (et grafana pour les dashboard).
le 2eme point c'est avoir un affichage de l'uptime de notre service pour répondre à nos engagements. on est pas sur du 24/7 mais certains de nos clients l'utilise en 24/7, ca génère des tensions (mais ca va quand même)
finalement c'est plus un outil de communication vers mes clients.

Derniers jours pour postuler à notre offre d'emploi d'administrateur·ice système (fin le 21 juin 2026).
j'ai 2 besoins principaux :
- la communication sur les incidents (avec historique)
- avoir un uptime sur les services (idéalement d'un an... on a les SLA qu'on peu).
- openstatus (trop compliqué a installé hors docker) j'ai l'impression que ca fait le café mais avec des choix technologiques particulier.
- statusnook (installtion super simple en mode curl|bash que je n'ai pas fait, on regarde toujours avant d'exécuter)
- cachet (installation simple qui n'impose pas docker)
#sysadmin #monitoring #cachet #openstatus
#uptime #kuma
et sinon vous, vous utilisez quoi ?
Way over that I have ever seen on my end...
Strength to your sysadmin and your team.
Battery discharge vs gas peaker output in Australia's main grid
Another day, another "impossible" feat breezily achieved.

"Here are the three inverse laws of robotics:
- Humans must not anthropomorphise AI systems.
- Humans must not blindly trust the output of AI systems.
- Humans must remain fully responsible and accountable for consequences arising from the use of AI systems."
Pretty decent for a start. https://susam.net/inverse-laws-of-robotics.html
...
bon j'ai que 2 plants aussi...

Alt…
framboises sur une table en bois avec une cuillère pour l'échelle
à dans 2 heures

Alt…
une salle de cinéma vide avec des fauteuils rouge et des lumières aux plafond.
je vais pas m'étendre sur la formation en elle même (parce que c'est dense).
sur toute la salle, personne n'a entendu parler de mastodon ou du fediverse...
on est en sécurité 🙂
...
exercice sur l'implémentation des risques sur le droit de la propriété intellectuelle...
je reponds #noai et #floss obligatoire !
je vais faire de la sensibilisation des stagiaires au #logicielsLibres 😉
bref content que ce soit fini, pas sur d'avoir le courage d'implémenter ca au boulot...
fun fact : y a un dsi ou directeur de qualité qui nous a dis passer un tiers de son temps sur une journée dans les transports (soit donc 2*4h).
y a des grands malades !
bizarrement, on c'est trouver beaucoup de point commun entre tech elle, moi et ma collègue.
c'était une rencontre sympa
got a lot of goodies from the #Iso27001 trainning ! (some are a litlle expensive)
can you find the missing norme ?

Alt…
all iso papers from iso27000 to iso27005.

How to make good open source project:
- plaster pride flags everywhere (keeps bigots away)
- swear constantly (keeps ai away)
- sex (keeps corporations away)

RE: https://fosstodon.org/@readthedocs/116736750777757106
If anyone knows much about how to handle widespread DDOS from a multi-ASN botnet with “HostPapa” being the largest ASN, please do get in touch. 😵💫

...
is there a pattern on the request ?
i do have handle some ddos (but i can't say if there big or small)...
the way was :
- id ip with high request rate
- block them (with nftables or a "low priority").
- id ip who acces to js or something only a browser will acces
- allow them (faster priority than bots traffik).
i hope you will manage it.
(and i don't speak of environmental price).
i'm talking about real money, not the vc money they live on...

#cats #CatsOfMastodon

Alt…
a tuxedo cat on a counch looking sideways
An easy way to avoid LLM psychosis is to never use an LLM.
This actually solves a lot of problems.
c'est du vécu, je suppose que ca dépend de l'équipe en place mais faire un post sur un réseau social pour promouvoir un parti non dans la majorité est détecter, remonter à la direction de la ville et redescendu vers l'association en question...
On a des cas d'association qui ont disparu suite a des propos négatifs sur l'administration locale.
et ça depuis longtemps (et on n'est pas sur le spectre le plus a droite de l'échiquier politique).
donc j'ai tendance à croire/comprendre ce que je vis et constate de première main..
Get #FediHired and work for @tdforg who have a vacancy for a super-admin system administrator on all #OpenSource infrastructure.
passbolt est un peut plus "technique" et si on perd la clef de chiffrement on perds tout.
ca arrive plus souvent qu'on le pense...
ce matin, c'est train, j'ai loupé Grenoble, mais je n'ai pas loupé Nanterre.
Je vous laisse tirer les conclusions tous seuls...
Petite surprise du matin, je prends le bus (et le train) avec un ancien collègue de #dunkerque qui s'en va chez un client sur paris.

In his first 150 days, Mayor Mamdani has:
- closed a $12B deficit
- collected $9M in unpaid fines from Bezos
- recovered $5M in stolen wages for gig workers
- raised minimum wage to $30/hr
- drove violent crime to record lows
- marched for trans rights
I don't ever want to hear an excuse from a single Democrat ever again. Turns out the "radical leftist agenda" is just competent representation.

Alt…
Literally just competent government doing its job.

Alt…
Zohran Mamdani marching at pride waving a trans flag over his head like the based BAMF he is.

Stocks are dumping. $2 trillion wiped out from US stock market today. S&P 500 down 2.6%.
Crypto is dumping. Bitcoin crashed under $60,000. Over $130 billion wiped out from crypto today.
Gold is dumping. Gold down 4% today.
Nasdaq-100 down -4.8% and Nasdaq down 4.2% today.
$1 trillion wiped out from Semiconductor stocks today. PHLX semiconductor index down over 10%.
Trillions of dollars wiped out today. Absolute bloodbath.

Vous aimez Python, Django, les logiciels libres et toute cette sorte de choses ? Profitez de votre week-end pour postuler ! On ferme dimanche soir.
#jerecrute #python #django #logiciellibre
https://mastodon.libre-entreprise.com/@entrouvert/116651361333143503
beaucoup de création de bar/resto/friterie (on est dans le nord quand même) !
et un peu de libéral...
je rassure mes collègues je suis là principalement pour accompagné mon fils pour sa création d'entreprise.... (mais pourquoi pas.... #fear)
...
j'ai pu constater que les informaticiens sont des gens pas comme les autres où qu'ils aillent et qu'il faut que j'arrête de faire des blagues nulles...
...
bref y a eu une micro-flamewar sur le taux des micro-entreprises...
et j'ai toujours pas compris la différence entre une entreprise individuelle au réel et le status auto-entrepreneurs...
...
ca a tenu mais y a eu des effets de bord...
ce qui est bien finalement, ca permet de revoir la configuration et voir ou sont les nouveaux SPOFs...
bref ca permet d'avancer !
#sysadmin #cybersecurite
New, by me: Password manager giant Dashlane said hackers obtained some customers' password vaults during a weekend cyberattack by defeating the company's two-factor security protections.
bizarre (heureusement pas en "prod")
une recherche rapide m'indique que je suis pas le seul...
...
Plus anciens…
Le petit plus #fediverse :
- On m'a demandé de prévenir : si vous n'avez pas d'expérience/compétences #django/#python, vous serez surement en bas de la pile.
- C'est une #scop, ça a ses avantages et ses inconvénients, pensez-y bien fort avant de postuler/accepter
- Si vous êtes pris, vous ne pourrez plus dire du mal de vos collègues sur le #fediverse car on y est tous (non mais une bonne partie, enfin surtout moi et d'autres)... Ca peut jouer dans la balance, mais bon, vous aurez de nouveau followers et des supers* collègues !
**: non, ce n'est pas vrai, mais si je ne le dis pas, ils vont me tomber dessus :-p
...
on prends des décisions en mode collégiale et des fois ca prends du temps (pour s'organiser, discuter ou juste dépouiller les cvs).
bref prennez votre mal en patience... vous aurez une réponse positive ou négative à la fin.
(on a améliorer le processus dernièrement, ca sera peut être plus rapide...)
après c'est moi qui m'inquiète plis qu'autre chose...
entre temps il est passé a 2 autres projets (le dernier en date : hébergement de serveur minecraft)
en tous cas je pense qu'on tiens le record de chaleur du mois de mai pour #Dunkerque (en vrai c'est même trop chaud pour un mois d'août)
Je serai aux #JDLL2026 pour deux choses :
- une conférence avec mon collègue Thomas dans laquelle on raconte comment ça se passe à @CodeursEnLiberte, coopérative sans lien de subordination - le samedi à 15h
- j'apporterai quelques jeux sur les risques psychosociaux destinés aux collectifs horizontaux pour pouvoir les tester : https://www.codeureusesenliberte.fr/blog/rps-enliberte/
Et puis c'est l'occasion de voir des gens chouettes, aussi <3 <3 <3
Et de faire un peu de bénévolat pour les @jdll parce qu'iels en ont besoin !
Offre non contractuelle... mais on est drôle !
https://boitam.eu/users/joachim/statuses/116651400114070953
Rejoignez-nous, on est sympa !
https://mastodon.libre-entreprise.com/@entrouvert/116651361333143503
#jeChercheDesCollegues #jeProposeUnJob #noAI #noIA #pythonFR #djangoFR #jeRecrute
RE: https://boitam.eu/@joachim/116651400114070953
Job développeur·euse Python/Django en coopérative télétravail à 100% possible. Garantie sans IA. CDI de 52 000 € brut annuel.
Et c'est un 4/5 donc en 100% ça donnerait 65k annuel brut
Superbe offre
oldsysops a repartagéRejoignez-nous, on est sympa !
https://mastodon.libre-entreprise.com/@entrouvert/116651361333143503
#jeChercheDesCollegues #jeProposeUnJob #noAI #noIA #pythonFR #djangoFR #jeRecrute
L’équipe Entr’ouvert s’agrandit encore : nous recrutons un·e développeur·euse Python/Django.
Consultez l'offre et candidatez avant le 7 juin : https://www.entrouvert.com/actualites/2026/embauche-developpeureuse-python-django-2026/
je dois avoir une formation iso27001, du coup came stresse un peu de découvrir l'étendu de mes lacunes...

La nouvelle directrice de la fondation Wikimédia étant issue de l’oligarchie du capitalisme financier, elle vient de commencer à dérouler le seul manuel qu’elle connaisse : l’exploitation par l’abus de pouvoir.
Elle a donc viré toute l’équipe de dev. Le cœur historique du projet. Ceux en charge du produit de base. Toute l’équipe.
La fondation manque d’argent ? Ah non, elle n’a jamais été aussi riche (elle peut se payer des directeurs aussi chers, par exemple).
[…]
fallait un grand barbus avec un sweat debian derrière le chef ? 🙂
bon courage, si tu ne souris pas et tu ne clignes pas des yeux ils ne te verront pas !
Pour accompagner son développement, et dans l’optique du renforcement de son pôle technique, Reporterre recherche un·e développeur·se fullstack ou front-end
Candidatures jusqu'au 14 juin.
Plus d'informations ➡️ https://l.reporterre.net/1Tm
Elle fait peser sur des projets ouverts le poids de ses scans incessants, utilisant du CPU et de la bande passante ne lui appartenant pas, obligeant les admins à mettre des outils et des filtres limitant l'accès et finalement rendant la vie des utilisateurs légitimes plus compliqués...
On a beau ne pas utiliser l'IA, c'est elle qui nous utilise...

Power bills to fall by up to 10% in July as renewables and batteries soar across Australia https://www.theguardian.com/australia-news/2026/may/26/power-bills-drop-fall-australia-energy-default-market-offer #Energy #Environment #AustraliaNews #AustralianPolitics #LaborParty
je crois que j'ai perdu la bataille des réseaux sociaux avec mes enfants...
j'espère ne pas avoir perdu la bataille du libre...
après il s'amuse et fait des choses que je trouve impressionnantes (je suis clairement pas objectifs).
il m'a deja montré le serveur de command&control avec téléchargement de fichiers, des cookies et des mot de pass des navigateur + keylogger....
bref il fonctionne déjà, reste plus qu'a passer les antivirus...
il a pas (encore) de serveur a lui donc j'espère que ca restera théorique !
mon fils est en train de compiler sont propre programme de rat (remote acces tool).
pour le moment, je lui fait des blagues sur " qu'est ce que tu veux que je t'apporte quand tu seras en prison ?"
mais ca ne l'arrête pas...
vous avez des idées sur ce que je peut faire pour le faire changer de projet ?
(ou des avis pour ME faire changer d'avis ?)
#askFedi

Moment pub pour un CHATON belge!
Nubo, mail et cloud éthique!
www.nubo.coop
L'utiliser, c'est l'adopter!
j'ai les pieds qui dépasse au soleil, ce qui me donne un bon indicateur qu'il fait chaud (enfin pour #Dunkerque)
Températures, vagues de chaleur, indicateurs climatiques, déséquilibre des records, tendances de fond : ON A BESOIN DE TOUT LE MONDE. Partagez le lien autour de vous. dataclimat.fr 4/4

i do think it's funny that any company that wants a huge influx of extremely good engineers could just say "we are not doing ai" on the careers site

#GetFediHired Our team at Fable is looking for a Staff Software Backend Engineer (10 years+) familiar with #python and #django in one of various US cities, Canadian cities, or Mexico City.
https://jobs.ashbyhq.com/ScribdInc/450391bf-4fb2-4fae-9acd-96851c7e82e3?utm_source=BDVAEvOEqo
aujourd'hui lundi, jour de reprise et plein de surprise !!
(ca se voit que je suis content de reprendre le boulot ?)
bon j'ai une question pour les fedinautes de #grenoble :
je serais debut juin (la semaine du 1er exactement) sur #grenoble, est ce qu'il y a des restaurant sympa ou des bars interessant à [v|b]oire dans le coin?
je suis sur que oui !
Sinon pour etre plus spécifique est-ce qu'il y a un restaurant, recommandable, accessible à pied de la gare, qui accepte les groupes + de 10 personnes et qui est ouvert le lundi soir ?
je serais pas tous seul à grenoble, j'aurai surement quelques collègues (que je ne taggue pas pour préserver leur identité secrête) qui seront avec moi...
de la à dire qu'on pourrait faire un #mastoApero c'est peut etre s'avancer un peu (mais mardi soir j'ai encore rien de prévu)
#askFedi
...
Plus anciens…
on n'aura pas le temps de tout faire (surtout les bars), on est surtout là pour travailler 😉
#grenoble
bon en fait ca marche de base, c'est juste que j'ai mis #nextcloud derrière un #haproxy en terminaison ssl ce qui empêchait le fonctionnement de collabora...
finalement j'ai branché haproxy sur nextcloud en ssl (meme si ca sert a rien ici) et c'est tomber en marche...
Octopuce recrute un⋅e administrateur⋅trice système
Cette annonce ne s’adresse pas aux agences de recrutement, prestataire, SSII.

Octopuce est une entreprise qui assure des missions d’hébergement et d’infogérance de serveurs sur mesure.
Nous cherchons une administratrice ou un administrateur système disposant d’une bonne connaissance du monde du logiciel libre, de préférence expérimenté.e. Nous cherchons une personne qui s’intègre bien dans une équipe de passionnés aux compétences diversifiées. Nous valorisons l’envie, l’engagement dans le monde du logiciel libre, la curiosité, l’apprentissage continu, l’esprit d’équipe et le sens du service rendu au client autant que la rigueur et la virtuosité technique. Une grande motivation et la capacité d’apprendre au sein d’une équipe peuvent compenser une expérience moindre. Les profils débutants et les parcours atypiques sont bienvenus.
La mission consiste à gérer des infrastructures Debian Gnu/Linux en déploiement automatisé avec un contact clients direct, ce qui implique du provisionnement / migration / mise à jour de machines et de de services, de l’écriture de code pour les outils et le monitoring ainsi qu’un travail de support à la complexité très variable.
À cela s’ajoute des tâches ponctuelles de gestion réseau, R&D d’administration système, déploiement matériel…
Octopuce est en cours de certification ISO27001, nous cherchons des personnes ayant un esprit d’amélioration continue et une véritable rigueur pour le respect des procédures.
Notez qu’à l’heure actuelle l’utilisation de l’IAg au sein d’Octopuce est proscrite.
Enfin, l’équipe actuelle d’Octopuce (13 personnes) est en télétravail. Afin de conserver et améliorer notre savoir-faire, l’équipe de réunit à Paris une semaine tous les 2 mois.
Poste: CDI Temps plein (35h)
Lieu : 90% télétravail, prévoir un aller-retour à Paris une semaine tous les 2 mois, déplacement et hébergement pris en charge par Octopuce. Possibilité de travailler dans nos bureaux à Paris.
Période d’essai : 4 mois renouvelable
Date de début : Dès que possible
Rémunération : entre 45 et 55K€ brut annuel (plus si profil expert), statut Cadre convention Syntec
Niveau : Bac +2 ou supérieur en informatique ou scientifique, ou autodidacte confirmé
Descriptif du poste (variable selon profil)
- Administration système manuelle : mises à jour, installations, déploiement d’infrastructures simples et complexes
- Administration système centralisée via Puppet : écriture de classes, tests, déploiement
- Supervision via Nagios : écriture de checks, tests, déploiement
- Développement des outils interne (panel client, graphs…)
- Création et maintenance d’architectures web à haute-disponibilité (haproxy, keepalived, mysql répliqué…)
- Mise en place et suivi des processus interne (sécurité, cloisonnement…) dans le cadre de nos certifications
- Support client par téléphone et gestion de tickets
- Astreinte téléphonique 1 semaine tous les 2 mois
Compétences requises
- Maîtrise de l’administration système Debian
- Maîtrise de l’hébergement LAMP (Linux, Apache, Nginx, MySQL, Php)
- Réseaux IP
- Intérêt pour l’univers des logiciels libres et OpenSource, spécialement orientés hébergement (elasticsearch, redis, postgresql, lxc, kvm, docker, seaweedfs …)
- Bonne connaissance des langages d’administration système et web : Bash, Php, Python
- Aisance relationnelle et communicationnelle (contact clients direct, réunions d’équipe, collaborations internes…)
Envoyer CV et lettre de motivation à recrutement @ octopuce.fr
...
en tous cas ca a l'air d'un super poste !

google had to level up by killing RSS and XMPP before they could gain enough XP to kill email.
once they're done with that they will move on to the final boss of killing the web.
ou pire si la personne est maitre du serveur/instance et réussi a abonné un des compte de l'instance a ton compte privé (heureusement on peut bloquer une instance entière)
La Quadrature du Net recrute !
Nous cherchons sur Paris une personne ayant une appétence pour la compréhension et la vulgarisation des systèmes techniques et de leurs impacts politiques, qui pourrait nous aider à construire et diffuser notre analyse politique et à mobiliser sur nos sujets. ⬇️
Le poste est à Paris, mais le télétravail ponctuel est possible. Les candidatures sont ouvertes jusqu'au 21 juin, et nous commencerons les entretiens dès début juin. Alors si vous voulez nous rejoindre pour réfléchir, agir et construire une alternative critique à l'utilisation dominante et répressive des technologies, envoyez nous votre candidature ! \o/
(pour un senior c'est facile, je prends la limite haute d'un junior pour la limite basse et sky is the limit 😉 )
ou alors faut parler qu'aux amis de tes amis ca règle un souci.
ip route add default via
why I can't remember that ??
may be because i use it only once in a year...
we need more crash server !!
Ca fait 4 mois que je la prépare avec @ClaireLemoine, notre SARL nommée #TamiaData est enfin officiellement créée.
Nous allons pouvoir faire de l'#opendata pour les collectivités territoriales et les former à la contribution aux communs numériques. On commence avec quelques mairies en #Essonne et on va étendre au fur et à mesure notre champ d'action.
Souhaitez nous bonne chance, et on pourra salarier des gens
#administration #datagouv #formation #réutilisation #openstreetmap #panoramax
dommage pour moi, j'ai déjà un super poste, sinon j'aurai postulé...
bonne chance pour votre recrutement !!
(ou peut être tellement évidente que je ne la comprend pas...)
à quel inconnu se fier ??
(et en plus on s'en fiche un peu du sujet)
donc les patrons vont plus nous payer de salaire au dessus de 40k€, ils vont en faire des économies 😉 /s
#JeChercheUnJob #UXDesign #Design #FLOSS
En attendant de trouver un job qui paye, j'ai décidé de ne pas rester inactive et de proposer mes services d'UX designer pour aider des projets libres sur les points suivants : stratégie, content design, vision, recherche, conception.
Si vous avez un projet libre qui a besoin d'une vue design, contactez-moi et nous verrons ce qui peut être fait.
Je me réserve le droit de choisir sur quoi intervenir.
Contactez-moi en DM 
j'adore les ramens surtout si ils sont bon...
si ils font à emporter ca va etre nickel pour mercredi midi 😉
aujourd'hui lundi, jour de reprise et plein de surprise !!
(ca se voit que je suis content de reprendre le boulot ?)
bon j'ai une question pour les fedinautes de #grenoble :
je serais debut juin (la semaine du 1er exactement) sur #grenoble, est ce qu'il y a des restaurant sympa ou des bars interessant à [v|b]oire dans le coin?
je suis sur que oui !
Sinon pour etre plus spécifique est-ce qu'il y a un restaurant, recommandable, accessible à pied de la gare, qui accepte les groupes + de 10 personnes et qui est ouvert le lundi soir ?
je serais pas tous seul à grenoble, j'aurai surement quelques collègues (que je ne taggue pas pour préserver leur identité secrête) qui seront avec moi...
de la à dire qu'on pourrait faire un #mastoApero c'est peut etre s'avancer un peu (mais mardi soir j'ai encore rien de prévu)
j'ai presque reussi à ne pas penser au boulot, et presque reussi à ne pas regarder mes mails pro...
par contre j'ai reussi à ne pas me connecter à la messagerie instantanné !
c'est pas mal, un bon debut pour soigner mon addiction au travail (/joke)
si ca boot sur une clef usb live, ca s'installe tres bien ! 🙂