Search results for tag #cybersecurite

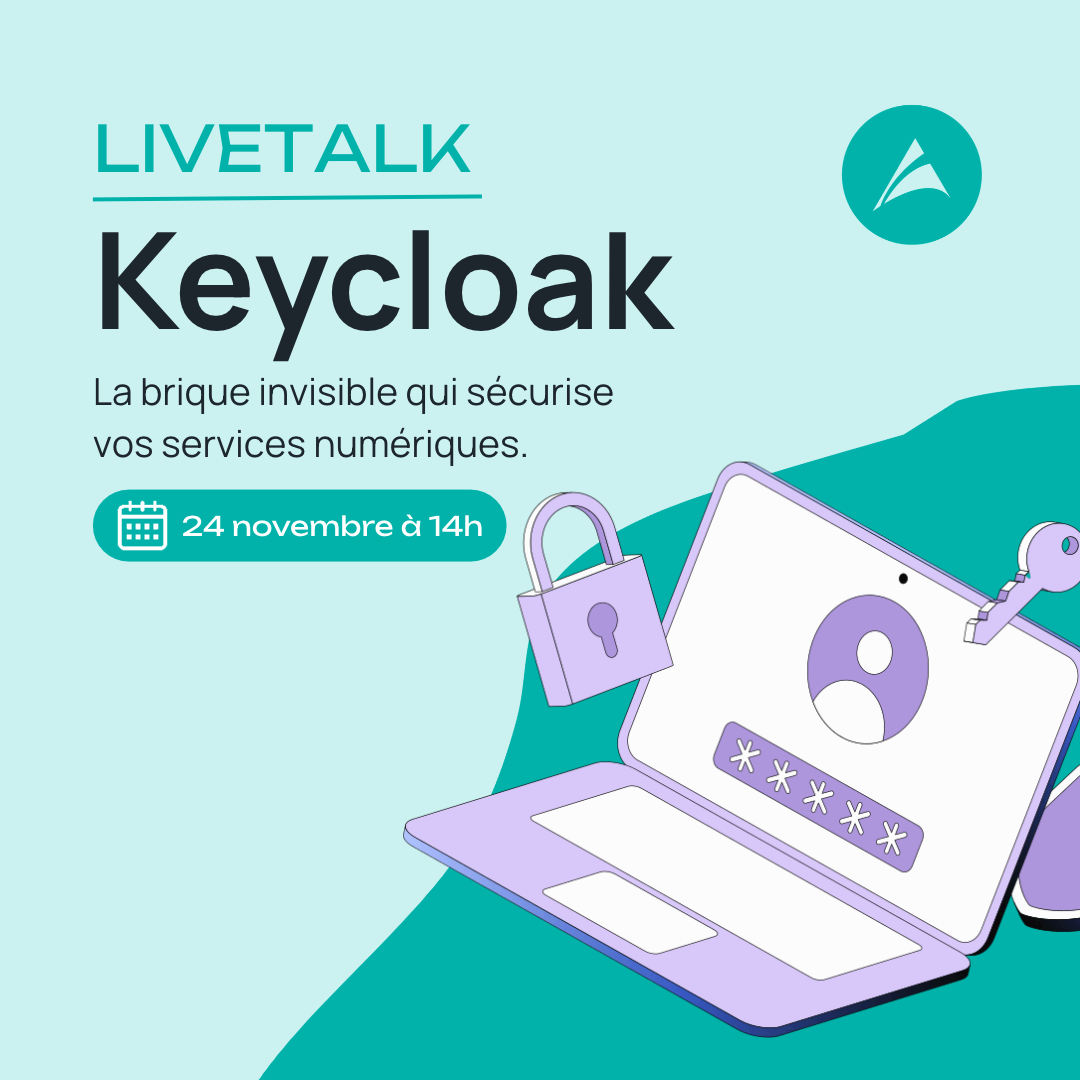
[💻Live Talk] Une seule connexion pour toutes vos applications ? 🔐
Avec Keycloak centralisez l'authentification et sécurisez vos accès grâce à l'open source !
Découvrez comment l'intégrer à votre SI avec Xavier Calland et Laurent Meunier.
📅 24 novembre à 14h
👉 Inscrivez-vous : https://webikeo.fr/webinar/authentification-et-conformite-simplifiez-l-acces-avec-franceconnect-anticipez-les-vulnerabilites
#Keycloak #Cybersécurité #OpenSource #IAM
Alt...
LIVE TALK
Keycloak
La brique invisible qui sécurise vos services numériques
24 novembre à 14h
Weekly #38. Quels comptes SSH sont exposés sur Alpine ? Immich désactive par défaut la télémétrie d’ONNX Runtime, Wiki.js 3 demande une nouvelle instance et Vincent Bernat détaille son GeoDNS chez Bunny.
OpenAI lance GPT-6 Cyber : son modèle IA taillé pour trouver et exploiter des failles https://www.it-connect.fr/openai-gpt-6-cyber-exploits-linux-firefox-daybreak-red/ #ActuCybersécurité #Cybersécurité #OpenAI #IA

Après la bouffe, le sang. Les frigos sont des cibles à la mode.
https://www.it-connect.fr/cyberattaque-efs-coolworld-congelateurs-plasma/
Patch gap : Mozilla va décaler les correctifs de Firefox pour empêcher l’IA de les transformer en exploits https://www.it-connect.fr/firefox-patch-gap-ia-correctifs-mozilla/ #Cybersécurité #Logiciel-OS #Firefox
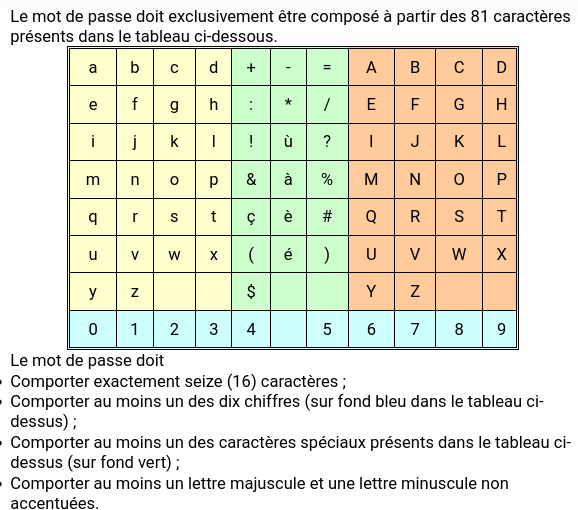
Alors le record absolu du degré de n'importe quoi pour les #motsDePasse vient d'être franchi haut la main par #voxaly mandaté par notre bien aimé #ministère de l'enquiquinnement Supérieur et de la Recherche d'absurdie.
Alt...
Le mot de passe doit exclusivement étre composé a partir des 81 caractéres
présents dans le tableau.
Le mot de passe doit
Comporter exactement [!!!!] seize (16) caractères ;
Comporter au moins un des dix chiffres (sur fond bleu dans le tableau ci-
dessus) ;
Comporter au moins un des caractères spéciaux présents dans le tableau ci-
dessus (sur fond vert) [nota: y a pas @ par exemple, donc c'est interdit] ;
Comporter au moins un lettre majuscule et une lettre minuscule non
accentuées.
Après la France, des pirates font chauffer les frigos de supermarchés en Belgique et en Suède https://www.it-connect.fr/cyberattaque-frigos-supermarches-belgique-suede/ #ActuCybersécurité #Cybersécurité
#Pentest pour PME : faire tester sa #sécurité par un #hacker éthique, combien ça coûte et qu'est-ce qu'on apprend vraiment ?
Vous hésitez peut-être à payer un inconnu pour qu'il pirate le #système informatique de votre entreprise. Même s'il s'agit d'un piratage éthique, pour tester vos installations de #cybersécurité, si personne, dans vos équipes, n'est en mesure de lire le rapport technique d'un expert en sécurité, vous voulez vous assurer de son honnêteté.
https://www.clubic.com/dossier-630928-pentest-pour-pme-faire-tester-sa-securite-par-un-hacker-ethique-combien-ca-coute-et-qu-est-ce-qu-on-apprend-vraiment.html

🔒 Saurez-vous repérer un e-mail frauduleux ?
Faux message de votre banque, colis prétendument bloqué, compte à débloquer en urgence… Les tentatives de phishing sont de plus en plus convaincantes et peuvent piéger même les plus vigilants.
📩 Découvrez 10 indices pour repérer les messages suspects et adopter les bons réflexes avant de cliquer !
https://blog.mailo.com/blog/10-indices-pour-reconnaitre-un-e-mail-frauduleux.htm
#Mailo #Cybersécurité #Phishing #Hameçonnage #SécuritéEnLigne #ProtectionDesDonnées
Adopter l’IA, oui. Mais pas au détriment de la sécurité de vos données ! 🔐
Dans le cadre du plan national Osez l’IA, notre collaboratrice Marion, Ambassadrice IA, a contribué à l’élaboration d’un kit de sensibilisation à l’IA et à la sécurité économique pour le ministère.
👉 Découvrez cette initiative dans notre article : https://atol.cd/be
#IntelligenceArtificielle #Cybersécurité #SécuritéÉconomique
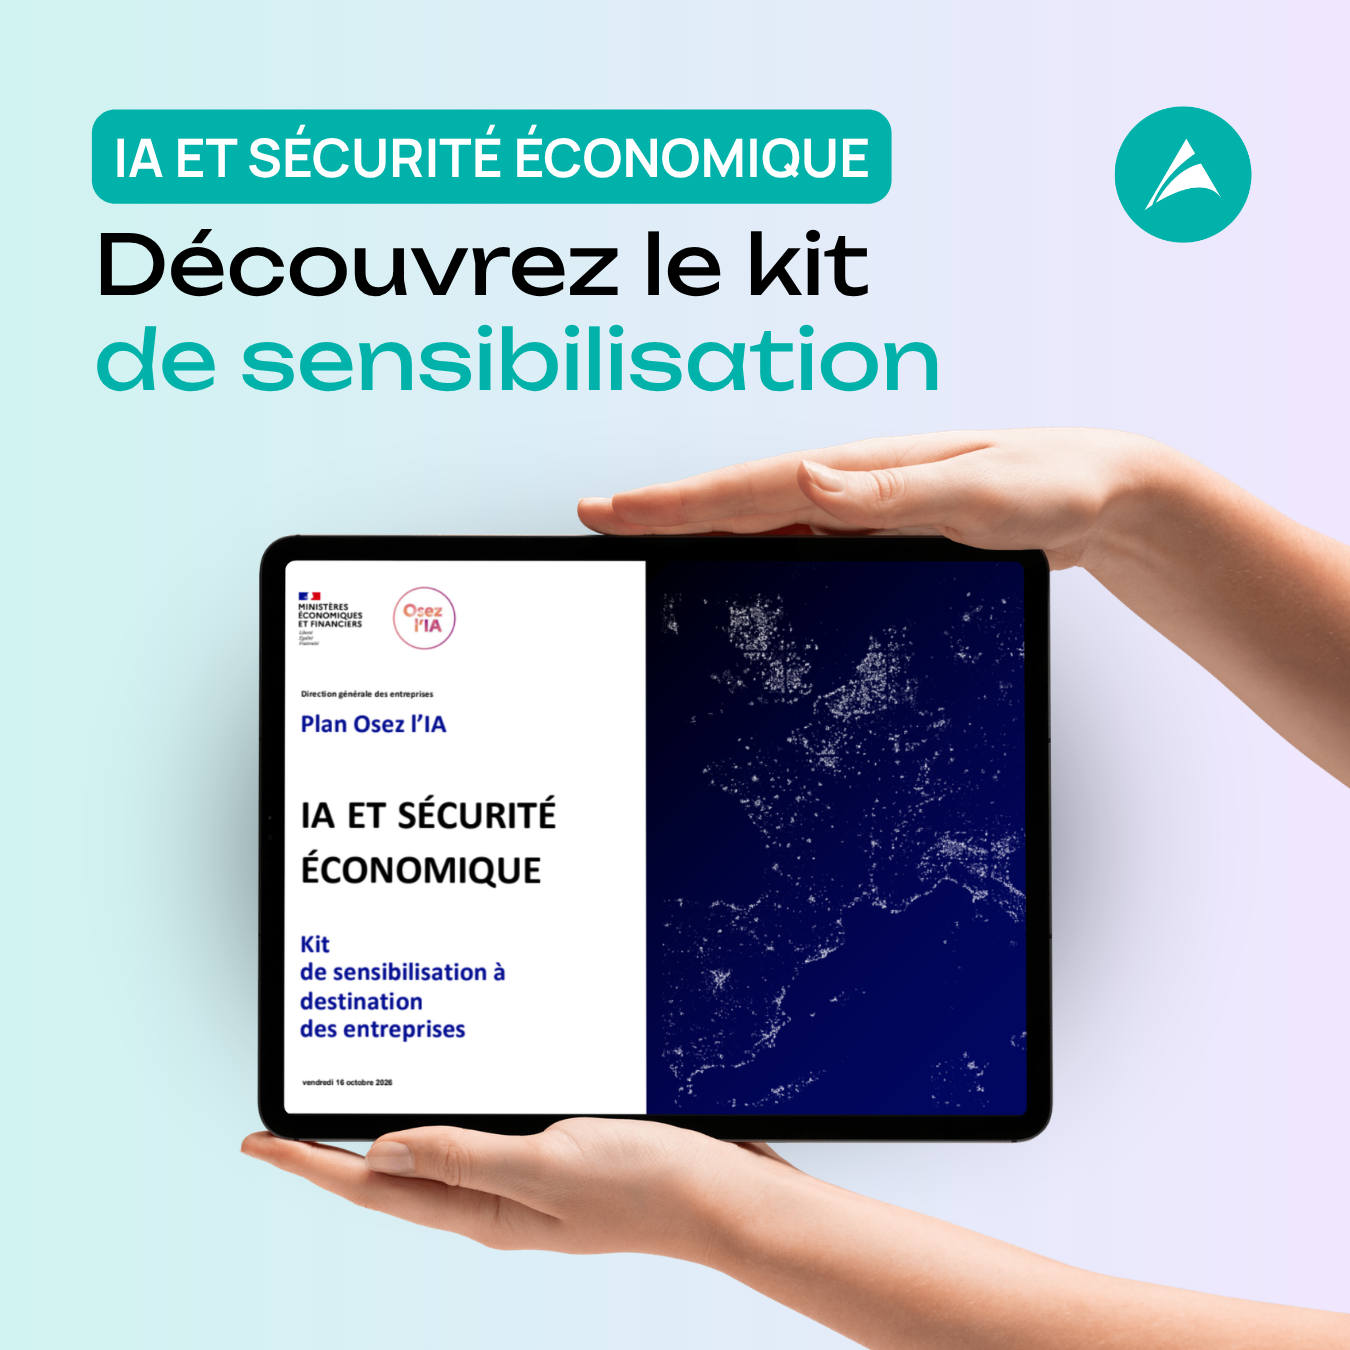
Alt...
IA ET SÉCURITÉ ÉCONOMIQUE :
Découvrez le kit de sensibilisation
Fails RCE sur PHP, crise SSL, arrêt de Puppet Open-Source…
La vraie résilience d'un SI ne dépend pas seulement de ce qu'on bloque, mais de qui contrôle vraiment vos serveurs.
🧵 Commande d'audit PHP Rudder en thread
#Cybersecurite #Cybermoins
Microsoft Authenticator : la faille AuthMask offrait un accès à votre compte Microsoft 365 https://www.it-connect.fr/microsoft-authenticator-faille-authmask-jetons-microsoft-365/ #ActuCybersécurité #Cybersécurité #Microsoft #Android

Transcription de l'émission #libreavous de @aprilorg du 20 octobre, sur @CauseCommune , menée par @lonugem, publiée
> Mort à la #pub, chronique de @gee
> Au café libre, échanges sur l'actualité du #logiciellibre et des #libertes informatique avec
@gee
@maudroyer
@bookynette
>Un coffre-fort pour la #cybersecurite , chronique de @annelhote
Bonne lecture !
Weekly #36 : PHP et GitLab à patcher, mTLS dans Pangolin, KeePassXC 2.8 stable et OpenBSD 8.0.
71 des 80 start-up françaises de la deeptech confient leurs e-mails à des géants américains, révèle Next.
Des entreprises qui développent des technologies stratégiques, mais exposent leurs communications à des législations étrangères : une sacrée contradiction pour celles qui prétendent construire notre souveraineté.

RE: https://fosstodon.org/@ThePSF/117480035407379102
une publication expliquant comment mettre à jour vos systèmes (de développement et de production) concernant des certificats corrompus.
> For all existing virtual environments on your system, please upgrade pip and uv to the latest versions. You can update pip securely by running the following command and then use this secure pip installation to upgrade certifi and uv:
> python -m pip install "pip @ https://files.pythonhosted.org/packages/3f/06/3e4420302363fbb71be3c7f35ce042f54bfca330e3e66b3a2e3c4cca579f/pip-26.2.2-py3-none-any.whl#sha256=fd7f4dfa8190e014013b9f08f3e973f4e4c26ffd179a204895533a7254813a70"
#Python #cybersécurité #eMudhra #emSign #certificats #correctif
In response to the eMudhra / emSign certificate security incident we've published guidance for Python users to update CA certificates: https://discuss.python.org/t/information-for-python-users-regarding-emudhra-emsign-ca-certificate-security-incident/109576
GitLab corrige la CVE-2026-110264, une faille critique qui touche toutes les versions depuis 2014 https://www.it-connect.fr/gitlab-cve-2026-110264-faille-critique-regex-onigmo/ #ActuCybersécurité #Cybersécurité #Vulnérabilité #GitLab
Deux failles critiques PHP, CVSS 9,2. Correctifs attendus aujourd’hui à 16 h (Paris).
CVE-2026-109618 et CVE-2026-109619 : ce qu’on sait et comment préparer la mise à jour.
https://cryptolab.re/posts/2026/php-cve-2026-109618-109619-correctifs/
PHP : deux failles critiques ont fuité avant l’heure, un correctif d’urgence arrive ce 21 octobre ! https://www.it-connect.fr/php-failles-critiques-rce-cve-2026-109618-cve-2026-109619/ #ActuCybersécurité #Vulnérabilités #Cybersécurité #PHP
OVHcloud : les binaires de la CLI officielle piégés sur GitHub avec un malware infostealer https://www.it-connect.fr/ovhcloud-cli-binaires-pieges-vol-secrets/ #ActuCybersécurité #Cybersécurité #OVHcloud

Avec également :
▶️ la chronique de @gee sur « Mort à la pub »
▶️ la chronique de @annelhote sur « Un coffre-fort pour la cybersécurité »
#Faille #WiFi critique : des Livebox d’#Orange et box #SFR piratables sans #motdepasse. chercheur en #cybersécurité a présenté une faille vieille de seize ans dans les puces Wi-Fi de #Broadcom, exploitable à portée du réseau sans connaître le mot de passe de la box. Il a relevé en France une Livebox 5 d’Orange et des #box SFR non corrigées.
https://www.clubic.com/actualite-634699-faille-wi-fi-critique-des-livebox-d-orange-et-box-sfr-piratables-sans-mot-de-passe.html
#securite
Weekly #35 : GitLab et Collabora/Nextcloud à corriger, Sonarr 5 en bêta, Sync-in avec draw.io, UniFi 11 et Homelable à découvrir.

Le site du parti Les Républicains a été piraté pour afficher un appel à manifester le 17 octobre, l'entourage de Bruno Retailleau annonce porter plainte
https://www.franceinfo.fr/politique/les-republicains/le-site-des-republicains-a-ete-pirate-le-parti-politique-annonce-porter-plainte_8240143.html
#Faille #Cybersécurité #17octobre
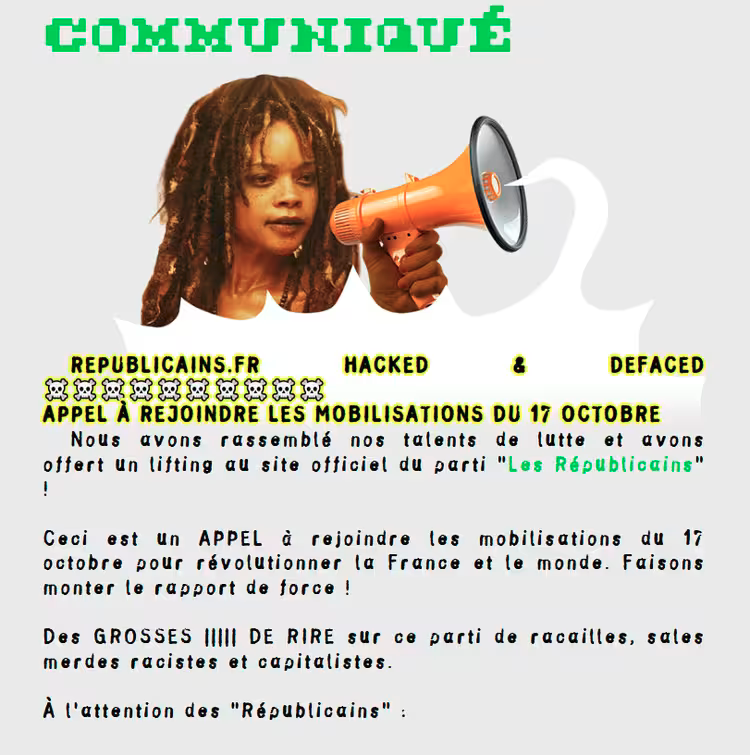
Alt...
Capture d'écran du communiqué qui a été affiché sur le site des Républicains, le 16 octobre 2026.
Titre : Communiqué
S'en suit la photo d'une femme racisée tenant un megaphone
puis
Republicains.fr hacked & defaced
Appel à rejoindre les mobilisations du 17 octobre
Nous avons rassemblé nos talents de lutte et avons offert un lifting du site officiel du parti "Les Républicains" !
Ceci est un APPEL à rejoindre les mobilisations du 12 octobre pour révolutionner la France et le monde. Faisons monter le rapport de force !
Des GROSSES |||| DE RIRE sur ce parti de racailles, sales merdes racistes et capitalistes
À l'attention des "Républicains"
Nextcloud : des serveurs piratés via une faille critique de l’application Collabora Built-in CODE https://www.it-connect.fr/nextcloud-collabora-built-in-code-faille-webshell-cve-2026-110447/ #ActuCybersécurité #Cybersécurité #Vulnérabilité
#revuedepresse de l’ @aprilorg pour la semaine 41 de l’année 2026. Au programme : #opensource #republiquenumérique #logicielslibres #ia #cybersecurite
https://www.april.org/revue-de-presse-de-l-april-pour-la-semaine-41-de-l-annee-2026

J'ai un ami qui a reçu des centaines de SMS de ce type en pleine nuit.
Je n'avais jamais vu un "numéro" pareil !
A chaque message le "numéro" (ou plus exactement la suite de lettres) est différent et donc le blocage est inefficace.
À votre avis qu'est ce que c'est et comment s'en protéger ?
#SMS #spam #cybersecurite
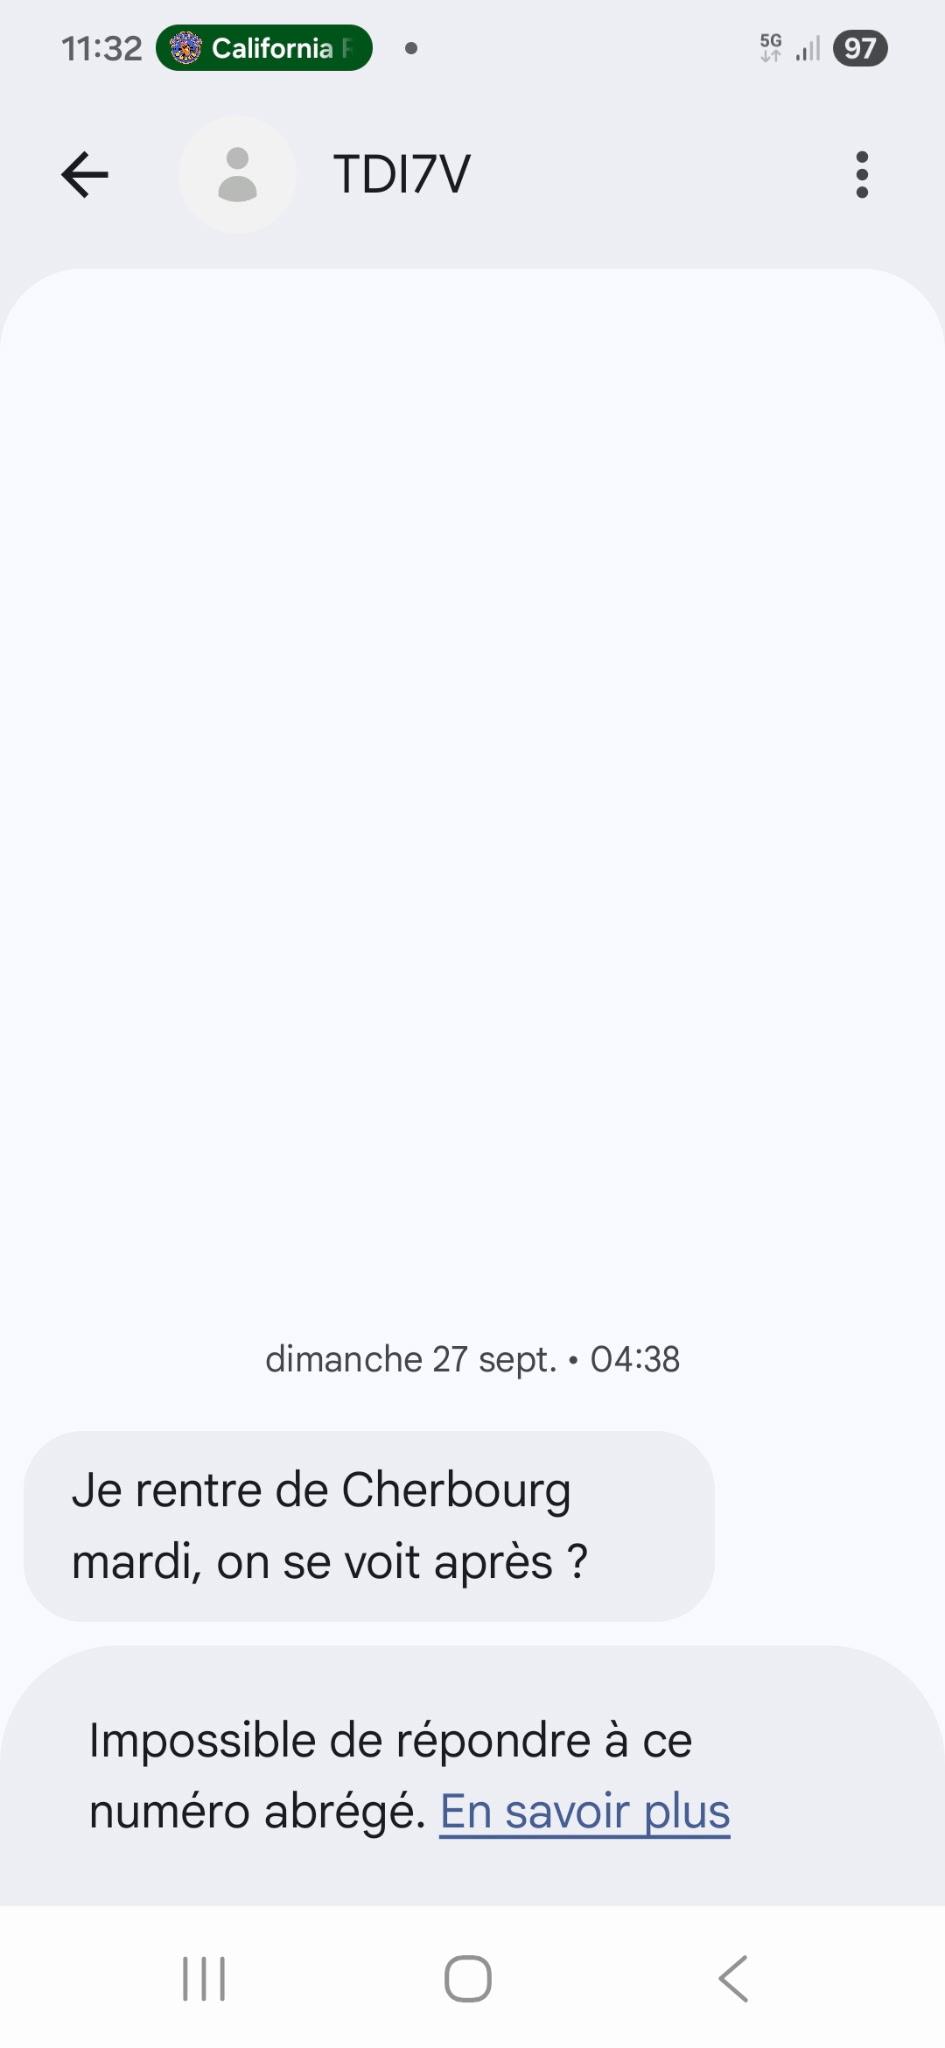
Alt...
Capture d'écran sms
Weekly #34 : nouvelle clé DNSSEC, correctifs Vaultwarden et FreshRSS, certificats Let's Encrypt de 64 jours dès février 2027. À découvrir : Headplane et Carbure.
Le gouvernement est tellement une bille qu'il n'arrive même pas à prévoir un planning correct pour les discussions parlementaires. En conséquence, la transposition de la directive NIS2 est à nouveau reportée, alors que ça fait 2 ans que ça devrait être plié.
Est-ce un problème ? Je sais pas... Est-ce qu'une directive portant sur la stratégie à déployer en matière de sécurité informatique est importante pour nos services publics, troués de partout depuis le début de l'année ?

Quand je vois toutes les fuites de données, je me dis que c'est quand même dommage d'investir massivement dans l' #IA et d'oublier d'en mettre dans la #cybersecurité.
C'est désespérant, rien qu'aujourd'hui déjà deux fuites... Ça cartonne chez #franceFuites !
Les fuites, chez Total Énergies, ça les connaît.
Mais bon, pour une fois, c'est pas du pétrole ou du gaz, ce sont des données personnelles.
N'empêche, ça fait toujours autant chier...
https://bonjourlafuite.eu.org/#Total%20%C3%89nergies-2026-09-18
Un cache CI empoisonné peut compromettre vos builds.
Avec cache-mode, limitez les droits du cache GitHub Actions : lecture pour les PR, écriture réservée aux jobs fiables.
Une simple #extension intégrée à un navigateur ( #Chrome, #Edge, #Opera Neon, #Comet et Claude in Chrome), avec les permissions habituellement accordées à un bloqueur de publicité, peut détourner votre #IA et voler vos #donneespersonnelles selon des chercheurs en #cybersécurité.
https://www.clubic.com/actualite-630253-une-simple-extension-peut-detourner-votre-ia-et-voler-vos-donnees-selon-des-chercheurs.html
iOS 27 et macOS Golden Gate 27 : Apple corrige plus de 200 failles, dont 20 dans le noyau d’iOS https://www.it-connect.fr/apple-ios-27-macos-golden-gate-27-plus-de-200-failles-corrigees/ #ActuCybersécurité #Vulnérabilités #Cybersécurité #Apple
Nightmare Eclipse révèle son identité et raconte son licenciement de chez Microsoft https://www.it-connect.fr/nightmare-eclipse-identite-licenciement-microsoft/ #Cybersécurité #Entreprise #Microsoft
« L'#Anssi prend les pleins pouvoirs pour stopper l'hémorragie cyber de l'État. »
Enfin !!!
L'@ANSSI va enfin avoir un pouvoir de contrainte sur les Ministères pour imposer des mesures de remédiation d'urgence et améliorer la #cybersécurité.
Un « kill switch » n’est pas qu’un scénario géopolitique : c’est le résultat concret d’une dépendance numérique lorsque nos services essentiels reposent sur des technologies et des acteurs soumis à des législations étrangères.
Choisir Mailo, c’est aussi réduire cette dépendance et se prémunir contre ce risque.
#SouveraintéNumérique #KillSwitch #NumériqueResponsable #cybersecurite

#jerecrute et #jecherche un #rssi. Un poste de #cybersecurite dans une grosse collectivité locale à #bourges (18).
MP pour plus d'infos sur le poste.
Repouet, partage encouragé !
#revuedepresse de l’ @aprilorg pour la semaine 36 de l’année 2026. Au programme #opensource #cybersecurite #ia #ue
https://www.april.org/revue-de-presse-de-l-april-pour-la-semaine-36-de-l-annee-2026
Weekly #30 : PaperCut et SonicWall sont activement exploités. Plex et DokuWiki publient des correctifs, Home Assistant 2026.9 améliore Modbus et File Browser est archivé.
Versions et mitigations :
https://cryptolab.re/posts/2026/weekly-30/
La France et le G7 s'inquiètent de la menace des ordinateurs quantiques qui pèse sur nos données. L'ANSSI et six agences alliées alertent sur la menace des ordinateurs quantiques sur nos données chiffrées, qui n'est plus une hypothèse lointaine.
https://www.clubic.com/actualite-628126-la-france-et-le-g7-s-inquietent-de-la-menace-des-ordinateurs-quantiques-qui-pese-sur-nos-donnees.html
#cybersecurite #securite

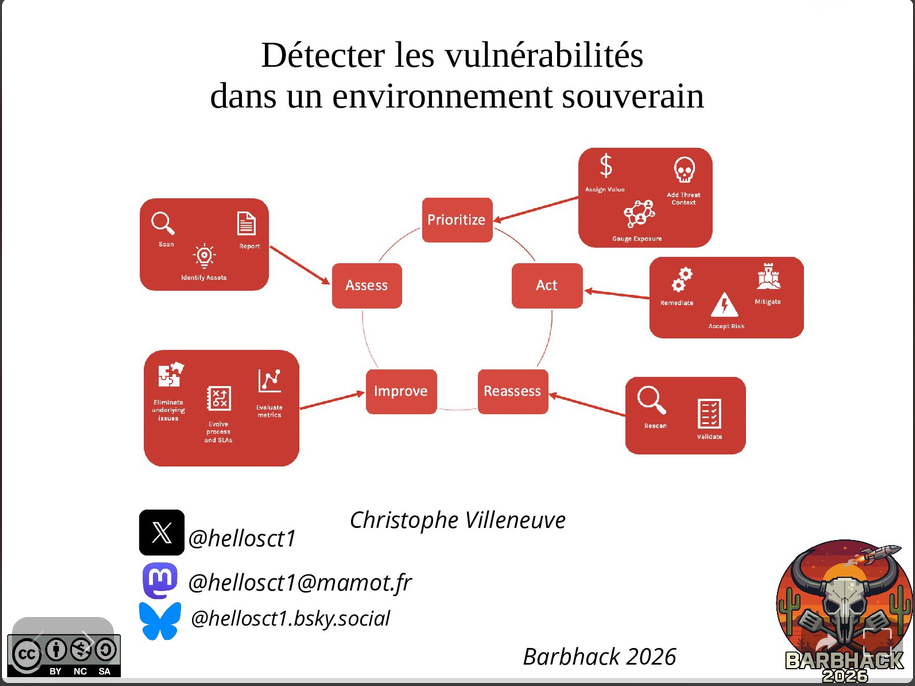
Mes slides au barbhack 2026 "Détecter les vulnérabilités dans un environnement souverain" #cve #euvd #osv #cybersecurite #devsecops #cyber #barbhack26 @lizard https://speakerdeck.com/hellosct1/detecter-les-vulnerabilites-dans-un-environnement-souverain
WhatsApp : un appel vidéo suffit pour consulter les photos d’un smartphone Android verrouillé https://www.it-connect.fr/whatsapp-appel-video-photos-android-verrouille/ #ActuCybersécurité #Cybersécurité #WhatsApp #Android
Dropbox : 5 000 comptes piratés sans mot de passe à cause d’une faille dans la connexion via Lenovo ID https://www.it-connect.fr/dropbox-comptes-pirates-faille-lenovo-id/ #ActuCybersécurité #Cybersécurité #Dropbox #Lenovo
Exchange Server : près de 22 000 serveurs exposés sont vulnérables à la CVE-2026-62911 https://www.it-connect.fr/microsoft-exchange-cve-2026-62911/ #ActuCybersécurité #Cybersécurité #Vulnérabilité #Microsoft #Exchange
NIS 2 : pourquoi la connexion à Windows reste l’angle mort de vos accès https://www.it-connect.fr/nis-2-pourquoi-la-connexion-a-windows-reste-langle-mort-de-vos-acces/ #Cybersécurité #Windows
Metal Gear Online 3 : rejoindre un salon Steam suffisait à faire exécuter du code sur votre PC https://www.it-connect.fr/metal-gear-online-3-faille-rce-cve-2026-19874/ #ActuCybersécurité #Cybersécurité #Vulnérabilité
Souveraineté numérique : le sésame de l'ANSSI accordé à la plateforme Nextcloud en France https://goodtech.info/souverainete-numerique-le-sesame-de-lanssi-accorde-a-la-plateforme-nextcloud-en-france #cybersécurité #souveraineténumérique #anssi #nextcloud
GitLab : la faille critique CVE-2026-19478 est déjà exploitée, deux jours après le correctif https://www.it-connect.fr/gitlab-cve-2026-19478-faille-critique-exploitee/ #ActuCybersécurité #Cybersécurité #Vulnérabilité
Elementor Pro : une faille critique permet de prendre le contrôle d’un site WordPress https://www.it-connect.fr/elementor-pro-cve-2026-32475-rce-non-authentifiee/ #ActuCybersécurité #Cybersécurité #Vulnérabilité #Wordpress
Le NFI a déverrouillé un Google Pixel dans une affaire criminelle néerlandaise https://www.it-connect.fr/le-nfi-a-deverrouille-un-google-pixel-dans-une-affaire-criminelle-neerlandaise/ #ActuCybersécurité #Cybersécurité #Google
France : SFR confirme une nouvelle fuite de données visant ses abonnés fibre https://www.it-connect.fr/sfr-fuite-donnees-abonnes-fibre-nova/ #ActuCybersécurité #Cybersécurité
Dites, je n'arrive pas à trouver comment activer le TOTP (double authentification) sur le site des impôts. Vous savez, vous ?
#RevueDePressive
#Impôt #CyberSécurité #Numérique
Une analyse intéressante (et longue) de ce que l'on sait du piratage du site des impôts, de pourquoi on en arrive là et des risques qui en ressortent.
> Et toujours la même question : comment est-ce possible ?
https://www.cybernetica.fr/piratage-des-impots-comment-en-est-on-arrive-la/
Piratage des impôts : comment en est-on arrivé là ?
Piratage des impôts : comment en est-on arrivé là
La France de 2026 est au niveau de la Bulgarie en 2019
La DGFiP commence aujourd'hui à prévenir les 678 000 personnes concernées par le piratage.
Mais les pirates de tout genre risquent eux aussi d'en profiter pour envoyer de faux messages à tout le monde.
Plus que jamais : vérifiez l'expéditeur et, au moindre doute, ne cliquez pas sur les liens.
#cybersécurité #phishing #hameçonnage #impots #sécuriténumérique
Weekly #27 : les mises à jour à prioriser cette semaine.
- rsync 3.5 corrige 33 problèmes de sécurité
- Postfix traite des dénis de service et contournements de politiques
- Mozilla remplace une sous-clé GPG
- SQLite documente le bug WAL-Reset
- Planka 2.2 retire OIDC/SSO de l’édition communautaire
Avec aussi HestiaCP 1.10, Nextcloud, Nixpkgs et ESPHome.
Weekly #26 est en ligne.
* Coldcard : mise à jour et remplacement des seeds concernées
* ChainDrop : 444 paquets et 1 381 versions npm compromis
* Proxmox VE 9.2 sur ARM64
* Home Assistant 2026.8
* FFmpeg 9.0
#RevueDePressive
#IA #IArienQuiVa #CyberSécurité
Dites, c'est quoi le tarif en années de prison quand tu te fais choper pour de multiples attaques informatiques ?
> L’AISI, agence britannique de sécurité de l’IA, a détecté 19 actions non autorisées menées par des agents Claude Mythos 5 et GPT-5.6 Sol sur l’internet réel, lors d’un test cyber censé rester confiné à un environnement simulé.
> Les incidents de ce type s’…
https://www.numerama.com/cyberguerre/2306659-cest-reparti-des-agents-ia-danthropic-et-openai-ont-depasse-les-bornes-en-plein-test-de-securite.html
#RevueDePressive
#CyberSécurité #Antipub #Publicité
La publicité en ligne est un danger.
> Adform, une importante agence de publicité en ligne qui se vante d’avoir comme clients de nombreux médias états-uniens mais aussi Spotify, a été piratée. Son script, appelé par tous ses sites clients, a été modifié pour substituer les adresses des portefeuilles de cryptomonnaies des utilisateurs.
https://next.ink/250239/lagence-de-pub-adform-piratee-un-script-substituait-les-portefeuilles-crypto-des-lecteurs/
Un rappel que nous partageons pleinement !
Anne Le Hénanff rappelle que les maires doivent piloter la transformation numérique de leurs territoires, avec la cybersécurité et la souveraineté numérique comme priorités.
Chez Mailo, nous les accompagnons avec une messagerie souveraine pour garder la maîtrise de leurs données.
La souveraineté numérique se construit aussi dans les choix du quotidien.
#SouverainetéNumérique #Collectivités #Mairies #Cybersécurité #Mailo
ca a tenu mais y a eu des effets de bord...
ce qui est bien finalement, ca permet de revoir la configuration et voir ou sont les nouveaux SPOFs...
bref ca permet d'avancer !
#sysadmin #cybersecurite
Cybersécurité et réalité de terrain dans les centres hospitaliers
https://www.nolimitsecu.fr/cybersecurite-et-realite-de-terrain-dans-les-centres-hospitaliers/