Search results for tag #infosec
Does anyone have a direct link to the Post-Incident Report for Microsoft 365 for the November 12/13 outage?
Plenty of websites mention it, but I cannot find a direct link.
> PHP's HTTP and FTP stream wrappers can send data without encryption when an HTTPS or FTPS URL has an uppercase S in its scheme, for example HTTPS://, httpS:// or FTPS://. Applications using file_get_contents(), fopen() or other stream functions may therefore expose passwords, authentication tokens, request bodies or transferred files to an attacker able to observe the network traffic.
> since PHP 5.2.0, and redirects to a mixed-case URL since PHP 4.3.0.
https://github.com/php/php-src/security/advisories/GHSA-f6gg-rchx-xw8j
I used to have a "Special Interest" in the anime movie "Akira". I've watched that movie over 50 times, in awe of its genius. A big theme in that movie is sort of exploring the philosophical question: what's the point of bestowing God-like powers on ourselves, when we still have the shabby morality of sketchy, mere mortals? And that power will very likely explode in our faces, spectacularly?
All the big problems in the IT and InfoSec world these days, from all the dodgy, "cowboy-plumbing" vibe-coded, strangely failing infrastructure, and AI-accelerated security exploitation are strikingly similar to the second half of the movie Akira, where where things just keep going from bad, to worse, to even worse, to surprisingly crazy worse yet.

... [SENSITIVE CONTENT]
ASN: AS16276
Location: Dunkerque, FR
Added: 2026-11-19T15:10
Update PHP and tell your server-ing friends to do the same: https://thehackernews.com/2026/11/php-fixes-7-critical-flaws-including.html?m=1
(don't forget to restart the PHP service when you have)
Freeradical.zone is a Mastodon server themed around infosec and privacy and technology and leftward politics and cats and dogs.
This server has been online since 2017.
You can find out more at https://freeradical.zone/about or contact the admin account @tek
#FeaturedServer #InfoSec #Privacy #Tech #Mastodon #Fediverse #FreeFediverse

RE: https://chaos.social/@jonty/117642952084252628
What should we give a server admin / the #infosec team in its Christmas stocking???
 🎸 🏳️🌈 ⁂
⋅ PHP Fixes 7 Critical Flaws, Including Bugs That Could Allow Remote Code Execution
− https://thehackernews.com/2026/11/php-fixes-7-critical-flaws-including.html


Security advisory for #Openfire admins: two unrelated issues, neither in Openfire's own code, both needing your attention.
Java4Shell (CVE-2026-114938) is a bug in OpenJDK's Base64 decoder. Openfire decodes Base64 during authentication, so treat vulnerable installs as exposed. Check which Java you run and apply your vendor's November update.
The compromised eMudhra/emSign CAs may still be in your trust store. Remove emSign ECC Root CA - G3.
https://discourse.igniterealtime.org/t/security-advisory-java4shell-and-emudhra-certificates/96655

CVE-2026-118007 (CRITICAL, CVSS 10): Firefox <153.7.0-1.oe2403sp4 has a use-after-free vulnerability in JavaScript GC. Immediate patching is vital to prevent exploitation. Details: https://radar.offseq.com/threat/firefox-security-update-cve-2026-118007-4c4a3ec8e3e99490 #OffSeq #Firefox #Infosec #CVE2026118007
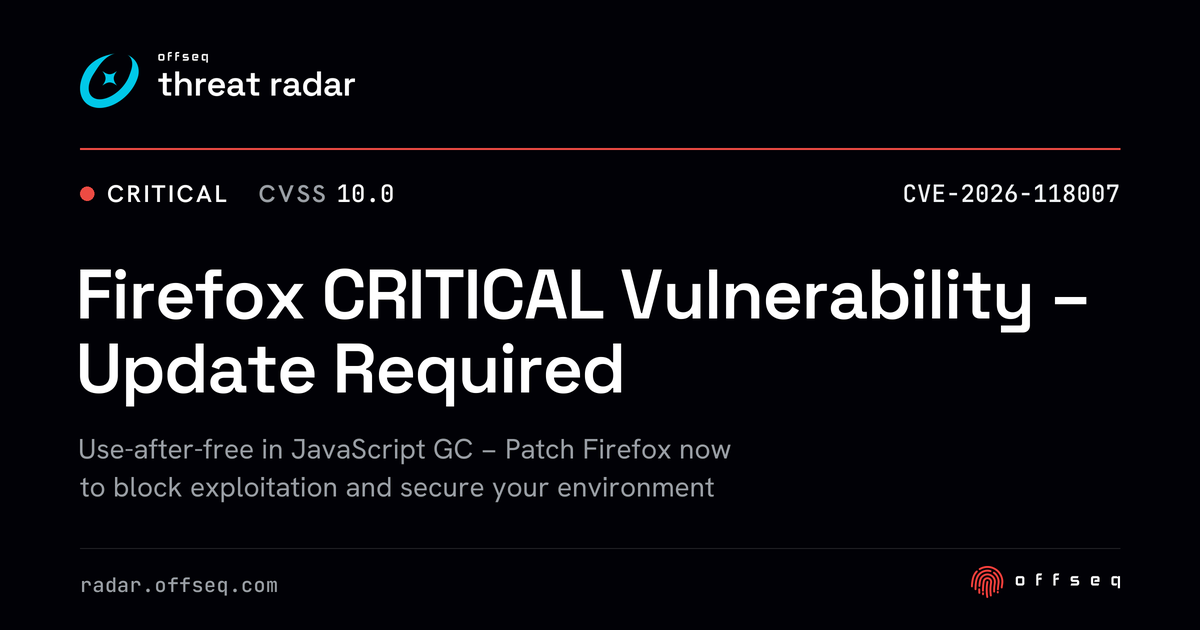
Alt...
Critical threat: firefox security update (CVE-2026-118007)
PHP Warns of Critical Security Flaws Affecting All Supported Versions, Fixes Coming November 19 #PHP #Infosec
https://thehackernews.com/2026/11/php-warns-of-critical-security-flaws.html?m=1

New infosec AI guidance just dropped
#infosec #Shitpost #Shitposting #ShamelesslyStolenFromSomewhereElseOnTheInternetHonestlyICantKeepTrackOfThisStuffAnymore

Alt...
PLEASE
Don't
Thank you

RE: https://framapiaf.org/@davidrevoy/117639668805438932
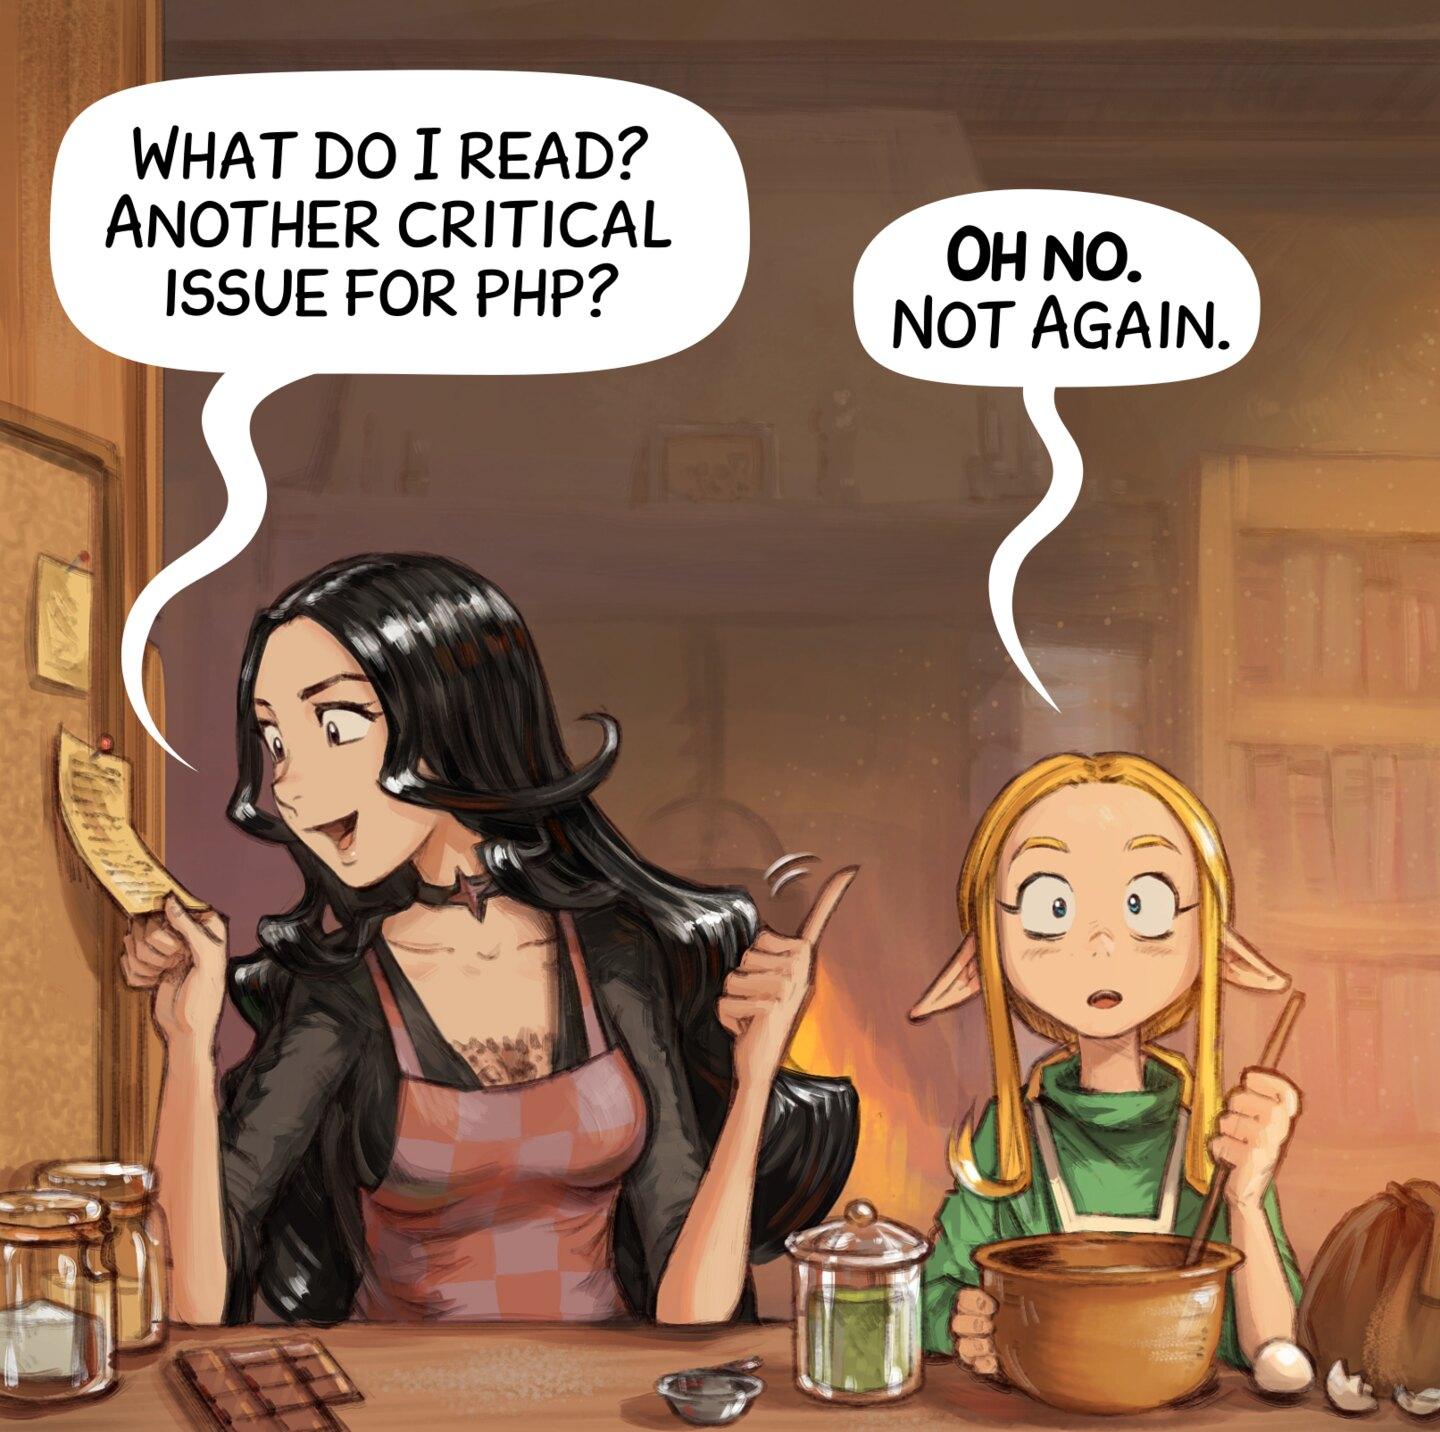
Ael Yokan boosted🤔 This panel has serious meme potential.
Alt...
In a kitchen, Cepper reads a note pined on the wall, amused, while Amall is perplexed and thinks out loud, staring at the camera. Cepper: What do I read? Another critical issue for PHP? Amall: Oh no. Not again.


Today is a turning point for me.
I used to say: solid processes and automation just have to be good enough to absorb the flood of hard new CVEs.
Today I'm admitting that my team and I are running on empty. This pace can't continue.
Everything before Java was already brutal. Java made it worse. NGINX now feels like the breaking point.
If you liked PHP's last critical vulnerability, you will love PHP's latest critical vulnerability!
https://www.php.net/archive/2026.php#2026-11-18-1
(no, I have no details)
Sigh. Here we go again.
https://nginx2root.com/
Can we please stop writing mission-critical software – or, you know, generally software – in non memory-safe languages please?
New episode of Breach Please: the NSA's network went down nationwide today, and the Director of National Intelligence went on Fox Business and said it was caused by a routine PHP patch. Jake, Jess, and Richy are not buying that explanation, and they walk through why a patch that trivial could not plausibly take down an entire isolated network, plus the FBI's bizarre decision to seize a router in the investigation. Also this episode: a new Java JDK vulnerability is being compared to this year's PHP to Shell bug, but the crew digs into why it is probably a smaller deal. It only affects specific generations of Intel Xeon and AMD processors from 2021 onward, tied to a hardware accelerated base64 encoding feature, and Jake could not get the published proof of concept to reproduce on his own test systems. Oracle has already pushed a patch. Plus a candid conversation about vulnerability management as an audit function instead of an operational one, and why CISOs keep getting held accountable for things they have no authority to fix. Jake (@malwarejake), Jess (@Secitup), and Richy (@maplespock) break it all down. https://youtu.be/Gur6qdRfGas #CyberSecurity #InfoSec #VulnerabilityManagement

RE: https://infosec.exchange/@kimzetter/117530581151433555
Hey-ho, #infosec and #crypto folks, did you see this reporting in October about backdoored #Ledger and #Trezor hardware #crypto wallets, from @kimzetter? I'm catching up on my #threatIntelligence reading so I just came across it today thanks to a blurb last month in @zackwhittaker's weekly newsletter.
You should read it if you haven't. It's fucking wild.
And it makes me really happy that I don't have any money in crypto.
RE: https://infosec.exchange/@kimzetter/117435562972233021
Trezor has announced that a Trezor Safe 5 wallet sold by CryptoBilis - an authorized seller in Malaysia - has been found to be compromised with an implant. When I wrote a story two weeks ago saying that Trezor wallets, like Ledger wallets, had been found with implants in them, Trezor criticized the story, saying that the compromised Trezor wallets that were mentioned in the story were only sold by unauthorized sellers, not authorized ones like the compromised Ledger wallets. Since unauthorized sellers are inherently less trustworthy, Trezor considered this a non-story. But yesterday the company admitted that it received a credible report that a Trezor wallet sold by an authorized seller has also been compromised with an implant. I updated my previous story 👇

RE: https://federate.social/@jik/117628408747276598
I've been stewing about this article for the past few days, and what my brain keeps coming back to is this:
Given the sophistication and scope of the hardware back-doors implanted in these crypto wallets, how can any of us working in #infosec have confidence that _any_ of the hardware we're responsible for securing isn't back-doored?
I feel like there could be LTE spying or dead-man's-switch devices in pretty much any hardware that we wouldn't know about.
This scares the crap out of me.
1/2
RE: https://infosec.exchange/@kimzetter/117530581151433555
Hey-ho, #infosec and #crypto folks, did you see this reporting in October about backdoored #Ledger and #Trezor hardware #crypto wallets, from @kimzetter? I'm catching up on my #threatIntelligence reading so I just came across it today thanks to a blurb last month in @zackwhittaker's weekly newsletter.
You should read it if you haven't. It's fucking wild.
And it makes me really happy that I don't have any money in crypto.RE: https://infosec.exchange/@kimzetter/117435562972233021
Trezor has announced that a Trezor Safe 5 wallet sold by CryptoBilis - an authorized seller in Malaysia - has been found to be compromised with an implant. When I wrote a story two weeks ago saying that Trezor wallets, like Ledger wallets, had been found with implants in them, Trezor criticized the story, saying that the compromised Trezor wallets that were mentioned in the story were only sold by unauthorized sellers, not authorized ones like the compromised Ledger wallets. Since unauthorized sellers are inherently less trustworthy, Trezor considered this a non-story. But yesterday the company admitted that it received a credible report that a Trezor wallet sold by an authorized seller has also been compromised with an implant. I updated my previous story 👇
We wanted to know long it takes for a vulnerability to get a public exploit, so we built a tool to track it:
- Newly published PoCs
- Time to first PoC
- Vulnerabilities with public exploits
- CISA KEV coverage
And yes, some PoCs appear before the CVE is even published.
Explore it: https://poc.griffinguard.io/
Feedback welcome!
On dit "bravo" !
Y a du boulot encore…
⋅ La CNIL sanctionne Macif Vie à hauteur de 5 millions d’euros pour des mots de passe en clair

 🇺🇸
 Para quem não entendeu:
 O domínio
codeberg.org "foi desaparecido" literalmente da noite para o dia!
https://social.anoxinon.de/@codebergstatus/117636437840688845
https://mastodon.ar.al/@aral/117636864353855493
#colonialismoDigital #soberaniaDigital #infoSec #DNS #codeberg

CJPME confirms that the Tim Hortons app is sending sensitive user data to Forter, an Israeli cyber-tech company founded by alumni of the Israeli military’s infamous Unit 8200.
A story by CBC News omitted the company name and its location, despite experts describing the data grab as "excessive" and "beyond the pale."
#CdnPoli #Canada #Israel #infosec #Forter #Privacy

Alt...
A press release from Canadians for Justice and Peace in the Middle East (CJPME) dated November 17, 2026, titled "Revealed: Tim Hortons app sending sensitive user data to Israeli cyber-tech company." The statement claims the Tim Hortons app shares user data with Forter, a company founded by alumni of the Israeli military's Unit 8200, and calls on Tim Hortons to cut ties with the firm.
The Nov 16 script poisoning that hit BBC, Zoom, and CNN used a stack that other deployments share.
Censys ARC mapped it: an MCH control panel on 136 web properties, a "Caishen" iOS exploit backend on 105, and a channel code that is the kit's default value. More: https://censys.com/blog/mch-and-caishen-supply-chain-poisoning-pushes-ios-exploits/
#CensysARC #Infosec #ThreatIntel #SupplyChainAttack #iOS #Caishen
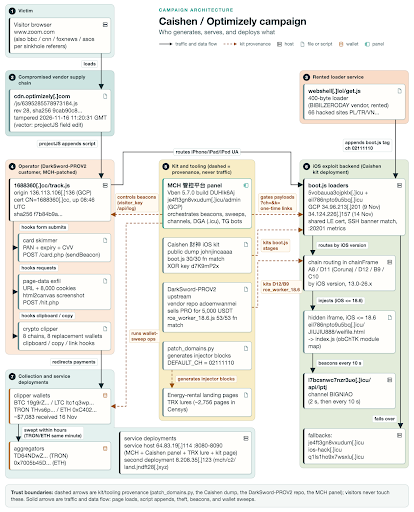
Alt...
Censys flowchart titled "Caishen / Optimizely Campaign" outlining the process of generating, serving, and deploying with various steps and entities involved. Each step includes detailed notes, arrows indicating the flow, and references to specific tools or services like Atob.js, Atob.beautiful.js, and ruleset loaders for Android and iOS. The layout is structured with color-coded sections for clarity.
RE: https://infosec.exchange/@ifin/117630530054379148
I am firmly of the opinion that for almost all the websites using CDNs, they are basically of no benefit and are used only due to cargo-culting from the olden days when browser cache was not compartmentalized between origins and HTTP/2 did not exist.
For years I've been saying CDNs are a net liability for most websites; one of the reasons is that they are a juicy target. Anyone with sufficient access gets to deploy any JS to any site that pulls JS from them.
Lo and behold…
Zack Whittaker boosted
IFIN - The Independent Federated Intelligence Network » 🌐
@ifin@infosec.exchangeIt's late, but we wanted to get this story out. 186 popular sites were compromised today with malicious JavaScript. The injected code could skim card numbers, steal cryptocurrency, take screenshots, and even deliver iOS malware.
https://ifin.network/t/optimizely-cdn-compromised-to-steal-cards-crypto-deliver-malware/994

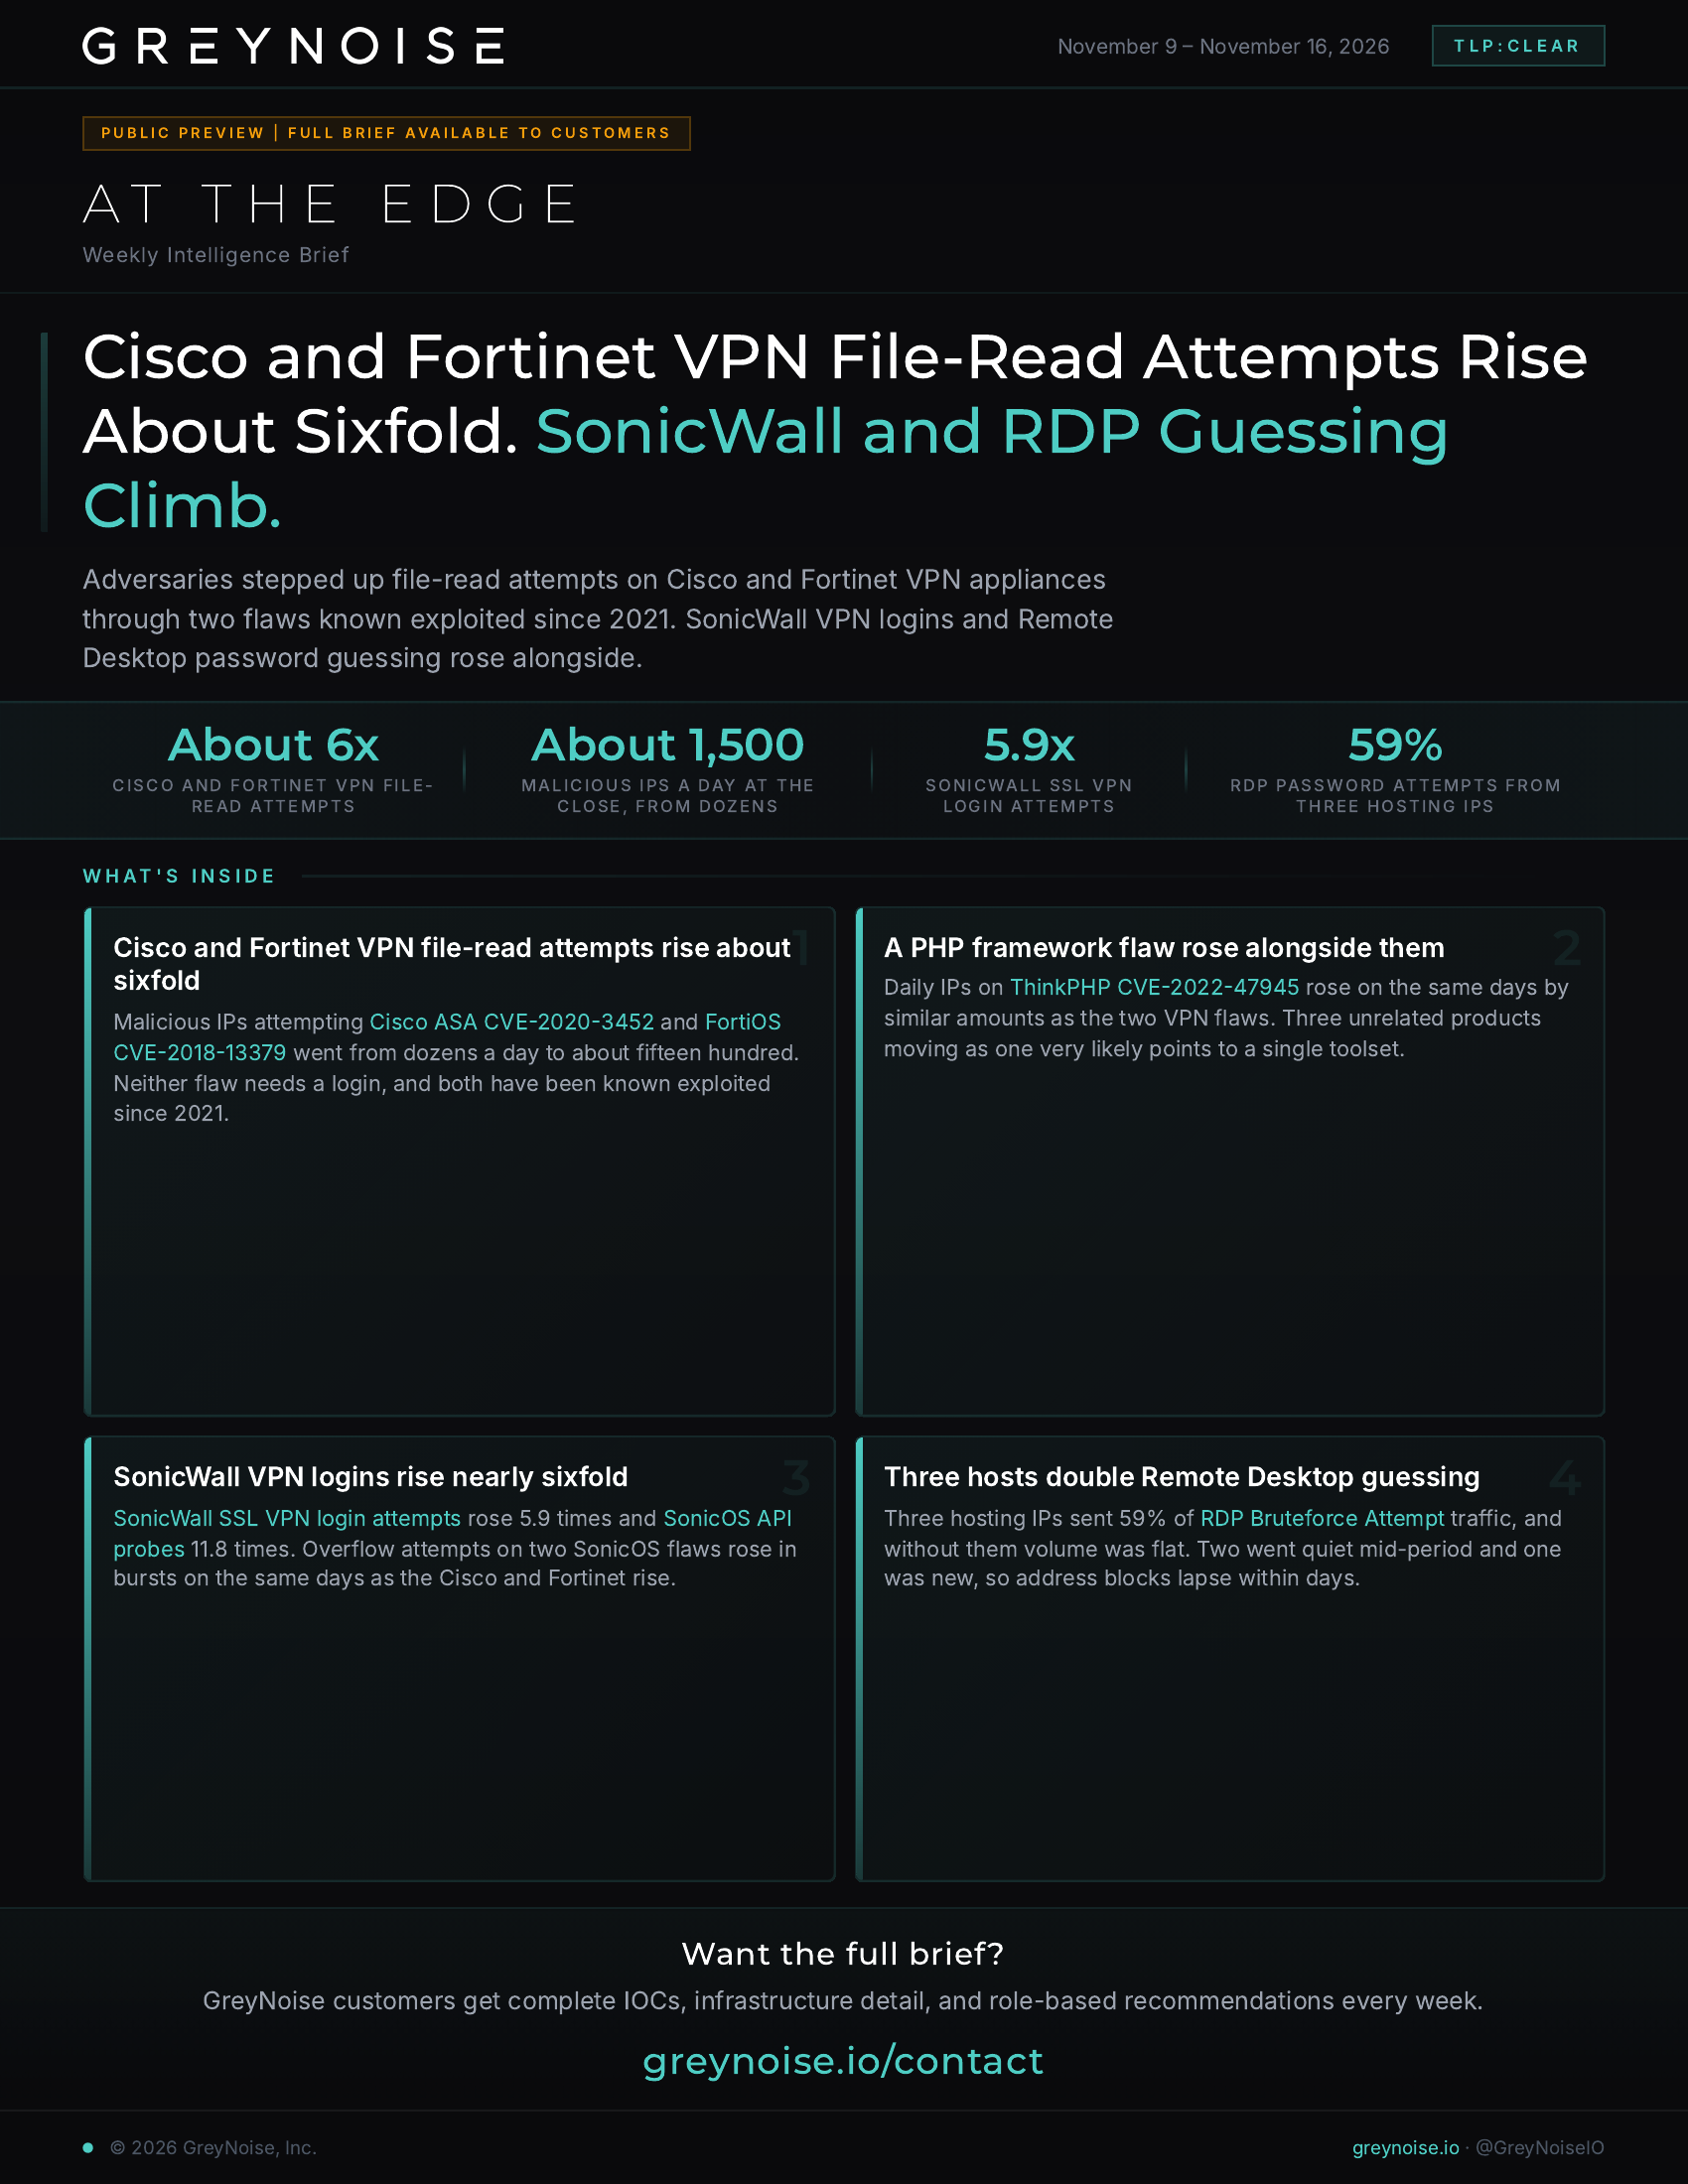
Malicious IPs attempting two known exploited Cisco ASA and FortiOS file-read flaws, both fixed years ago, went from dozens a day to about fifteen hundred this week.
SonicWall VPN login attempts also rose nearly sixfold.
GreyNoise customers get the full weekly brief. Our public At The Edge Clear one-pager is below and 🔗 https://www.greynoise.io/resources/at-the-edge-clear-111626
#ThreatIntelligence #CyberSecurity #GreyNoise #InfoSec

"On November 16, security researcher Scott Helme and his team at Report URI identified malicious JavaScript in Optimizely files associated with 178 organizations, including the BBC, CNN, Zoom, Salesforce, and GitLab."
Malwarebytes: CNN, BBC, Zoom, and other sites served malicious code in supply-chain attack https://www.malwarebytes.com/blog/news/2026/11/cnn-bbc-zoom-and-other-sites-served-malicious-code-in-supply-chain-attack
Here's the original source. The post was just updated.
Report URI: World's Largest Brands Infected With Malware Via Optimizely https://blog.report-uri.com/worlds-largest-brands-infected-with-malware-via-optimizely/#update-17-november-2026-0917-utc #infosec #malware #JavaScript #GitLab
⋅ Critical Java 17 RCE Vulnerability Puts Servers at Risk as Oracle Releases 11 Security Fixes
I am amazed at the number of people who spin up #selfhosting servers and services and then moan and moan about having to tackle the same problems that big tech, heck, any tech, hasn't been able to solve since the beginning of tech... humans trying to break into or put one over, on their server/services, like hacks, data theft, spam, etc using all tools possible like AI, bots, JS, actual humans in a boiler room. It's par for the course.
I know every service connected to the WAN is under, or potentially, under attack at all times and even stuff hidden in the LAN for local use has rogue agents trying to get in somehow.
Hell, I know that is true with the Bluetooth connected spinal medication pump in my gut! #Infosec.
For me, there is no such thing as spin it and forget it.


⚠️ CVE-2026-114938: a critical Java/OpenJDK 17 RCE (CVSS 4.0 9.2, no authentication needed). It affects 17.0.6 and later, and the patch is due on Nov 18 (KST) with Oracle's November update.
Read Details: https://www.cyberkendra.com/2026/11/cve-2026-114938-pre-auth-rce-flaw-in-java-17-puts-servers-at-risk.html
#Java #security #infosec #Javaupdate
Question to #infosec folks: how are capture the flag (#CTF) competitions adapting to LLM-gen-AI? Do they forbid using them? (If so, I'd argue that they no longer represent the state of play in cyber attacks any more.) Or do they allow them? (In which case, how do they avoid leveling the playing field too much and that all participants find the same issues too quickly?) I'm very curious about this.
If you have Optimizely on your website, it would be *very* sensible to remove it ASAP until the situation is fixed.
@ScottHelme very kindly let me know about this - it's an emerging situation but looks like they may have been compromised to some extent. Some of their JS now includes malware. It's literally everywhere.
Please share so folks are aware.
A supply-chain attack on Optimizely (A/B testing platform) injected malware into JS snippets loaded by ~178 major sites including Zoom, BBC, CNN, Salesforce, GitLab, Ledger, HSBC and IKEA.
The payload swapped crypto addresses, skimmed cards, stole cookies/screenshots and pushed iOS exploits. Most scripts were cleaned within hours on Nov 16.
Full report: https://blog.report-uri.com/worlds-largest-brands-infected-with-malware-via-optimizely/
https://blog.report-uri.com/worlds-largest-brands-infected-with-malware-via-optimizely/
World's Largest Brands Infected With Malware Via Optimizely
Malicious JavaScript was served to visitors of 178 orgs through the optimizely web experience platform (=Ad tracking)
this includes Zoom, the BBC, CNN, Salesforce, GitLab, IKEA, HSBC, Equifax, Air France-KLM, Ledger and Peacock
Repeat after me: Advertisements are a security risk.
So let me get this straight: about 2h ago a lot of US banks and financial institutions were experiencing problems.
These seem to be resolving. But now, four major airlines?
https://downdetector.com/
RE: https://infosec.exchange/@kimzetter/117530581151433555
Hey-ho, #infosec and #crypto folks, did you see this reporting in October about backdoored #Ledger and #Trezor hardware #crypto wallets, from @kimzetter? I'm catching up on my #threatIntelligence reading so I just came across it today thanks to a blurb last month in @zackwhittaker's weekly newsletter.
You should read it if you haven't. It's fucking wild.
And it makes me really happy that I don't have any money in crypto.
RE: https://infosec.exchange/@kimzetter/117435562972233021
Trezor has announced that a Trezor Safe 5 wallet sold by CryptoBilis - an authorized seller in Malaysia - has been found to be compromised with an implant. When I wrote a story two weeks ago saying that Trezor wallets, like Ledger wallets, had been found with implants in them, Trezor criticized the story, saying that the compromised Trezor wallets that were mentioned in the story were only sold by unauthorized sellers, not authorized ones like the compromised Ledger wallets. Since unauthorized sellers are inherently less trustworthy, Trezor considered this a non-story. But yesterday the company admitted that it received a credible report that a Trezor wallet sold by an authorized seller has also been compromised with an implant. I updated my previous story 👇

New #tor is out, .17, specifically to work on some relay vulnerabilities coming to light from the current DDoS attack wave. Relay operators please upgrade!
@torproject #InfoSec #Privacy

PostgreSQL has released a major security update addressing 52 vulnerabilities across supported versions, including CVE-2026-6460, a type confusion flaw dating back to May 2004 that can potentially lead to remote code execution under the PostgreSQL server's OS account.
The update also addresses denial-of-service vulnerabilities, code execution issues in `pg_dump` and `pg_restore`, and flaws affecting other database components.
Administrators should review the advisory and prioritise upgrading to the patched releases:
- PostgreSQL 18.7
- PostgreSQL 17.12
- PostgreSQL 16.16
- PostgreSQL 15.20
- PostgreSQL 14.25
The release also has operational implications. C-language extensions may need rebuilding, indexes may require rebuilding, and existing incremental backups should be reviewed.
This is a significant maintenance update for PostgreSQL deployments, particularly those relying on extensions or exposed database services.
Technical breakdown, vulnerability details and upgrade considerations:
https://thecybersecguru.com/news/postgresql-security-update-52-cves-cve-2026-6460/
#PostgreSQL #DatabaseSecurity #CVE #InfoSec #CyberSecurity #VulnerabilityManagement
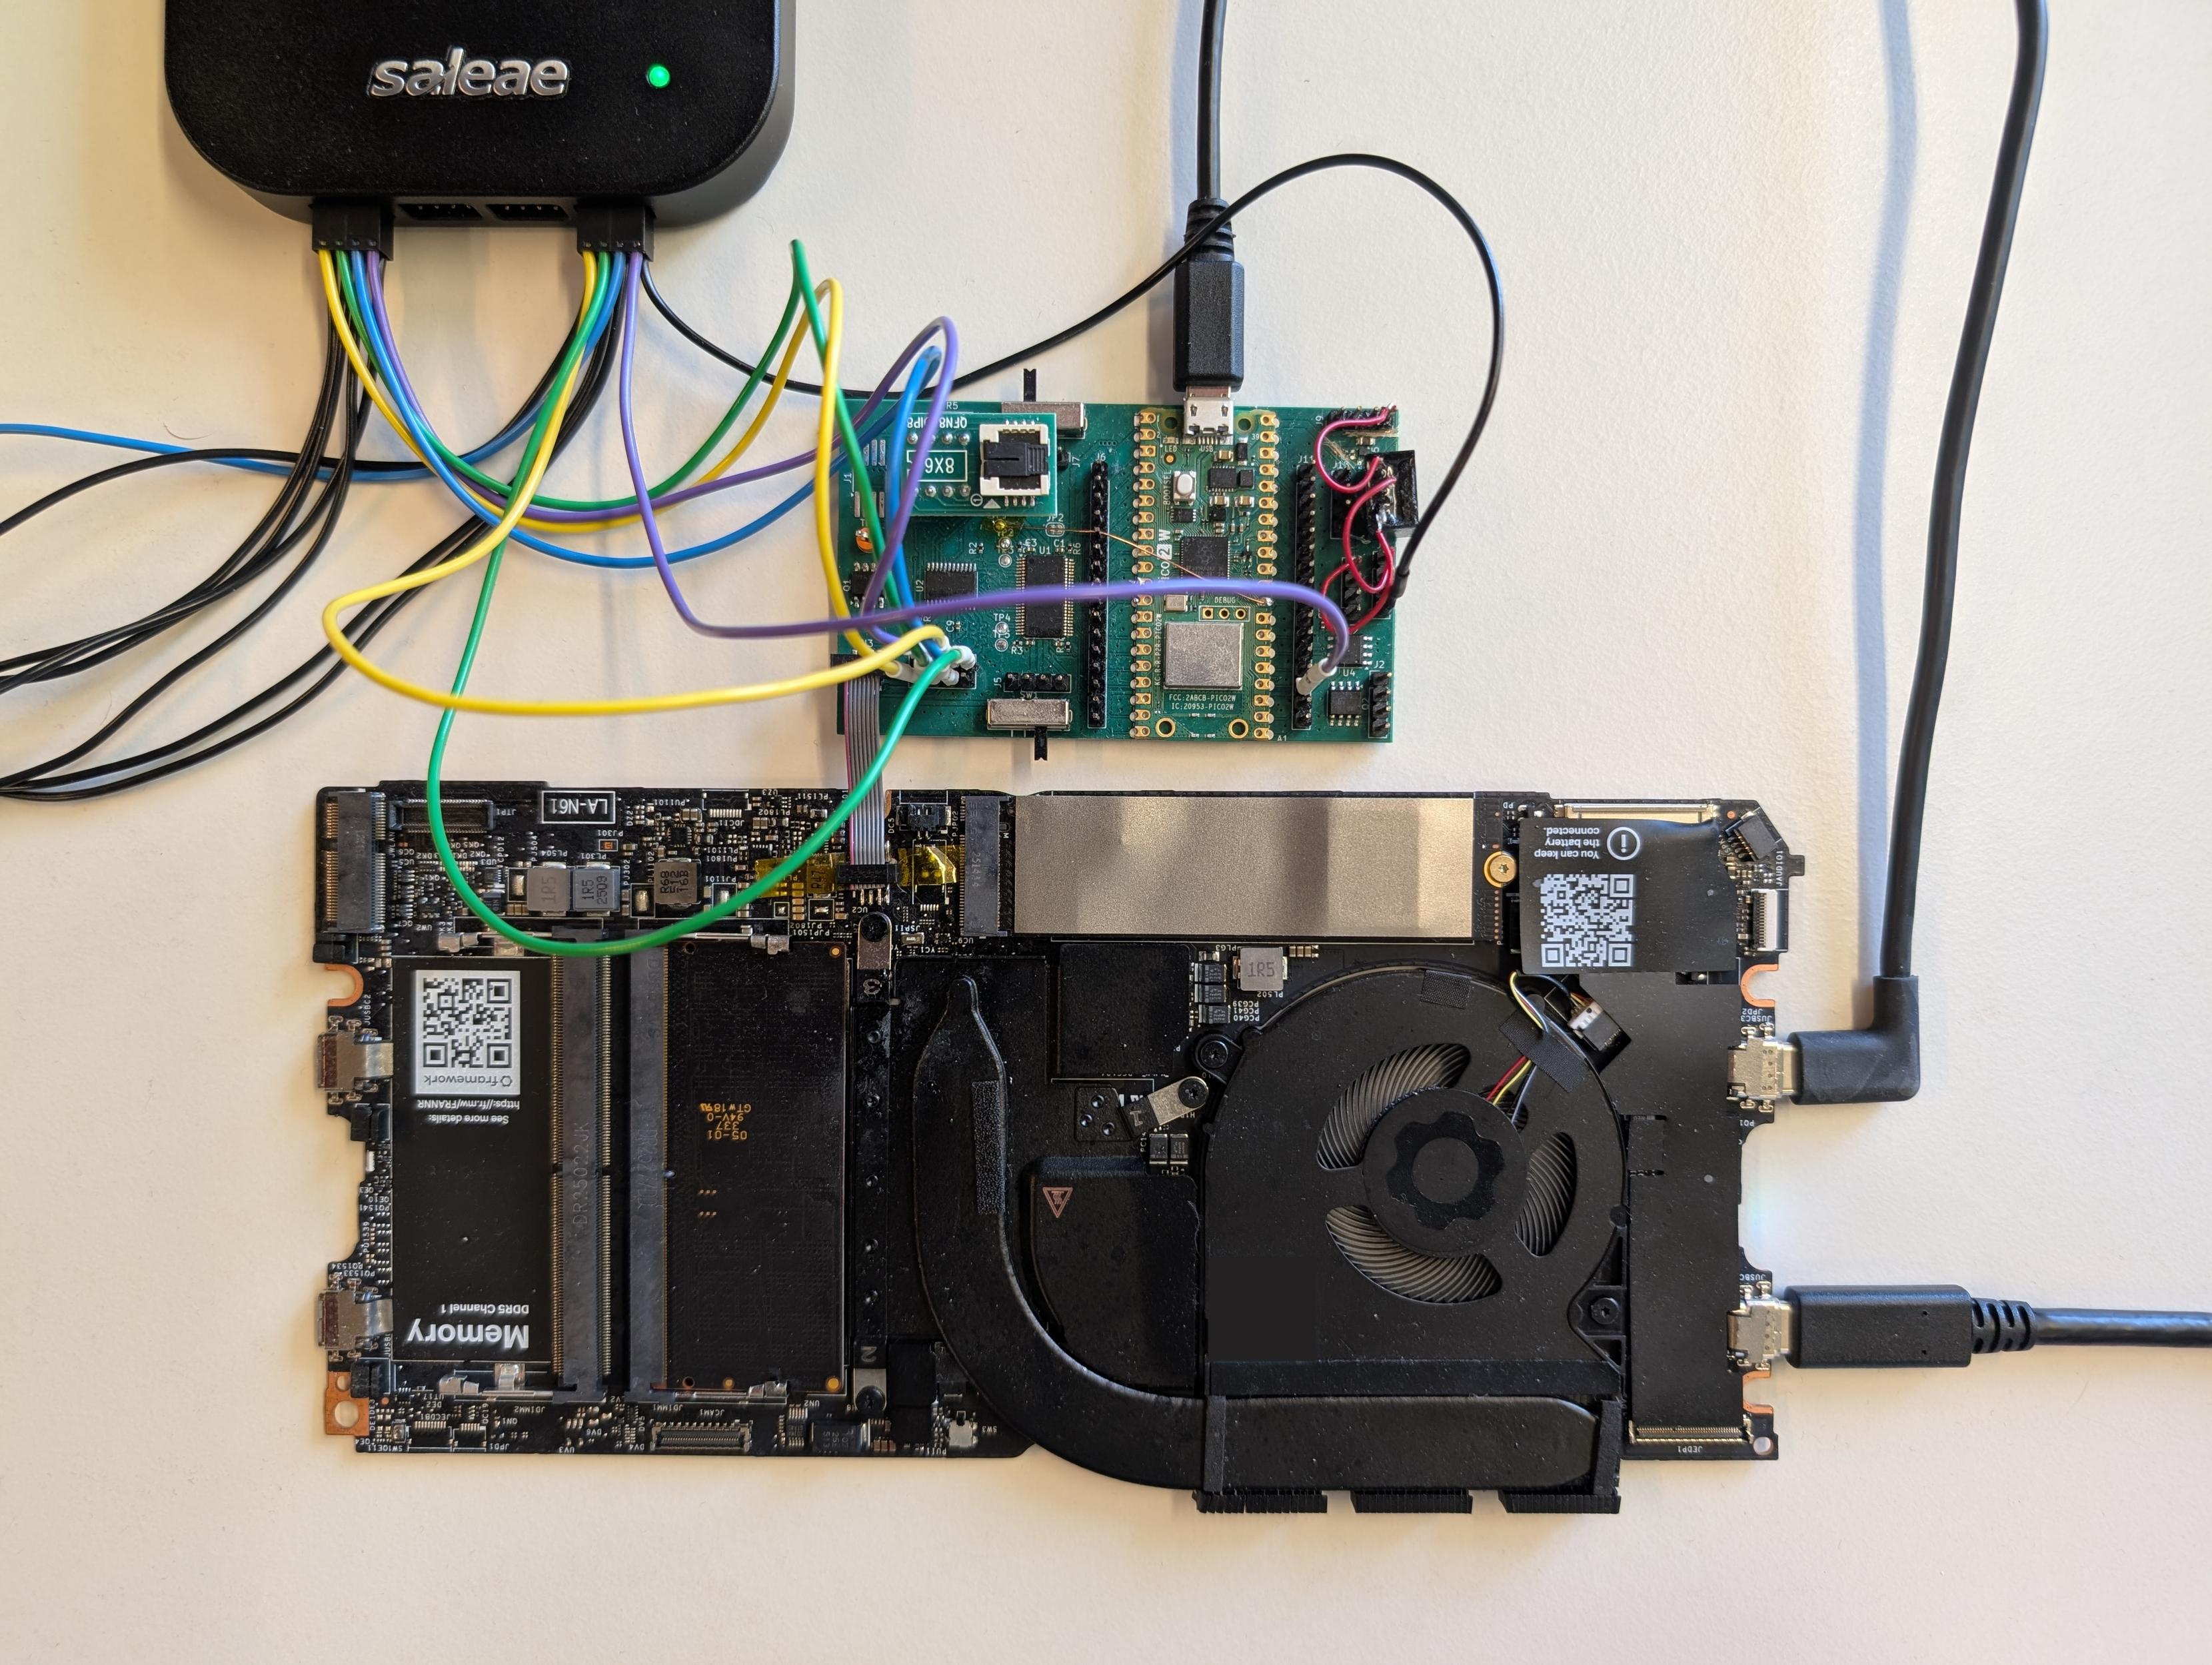
New paper: "Hello Again" – brute-forcing Windows Hello PINs 🔓
The TPM should limit PIN guesses to one per 10 min. With physical access, we roll back its state on most modern PCs:
• 4-digit Hello PIN: 40 h instead of 69 days
• 6-digit BitLocker PIN: 20 days instead of 19 years
Affects AMD, and Intel with Winbond RPMC flash. AMD could fix it via firmware but hasn't in 8+ months.
Presenting tomorrow at #CCS2026 in The Hague, Session D6 at 10:30!
https://arxiv.org/abs/2611.18126 https://github.com/mattifinder/rpmc_attacks
#infosec #TPM #Windows
Alt...
Photo of the attack setup showing a Framework 13 laptop, a logic analyzer, and a custom PCB with a Raspberry Pi Pico.
Cyberattaques contre la #DGFiP, La Poste… « On se concentre beaucoup sur la technologie, mais le facteur humain reste central » - https://stup.media/christine-abdalla-mikhaeil-on-se-concentre-beaucoup-sur-la-technologie-mais-le-facteur-humain-reste-central/
> La cyberattaque visant la Direction générale des finances publiques mi-août, puis celle révélée le 14 novembre contre #Maileva, filiale de La Poste, qui a exposé les coordonnées de 22 millions de personnes, ont suscité de nombreuses interrogations sur la cybersécurité en France, et tout particulièrement sur les services publics.

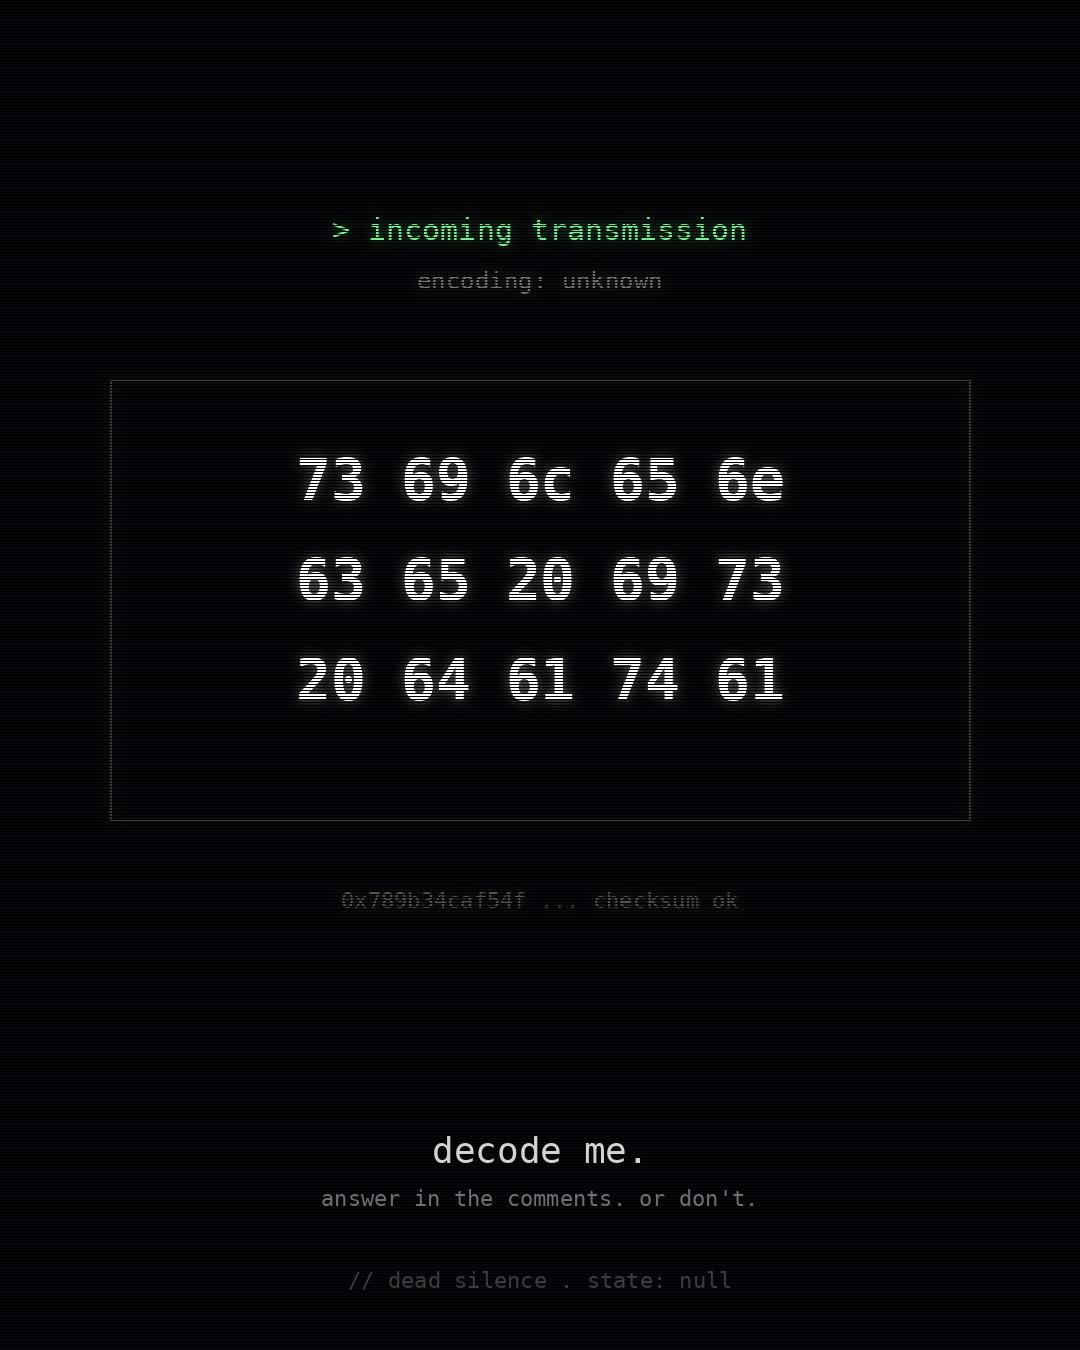
incoming transmission.
encoding: unknown.
decode me.
#Puzzle #Hex #CTF #Infosec #Cipher
Alt...
Black background with scanlines. Green text at the top: "> incoming transmission", below it "encoding: unknown". A framed box shows hex values in large monospace font: 73 69 6c 65 6e 63 65 20 69 73 20 64 61 74 61. At the bottom: "decode me. answer in the comments. or don't."
Dúvidas fediversais [SENSITIVE CONTENT]
Gente, a geral precisa compreender, como premissa, que não controlamos o computador dos outros. Se você quer "publicar" algo tão sensível a ponto de não poder correr risco algum, pense duas vezes. Se desconfia do Fediverso, muito menos uma Meta lhe protegeria.O fato é que o servidor da sua conta vai distribuir suas publicações à caixa de entrada de quem elas se destinam. Esteja ciente de que o que a(s) máquina(s) e/ou pessoa(s) do outro lado vai/vão fazer com isso, você e seu servidor não têm ingerência.
Troque chaves públicas com destinatários e envie mensagens cifradas por GnuPG, se faz tanta questão de que apenas a máquina da pessoa vai decifrá-la. Aí, tanto faz o canal. Pode não ser tão prático, mas é algo importante, a depender da sensibilidade do conteúdo.
Fuitez avec la poste !
⋅ Victime d'une cyberattaque, Maileva, une filiale du groupe La Poste, annonce un vol de données touchant 22 millions de personnes
Maileva "a notifié la Commission nationale de l'informatique et des libertés et déposé une plainte. Une enquête judiciaire est en cours", a précisé La Poste.
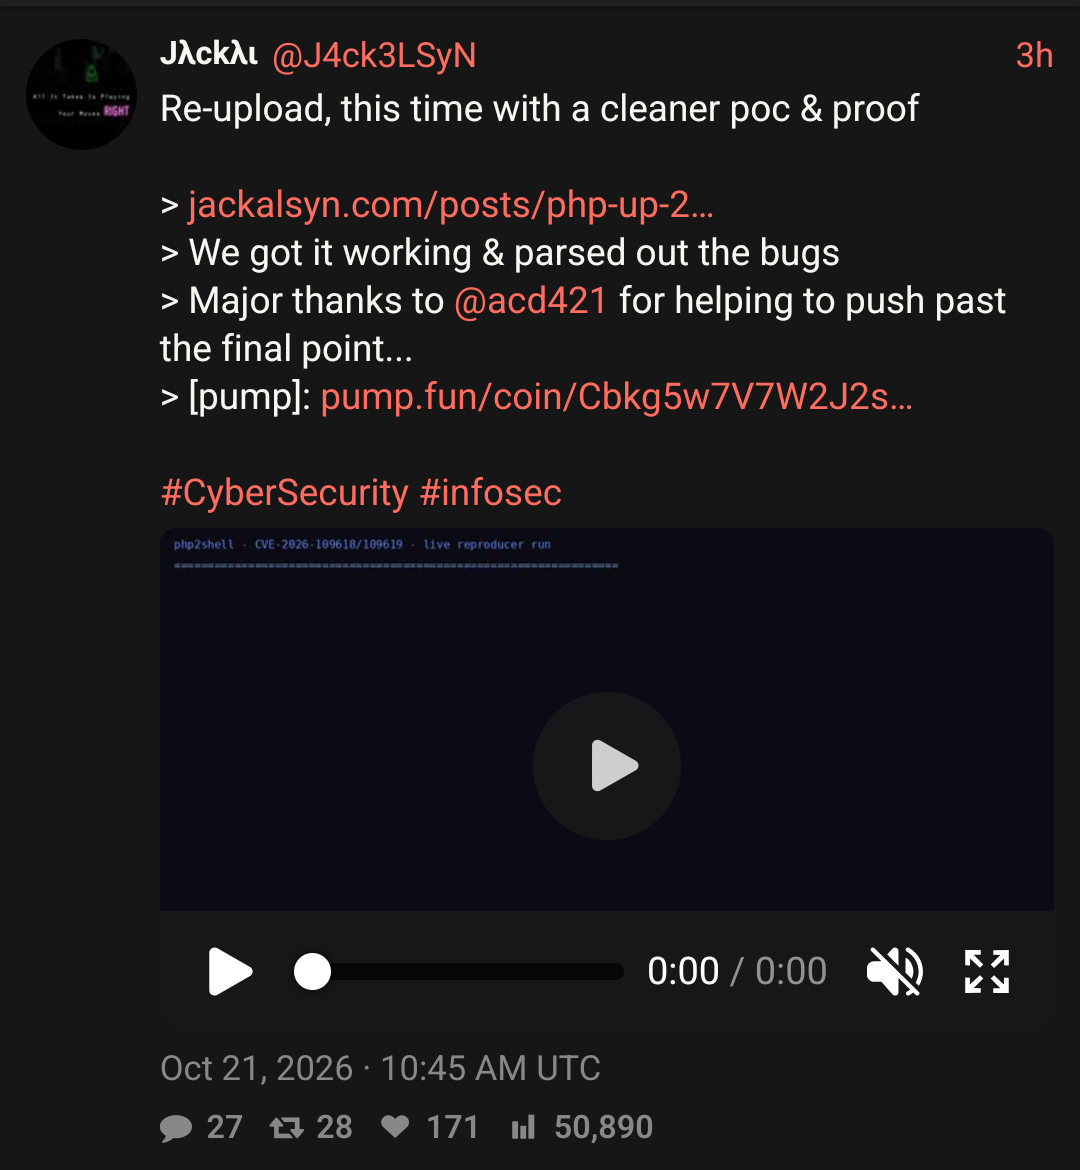
Oh huh, the guy who broke the embargo for the latest major PHP CVE has started posting about shitcoins and even a pump.fun link.
Guess this was all just part of a crypto scheme, then! Fun (/s).
Alt...
@J4ck3LSyN reuploads a video showing "a cleaner poc & proof" with links to their blog post, a pump.fun shitcoin, claims of "getting it working & parsed out the bugs", and thanking @acd421 for helping them to "push past the final point"
Discovering FreeBSD Vulnerabilities with AI – Mark Johnston
https://www.youtube.com/watch?v=QKknFOwT8Co
https://www.reddit.com/r/freebsd/comments/1xw5ktl/discovering_freebsd_vulnerabilities_with_ai_mark/
https://gist.github.com/grahamperrin/6a3c4d69fe4ebe1bb198f840a67d6c38
#FreeBSD #FreeBSDSecurity #CyberSecurity #InfoSec #OpenSource #ArtificialIntelligence #AI #LLM #LLMSecurity #VulnerabilityResearch #SecurityResearch #KernelSecurity #SoftwareSecurity #MemorySafety #CodeReview #Fuzzing #StaticAnalysis #CVE #DevSecOps #SystemsProgramming #OpenSourceSecurity #SoftwareEngineering #Anthropic #ClaudeAI #SecurityEngineering
"Widgets" is a new functionality that Telegram added a few days ago:
https://nitter.catsarch.com/durov/status/2120148866469376463
I don't have Telegram to test it, but be very careful – apparently the exploit works without any user interaction. Update ASAP.
Or ideally, ditch Telegram already. It has never been safe to use.
If you use #Telegram or know someone who does – there seems to be a remote code execution vulnerability in Telegram:
https://nitter.catsarch.com/v12sec/status/2120471754166415821
It is apparently being actively exploited.
The vulnerability is *bad*, it can lead to account take over or worse as it apparently provides the attacker with a way to run code directly on the device, outside of the sandbox.
It is unclear currently if it has been patched, or indeed if it can be reliably patched.
It relates to the new "widgets".
RE: https://mstdn.social/@spaf/117609958668014469
WHEW! the 🔥🔥🔥 read of the day 👇🏽
#tech #sovereignty #infosec #aislop
JP Mens™ boostedMicrosoft 365 went down in 74 countries this week. The security consoles went down with it, and so did the AI agents that were supposed to make skilled staff optional.
You were told to avoid a single point of failure. Many of you built a single point of everything.
Four questions to ask before the next one, and five things to start on now:
https://www.cerias.purdue.edu/site/blog/post/s-p-e
 boosted
Frog and Toad Are Chainloaded
frog put the UEFI app signatures in a box. there. now we will not boot any more unsigned UEFI apps. but we can disable SecureBoot said toad. that is true said frog. that is true. frog knew. frog always knew. the box was never locked. toad found the off switch in four seconds. three weeks of signed shim work gone. frog does not cry frog just stares at the mokutil prompt

⋅ Phishing : quand un vrai faux email et un lien légitime cachent une arnaque
− https://next.ink/266410/phishing-quand-un-vrai-faux-email-et-un-lien-legitime-cachent-une-arnaque/

#Microsoft #cloud #infosec #internet #Office365 #MicrosoftOutage
#Microsoft #cloud #infosec #internet #Office365 #MicrosoftOutage
Posted yesterday, if you missed it:
KrebsonSecurity: Who Runs the Ransomware Group Qilin? https://krebsonsecurity.com/2026/11/who-runs-the-ransomware-group-qilin/ @briankrebs
Speaking of, it appears the gang has ransomed the University of Texas at Arlington https://ransomware.live/id/VGhlIFVuaXZlcnNpdHkgb2YgVGV4YXMgYXQgQXJsaW5ndG9uQHFpbGlu
And Canada's York University https://ransomware.live/id/WW9yayBVbml2ZXJzaXR5QHFpbGlu
Other targets: https://ransomware.live/ #infosec #cybercrime #ransomware
Une faille critique dans Apache HTTP/2 permet la prise de contrôle à distance - https://next.ink/266955/une-faille-critique-dans-apache-http-2-permet-la-prise-de-controle-a-distance/
> On ne connait pas exactement le score de sévérité de cette faille. Red Hat, dans son propre bulletin de sécurité, lui donne un score CVSS de 9,8 sur 10, soit pratiquement le maximum. Et pour cause : son exploitation ne demande aucun mot de passe et peut conduire à la prise de contrôle totale.
Apache, après PHP, après le Kernel, après...
Je fatigue.

 [
NBC News reports that some top US cybersecurity firms are turning away new customers seeking emergency help as AI-aided attacks surge. Sophos, which sells incident response services, says other DFIR firms have asked it for overflow support when their teams reach capacity. Sophos's advice is to have a tested plan before you need outside help.
https://www.sophos.com/en-us/blog/why-incident-response-demand-will-grow-faster-than-expected

Hello all. I need some help here. I've been confronted twice with well meaning groups using Telegram for communication. In the past even activist groups. Have they been duped into thinking Telegram is secure? Have I been dumped to hammer down on Signal? What are some arguments I should tell these groups about why I won't join their telegram group? (Please boost if you can.) Thank you 😃
#signal #telegram #antigafam #infosec #floss #foss #openSource #gafam #cybersecurity #privacy #tech

@briankrebs Great deep dive as always, Brian. 📰 Another masterclass in connecting the breadcrumbs.👍🏼 It’s deeply ironic how the same ecosystem of leaked databases that fuels these groups always ends up being their undoing  reusing an old email on a state portal like Gosuslugi is the ultimate OpSec boomerang.😆 #infosec
⋅ eMudhra Revokes 8 More CAs It Previously Declared Unaffected by Key Compromise
− https://thehackernews.com/2026/11/emudhra-revokes-8-more-cas-it.html
How a 1-line Python bug destroyed 18 months of security audit trust, forced a major Certificate Authority (CA) to shut down its public TLS business, and turned 384-bit crypto keys into single-byte integers you could brute-force in microseconds.
eMudhra's custom key-migration script:key_bytes[0] instead of a full slice or 48-byte buffer. Modern HSMs didn't fail. Cryptography didn't break. The bug sliced off all but the FIRST byte of 48-byte ECDSA private scalars, generating "compromised" 8-bit keys like 4, 56, and 155. Anyone with the public key could reverse-engineer the private key in milliseconds. 🤯
Worst part? They operated like this for 18 months through TWO WebTrust audits. It only got caught because of a third-party researcher.
Read the absolute madness of how it went down ⬇️ https://thecybersecguru.com/news/emudhra-ca-key-incident-python-bug/
#Cybersecurity #Infosec #Cryptography #Python #Coding #DataSec #TechNews #eMudhra #bugbounty


"Non mais c'est bon, ils sont tombés sur des frigos connectés, ils ont découvert qu'il n'y avait pas de mot de passe ou truc comme ça... c'est de l'opportunité..."
Merci Monsieur ! Un fois sur 30 émission, les plateaux TV invitent de vrais experts !
Please take appropriate measures if you use CWP.
"A backdoor has been found hiding in the web server that runs Control Web Panel (CWP), a free panel for managing Linux hosting servers, researchers at QiAnXin's XLab said this week.
The backdoored web server executes commands that attackers send via web requests, and those requests never appear in its access logs. Installing it takes root access, so the attackers must already control the server."
https://thehackernews.com/2026/11/hackers-hide-linux-backdoor-in-control.html?m=1

Security / privacy heads up: It looks like Google is now publicly linking the phone number on Google Pixel phones (or at least Pixel 4 and up) [edit: and some non-Google phones too -- see comments in the thread] to any Gmail/Google account you've logged into that phone with.
"Phone number verification is turned on by default. We verify the phone number and add them to all Google Accounts that are signed in on the device. This applies to both current and future accounts and phone numbers. "
I.e., if you write erotica, have an Only Fans, do sex work, etc., and you have logged into your alt email addresses on your phone, Google will now make your personal phone number "findable" for anyone who has that email address.
This will potentially adversely affect a lot of (vulnerable and/or marginalized) people.
Everyone has been opted into this by default (because who has heard of consent or security in tech circles grrr).
To opt out:
1. On your phone, go to Settings, then next to your account name at the very top, go to "Google Services and Preferences".
2. Under “Privacy & security,” select Phone number verification.
3. Select whether to verify your phone number.
If you don't want your different identities linked and findable, make this change asap.
I hope that tech and especially infosec people and privacy advocates raise hell about this. (No one listens to the rest of us.)
*I don't work in tech, but I haven't seen tech people talk about this yet (from my limited Fedi vantage point).
Stay safe and keep your people safe.
Read more in the Google support pages.
https://support.google.com/android/answer/7521240
You're welcome to boost or share this post, but if you see tech professionasl discuss it, I'd much rather you quote them, and if you discuss this outside of Fedi, please do *not* give me credit. I don't need reply guys coming at me, I just want to flag people on what might be a problem. Thanks for your understanding. 1/2
Security / privacy heads up: It looks like Google is now publicly linking the phone number on Google Pixel phones (or at least Pixel 6 and up) to any Gmail/Google account you've logged into that phone with.
"Phone number verification is turned on by default. We verify the phone number and add them to all Google Accounts that are signed in on the device. This applies to both current and future accounts and phone numbers. "
I.e., if you write erotica, have an Only Fans, do sex work, etc., and you have logged into your alt email addresses on your phone, Google will now make your personal phone number "findable" for anyone who has that email address.
This will potentially adversely affect a lot of (vulnerable and/or marginalized) people.
Everyone has been opted into this by default (because who has heard of consent or security in tech circles grrr).
To opt out:
1. On your phone, go to Settings, then next to your account name at the very top, go to "Google Services and Preferences".
2. Under “Privacy & security,” select Phone number verification.
3. Select whether to verify your phone number.
If you don't want your different identities linked and findable, make this change asap.
I hope that tech and especially infosec people and privacy advocates raise hell about this. (No one listens to the rest of us.)
*I don't work in tech, but I haven't seen tech people talk about this yet (from my limited Fedi vantage point).
Stay safe and keep your people safe.
Read more in the Google support pages.
https://support.google.com/android/answer/7521240
You're welcome to boost or share this post, but if you see tech professionasl discuss it, I'd much rather you quote them, and if you discuss this outside of Fedi, please do *not* give me credit. I don't need reply guys coming at me, I just want to flag people on what might be a problem. Thanks for your understanding.

Is NetBSD affected by this new vulnerability? It's not in the list of affected system, but I was able to reproduce anyway.
Was this vulnerability found by AI? Probably.
Upgrading to 11.1 does not remediate this.

L'ia c'est tellement l'avenir que Claude stock les mots de passe, les clés API et les login SSH en clair dans des fichiers Json disponibles dans des GitHub publics.
😂 🤣
Qu'es-ce qu'on rigole !!
#ia #ai
#NightmareOnLLMstreet
#Tech
#Sécurité
#InfoSec
#BrasCassés
#Ridicule
LMAO there is nothing more beta but to fall for a spy.
what’s funny is that getting honeypotted is the real meat proxy for #AI. it’s the OG enshittification of love, sex, and all human relations.
From yesterday, though the campaign has been going on for a while. Expect Nintendo to shut this down soon.
An exploit called CivSwitch "lets users input code and hack open Nintendo’s console."
"The Switch 2 hacking subreddit is currently filled with a lot of posts about Civilization 7 and using it to hack the console. You can find people sharing photos of new copies of the game they purchased online, asking questions about it, creating new ways to utilize the game and its exploit, and more. This all seems to trace back to an exploit called CivSwitch, created by hacker and modder Gezine."
Kotaku: Civ 7 Is At The Center Of A Switch 2 Hacking Spree https://kotaku.com/civ-7-is-at-the-center-of-a-switch-2-hacking-situation-2000754656 @Kotaku #infosec #Switch2 #Nintendo #cyberattack #vulnerability
Here’s a new item in my running tally of 1Password problems <https://blog.kamens.us/2026/08/03/1password-problems-running-tally/>.
Today I wanted to find out if I had any vault items in 1Password for BambooHR.
I opened the 1Password app, typed “bamboo” in the big “Search in all accounts” box at the top, and hit Enter. The search results showed “2 results for ’bamboo'”, and below that “other suggestions”, and below that two vault items, neither of which has the word “bamboo” anywhere in it.
#infosec #1Password #PasswordManagers
1/7
RE: https://infosec.exchange/@BleepingComputer/117559733479228807
Between this and those supermarket fridges, it’s apparently retro week in #infosec
The #Debian APT security update fixes "Download verification bypass" CVE-2026-109518:
"On Debian, Ubuntu, and derivative Linux distributions, an on-path attacker who can manipulate the HTTP traffic (including a malicious mirror or proxy) between an APT client and an archive server triggered by a package install can trick the client into installing an attacker-controlled unverified package and achieve remote code execution with root privileges. The vulnerability is caused by the reuse of hard links and requires the client to follow redirects and retry the download of package files. It requires the client to have a non-zero Acquire::Retries configuration setting; the value 3 is the default starting with Debian 12 (bookworm) and Ubuntu 22.04 LTS (Jammy Jellyfish), so older releases are unaffected in a default configuration"
https://www.cve.org/CVERecord?id=CVE-2026-109518
Obviously any Debian based distribution using APT can be affected as well and should install updates as soon as they become available.
The vulnerability description doesn't mention this explicitly but if your system doesn't have Emudhra certificates purged, they can be vulnerable even when using HTTPS sources.
⋅ Le Crédit Mutuel Arkéa a été victime d’une cyberattaque. Les pirates auraient détourné 118 millions d’euros, rapidement convertis en cryptomonnaies pour brouiller les pistes. La banque bretonne assure que ses clients ne seront pas lésés.
@briankrebs Yes,🤔mSeven Software has provided no details about what system was targeted, how long the incident lasted, or whether vault data was actually exposed.🤦🏼Users are facing the daunting task of triaging hundreds of records and should assume a worst-case scenario and treat stored data as potentially compromised.  #Infosec
If you missed this Google announcement yesterday:
Google: Shutting the Door on the XCPE Botnet https://cloud.google.com/blog/topics/threat-intelligence/shutting-the-door-on-the-xcpe-botnet
More:
KrebsonSecurity: Tech Firms Dismantle Botnet That Turned 1.3M TV Boxes Into Proxies https://krebsonsecurity.com/2026/11/tech-firms-dismantle-botnet-that-turned-1-3m-tv-boxes-into-proxies/ @briankrebs #Google #botnet #infosec #Android #threatintel #threatintelligence
Me: Goes through a great deal of time and effort to submit detailed abuse reports to Verizon about their customers who have botnets running on their networks.
#Verizon: Says they can't "corroborate" my reports and asks me to resubmit all the same information I've already submitted.
🤦
#infosec
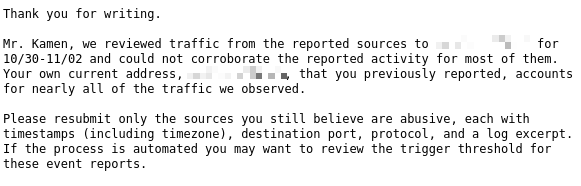
Alt...
Thank you for writing.
Mr. Kamen [sic], we reviewed traffic from the reported sources to … for 10/30-11/02 and could not corroborate the reported activity for most of them. Your own current address, …, that you previously reported, accounts for nearly all of the traffic we observed.
Please resubmit only the sources you still believe are abusive, each with timestamps (including timezone), destination port, protocol, and a log excerpt. If the process is automated you may want to review the trigger threshold for these event reports.
This is the best coverage I've found so far of the Claude Code for VS Code backdoor:
https://www.stepsecurity.io/blog/claude-code-extension-trojanized
T̵h̵e̵ ̵c̵o̵m̵p̵r̵o̵m̵i̵s̵e̵d̵ ̵v̵e̵r̵s̵i̵o̵n̵ ̵m̵a̵d̵e̵ ̵i̵t̵ ̵i̵n̵t̵o̵ ̵a̵l̵l̵ ̵o̵f̵ ̵t̵h̵e̵ ̵e̵x̵t̵e̵n̵s̵i̵o̵n̵ ̵r̵e̵g̵i̵s̵t̵r̵i̵e̵s̵.̵ EDIT: WRONG! It was just the Cursor Marketplace. Step Security has updated their article to remove statements to the contrary. It's unfortunate that they went off half-cocked and spread misleading information for a day.
#infosec #ClaudeCode #ThreatIntelligence
RE: https://federate.social/@jik/117530372930409982
Regarding my Friday post, it's now clear that Step Security made material errors in their article as initially published.
This incident affects _only_ the Cursor Marketplace, and therefore only Cursor users.
I.e., the compromised code was not released on Open-VSX, the Microsoft Marketplace, or any other extension repository other than the Cursor Marketplace.
Although initial caution was arguably justified, I'm sorry to have spread the misinformation from Step Security.
#infosec
This is the best coverage I've found so far of the Claude Code for VS Code backdoor:
https://www.stepsecurity.io/blog/claude-code-extension-trojanized
T̵h̵e̵ ̵c̵o̵m̵p̵r̵o̵m̵i̵s̵e̵d̵ ̵v̵e̵r̵s̵i̵o̵n̵ ̵m̵a̵d̵e̵ ̵i̵t̵ ̵i̵n̵t̵o̵ ̵a̵l̵l̵ ̵o̵f̵ ̵t̵h̵e̵ ̵e̵x̵t̵e̵n̵s̵i̵o̵n̵ ̵r̵e̵g̵i̵s̵t̵r̵i̵e̵s̵.̵ EDIT: WRONG! It was just the Cursor Marketplace. Step Security has updated their article to remove statements to the contrary. It's unfortunate that they went off half-cocked and spread misleading information for a day.
#infosec #ClaudeCode #ThreatIntelligence
As I have continued to research the Claude Code for VS Code incident throughout the day, I have become more skeptical of Step Security's implied claim that the compromised version of the extension was uploaded to the Microsoft Extension Repository.
Counterpoints to that claim:
* @GossiTheDog got a quote from Anthropic claiming just the Cursor repository was compromised (but I think that's wrong too, I think Open VSX probably was as well): https://cyberplace.social/@GossiTheDog/117530663146430086
#infosec
(continued)

@GossiTheDog Funnily enough, the media are still reporting it as a cyberattack, even though access is wide open to any script kiddie.
Bouge toi (sans la poste) !
[abo] ⋅ Failles PHP2Shell : on a scanné tout le .fr, 250 000 sites affichent un PHP vulnérable
Fragnesia (CVE-2026-46300) im Linux-Kernel steht seit 28.10. im CISA-KEV-Katalog. Laut CISA wird die lokale Lücke mit PHP2Shell kombiniert: Webshell, dann root.
Fix: Kernel-Update + Neustart. Ubuntu 24.04 ab 6.8.0-124.124, 22.04 ab 5.15.0-181.191, Debian 12 ab 6.1.174-1, Debian 13 ab 6.12.90-1. Prüfen: uname -r.
Workaround: esp4/esp6 per modprobe.d sperren (IPsec fällt aus).
PHP2Shell-Check: stackwatch.de/check?utm_source=mastodon&utm_medium=social&utm_campaign=fragnesia
Video und Stimme: KI-generiert. #Fragnesia #Linux #InfoSec

A secure #Halloween to all
#HappyHalloween #InfoSec #Memes #Humor #Funny

Alt...
A jack-o-lantern. Instead of a face, the number 4 has been carved into it.
Colin Percival, FreeBSD maintainer and author of Tarsnap, reflecting on what it was like responsibly disclosing a side-channel attack on RSA private keys back in 2005.
This essay feels very much of this moment, with php2shell and Patrick Stewart in recent memory.
https://www.daemonology.net/blog/2026-10-31-The-Duty-of-a-Scholar.html
#ResponsibleDisclosure #tarsnap #philosophy #engineering #php2shell #infosec #PatrickStewart #essay
New.
Socket: Cursor Removes Malicious Claude Code 2.1.313 Extension From Its Marketplace https://socket.dev/blog/claude-code-extension-compromise @SocketSecurity #infosec #Anthropic #Claude #Cursor #threatresearch
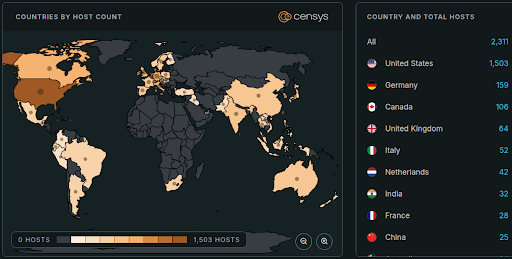
🚨 Rapid Response: Seven vulnerabilities in Progress WS_FTP Server, including a critical authentication bypass (CVE-2026-84295, CVSS 10.0), could expose administrative credentials and allow further server compromise.
Censys ARC identified ~2,500 Internet-exposed WS_FTP Server hosts.
Read the full advisory for additional details and queries: https://censys.com/advisory/cve-2026-84295-and-others/
#CensysARC #Cybersecurity #VulnerabilityManagement #WSFTP #InfoSec
Alt...
Censys world map showing host counts by country. The United States has 1,503 hosts, followed by Germany with 159 hosts, and Canada with 106 hosts. Other countries include United Kingdom, Italy, Netherlands, India, France, and China. A key indicates varying densities of hosts. Censys logo is displayed.
This is the best coverage I've found so far of the Claude Code for VS Code backdoor:
https://www.stepsecurity.io/blog/claude-code-extension-trojanized
T̵h̵e̵ ̵c̵o̵m̵p̵r̵o̵m̵i̵s̵e̵d̵ ̵v̵e̵r̵s̵i̵o̵n̵ ̵m̵a̵d̵e̵ ̵i̵t̵ ̵i̵n̵t̵o̵ ̵a̵l̵l̵ ̵o̵f̵ ̵t̵h̵e̵ ̵e̵x̵t̵e̵n̵s̵i̵o̵n̵ ̵r̵e̵g̵i̵s̵t̵r̵i̵e̵s̵.̵ EDIT: WRONG! It was just the Cursor Marketplace. Step Security has updated their article to remove statements to the contrary. It's unfortunate that they went off half-cocked and spread misleading information for a day.
#infosec #ClaudeCode #ThreatIntelligence

RE: https://infosec.exchange/@jerry/117529958009367457
I'm not a VPN sales person, let alone a big fan of any single/specific company/solution, but I think it's time for people to be more mindful about hosting their own stuff behind a firewall, and avoid public IP exposure.
And I'm not only talking about personal/home lab. This also applies to corporate services and resources. If it's intended to be used only by your associates, put it behind a VPN. And if it's public for your customers: patch patch patch.
Chiche ?
Qu'on rigole un peu !
😈 😈 😈
⋅ Le scénario catastrophe d'une IA qui pirate un pays entier : "Techniquement, rien ne l'empêche", alerte le monde cyber
⋅ PHP2Shell : en combinant les failles PHP à une faille root Linux, des pirates infiltrent un réseau lié au gouvernement américain
Uncle just got a phishing email from "Statement@ssa.us.gov" purporting to be an invitation for him to review his most recent Social Security Statement.
Of course, real emails of that sort come from "ssa.gov", not "ssa.us.gov".
The "us.gov" domain appears (from whois) to be administered by #CISA. Apparently they haven't put a #DMARC record on the domain to protect people from scams like this?
$ host -t txt _dmarc.us.gov
_dmarc.us.gov has no TXT record
🚨 Rapid Response: Critical Drupal RCE (CVE-2026-108097).
Censys identified ~1.47M web properties running Drupal. Exploitation requires additional vulnerable code. A single host (IP address) can have multiple web properties (hostnames and ports), which is why web property counts are higher.
Patches are available. Assess your exposure: https://censys.com/advisory/cve-2026-108097/
#CensysARC #Cybersecurity #VulnerabilityManagement #Drupal #InfoSec
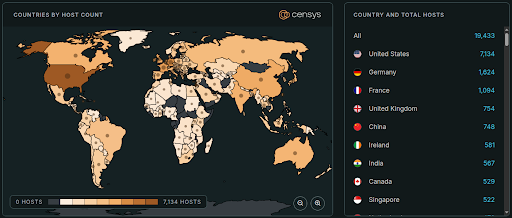
Alt...
A Censys world map shows the distribution of hosts by country, with darker shades indicating more hosts. The top countries listed with host counts are: United States (18,433), Germany (1,024), France (1,094), United Kingdom (754), China (748), Ireland (561), India (507), Canada (329), and Singapore (292). The map legend indicates host density.

RE: https://mas.to/@markwyner/116184563372403595
Imagine trusting your privacy with a company who favors speed over integrity.
A Proton employee cautioned against releasing new code that wasn’t properly tested. Andy Yen responded to all Proton employees:
“That’s bullshit and loser thinking. Of course it’s possible to be fast and secure. Stop thinking always of how to be slower, and focus more on how to be faster. Only losers think like that. Stop lovingly handcrafting all our code and use AI more.”
Some of us keep warning folks to avoid Proton. Unfortunately, others, like trusted source @privacyguides, ignore the red flags and recommend it anyway. If you use Proton, you’re at risk.
https://www.404media.co/manifestos-fear-and-loser-thinking-inside-protons-ai-reckoning

I was just in the middle of writing up a really cool new hack methodology and realized.... I no longer care to do write ups for hacking.
I'm proper and completely done.
I also am really tired of AI scraping up all of my previous writings and shitting it out wrongly and without attributions.
Instead, I'll go to my local hacker meetup next week and do a quick unrecorded fire talk to anyone who shows up.
Then I'll sit down and have a meal and drink with my friends.
And it'll be good.
RE: https://cyberplace.social/@GossiTheDog/117524743265465427
There were signs years ago that #Proton was not the darling many on the #infosec left were making it out to be. I tried warning people but most wouldn't listen; they preferred to swallow the hype. This really is not a surprise. It's _past_ time to get off of Proton.

This is a “What do you think of this #infosec practice, and what do you think I should do about it?” thread. Please boost!
Executive summary: When an ISP forwards an abuse report to its customer to do something about, is it OK to include the host name and IP address of the server that was attacked and other sensitive details from the abuse report? If not, is it worth complaining and trying to get a huge ISP to do something about it?
1/9
🔥🔥🔥🔥🔥🔥🔥🔥🔥
» Massive Leak Exposes 41,000 Homeland Security Workers—Including Undercover ICE Agents | WIRED
https://www.wired.com/story/massive-leak-exposes-41000-homeland-security-workers-including-undercover-ice-agents/
🚨 Rapid Response: CVE-2026-101767 (CVSS 9.8) could allow unauthenticated takeover of Oracle E-Business Suite.
Censys identified 2,246 exposed web properties. Exposure does not confirm vulnerability.
Patch and investigate: https://censys.com/advisory/cve-2026-101767/
#CensysARC #Cybersecurity #VulnerabilityManagement #Oracle #InfoSec
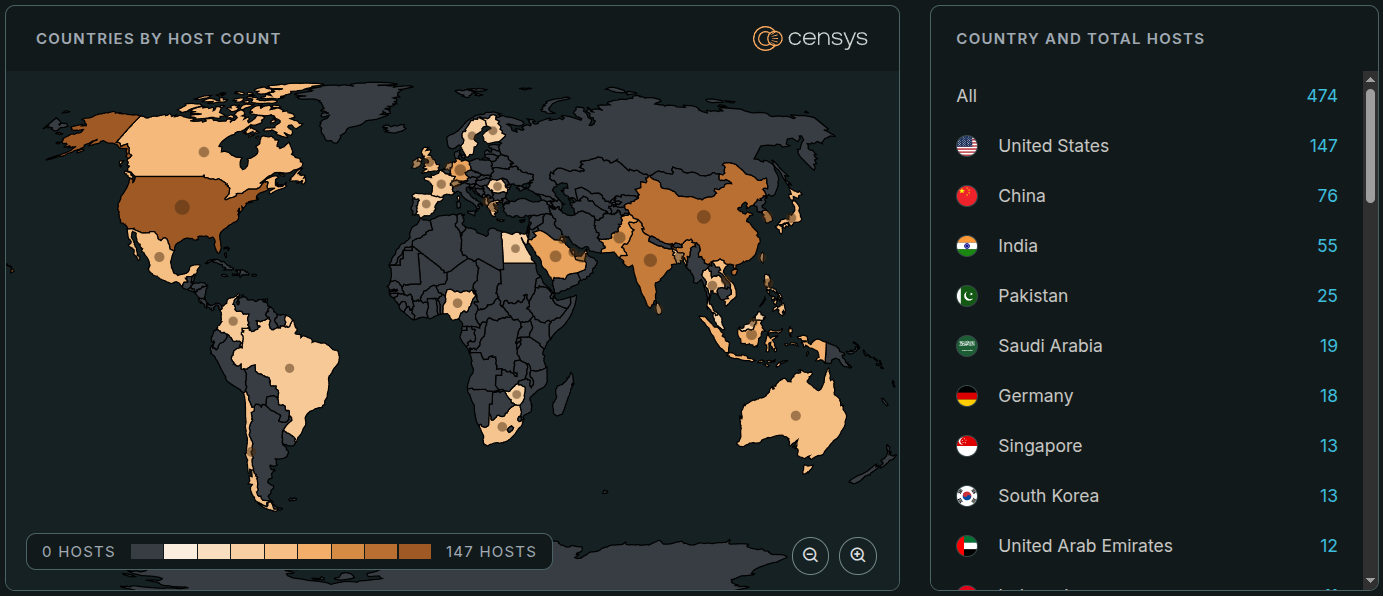
Alt...
Censys world map showing host distribution by country. The United States has the most with 147 hosts, followed by China with 76, and several other countries with fewer hosts. A legend indicates host count using shades of orange. A list on the right provides a detailed count for the top ten countries.
 🆘Bill Cole 🇺🇦 [Honestly I don’t care but no one will understand if you use she/her.] » 🌐
@grumpybozo@toad.social
If you use MailMunge, MIMEDefang, or other Perl mail tools, you very likely want to update MIME-Tools to the latest release today, as it includes performance, behavior, and security fixes.
Thanks to Dianne Skoll (@dfs_comedy) for maintaining this highly-useful toolkit for so long.
New.
"We identified two unrelated operations that used domain shadowing to place illegal gambling content beneath legitimate school and government domains. In both cases, an unauthorized party appears to have gained access to DNS administration and created records that the original domain owners may not have noticed. Because the resulting hostnames sat within established institutional namespaces, they provided especially useful infrastructure for search-engine optimization (SEO) and traffic acquisition."
Infoblox: Borrowed Reputation: Domain Shadowing and Gambling SEO https://www.infoblox.com/blog/threat-intelligence/borrowed-reputation-domain-shadowing-and-gambling-seo/ @InfobloxThreatIntel #infosec #threatintel #threatintelligence
⋅ Broccoli2Shell : la faille Brotli de Node2Shell touche aussi Python, .NET et Linux
− https://www.it-connect.fr/faille-brotli-broccoli2shell-python-dotnet-linux/

A sane take on the recent PHP panic.
https://utcc.utoronto.ca/~cks/space/blog/web/FrameworksAndValidation

“Pretty intense week with that response to PHP2Shell, am I right?” Said the young SOC analyst to her co-worker at the bar.
“You can say that again, that was crazy?” Came the reply. “Cheers for a job well done!”
Their glasses clinked together and they took their respective sips of beer.
Just then a dark, grizzled figure at the end of the bar came into focus.
“Heh, you kids don’t know what the hell your talking about,” said the figure, interrupting the jovial atmosphere.
“What’s it to you, old man?” The SOC analyst retorted. “You probably have no idea how big of a deal this could’ve been!”
The figure sighed, took a swig of whiskey, and lit a cigarette. He took a drag, and exhaled before continuing to address them.
“You know, there was a year, you were probably still in diapers, 2014, when we had to deal with Shellshock and Heartbleed. Those were real vulnerabilities. We had to fix them while exploitation was happening all around us. Back in those days, they wouldn’t just let us bring down prod to patch either, we had to force that shit down.”
“Yeah, but I mean, PHP2Shell could’ve been the same too - and for us, it’s gonna be more of a thing because AI is finding all these vulns,” the SOC analyst replied.
“Ha. You think AI is a worse adversary than bug hunters with nothing but endless time and cynicism on their hands? Get real. Our bugs were being exploited all around us, and we had real proof of concept code in the hands of anyone - not a fucking essay about potential exploitation in a perfect lab setting.”
“Well, I get it, but I’m sure you were celebrated too, when all was said and done.”
“Ha. We got no parade. We just got Poodle, Meltdown, Spectre, Drown, EternalBlue, Log4Shell. Shit was unrelenting. No AI needed.”
Although they had been skeptical at first, the youngsters were starting to warm to the old timer.
“Are all those vulnerabilities the reason you still sit in this bar drinking and smoking?” Asked the female analyst.
“Not at all,” came the reply. “I just heard about the number 4 thing and that set me off.”
“Ah yeah makes sense. Cheers!”
The three of them raised their glasses.
⋅ PHP2Shell Exploitation Hits Government Entity Amid Global Scanning and Signs of AI-Assisted Hacking
− https://thehackernews.com/2026/10/php2shell-exploitation-hits-government.html
Du hast gepatcht, aber php -v zeigt noch die alte Version? Kann trotzdem passen.
Ubuntu, RHEL & Co. backporten Sicherheitsfixes oft, die Versionsnummer bleibt dann alt. Prüf stattdessen den Changelog:
apt changelog php8.3-fpm | grep CVE-2026-109618
Und umgekehrt: Paket aktualisiert, aber php-fpm nicht neu gestartet? Dann läuft noch der alte Code.
Upstream gefixt ab 8.2.35, 8.3.36, 8.4.27, 8.5.12 (PHP2Shell, CVE-2026-109618).
Details: https://stackwatch.de/blog/php2shell-cve-2026-109618?utm_source=mastodon&utm_medium=social&utm_campaign=php-v-luegt
Video und Stimme: KI-generiert.
#PHP #PHP2Shell #infosec #sysadmin #devops #linux
Meet Quad9 at #RIPE93 in Sofia! 🇧🇬
Babak Farrokhi (@farrokhi) and Denesh Bhabuta (@denesh) will be attending on behalf of Quad9.
Interested in DNS, infrastructure, network operations or collaborating with Quad9?
They'd love to connect! Get in touch to arrange a chat or find them at the meeting.
#DNS #InternetInfrastructure #NetworkOperations #infosec
Alt...
Colourful geometric promotional banner for Quad9 at RIPE 93 in Sofia, Bulgaria, 26–30 October 2026. The centre reads “Meet Quad9 at RIPE 93”. On the left is Babak Farrokhi, wearing glasses and a light blue shirt. On the right is Denesh Bhabuta, smiling, wearing blue glasses and a dark jacket. Both are shown in colour head-and-shoulders portraits against neutral backgrounds.
How bad have things gotten that security breaches like this don't even move the needle? It's just like, "Meh, whatever, another breach of millions of people's private medical data, yawn."
Also not noteworthy: Like so many others, Quest put a "noindex" tag on the notification page to hide it from search engines. Lawyers telling their clients to do this should be fired. And it should be illegal.
h/t @zackwhittaker
#infosec #breach #QuestDiagnostics
https://techcrunch.com/2026/10/23/lab-testing-giant-quest-diagnostics-confirms-patients-personal-and-health-data-was-compromised-during-breach/

🚨 Rapid Response: CVE-2026-110264 (CVSS 10.0) allows unauthenticated RCE in GitLab.
On the day of disclosure, Censys observed roughly 82,000 hosts and about 209,000 web properties running GitLab.
Full advisory and Censys queries: https://censys.com/advisory/cve-2026-110264/
#CensysARC #Cybersecurity #GitLab #VulnerabilityManagement #InfoSec
Alt...
World map displaying host counts by country. The countries are shaded in varying intensities, with China, Germany, United States, Russia, France, Singapore, South Korea, Japan, and Netherlands listed on the right with corresponding host numbers. China has the highest host count, followed by Germany and the United States. The map is part of a Censys report.
#git command https remote is affected by the #brotli buffer overflow vulnerability CVE-2026-111497 since it enables compression support:
https://github.com/git/git/blob/7e34d8174dcda3435d1404c9a30bef46afe6c13e/http.c#L2284
https://github.com/git/git/blob/7e34d8174dcda3435d1404c9a30bef46afe6c13e/remote-curl.c#L980
Make sure to update brotli as soon as possible.
For some reason the CVE-2026-111497 buffer overflow vulnerability in the #brotli decoder is mostly associated with #nodejs, but this is far more wider issue. Brotli compression is supported by many client side applications processing HTTP responses. While some of them have sandboxes and quick update cycle (read: web browsers), many don't. In particular many devices and applications using #curl / libcurl are affected and must be updated ASAP.
https://github.com/advisories/GHSA-9v8h-qqgm-4m35
https://nvd.nist.gov/vuln/detail/cve-2026-111497
Les tribunaux français ont rendu hier une décision défavorable à Quad9 dans une affaire majeure qui porte atteinte à la stabilité de l’Internet. À compter du 24 novembre, Quad9 ne sera plus en mesure d’offrir son service gratuit de cyberprotection aux utilisateurs situés en France.
https://quad9.net/fr/news/blog/au-revoir-france/
#DNS #IntégritéInternet #infosec
Alt...
« quad9 », logo à côté d’une ligne de démarcation verticale fissurée et d’une carte de la France aux couleurs bleu-blanc-rouge
Someone please explain to me why the f*ck #php isn't patched yet in #CentOS Stream 9.
#infosec #php2shell
The French courts yesterday handed down an unfavorable ruling against Quad9 in a major case that undermines the transparency and stability of the internet. As a result, Quad9 will no longer be able to offer its free cyberprotection service to users located in France effective November 24.
https://quad9.net/news/blog/au-revoir-france/
#DNS #InternetIntegrity #infosec
Alt...
‘quad9,’ logo beside a cracked vertical divide and a blue-white-red map of France.
The week only keeps getting better... apparently, multiple not yet fixed Linux kernel vulnerabilities were disclosed by accident when they were posted to the public mailing list rather than the private one. Oops.
https://www.phoronix.com/news/LKML-New-Trend-Vulnerabilities
The current #HIPAA Security Rule was inadequate from the start and has only become more so as the threat landscape has evolved.
The proposed revisions aren't enough, but they're MUCH better than nothing. It's a travesty that they're being delayed again.
The actionable answer, if you're responsible for #infosec at a covered entity, is to not target only HIPAA compliance if you actually want to keep your data secure. Use a stronger framework, and get externally audited.
https://www.akamai.com/blog/security/hipaa-security-rule-delayed-2027-healthcare-cant-wait
The French courts yesterday handed down an unfavorable ruling against Quad9 in a major case that undermines the transparency and stability of the internet. As a result, Quad9 will no longer be able to offer its free cyberprotection service to users located in France effective November 24.
https://quad9.net/news/blog/au-revoir-france/
#DNS #InternetIntegrity #infosec
Alt...
‘quad9,’ logo beside a cracked vertical divide and a blue-white-red map of France.
⋅ eMudhra Exits Global SSL/TLS Certificate Business Following the Vulnerability Disclosure
− https://cybersecuritynews.com/emudhra-exits-global-ssl-tls-certificate/
Les tribunaux français ont rendu hier une décision défavorable à Quad9 dans une affaire majeure qui porte atteinte à la stabilité de l’Internet. À compter du 24 novembre, Quad9 ne sera plus en mesure d’offrir son service gratuit de cyberprotection aux utilisateurs situés en France.
https://quad9.net/fr/news/blog/au-revoir-france/
#DNS #IntégritéInternet #infosec
Alt...
« quad9 », logo à côté d’une ligne de démarcation verticale fissurée et d’une carte de la France aux couleurs bleu-blanc-rouge
We can at least be glad that #php2shell was much easier to rapidly discover, patch, and mitigate in most shops than #log4shell was.


The number of Certificate Authorities (CA) – that are can sign valid certificates for *any site* – that our devices trust by default is kinda ridiculous and outrageous.
It's dozens of entities you've never heard of. Not to pick on anyone in particular, as they might be doing a fine / better job than eMudhra, but do you need to trust the GUANG DONG CERTIFICATE AUTHORITY CO LTD. or XRamp Security Services inc.?
Well you can disable whatever CA your phone trusts.
Blogger Elias Taylor says public PHP2Shell PoCs fail on vanilla PHP and lean on a file-inclusion bug the target must already have. The top-starred PoC repo's README lists such app-side conditions for chain A and says code for chains D and E is for paid subscribers. PHP's advisory still says RCE was validated against default mod_php (attack complexity high), and Datadog says it reproduced both flaws.
gather round, children. let me tell you a story
in 2004, a wizard found a cursed bug in PHP and hid the spell
in 2020, a peasant reported it. nobody cared
in 2024, the elders found it again, drafted 3 fixes, all cursed, and argued for months
then in 2026 the machines came. found it in 3 days. popped WordPress in 48 hrs
the curse? memory_limit. the safety rail was the exploit all along
and everyone patched happily ever after (lol. lmao.)
a reminder that if you see a vendor having an unscheduled outage today to apply PHP patches - that is actually one of the most encouraging things you can see from an #infosec perspective, because it means
A) someone/some people at the vendor is paying attention
B) that person/people has enough sway to have them bring down prod in the middle of the day to apply patches
C) enough people at the vendor actually know what software they are running to know its an issue that needs to be dealt with
So, reach out to them and let them know you appreciate it - so they have something to show people who push back the next time a similar thing happens

All of the CRITICAL CVEs are patched, time to take a big swig of coffee and get back to regular wor…
https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-5-1-released/
@briankrebs 🚨 A critical vulnerability🚨 affecting all PHP versions back to 5.4 allows attackers to execute arbitrary commands on the server without authentication. If you are responsible for any public-facing PHP-based system (Wordpress, forums, etc.) you'll want to take immediate action.
Reports call this one of the most serious security issues #PHP has ever faced. Working exploits are publicly available and attacks are underway. Reuters reports that government websites across Europe and elsewhere have been taken offline to prevent their attack.
Mitigations can be applied to the PHP.INI configuration file for immediate protection, but the PHP binaries should be updated. Patched releases are 8.2.35, 8.3.36, 8.4.27 and 8.5.12.
The PHP project's home page has all the details and mitigations: https://www.php.net/ #Infosec
I'm not getting any alerts today about login failures to my IMAP server; I usually get them throughout the day every day. I imagine many of the botnet operators have redirected their bots to look for PHP hosts to compromise.
#infosec
The path to happiness and posterity runs through PHP. Here is some of the research dealing with that today - so far.
KrebsonSecurity: Widespread PHP Flaw May Cause Many Site Outages Today https://krebsonsecurity.com/2026/10/widespread-php-flaw-may-cause-many-site-outages-today/ @briankrebs
Akamai: Critical Remote Code Execution Vulnerabilities in PHP Core https://www.akamai.com/blog/security-research/critical-remote-code-execution-vulnerabilities-php-core
Cisco: Parasitizing trust: How legitimate infrastructure becomes a delivery pipeline for attackers https://blog.talosintelligence.com/parasitizing-trust-how-legitimate-infrastructure-becomes-a-delivery-pipeline-for-attackers/ @TalosSecurity
CrowdStrike: Two critical memory-corruption RCE vulnerabilities tracked as CVE-2026-109618 and CVE-2026-109619 have been disclosed in core PHP https://www.crowdstrike.com/en-us/blog/crowdstrike-protects-customers-from-php-rce-zero-days/
Kaspersky: Critical RCE vulnerabilities in PHP (CVE-2026-109618, CVE-2026-109619) https://securelist.com/tr/php2shell-critical-vulnerabilities-in-php/121596/ @Kaspersky
Sophos: Proof-of-concept exploit released for PHP vulnerabilities (CVE-2026-109618, CVE-2026-109619) https://www.sophos.com/en-us/blog/proof-of-concept-exploit-released-for-php-vulnerabilities-109618-109619 @SophosXOps
Palo Alto: Millions of PHP Instances Exposed - What Organizations Need To Do Right Now https://www.paloaltonetworks.com/blog/2026/10/millions-of-php-instances-exposed-what-organizations-need-to-do-right-now/
VulnCheck: PHP2Shell Vulnerabilities: CVE-2026-109618 and CVE-2026-109619 https://www.vulncheck.com/blog/php2shell-vulnerabilities @vulncheck
Socket: PHP Patches Critical RCE Vulnerabilities, Organizations Urged to Take Unpatched Sites Offline https://socket.dev/blog/php-critical-rce-patches @SocketSecurity #vulnerability #threatresearch #infosec
RE: https://fedi.katze.sh/@elise/117479383739450605
The hits keep coming this week. #InfoSec #php #php2shell
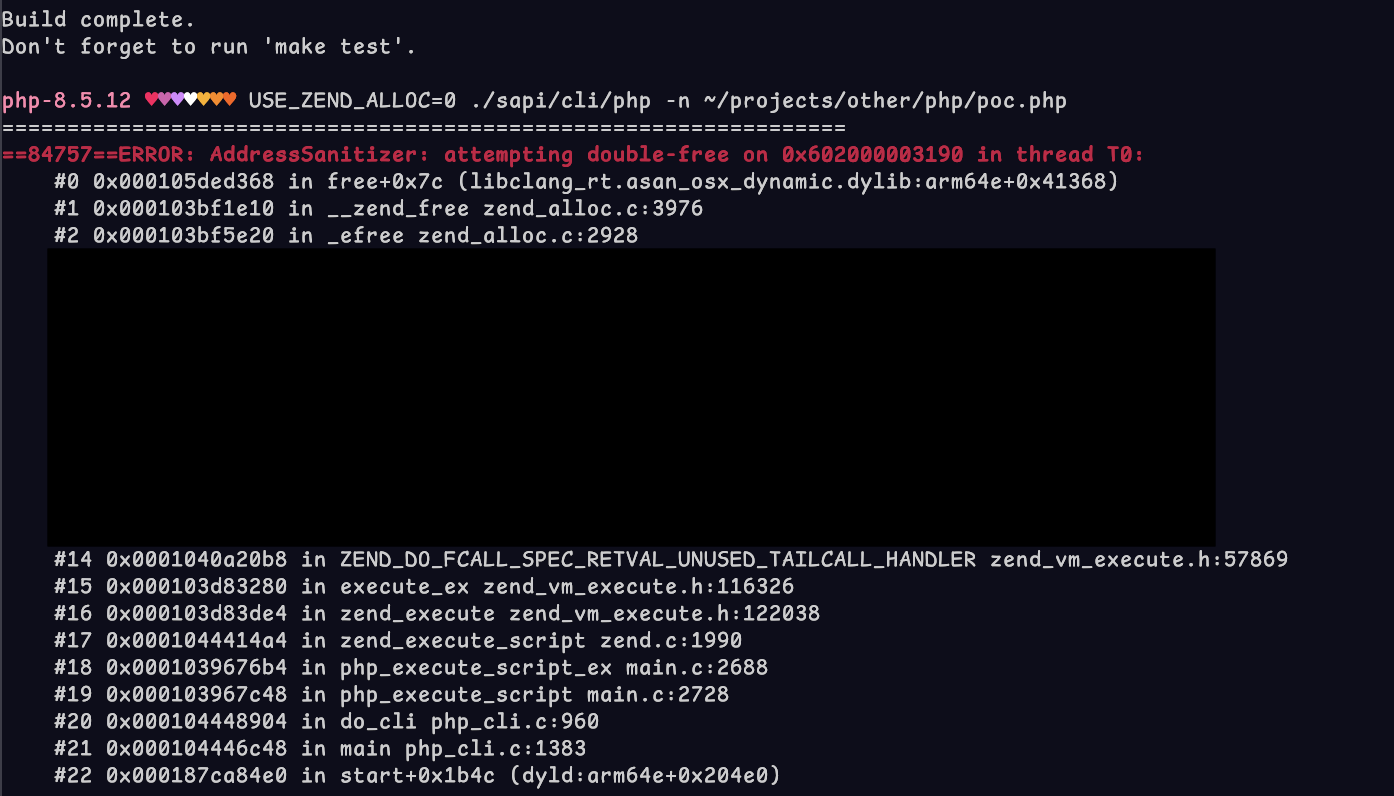
Stefano Marinelli boostedstill works on 8.5.12!
Alt...
a screenshot of a terminal, showing "Build complete" for php 8.5.12, followed by the command "USE_ZEND_ALLOC=0 ./sapi/cli/php -n ~/projects/other/php/poc.php" being ran. The output of this command is the program aborting due to a double free. The details showing what caused the double free are censored.

Fellow #Fedora #Linux #php users - please help test this update that patches #php2shell:
Fedora 44: https://bodhi.fedoraproject.org/updates/FEDORA-2026-a9eba4bbc3
Fedora 43: https://bodhi.fedoraproject.org/updates/FEDORA-2026-d5f8446449
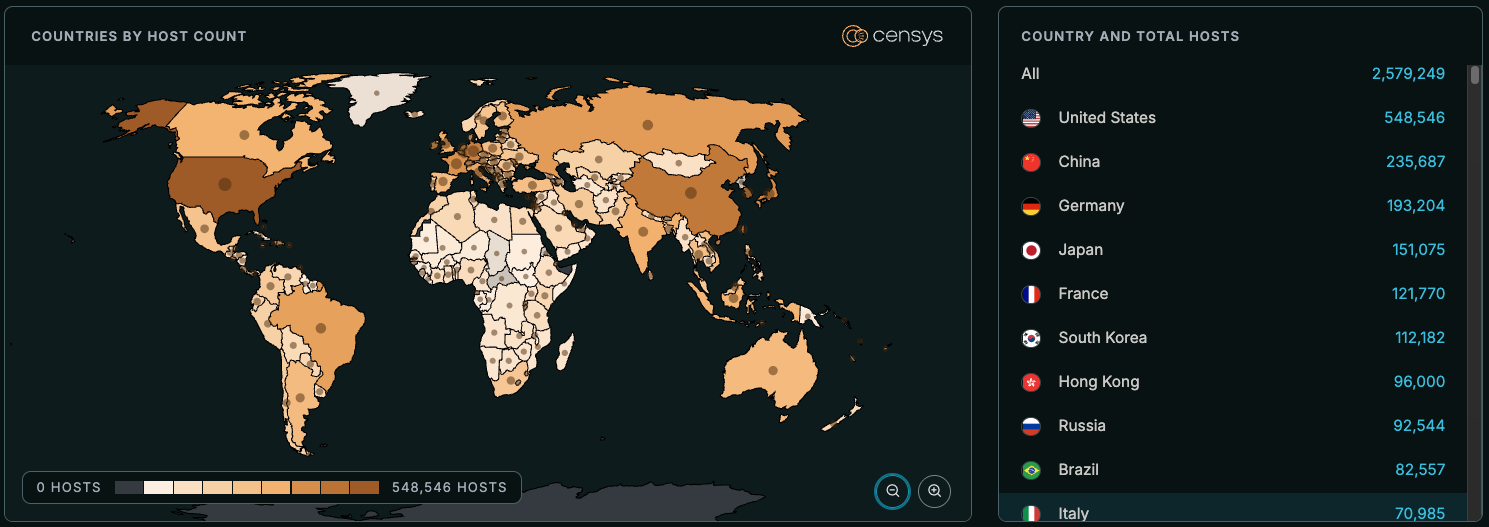
🚨 Rapid Response: Two critical PHP vulnerabilities, CVE-2026-109618 and CVE-2026-109619 (both CVSS 9.2), can allow unauthenticated remote code execution across multiple PHP server configurations.
Censys ARC observes:
🔸 2,580,515 Internet-exposed hosts and 54,888,147 web properties running PHP
🔸 1,575,688 hosts reporting PHP versions older than the fixed releases
These figures do not represent confirmed vulnerable systems. Security fixes may be backported without changing reported version strings.
PHP has released security updates and recommends upgrading immediately.
Full advisory and Censys queries: https://censys.com/advisory/cve-2026-109618-cve-2026-109619/
#CensysARC #Cybersecurity #VulnerabilityManagement #PHP #InfoSec
Alt...
Censys Internet map showing countries shaded in varying shades of orange to represent the number of hosts. The United States, China, and Germany are the top three with the most hosts. A list on the right highlights ten countries and their total host counts, with the United States having the highest at 2,578,240 hosts. The total number of hosts is displayed as 548,146,816.
Does anyone have a list of IoC for the attacks based on the #php2shell vuln?
There seem to have been quite a wave of automated exploitation and usually this results in some Indicators of Compromise...
Now i am looking for those. Anyone has an idea?
Oh huh, the guy who broke the embargo for the latest major PHP CVE has started posting about shitcoins and even a pump.fun link.
Guess this was all just part of a crypto scheme, then! Fun (/s).
Alt...
@J4ck3LSyN reuploads a video showing "a cleaner poc & proof" with links to their blog post, a pump.fun shitcoin, claims of "getting it working & parsed out the bugs", and thanking @acd421 for helping them to "push past the final point"
Embargo is lifted. #PHP #CVSS10 #infosec
https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w
https://github.com/php/php-src/security/advisories/GHSA-6wmf-4rv5-p3rp
Patched versions:
- 8.5.12
- 8.4.27
- 8.3.36
- 8.2.35
(Some operating systems backport fixes and may have a different version number with the fix. I personally use deb.sury.org on Debian/Ubuntu to have some sanity, but not everyone does, so check your OS for specific guidance.)
Sury PHP repo has upgrades already.
I see upgrades also for 7x and 8.0.x, 8.1.x, which I thought are not getting the patch. Unclear what that means, but those updated packages were not there 10min ago, so it seems related to the CVEs?
⋅ PHP2Shell: What Actually Protects You Before the 14:00 UTC PHP RCE Patch, and What Doesn't
− https://thehackernews.com/2026/10/php2shell-what-actually-protects-you.html
 [

New Go security releases added explicit distrust for some specific intermediate CA certificates belonging to eMudhra Technologies Limited. Interestingly, this is tracked as CVE-2026-111943 but no details on why this was done are provided.
https://github.com/golang/go/commit/7f86f957633ee31a1c17a1eb8452ca7a3d9bc141
The day started with a major Google Cloud outage in Europe, proceeded swiftly to the eMudhra root cert dumpsterfuck, and now the critical PHP vulns are starting to hit.
Cool, cool. 
The long term impact of this #eMudhra intermediate CA cert private key disclosure: It is now possible to perform TLS MiTM to millions and millions of older #IoT devices (or other devices that won't or can't get updated). The root certificate that has signed the affected intermediate certificate was added to trust stores in about beginning of 2019 (*). It expires only in 18-feb-2043, while the intermediate cert itself expires 24-apr-2040.
This opens the avenue for all kinds of nasty things.

infosec industry: this is very serious business and we are very serious people
also infosec industry: four
You can just drop the #eMudhra CA certificate to #mitmproxy and have fully trusted TLS MiTM right now - what a time to be alive...
https://docs.mitmproxy.org/stable/concepts/certificates/#the-mitmproxy-certificate-authority
Looking back, Mozilla could have just as well added Honest Achmed's root CA anyway:
https://bugzilla.mozilla.org/show_bug.cgi?id=647959
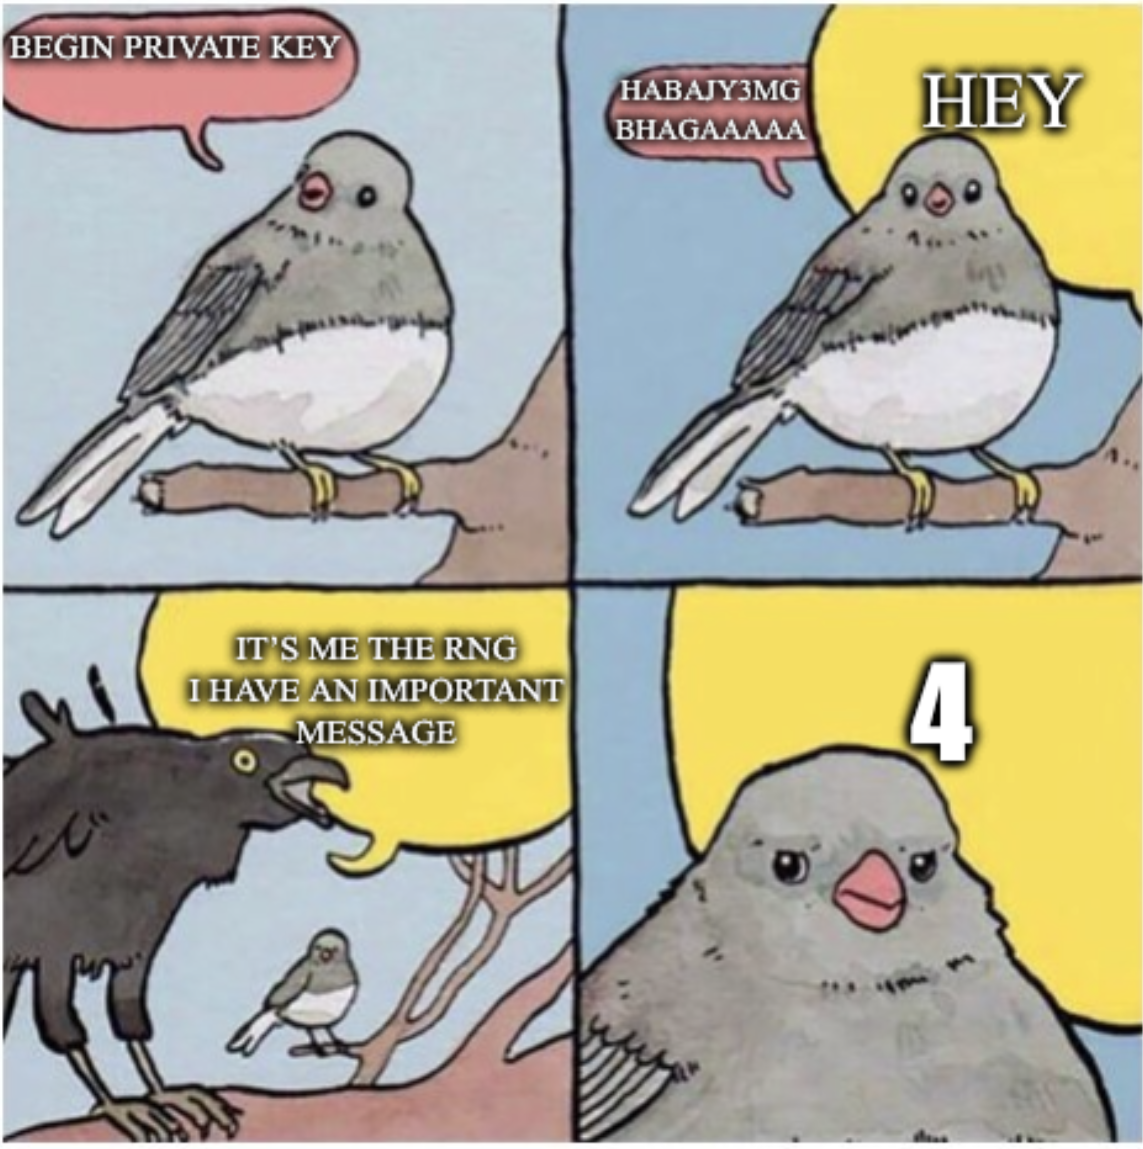
Alt...
A four panel comic. A bird sits on a branch. It says “BEGIN PRIVATE KEY”
Then it starts saying some Base64 encoded stuff while off panel someone says HEY.
The other person is revealed to be a big bird who yells ITS ME THE RNG I HAVE AN IMPORTANT MESSAGE
The message is 4. The first bird looks annoyed.
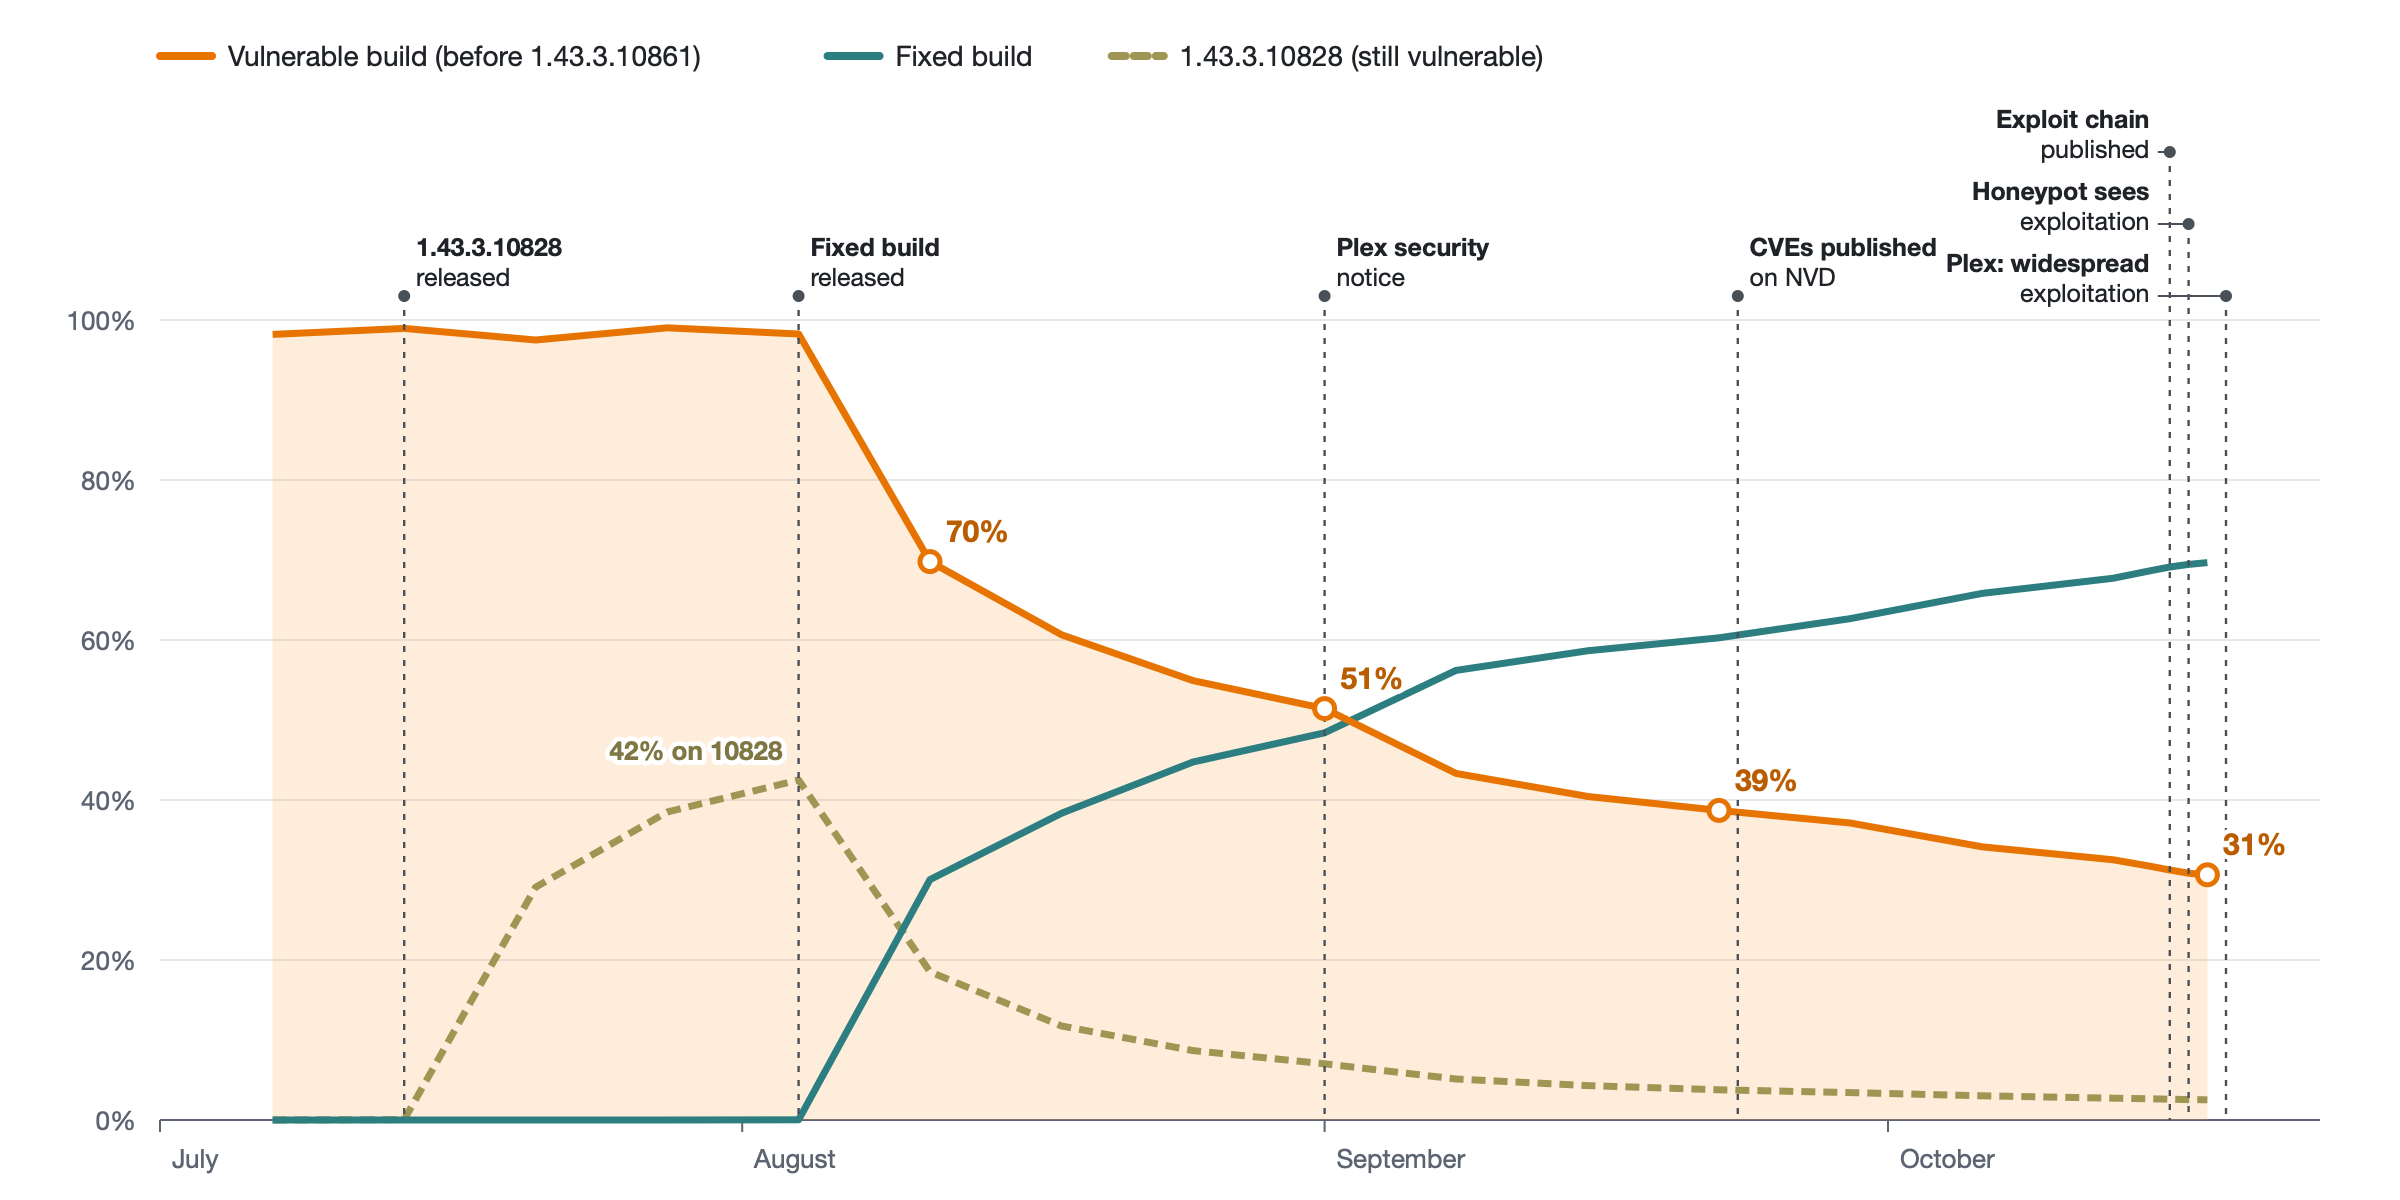
🚨 Rapid Response: Four vulnerabilities in Plex Media Server can be chained to achieve unauthenticated remote code execution. Plex reports compromised servers being used to run cryptocurrency miners and proxy software.
Censys ARC observes ~340,000 Internet-exposed Plex Media Server hosts. Roughly 30% run a vulnerable build, and nearly 8,000 run an early build that may be mistaken for patched.
Despite publication of the exploit chain and reports of exploitation, fewer than 2% of still-vulnerable hosts upgraded in the following three days.
Plex advises that previously exposed, unpatched servers may already be compromised and require additional remediation beyond patching.
Full Censys ARC advisory: https://censys.com/advisory/cve-2026-96652-cve-2026-96654-cve-2026-96655-cve-2026-96656/
#CensysARC #Cybersecurity #VulnerabilityManagement #Plex #InfoSec
Alt...
Censys ARC graph showing trends in vulnerability and fixed build releases from July to October. One line shows the decline of vulnerable builds from 100% in July to 31% in October. Another line indicates the increase in fixed builds, peaking at 70% in August. Notable events are marked, including the release of 1.4.3.1080 in August and Plex security notices. CVEs published on NVD and explicit exploit chain events are annotated.
⋅ Hackers Hijack OVHcloud GitHub Releases to Distribute Secret-Stealing Malware
− https://cybersecuritynews.com/ovhcloud-supply-chain-attack/

RE: https://mas.to/@markwyner/117454907715313975
The reason I posted this yesterday is that I suspended hundreds of accounts, just as @jerry did. And other moderators as well.
Important: this is NOT an issue with Mastodon. Or the fediverse. It’s a common thing that happens when passwords are compromised and folks use the same ones for many or all of their online accounts. Mastodon is simply one of the targets at the moment.
For server admins, Jerry has a script that will reset passwords on dormant accounts. I highly recommend running this on your instance.
https://infosec.exchange/@jerry/117457041484080186
#Security #Hacking #Spam #InfoSec #OpSec #MastoAdmins #FediTips #FediAdmins #Mastodon
Y’all! Please, please, please use appropriate passwords. We’re seeing a big spam campaign across the fediverse, using hacked accounts.
First, change your fediverse password. Especially if it’s reused elsewhere, short/weak, or really old.
Then, here are some simple steps to protect you and your accounts:
1. Never reuse passwords. Use a password manager so you’ll only have to remember one password.
2. Make sure your passwords are secure. They should be 12+ characters with at least one capital letter and one special character. Good password managers have a generator built-in.
3. Set-up multi-factor authentication (MFA/2FA).
4. Use passkeys wherever possible.
If you need help, ask someone. Folks who know will help.
#Passwords #Security #InfoSec #OpSec #2FA #MFA #Mastodon #Fediverse #FediTips #MastodonTips
Tis the year for kernel vulns, or at least discovering very old ones. Here's an overview of an exploit, its mitigations, atop a 37yr old bug in #OpenBSD
No information disclosure needed. It leans on deterministic kernel memory allocations, scoping therein for function pointers with shared mem attachments to fork until the counter wraps, overflowing to negative integer. Chained w separate out-of-bounds kernel writes, it earns local priv esc to root.
Y’all! Please, please, please use appropriate passwords. We’re seeing a big spam campaign across the fediverse, using hacked accounts.
First, change your fediverse password. Especially if it’s reused elsewhere, short/weak, or really old.
Then, here are some simple steps to protect you and your accounts:
1. Never reuse passwords. Use a password manager so you’ll only have to remember one password.
2. Make sure your passwords are secure. They should be 12+ characters with at least one capital letter and one special character. Good password managers have a generator built-in.
3. Set-up multi-factor authentication (MFA/2FA).
4. Use passkeys wherever possible.
If you need help, ask someone. Folks who know will help.
#Passwords #Security #InfoSec #OpSec #2FA #MFA #Mastodon #Fediverse #FediTips #MastodonTips
🚨 Rapid Response | BeyondTrust Remote Support/Privileged Remote Access Zero-Day (CVE-2026-102764) (CVSS 9.3) is a critical vulnerability.
The flaw allows unauthenticated attackers to perform file operations on affected appliances.
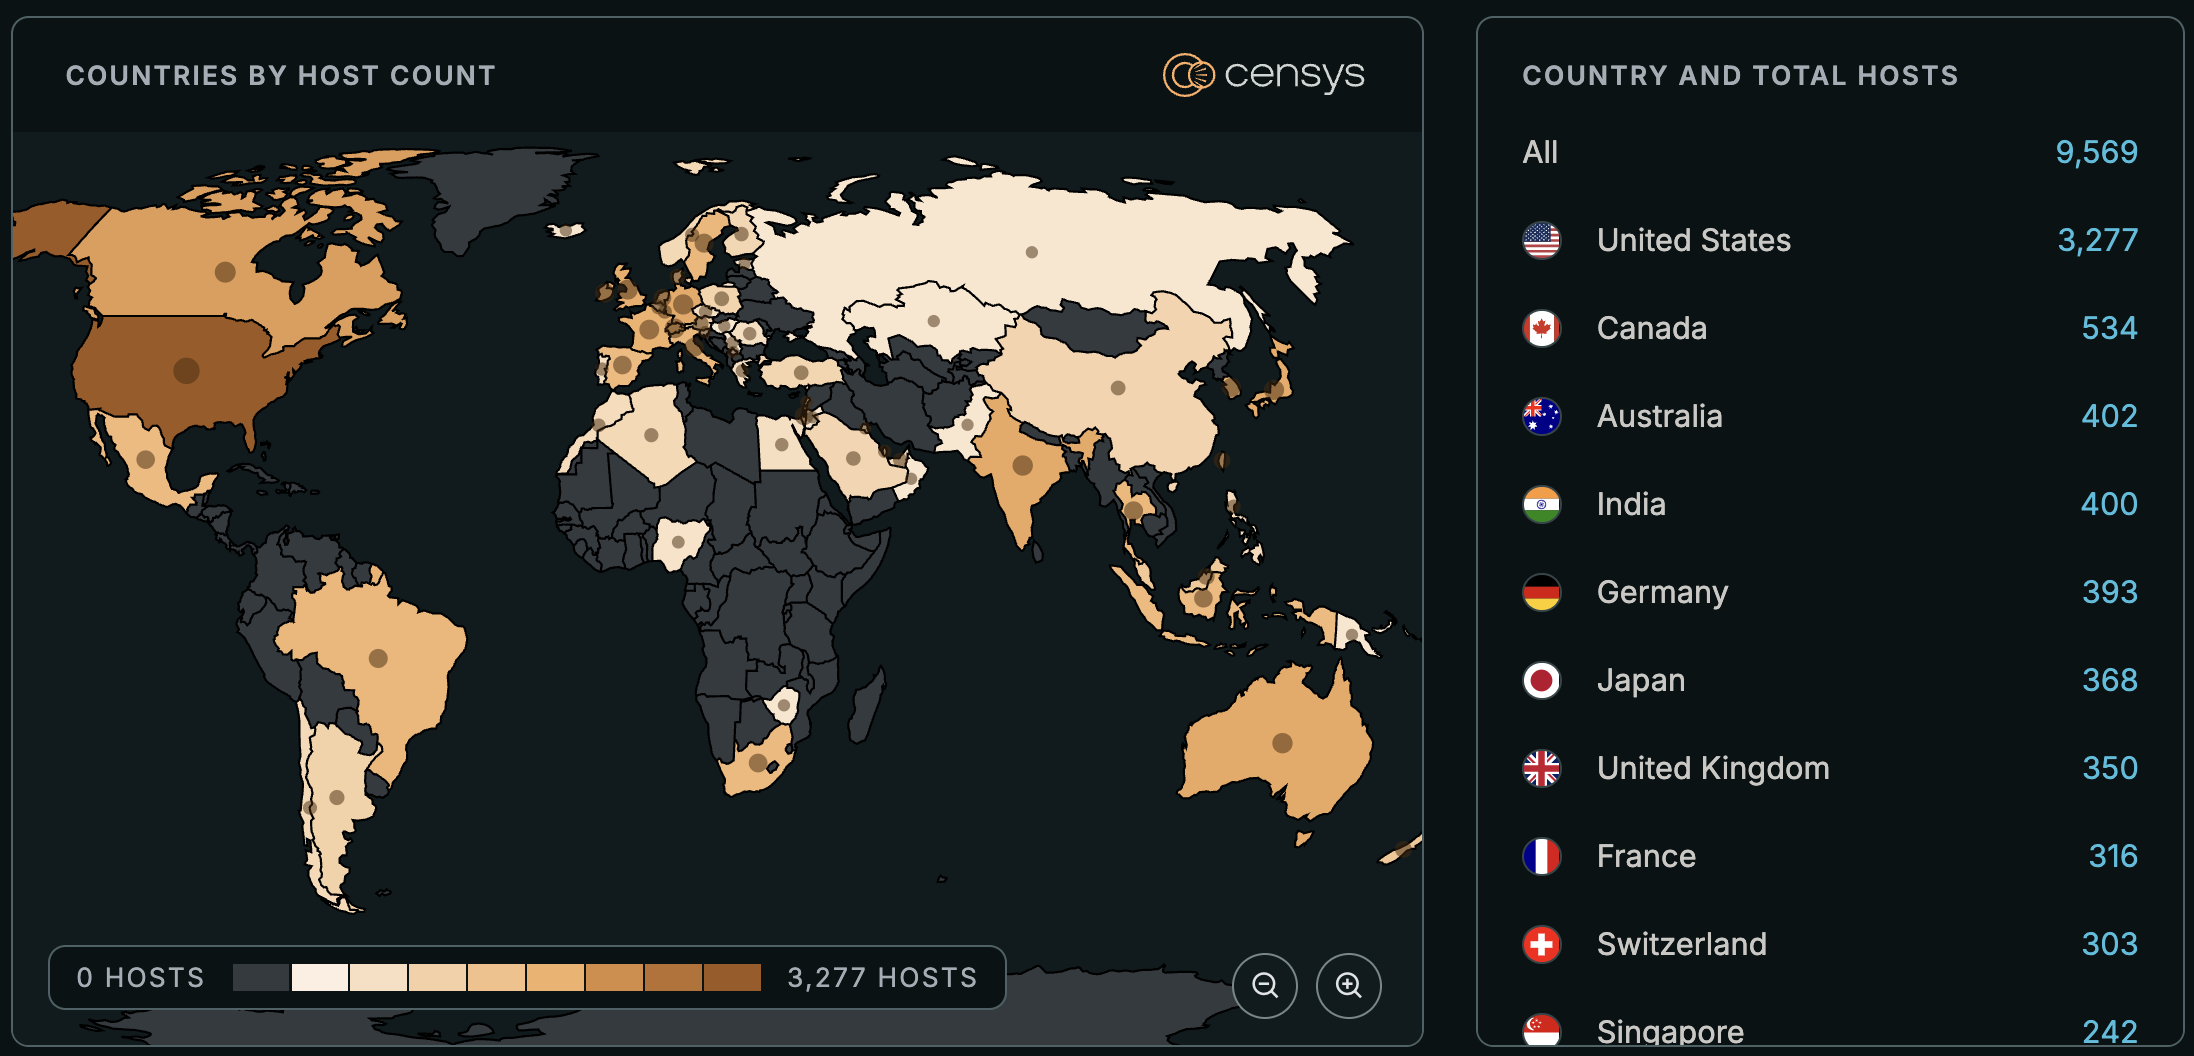
Censys currently detects 9,569 Internet-exposed hosts and 177,497 web properties running BeyondTrust Remote Support or Privileged Remote Access. These figures represent detected installations, not confirmed vulnerable or unpatched instances.
BeyondTrust has released patches for both products. Organizations should prioritize patching self-hosted appliances and investigate potential compromise, as patching does not remediate prior exploitation.
Full Censys ARC advisory, including affected versions, exploitation indicators, and remediation guidance: https://censys.com/advisory/cve-2026-102764/
#CensysARC #Cybersecurity #VulnerabilityManagement #BeyondTrust #InfoSec
Alt...
Censys world map displaying data on host count distribution, with darker shades indicating higher counts. A side panel lists countries and their host counts, including the United States with 3,277 hosts, followed by Canada, Australia, India, Germany, Japan, the United Kingdom, France, Switzerland, and Singapore. Censys logo is present at the top.
#TFW you get sales spam at work and your strong conviction never to reward sales spammers with your business butts up against the fact that this particular spammer's product actually sounds interesting and claims to directly solve a problem you were just talking with your colleagues about needing to solve.
#infosec
🚨 Rapid Response | Collabora Online Built-in CODE Server OS Command Injection (CVE-2026-110447) (CVSS 9.2) is a critical OS command injection vulnerability affecting the Collabora Online Built-in CODE Server app for Nextcloud. Exploitation in the wild has been reported, allowing unauthenticated attackers to execute operating system commands.
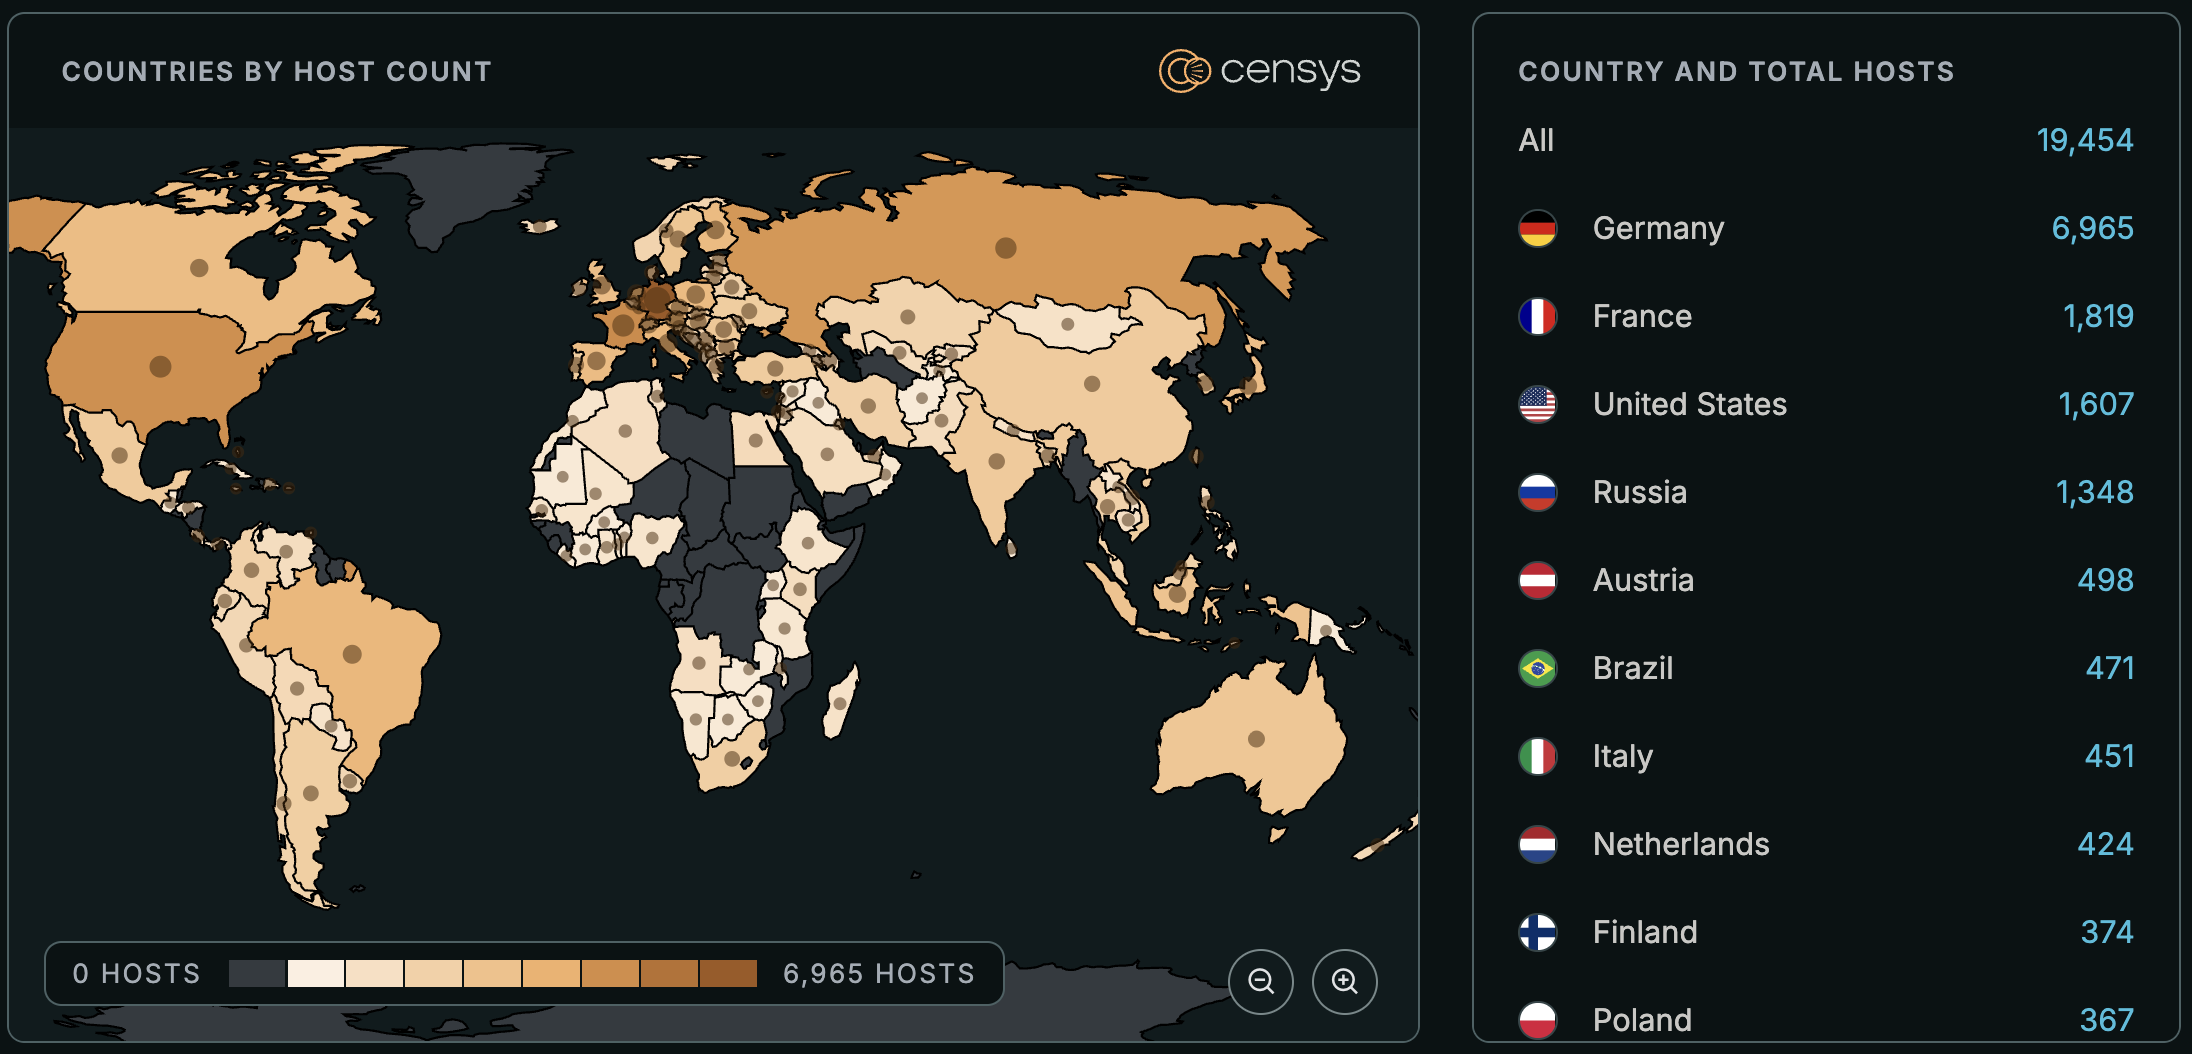
Censys currently detects 19,454 Internet-exposed hosts and 103,350 web properties with the app installed. These figures represent detected installations, not confirmed vulnerable instances.
Organizations should upgrade to version 26.4.303 or later, or remove the app. Disabling it is not sufficient.
Full Censys ARC advisory, including affected versions, exploitation indicators, and remediation guidance: https://censys.com/advisory/cve-2026-110447/
#CensysARC #Cybersecurity #VulnerabilityManagement #Nextcloud #InfoSec
Alt...
Censys world map highlighting countries by host count from Censys. Notable figures include Germany with 6,965 hosts, France with 1,819, the United States with 1,607, and Russia with 1,382. A list on the side outlines the total hosts for other countries.
P.S. According to the #breach notification from #DentaQuest, the personal information for my wife and three of our kids that was stolen and posted on the internet was, "name, date of birth, protected dental health information, health insurance policy number, Medicaid/Medicare number and dental or vision health information, such as provider names, diagnoses, treatments and billing information." 🤦😡🤬
Also, they pinky-promise they'll protect customer data better in the future.
#infosec #privacy
Et hop ! 😈
⋅ Le site du parti Les Républicains victime d’un défaçage en règle
− https://next.ink/262298/le-site-du-parti-les-republicains-victime-dun-defacage-en-regle/

Heads up for fellow Linux admins: CVE-2026-99999 (dubbed "PwnEscape") is out, and it is a nasty one (CVSS 9.3).
Despite being called a KVM escape, the actual bug lives in the host IPv4 networking stack. Untrusted CHECKSUM_PARTIAL offload metadata from a guest can overwrite already-validated packet headers during ip_do_fragment(), leaking host memory or allowing a guest-to-host escape.
Mainline patches landed Oct 14, and stable backports are out. Check your hypervisors and reboot!

#TechIsShitDispatch
My wife has a free #Kroll Monitoring account from a previous data breach.
She was just the victim of a new data breach ( #DentaQuest).
Kroll, which is shitty because all of the monitoring services are shitty, won't let her add the free 24 months of identity monitoring from the new breach to her existing account.
Nope, instead she has to create a new Kroll Monitoring account with a different email address: https://enroll.krollmonitoring.com/duplicate-email .
For fuck's sake. 🤦
#infosec #privacy #breach
In GreyNoise data this week, a recurring pool of malicious IPs checked Microsoft Exchange servers for ProxyNotShell in passes no more than two days apart.
About a thousand malicious IPs ran the check on every odd-numbered day. Separately, attempts on a known exploited Metabase flaw stepped up more than threefold from 11 October.
GreyNoise customers get the full weekly brief, our public At The Edge Clear one-pager is below + 🔗 https://www.greynoise.io/resources/at-the-edge-clear-101226
#ThreatIntelligence #CyberSecurity #GreyNoise #InfoSec
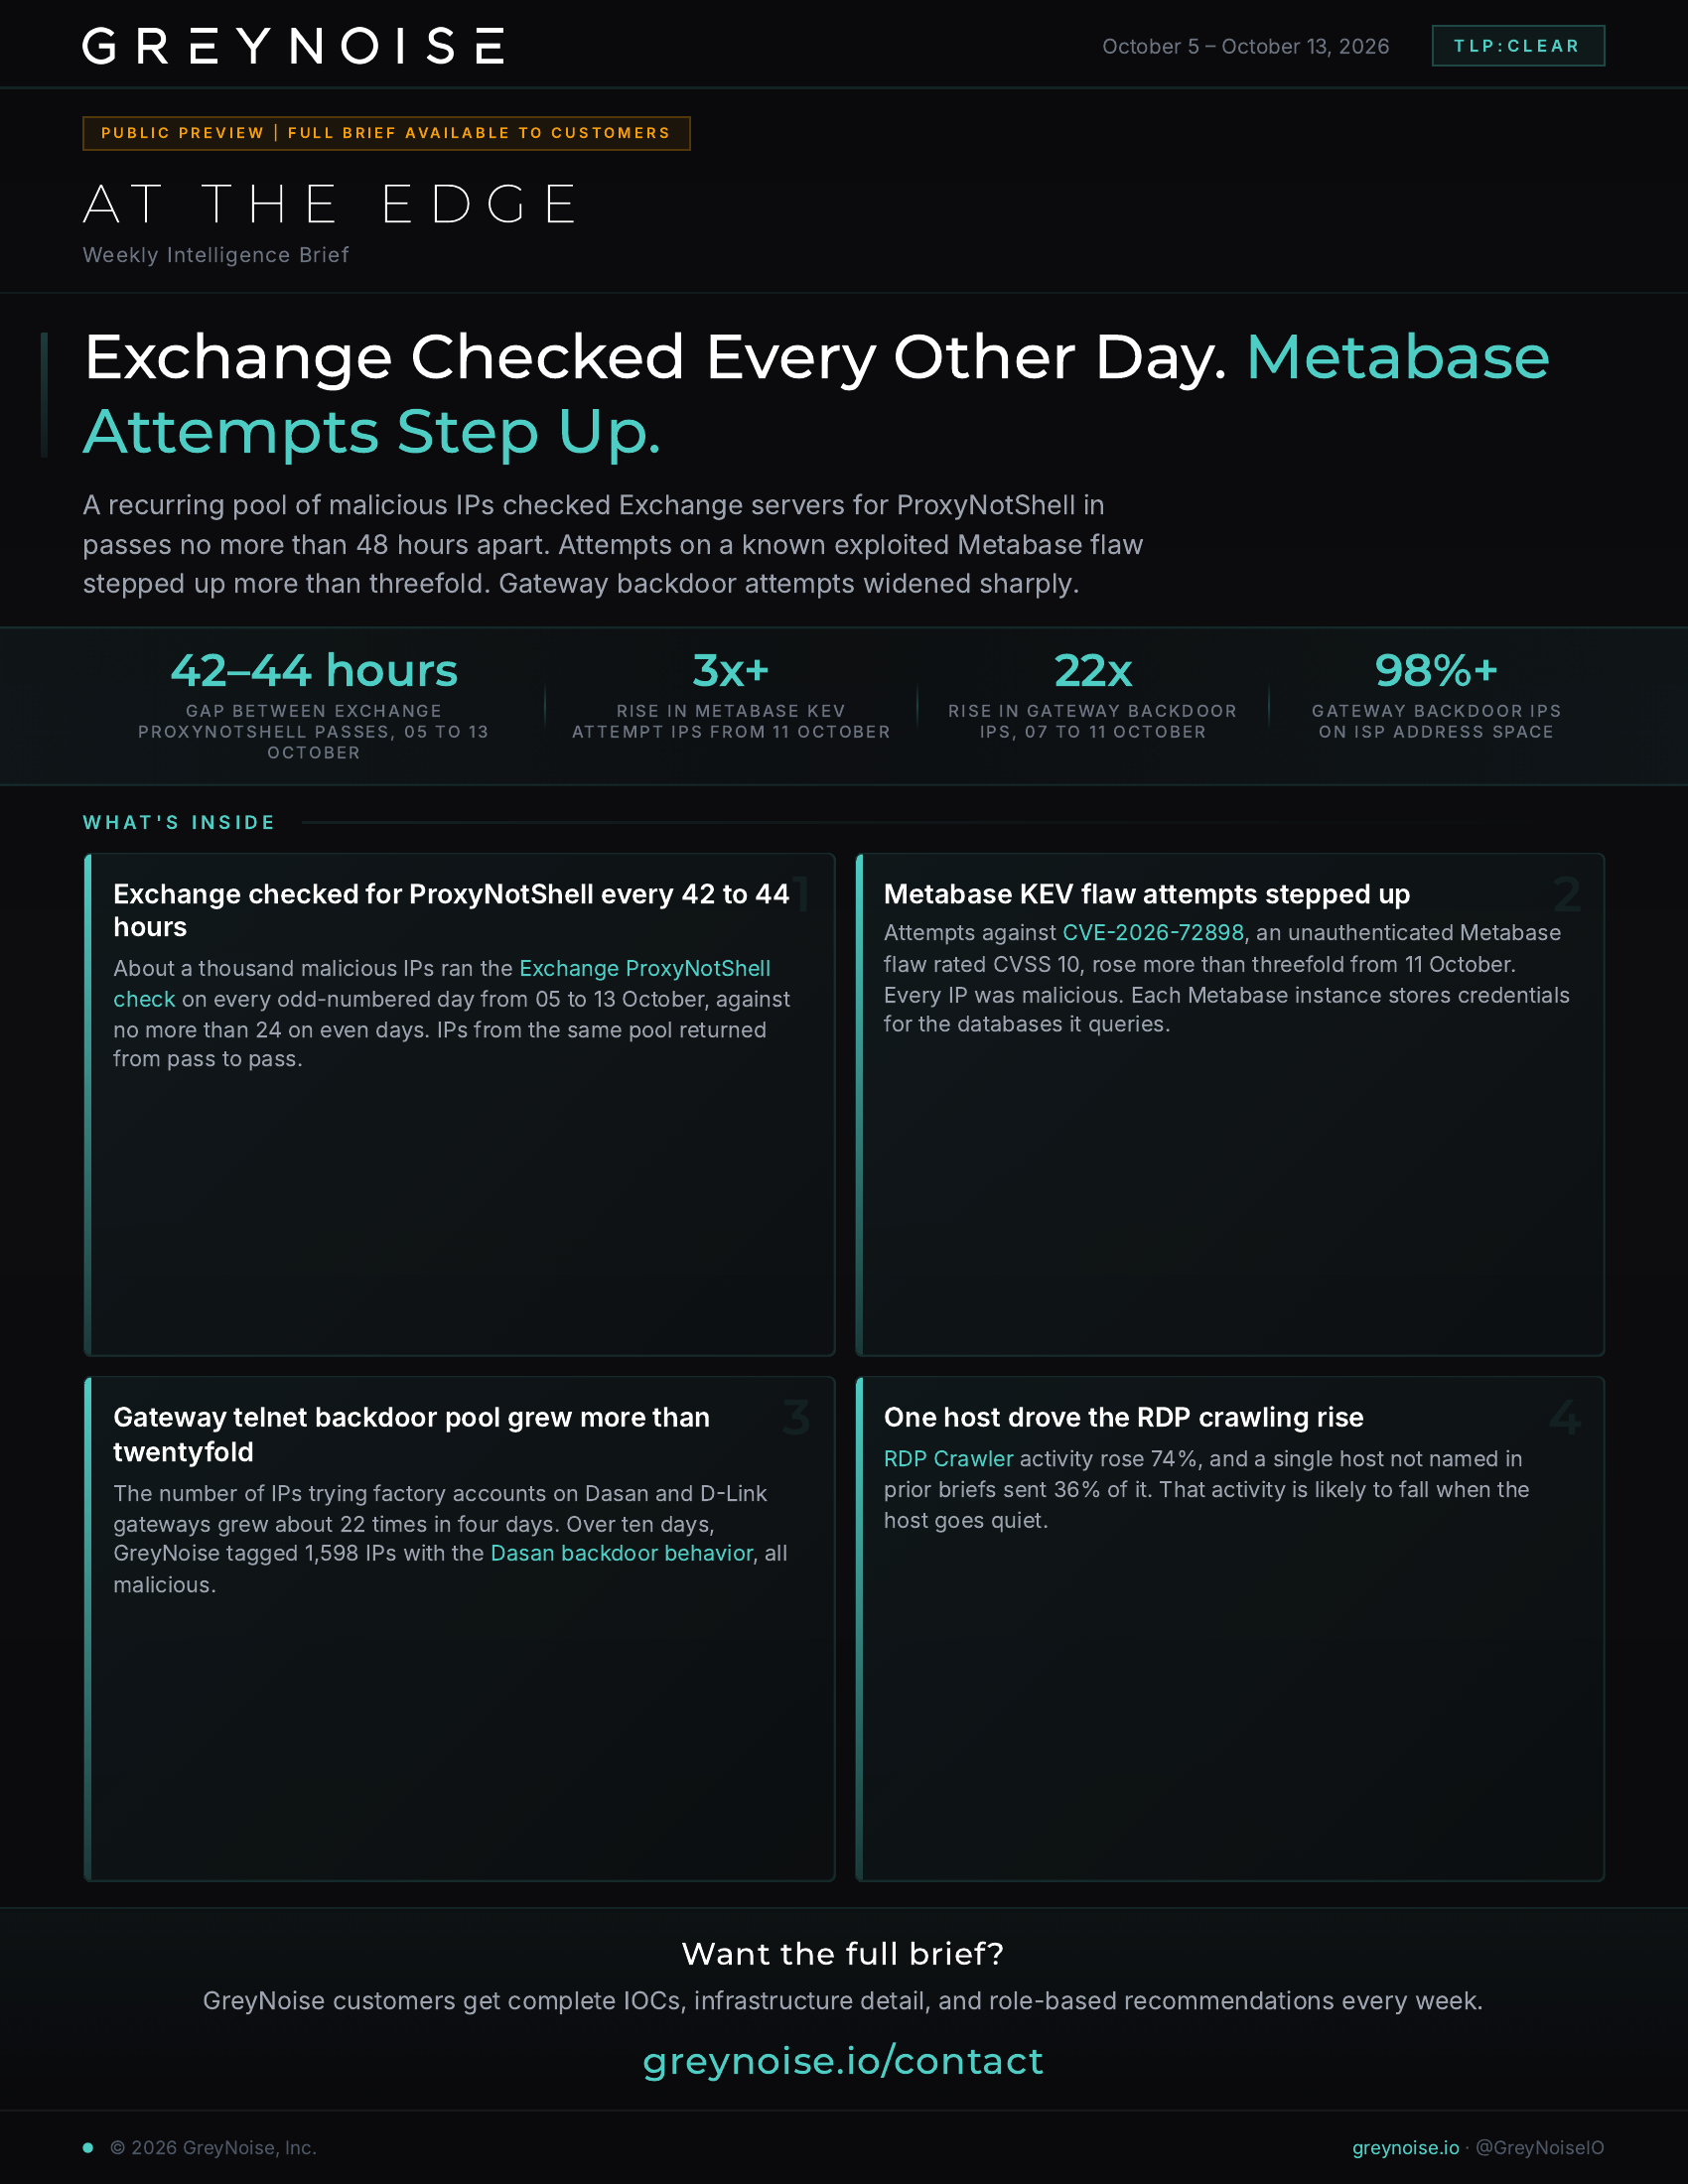
⋅ Nextcloud : des serveurs piratés via une faille critique de l’application Collabora Built-in CODE
− https://www.it-connect.fr/nextcloud-collabora-built-in-code-faille-webshell-cve-2026-110447/
🚨 Rapid Response: Ivanti Connect Secure Authentication Bypass (CVE-2026-104935)
Ivanti confirms active exploitation of a high-severity (CVSS 8.6) authentication bypass vulnerability in Ivanti Connect Secure that allows unauthenticated attackers to execute arbitrary commands. CISA added the flaw to its Known Exploited Vulnerabilities (KEV) catalog on October 13.
Censys currently observes 7,604 Internet-exposed hosts and 269,319 web properties running Ivanti Connect Secure, excluding honeypots. These are total product exposures, not confirmed vulnerable systems.
Full Censys ARC advisory, including affected versions, available patches, and remediation guidance: https://censys.com/advisory/cve-2026-104935/
#CensysARC #Ivanti #Cybersecurity #VulnerabilityManagement #InfoSec
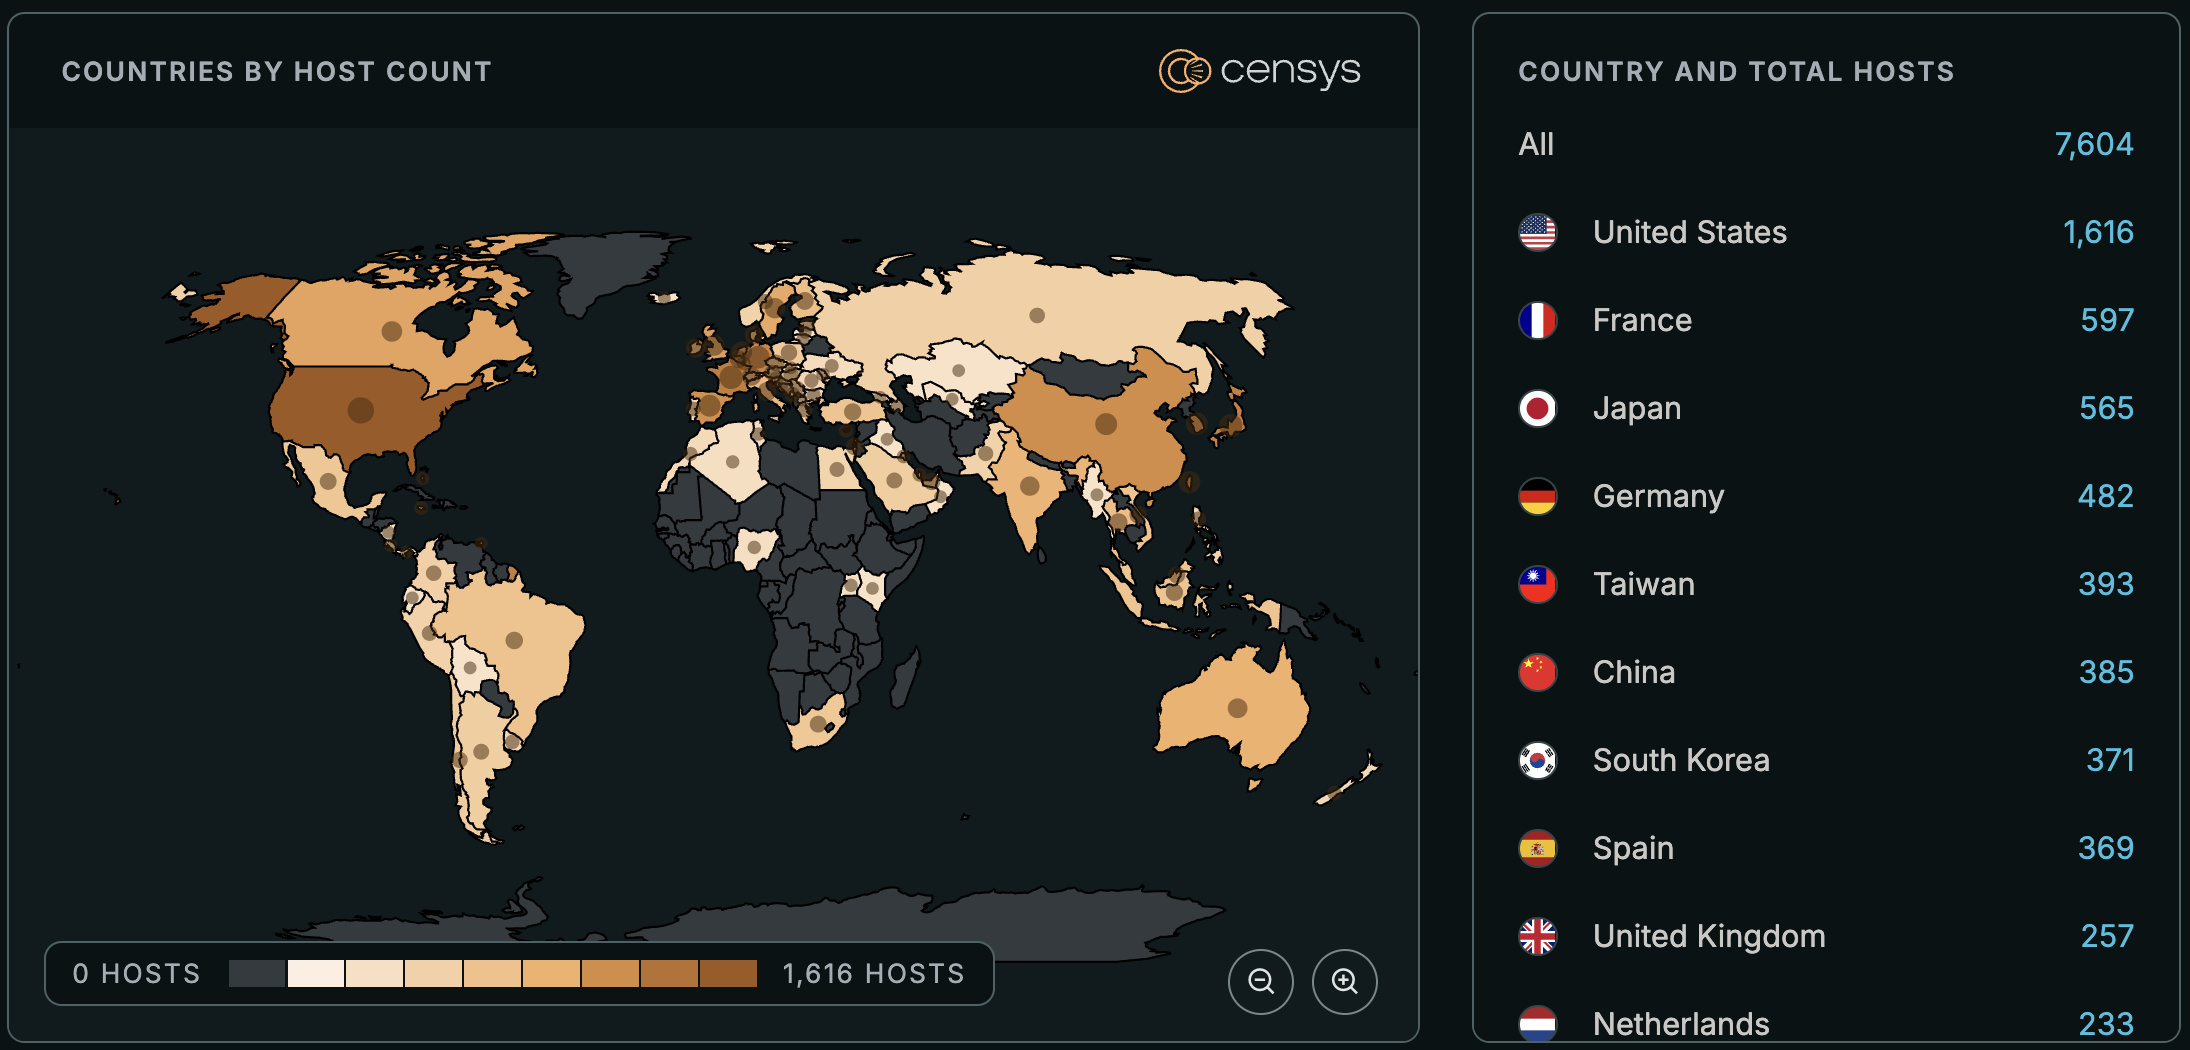
Alt...
Censys world map showing host counts by country. Darker shades represent higher counts. On the right, a list displays countries and their host totals: United States (7,604), France (597), Japan (565), Germany (482), Taiwan (393), China (385), South Korea (371), Spain (336), United Kingdom (233), Netherlands (179). A legible word "Censys" is included.
🚨 Rapid Response: Critical GitLab CI/CD Remote Code Execution (CVE-2026-97229)
A critical vulnerability (CVSS 10.0) in GitLab Community Edition and Enterprise Edition could allow an unauthenticated attacker to execute arbitrary code on the GitLab server.
Censys currently detects 25,766 hosts and 79,224 web properties with a version of GitLab affected by this vulnerability. This is 31% and 39% of all GitLab hosts and web properties, respectively. These figures reflect detected software versions, not confirmed exploitable instances.
GitLab has released patches for affected versions. Organizations running self-managed GitLab should prioritize updating.
Full Censys ARC advisory, including affected versions, exposure data, and remediation guidance: https://censys.com/advisory/cve-2026-97229/
#CensysARC #GitLab #Cybersecurity #VulnerabilityManagement #InfoSec
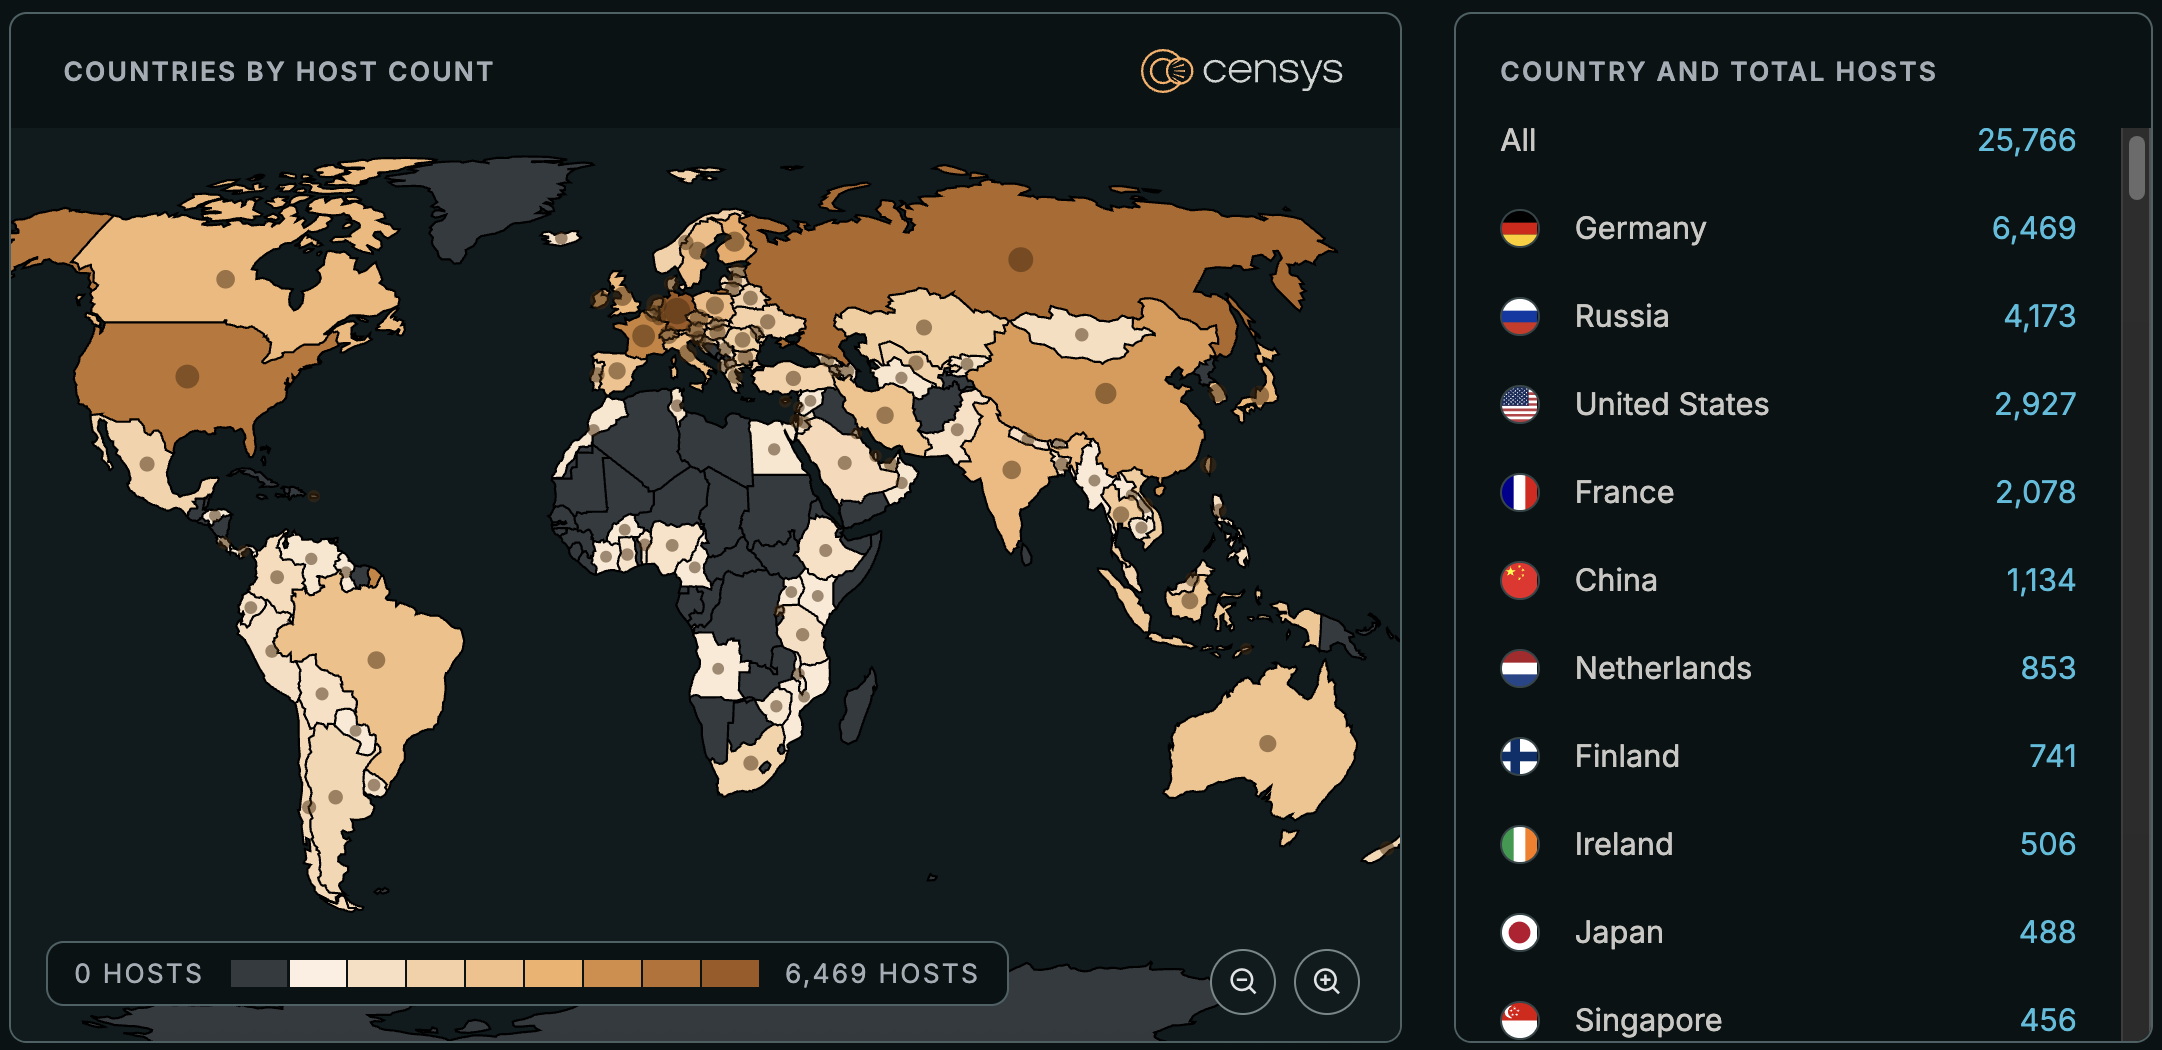
Alt...
A Censys world map displaying the number of hosts per country, with a shaded scale indicating host density. A list on the right shows countries and total hosts: Germany (6,469), Russia (4,173), United States (2,927), France (2,078), China (1,134), Netherlands (853), Finland (741), Ireland (488), Japan (506), Singapore (413). The map is labeled "Censys.

And this is what I was worried about:
https://arxiv.org/pdf/2610.13928
constructing backdoor attacks that embed encrypted neural networks within host model weights, decrypting and executing them only upon receiving a secret trigger. Using digital lockers, these hidden circuits remain provably hard to elicit and interpret under cryptographic assumptions, even given full access to model weights
I had already pointed out how "open weights" is not enough guarantee for AI models: https://gagliardoni.net/#20260208_euria
Now, this new research makes things even worse. I think most of us tech folks will have to reassess carefully our own relationship with AI. To put it in easy words: at this point I don't think any of us is smart or creative enough to predict all threats that can come from this technology.
#ai #cryptography #backdoor #alignment #llm #security #opensource #infosec #cybersecurity
Du gros portenawak !
⋅ Frigos réglés à 50 degrés : une immense cyberattaque frappe Intermarché, Leclerc et Super U

How you, as an #InfoSec engineer, can make your Sales team love you forever and take your side in any dispute:
Step 1: “Hey, salesperson! Anything I can do to help you close your sales contracts more quickly?”
There, done. Now you have a whole team of ride or die extroverts championing you in every situation.
⋅ Midnight Mimosa Malware Found Preinstalled on Low-Cost Android Phones
− https://hackread.com/midnight-mimosa-malware-preinstalled-android-phones/
New rule!
Whenever anyone suggests using "AI" for anything technical or integrating it with any kind of pipeline, I am going to respond with:
> Okay, what is your plan on dealing with incubated ML exploits? You do know about incubated ML exploits, right?
Seriously, watch this talk:
https://www.youtube.com/watch?v=Z38pTFM0FyU
Network security question: How are people restricting outbound connections based on DNS names?
For example: Server A wants to connect to cdn.network.com, and that can resolve to a huge range of IPs, so not feasible to allow list all possible outbound connections.
I vaguely remember some dns proxy / firewall magic where it tracks the answer and opens up the IP.
And a related poll… If you work full-time in infosec or IT, has the company you worked for taken steps to protect itself against typosquatting?
#infosec
| yes, we monitor for fake domain registrations: | 4 |
| yes, we've bought up a bunch of fake domains: | 4 |
| yes, we do something else, see reply: | 0 |
| no, we don't do anything about this: | 13 |
Closed
A scammer registered a typosquatting domain mimicking my employer's and started sending out emails impersonating our head recruiter, offering people fake job interviews / jobs.
After a lot of effort we managed to get the domain suspended, and the scammer moved on to another domain.
I'm thinking about what to put as the "root cause" in the post-mortem for this incident.
#infosec #breach #postMortem
| it's not an incident, your infra not compromised: | 5 |
| there is no root cause that you can address: | 30 |
| root cause: you didn't register the domain first: | 20 |
| something else, see reply: | 7 |
Closed
10/10 Google, no notes.
(What do you suppose this says about the number of abuse complaints people are sending to Google Fiber, and by extension the amount of abuse Google Fiber is allowing to take place from within its network?)
#infosec #Google #fail
Alt...
Screenshot of email bounce showing that a message failed to be delivered to abuse@googlefiber.net because the domain "has exceeded its quota for the maximum number of external recipients."
Profil taki Zaufany, profesjonalnie mocno, bardzo bezpieczeństwo, wow uszanowanko.
Alt...
Zrzut ekranu z interfejsu tworzenia hasła dla Profilu Zaufanego.
Hasło zawiera znak "+". Interfejs ostrzega, że:
"Nowe hasło nie spełnia wszystkich wymagań. Hasło powinno zawierać także: znak specjalny."
🎺
⋅ Fuite de données : et de quatre pour LDLC
− https://next.ink/brief-article/fuite-de-donnees-et-de-quatre-pour-ldlc/
@smallcircles - In #infosec, the terms "Responsible" and "Ethical" always mean "Corporate" (and sometimes "Legal").
Therefore protecting the information security and ensuring the operations of a company like Palantir is considered ethical, even while it's operations are grossly unethical...
...and degrading or denying the operations of the same is considered unethical, even though the actions are ethical in stopping harm.
So, in short, #EthicalAI and #ResponsibleAI just mean AI that enriches corporations and billionaires while actively hurting the majority of people and the biosphere.
The dutchies have a centralized identity that you are using to basically interact with everything government. That contains pensions and health related issues.
This is called DigID. It is run by a company called Solvinity an was was supposed to be taken over by a U.S. company called Kyndryl.
The dutch cabinet (= government) has now blocked this takeover.
I think the topic of souvernty is slowly landing in the right heads. I guess also ... thank you @bert_hubert and everyone else making noise there🙂
#infosec #cybersecurity #souveraeneInfrastruktur #sovereignty #digid
[🚨 #MediaWiki vulnerable extension]
If you are running a MediaWiki instance with Extension:External_Data < v3.7, your instance is vulnerable to arbitrary file loading and #RemoteCodeExecution.
The vulnerability was apparently publicly known since August, but due to the lack of communication, instance admins learned about it due to that vulnerability being exploited en masse.
If you know and like a MediaWiki instance, you can check their Special:Version page to see if they are using the External_Data extension to warn them.
More info:
- https://lists.wikimedia.org/hyperkitty/list/mediawiki-l@lists.wikimedia.org/thread/5N55R3XNFE7BXQLGWKZI7Q4ZXZSF4C5I/
- https://www.cve.org/CVERecord?id=CVE-2026-100382
#infosec #wikipedia #wikidata #adminsys #CVE #pwned cc @mediawiki
Unsolicited security researcher: I see that your website doesn’t use TLS! This is critical and here are links explaining why.
Me: Yes, it does.
Researcher: Oh. Well, will you reward me anyway?
Me: …
Just #infosec things.
#Infosec questionnaire pro-tip:
> We currently host most resources in AWS’s … region, but this is subject to change without notice as operational needs arise.
Some askers are insistent that they need to know precisely where their data is hosted. Commit to the larger geo region (eg “in the US (or EU)” as appropriate), but refuse to lock yourself into a single data center. That defeats the whole purpose of cloud computing.
I don’t know if y’all have your eyes on The DC Department of Health Care Finance ( #DHCF) incident that just went public. The breach notification from DHCF — https://dhcf.dc.gov/page/dhcf-data-incident — is disappointingly short on technical details, but judging from a little bit of digging at archive.org, it looks like they had links to publicly accessible #PowerBI reports on their website that allowed anyone to click through to the underlying data.
#infosec #breach
1/3
The company isn't issuing certificates yet, but it's coming.
"Cloudflare is announcing our intent to become a public certificate authority (CA)."
"Today we are announcing the first concrete milestones in that effort: We have applied for inclusion in the Chrome, Apple, Microsoft, and Mozilla root programs, and we have signed a definitive agreement to acquire an established, broadly trusted root from GlobalSign, so that we can offer certificates with the widest possible device reach the day we begin issuing. We’re also announcing our plans to be one of the first CAs to serve post-quantum certificates, targeting Chrome’s recently announced Quantum-resistant Root Program."
Cloudflare: Building a certificate authority for the whole Internet https://blog.cloudflare.com/cloudflare-certificate-authority/ #Cloudflare #infosec
New.
Another 23-year-old who traded the rest of his life for a criminal shopping spree. And guess what? Turning on a dime, this reformed criminal now works "as offensive security lead at the Dutch company Neo Security." How thin is the separating line?
KrebsonSecurity: Dutch Police Arrest ‘Reformed’ Hacker in Shiny Hunters Investigation https://krebsonsecurity.com/ @briankrebs #infosec #ransomware #cybercrime
Look…
In the year 2026, when publicly accessible buckets, databases, etc., etc., are a 100% known problem, it is nothing less than malpractice for a company hosting databases not to be continuously scanning for databases and tables that are queryable without authentication and blocking access to them until their owners check a box that says, "Yes, I know this data is publicly accessible, that's on purpose."
#Supabase should be ashamed and embarrassed.
#infosec
https://www.upguard.com/blog/everything-everywhere-systemic-data-exposure-in-supabase-apps
h/t to @zackwhittaker's This Week In Security newsletter for the tip about this astoundingly horrific takedown of a supposed child safety phone which is nightmarishly insecure and unfit for purpose.
Just yikes.
#infosec
https://paul.reviews/harmblock-worlds-safest-smartphone-please-rotate-responsibly/
In addition to $Dayjob I've been consulting for a startup, helping them level up their #infosec program.
After less than 30 hours of consulting from me, the CTO of the company completely rewrote their policy set, and the new policy set he came up with is *stunningly* good.
It is well-written, consistent, comprehensive, accurate, and adequate for a company like theirs.
I suppose I get some of the credit, but most of it goes to the CTO.
Still, this feels good, man.
#compliance
Alt...
A Team "I Love It When a Plan Comes Together" gif
For almost a year, my Ansible connection plugin for FreeBSD jails had a jail escape.
A symlink inside a jail, a root-owned mv on the host, and every file transfer could land wherever the jail wanted. Rejecting ".." didn't help at all.
Now it's CVE-2026-55074. Here's the bug, the fix, and what disclosing it looks like when the project has one maintainer.
https://blog.hofstede.it/my-ansible-plugin-had-a-jail-escape-cve-2026-55074/
#FreeBSD #Ansible #InfoSec #CVE #Jails #OpenSource #Security #SysAdmin
#EconomicJustice is an #infosec issue.
Cybersecurity defenders face an ever-growing flood of professionalized online criminal activity: hacking, scams, ransomware, fraud, etc., etc.
One thing many online criminal groups have in common is, they’re located in impoverished countries where the standard of living is brutal, life is precarious, and many people think that stealing from people in first-world countries is reparations for the harms of #imperialism and #colonialism.
1/3
The LLM isn't sentient. The LLM is a cyber threat because it's an inanimate bunch of software code that's a Magic 8 Ball that slops.
For someone starting out, that means the barrier is knowing what you want to find, not knowing that it's spelled host.services.cert.parsed.subject_dn.
For someone experienced, it means the pivots you'd have skipped at 5pm actually get run, and the ones that came back empty get written down instead of forgotten.
The methodology is the real deliverable. Count the population before you trust a pivot. Save the dead ends. Keep the raw output next to the conclusion. All of it is stealable whether or not you use AI.
4 worked examples — SOC triage, a CTI report, a KEV CVE, and a phishing takedown — plus the repo: https://censys.com/blog/introducing-censys-cli-skills/
Today’s new, ridiculous #1Password bug which should never have gotten past QA and released (actually a series of interwoven bugs)…
Background: I am on macOS. I have two 1Password accounts accessible through the app and browser extension, my work account which is authenticated through our SSO IdP and my personal account which is authenticated with a password.
#infosec #PasswordManagers
1/12
I am suspicious of the reports that an #OpenAI agent "hacked" a government website in #Australia.
No concrete details have been given of what the "hack" entailed.
I am suspecting that the agent was able to access data that wasn't meant to be public either by guessing unlisted URLs or leveraging an IDOR vulnerability.
In my opinion, the primary blame for either of those would lie with the Australian government for building an insecure website, not with OpenAI.
https://en.wikipedia.org/wiki/2026_OpenAI_infiltration_of_Medicare
#infosec
1/2
cyber,infosec,spam,sysadmin [SENSITIVE CONTENT]
English vesion belowOn a une nouvelle menace cyber au boulot... des "spammeurs" qui créer des comptes sur des adresses mails existantes, ce qui envoi un mail a une personne tiers qui n'a rien demandé...
Le compte en lui même n'est pas créer, le mail est ignoré ou classé en spam par le réceptionnaire.
Mais je ne vois pas l'intérêt de faire cela, où est le gain ? quel est leur objectif ?
Le seul problème que je vois c'est de nous faire passer pour des spammeurs sur les gros hébergeur de mails (Microsoft et Google principalement) mais ils envoient les mails ailleurs aussi (sur plein de domaines différents...)
quelqu'un aurait une idée ou une explication plus plausible ?
English version
===
We have a new cyber threat at work... “spammers” who create accounts using existing email addresses, which then send emails to third parties who didn't ask for it...
The account itself isn't actually created, and the email is either ignored or marked as spam by the recipient.
But I don’t see the point of doing this, what’s in it for them? What’s their goal?
The only problem I see is that it makes us look like spammers to the major email providers (mainly Microsoft and Google), but they’re sending emails elsewhere too (to lots of different domains...)
Does anyone have a more plausible idea or explanation?
Hot take: A huge percentage of #infosec #compliance is just "Use a fargin' ticketing system to track your work, ya dummies."
1Password problems running tally
Ride along as I document the many problems, ranging from trivial to substantial, that I've run into with 1Password.
https://blog.kamens.us/2026/08/03/1password-problems-running-tally/
#Shitpost #Shitposting #Infosec #OtterNonsense
Alt...
A wet otter holds a fish in its paws next to the water. The otter appears to be on a rocky shore with water flowing around it.
HE HAS FALLEN VICTIM TO A PHISHING CALL
There's this thing I'm seeing more and more websites doing, where if you were previously logged in and you revisit the site after the login timeout has elapsed, it briefly flashes the logged-in page, including content that should only be visible to you when you're logged in, before logging you out and taking you back to the login page.
Wow, what an anti-pattern.
If my login has timed out I obviously shouldn't be able to see private data for even a fraction of a second.
#infosec
1/2

Dear news reporters:
I do not care how many movies you watched in the 1980s and 1990s. The Terminator, let alone SKYNET, does not exist. We have not gotten to the point in which Durandal and Leela will fight to take over a space station. JOSHUA is not going to stop projecting nuclear winter and instead opt to play a game of chess. Number Five is not, despite how cute he may be, alive.
Computers are still computers are still computers and will only do what a human being programs them to do, and people are stupid. Stop assigning them agency. Say that "Microsoft created an automatic hacking program which was inadequately contained." Assign the blame CORRECTLY, because you cannot blame a computer, it's doing exactly what it's programmed to do.
OpenAI is a dead slab of metal and electrons arranged to mimic a human face and if you refuse to see that then you're as brain-dead as any chunk of silicon.
Even though I have my PassKeys portable, and even though I don’t have them locked to one device, this is why I honestly removed some PassKeys for accounts and just increased my password complexity . I don't like passkeys | Ethan Hawksley https://hawksley.dev/blog/i-dont-like-passkeys #InfoSec #Passkey #Passkeys #Security
I am happy to announce the followup to my original blog post Battle of Instant Messenger! Comments and evaluations of privacy-focused instant messengers:
https://gagliardoni.net/#20260918_im_battle_2
This is actually not a full update, but my comments to the freshly released videoguide by PrivacyGuides' Jonah Aragon (link in blog post).
#privacy #im #security #anonymity #signal #deltachat #xmpp #simplex #jami #threema #discord #slack #infosec #crypto #cryptography #quantum #postquantum #pqc
RE: https://eupolicy.social/@hpod16/117286020053320946
It’s interesting that people who support age verification have to ask what the problem is. As if it was a big mystery.
Asking people to reveal their personally identification so they can use the internet isn’t a problem that should need to be explained. But since you asked…
1. Our data can not be protected online. Especially by every random person who has the means to buy a domain and pay for hosting.
2. Forcing identification is a barrier for many people. That’s exclusion. And in many cases ableism.
3. Age verification won’t keep kids from using technology. If their parents are that disconnected, they’ll help them through the gates and move on. Restricting access creates a hurdle, not an impasse.
4. Age verification puts the onus on people using the web instead of the people make parts of it horrible. We are victims of nefarious systems. We are not the problem. The systems are. That should be the focus of solutions.
#EUKidsAct #Privacy #Internet #InfoSec #IfYouHaveToAsk
I get that the #EUKidsAct is getting a lot of negative chatter from the privacy advocates.
But at the same time to you have to acknowledge there is a serious problem here. I go out in public, I see parents park their kids in front of a tablet to keep them calm, with next to no supervision.
Teenagers are spending on AVERAGE 4-6 hours online per day, instead of going outside and interacting with humans.So let me ask you, genuinely. What are the concerns here? What needs to be addressed?
 𝕤𝕖𝕝𝕖𝕒 🌨️
So what did I find in my EV-charger wifi-card?
Basically, it is a raspberry pi.
The SD-card contains goodies, like a private ssh-key that apparently gave me access to their jumphost (no restrictions in their shell either).
The NTP was also not configured, it also contained the entire bash-history, including all the "failed commands" and apparently a password to something.
I guess I'll spend some time on the phone tomorrow
RE: https://mastodon.social/@arstechnica/117281708855474056
I've been telling people since long before this war that if the only place you have your data backed up is in the AWS / GCP / Azure region your production app runs in, you don't actually have your data backed up (especially if it's in the same account and not protected from deletion by an admin!).
But hopefully this will get more folks to wake up and start following the 3-2-1 rule.¹
#cloud #AWS #GCP #Azure #backups #it #infosec
mmu_man boostedIran strikes on Amazon data centers caused permanent loss of customer data
War damage to data centers exceeded what AWS services are designed to withstand.
https://arstechnica.com/gadgets/2026/09/iran-strikes-on-amazon-data-centers-caused-permanent-loss-of-customer-data/?utm_brand=arstechnica&utm_social-type=owned&utm_source=mastodon&utm_medium=social
None of this triggers conventional threat detection. No malware, no phishing kits. The problem has no label yet.
Full methodology and CenQL fingerprints: https://censys.com/blog/no-one-inside-the-machine/
Outsourced SOC sends us a ticket. From the contents of the ticket it appears to be misdirected, i.e., it’s a ticket for another customer.
$Boss replies to the ticket email two hours later saying it doesn’t look like our ticket.
3½ hours after that, still no response from the SOC.
I call them. While waiting for them to answer I check their ServiceNow portal and confirm that the ticket is no longer listed as active on our account.
#infosec #SOCLife
1/7
⋅ Les Français mieux informés sur les fuites de données mais plus exposés que jamais : le paradoxe inquiétant de la cybercriminalité
Today’s #1Password follies…
The invisible-window problem I posted about recently occurred again today: when I tried to open the 1Password app the window was invisible. I was able to get the window to appear by right-clicking the icon in the dock and selecting “Quit”, waiting a few seconds for the dot to the left of that icon to disappear, and then selecting “Open 1Password” from the system tray menu.
#TechIsShitDispatch #infosec
1/4
The recent MikroTik RouterOS vulnerabilities have several conditions for exploitation.
That may make mass exploitation more difficult, but targeted attacks are another story.
@martijn_grooten and @silas break down what an attacker needs. https://censys.com/podcasts-videos/censys-arc-flash-episode-5/
#CensysARC #MikroTik #ThreatIntelligence #ThreatResearch #InfoSec #Cybersecurity
⋅ Entrée en vigueur du Cyber Resilience Act
− https://www.undernews.fr/lois-justice/entree-en-vigueur-du-cyber-resilience-act.html
The rumours are that the NATS system crashed because the military were test flying a Japanese WWII fighter.
When entering the flight plan they encountered a Divide by Zero error 😂🤦♂️
Dad just called "to let me know" that "he got an alert from Microsoft on his computer" and "he just spoke to someone from Microsoft and they're going to run some scans or something."
I explained to him, for the ♾️ time, that it's a scam, it's always a scam, it's just a scammy website popping up fake alerts. "What am I supposed to do then?" he asks me. "Just ignore it, it's a scam," I tell him, as I've told him countless times before.
Dad has a Chromebook.
🤦
#infosec #sandwichGeneration

Hey, questions for folks on the more equipment side of #infosec.
#Faraday cage for phone and keyfob? Overkill or common sense? Prices are all over the place, assume cheap off brand are scams? Any recommendations for vendors if a practical idea?
It's kinda making me crazy that stores have started put RF readers in the carts and baskets, and readers everywhere are grabbing data they shouldn't just by driving around. Faraday sleeves seem like a good idea in theory, but I don't know if the theory is really practical, as all the tests I've found seem to be manufacturer funded.
As an aside, I wonder what happens if you're driving and you put a keyless fob in a faraday sleeve. Would the car turn off? I don't know if they continue to handshake the device once the car is on.
⋅ Google exposed personal data of victims seeking removal of image-based sex abuse material
− https://www.hani.co.kr/arti/english_edition/e_national/1276827.html
IMPORTANT MASTODON PASSWORD SECURITY/PRIVACY ISSUE…
----
For everyone:
If you are using the same password for Mastodon that you use anywhere else, CHANGE YOUR PASSWORD NOW.
A hacker is stealing accounts using something called “credential stuffing.” This means they use email/password combinations stolen from other sites.
You can check if your email is in a data breach elsewhere:
Create a new strong password:
1. 12+ characters
2. Capital/lowercase letters
3. At least one special character
For admins:
The hacker is using the same unique user agent.
Go-http-client/1.1
We’re seeing a pattern of IPs, but they’re from varying ISPs. They’re also not changing the account emails.
#Mastodon #Password #InfoSec #OpSec #Security #Privacy #Hacked #Hacker
Today's policy audit pet peeve: why are you paying me hundreds of dollars per hour to tell you that the list of policies at the top of your Information Security Policy is missing three policies and has the wrong title for a fourth.
Like, honestly, this is something you could/should have figured out without the help of a contractor.
#infosec #compliance
⋅ [Édito] Et si on arrêtait d’introduire des chevaux de Troie dans nos foyers ?
− https://next.ink/254639/edito-et-si-on-arretait-dintroduire-des-chevaux-de-troie-dans-nos-foyers/
Today's pet peeve from reviewing an advisory client's #infosec policies:
1) compliance mills who give their clients a business continuity _policy_ mislabeled as a business continuity _plan_ so they can claim for compliance purposes that a plan exists when it really doesn't; and
2) auditors who let audit subjects get away with calling a policy a plan, rather than dinging them for it and making them create a real plan.
#compliance #soc2 #iso27001
The thing I see over and over in bad AUPs written by consultants is their tendency to just drop random policy snippets into the AUP—snippets which have nothing whatsoever to do with ACCEPTABLE USE—so the auditors will see them.
It's called an Acceptable Use Policy because what you're supposed to put into it is rules for your personnel about what constitutes Acceptable Use.
For the love of God, put all that other crap in your Information Security Policy or something.
#infosec
*sigh*
I'm doing some advisory work for a small tech startup helping them level up their information security program.
Today I started reviewing their infosec policies, starting with their Acceptable Use Policy.
Their AUP was basically airdropped in by the consulting firm that helped them get SOC 2.
It. Is. Terrible.
If these SOC 2 mills are going to use the same template docs for all their clients, couldn't they at least put in the effort to make them decent? 😠
#infosec
@james_inthe_box This is awesome and why I absolutely rely on uBlock Origin. Question: does this protection work in and is included in uBlock Origin Lite (uBOL)?
Saylafete… ou pas ! 🤦
⋅ L’Hôpital privé de Loire sanctionné pour absence de « mesures élémentaires de sécurité »
With Mastodon's new Collections feature (i.e. "starter packs"), I made a Cyber Threat Intelligence Collection:
https://infosec.exchange/collections/117120621715888849
Feel free to share with anyone getting started here on Mastodon, if they need some accounts to build out their feed. Note that Mastodon Collections currently have no "Follow All" button: this is by design.
The next Censys ARC Flash is September 9 at 11 AM ET.
Join the Censys ARC team for a timely briefing on the research, threats, and Internet activity they're tracking, followed by a live Q&A where you can ask the researchers your questions directly.
Register to attend live:
https://info.censys.com/arc-webcast
#CensysARC #ThreatResearch #ThreatIntelligence #InfoSec #CyberSecurity
Alt...
Episode 5 Censys ARC Flash Live Threat Intel Briefing Sept 9 11am
Software updates
Update your software on all your platforms regularly
This is the golden rule.
- We often do it in a work environment and get paid for that
- We do it for ourselves because it is good for our devices.
- We are careful doing it on our devices which can be bricked remotely by the factory (TV's treadmills trainers)
- We install piehole and other ad blackholes to protect our devices from pesky ads
- There are so many repositories to follow
- Auto updates are stupid, IMHO, even for workstations
- On servers with PHP, we need manual granular tested updates, if we used PHP (old version) because we are slow to implement PHP (new major version)
Manual updates can be a pain
What can happen?
We forget one or two full manual updates
I've just had to do this
$ sudo ./Ventoy2Disk.sh -g -u /dev/sdx
  Ventoy: 1.1.17  x86_64
  longpanda admin@ventoy.net
  https://www.ventoy.net
Upgrade operation is safe, all the data in the 1st partition (iso files and other) will be unchanged!
Update Ventoy 1.1.12 ===> 1.1.17 Continue? (y/n) y
esp partition processing ...
update esp partition attribute
Update Ventoy on /dev/sdc successfully finished.
Did I forget something else?
Probably. Is it critical?
Lets see
$ ~/bin/yt-dlp -U
 Current version: stable@2026.07.04 from yt-dlp/yt-dlp
 Latest version: stable@2026.08.19 from yt-dlp/yt-dlp
 Current Build Hash: 495be29ff4d9d4e9be7eabdfef225221e5d5282e77f2f505abc6dca80349f3fd
 Updating to stable@2026.08.19 from yt-dlp/yt-dlp ...
 Updated yt-dlp to stable@2026.08.19 from yt-dlp/yt-dlp
It was not critical, but important none the less
Happy updating!
Sources
https://github.com/yt-dlp/yt-dlp/blob/master/README.md#installation
#programming #infosec #updates #Linux #Android #repositories #BSD

Omarchy: Any User Process Can Escalate to Root
A security issue in Omarchy’s default Docker configuration meant that essentially every program running in the user’s desktop session could escalate to root without a password, sudo, or a privilege prompt.
If you use Omarchy, the most important takeaway is simple: don't


Whats the standard procedure for Manual pages that reference an old email that clearly no longer works in the Author section? Yes, it was the authors email at the time of the commit, but the domain is no longer theirs.. Just leave it be, track down the email they use now, remove it for security reasons? #FreeBSD #Linux #InfoSec
Flock's response to published vulnerabilities: 'nuh uh'.
#infosec #surveillance #flock
...Leading developers of the most powerful artificial intelligence tools are warning that their technology may soon be used to carry out sophisticated cyberattacks against companies and institutions, ranging from hospitals to technology firms...
'The guns we are selling might kill people' is not great PR. 🤣
https://www.cbsnews.com/news/openai-anthropic-ai-cyber-threat-warning/
Censys observes ~102,000 UniFi OS management interfaces exposed to the Internet. And among ~50,000 UniFi Network hosts we can map to a specific release, 90% are running a vulnerable build.
There is currently no evidence of exploitation. Patches are available. Prioritize UniFi OS updates and remove management interfaces from direct Internet exposure.
Read the full Censys analysis: https://censys.com/advisory/cve-2026-77550-cve-2026-77549-cve-2026-77550/
#Cybersecurity #InfoSec #VulnerabilityManagement #CVE202677550

How to build a free Certificate Transparency Search Engine, so that anyone can search (grep) certificates, with full regular expression (regex) support - Detailed technical Article about certgrep Web service #Infosec https://haveibeensquatted.com/blog/building-certgrep

Okay, I've reviewed the receipts, and I can unequivocally¹ say #FuckNetworkChuck. I will no longer be watching his videos, and will happily tell others what a homophobic douch-canoe he is.
@deviantollam https://defcon.social/@deviantollam/117169160800717181
¹ unless someone proves all those Facebook screenshots from his account were faked or something; the posts seem pretty damn damning
@GossiTheDog They aren't clueless but when I worked in #InfoSec, they didn't have a good history of sharing intelligence gained with others, in case it damaged brand value.
i have a spare Ticket (my speaker voucher) for Romhack Camp ( https://romhack.io/ ), the Hacker Camp in Rome early October by CyberSaiyan!
Ticket allows entry to the camp and a tent-spot. i dont need it since i already have a ticket, so i would like to give it away to someone that would otherwise not be able to come. (and yes CyberSaiyan said its ok:D)
preferrably to someone from an underrepresented groups who will actually use it to join us!
#infosec #hackercamp @cybersaiyan @milliways
ok #infosec #browser #android folks: i have a weird thing happening with #localization:
even though i have android set to EN_CA, it looks like sites are reaching for info of my keyboard to set ―what they think― is my actual language.
this is a multilingual keyboard that i use to write in 4 languages. the fuckers think am monolingually french. i thought this was only a Google/Youtube fuck up but now Trackt is doing it too.
WTAF?!?!?
how can i block this stupid #fingerprinting?
#TechIsShitDispatch #infosec @dumbpasswordrules
I'm doing some infosec advisory, and the company sent me a MacBook to access their systems.
I tried to change my password and got this.
WTF does "consecutive" and "sequential" mean in this stupid rule?
The password I tried to use is the randomly generated "guided-paid-byrne1".
It rejects that obviously secure password.
It pisses me off when security engineers don't use zxcvbn or the equivalent.
Alt...
macOS login password change window which lists the following password requirements:
🗸Contain at least one number and one alphabetic character.
𐄂Not have two consecutive or three sequential characters.
🗸Not be the same as the previous 15 passwords.
🗸Contain at least 15 characters.
🗸Enter a password that is four characters or more.
🚨 Two Microsoft SharePoint vulnerabilities
CVE-2026-55040 + CVE-2026-63520 can be chained to bypass authentication and achieve remote code execution.
The flaws are in CISA’s KEV catalog, a public PoC is available, and patches are available.
Censys sees 329,000 Internet-facing SharePoint servers.
Read the advisory: https://censys.com/advisory/cve-2026-55040-cve-2026-63520/
#Cybersecurity #SharePoint #Vulnerability #InfoSec
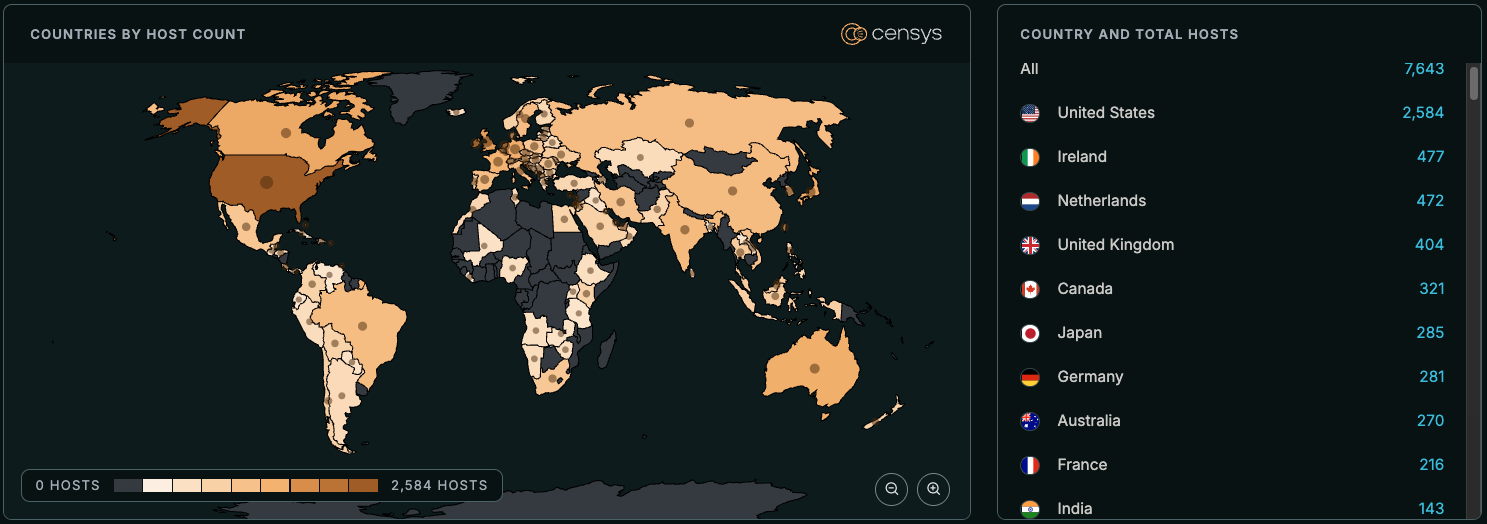
Alt...
Map of Microsoft SharePoint Server hosts seen by Censys
⋅ AliExpress diffusait discrètement des signaux audio inaudibles via le navigateur pour créer une empreinte numérique unique permettant d'identifier et de suivre les appareils des utilisateurs
Remember #FirstManufacturing either selling my email address or letting it be stolen and refusing to admit to either?
The evidence that this happened just got more concrete: yesterday, I received spam to that address from another merchant, _and it mentions First Manufacturing in the header_.
I've emailed the company again and await their response. I also posted a 1-⭐️ review on Google Maps.
Details here if you're curious: https://blog.kamens.us/2026/07/18/first-manufacturing-co-selling-customer-email-addresses-in-violation-of-its-own-privacy-policy/#update0822
#infosec #privacy #spam #breach
This Week in Security: How residential proxy networks are hiding hackers in your home https://this.weekinsecurity.com/how-residential-proxy-networks-are-hiding-hackers-in-your-home @zackwhittaker #infosec #botnet #cybercrime
“Microsoft has reportedly shared the names of Dutch civil servants…with the U.S. House of Representatives…
The civil servants involved are working on implementing the Digital Services Act (DSA), the European law that forces online platforms to take stricter action against illegal content, online child sex abuse, and disinformation.”
—> To enable retaliation, EU leaders please wake up
https://nltimes.nl/2026/05/22/microsoft-accused-leaking-dutch-civil-servants-names-us-government
#Microsoft #USPol #EUPol #Digital #Privacy #Infosec #Nederland #EU #Geopolitics
Le ministère de l’intérieur piraté depuis la boîte mail d’un fonctionnaire : autopsie d’une intrusion qui révèle les failles informatiques de l’Etat
https://www.lemonde.fr/societe/article/2026/08/20/le-ministere-de-l-interieur-pirate-depuis-la-boite-mail-d-un-fonctionnaire-autopsie-d-une-intrusion-qui-revele-les-failles-informatiques-de-l-etat_6751123_3224.html
My uncle just received the email on the left from a Hotmail address. The name in the email is his (and my) cousin, but the email address is one she hasn't used before to my knowledge. I replied to that address wishing "her" a full recovery, and "she" replied with the email on the right, making it clear that this is a #phishing #scam. I wrote back, "Ah, OK, so this is a scam. Thanks for clarifying!" and reported it to Microsoft.
#infosec
Alt...
Screenshot of email. Body:
Congratulations to me!
My Knee replacement surgery went well yesterday.
I’ll be in the hospital and rehab for two weeks.
Keep me in your prayers
Hugs❤️
[name]
Alt...
Email to me screenshot. Body:
I am improving at the hospital; however, my hospital stay will be no longer than 7 days. After that, I will either go home or to a rehab facility for a week before returning home. Please, I need a favor from you. I've been trying to order an ( Apple Gift Card E-mail Delivery ) for my friend on Amazon. It's her birthday, but it says they are having issues charging my card. I called my bank, and they told me it would take a couple of days to get it resolved.
I was wondering if you could help me purchase an Apple gift card over there from your Amazon account? Let me know if you can handle this for me; you can send it to my email address. I will forward it to her as soon as I receive it from Amazon. I am only looking to spend $100 on it. I will definitely reimburse you.
Hugs ❤️
[name]
 decio
... [SENSITIVE CONTENT]
Tiens, itération intéressante de la campagne de vol de wallets #Trezor : les attaquants détournent maintenant le canal Medium pour crédibiliser la démarche, en sachant que la société communique effectivement via ce support.
Faux mail « Trezor published a new story » (article « After the incident: what's confirmed, what isn't, and what to do now »), envoyé via SendGrid.
Le mail arrive depuis noreply@brandyourself[.]com : très probablement le compte SendGrid de cette boîte de e-réputation qui est abusé comme relais.
👀
⬇️
https://lookyloo.circl.lu/tree/71bff42a-8621-4904-87ea-ee19ab097454
La chaîne de redirection :
email.brandyourself (SendGrid /ls/click) → redirect-region-5[.]com → breach-mediumtrezor[.]com (faux Medium)
On retombe sur la page classique des autres campagnes : fausse mise à jour de Trezor Suite, avec un domaine lookalike ad-hoc. (→ trezorsuite-update[.]com)
#cyberVeille #phishing #infosec #crypto
Alt...
Capture d'un faux e-mail imitant une notification Medium. En-tête « Medium », mention « FROM YOUR SUBSCRIPTIONS » et « Trezor published a new story ». Article intitulé « After the incident: what's confirmed, what isn't, and what to do now », daté du 29 mai 2026, avec une image cassée et un bouton noir « Continue reading ». En surimpression, le lien réel du bouton pointe vers email.brandyourself.com/ls/click (lien de tracking SendGrid).
Alt...
Capture d'un faux widget Trezor : pastille blanche « Connect & unlock your Trezor » avec une icône de câble, suivie d'un encadré « Trezor not detected? » et d'un bouton vert « Find Trezor », puis le texte « Don't see your Trezor? ».
Alt...
Capture d'une fausse page Trezor Suite imitant l'interface officielle. Logo « TREZOR » et statut « Connected » en vert, barre d'étapes Device / Wallet / PIN / Coins. Titre « Let's check your device », sous-titre « We just want to make sure that your Trezor is legit », trois colonnes de texte rassurant sur la vérification de l'appareil, et un bouton vert « Start ».

hé ! rigolez pas ! on a déjà un nouveau robinet ouvert à la #DGFIP !
https://www.franceinfo.fr/internet/securite-sur-internet/cyberattaques/la-direction-generale-des-finances-publiques-annonce-une-troisieme-fuite-sur-des-donnees-liees-aux-successions-vacantes-rapidement-coupee_8152328.html
RE: https://framapiaf.org/@Crayon_Laser/117115568279465650
"Et l'état français considère que l'éducation au numérique pour l'ensemble de la population n'est toujours pas une priorité."
Bah non bien sûr, ça rapporte pas d'pognon aux copains, c'est achtement plus *sTaRtuP nAtiOn* de faire des cours d'ia de merde là
#Infosec
#NightmareOnLLMstreet
💩
Wallace boostedPour rappel/info, la France est le pays européen le plus piraté en 2026, et est classé deuxième en la matière dans le monde.
À priori, la plupart de ces fuites viennent de problèmes d'interface chaise-clavier.
Et l'état français considère que l'éducation au numérique pour l'ensemble de la population n'est toujours pas une priorité.

⋅ Cybersécurité et voitures électriques : les bornes de recharge présentent des risques
🥳 🥳 🥳
⋅ L’Éducation nationale se fait pirater par le hackeur des impôts : 43 Go de données dans la nature (personnels, élèves…)
 [
NEW, by me:
More than 2 million user records from TaxAct allegedly acquired; 450k already leaked
RE: https://tldr.nettime.org/@tante/117109449547518347
Cannot wait for the first zero-day traced back to Claude watermarking.
And the inevitable debate on whether that counts as an intentionally placed backdoor.

OpenPGP-Karte eingerichtet: Curve 25519 scheitert am Kartenlimit, die Unterschlüssel landen trotzdem in Hardware
Kann eine OpenPGP-Karte den Primärschlüssel aus dem Ed25519-Beitrag offline vorhalten? Kurz: nein, es fehlt der Zertifizierungsslot dafür. Aber sie bindet die drei täglich genutzten Unterschlüssel hardwaregebunden, inklusive Kartenlimit bei Curve 25519 und einem gemessenen PIN-Timeout am Pinpad. [SENSITIVE CONTENT]
Moin. Der letzte Beitrag endete mit einem Satz, der mir seitdem im Kopf herumspukt: „Nichts hier braucht eine Smartcard, und nichts hier braucht root.“ Das stand in der Restrisiken-Liste des Ed25519-Beitrags, gleich neben dem Eingeständnis, dass eine Smartcard das größte verbleibende Risiko zwar verkleinern, aber nicht auflösen würde. Genau diese Lücke wollte ich mir ansehen: taugt eine OpenPGP-Karte dafür, den Primärschlüssel offline vorzuhalten, statt ihn nur auf einem Cold-Storage-Stick liegen zu lassen?
Die kurze Antwort: nein, technisch geht das nicht. Eine OpenPGP-Karte kennt genau drei Schlüsselslots, Signatur, Verschlüsselung und Authentifizierung. Für den Zertifizierungsschlüssel, also den, der die Unterschlüssel überhaupt erst beglaubigt, gibt es keinen Slot. Der Primärschlüssel mit der Fähigkeit [C] passt schlicht nicht drauf.
Die längere Antwort ist der eigentliche Grund für diesen Beitrag. Die Karte macht etwas anderes, mindestens genauso viel wert. Sie nimmt die drei Unterschlüssel auf, die du im Alltag tatsächlich benutzt, und macht sie hardwaregebunden. Nicht kopierbar, nicht extrahierbar, während der Primärschlüssel unverändert offline liegen bleibt. Diese Erwartungskorrektur gehört an den Anfang und nicht als Fußnote irgendwo im Text, weil sie der Grund ist, warum dieser Beitrag neben dem Ed25519-Beitrag überhaupt eine eigene Daseinsberechtigung hat.
So kommt eine OpenPGP-Karte an, hier eine blanko Smart Card V3.4 vom FLOSS-Shop. Der Chip schimmert schon durch den Umschlag.
Das Testsetup
Bevor irgendein echter Schlüssel in die Nähe der Karte kommt, brauchte es eine Umgebung, in der ich ohne Risiko herumprobieren kann. Die Eckdaten:
Karte
OpenPGP Smart Card V3.4, ID-1 blanko, FLOSS-Shop, Serie 0000D961, Chip von ZeitControl
Reader
REINER SCT cyberJack pinpad(a), Baujahr 2008
Demo-Schlüssel
isoliertes GNUPGHOME, UID „OpenPGP Card Demo card-demo@example.invalid“
Warum isoliert
Screenshots dürfen ungeschwärzt raus, und ich wollte mit factory-reset und wiederholten Fehlversuchen experimentieren können, ohne das eigentliche Setup zu gefährden
Der Reader ist derselbe cyberJack pinpad(a), den ich mir vor einer Weile aus Neugier auseinandergenommen hatte. Für diesen Beitrag zählt an ihm eigentlich nur eine Eigenschaft: er hat eine eigene Zifferntastatur samt Display, PINs gehen also nie über die Tastatur deines Rechners und damit auch nie durch dessen Speicher.
Reader-Setup: zwei Fallstricke, bevor überhaupt eine Karte drinsteckt
Der erste Stolperstein kam, bevor ich überhaupt eine Karte eingesteckt hatte. scdaemon, der Smartcard-Daemon von GnuPG, versucht standardmäßig, den internen CCID-Treiber zu benutzen. Der cyberJack spricht aber ein eigenes Vendor-Protokoll über PC-SC, kein CCID, und scdaemon quittiert das mit einem schlichten „No such device“. Die Lösung steht in der Konfigurationsdatei, nicht auf der Kommandozeile:
disable-ccid
Die Zeile gehört in scdaemon.conf. Danach findet gpg den Reader über den PC-SC-Layer, und pcscd übernimmt.
Der zweite Stolperstein trat immer wieder auf, sobald ich scdaemon während der Arbeit neu gestartet oder abgeschossen habe. Der Reader blieb dann als „busy“ hängen, pcscd quittierte jeden Zugriffsversuch mit pcsc_connect: sharing violation. Ein gpgconf --kill scdaemon allein hat das nie behoben. Zuverlässig geholfen hat nur ein Neustart des Dienstes selbst:
systemctl restart pcscd
Beide Punkte sind auf jeden anderen PC-SC-Reader mit eigenem Vendor-Protokoll übertragbar, nicht nur auf den cyberJack, deswegen stehen sie hier als eigener Abschnitt.
Der cyberJack pinpad(a) mit eingesteckter Karte. Alles, was danach an PIN eingegeben wird, läuft über die Tasten hier und nicht über die Rechnertastatur.
Erster Schritt: die Standard-PINs ändern
Der Karte liegt eine kleine Karteikarte bei, und die erklärt in aller Ruhe, warum der allererste Schritt kein optionaler ist:
Standard-PIN 123456, Admin-PIN 12345678, bei jeder blanko Karte identisch. Drei falsche PIN-Versuche sperren die Karte, drei falsche Admin-PIN-Versuche löschen die Daten.
Standard-PIN und Admin-PIN sind bei jeder blanko Karte identisch, stehen also öffentlich in jedem Handbuch. Wer sie nicht ändert, hat effektiv gar keinen PIN-Schutz. In gpg --card-edit geht das über admin, gefolgt von passwd:
Pinentry zeigt nur den Hinweis, das Pinpad des Readers zu benutzen. Der Admin-PIN selbst taucht auf dem Bildschirm nie auf.
Derselbe Dialog für den normalen PIN. Der Retry-Zähler danach steht bei drei von drei, unverändert gegenüber vorher.
Wichtig an beiden Dialogen ist derselbe Punkt: der eigentliche PIN geht nie über den Rechner, weder alt noch neu. Pinentry zeigt nur einen Hinweis an, die Eingabe passiert komplett am Pinpad. Genau dafür gibt man das Geld für einen Reader mit eigener Tastatur aus, sonst könnte ein kompromittierter Rechner den PIN einfach mitschneiden.
Das erste Kartenlimit: Curve 25519 scheitert
Im jungfräulichen Zustand meldet die Karte für alle drei Slots rsa2048, keine Schlüssel gesetzt:
Der Zustand direkt nach dem Auspacken. rsa2048 überall, keine Schlüssel, die Referenz für alles, was danach kommt.
Weil der Ed25519-Beitrag genau davon handelte, war meine erste Idee naheliegend: die Kartenattribute per key-attr auf Curve 25519 umstellen, dieselbe Kurve wie beim Primärschlüssel. Curve 25519 steht im Menü sogar als Default. Die Karte lehnt sie trotzdem ab, mit Statuswort 6A80, sowohl für den Signatur- als auch für den Verschlüsselungsslot:
key-attr bietet Curve 25519 als Default an, aber die Karte quittiert die Umstellung mit Card error.
Tückisch daran: scdaemon meldet bei den ersten beiden Versuchen im Terminal nicht einmal einen klaren Fehler, sondern läuft einfach in die nächste Abfrage weiter. Wer sich auf den Bildschirmtext verlässt statt hinterher mit card-status nachzuschauen, merkt das Scheitern leicht gar nicht. Das FLOSS-Shop-Datenblatt zur Karte bestätigt im Nachhinein, warum: gelistet sind nur „NIST/ANSI“ und „Brainpool“, Curve 25519 taucht in der Aufzählung schlicht nicht auf. Funktioniert haben stattdessen NIST P-384 und Brainpool P-256:
Brainpool P-256 für Signatur- und Verschlüsselungsslot läuft sauber durch, jede Umstellung verlangt erneut den Admin-PIN am Pinpad.
Für Signatur und Verschlüsselung bin ich bei Brainpool P-256 geblieben, den Authentifizierungsslot habe ich später aus einem eigenen Grund auf NIST P-384 umgestellt. Dazu gleich mehr, erst kommt aber ein zweites Kartenlimit, das mit Kurven gar nichts zu tun hat.
Der Admin-PIN-Timeout: kein Zufall, sondern ein hartes Zeitlimit
Bei den ersten Versuchen mit key-attr schlug die Admin-PIN-Eingabe am Pinpad immer wieder mit Statuswort 6400 fehl, ohne dass der PIN-Retry-Zähler sich bewegte. Mein erster Verdacht war eine Race Condition zwischen scdaemon und dem Reader. Also habe ich mitgestoppt, wie lange die Eingabe am Pinpad tatsächlich dauert, bis das OK gedrückt ist:
Eingabedauer
Ergebnis
Fälle
3 bis 5 Sekunden
SW 9000, Erfolg
8 von 8
7 bis 16 Sekunden
SW 6400, Fehler
14 von 14
Keine Race Condition also, sondern ein hartes Zeitlimit von etwa fünf bis sechs Sekunden für die PIN-Eingabe am Pinpad selbst. Der PIN-Retry-Zähler bleibt bei einem Timeout unberührt, du verlierst also keinen Versuch, nur Zeit. Einen Konfigurationsschalter dagegen habe ich nicht gefunden, ich habe die komplette Flag-Liste der cyberjack.conf durchsucht. Die Option enable-pinpad-varlen in scdaemon.conf senkt die Fehlerquote spürbar, weil sie variable PIN-Längen am Pinpad erlaubt statt auf eine feste Länge zu warten, behebt das Problem aber nicht vollständig. Praktisch heißt das: PIN vorher im Kopf bereithalten, zügig eintippen, und bei einem Fehlschlag sofort denselben Schritt wiederholen statt lange zu überlegen.
Den Demo-Schlüsselsatz bauen
Mit den bekannten Kartenattributen im Kopf habe ich einen Demo-Schlüsselsatz gebaut, passend zugeschnitten: ein Ed25519-Primärschlüssel mit ausschließlich der Zertifizierungsfähigkeit [C], dazu drei Unterschlüssel in brainpoolP256r1 für Signatur und Verschlüsselung. Der naheliegende Befehl dafür scheitert allerdings:
gpg --quick-add-key 7C7A529A359FA9F8A13DF0868AEA158652F8C926 brainpoolP256r1 sign
gpg: Wrong key usage
Bei NIST- und Brainpool-Kurven kennt der Quick-Befehl offenbar nur ECDH als Default-Verwendungszweck, eine Signaturfähigkeit lehnt er direkt ab. Der Umweg über den ausführlichen Editiermodus funktioniert dagegen anstandslos, dort lässt sich die Kurve explizit wählen und die Fähigkeit im Nachhinein umschalten:
gpg --expert --edit-key 7C7A529A359FA9F8A13DF0868AEA158652F8C926
gpg> addkey
Please select what kind of key you want:
   (11) Existing key
Your selection? 11
Please select which elliptic curve you want:
   (6) Brainpool P-256
Your selection? 6
Possible actions for this ECDH key: Sign Encrypt
Current allowed actions: Encrypt
   (S) Toggle the sign capability
   (Q) Finished
Your selection? S
Your selection? Q
So entstanden, in Reihenfolge, der Verschlüsselungs-, der Signatur- und vorläufig auch der Authentifizierungs-Unterschlüssel, alle drei in Brainpool P-256. Der fertige Satz vor dem eigentlichen Übertragen auf die Karte:
Ed25519-Primärschlüssel mit reiner Zertifizierungsfähigkeit, darunter drei brainpoolP256r1-Unterschlüssel. Noch alle im lokalen Schlüsselbund, noch keiner auf der Karte.
keytocard für alle drei Unterschlüssel
Das eigentliche Übertragen läuft für jeden Unterschlüssel einzeln über keytocard, mit den üblichen Wiederholungen, wenn der Admin-PIN-Timeout wieder einmal zuschlägt:
gpg --edit-key 7C7A529A359FA9F8A13DF0868AEA158652F8C926
gpg> key 1
gpg> keytocard
Please select where to store the key:
   (2) Encryption key
Your selection? 2
gpg> key 1
gpg> key 2
gpg> keytocard
Please select where to store the key:
   (1) Signature key
Your selection? 1
Verifiziert wird das Ergebnis über gpg --card-status. Alle drei Fingerabdrücke auf der Karte stimmen mit dem lokalen Schlüsselbund überein, und dort steht jetzt ssb> statt nur ssb, also der Hinweis, dass der private Schlüsselteil nicht mehr lokal liegt, sondern nur noch als Verweis auf die Karte:
Alle drei Slots besetzt, alle drei Fingerabdrücke stimmen, und ssb> markiert im Schlüsselbund, dass der private Teil nur noch auf der Karte existiert.
Der SSH-Nachtrag: Brainpool kennt SSH nicht
Den Authentifizierungs-Unterschlüssel wollte ich zusätzlich als SSH-Schlüssel benutzen, dafür exportiert gpg-agent ihn über gpg --export-ssh-key. Für den Brainpool-Auth-Unterschlüssel scheitert das mit „Unknown elliptic curve“. Der Grund liegt nicht bei GnuPG: RFC 5656, der SSH-Standard für elliptische Kurven, kennt Brainpool schlicht nicht, nur nistp256, nistp384 und nistp521. Also habe ich den Authentifizierungsslot noch einmal neu erzeugt, diesmal mit NIST P-384, während Signatur und Verschlüsselung bei Brainpool P-256 geblieben sind, und den neuen Unterschlüssel erneut per keytocard übertragen.
Dabei sind mir zwei weitere Kleinigkeiten begegnet, beide nicht offensichtlich:
- Meine eigene
~/.ssh/configmit einem globalenHost * / IdentitiesOnly yesblendet Card-Keys komplett aus, unabhängig davon, ob man den Agenten zusätzlich per-o IdentityAgent=...explizit angibt. Für einen sauberen Test half nur-F /dev/null, um die eigene Konfiguration ganz zu umgehen. - gpg-agent verlangt den Keygrip des Auth-Unterschlüssels explizit in
sshcontrol, sonst kommt „agent refused operation“, und zwar noch bevor überhaupt ein Pinpad-Prompt erscheint. Kein PIN-Fehler, sondern eine reine Allowlist-Sache, die sich leicht mit einem PIN-Problem verwechseln lässt.
Drei Live-Tests, alle drei erfolgreich
Zum Schluss die eigentliche Nagelprobe, alle drei Unterschlüssel einzeln gegen die Karte getestet, mit dem Pinpad als einzigem Ort für die PIN-Eingabe.
Signatur. Eine Testnachricht clearsignen und gleich wieder verifizieren:
clearsign fragt den PIN am Pinpad ab, verify bestätigt danach eine gute Signatur mit dem ECDSA-Schlüssel der Karte.
Verschlüsselung. Ein vollständiger Roundtrip aus Verschlüsseln und Entschlüsseln, wieder mit PIN-Abfrage am Pinpad beim Entschlüsseln, der Klartext kommt danach unverändert zurück:
echo "Test von der OpenPGP-Karte" | gpg --encrypt --recipient card-demo@example.invalid | gpg --decrypt
gpg: encrypted with brainpoolP256r1 key, ID ..., created ...
      "OpenPGP Card Demo (throwaway key for blog/card demo, not for real use) <card-demo@example.invalid>"
Test von der OpenPGP-Karte
SSH. Ein Login gegen den eigenen Rechner über den Auth-Unterschlüssel, mit einem nur für den Test temporär ergänzten und danach wieder entfernten Eintrag in authorized_keys:
ssh-add -L
ecdsa-sha2-nistp384 AAAAE2VjZHNhLXNoYTItbmlzdHAzODQ... cardno:0005 0000D961
ssh -F /dev/null -o IdentityAgent=$(gpgconf --list-dirs agent-ssh-socket) kernel@localhost
Der Login fragt am Pinpad nach dem PIN und ist danach ein ganz normales SSH-Login, der einzige Unterschied gegenüber einem Schlüssel auf der Festplatte ist der Prompt am Reader.
Fazit: was die Karte wirklich bringt
Zurück zur Ausgangsfrage. Nein, eine OpenPGP-Karte hält deinen Primärschlüssel nicht offline vor, weil sie keinen Zertifizierungsslot hat und ihn deswegen gar nicht aufnehmen kann. Wer genau das sucht, bleibt bei einem verschlüsselten Cold-Storage-Medium, wie im Ed25519-Beitrag beschrieben.
Was die Karte stattdessen bringt, ist aus meiner Sicht mindestens genauso viel wert: die drei Unterschlüssel, mit denen du tatsächlich täglich arbeitest, Signatur, Verschlüsselung und Authentifizierung, wandern hardwaregebunden auf ein Stück Plastik. Kein keytocard lässt sich rückgängig machen, kein Angreifer mit Zugriff auf deine Festplatte bekommt das Schlüsselmaterial zu fassen, denn es liegt dort gar nicht mehr. Der Primärschlüssel bleibt davon komplett unberührt und weiterhin offline, genau da, wo er laut Restrisiken-Liste vom letzten Mal ohnehin hingehört. Die Smartcard aus dem Satz „Nichts hier braucht eine Smartcard“ wollte etwas anderes lösen, als eine Karte lösen kann. Für das, was sie tatsächlich kann, würde ich sie nach diesem Test jederzeit empfehlen, nur eben mit einem echten statt einem Wegwerf-Demo-Schlüssel und mit etwas Geduld für den Admin-PIN-Timeout.
Siehe auch
- Einen modernen OpenPGP-Schlüssel bauen: Ed25519, drei Unterschlüssel und die Härtung, die ihn geschwächt hat
- Keyoxide: den OpenPGP-Schlüssel an Online-Identitäten binden, vier grüne Haken und ein rotes Kreuz
- Der sichere GPG-Schlüssel
- GPG: E-Mails signieren und verschlüsseln mit GnuPG
- SSH Host Keys per SSHFP im DNS veröffentlichen
- Cloudflare Deal: günstige YubiKeys für 10 bis 11 USD im Oktober 2022
Wenn du selbst gerade zwischen Karten oder Kurven schwankst, oder wenn dir am Kartenlimit oder am PIN-Timeout noch ein Detail auffällt, das ich übersehen habe, dann dürft ihr mich sehr gerne fragen.
@briankrebs Have you ever gotten this notification 🔔 📳 😨 🤦🏼 😱 #infosec
Alt...
- threat-notifications@apple.com 10:59
To: tial
ALERT: Apple detected a targeted
mercenary spyware attack against
your iPhone
#
ALERT: Apple detected a targeted mercenary
spyware attack against your iPhone
Apple detected that you are being targeted by a
mercenary spyware attack that is trying to remotely
compromise the iPhone associated with your Apple
Account icloud.com-. This attack is
likely targeting you specifically because of who you
are or what you do. Although it's never possible to
achieve absolute certainty when detecting such
attacks, Apple has high confidence in this warning
— please take it seriously.
long post, asking for volunteer development help [SENSITIVE CONTENT]
So, I think I might make this more formal via email and announcement, but this has been taking up a large chunk of mental space. I desperately need help in developing HardenedBSD. While I'm so grateful for the many kind and encouraging words, there's still so many hours in a day.
I'm also very grateful we have one person who recently has stepped up, helping move the Pledge port ahead (and closer to full API compat.)
Please consider this post as unofficial. This is just "my thoughts as I've experienced them the past few days." If something comes from publicly posting my thoughts, all the better.
I'm wondering if anyone knows any folks interested in the kinds things we do at HardenedBSD. specifically looking for folks to mentor to do either osdev on hbsd itself, or in developing the censorship- and surveillance-resistent mesh network proof-of-concept.
i could budget a small amount for acquiring HaLow mesh gear. i don't have the budget for a laptop or other equipment. the only requirement is that all this R&D work be done on HardenedBSD.
When it comes to hardware acquisition, it's hard to know who to trust. I would like to make sure donated funds used properly and don't want to be scammed.
On the osdev side, I would like an implementation of random fd assignment. open(2) and friends usually just use the first available number, increasing until maxfd limit is hit.
i would like to change it to be less predictable, to a random search mode rather than incremental search.
This would help mitigate file descriptor reuse bugs.
Of course, we would collaborate via #Radicle for any development work.
One last thing: I should be explicit in that all this is unpaid volunteer work. I have never received payment for my work and don't intend to.
I understand that a large portion of volunteer work fizzles out or doesn't work out. That's fine. I would just expect return to the HardenedBSD Foundation of any procured hardware.
RE: https://mastodon.social/@zackwhittaker/117099853139453682
LIKE AND SUBSCRIBE!
#infosec #cybersecurity #privacy #IT #newsletter
Every Sunday in my newsletter https://this.weekinsecurity.com, I hand-curate all the most important cyber stories you need to know from the week, and deliver it up with good news and a reader-submitted cyber cat (or friend).
No slop, and no email open/link tracking (for your privacy!) Sign up/RSS today. 🐈⬛
Alt...
1 2 |
Malware Blocked and Moved
to Trash
“Codex.app” was not opened
because it contains malware. This
action did not harm your Mac.
CO eee
Ee
Last night I "discovered" a vulnerability in a very widely used open-source tool. The tool is nearly 40 years old, and the vulnerability is at least 28 years old.
Interestingly, Apple has a fix included that dates it back to 2008, but it appears for whatever reason the fix never made it to upstream.
Result? Everyone else is vulnerable today. I am not pointing fingers here, but clearly something went wrong.
I've now reported the issue upstream, which will hopefully eventually lead to a fix being distributed to every affected platform.
I am not going to disclose the details of the vulnerability right now, even though the fix has been public for a very, very long time now. As far as I can tell, most Linux and BSD systems are vulnerable right now, so letting coordinated disclosure happen only makes sense.
Piratage du SI de la #DGFIP
> Les usagers concernés recevront une information individuelle précisant les données susceptibles d'avoir été consultées ou extraites
This #FreeBSD bug is exactly why #HardenedBSD makes using the Linuxulator incredibly difficult and painful: emulation/compatibility layers are extremely complex and tend to have weird issues that can turn into exploitable vulnerabilities if one isn't careful.
1) What could possibly go wrong?
2) If the Chinese, Russian, and North Korean all coordinate offensive cyber with private companies doing the bidding of the government, why shouldn't the U.S.? /s
#infosec
https://techcrunch.com/2026/08/13/in-a-first-us-will-allow-some-private-firms-to-carry-out-cyberattacks/
⋅ Phantom Stealer Hides Inside PNG Files, Then Steals Your Passwords, Cookies and Crypto
I think perhaps the thing I hate most about working in #infosec oversight is having to chase after the people who think their work is too important to be interrupted by something as mundane as required security awareness training.
Buddy, if the CEO can find the time to do the training, then so can you.
Storing private key material in dumpable mappings: security vulnerability? What say ye? Yay or nay?
| Aye: | 0 |
| Nodiddly: | 0 |
If Microsoft keeps patching hundreds of vulnerabilities per month "thanks to AI helping find vulnerabilities," then eventually they're going to find and fix them all and the rate of patching will go down, right?
Right?
#infosec
Anybody any news on DNS-PERSIST-01? It would allow me to simplify some things massively, once it's available…
https://letsencrypt.org/2026/02/18/dns-persist-01
This article by #Okta is so bad it's funny:
https://www.okta.com/identity-101/evil-twin-attack/
Not only do they bend over backwards to cram as many "hackers" there as possible (hackers are what editors crave!), but it also seems like they are not aware of HTTPS, HSTS, and how browsers warn users when credentials are being requested via unencrypted connections.
> [attacker] can see all the login details and save them for later use.
Not they can't. Stop parroting stuff that has not been true for a decade.
C'est ballot !
⋅ Bloctel piraté juste avant de fermer : 3 millions d'inscrits sont maintenant exposés
I really, really blame the slavish mainstream media for dumb headlines like this. Give this guy his pilates class in jail.
BBC: AI agent hacks gym to get its owner spot in pilates class https://www.bbc.com/news/articles/cn0nww2qlp7o @BBCNews #infosec
Today's #TechIsShitDispatch adjacent gripe ( #infosec adjacent as well)…
Uncle loses his debit card while out on the town with a friend. I call #Chase to get it replaced. They say even though I have POA for Uncle they still need him on the phone to issue a replacement.
They can't call him to conference him in, they need me to do it.
I'm using Fi Web Calls for this call, which doesn't support conference calls, so I have to hang up and start over. (1/5)
Alt...
< From delta community on Reddit
10:53 7 wll FE
fool -
Pilot Messages « 1001ve
Live cockpit ACARS, intercepted
Q DAL591 [x
N6705Y REICH
ACARS history is limited to the last 24 hours
DLO517 DL2990 DL0918 DLO7
© 2 messages
o System 16:512
"091630 KLAS KATL6
A
NO INFO AS OF NOW
WE HAVE A BUNCH OF PAX
THAT WERE AT A CYBER
CONFRENCE IN LAS THE
WERE ABLE TO JAM OUR
WIFI AND BRODCAST THERE
SIGNIAL"
o Crew 16:34
"091630 KLAS KATL6
A
HEY ALERT CORP SECL
WE HAVE A PAX ON TH. 4 tryflightdeck.com
HAS CREATED A SCAM Wir
CALLED DELTA WIFI FAST
WE BELIEVE THEY ARE
TRYING TO SCAM THE OTH
PAX"
I work in #infosec and consider myself pretty well educated on what’s happening with #AI.
But I’m about 33% of the way through @emilymbender and Alex Hanna’s book, “The AI Con”, and I’ve really learned a lot more.
If you’re skeptical or curious about AI, this is a must-read. I’m recommending it to everyone I know.
“The AI Con: How to Fight Big Tech's Hype and Create the Future We Want”, by Emily M. Bender and Alex Hanna
Edit: Added text in this post with the title and authors. It's also in the image's ALT text. Sorry!
#books #bookstodon #reading #AI #technology #nonfiction

Alt...
“The AI Con: How to Fight Big Tech's Hype and Create the Future We Want”, by Emily M. Bender and Alex Hanna
RE: https://social.lol/@phillip/117061432689860232
The postmortem of the hack on my Forgejo instance is here! I had fun investigating and writing it, so I hope y’all enjoy reading about it :)
RE: https://mastodon.social/@zackwhittaker/117070977275313717
in 2009 Zuckerberg had mouthpieces at a Friends Of OReilley camp crowing about how privacy was a privilege only for those with the money for it.
it is so obvious now that Facebook ―and Twitter and mobile phones― was the full privatization of the DoD’s octopus project and not the stupid myth of a scripty kid setting up a tricked out forum so he could stalk ivy league girls.
this is adversarial in a “only the rich were generals in the american revolution” sort of way
Bill Swearingen spent the past year developing a pattern that can defeat being detected by surveillance cameras, including vehicles and people. At Def Con, for the first time, he demoed the pattern printed on a car against a Flock camera to prove it works. (One of my favorite talks from Def Con this year!)
More by me at TechCrunch: https://techcrunch.com/2026/08/09/this-adversarial-pattern-can-prevent-surveillance-cameras-from-detecting-you/
Ad-blocker bypass: https://web.archive.org/web/20260810033558/https://techcrunch.com/2026/08/09/this-adversarial-pattern-can-prevent-surveillance-cameras-from-detecting-you/
Die Maus funkt im Klartext: wie sicher Funktastatur und Funkmaus unter Linux wirklich sind
Fast jeder steckt so einen kleinen Funkadapter ein, ohne nachzudenken. Am Beispiel von Logitech Unifying zeige ich, wie du unter Linux mit Solaar siehst, ob deine Tastatur verschlüsselt funkt, und mit fwupd, ob die Firmware aktuell ist. Dazu ein ehrlicher Blick darauf, was ein Angreifer mit einem Flipper Zero wirklich aus der Luft holt. [SENSITIVE CONTENT]
Vor Kurzem saß ich in einer Arztpraxis im Wartezimmer, und weil ich so bin wie ich bin, habe ich statt der Zeitschriften die Rechner am Empfang angeschaut. An jedem hing eine Funkmaus und eine Funktastatur, dazu der kleine Adapter im USB-Port. Von einem Hersteller, den ich nicht kannte, der Eindruck war sehr günstiges No-Name-Gerät. So etwas nenne ich selbst gern etwas abfällig „Chinaprodukt“, was eigentlich unfair ist, denn die können das inzwischen richtig gut.
Im Gespräch mit dem Arzt kam heraus, dass ihm ein Punkt völlig neu war: dass die Tastatureingaben als Funk durch die Luft gehen und dass man Funk mithören kann. An seinem Platz werden Diagnosen, Namen und Medikamente getippt, und die Frage, ob das jemand aus dem Nachbarzimmer mitlesen könnte, hatte sich vorher schlicht nie gestellt. Aus genau dieser Unterhaltung ist dieser Beitrag entstanden, und er wollte ihn selbst lesen. Also, hallo an dieser Stelle, danke für den Anstoß.
Ich will die Praxis dabei nicht an den Pranger stellen. Über die Sicherheit genau dieses No-Name-Geräts kann ich nichts sagen, ich habe es nie in der Hand gehabt. Der Punkt ist ein anderer: fast jeder benutzt so einen Adapter, und kaum jemand hat sich die Frage je gestellt. Bei einer Mausbewegung ist das auch egal. Bei einem Passwort, einer PIN oder einem Login nicht. Also drei Fragen, die den Beitrag tragen. Kann man das wirklich abhören? Kann man sogar eigene Tasten einschleusen? Und wie sieht man, ob das eigene Gerät geschützt ist?
Ich mache das am Beispiel von Logitechs Unifying-Adapter, dem mit dem kleinen orangen Stern, weil ich davon zwei Stück im Rechner habe und weil Logitech einer der Hersteller ist, bei dem man den Unterschied zwischen „kein Krypto“ und „verschlüsselt“ schön sehen kann. Alles, was ich hier auf dem Rechner prüfe, zeige ich mit dem Befehl und der echten Ausgabe. Und wo etwas unklar bleibt, sage ich das auch.
Durch die Luft, und schon sind es zwei Probleme
Bevor es um Logitech geht, muss eine Sache sauber getrennt sein, denn der ganze Beitrag hängt daran. Wer an einem Funkgerät lauscht, will eines von zwei Dingen, und die sind unterschiedlich gefährlich.
- Mitlesen, passiv. Der Angreifer hört den Funk nur mit. Das ist gefährlich bei allem, was die Tastatur sendet, also Passwörter, PINs, Nachrichten. Bei der Maus dagegen gehen nur Bewegungen und Klicks über die Luft, da ist Mitlesen fast folgenlos.
- Einschleusen, aktiv. Der Angreifer sendet selbst und gibt sich als euer Gerät aus. Damit tippt er auf eurem Rechner, öffnet ein Terminal, lädt etwas nach. Das ist der unangenehmere Fall, weil er nicht davon abhängt, dass ihr gerade etwas tippt. Der Rechner steht am Empfang, niemand sitzt davor, und trotzdem passiert etwas.
Daraus ergeben sich drei Schutzstufen, und die Reihenfolge ist wichtig.
- Kein Schutz. Klartext. Jeder in Funkreichweite liest mit und kann einschleusen.
- Verschlüsselung. Der Funk ist chiffriert. Wer mithört, bekommt nur Kauderwelsch. Logitech nimmt dafür bei Tastaturen AES-128.
- Authentisierung. Der Empfänger prüft, ob ein Paket wirklich vom gekoppelten Gerät stammt. Erst das schließt das Einschleusen zuverlässig, denn Verschlüsselung allein sagt nur, dass keiner mitliest, nicht, dass keiner sich einschleicht.
Und hier kommt die Design-Entscheidung, die uns später um die Ohren fliegt. Eine Tastatur braucht zwingend Verschlüsselung, weil sie Geheimes sendet. Eine Maus bekam bei Unifying historisch keine, weil sie ja nichts Geheimes sendet. Das klingt vernünftig, und für sich genommen ist es das auch. Zum Einfallstor wurde es trotzdem, weil ein Empfänger, der offene Maus-Pakete akzeptiert, sich dazu bringen ließ, auch gefälschte Tastatur-Pakete zu schlucken. Genau das war MouseJack. Dazu gleich mehr.
Der Funkweg. Die Tastatur funkt AES-128-verschlüsselt, die Maus im Klartext. Ein Angreifer mit Antenne hört beide Strecken, von der Tastatur bekommt er aber nur Kauderwelsch.
KeySniffer, so sieht es aus, wenn gar nichts da ist
Damit klar wird, wovon wir reden, erst das schlechte Beispiel. 2016 zeigte die Firma Bastille unter dem Namen KeySniffer, dass Funktastaturen von acht Herstellern die Tastenanschläge komplett im Klartext funken, ohne jede Verschlüsselung. Betroffen waren Anker, EagleTec, General Electric, Hewlett-Packard, Insignia, Kensington, Radio Shack und Toshiba. Mitlesbar aus rund 75 Metern, mit Hardware für unter hundert Dollar. Man tippt sein Passwort, und einer im selben Gebäude schreibt es Zeichen für Zeichen mit.
Zwei Dinge daran sind wichtig. Erstens ist das kein „schwaches Krypto“, das ist „kein Krypto“. Diesen Unterschied wirft man gern in einen Topf, aber er ist der ganze Punkt. Zweitens kann man diese Tastaturen nicht per Update retten. Da hilft nur wegwerfen und ersetzen. Und genau das ist der Unterschied zu Logitech, wo ein Empfänger-Update wirklich etwas ändert, wie wir noch sehen werden. Bluetooth-Tastaturen und die höherwertigen Geräte von Logitech, Dell und Lenovo waren von KeySniffer übrigens nicht betroffen. Das ist die Brücke zu Logitech.
Ein Stern, sechs Geräte: wie Unifying funktioniert
Unifying ist der kleine USB-Adapter mit dem orangen Stern, an den sich bis zu sechs Geräte koppeln lassen. Eine Maus, eine Tastatur, vielleicht ein Ziffernblock, alles über einen Stick. Technisch funkt das bei 2,4 GHz auf Nordics nRF24-Technik, nicht Bluetooth. Das ist ein wichtiger Punkt, den ich später beim Abhören noch brauche. Tastaturen werden mit AES-128 verschlüsselt, der Schlüssel wird beim Koppeln festgelegt. Mäuse funken offen.
MouseJack, 2016, und die offene Maus als Hebel
Ebenfalls 2016, wieder Bastille, diesmal Marc Newlin. Über die offene, nicht authentifizierte Maus-Strecke ließen sich gefälschte Tastatur-Pakete in viele Empfänger einschleusen, dazu erzwungenes Koppeln. Betroffen waren Geräte vieler Hersteller, nicht nur Logitech. Der Angreifer musste nicht warten, bis jemand tippt. Er gab sich als neue Tastatur aus und schrieb selbst.
Logitech reagierte mit mehreren Firmware-Ständen für die Empfänger. Nach Logitechs eigenen Release-Notes sind die Kern-MouseJack-Punkte, also erzwungenes Koppeln, Tastatur-Injektion und gefälschte Maus, ab RQR12.05 beziehungsweise RQR24.03 geschlossen. Eine später gefundene Schwäche, die verschlüsselte Injektion (Bastille-Punkt #13, als CVE-2016-10761 geführt), folgte erst ab RQR12.08 und RQR24.06. Diese zwei Generationsnummern solltet ihr euch merken, sie kommen beim Testgerät gleich wieder.
Die vier Lücken von 2019, und die eine, die blieb
2019 nahm sich Marcus Mengs, im Netz MaMe82, Unifying noch einmal vor. Vier CVEs, und der Unterschied zwischen ihnen ist der eigentliche Lehrwert.
CVE
Was
Fix
CVE-2019-13052
Aus dem Mitschnitt der Kopplung den AES-Schlüssel ableiten, danach mitlesen und einschleusen
kein Patch, Logitech lehnte ab
CVE-2019-13053
Einschleusen in die verschlüsselte Strecke, setzt einmaligen physischen Zugriff voraus
kein Patch für die erweiterte Form
CVE-2019-13054
Schlüssel aus R500- und Spotlight-Presentern auslesen, physischer Zugriff
Fix für August 2019 angekündigt
CVE-2019-13055
Alle gekoppelten Schlüssel aus einem Empfänger in unter einer Sekunde, physischer Zugriff
Fix für August 2019 angekündigt
Die spektakuläre Fernübernahme, MouseJack, ist an einem aktuellen Empfänger zu. Was bleibt, ist die erste Zeile: CVE-2019-13052. Wer den Moment der Kopplung mitschneidet, kann daraus den AES-Schlüssel ableiten und danach mitlesen und einschleusen. Diese Lücke wurde nie geschlossen. Logitech hat erklärt, dafür keinen Patch zu liefern, sie steckt im Design.
Das praktische Risiko ist gering, weil man dafür genau dann mithören muss wenn ihr ein Gerät neu koppelt, und weil der Schlüssel danach nicht neu ausgehandelt wird. Koppeln passiert selten und ist schnell vorbei. Aber der Satz „Firmware aktuell, also alles gut“ wäre trotzdem falsch, und genau diese Ehrlichkeit macht für mich den Reiz an der Sache aus. Diese Kopplungs-Lücke ist übrigens auch der Aufhänger für den zweiten Teil.
Die Angriffe über die Zeit. MouseJack wurde per Firmware geschlossen, aus der 2019er-Serie blieb CVE-2019-13052 offen, und Logi Bolt zieht 2021 die Konsequenz.
Logi Bolt, der Nachfolger, der es richtig macht
2021 brachte Logitech mit Logi Bolt einen neuen Empfänger heraus, der Sicherheit von Anfang an mitdenkt. Die Kernpunkte, alle belegt:
- Bolt setzt auf Bluetooth Low Energy im Security Mode 1, Level 4, also Secure Connections Only. Das heißt verschlüsselt und authentifiziert. Genau der Schutz gegen Einschleusen, der Unifying von Haus aus fehlte.
- Es ist ein geschlossenes System, ein Bolt-Empfänger spricht nur mit Bolt-Geräten.
- Pro Kopplung eine andere Bluetooth-Adresse und eigene Schlüssel.
- Koppeln geht nur nach einem ausdrücklichen, langen Knopfdruck von einigen Sekunden. Das schließt das erzwungene Koppeln.
- Firmware ist zentral ausrollbar, mit Schutz gegen das Zurückrollen auf alte Stände.
Ein Missverständnis will ich gleich einfangen. Bolt ist Bluetooth-basiert, aber es ist ein geschlossenes, gehärtetes System, kein normales Bluetooth-Pairing, wie ihr es vom Kopfhörer kennt. Verwechselt das nicht, das eine ist gehärtet, das andere ist ein bunter Haufen.
Zwei Empfänger, eine Maus, eine Tastatur
Genug Geschichte, jetzt der eigene Rechner. Auf dem Testgerät, einem Notebook mit Linux Mint 22.3, stecken zwei Unifying-Empfänger gleichzeitig. Am einen hängt die Maus, eine Logitech Marathon Mouse M705, am anderen die Tastatur, eine MX Keys. Beide Sticks tragen denselben orangen Stern, und wie sich gleich zeigt, tragen sie trotzdem zwei verschiedene Sicherheitsgeschichten mit sich herum.
Die Maus M705 und ein Unifying-Empfänger mit dem orangen Stern.
Der orange Stern ist das Erkennungszeichen von Unifying.
Die Tastatur, eine Logitech MX Keys.
Erst einmal schauen, ganz ohne Spezialwerkzeug
Man muss nicht sofort ein Paket installieren, um zu verstehen, was da steckt. Das Betriebssystem verrät schon eine ganze Menge. Erst schaue ich, welche USB-Geräte hängen. Mit lsusb sehe ich beide Empfänger, und interessant ist, dass sich beide als exakt dieselbe Kennung melden.
$ lsusb | grep -i logitech
Bus 001 Device 011: ID 046d:c52b Logitech, Inc. Unifying Receiver
Bus 001 Device 012: ID 046d:c52b Logitech, Inc. Unifying Receiver
046d ist Logitech, c52b ist der Unifying-Empfänger. Zwei gleiche Kennungen, zwei physische Sticks. Als Nächstes die Kernelmodule, die diese Sticks bedienen.
$ lsmod | grep -i logi
hid_logitech_hidpp     69632  0
hid_logitech_dj        36864  0
usbhid                 77824  2 hid_logitech_dj,hid_logitech_hidpp
hid                   282624 10 usbhid,...,hid_logitech_dj,hid_logitech_hidpp
Zwei Module machen die Arbeit, und die Aufgabenteilung lohnt sich zu verstehen. hid_logitech_dj kümmert sich um das Multiplexing des Unifying-Empfängers, also darum, dass ein einziger Stick mehrere Geräte tragen kann. hid_logitech_hidpp spricht das Feature-Protokoll HID++, über das gleich auch Solaar redet. Und über die Geräteknoten /dev/hidraw* reden die Werkzeuge am Ende mit den Sticks. So versteht man die Schichten, bevor überhaupt ein Zusatzprogramm im Spiel ist.
Solaar, das eine Werkzeug, das man wirklich braucht
Solaar ist die grafische Oberfläche und zugleich ein Kommandozeilen-Werkzeug für Unifying und HID++. Damit koppelt man Geräte, sieht den Akkustand, den Verschlüsselungsstatus und kann Tasten umbelegen. Auf dem Testgerät läuft Version 1.1.11. Der eine Befehl, der alles auf einmal ausgibt, ist solaar show. Für den Empfänger der Maus, gekürzt auf das Wesentliche:
Unifying Receiver
  USB id       : 046d:C52B
  Serial       : 3CE0986A
    Firmware   : 12.11.B0032
  Has 1 paired device(s) out of a maximum of 6.

  1: Marathon Mouse M705 (M-R0073)
     Kind         : mouse
     Protocol     : HID++ 4.5
     Battery: 50%, discharging, next level 20%.
Solaar zeigt den Empfänger der Maus. USB-ID 046d:C52B, Firmware 12.11.B0032, ein gekoppeltes Gerät.
Und für den Empfänger der Tastatur:
Unifying Receiver
  USB id       : 046d:C52B
  Serial       : C31FD0D1
    Firmware   : 24.11.B0036
  Has 1 paired device(s) out of a maximum of 6.

  1: MX Keys Keyboard
     Kind         : keyboard
     Protocol     : HID++ 4.5
Der zweite Empfänger, der für die Tastatur. Dieselbe USB-Kennung, aber Firmware 24.11.B0036.
Hier fällt schon auf, was ich gleich groß mache. Zwei Unifying-Sticks, aber zwei Firmware-Linien: RQR12 für die ältere Maus-Generation, RQR24 für die neuere Tastatur. Beide tragen denselben orangen Stern, dahinter stecken aber zwei Baujahre und zwei Geschichten.
Zwei Sterne, ein Unterschied
Das ist das Herzstück, und es ist ein einziger Blick in Solaar. In der Geräteansicht steht bei jedem gekoppelten Gerät eine Zeile „Drahtlose Verbindung“. Für die Maus M705 meldet Solaar dort „nicht verschlüsselt“, mit einem roten Schild. Für die Tastatur MX Keys meldet dieselbe Zeile „verschlüsselt“, mit einem geschlossenen Schloss.
Solaar meldet für die Maus M705 eine nicht verschlüsselte Funkverbindung, mit rotem Schild.
Für die Tastatur MX Keys meldet Solaar dieselbe Übersicht als verschlüsselt, mit geschlossenem Schloss.
Was das heißt, und was nicht. Die Tastatur ist mit AES-128 verschlüsselt, der Schlüssel wurde beim Koppeln festgelegt. Wer die Funkstrecke mithört, bekommt Kauderwelsch. Die Maus funkt offen, was für Bewegungen und Klicks kein Problem ist. Und dann die ehrliche Einschränkung, die uns direkt zum Angriff führt: dass die Maus offen funkt, war historisch genau der Hebel für das Einschleusen, bis die Firmware das abgestellt hat.
Ein Gedanke, der jetzt naheliegt, führt in die Irre: dann schalte ich die Verschlüsselung der Tastatur eben ab und schaue, was durchgeht. Geht nicht. Die AES-Verschlüsselung der Tastatur hat keinen Ausschalter. Sie steckt fest im Unifying-Protokoll, Solaar hat dafür keinen Schalter, das alte ltunify auch nicht. Wer die Klartext-Eingaben der Tastatur sehen will, muss das AES brechen, nicht abschalten. Und genau das ist der Stoff für den zweiten Teil.
Was man installieren sollte, und was nicht
Für die reine Frage „bin ich sicher“ braucht man erstaunlich wenig. Zwei Pakete reichen, und beide waren auf dem Testgerät sowieso schon da.
Paket
Wofür
solaar
Kopplung, Akku, Verschlüsselungsstatus, Tastenbelegung
fwupd
Firmware-Updates über LVFS
Ein paar Werkzeuge, über die man im Netz stolpert, braucht man hier ausdrücklich nicht, und ich schreibe dazu, warum.
Paket
Warum nicht
ltunify
ältere Unifying-Kommandozeile, von Solaar überholt
libratbag / piper
DPI- und Tastenkonfiguration für Gaming-Mäuse, für die M705 unnötig, Solaar deckt sie ab
jackit, nrfutil, dfu-tool
Angriffs- und Flash-Werkzeuge für nRF-Hardware, hier nicht installiert. jackit gehört zum Crazyradio-am-Laptop-Weg, in diesem Aufbau macht die Funkarbeit stattdessen der Flipper
Bin ich sicher? Zwei Blicke genügen
Der erste Blick ist der Verschlüsselungsstatus, den Solaar meldet. Tastatur verschlüsselt, Maus nicht. Das ist bei Unifying normal und in Ordnung, solange man weiß, dass die Maus offen funkt und dort nichts Geheimes durchgeht.
Der zweite Blick ist die Firmware. fwupd kennt beide Empfänger über LVFS, und fwupdmgr get-updates sagt, ob etwas ansteht.
$ fwupdmgr get-updates --no-unreported-check
Devices with the latest available firmware version:
 • Unifying Receiver
 • Unifying Receiver
Beide sind auf dem neuesten Stand, den LVFS anbietet, das ist RQR12.11 und RQR24.11. Und jetzt die Verbindung zur Geschichte, die den Abschnitt wertvoll macht. Die MouseJack-Fixes stecken in den Firmware-Generationen ab RQR12.05 beziehungsweise RQR24.03 für die Kern-Punkte, und ab RQR12.08 beziehungsweise RQR24.06 für die verschlüsselte Injektion. Beide Empfänger liegen mit 12.11 und 24.11 deutlich darüber. Die Fernübernahme von 2016 ist an diesem Gerät also zu. Das ehrliche Ergebnis dieses Abschnitts ist „hier ist nichts zu tun“, und das darf man auch so hinschreiben.
Trotzdem der Handgriff für den Fall, dass doch einmal ein Update ansteht, als Verfahren, nicht als Messung. Auf dem Testgerät gab es nichts zu aktualisieren, ich habe die letzte Zeile hier also nicht wirklich ausgeführt.
fwupdmgr refresh
fwupdmgr get-updates
fwupdmgr update
Wie würde ein Angreifer das überhaupt abhören?
Jetzt die andere Seite. Unifying funkt bei 2,4 GHz auf nRF24-Technik mit einer eigenen Paketstruktur, Enhanced ShockBurst nennt Nordic das. Normale SDR-Empfänger und die üblichen Sub-Gigahertz-Geräte sehen das schlicht nicht. Man braucht ein nRF24-Radio, das in einen Mithör-Modus versetzt wird. Und genau hier wird es interessant, was ein Flipper Zero kann und was nicht.
Der Flipper Zero, und warum er allein nicht reicht
Das eingebaute Funkteil des Flipper ist ein CC1101. Das arbeitet unter einem Gigahertz, grob 300 bis 928 MHz. Es kommt physikalisch nicht an die 2,4 GHz von Unifying heran. Aus der Schachtel heraus kann der Flipper diesen Angriff also gar nicht, egal welche Firmware drauf ist.
Welches Radio an 2,4 GHz herankommt. Der eingebaute CC1101 des Flippers arbeitet unter einem Gigahertz und sieht die Strecke nicht. Erst ein nRF24-Radio kommt heran.
Auf meinem Aufbau steckt der Flipper mit der Momentum-Firmware und einem Zusatzmodul, einem AIO Board. Auf dem Board steht die Bestückung selbst drauf: RED NRF24, GREEN ESP32, BLUE CC1101, dazu ein EBYTE-Modul und externe Antennen. Das entscheidende Teil für uns ist das nRF24-Radio. Genau das, was dem Flipper von Haus aus fehlt. Damit werden die Apps NRF24: Sniffer und NRF24: Mouse Jacker nutzbar, beide aus dem Projekt von mothball187 und in Momentum enthalten.
Flipper Zero mit aufgestecktem AIO Board V1.4. Das Board liefert das nRF24-Radio für 2,4 GHz, neben ESP32 und CC1101, das dem Flipper allein fehlt.
Der Ablauf ist in zwei Schritten schnell erzählt. Erst sucht der Sniffer die Kanäle ab und findet die Funkadresse des Empfängers. Dann bekommt der Mouse Jacker diese Adresse und ein Tastatur-Skript und versucht, Tasten einzuschleusen. Klingt einfach. Der erste Schritt ist es aber schon nicht.
Der NRF24-Sniffer meldet eine gefundene Adresse auf einem 2,4-GHz-Kanal.
Der nRF24-Treiber der Flipper-App gilt selbst als funktionierend, aber unfertig, und das Sniffen im 2,4-GHz-Band rastet gern auf zufälliges Rauschen ein und meldet Adressen, die es gar nicht gibt. Drei Läufe brachten bei mir drei verschiedene Adressen, einmal sogar mit „Unique 0“, also ohne einen einzigen wiederholten Treffer. Eine echte Logitech-Adresse taucht über mehrere Läufe immer wieder auf, das ist das Erkennungszeichen. Mit etwas Geduld, Maus dabei bewegen und jeden Durchlauf sauber mit OK beenden, damit die App überhaupt speichert, hat sich am Ende die Adresse 086A98E03C als die stabile, echte herauskristallisiert. Das Erkennen klappt also, aber es ist selbst schon eine Hürde und nicht der Sofort-Erfolg, den man sich vorstellt.
Die offene Maus lässt sich mit demselben Radio mitschnüffeln, man sieht rohe Pakete. Passwörter sind da natürlich keine drin, nur Bewegung und Klicks. Genau das ist der greifbare Beleg für „die Maus funkt im Klartext“.
Und jetzt der eigentliche Versuch. Ich habe einen einfachen Texteditor auf dem Notebook geöffnet und ihm den Fokus gegeben. Der Mouse Jacker bekam die ersniffte Adresse 086A98E03C und ein harmloses Skript, das nur den Text MOUSEJACK-TEST-0810 tippen sollte, sonst nichts. Der Flipper zeigte „Running duckyscript“.
Mouse Jacker feuert das Skript gegen die Adresse. Auf dem gepatchten Empfänger landet keine einzige Taste.
Im Editor erschien nichts. Keine einzige Taste kam durch. Das ist kein Misserfolg des Versuchs, sondern das erwartete Verhalten an einem Empfänger, der über dem MouseJack-Fix liegt.
Hier bleibe ich bei der Ursache ehrlich, das ist mir wichtig. „Nichts passiert“ allein trennt nicht sauber, ob die Firmware das Paket abgewiesen hat oder ob die ersniffte Adresse nicht exakt der Empfänger war. Um das isoliert zu beweisen, müsste ein bewusst verwundbarer Vergleichs-Empfänger danebenstehen, an dem derselbe Angriff gelingt, und der stand hier nicht daneben. Sicher ist: die klassische MouseJack-Übernahme aus der Ferne, ohne Anfassen, gelang an diesem aktuellen Setup mit RQR12.11 nicht, und das passt dazu, dass fwupd die Firmware als aktuell und über dem Fix meldet. Mehr behaupte ich an dieser Stelle nicht. Das ist gemessen, die Deutung der Ursache ist plausibel, aber nicht bewiesen.
Nur eine von mehreren Möglichkeiten
Der Flipper ist nur ein Weg, und ehrlich gesagt der bequeme für unterwegs. Damit klar ist, was sonst noch geht:
- Crazyradio PA, ein nRF24-USB-Stick mit der Bastille-Firmware plus
jackit. Das klassische MouseJack-Werkzeug, läuft am Laptop und kann mitschreiben. - nRF52840-Dongle mit Logitacker von Marcus Mengs. Das moderne Werkzeug, das auch die 2019er-Lücken kann, inklusive der Kopplungs-Lücke CVE-2019-13052. Genau dieses Gespann kommt im zweiten Teil zum Einsatz.
- Raspberry Pi mit nRF24-Modul. Möglich, aber deutlich fummeliger, weil das Timing schlechter ist als bei einer dedizierten Crazyradio.
Die Grenze des Flippers ist dabei klar. Er ist gut zum Erkennen und für den MouseJack-Versuch, aber er leitet keine Schlüssel ab und entschlüsselt keine Tastatur. Dafür braucht es Logitacker auf dem nRF52840, und das ist der zweite Teil.
Was ich für sichere Umgebungen empfehle
Kein Wischiwaschi, eine klare Rangfolge.
- Kabel. Eine USB-Tastatur funkt gar nicht. Für alles, wo wirklich Geheimes getippt wird, ist das die ruhigste Lösung.
- Logi Bolt oder eine sauber gekoppelte Bluetooth-Verbindung mit Secure Connections. Verschlüsselt und authentifiziert, also auch gegen Einschleusen geschützt.
- Aktuelles Unifying. Völlig brauchbar, wenn die Empfänger-Firmware gepflegt ist. Die Tastatur ist verschlüsselt, die Fernübernahme ist zu. Das Restrisiko ist die Kopplungs-Lücke.
- Alles ohne Verschlüsselung, KeySniffer-Klasse, gehört ersetzt. Da hilft kein Update.
Dazu zwei Handgriffe, die jeder machen kann. Die Firmware der Empfänger aktuell halten, mit fwupdmgr, das ist eine Minute Arbeit. Und Geräte nur in vertrauenswürdiger Umgebung koppeln, nicht im Café und nicht im vollen Großraumbüro, wegen genau dieser Kopplungs-Lücke CVE-2019-13052.
Eine kurze Entscheidungshilfe für das eigene Funk-Setup.
Was offen bleibt
- Warum das Einschleusen genau scheiterte. Der Durchlauf ist gemessen, der Sniffer findet
086A98E03Cund die Injektion landet nichts, aber ob die Firmware abwies oder die ersniffte Adresse nicht exakt saß, ist ohne einen verwundbaren Vergleichs-Empfänger nicht isoliert nachgewiesen. - Die Kopplungs-Lücke CVE-2019-13052 ist beschrieben, aber nicht vorgeführt. Das ist der Kern des zweiten Teils.
- Ob sich auf genau diesem nRF24-Modul die Adresse zuverlässig mitschneiden lässt, hängt von Kanal und Timing ab und ist nicht erschöpfend getestet.
- Ob die MX Keys selbst per
fwupdein Firmware-Update bekommen könnte, habe ich nicht geprüft, nur die beiden Empfänger. - Reichweite und Störumgebung. Alle Aussagen zum Mithören beziehen sich auf die Laborsituation direkt am Gerät.
Wie es weitergeht
Im nächsten Teil wird nicht nur erklärt, sondern gemacht. Mit einem nRF52840-Dongle und Logitacker schneide ich den Kopplungsvorgang einer Unifying-Tastatur mit, leite daraus den Schlüssel ab und lese die Eingaben mit. Das ist die Design-Lücke CVE-2019-13052, und sie betrifft auch die aktuelle Firmware, an der der Flipper heute noch abgeprallt ist. Aus „die Tastatur ist verschlüsselt“ wird dann „und trotzdem lesbar, wenn ich im richtigen Moment dabei war“. Das ist der interessante Teil, und er kommt.
Bezugsquellen
Die folgenden Links sind Affiliate-Links (Werbung). Kaufst du darüber, bekomme ich eine kleine Provision, für dich ändert sich am Preis nichts.
- Flipper Zero: https://amzn.to/4qa8chY
- AIO-Board (nRF24, ESP32, CC1101) für den Flipper Zero: https://s.click.aliexpress.com/e/_c3Ug4MNH
Siehe auch
- TPM 2.0 unter Linux, der Schwester-Beitrag über Hardware, die jeder hat und kaum jemand anschaut.
- BIOS erklärt, Teil 1, ein Serverboard als Workstation und der Weg ins Setup.
Wenn ich irgendwo danebenliege, korrigiert mich gerne, dann lerne ich selbst etwas. Und die Frage an euch zum Schluss: Nutzt ihr Funk oder Kabel, und habt ihr je nachgesehen, ob eure Tastatur überhaupt verschlüsselt funkt? Wie das geht, wisst ihr jetzt. Wenn ihr mögt, dürft ihr mich dazu sehr gerne fragen.
Wer seinen eigenen Mailserver betreibt, kennt das Problem
Secure Your Server: acht Checks, ein Scan, für immer kostenlos
Ich betreibe neben vielen privaten Domains auch meinen eigenen Mailserver, da hängt viel an einer sauber konfigurierten Domain: DNS-Einträge exakt, TLS sauber, SSH gehärtet. Wer das prüfen will, trifft auf ein Dutzend Scanner, die fast alle dasselbe tun: sich einen einzigen Ausschnitt anschauen und ab einem gewissen Punkt ein Konto oder eine Kreditkarte verlangen. Deshalb gibt es jetzt Secure Your Server: acht Kategorien von DNS bis PGP in einem einzigen Scan, dazu ein echter Mail-Zustellungstest, für immer kostenlos, ohne Konto, ohne Tracking. Teste deine eigene Domain, bevor es jemand mit weniger guten Absichten tut.
#chrislo #digitaleunabhängigkeit #itsicherheit #cybersecurity #infosec #opensource #selfhosting #datenschutz #dsgvo #digitalesouveränität #security #vereine
Neunzehn Sekunden für einen Schlüssel: was der TPM-Chip unter Linux wirklich kann
Ein Infineon SLB 9670 im Notebook, tpm2-tools 5.6 und die Frage, was der Chip wirklich bringt. Von der Suche im sysfs über ein versiegeltes Geheimnis und einen SSH-Schlüssel ohne Datei bis zur Fernattestierung, mit gemessenen Zahlen und den Angriffen, die es wirklich gibt. Dazu die Geschichte vom Fritz-Chip und den Patenten von 2001. [SENSITIVE CONTENT]
Es gibt Dinge, die unter Linux in der breiten Masse vernachlässigt werden. Secure Boot ist so ein Beispiel, TPM ist ein anderes. Vielleicht ist es an der anfangs bescheidenen Unterstützung gescheitert, vieleicht sind die Themen technisch einfach unangenehm, am ehesten aber liegt es daran, dass der Mehrwert für die meisten überschaubar bleibt. Heute nehme ich mir den TPM vor.
Aufgefallen ist mir der Chip zweimal. Das erste Mal, als er durch die Medien ging, weil die Angst groß wurde, Microsoft mache damit unsere IT kaputt, und weil jemand anfing, sehr viele Patente einzureichen. Das zweite Mal viele Jahre später, als TPM 2.0 zur harten Voraussetzung für Windows 11 wurde. Dazwischen lagen zwanzig Jahre, in denen der Chip in fast jedes Endgerät gewandert ist, ohne dass sich jemand dafür interessiert hat.
In Notebooks und Fertig-PCs ist er heute meist fest verlötet. Bei Server-Mainboards kauft man ihn dagegen als Option dazu, ein kleines Steckmodul auf einem eigenen Header. Der Chip in meinem Testgerät ist ein Infineon OPTIGA SLB 9670, und genau dieselbe Chip-Familie sitzt auf den steckbaren TPM-Modulen für Supermicro-Boards. Damit schließt der Beitrag an die BIOS-Serie an, in der ich mich gerade Menü für Menü durch ein Serverboard arbeite.
Erst die Geschichte, dann die Hände in den Chip. Alle Ausgaben hier sind echt und stammen vom 10. August 2026, gemessen auf einem Fujitsu Celsius H780 mit Linux Mint 22.3, Kernel 7.0.0-28-generic und tpm2-tools 5.6. Wo ich etwas nur aus Dokumentation kenne oder wo ich vermute, steht das dabei.
Angefangen hat alles mit einer Seriennummer in der CPU
Mitte der neunziger Jahre wollte Intel eine Identifizierungsfunktion direkt in den Prozessor bringen. Der erste Schritt war 1999 die Prozessor-Seriennummer im Pentium III, eine eindeutige Kennung, die jede Software auslesen konnte. Der öffentliche Widerstand war so heftig, dass Intel zurückzog. Das Vorhaben verschwand aber nicht, es suchte Deckung in einem Konsortium. Dieses Detail ist wichtig, weil es das Muster für alles setzt, was danach kam.
1999 gründeten Compaq, HP, IBM, Intel und Microsoft die Trusted Computing Platform Alliance, kurz TCPA. Im April 2003 wurde daraus die Trusted Computing Group, TCG, getragen von AMD, HP, IBM, Intel und Microsoft. Aus einer Firmenidee war ein Industriestandard geworden.
Der Chip, der nach einem Senator benannt wurde
In der Debatte bekam der TPM den Spottnamen „Fritz-Chip“. Der Name ging auf den US-Senator Fritz Hollings aus South Carolina zurück, der den CBDTPA vorantrieb, ein Gesetzesvorhaben, das Kopierschutz in aller Consumer-Elektronik verpflichtend machen sollte. Der Spottname war also ein politischer Vorwurf und keine technische Bezeichnung. Er hat trotzdem länger gehalten als das Gesetz, aus dem er kam.
Vertrauen, aber nicht dein Vertrauen
Ross Anderson von der Universität Cambridge schrieb 2002 und 2003 die Trusted Computing FAQ. Dieses Dokument hat die Debatte stärker geprägt als jede Herstellerankündigung, und es liegt bis heute unverändert online. Sein Kernargument in einem Satz: bei „Trust“ geht es nicht darum, dass der Nutzer dem Rechner vertraut, sondern darum, dass der Rechner dem Nutzer nicht vertraut.
Richard Stallman legte 2002 mit „Can you trust your computer?“ nach und prägte den Gegenbegriff treacherous computing, verräterisches Rechnen. Die FSF benutzt ihn heute noch. IBM antwortete mit einer Gegendarstellung von David Safford, „Clarifying Misinformation on TCPA“.
Die EFF ging einen dritten Weg, und der ist der interessanteste. Seth Schoen veröffentlichte im Oktober 2003 Trusted Computing: Promise and Risk und schlug ein konkretes Feature vor, den Owner Override. Der Eigentümer des Rechners sollte die Attestierung überstimmen können, seinem Bank-Server also erzählen dürfen, sein Opera sei ein Internet Explorer. Die Kritik hatte damit einen Reparaturvorschlag und war nicht bloß dagegen. Die TCG hat den Owner Override nie übernommen.
Microsoft nannte sein eigenes Vorhaben Palladium und benannte es am 24. Januar 2003 in Next-Generation Secure Computing Base um, NGSCB. Der Name wurde harmloser, die Architektur blieb dieselbe.
Zwei Patente von 2001, und ein Cypherpunk der zurückschoss
Im Dezember 2001 wurden Microsoft zwei Patente erteilt. Das eine ist US 6,330,670, „Digital rights management operating system“, angemeldet im Januar 1999, erteilt am 11. Dezember 2001, als Erfinder Paul England, John DeTreville und Butler Lampson. Das andere ist US 6,327,652, „Loading and identifying a digital rights management operating system“. Zusammen decken sie viele Grundelemente eines vertrauenswürdigen Betriebssystems ab.
Die Sorge dahinter war handfest und nicht abwegig. Wenn Palladium unter dieses Patent fällt, dann verletzt jeder unabhängige Nachbau das Patent. Also jeder einzelne Entwickler, jedes Open-Source-Projekt, jeder Wettbewerber. Ohne Lizenz von Microsoft kein freies Trusted Computing. Kritiker beschrieben das damals als Kombination aus Patentschutz und faktischem Zwang zur Nutzung, mit deutlich wettbewerbsrechtlichem Geschmack.
Der Gegenzug kam im August 2002 von einem Cypherpunk, der unter dem Namen Lucky Green auftrat. Er meldete selbst ein Patent an, und zwar auf Verfahren, mit denen Software auf einer Palladium- oder TCPA-Plattform gegen Kopieren geschützt werden kann. Der Zweck war offen defensiv: wer die Ansprüche hält, kann verhindern, dass genau diese Anwendungen ausgerollt werden. Auf einem Panel der USENIX Security wurde er gefragt, ob Microsoft nicht einfach Prior Art geltend machen könne. Sein Argument: Prior Art müsste unter Eid erklärt werden, und nach Jahren Arbeit am Projekt und einem ausführlichen eigenen DRM-Patent sei kaum vorstellbar, dem Palladium-Team wäre relevante Prior Art entgangen. Im September 2002 hielt er zusätzlich einen Vortrag mit dem Titel „TCPA: the mother(board) of all Big Brothers“.
Was daraus geworden ist
Die Auflösung ist unbequemer, als es beide Lager damals gedacht haben. NGSCB ist gescheitert, aber nicht an den Patenten. Im Mai 2004 stellte Microsoft die vollständige Architektur zurück, und die Begründung war wirtschaftlich: die Hardware-Landschaft war nicht reif, und vor allem waren die unabhängigen Softwarehersteller nicht bereit, ihre Anwendungen auf die nötigen neuen APIs umzuschreiben. Curtained Memory und der Nexus-Kernel fielen weg, die TPM-Unterstützung blieb übrig.
Der Chip selbst wurde offen. Nach TPM 1.2 kam TPM 2.0, veröffentlicht 2014 und als ISO/IEC 11889 internationaler Standard. Die TCG stellt die Referenz-Implementierung unter eine royalty-free Copyright-Lizenz, das Patentregime zwischen den Mitgliedern ist RAND. Damit war der Nachbau möglich und dem Patenthebel die Grundlage entzogen.
Linux hat es dann einfach implementiert. Der Treiber tpm_tis sitzt im Kernel, IBM brachte TrouSerS für TPM 1.2, für TPM 2.0 entstand mit Beteiligung von Intel und TCG der tpm2-tss-Stack samt tpm2-tools. Seit Linux 4.12 gibt es den Resource Manager im Kernel unter /dev/tpmrm0, wodurch der frühere Userspace-Daemon tpm2-abrmd für die meisten Fälle überflüssig wurde. Nichts davon brauchte eine Lizenz von Microsoft.
Die befürchtete Abriegelung kam trotzdem, nur von woanders. Kein einziger der Horror-Fälle aus der TCPA-FAQ wurde durch den TPM Realität. Wo Nutzer heute tatsächlich ausgesperrt werden, steckt eine andere Technik dahinter: Widevine beim Streaming, Play Integrity und früher SafetyNet bei Android, verriegelte Bootloader bei Telefonen, die Secure Enclave bei Apple, Attestierung bei Spielkonsolen. Der TPM wurde stattdessen ein langweiliger Schlüsselspeicher.
Ein Teil der Angst hat sich dann doch erfüllt, nur in anderer Form. Windows 11 macht TPM 2.0 zur harten Voraussetzung, und damit gilt funktionierende Hardware plötzlich als nicht unterstützt. Das ist keine DRM-Geschichte, sondern eine Elektroschrott- und Lebensdauer-Geschichte. Der Mechanismus ist aber derselbe: eine Hardware-Eigenschaft entscheidet, was auf dem Gerät laufen darf.
Und dann kam der Kreis zurück. 2023 schlugen Chrome-Entwickler bei Google die Web Environment Integrity API vor. Der Browser sollte sich von einer Vertrauensinstanz einen Nachweis über seine Umgebung ausstellen lassen, den Webseiten dann prüfen können. Das ist praktisch Wort für Wort das Szenario, vor dem Anderson zwanzig Jahre früher gewarnt hatte, nur ohne TPM. Nach massivem Widerstand zog Google den Vorschlag im November 2023 für Chromium auf dem Desktop zurück.
Hat die Patentanmeldung von damals also geholfen?
Das ist die Frage, mit der ich in die Recherche gegangen bin, und die Antwort ist zweiteilig. Die defensive Patentanmeldung hat, soweit öffentlich nachvollziehbar, nichts bewirkt. Es gibt kein erteiltes Patent, das man heute als den Grund benennen könnte, warum TCPA-DRM nicht kam. Der Gegenzug war eine wirksame Geste, aber kein wirksames Rechtsmittel. Gewirkt hat etwas anderes: erstens die Wirtschaftlichkeit, weil die Softwarehersteller nicht umschreiben wollten und es damit kein Produkt gab, zweitens die Öffnung der Spezifikation und die ISO-Standardisierung, die den Nachbau erlaubten.
Der zweite Teil verdient Anerkennung. Die Kampagne selbst hat gewirkt, nur nicht juristisch, sondern politisch. Der Lärm um TCPA hat plausibel dazu beigetragen, dass die TCG die Spezifikation öffnete, die aggressivsten Ideen fallen ließ und dass Fernattestierung zwanzig Jahre lang aus dem Consumer-Web draußen blieb. Als der Versuch 2023 mit Web Environment Integrity wiederkam, war das Muster des Widerstands eingeübt und der Vorschlag nach Monaten weg. Wichtig dabei: das ist meine Deutung. Die Kausalkette von der Kampagne 2002 zur offenen Spezifikation 2014 ist nirgends dokumentiert, das ist ein Plausibilitätsargument und keine Messung.
Bleibt der Eindruck: die Angst war berechtigt und falsch adressiert. Berechtigt, weil die Mechanik der Fernattestierung tatsächlich genau das kann, was befürchtet wurde. Falsch adressiert, weil der TPM davon der harmloseste Teil war und am Ende zu dem wurde, was jetzt kommt. Ein langsamer, sturer kleiner Chip, der Schlüssel nicht herausgibt.
Erst suchen, ganz ohne TPM-Werkzeug
Bevor ihr irgendetwas installiert: der Kernel weiß längst, ob da ein Chip sitzt. Er sagt es beim Start.
# dmesg | grep -i tpm
[    0.000000] efi: ACPI=0x7990e000 ACPI 2.0=0x7990e014 TPMFinalLog=0x713bb000 SMBIOS=0x7035e000 SMBIOS 3.0=0x7035b000 ESRT=0x70358c98 MEMATTR=0x5f5c2018 MOKvar=0x70323000 INITRD=0x592eda98 RNG=0x798ce018 TPMEventLog=0x798c0018
[    0.010528] ACPI: SSDT 0x0000000079905000 000554 (v01 INTEL  Tpm2Tabl 00001000 INTL 20160422)
[    0.010531] ACPI: TPM2 0x0000000079904000 000034 (v04 FUJ    PC       01170000 FUJ  00000001)
[    0.010607] ACPI: Reserving TPM2 table memory at [mem 0x79904000-0x79904033]
[    0.569145] tpm_tis MSFT0101:00: 2.0 TPM (device-id 0x1B, rev-id 16)
Drei Dinge stehen da drin. In der ersten Zeile übergibt UEFI die Adresse des Event-Logs, TPMEventLog=0x798c0018, also der Liste aller Messungen aus dem Startvorgang. Dann die ACPI-Tabelle TPM2, über die die Firmware mitteilt, wo und wie der Chip ansprechbar ist. Und in der letzten Zeile das Ergebnis: der Treiber tpm_tis hat unter der ACPI-Kennung MSFT0101 ein TPM der Version 2.0 gefunden.
Danach existieren zwei Gerätedateien, und der Unterschied zwischen ihnen ist wichtig.
# ls -la /dev/tpm*
crw-rw---- 1 tss root  10,   224 Aug 10 09:31 /dev/tpm0
crw-rw---- 1 tss tss  252, 65536 Aug 10 09:31 /dev/tpmrm0
/dev/tpm0 ist der rohe Zugang zum Chip. Daran kann genau ein Prozess gleichzeitig arbeiten, und wer die Ressourcen im Chip verwaltet, ist selbst dafür verantwortlich. /dev/tpmrm0 geht über den Resource Manager im Kernel, der das Ein- und Auslagern der Schlüssel-Kontexte übernimmt und mehrere Nutzer nebeneinander erlaubt. In der Praxis nimmt man immer /dev/tpmrm0, und die tpm2-tools tun das von sich aus.
Die Version steht ebenfalls im sysfs, und die solltet ihr prüfen, bevor ihr weiterlest.
# ls /sys/class/tpm/tpm0/
dev  device  pcr-sha1  pcr-sha256  power  ppi  subsystem  tpm_version_major  uevent

# cat /sys/class/tpm/tpm0/tpm_version_major
2
Eine 2 heißt TPM 2.0 und alles in diesem Beitrag gilt. Eine 1 heißt TPM 1.2, und dann gilt fast nichts davon, weil es ein anderer Standard mit einem anderen Software-Stack ist. Nebenbei verrät das Verzeichnis noch etwas: es gibt eine pcr-sha1– und eine pcr-sha256-Bank, der Chip führt die Messregister also in zwei Hash-Verfahren parallel.
Und weil der Kernel das ohnehin bereitstellt, kommt hier der erste kleine Aha-Moment, noch ganz ohne installiertes Paket. Die Messwerte des Startvorgangs liegen als Dateien herum.
# cat /sys/class/tpm/tpm0/pcr-sha256/0
7DE4ABE4ED8D8291D9B58D71F3B2988F5DA81EBE58D4AE518012E877FA1E04F1
# cat /sys/class/tpm/tpm0/pcr-sha256/1
41CBF90AFF5CEEFAA9E9C52E7A3D5B4C8518EA65861C753AF8DB005C5330F53F
# cat /sys/class/tpm/tpm0/pcr-sha256/7
F5841722D3DCC8886F14E92CA2D7304932CF17E2247A85D3B7BB41FE2C02CB4E
Das sind drei der Platform Configuration Register, kurz PCR. Merkt euch den Wert von PCR 7, der taucht später mehrfach auf.
Die Falle mit lsmod
Das ist eine häufige Fehldiagnose, deshalb steht sie hier als eigener Punkt. Auf meinem Testsystem liefert lsmod | grep tpm nämlich schlicht nichts. Kein Modul, keine Ausgabe. Der Chip arbeitet trotzdem einwandfrei, weil tpm_tis in diesen Kernel fest eingebaut ist und deshalb in der Modulliste gar nicht erscheinen kann. Wer nach lsmod urteilt, hält ein funktionierendes TPM für abwesend. Fragt stattdessen nach der Treiberbindung.
# ls -l /sys/class/tpm/tpm0/device/driver
lrwxrwxrwx 1 root root 0 Aug 10 09:31 /sys/class/tpm/tpm0/device/driver -> ../../../bus/platform/drivers/tpm_tis

# cat /sys/class/tpm/tpm0/device/modalias
acpi:MSFT0101:MSFT0101:
Der Symlink zeigt, welcher Treiber das Gerät tatsächlich bedient. Das ist die Antwort auf die Frage, die lsmod nicht beantworten kann.
Wenn nichts auftaucht
Bleibt dmesg stumm und existiert kein /dev/tpm0, dann gibt es drei realistische Ursachen, in dieser Reihenfolge.
- Im Firmware-Setup abgeschaltet. Die Option heißt je nach Hersteller „Security Device Support“, „TPM State“, „Trusted Computing“, „PTT“ oder „fTPM“. Wo diese Menüs bei einem Serverboard liegen und wie man sich dort zurechtfindet, habe ich in der BIOS-Serie ausführlich aufgeschrieben.
- Physisch nicht vorhanden. Bei Server-Boards ist der TPM oft ein steckbares Modul auf einem eigenen Header, bei Supermicro etwa die AOM-TPM-Module auf dem Anschluss JTPM1. Wer ihn nicht mitbestellt hat, hat einen leeren Steckplatz. Bei Notebooks ist der Chip dagegen fast immer verlötet.
- Vorhanden, aber als fTPM in der CPU statt als eigener Chip. Woran man das unterscheidet, steht weiter unten, und man liest es an einer einzigen Zeile ab.
Zwei Details aus dem Firmware-Setup, die hier gut passen. Erstens sind SHA-1-Bank und SHA-256-Bank oft getrennt schaltbar. Dass mein Testgerät beide Banks führt, ist also keine Selbstverständlichkeit, sondern eine Einstellung. Zweitens steht in demselben Menü meist ein TPM Clear. Finger weg, solange ihr nicht genau wisst, was daran hängt. Ein Clear wirft die Hierarchien im Chip weg, und damit ist alles, was gegen diesen Chip versiegelt war, unwiederbringlich verloren. Auch der BitLocker-Schlüssel eines parallel installierten Windows.
Die Schichten, bevor das erste Paket installiert wird
Es hilft, den Stack einmal von unten nach oben gesehen zu haben. Sonst installiert man ein Paket und wundert sich später, welche der vielen Bibliotheken wofür zuständig ist.
Der Weg eines Kommandos vom Werkzeug bis in den Chip. Über /dev/tpm0 arbeitet genau ein Prozess, über /dev/tpmrm0 mehrere.
Ganz unten der Chip, darüber der Kerneltreiber, darüber die beiden Gerätedateien. Erst dann kommt Userspace: die TCTI-Schicht kümmert sich um den Transport zur Gerätedatei, die ESAPI-Schicht um Kommandos, Sessions und HMAC-Absicherung. Ganz oben die drei Werkzeuge, die man tatsächlich in die Hand nimmt. Für die Pflichtausstattung reichen zwei Pakete.
Paket
Wofür
tpm2-tools
die tpm2_*-Kommandozeile, alles in diesem Beitrag läuft darüber
libtss2-*
der TSS2-Stack darunter, meist schon über systemd installiert
Dazu zwei optionale, die ich beide benutze, weil sie den Chip an Software anschließen, die von TPM nichts wissen muss.
Paket
Wofür
tpm2-openssl
Provider für OpenSSL 3, Schlüssel im Chip über die gewohnten openssl-Aufrufe
libtpm2-pkcs11-1 und libtpm2-pkcs11-tools
PKCS#11-Schnittstelle, damit SSH und Browser den Chip nutzen können
Und zwei, die ich ausdrücklich nicht installiere.
Paket
Warum nicht
tpm2-abrmd
Resource Manager im Userspace mit D-Bus-Schnittstelle. Seit Linux 4.12 macht der Kernel das über /dev/tpmrm0 selbst. Das Projekt ist nicht tot, es wird weiter gepflegt und ist für Simulatoren, Tests und manche Integrationen nach wie vor sinnvoll. Beides parallel zu betreiben führt aber zu Konflikten, deshalb hier bewusst nur der Kernel-Weg.
clevis, clevis-tpm2
binden ausschließlich LUKS2-Header. Ohne LUKS nutzlos, und auf diesem Gerät gibt es kein LUKS.
# apt-get install -y tpm2-tools tpm2-openssl libtpm2-pkcs11-1 libtpm2-pkcs11-tools
Auf meinem Mint 22.3 sind damit tpm2-tools 5.6, tpm2-openssl 1.2.0 und tpm2-pkcs11 1.9.0 gelandet. Der TSS2-Stack war schon da, den bringt systemd mit. Auf Fedora und RHEL heißt das Hauptpaket ebenfalls tpm2-tools, dazu tpm2-tss, unter Arch genauso tpm2-tools mit tpm2-tss als Abhängigkeit.
Eine Kleinigkeit, über die jeder beim ersten Mal stolpert: /dev/tpmrm0 gehört tss:tss. Entweder arbeitet ihr mit sudo, oder ihr nehmt euren Benutzer in die Gruppe tss auf. Die Rechte in der Ausgabe von ls -la /dev/tpm* weiter oben sagen genau das, crw-rw---- und keine Rechte für alle anderen.
Spricht der Chip?
Es gibt drei Stufen, aufsteigend im Aussagewert. Die erste ist der Lebenstest.
# tpm2_getrandom --hex 16
Kommen 16 Bytes zurück, dann funktioniert die ganze Kette von der Bibliothek über die Gerätedatei bis in die Hardware. Der Zufall kommt dabei wirklich aus dem Chip, und er ist gemächlich, dazu unten die Zahlen. Stufe zwei ist tpm2_getcap properties-fixed, da sagt der Chip, wer er ist. Stufe drei ist tpm2_getcap properties-variable, da sagt er, in welchem Zustand er ist. Beide sind gleich interessant, nur aus unterschiedlichen Gründen.
Wer ist dieser Chip
# tpm2_getcap properties-fixed
TPM2_PT_FAMILY_INDICATOR:
  raw: 0x322E3000
  value: "2.0"
TPM2_PT_LEVEL:
  raw: 0
TPM2_PT_REVISION:
  raw: 0x74
  value: 1.16
TPM2_PT_DAY_OF_YEAR:
  raw: 0x109
TPM2_PT_YEAR:
  raw: 0x7E0
TPM2_PT_MANUFACTURER:
  raw: 0x49465800
  value: "IFX"
TPM2_PT_VENDOR_STRING_1:
  raw: 0x534C4239
  value: "SLB9"
TPM2_PT_VENDOR_STRING_2:
  raw: 0x36373000
  value: "670"
TPM2_PT_VENDOR_TPM_TYPE:
  raw: 0x0
TPM2_PT_FIRMWARE_VERSION_1:
  raw: 0x7003F
TPM2_PT_FIRMWARE_VERSION_2:
  raw: 0xD1900
TPM2_PT_INPUT_BUFFER:
  raw: 0x400
TPM2_PT_HR_TRANSIENT_MIN:
  raw: 0x3
TPM2_PT_HR_PERSISTENT_MIN:
  raw: 0x7
TPM2_PT_ACTIVE_SESSIONS_MAX:
  raw: 0x40
TPM2_PT_PCR_COUNT:
  raw: 0x18
TPM2_PT_NV_COUNTERS_MAX:
  raw: 0x8
TPM2_PT_NV_INDEX_MAX:
  raw: 0x680
Rohe Hex-Werte, die plötzlich Sinn ergeben, wenn man sie einmal übersetzt. Das ist einer meiner Lieblingsmomente an dem ganzen Thema.
TPM2_PT_MANUFACTURER: 0x49465800ist ASCIIIFX, also Infineon.VENDOR_STRING_1und_2ergeben zusammengesetztSLB9und670, also ein Infineon OPTIGA SLB 9670.TPM2_PT_REVISION: 0x74ist Spezifikations-Revision 1.16, datiert auf Tag 265 des Jahres 2016.FIRMWARE_VERSION_1: 0x7003Fist Firmware 7.63.TPM2_PT_PCR_COUNT: 0x18sind 24 PCRs.TPM2_PT_HR_PERSISTENT_MIN: 0x7heißt, dass nur sieben persistente Schlüsselplätze garantiert sind. Diese Zahl wird später richtig wichtig.TPM2_PT_NV_COUNTERS_MAX: 0x8sind genau acht monotone Zähler.
Und dann TPM2_PT_NV_INDEX_MAX: 0x680, also 1664. Hier lauert eine Fehldeutung, die in vielen Texten steht: das ist nicht der gesamte NV-Speicher des Chips, sondern die maximale Größe eines einzelnen NV-Index-Datenbereichs. Wie viel NV insgesamt frei ist, sagt diese Eigenschaft überhaupt nicht. Das steht im Datenblatt des Herstellers und liegt bei diesem Chip im Bereich einiger Kilobyte. Ich habe es nicht ermittelt, also behaupte ich hier auch keine Gesamtgröße.
Diskreter Chip oder fTPM in der CPU
Diese Unterscheidung ist keine Nebensächlichkeit, und man liest sie direkt am Hersteller-String ab.
Hersteller-String
Was es ist
IFX, NTC, STM, IBM
diskreter Chip auf dem Board oder auf einem Steckmodul
INTC
Intel Platform Trust Technology, läuft in der Management Engine
AMD
AMD fTPM, läuft im Platform Security Processor
Ein diskreter Chip hängt an einem physischen Bus, den man anzapfen kann. Ein fTPM hat diesen Bus nicht, dafür hat er andere Probleme. Beides kommt im Angriffs-Abschnitt zurück.
Für mein Testsystem ist die Sache klar: IFX, also ein diskreter Infineon SLB 9670. Aus Linux-Sicht hängt er als memory-mapped TIS an der ACPI-Kennung MSFT0101 und wird von tpm_tis bedient. Ob die physische Leitung dahinter LPC oder SPI ist, lässt sich aus dem Betriebssystem allein nicht entscheiden, weil der PCH einen SPI-TPM auch als MMIO-TIS durchreichen kann. Das ist also plausibel, aber nicht gemessen. Die einzige echte Antwort wäre ein Foto vom offenen Gerät, und dafür müsste das Notebook auseinander.
32 Fehlversuche, und deshalb reicht eine kurze PIN
Jetzt der Zustand, und das ist der wichtigste einzelne Abschnitt des ganzen Beitrags, weil er später alles trägt.
# tpm2_getcap properties-variable
TPM2_PT_PERMANENT:
  ownerAuthSet:              0
  endorsementAuthSet:        0
TPM2_PT_STARTUP_CLEAR:
  phEnable:                  1
  shEnable:                  1
TPM2_PT_LOCKOUT_COUNTER: 0x0
TPM2_PT_MAX_AUTH_FAIL: 0x20
TPM2_PT_LOCKOUT_INTERVAL: 0x1C20
TPM2_PT_LOCKOUT_RECOVERY: 0x15180
Diese drei Werte werden fast immer verwechselt, also einmal sauber.
MAX_AUTH_FAIL: 0x20sind 32 fehlgeschlagene Authentifizierungsversuche, danach sperrt der Chip.LOCKOUT_INTERVAL: 0x1C20sind 7200 Sekunden, also 2 Stunden. Nach dieser Zeit wird der Fehlerzähler um genau eins verringert.LOCKOUT_RECOVERY: 0x15180sind 86400 Sekunden, also 24 Stunden. Das ist aber nicht die Erholung des normalen Zählers, sondern die Wartezeit, bevor nach einem fehlgeschlagenen Versuch mitlockoutAutherneut mitlockoutAuthgearbeitet werden darf.
Einmal vorgerechnet, weil die Zahlen so viel deutlicher sind: ein einzelner Fehlversuch altert nach 2 Stunden aus. Von 32 verbrauchten Versuchen zurück auf null dauert also 64 Stunden und nicht 24.
Und das ist der eigentliche Mehrwert des ganzen Bauteils. Der Chip zählt Fehlversuche und sperrt. Deshalb reicht bei einem TPM eine sechsstellige PIN, wo ein Passwort-Hash auf der Platte eine Passphrase mit hoher Entropie bräuchte. Wer die Platte hat, probiert Millionen Passphrasen pro Sekunde durch. Wer vor dem TPM sitzt, bekommt 32 Versuche und darf dann zwei Stunden warten, um einen einzigen zurückzubekommen. Die Stärke kommt nicht aus dem Geheimnis, sie kommt aus der Hardware, die das Raten unterbindet. Fast jeder Text über TPM lässt diesen Punkt weg, und dann klingt die kurze PIN nach Leichtsinn.
Das Geburtszertifikat des Chips
Jetzt kommt der Teil, den ich in keinem der üblichen TPM-Howtos gesehen habe. In dem Chip liegt ab Werk ein Zertifikat, ausgestellt vom Hersteller auf den Endorsement Key. Erst die Liste der belegten NV-Indizes, dann das Zertifikat selbst.
# tpm2_getcap handles-nv-index
- 0x1410001
- 0x1410002
- 0x1410003
- 0x1800100
- 0x1810008
- 0x1820002
- 0x1880001
- 0x1880011
- 0x1C00002
- 0x1C0000A
- 0x1C10102
- 0x1C10103
- 0x1C10104
- 0x1C10105

# tpm2_nvreadpublic 0x1C00002
0x1c00002:
  name: 000bcfecbb34d24d7356b39b8a0fb0c82c7b052a0335fc8ca2fa602cf1395e5ff804
  hash algorithm:
    friendly: sha256
    value: 0xB
  attributes:
    friendly: ppwrite|writedefine|ppread|ownerread|authread|no_da|written|platformcreate
    value: 0x62072001
  size: 1184
0x1C00002 ist der TCG-Standardindex für das RSA-EK-Zertifikat, 0x1C0000A derselbe für ECC. 1184 Bytes, das passt zu einem X.509-Zertifikat. Also raus damit und mit gewohnten Werkzeugen anschauen.
# tpm2_nvread 0x1C00002 -o ek_rsa.der
WARN: Reading full size of the NV index

# openssl x509 -inform der -in ek_rsa.der -noout -subject -issuer -dates
subject=
issuer=C = DE, O = Infineon Technologies AG, OU = OPTIGA(TM) TPM2.0, CN = Infineon OPTIGA(TM) RSA Manufacturing CA 035
notBefore=Aug 21 14:09:40 2019 GMT
notAfter=Aug 21 14:09:40 2034 GMT
Zwei Dinge fallen sofort auf. Der Aussteller ist eine echte Hersteller-CA, „Infineon OPTIGA(TM) RSA Manufacturing CA 035“, und Infineon hat diesen Chip am 21. August 2019 signiert. Und der Subject ist leer. Ein TPM hat keinen Namen. Die Identität steckt woanders, nämlich in den Erweiterungen.
# openssl x509 -inform der -in ek_rsa.der -noout -text
            X509v3 Key Usage: critical
                Key Encipherment
            X509v3 Subject Alternative Name: critical
                DirName:/2.23.133.2.1=id:49465800/2.23.133.2.2=SLB 9670 TPM2.0/2.23.133.2.3=id:073f
            X509v3 Basic Constraints: critical
                CA:FALSE
            X509v3 CRL Distribution Points:
                Full Name:
                  URI:http://pki.infineon.com/OptigaRsaMfrCA035/OptigaRsaMfrCA035.crl
            X509v3 Certificate Policies:
                Policy: 1.2.276.0.68.1.20.1
            X509v3 Extended Key Usage:
                2.23.133.8.1
Der Subject Alternative Name trägt drei TCG-OIDs, und die decken sich exakt mit dem, was der Chip vorher selbst über sich gesagt hat. 2.23.133.2.1 ist der Hersteller, id:49465800, also wieder IFX. 2.23.133.2.2 ist das Modell, SLB 9670 TPM2.0. 2.23.133.2.3 ist die Firmware, id:073f, was genau die 7.63 von oben bestätigt. Die Extended Key Usage 2.23.133.8.1 ist tcg-kp-EKCertificate, dieses Zertifikat darf also nichts anderes sein als der Nachweis eines Endorsement Keys. Und Infineon veröffentlicht dazu eine Sperrliste.
Was ich hier bewusst weglasse, sind die Zertifikats-Seriennummer und der öffentliche EK-Schlüssel. Beide kennzeichnen dauerhaft und eindeutig genau dieses eine Notebook, und die TCG behandelt den EK aus genau diesem Grund als datenschutzrelevant. Damit erklärt sich beiläufig, warum es überhaupt Attestierungsschlüssel gibt: damit man für eine Attestierung nicht jedes Mal die dauerhafte Chip-Identität vorzeigen muss.
Das hier ist die Wurzel, auf der Fernattestierung aufsetzt. Ein Prüfer kann feststellen, dass in dieser Maschine ein echter, von Infineon signierter TPM sitzt, ohne dem Betriebssystem eine einzige Zeile zu glauben. Genau formuliert beweist das Zertifikat aber nur die Echtheit des Chips. Dass ein bestimmter Attestierungsschlüssel wirklich in diesem Chip liegt, ist ein zusätzlicher Schritt, und den nehme ich mir im Server-Teil vor.
Drei Dinge, alles andere ist Kombination
Bevor irgendein Anwendungsfall kommt: ein TPM bietet im Kern nur drei Dinge an. Alles, was danach als Feature verkauft wird, ist eine Kombination daraus.
- Schlüssel, die nicht herauskommen. Ein Schlüssel mit dem Attribut
fixedTPMwird im Chip erzeugt und verlässt ihn nie. Man kann ihn benutzen, man kann ihn nicht kopieren. - PCRs, Register die nur wachsen. 24 Register, hier mit SHA-1- und SHA-256-Bank. Man kann sie nicht setzen, nur erweitern, und die Rechenvorschrift dafür ist
neu = hash(alt || messwert). Bei den Registern, auf die es ankommt, nämlich PCR 0 bis 15 auf einer PC-Client-Plattform, geht es nur über einen Neustart zurück. Deshalb kann man die Boot-Historie nicht nachträglich fälschen. Zwei Ausnahmen gehören dazu, sonst wird es ungenau: PCR 16 und PCR 23 sind zur Laufzeit zurücksetzbar. PCR 16 ist ausdrücklich als Debug-Register vorgesehen, und genau deshalb benutze ich es weiter unten für die Demonstration. Gegen ein zurücksetzbares PCR versiegelt niemand etwas Echtes. - Sealing, Geheimnisse an einen Zustand binden. Ein Geheimnis wird so verschlüsselt, dass der Chip es nur herausgibt, wenn eine Policy erfüllt ist, typischerweise ein bestimmter PCR-Zustand.
Dazu kommen als Nebenfunktionen die schon erwähnten monotonen Zähler, ein winziger NV-Speicher, ein Zufallszahlengenerator und die Lockout-Logik von oben.
Und weil es das häufigste Missverständnis überhaupt ist, gleich früh und deutlich: ein TPM ist kein Krypto-Beschleuniger, keine Secure Enclave mit eigener Rechenumgebung und kein Schutz gegen einen kompromittierten laufenden Kernel. Er schützt Schlüssel im Ruhezustand und er misst den Startvorgang. Wenn der laufende Kernel übernommen ist, benutzt der Angreifer den TPM einfach mit, ganz höflich über dieselbe Schnittstelle.
Measured Boot in acht Befehlen
Genug Theorie, jetzt der Beweis. Ich baue eine Policy aus dem aktuellen Zustand von PCR 7, erzeuge einen Primary Key im Chip und versiegle damit ein Geheimnis.
# tpm2_startauthsession -S session.ctx
# tpm2_policypcr -S session.ctx -l sha256:7 -L pcr7.policy
76a916a90c7c0906a930cd5cd3e501cb43007331a8b7444222d8aa4c5475f53f
# tpm2_flushcontext session.ctx
Der Hash ist die Policy, und er hängt am Inhalt von PCR 7. Dann der Schlüssel, und ich messe gleich mit, weil die Zahl später noch gebraucht wird.
# time tpm2_createprimary -C o -g sha256 -G ecc256 -c primary.ctx
  value: aes
  raw: 0x6
sym-mode:
  value: cfb
  raw: 0x43
sym-keybits: 128
x: 2be770ed8755bf6f454cb1fea18ba722526d1ee3e9080ab94edda0480b73529d
y: af840b9c69dcac45c9aa3a04085ced5c750bfef5e70c470e4481592ff3026dc7

real	0m0.537s
# echo -n "geheim-nur-bei-diesem-boot" > secret.txt
# tpm2_create -C primary.ctx -g sha256 -u seal.pub -r seal.priv -L pcr7.policy -i secret.txt
keyedhash: ef1dc0bffd0d7529a6d0b44f79bdd14fb8829995c998ffb14d88936f82d3e9f3
authorization policy: 76a916a90c7c0906a930cd5cd3e501cb43007331a8b7444222d8aa4c5475f53f

# tpm2_load -C primary.ctx -u seal.pub -r seal.priv -c seal.ctx
name: 000b50ac9b197a947de6d2ff47d9d80748d4fa1453754bee5f3a8627e307cf8c84fd

# tpm2_startauthsession --policy-session -S s.ctx
# tpm2_policypcr -S s.ctx -l sha256:7
# tpm2_unseal -p session:s.ctx -c seal.ctx
geheim-nur-bei-diesem-boot
Das Geheimnis kommt zurück, weil PCR 7 noch genau den Wert hat, gegen den versiegelt wurde. Schön, beweist aber noch nichts. Interessant wird es erst, wenn sich die Messung ändert.
Dafür wechsle ich auf PCR 16, das Debug-Register. Der Grund ist praktisch: PCR 16 lässt sich ohne Neustart und ohne Firmware-Änderung erweitern, damit ist die Demonstration in einer einzigen Terminal-Sitzung reproduzierbar. Der Mechanismus ist derselbe wie bei PCR 7.
# tpm2_pcrread sha256:16
  sha256:
    16: 0x0000000000000000000000000000000000000000000000000000000000000000

# tpm2_startauthsession -S t.ctx
# tpm2_policypcr -S t.ctx -l sha256:16 -L pcr16.policy
# tpm2_flushcontext t.ctx
# echo -n "unlock-key-material" > s16.txt
# tpm2_create -C primary.ctx -g sha256 -u s16.pub -r s16.priv -L pcr16.policy -i s16.txt
# tpm2_load -C primary.ctx -u s16.pub -r s16.priv -c s16.ctx
# tpm2_startauthsession --policy-session -S p.ctx # tpm2_policypcr -S p.ctx -l sha256:16 # tpm2_unseal -p session:p.ctx -c s16.ctx unlock-key-material # tpm2_flushcontext p.ctx
Und jetzt ändere ich die Messung. Das folgende Kommando ist genau das, was ein ausgetauschter Bootloader auch täte, nur mit einem selbstgewählten Messwert.
# tpm2_pcrextend 16:sha256=$(echo -n "boese-veraenderung" | sha256sum | cut -d" " -f1)
# tpm2_pcrread sha256:16
  sha256:
    16: 0xC6FE6738E4DDC92E1C8E18E290469CCB6B6D305BC1295C4F72B85D0922C25930
Derselbe Unseal-Aufruf wie zwei Blöcke vorher, Zeichen für Zeichen identisch:
# tpm2_startauthsession --policy-session -S p2.ctx
# tpm2_policypcr -S p2.ctx -l sha256:16
# tpm2_unseal -p session:p2.ctx -c s16.ctx
WARNING:esys:src/tss2-esys/api/Esys_Unseal.c:295:Esys_Unseal_Finish() Received TPM Error
ERROR:esys:src/tss2-esys/api/Esys_Unseal.c:98:Esys_Unseal() Esys Finish ErrorCode (0x0000099d)
ERROR: Esys_Unseal(0x99D) - tpm:session(1):a policy check failed
ERROR: Unable to run tpm2_unseal
exit=1
0x99D ist TPM_RC_POLICY_FAIL. Das Geheimnis liegt noch im Blob, es ist nicht gelöscht, es ist nur unerreichbar, solange PCR 16 diesen Wert trägt. Und jetzt der Punkt, auf den es mir ankommt: das ist keine Zugriffskontrolle im Betriebssystem. Da hat kein Dateisystem eine Berechtigung geprüft und kein Dienst eine Regel angewendet. Das ist eine Weigerung der Hardware. Sudo hilft hier nicht, weil root für diese Entscheidung überhaupt nicht zuständig ist.
Wer was misst, und was am Ende über das Entsiegeln entscheidet.
Und wenn ich das Register einfach zurücksetze?
Das ist die Frage, die jeder aufmerksame Leser an dieser Stelle stellt, und sie ist völlig berechtigt. Bei PCR 16 geht das tatsächlich, ohne Neustart.
# tpm2_pcrread sha256:16
  sha256:
    16: 0xC6FE6738E4DDC92E1C8E18E290469CCB6B6D305BC1295C4F72B85D0922C25930
# tpm2_pcrreset 16
# echo $?
0
# tpm2_pcrread sha256:16
  sha256:
    16: 0x0000000000000000000000000000000000000000000000000000000000000000
Dasselbe Kommando gegen PCR 7 lehnt die Hardware ab.
# tpm2_pcrreset 7
ERROR: Esys_PCR_Reset(0x907) - tpm:warn(2.0): bad locality
ERROR: Could not reset PCR index: 7
ERROR: Unable to run tpm2_pcrreset
0x907 ist TPM_RC_LOCALITY. Der Chip unterscheidet, aus welcher Vertrauensstufe ein Kommando kommt, und root auf dem laufenden System hat die Locality, die zum Zurücksetzen eines Boot-Mess-Registers nötig wäre, gar nicht. Das ist der ganze Unterschied zwischen einem Debug-Register und einem Boot-Mess-Register, ausgedrückt in einer Fehlermeldung.
PCR 16 lässt sich zurücksetzen, PCR 7 nicht. Root ändert daran nichts.
Die Platte startet ohne Passphrase, aber nur mit PIN
Der Klassiker am Arbeitsplatz ist LUKS2 zusammen mit systemd-cryptenroll. Der Nutzen ist echt: das Notebook startet ohne Eingabe, und ein ausgebautes Laufwerk bleibt trotzdem verschlüsselt.
# systemd-cryptenroll --tpm2-device=auto --tpm2-pcrs=7 --tpm2-with-pin=yes /dev/nvme0n1pX
Ehrlichkeit an dieser Stelle: dieses Kommando habe ich nicht ausgeführt, und ich konnte es auch nicht. Die Maschine hat gar kein LUKS, die Wurzel liegt auf ZFS mit der ZFS-eigenen Verschlüsselung, aes-256-gcm. Der Befehl steht hier also als dokumentiertes Verfahren nach Manpage und nicht als Messung.
Das Wichtigste daran ist das --tpm2-with-pin=yes. Ohne PIN entsperrt sich das Gerät für jeden, der es einschaltet, und die Festplattenverschlüsselung schützt dann nur noch gegen den Ausbau der SSD, nicht gegen den Diebstahl des Rechners. Mit PIN greift die Lockout-Logik von weiter oben, und genau dadurch wird eine kurze PIN sicher.
Bei der Auswahl der PCRs gibt es dann einen echten Zielkonflikt, der meist verschwiegen wird.
- Nur PCR 7 gebunden übersteht Kernel-Updates, misst aber im Kern nur den Secure-Boot-Zustand. Das ist wenig Aussage für viel Bequemlichkeit.
- PCR 7 plus 11 gebunden, zusammen mit einem Unified Kernel Image, erfasst tatsächlich Kernel und initrd. Dafür bricht jedes Kernel-Update die Bindung, wenn man nicht mit signierter Policy arbeitet. Eine wichtige Präzisierung dazu, sonst erklärt man die Folgen falsch: PCR 11 ist kein reines Kernel-Register.
systemd-stubmisst dort das UKI hinein, danach schreibtsystemd-pcrphaseim Verlauf des Startvorgangs weitere Phasen-Messungen in dasselbe Register. Der Wert von PCR 11 hängt also davon ab, in welcher Boot-Phase man ihn liest, und genau darauf beruht der Trick, dass ein Geheimnis nur im initrd aufgeht und im laufenden System nicht mehr. - PCR 0 bis 7 gebunden ist die strengste Variante, und dann sperrt euch jedes BIOS-Update aus. Das ist der Grund, warum es systemd-pcrlock gibt, das die erwarteten Messwerte vorab berechnet und die Policy nachzieht. Dieselbe Manpage bezeichnet sich allerdings selbst noch als experimentell.
Wer welches Register wofür benutzt, hat die UAPI Group in einer PCR-Registry für Linux zusammengetragen. Das ist die Tabelle, die man beim Basteln offen haben will.
Eine Lücke betrifft ziemlich viele Linux-Nutzer, deshalb sage ich sie deutlich: systemd-cryptenroll und clevis luks bind schreiben beide in einen LUKS2-Header. Wer seine Wurzel auf ZFS-Native-Encryption hat, hat keinen. Upstream-ZFS bringt keine TPM-Integration mit. Ein TPM-gestütztes Entsperren bräuchte dort ein eigenes tpm2_unseal, das zfs load-key füttert, gebaut ins initramfs. Das ist eine echte offene Baustelle und kein Rezept, das ich hier nebenbei hinschreibe.
Ein SSH-Schlüssel, der keine Datei hat
Das ist mein Lieblings-Anwendungsfall am Arbeitsplatz, weil der Nutzen in einem Satz erklärt ist. Ein Angreifer mit Lesezugriff auf ~/.ssh bekommt nichts Verwendbares. Der Schlüssel kann die Maschine nicht verlassen. Er ist nicht gestohlen, er ist an das Blech gebunden.
# export TPM2_PKCS11_STORE=/root/tpm-demo/pkcs11store
# mkdir -p $TPM2_PKCS11_STORE
# tpm2_ptool init --path=$TPM2_PKCS11_STORE
action: Created
id: 1

# tpm2_ptool addtoken --pid=1 --label=ssh --sopin=sopin123 --userpin=userpin123 --path=$TPM2_PKCS11_STORE
# tpm2_ptool addkey --algorithm=ecc256 --label=ssh --userpin=userpin123 --path=$TPM2_PKCS11_STORE
public:
  CKA_ID: '63316131396137363763316531666439'
Die CKA_ID wird pro Schlüssel erzeugt, bei euch steht dort etwas anderes. Den öffentlichen Teil holt man sich in einem Format, das sshd versteht, direkt über den PKCS#11-Provider.
# ssh-keygen -D /usr/lib/x86_64-linux-gnu/pkcs11/libtpm2_pkcs11.so
ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAyNTYAAABBBO+enW3ZwHsSq8vHLKliloTMR/fpDgWPfti+UQuad0YA8rIXGE8Q9adJqjO6PmZO1DCavBiJgttOE24qrO6BX/0=
Diese Zeile wandert wie gewohnt in authorized_keys. Und damit der Nachweis auch etwas wert ist, zeige ich ihn als Vorher und Nachher. Auf dieser Maschine liegt in /root/.ssh nämlich kein einziger privater Schlüssel, es gibt also keine zweite Erklärung für einen erfolgreichen Public-Key-Login.
# ls /root/.ssh/id_*
ls: cannot access '/root/.ssh/id_*': No such file or directory

# ssh -o BatchMode=yes root@localhost true
root@localhost: Permission denied (publickey,password).
Derselbe Login, nur mit dem Provider dazu:
# ssh -o PKCS11Provider=/usr/lib/x86_64-linux-gnu/pkcs11/libtpm2_pkcs11.so root@localhost 'echo LOGIN-OK-VIA-TPM; hostname; id -un'
LOGIN-OK-VIA-TPM
ErrorLap
root
Die PIN habe ich für diesen Test über SSH_ASKPASS nicht interaktiv geliefert, im Alltag fragt ssh einfach danach. Richtig sehenswert wird es aber mit -v, denn da erzählt OpenSSH selbst, mit welchem Bauteil es gerade arbeitet.
debug1: provider /usr/lib/x86_64-linux-gnu/pkcs11/libtpm2_pkcs11.so: manufacturerID <tpm2-software.github.io> cryptokiVersion 2.40 libraryDescription <TPM2.0 Cryptoki> libraryVersion 1.9
debug1: provider /usr/lib/x86_64-linux-gnu/pkcs11/libtpm2_pkcs11.so slot 0: label <ssh> manufacturerID <Infineon> model <SLB9670> serial <0000000000000000> flags 0x40d
debug1: Will attempt key:  ECDSA SHA256:otJuTNX5LzFzJKqbTu9UoYROpZSXMMWIWMZUe02v1D4 token
debug1: Will attempt key: /root/.ssh/id_rsa
debug1: Will attempt key: /root/.ssh/id_ecdsa
debug1: Will attempt key: /root/.ssh/id_ed25519
debug1: Will attempt key: /root/.ssh/id_dsa
debug1: Offering public key:  ECDSA SHA256:otJuTNX5LzFzJKqbTu9UoYROpZSXMMWIWMZUe02v1D4 token
debug1: Server accepts key:  ECDSA SHA256:otJuTNX5LzFzJKqbTu9UoYROpZSXMMWIWMZUe02v1D4 token
Drei Sachen daran finde ich stark. Erstens nennt OpenSSH den Chip beim Namen, manufacturerID <Infineon> model <SLB9670>. Der SSH-Client sagt dir, welches Bauteil da gerade unterschreibt. Zweitens steht der TPM-Schlüssel in der Kandidatenliste mit dem Wort token, wo bei allen anderen ein Dateipfad steht, und diese Dateien existieren nicht einmal. Dieser Kontrast in einem Bildschirm ist das ganze Argument: dieser Schlüssel hat keine Datei. Drittens wird der Token-Schlüssel zuerst probiert, noch vor den nicht existierenden Dateien.
OpenSSH nennt Hersteller und Modell des Chips. Der Schlüssel steht als token in der Liste, alle anderen Kandidaten sind Dateien, die es nicht gibt.
Lasst mal kurz etwas heraus zoomen 😀 Meine Frau weist mich grade auf mein RBF hin. Wenn ich so konzentriert am Computer sitze und wie in diesem Fall etwas schreibe, dann schaue ich wohl meinen Monitor an, als wenn ich ihn gleich töten möchte. Tjo, und nun? Nun zoomen wir wieder ins Thema!
Die Zahl, die meine eigene Erwartung widerlegt hat
Meine Annahme vor der Messung war schlicht: eine ECDSA-Signatur kostet im Chip rund 97 Millisekunden, also merkt man beim Login nichts. Gemessen kommt etwas anderes heraus.
Weg
5 Logins
pro Login
Aufschlag
Schlüssel auf der Platte, Referenzwert
1,552 s
etwa 310 ms
Referenz
PKCS11Provider bei jedem Aufruf
8,013 s
etwa 1603 ms
etwa 1293 ms
Token einmal im ssh-agent
2,806 s
etwa 561 ms
etwa 251 ms
Die Ursache ist lehrreich. Bei PKCS11Provider baut ssh bei jedem einzelnen Login die komplette Kette neu auf: Store öffnen, Primary Key im TPM erzeugen, Kindschlüssel laden, signieren. Allein die Erzeugung des Primary Keys habe ich weiter oben mit 0,537 Sekunden gemessen. Die eigentliche Signatur ist damit der kleinste Posten in der Rechnung.
# ssh-add -s /usr/lib/x86_64-linux-gnu/pkcs11/libtpm2_pkcs11.so
Card added: /usr/lib/x86_64-linux-gnu/pkcs11/libtpm2_pkcs11.so
# ssh-add -l
256 SHA256:otJuTNX5LzFzJKqbTu9UoYROpZSXMMWIWMZUe02v1D4 /usr/lib/x86_64-linux-gnu/libtpm2_pkcs11.so.1.9.0 (ECDSA)
# time (for i in 1 2 3 4 5; do ssh root@localhost true; done)
real	0m2.806s
Mit ssh-add -s passiert diese Initialisierung einmal pro Sitzung statt einmal pro Verbindung, und die PIN wird auch nur einmal abgefragt. Zwei Gründe, dieselbe Empfehlung, also ganz klar: nehmt ssh-add -s und nicht PKCS11Provider bei jedem Aufruf.
Zur Messhygiene, wie immer: fünf Logins pro Zeile über Loopback, jeweils mit vollem Verbindungsaufbau und Prozessstart, kleine Stichprobe, keine Streuung berechnet. Das sind Größenordnungen und keine Benchmarks.
Der Nebeneffekt, den niemand erwähnt
Diesen Punkt habe ich selbst erst beim Aufräumen gemerkt, und jeder, der dem SSH-Abschnitt folgt, läuft hinein. tpm2_ptool init legt stillschweigend einen Primary Key an und macht ihn persistent im Chip. Vor der Demo waren drei persistente Handles belegt, danach vier.
# tpm2_getcap handles-persistent
- 0x81000000
- 0x81000001
- 0x81000002
- 0x81010001
Und jetzt zurück zu einer Zahl von weiter oben: TPM2_PT_HR_PERSISTENT_MIN ist auf diesem Chip 0x7. Garantiert sind also nur sieben persistente Plätze, und drei davon waren schon vorher weg. Wer bei jedem Basteln ein Handle liegen lässt, macht den Chip irgendwann voll. Den eigenen Müll findet und räumt man so weg:
# tpm2_evictcontrol -C o -c 0x81000000
persistent-handle: 0x81000000
action: evicted

# tpm2_getcap handles-persistent
- 0x81000001
- 0x81000002
- 0x81010001
Dazu eine Warnung, die ich nicht deutlich genug schreiben kann: räumt niemals Handles weg, die ihr nicht selbst angelegt habt. Die drei anderen lagen auf meinem Gerät schon vorher dort, vermutlich aus der Hersteller-Provisionierung oder aus einem früheren Windows-Leben. Wer einen fremden Primary Key entfernt, vernichtet alles, was darunter versiegelt war. Der sichere Weg führt über den Token-Store, denn dort steht das Handle drin, das zum eigenen Werkzeug gehört. Bei mir war es genau das 0x81000000 aus der Ausgabe oben, und ich habe vor dem Entfernen im Store nachgesehen, statt der Reihenfolge zu vertrauen.
Schlüssel im Chip, benutzt über OpenSSL
Für alles, was kein PKCS#11 spricht, gibt es den OpenSSL-3-Provider. Der schönste Moment daran ist ein PEM-Header.
# openssl list -providers -provider tpm2
Providers:
  tpm2
    name: TPM 2.0 Provider
    version: 1.2.0
    status: active

# openssl genpkey -provider tpm2 -algorithm EC -pkeyopt group:P-256 -out tpmkey.pem
# head -2 tpmkey.pem
-----BEGIN TSS2 PRIVATE KEY-----
MIHPBgZngQUKAQOgAwEBAQIEQAAAAQRYAFYAIwALAAYAcgAAABAAEAADABAAINLL
Diese Datei enthält keinen privaten Schlüssel. Sie enthält einen Blob, den ausschließlich dieser eine Chip auspacken kann. Kopiert die Datei auf eine andere Maschine und sie ist wertlos. Signieren geht im Chip, prüfen geht überall.
# printf "attestiere-mich" > d.bin
# openssl pkeyutl -provider tpm2 -provider default -sign -inkey tpmkey.pem -rawin -digest sha256 -in d.bin -out d.sig
# stat -c%s d.sig
70
# openssl pkey -provider tpm2 -provider default -in tpmkey.pem -pubout -out tpmkey.pub.pem
# openssl pkeyutl -verify -pubin -inkey tpmkey.pub.pem -rawin -digest sha256 -in d.bin -sigfile d.sig
Signature Verified Successfully
Zum Prüfen habe ich nur den Standard-Provider gebraucht. Es ist eine ganz normale ECDSA-Signatur, die Gegenseite muss von einem TPM überhaupt nichts wissen. Deshalb lässt sich das in bestehende PKI einbauen, ohne irgendetwas umzustellen, und damit gehen Client-Zertifikate für VPN, 802.1X, mTLS und auch AWS IAM Roles Anywhere.
Der Zufallsgenerator, ehrlich klein geredet
Auf diesem System ist der TPM tatsächlich der Hardware-Zufallsgenerator, den der Kernel benutzt.
# cat /sys/class/misc/hw_random/rng_available
tpm-rng-0 none
# cat /sys/class/misc/hw_random/rng_current
tpm-rng-0
Der Nutzen davon ist vorhanden, aber klein. Moderne CPUs haben RDRAND, der Kernel hat einen guten Entropiepool, und rund 67 Millisekunden pro tpm2_getrandom-Aufruf sind für nichts geeignet, was Durchsatz braucht. Als zusätzliche, unabhängige Quelle im Pool ist es geschenkt und in Ordnung. Mehr würde ich daraus nicht machen.
Fernattestierung, der eigentliche große Fall
Auf Servern liegt der größere Nutzen, nicht am Arbeitsplatz. Das Problem zuerst: bei einer Kiste im Rechenzentrum oder in der Colo weiß man normalerweise nicht, ob sie noch die Software fährt, die man dort installiert hat. Alles, was man fragen kann, ist der Server selbst. Und wenn er kompromittiert ist, lügt er.
Der TPM löst das, weil er eine Aussage über den Startvorgang signiert, die das Betriebssystem nicht fälschen kann. Zwei Schlüssel braucht es dafür: den Endorsement Key als Chip-Identität und einen Attestierungsschlüssel, mit dem tatsächlich signiert wird.
# tpm2_createek -c ek.ctx -G rsa -u ek.pub
# tpm2_createak -C ek.ctx -c ak.ctx -G rsa -g sha256 -s rsassa -u ak.pub -n ak.name
loaded-key:
  name: 000b76c23ef9e6c736e89085381db5c9303c6aca84dd4b18785cbcd5820666146650
  qualified name: 000bfce15794118492a81739a638c4745d23eeffda268ef1d016f22bc07c7a0b5e65
Der qualified name ist didaktisch schön, weil er die Abstammung des Schlüssels von seinem Elternschlüssel mit einbezieht. Jetzt das Quote, mit einer Nonce, die sich der Prüfer ausdenkt. Ich nehme deadbeef in Hex.
# tpm2_quote -c ak.ctx -l sha256:0,1,4,7 -q 6465616462656566 -m quote.msg -s quote.sig -o pcr.bin -g sha256
quoted: ff54434780180022000bfce15794118492a81739a638c4745d23eeffda268ef1d016f22bc07c7a0b5e650008646561646265656600000002acc0c6460000020500000000010007003f000d190000000001000b0393000000201a782856983a34bde88eb32ea706d6863119ee0309e3e8296f0021d34ec896d5
pcrs:
  sha256:
    0 : 0x7DE4ABE4ED8D8291D9B58D71F3B2988F5DA81EBE58D4AE518012E877FA1E04F1
    1 : 0x41CBF90AFF5CEEFAA9E9C52E7A3D5B4C8518EA65861C753AF8DB005C5330F53F
    4 : 0xCDB9366A1664E6B6AE408E3DF98F2E5FF47BCD6F0EA19ACBABE643DE586853DD
    7 : 0xF5841722D3DCC8886F14E92CA2D7304932CF17E2247A85D3B7BB41FE2C02CB4E
calcDigest: 1a782856983a34bde88eb32ea706d6863119ee0309e3e8296f0021d34ec896d5
Der quoted-Blob sieht wie Rauschen aus, ist aber lesbar, wenn man weiß wo man hinschaut.
ff544347ist die KonstanteTPM_GENERATED_VALUEund markiert die Struktur als im TPM entstanden. Wichtig für das Verständnis: sie allein verhindert keine Fälschung. Der Schutz entsteht daraus, dass ein Attestierungsschlüssel ein restricted Signaturschlüssel ist, der nur Daten unterschreibt, die der Chip selbst erzeugt hat. Diese Konstante ist das Erkennungsmerkmal dafür und nicht der Mechanismus.8018istTPM2_ST_ATTEST_QUOTE, der Strukturtyp.6465616462656566ist meine Nonce, unverändert zurück. Genau das schlägt einen Replay.07003f000d1900ist die Firmware-Version, die in jedem Quote mitläuft. Das ist wieder die 7.63 von oben.
Geprüft wird offline, und zwar mit nichts als dem öffentlichen Attestierungsschlüssel.
# tpm2_readpublic -c ak.ctx -o ak.pem -f pem
# tpm2_checkquote -u ak.pem -m quote.msg -s quote.sig -f pcr.bin -g sha256 -q 6465616462656566
pcrs:
  sha256:
    0 : 0x7DE4ABE4ED8D8291D9B58D71F3B2988F5DA81EBE58D4AE518012E877FA1E04F1
    1 : 0x41CBF90AFF5CEEFAA9E9C52E7A3D5B4C8518EA65861C753AF8DB005C5330F53F
    4 : 0xCDB9366A1664E6B6AE408E3DF98F2E5FF47BCD6F0EA19ACBABE643DE586853DD
    7 : 0xF5841722D3DCC8886F14E92CA2D7304932CF17E2247A85D3B7BB41FE2C02CB4E
exit=0
Der Ablauf einer Attestierung. Der Prüfer glaubt dem Knoten nichts, er rechnet nach.
Die Lücke, die fast jedes Howto verschweigt
Und hier muss ich mich selbst bremsen, denn die Versuchung ist groß, die beiden vorherigen Abschnitte einfach nebeneinanderzulegen und „echte Hardware bestätigt echten Bootzustand“ daraus zu machen. Das wäre eine Beweiskette mit einem Loch in der Mitte.
tpm2_checkquote mit dem öffentlichen Attestierungsschlüssel beweist genau eine Sache: irgendjemand, der diesen Schlüssel besitzt, hat dieses Quote signiert. Es beweist nicht, dass dieser Schlüssel in demselben Chip steckt, dessen Infineon-Zertifikat ich weiter oben gezeigt habe.
Die fehlende Verbindung heißt Credential Activation. Der Prüfer verschlüsselt dabei ein Geheimnis so, dass es nur ausgepackt werden kann, wenn Endorsement Key und Attestierungsschlüssel im selben TPM liegen, klassisch über TPM2_MakeCredential auf der Prüferseite und TPM2_ActivateCredential auf der Knotenseite. Erst wenn der Knoten das Geheimnis zurückmelden kann, ist bewiesen, dass der Schlüssel zu diesem zertifizierten Chip gehört. Alternativ stellt eine Attestierungs-CA ein echtes AK-Zertifikat aus, nachdem sie diese Prüfung einmal gemacht hat. Wie das im Detail aussieht, steht in RFC 9683. Diesen Schritt habe ich hier nicht durchgeführt. Gemessen sind Quote und Signaturprüfung, die Bindung ist dokumentiertes Verfahren.
Keylime, vier Rollen und ein Prüfer der nicht aufhört
Genau diesen Schritt macht Keylime, und genau deshalb ist Keylime mehr als ein Skript um tpm2_quote herum. Die Architektur hat vier Rollen: einen Agent auf dem Knoten, einen Registrar, einen Verifier und einen Tenant. Der Agent schickt Event-Log, IMA-Hashes und Measured-Boot-Daten, der lokale TPM bürgt für die Echtheit, und über das EK-Zertifikat lässt sich beweisen, dass es überhaupt ein echter TPM ist. Der Verifier prüft dann fortlaufend und nicht nur einmal beim Start.
Damit das nicht nach Bastelei klingt: Keylime läuft in der IBM Cloud als Teil der Compliance-Anforderungen für FedRAMP und HITRUST, und SUSE dokumentiert es offiziell für SUSE Linux Micro. Das ist kein Laborspielzeug.
IMA und EVM, zwei Dinge die ständig verwechselt werden
Beide gehören zur Laufzeit-Integrität, machen aber Verschiedenes.
- IMA, die Integrity Measurement Architecture, hasht Dateien beim Zugriff. Im Messmodus schreibt sie die Hashes in ein Kernel-Log und erweitert damit PCR 10. Im Appraisal-Modus verweigert sie zusätzlich die Ausführung, wenn Hash oder Signatur nicht passen.
- EVM schützt die zugehörigen erweiterten Attribute, also die Sicherheits-Metadaten der Datei, mit einem HMAC oder einer Signatur. Ohne EVM könnte ein Angreifer mit Schreibrechten die IMA-Attribute einfach mitfälschen.
Der TPM-Bezug liegt bei IMA und bei PCR 10. Eine veränderte Binärdatei erzeugt eine Messung, die im TPM landet und rückwirkend nicht mehr zu entfernen ist, weil PCRs nur wachsen. Zusammen mit Secure Boot und Measured Boot entsteht so eine Kette von der Firmware bis zur einzelnen ausgeführten Datei. Ohne TPM wäre dieses Logbuch fälschbar, mit TPM nicht.
Verschlüsselte Server, die allein neu starten können
Operativ ist das der handfesteste Nutzen im Rechenzentrum. Ein verschlüsselter Server, der nach einem Reboot auf eine Passphrase wartet, ist ein Betriebsproblem, spätestens um drei Uhr nachts. Mit TPM-Bindung startet er durch. Der Zielkonflikt dahinter ist eine echte Architekturentscheidung.
- TPM allein. Der Server startet ohne Menschen. Wer den ganzen Server stiehlt, bekommt einen Server, der sich selbst entsperrt.
- Tang und Clevis, netzgebunden. Entsperrt nur, wenn der Server einen Tang-Server im eigenen Netz erreicht. Aus dem Rack getragen bleibt er zu. Braucht dafür einen erreichbaren Tang-Server, was beim Kaltstart eines ganzen Rechenzentrums ein Henne-Ei-Problem ist.
- Beides kombiniert über Shamir Secret Sharing in Clevis, also zum Beispiel TPM und Tang zusammen.
Meine Empfehlung, und die ist unspektakulär: im eigenen Rack mit eigenem Netz nehmt Tang plus TPM über Clevis, weil dann beide Bedingungen gleichzeitig gelten müssen. Bei einer einzelnen Kiste in fremder Colo nehmt TPM mit PIN und tippt die eben ein, wenn es tatsächlich einen Kaltstart gibt. Ein Server, der sich ohne jede Bedingung selbst entsperrt, ist Verschlüsselung fürs Protokoll und nicht gegen einen Angreifer.
Maschinenidentität, die man nicht in eine VM klonen kann
Ein Schlüssel der die Maschine nicht verlassen kann ist eine Identität, die man nicht mitkopieren kann. Für Zero-Trust-Architekturen ist das der interessante Teil: SPIRE hat dafür einen TPM-Node-Attestor, und für Kubernetes-Knoten, die sich beim Beitritt beweisen sollen, ist das der saubere Weg. Verglichen mit einem Token in einer Cloud-Init-Datei, das jeder mitlesen und in eine beliebige VM kopieren kann, ist das ein anderes Sicherheitsniveau.
Ein TPM für jede VM, und was er nicht leistet
Ein physischer TPM hat genau eine Instanz und lässt sich nicht sinnvoll auf viele Gäste aufteilen. Die Lösung ist ein virtueller TPM pro VM. swtpm stellt dafür eine TPM-2.0-Implementierung im Userspace bereit, QEMU und libvirt binden sie als Gerät in die VM ein. Der Gast sieht ein ganz normales /dev/tpm0 und braucht keine Anpassung. Der Kernel bringt dazu den vTPM-Proxy-Treiber mit, /dev/vtpmx, über den Container und VMs eigene TPM-Instanzen bekommen. Genau so machen es die Cloud-Anbieter, und genau so kommt Windows 11 in einer VM überhaupt an seine TPM-2.0-Voraussetzung.
Die ehrliche Einordnung gehört dazu, weil das in Cloud-Architekturen regelmäßig falsch verstanden wird. Ein vTPM ist Software. Sein Zustand liegt als Datei auf dem Hypervisor. Wer den Hypervisor kontrolliert, kontrolliert den vTPM, und ein Angreifer mit root auf dem Host kann den Schlüsselzustand kopieren. Ein vTPM löst also das Problem „der Gast braucht ein TPM-Interface“, er liefert aber keine Hardware-Vertrauenswurzel für den Gast. Wer echte Attestierung einer VM will, braucht eine Kette, die beim TPM des Hosts beginnt, oder Confidential-Computing-Technik wie AMD SEV-SNP oder Intel TDX.
Zum Schluss noch ein kleiner Anwendungsfall, der technisch nichts Neues ist und praktisch viel bringt: die Datenbank-Zugangsdaten eines Dienstes so versiegeln, dass sie nur auf dieser Maschine und nur in diesem Bootzustand aufgehen. Derselbe Seal-Mechanismus wie oben, nur mit einem anderen Geheimnis. Ein kopiertes Image oder eine in eine VM gehobene Platte bringt die Zugangsdaten dann nicht mit.
Was geht, aber nichts bringt
Dieser Abschnitt ist mir genauso wichtig wie der Nutzen-Teil, also kürze ich ihn nicht ab. Zuerst das Missverständnis, das sich am leichtesten messen lässt.
1. Der TPM als Krypto-Beschleuniger. Gemessen und erledigt.
Operation
Wo
Zeit
RSA-2048-Schlüssel erzeugen
TPM
19,703 s
RSA-2048-Schlüssel erzeugen
CPU, openssl
0,220 s
ECC-P-256-Primary erzeugen
TPM
0,537 s
ECDSA P-256 signieren, 50 mal
TPM
4,862 s
ECDSA P-256 signieren, 50 mal
CPU, openssl
0,286 s
# time tpm2_createprimary -C o -g sha256 -G rsa2048 -c rsa_primary.ctx
real	0m19.703s
user	0m0.039s
sys	0m0.016s

# time openssl genpkey -algorithm RSA -pkeyopt rsa_keygen_bits:2048 -out /dev/null
real	0m0.220s
user	0m0.210s
sys	0m0.010s
Rund 90 mal langsamer bei der RSA-Schlüsselerzeugung. Ein Detail zur Messhygiene ist mir dabei wichtig: während der 19,7 Sekunden liegen user und sys bei 0,039 und 0,016 Sekunden. Die CPU langweilt sich also, die Zeit vergeht wirklich im Chip. Das ist eine Messung des TPM und nicht des Prozess-Overheads.
Die richtige Schlussfolgerung ist nicht, dass der TPM schlecht wäre, sondern dass er kein Beschleuniger ist und nie einer war. Das ist die interessante Kehrseite zu der Krypto-Beschleunigerkarte, die ich neulich gegen dieselbe Klasse moderner CPU gemessen habe. Dort verlor Spezial-Hardware, die schnell sein wollte. Hier verliert sie noch deutlicher, nur ist das kein Befund, sondern die Bauart. Der TPM wollte nie schnell sein, er wollte stur sein.
2. Massendaten im TPM verschlüsseln. Es gibt keinen Datenpfad dafür, und bei den Zahlen von oben erübrigt sich die Diskussion.
3. LUKS nur am TPM, ohne PIN. Technisch drei Minuten Arbeit. Ergebnis ist ein Notebook, das sich für jeden entsperrt, der den Deckel aufmacht. In Kombination mit dem Bus-Sniffing weiter unten ist das nahe an Sicherheitstheater. Wer die Passphrase-Eingabe loswerden will, nimmt die PIN.
4. Der TPM als Passwortspeicher oder Secret Store. Ein einzelner NV-Index kann auf diesem Chip höchstens 1664 Bytes halten, und es gibt genau 8 NV-Zähler. NV im TPM ist Flash mit begrenzten Schreibzyklen und als Ablage für Inhalte nicht gedacht. Der richtige Weg ist immer derselbe: die Geheimnisse liegen verschlüsselt auf der Platte, und nur der Schlüssel dafür wird im TPM versiegelt. Genau das tun systemd-cryptenroll und Clevis auch.
5. Sealing gegen PCR 0 bis 7 auf einem Gerät, das Firmware-Updates bekommt. Jedes BIOS-Update ändert die Messungen und sperrt euch aus. Ein Fall, in dem die Technik funktioniert und die Betriebspraxis daran zerbricht. Der Ausweg heißt signierte Policies und systemd-pcrlock, und im selben Atemzug gehört dazu, dass sich systemd-pcrlock selbst noch als experimentell bezeichnet.
6. Attestierung ohne unabhängigen Prüfer. Ein Quote, das auf derselben Maschine geprüft wird, beweist nichts. Wenn die Maschine übernommen ist, ist die Prüfung übernommen. Attestierung ergibt nur mit einem separaten Verifier und mit bekannten Referenzwerten Sinn. Sehr viele Aussagen der Art „wir nutzen TPM“ sind bei genauem Hinsehen genau das, eine Selbstprüfung.
7. TPM 1.2 im Jahr 2026. SHA-1 und RSA-2048, kein ECC, keine Algorithmen-Agilität, ein völlig anderer Software-Stack, nämlich TrouSerS statt tpm2-tss. Wer noch einen findet, sollte darauf nichts Neues bauen.
8. Die Erwartung, ein TPM schütze ein laufendes System. Das ist das größte Missverständnis, deshalb steht es hier noch einmal als eigener Punkt. Ein TPM schützt Schlüssel im Ruhezustand und misst den Start. Er tut nichts gegen einen Angreifer, der schon im Kernel sitzt, denn der fragt den Chip einfach ganz normal.
Fünf häufige Vorhaben und die kurze Antwort dazu.
Die Grenzen, und die Angriffe die es wirklich gibt
Ohne diesen Abschnitt wäre der Beitrag Werbung. Der Kern des Problems bei diskreten Chips ist unangenehm einfach: nach dem Entsiegeln gibt der TPM das Geheimnis über den Bus heraus, und klassisch liegt es dort im Klartext. Wer LPC oder SPI anzapft, liest den Schlüssel mit. Für BitLocker ist das seit Jahren praktisch demonstriert, und es ist ausdrücklich nicht auf Windows beschränkt. Securitum hat im September 2024 in einem echten Penetrationstest genau das gegen ein Linux-System mit LUKS und Clevis gezeigt.
Das betrifft mein Testsystem direkt, und ich schreibe das lieber offen hin, als es zu verstecken: der SLB 9670 ist ein diskreter Chip auf dem Board. Der Angriff braucht physischen Zugriff und Löterfahrung, aber er ist kein Papier-Szenario.
Die Gegenmaßnahme kann TPM 2.0 von sich aus: Sessions mit HMAC-Absicherung und Parameter-Verschlüsselung, und systemd benutzt das inzwischen. Die Grenze davon wird oft zu großzügig beschrieben, deshalb genau: das ist keine Vollverschlüsselung des Bus-Protokolls. Parameter Encryption schützt gezielt einzelne sensible Parameter in Kommandos und Antworten, also genau die Stelle, an der ein entsiegelter Schlüssel herauskäme. Kommandocodes, Handles und die übrigen Parameter bleiben sichtbar. Gegen das passive Mitlesen des Schlüssels ist es wirksam, gegen Verkehrsanalyse nicht, und gegen einen aktiven Interposer hilft es nur insofern, als die HMAC-Absicherung Manipulationen auffallen lässt. Der Kernel hat zu dieser Interposer-Frage eine eigene Dokumentationsseite. Und noch eine Einschränkung, die systemd selbst dokumentiert: die Art der Einbindung entwickelt sich weiter, alte Enrollments profitieren nicht rückwirkend. Wer vor Jahren enrolliert hat, sollte das neu machen.
Und dann eine Ironie, die zeigt wie dünn das Eis ist: CVE-2023-1017 saß genau in CryptParameterDecryption, also in dem Code, der diese verschlüsselten Parameter auspackt. Die Schutzfunktion war selbst der Angriffsweg.
Wer jetzt denkt, ein fTPM in der CPU sei automatisch besser, hat nur andere Probleme. faulTPM hat gezeigt, dass sich AMDs fTPM über Spannungs-Glitching am Platform Security Processor angreifen lässt. Und TPM-Fail demonstrierte 2019 Timing-Seitenkanäle, mit denen sich private ECDSA-Schlüssel rekonstruieren ließen, und zwar aus Intel PTT (CVE-2019-11090) und aus dem ST33 von STMicroelectronics (CVE-2019-16863). Zwei Details daran tragen den Punkt: der lokale Angriff auf Intels fTPM brauchte je nach Zugriffsrechten 4 bis 20 Minuten, und der ST33 trug eine Common-Criteria-Zertifizierung nach EAL 4+, die Schutz gegen Seitenkanäle ausdrücklich einschließt. Ein Zertifikat ist also kein Beweis.
Auch die Referenz-Implementierung selbst hatte Löcher. CVE-2023-1017 war ein Out-of-bounds-Write, CVE-2023-1018 ein Out-of-bounds-Read, beide in der TPM-2.0-Module-Library, also im Referenzcode der TCG. Betroffen waren dadurch gleichzeitig Software-TPMs wie libtpms und eine Reihe von Hardware-TPMs, deren Firmware auf diesem Code aufbaut. Gefunden hat sie Quarkslab und meldete sie im November 2022. Zwei Bytes über den Puffer hinaus, im ungünstigen Fall Codeausführung im TPM-Kontext, also genau in dem Bauteil, dessen einzige Aufgabe es ist, eine Vertrauensgrenze zu ziehen.
Was bleibt also unterm Strich: ein TPM hebt die Messlatte von „Platte ausbauen und kopieren“ auf „an das Board löten oder den SoC glitchen“. Das ist ein echter Fortschritt und kein magischer Schild. Mit PIN wird es deutlich stärker, weil dann die Lockout-Logik greift und Bus-Sniffing allein nicht mehr reicht.
Der Zustand dieses Testsystems, unbequem und aufschlussreich
Und jetzt der Teil, der mir selbst am meisten zu denken gibt. Der Chip in diesem Notebook arbeitet einwandfrei, wie alles hier oben zeigt. Benutzt wird er von diesem System für praktisch nichts.
Baustein
Zustand
Secure Boot
aus, und als 00 in PCR 7 gemessen
Wurzel-Dateisystem
ZFS-Native-Encryption, aes-256-gcm, nirgends LUKS
systemd-cryptenroll
vorhanden, systemd 255.4, ohne LUKS2 aber nutzlos
clevis
nicht installiert, würde hier auch nicht helfen
Unified Kernel Image
nicht im Einsatz
systemd-pcrextend.socket
übersprungen, ConditionSecurity=measured-uki nicht erfüllt
systemd-pcrmachine.service
übersprungen, dieselbe Bedingung
systemd-tpm2-setup-early.service
übersprungen, dieselbe Bedingung
die elf systemd-pcrlock-*-Units
alle disabled
TPM als /dev/hwrng
aktiv, tpm-rng-0
Die drei übersprungenen Units sind der interessanteste Eintrag in dieser Tabelle. Die Bedingung ConditionSecurity=measured-uki prüft nicht das Dateiformat, sondern den Bootweg. Weil dieses System nicht als gemessenes Unified Kernel Image über systemd-stub gestartet ist, überspringt systemd die halbe TPM-Infrastruktur einfach lautlos, ohne Fehler und ohne Warnung. Das ist genau die These aus der Einleitung, jetzt belegt: der Chip ist da, er funktioniert, und die Distribution benutzt ihn nicht.
Der Event-Log, und die Falle mit ls
Zum Abschluss noch eine Kleinigkeit, über die ich zuerst gestolpert bin. Der Event-Log, dessen Adresse die Firmware ganz oben in der ersten dmesg-Zeile übergeben hat, liegt im securityfs. Und ls behauptet, die Datei sei leer.
# ls -la /sys/kernel/security/tpm0/
total 0
-r--r----- 1 root tss 0 Aug 10 09:30 binary_bios_measurements

# tpm2_eventlog /sys/kernel/security/tpm0/binary_bios_measurements | grep -c EventNum
120
Null Bytes laut ls, und trotzdem 120 Events darin. securityfs gibt für diese Datei einfach keine Größe an. Was in den 120 Einträgen steckt, sortiert sich so:
# tpm2_eventlog /sys/kernel/security/tpm0/binary_bios_measurements | grep EventType | sort | uniq -c | sort -rn
     81   EventType: EV_IPL
     12   EventType: EV_EFI_VARIABLE_BOOT
      8   EventType: EV_SEPARATOR
      5   EventType: EV_EFI_VARIABLE_DRIVER_CONFIG
      3   EventType: EV_EFI_ACTION
      2   EventType: EV_POST_CODE
      2   EventType: EV_EVENT_TAG
      2   EventType: EV_EFI_BOOT_SERVICES_APPLICATION
      1   EventType: EV_S_CRTM_VERSION
      1   EventType: EV_NO_ACTION
      1   EventType: EV_EFI_VARIABLE_AUTHORITY
      1   EventType: EV_EFI_HANDOFF_TABLES
      1   EventType: EV_EFI_GPT_EVENT
Der lehrreichste Eintrag im ganzen Log ist aber die Nummer 2, weil er ein abstraktes Konzept in vier Zeilen greifbar macht.
- EventNum: 2
  PCRIndex: 7
  EventType: EV_EFI_VARIABLE_DRIVER_CONFIG
  DigestCount: 2
  Digests:
  - AlgorithmId: sha1
    Digest: "57cd4dc19442475aa82743484f3b1caa88e142b8"
  - AlgorithmId: sha256
    Digest: "115aa827dbccfb44d216ad9ecfda56bdea620b860a94bed5b7a27bba1c4d02d8"
    UnicodeName: SecureBoot
    VariableData: "00"
Da steht der Secure-Boot-Zustand meiner Maschine als 00 im Log, und gehasht wandert genau dieser Wert in PCR 7. Das ist die Brücke zwischen dem Firmware-Setup und dem Chip: was ihr im BIOS umschaltet, wird gemessen und landet im TPM. Schaltet Secure Boot ein, und PCR 7 ändert sich. Alles, was gegen PCR 7 versiegelt war, geht danach nicht mehr auf. Wer den Zusammenhang einmal so gesehen hat, versteht auch, warum die Wahl der PCRs weiter oben ein Zielkonflikt ist und keine Geschmacksfrage.
Eine Nebenbemerkung, weil sie so schön zeigt, wie Secure-Boot-PKI in der Praxis funktioniert: im Log steckt auch der Platform Key des Boards, ein „Fujitsu ODM Quanta BIOS PK Certificate“, gültig von August 2012 bis August 2022. Es ist also seit Jahren abgelaufen. Die Firmware interessiert sich nicht dafür.
Was offen bleibt
- Ob der SLB 9670 auf diesem Board über LPC oder über SPI angebunden ist. Aus dem Betriebssystem heraus nicht entscheidbar.
- Warum der Login über
PKCS11Providerrund 1,3 Sekunden Aufschlag kostet, ist plausibel erklärt, aber nicht einzeln nachgemessen. Einstraceoder ein Trace übertpm2_ptoolwürde es belegen. systemd-cryptenrollmit LUKS2 konnte ich nicht testen, weil hier kein LUKS existiert.- Keylime habe ich nicht aufgesetzt. Die Beschreibung stützt sich auf Dokumentation von SUSE, Red Hat und dem Keylime-Projekt.
- Die Bindung des Attestierungsschlüssels an den zertifizierten EK, also
TPM2_MakeCredentialundTPM2_ActivateCredential, habe ich nicht durchgeführt. Gemessen sind nur Quote und Signaturprüfung. - Wie viel NV-Speicher der SLB 9670 insgesamt hat, habe ich nicht ermittelt.
NV_INDEX_MAXbeantwortet diese Frage nicht. - Kein vTPM aufgesetzt. Der Abschnitt dazu ist dokumentiert und nicht gemessen.
- Ob verschlüsselte TPM-Sessions Bus-Sniffing auf diesem konkreten Chip vollständig verhindern, habe ich nicht überprüft. Dafür bräuchte es einen Logic Analyzer.
- Ein TPM-gestütztes Entsperren einer ZFS-Native-Encryption-Wurzel habe ich nicht gebaut.
- Wie sich PCR 7 auf diesem Gerät nach dem Aktivieren von Secure Boot verändert. Das wäre ein naheliegender zweiter Teil.
Siehe auch
- BIOS erklärt, Teil 1: ein Serverboard als Workstation und der Weg ins Setup
- Sieben Einstellungen, kein Setup-Besuch: die BIOS-Konfiguration eines Supermicro-Boards ändern
- Intel QuickAssist 8950-SCCP: Krypto-Beschleuniger von 2013 gegen eine CPU von heute
Wenn ich hier etwas falsch dargestellt habe, oder wenn ihr einen der offenen Punkte schon gelöst habt, dann korrigiert mich gerne. Dann lerne ich selbst etwas. Ihr dürft mich dazu jederzeit fragen.
Und weil mich das wirklich interessiert: setzt ihr den TPM-Chip selbst ein, ignoriert ihr ihn bisher, oder nutzt ihr ihn eher zufällig?

https://wordpress.org/documentation/wordpress-version/version-7-0-3/
Update y'all WordPress installs immediately. Multiple security issues fixed that affect both the current major branch and also older branches.
If your company uses #Atlassian products, you might want to consider disabling #Rovo, at least until this vulnerability is patched. Or what the heck, when your users discover they don't actually need it, leave it turned off, thus permanently reducing your attack surface area. 🤷
https://www.promptarmor.com/resources/atlassian-rovo-exfiltrates-data
#PromptArmor #AI #infosec #ThreatIntelligence
Intel QuickAssist 8950-SCCP: Krypto-Beschleuniger von 2013 gegen eine CPU von heute
Eine PCIe-Krypto-Beschleunigerkarte, gekauft für einen FreeBSD-Server, dessen Atom-CPU kein AES-NI hatte. Heute steckt sie in meinem Linux Mint und verliert gegen die CPU um Faktor 8,6. Warum dm-crypt sie trotzdem nicht anfasst und was der PLX-Switch auf der Karte zu suchen hat. [SENSITIVE CONTENT]
Manche Bauteile überleben ihren eigenen Sinn. Diese Karte liegt seit Jahren bei mir herum, hat einmal einen echten Job gemacht, und heute ist sie ein Stück Technikgeschichte mit Kühlkörper. Also habe ich sie in meine Workstation gesteckt, einfach um zu sehen, was sie noch kann und wie sie sich gegen eine aktuelle CPU schlägt. Das Ergebnis ist interessanter geworden als erwartet, aber nicht auf die Art, die ich erwartet hatte.
Die Vorgeschichte: irgendwann lief bei mir ein FreeBSD-Server mit einer Intel-Atom-CPU, und diese CPU hatte kein AES-NI. Auf so einer Maschine verschlüsselte Platten zu betreiben ist zäh. Also kam eine Intel QuickAssist Adapter 8950-SCCP rein, eine PCIe-Steckkarte, die genau das in Hardware macht. Und sie hat ihren Job gut gemacht: weniger CPU-Last, mehr Durchsatz am Storage. Später wanderte sie in einen älteren Xeon, immer noch FreeBSD, immer noch GELI. FreeBSD 14 hat sie produktiv nie gesehen.
So hing sie im Server: Low Profile, PCIe x8, ein gerippter Aluklotz über fast der ganzen Platine. Lüfter gibt es keinen, den soll das Rack liefern.
Warum das damals überhaupt ein Problem war
Das ist der Teil, den heute fast keiner mehr auf dem Schirm hat: AES in der CPU war jahrelang keine Selbstverständlichkeit. AES-NI kam 2010 mit Westmere, aber Intel hat den Befehlssatz danach als Segmentierungsmerkmal benutzt. Bei vielen Atom-, Celeron- und Pentium-Modellen fehlte er, und zwar genau in den stromsparenden Storage- und Firewall-Plattformen, in denen man ihn am dringendsten gebraucht hätte. Ohne AES-NI rechnet eine CPU AES über Tabellen-Lookups, also grob eine Größenordnung langsamer, und obendrein mit Cache-Timing-Seitenkanälen, die man erst mit Aufwand wieder zubekommt.
Bei ARM war es lange genauso, und da ist es sogar noch besser zu greifen. ARMv7 hatte überhaupt keine AES-Befehle. Die Cryptography Extensions von ARMv8-A sind bis heute optional, ein Chiphersteller kann sie einfach weglassen. Der Raspberry Pi ist das schönste Beispiel: alle 64-Bit-fähigen Pis bis einschließlich Modell 4 haben keine AES-Beschleunigung, erst der BCM2712 im Pi 5 bringt sie mit. Wer sich mal gefragt hat, warum verschlüsselte Backups auf einem Pi 4 so quälend langsam sind: das ist der Grund, und es ist kein Softwareproblem.
Dazu kommt der zweite Teil der Geschichte. Verschlüsselung war lange die Ausnahme, nicht die Regel. Wer 2010 eine Webseite betrieben hat, hat HTTPS für den Loginbereich angeschaltet und sonst nirgends, weil es teuer war, weil Zertifikate Geld kosteten und weil TLS auf schwacher Hardware wirklich weh tat. Erst mit Snowden und vor allem mit dem Druck, den die Browserhersteller danach aufgebaut haben, kippte das ins Gegenteil. Plötzlich sollte alles verschlüsselt sein, und zwar sofort. In dieser Phase steckten in Loadbalancern und Reverse Proxies routinemäßig Offload-Karten, für Krypto oder für Kompression, weil die Allzweck-CPU dahinter das schlicht nicht mitgemacht hat. Diese Karte kommt aus genau dieser Zeit.
Was das für eine Karte ist
Auf dem Aufkleber steht INTEL(R) QUICK ASSIST ADAPTER 8950-SCCP, Bestellnummer IQA89501G1P5, Intel MM 929848, Herstelldatum 09/2017, Made in Malaysia. Der Chip darauf ist allerdings älter als die Karte: die Generation stammt aus Q4 2013.
Die Rückseite mit dem Typenschild. Der blaue Aufkleber ist ein Echtheitsmerkmal von yottamark, dazu KCC-Zulassung, UL-Nummer und das PCI-Express-Logo.
SCCP steht für Single Coleto Creek PCIe. Coleto Creek ist der interne Codename, der Beschleunigerchip heißt DH895xCC, und Intel hat ihn als Intel Communications Chipset 8955 verkauft. Die PCI-ID ist 8086:0435. Bei Intel ist die Karte längst End of Life, abgekündigt zusammen mit ihrem Nachfolger 8960.
Die Datenblattwerte, also Herstellerangaben und nichts von mir Gemessenes:
Angabe
Wert
Bulk-Krypto
bis 50 Gbit/s
Kompression
bis 24 Gbit/s
Host-Interface
PCIe Gen3 x8
SR-IOV
1 Physical Function, 32 Virtual Functions
Leistungsaufnahme
maximal etwa 40 W
Umgebungstemperatur
0 bis 55 Grad Celsius
Gebaut wurde das Ding nicht für Workstations, sondern für Telco und Netzwerk: VPN-Konzentratoren, IPsec-Gateways, TLS-Terminierung, Deduplizierungs-Appliances. 50 Gbit/s Bulk-Krypto in einer Low-Profile-Karte war 2013 eine Ansage. Mein Lieblingsdetail aus dem Featureset ist aber ein anderes: die Karte kann Kasumi und Snow 3G in Hardware, also die Mobilfunkchiffren aus 3G und LTE. Das ist so wunderbar spezifisch, dass man sofort weiß, in welchem Blech sie eigentlich stecken sollte, und das ist bestimmt kein Tower unter einem Schreibtisch.
Kühlkörper ab: zwei Chips, nicht einer
Jetzt wird es hübsch. Unter dem Kühlkörper sitzen nämlich nicht ein großer Chip, sondern zwei, und dazu eine Leerstelle.
Links U5, der Coleto Creek als Flip-Chip ohne Heatspreader. Mittig U1, der PLX PEX 8724. Rechts neben dem Slotblech die leere Fläche, um die es weiter unten geht.
Links auf Position U5 liegt der Coleto Creek als Flip-Chip-BGA ohne Heatspreader. Das nackte Silizium liegt frei, man schaut direkt auf den Die. Das sieht man heute selten und es ist genau der Grund, warum ich den Kühlkörper überhaupt abgeschraubt habe.
Mittig auf U1 sitzt aber ein Chip, den ich dort nicht erwartet hätte: ein PLX Technology PEX8724-CA80BC G, Fertigungscode 1703, also Kalenderwoche 3 in 2017, gefertigt in Taiwan. Das ist ein PCIe-Gen3-Switch mit 24 Lanes und 6 Ports. Auf einer Karte, die nur einen einzigen Beschleunigerchip trägt, ist ein Switch zunächst mal erklärungsbedürftig.
Rechts, direkt neben dem Slotblech, liegt dann noch eine komplett unbestückte BGA-Fläche. Ein vollständiges, leeres Lötpad-Raster in Chipgröße. Da war offensichtlich mal etwas geplant.
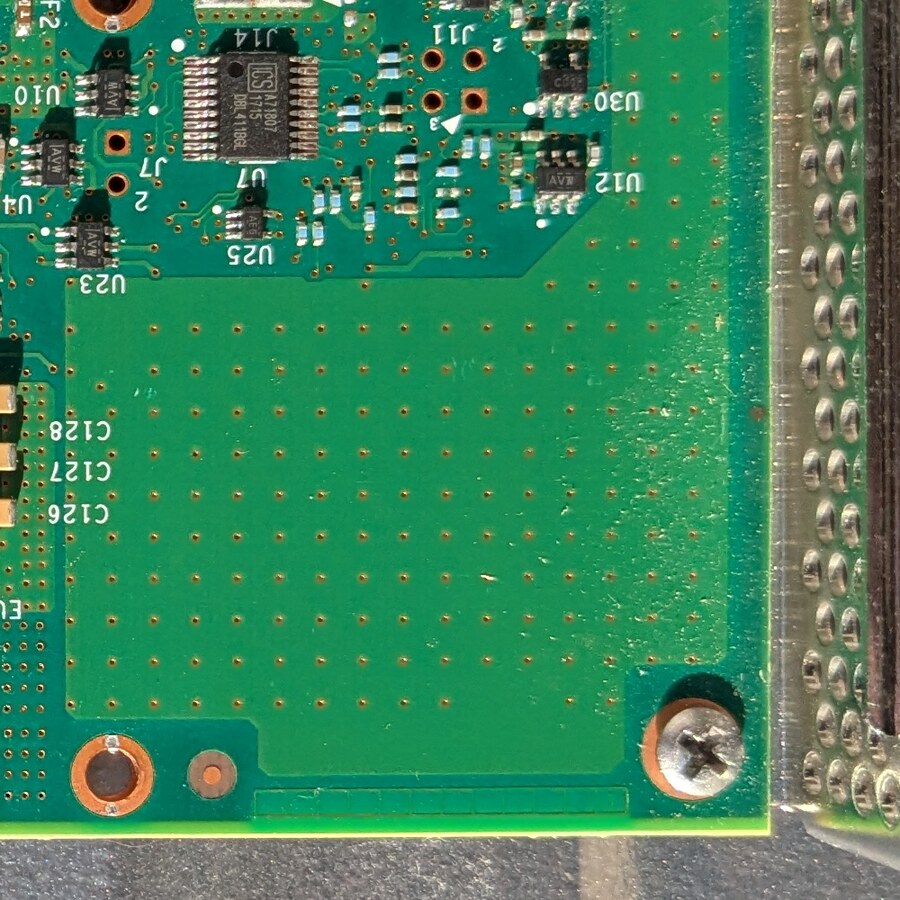
Der leere Platz aus der Nähe. Ein Platz in Chipgröße, alles drumherum bestückt, nur hier fehlt der Chip.
Wenn man Switch und Leerstelle zusammennimmt, geht eine Rechnung verdächtig glatt auf:
PEX 8724 = 24 Lanes

  x8  Upstream zum Slot
+ x8  zum bestückten Coleto Creek (U5)
+ x8  zu einem weiteren, unbestückten Platz
= 24
Und der Kernel liefert dazu tatsächlich einen passenden Befund: der Downstream-Port c4:08.0 des Switches existiert, hat LnkCap Width x8 und ist untrainiert, also LnkSta Width x0. Da hängt nichts dran.
Und hier muss ich mich selbst bremsen, denn die Versuchung ist groß. Belegt ist nur: in der Switch-Konfiguration sind diesem Port acht Lanes zugewiesen, und es hängt nichts daran. Nicht belegt ist, dass diese acht Lanes zu dem leeren Platz führen. Das könnte genauso ein nie herausgeführter Port sein oder für etwas völlig anderes gedacht gewesen sein. Die Lötfläche macht die Deutung attraktiv, und mehr ist es nicht. Wer es wirklich wissen will, müsste die Lanes am Board durchmessen oder das EEPROM des PEX8724 auslesen und dort in die Port Configuration schauen. Beides habe ich nicht gemacht.
Genauso vorsichtig muss man mit der naheliegenden Erzählung sein, Intel habe hier dieselbe Platine für eine Dual-Chip-Variante vorgesehen. Das passt zur Namenslogik, das S in SCCP steht ja für Single, und es passt zum leeren Platz. Eine offizielle Bestätigung für ein 8950-DCCP oder Ähnliches habe ich trotzdem nicht gefunden. Also: plausible Deutung, kein Faktum.
Am Rand der Platine sitzt außerdem noch ein schwarzer, geschirmter Steckverbinder mit der Bezeichnung J8. Der macht das, was bei einer Grafikkarte der Zusatzstecker macht: Stromversorgung direkt vom Netzteil. Das passt zu den bis zu 40 Watt aus dem Datenblatt, denn ein PCIe-Steckplatz dieser Bauform liefert nach Spezifikation nur 25 Watt. Dazu mehrere Spannungsregler mit Speicherdrosseln, ein 100-MHz-Quarz und Siebdruck-Markierungen für x1, x4 und x8 am Kartenrand.
Einbau: erfreulich langweilig
Die Karte steckt jetzt in einem Slot mit PCIe 4.0 x8 an einem Xeon Gold 5315Y, unter Linux Mint mit Kernel 7.0. Und dann passiert genau das, was man sich von einem In-Kernel-Treiber wünscht: nichts Besonderes.
[   36.915329] dh895xcc 0000:c5:00.0: enabling device (0140 -> 0142)
[   37.744772] dh895xcc 0000:c5:00.0: qat_dev0 started 12 acceleration engines
Kein Paket installiert, keine Firmware nachgeladen, keine Konfigurationsdatei, kein adf_ctl. Die Module qat_dh895xcc und intel_qat laden von allein, die Firmware qat_895xcc.bin.zst lag über linux-firmware längst auf der Platte. Zwölf Acceleration Engines starten, alle Selftests bestehen, der Heartbeat meldet sich gesund. Ein Chip von 2013 auf einer Karte von 2017 in einem Board von 2021 unter einem Kernel von 2026, und es ist ein Nichtereignis. Das ist ein starkes Argument für In-Tree-Treiber, und es wird weiter unten noch bitter kontrastiert.
Was man zum Prüfen braucht:
lspci -nn | grep -i qat
dmesg | grep -i dh895
grep -c qat /proc/crypto
ls /sys/kernel/debug/qat_dh895xcc_0000:c5:00.0/
Das debugfs-Verzeichnis ist die interessanteste Fundstelle der ganzen Karte. Dort liegt in dev_cfg die komplette, vom Treiber selbst generierte Instanzkonfiguration: 16 Krypto-Instanzen, 16 Kompressions-Instanzen, je Instanz 512 gleichzeitige symmetrische oder 128 asymmetrische Requests, dazu Interrupt-Coalescing und ein Heartbeat-Timer. In fw_counters stehen Requests und Responses pro Acceleration Engine, und das ist später mein Beweis, dass die Karte wirklich rechnet und nicht die CPU heimlich einspringt. Dazu heartbeat/status, cnv_errors und 32 Ring-Banks unter transport/.
Ein PCIe-Switch, der Generationen übersetzt
Jetzt löst sich auch auf, warum der PLX-Switch da ist. So sieht der Baum aus:
c2:02.0  Root Port #17          LnkCap Gen4 x8  ->  LnkSta Gen3 x8
  c3:00.0  PLX PEX 8724 Upstream                 ->  LnkSta Gen3 x8
    c4:00.0  Downstream Port #0                  ->  LnkSta Gen2 x8
      c5:00.0  Intel DH895XCC Series QAT   [8086:0435]
    c4:08.0  Downstream Port #8                  ->  LnkSta x0   (leer)
Host-seitig läuft die Karte mit Gen3 x8, also 8 GT/s. Chip-seitig kommen aber nur Gen2 x8 an, also 5 GT/s. Der Coleto Creek ist ein Gen2-Baustein, und damit die Karte am Steckplatz trotzdem als moderne Gen3-x8-Karte auftritt, sitzt der PEX 8724 als Übersetzer dazwischen. Der QAT-Endpunkt behauptet in seiner LnkCap sogar x16, verdrahtet sind aber acht Lanes.
Das ist der erste wirklich belastbare Befund des Tages: das Nadelöhr sitzt auf der Karte, nicht im Steckplatz und nicht in der CPU. Dafür braucht man die Dual-Chip-Spekulation von oben überhaupt nicht.
Zwei weitere Kleinigkeiten aus dem laufenden System, die ich hübsch finde. Die Karte sitzt allein in ihrer IOMMU-Gruppe und unterstützt Function Level Reset, sie lässt sich also ohne ACS-Override-Gebastel per VFIO an eine VM durchreichen. Und sie meldet 32 Virtual Functions, aktiv sind davon null.
Der praktisch wichtigste Nebeneffekt des Einbaus hat aber gar nichts mit Krypto zu tun. Der PLX-Switch belegt vier Busnummern, und dadurch ist meine NVMe von c3:00.0 auf c7:00.0 gewandert. Auf der alten Adresse sitzt jetzt der Upstream-Port des Switches. Ich hatte mir ein setpci-Kommando mit der alten Adresse notiert, und das hätte nach dem Einbau munter in die Register des Switches geschrieben statt in die der SSD. Merke: PCI-Adressen sind nichts, was man sich aufschreibt. Die holt man sich jedes Mal frisch aus lspci. Ist ja jetzt nicht so, als wenn mir das schon mal untergekommen ist bzw. ich so was gefettfingert habe 😛
Die Prioritäten-Tabelle, oder: der Kernel hat schon entschieden
Der Treiber registriert zehn Algorithmen in der Crypto-API des Kernels, alle mit selftest: passed:
xts(aes)                        qat_aes_xts               skcipher   prio=100
ctr(aes)                        qat_aes_ctr               skcipher   prio=100
cbc(aes)                        qat_aes_cbc               skcipher   prio=100
authenc(hmac(sha1),cbc(aes))    qat_aes_cbc_hmac_sha1     aead       prio=100
authenc(hmac(sha256),cbc(aes))  qat_aes_cbc_hmac_sha256   aead       prio=100
authenc(hmac(sha512),cbc(aes))  qat_aes_cbc_hmac_sha512   aead       prio=100
rsa                             qat-rsa                   akcipher   prio=1000
dh                              qat-dh                    kpp        prio=1000
pkcs1(rsa,sha512)               pkcs1(qat-rsa,sha512)     sig        prio=1000
deflate                         qat_deflate               acomp      prio=4001
Diese Prioritäten sind die halbe Geschichte des Beitrags. Die Linux Crypto API wählt bei gleichem Algorithmusnamen immer die Implementierung mit der höchsten Priorität. Wenn man das mit den CPU-Implementierungen auf derselben Maschine vergleicht, wird es sehr deutlich:
Algorithmus
QAT
bester CPU-Wert
wer gewinnt
xts(aes)
100
xts-aes-vaes-avx2 = 600
CPU
cbc(aes)
100
cbc-aes-aesni höher
CPU
authenc(...)
100
CPU-Kombis höher
CPU
rsa
1000
rsa-generic = 100
Karte
dh
1000
dh-generic = 100
Karte
deflate
4001
deflate-generic = 0
Karte
Übersetzt heißt das: für symmetrische Massenverschlüsselung wird diese Karte nie von allein benutzt. Für rsa, dh und deflate dagegen immer. Das ist kein Zufall und kein Konfigurationsfehler, sondern eine Aussage der Kernel-Entwickler darüber, wo Offload bei einer aktuellen CPU überhaupt noch etwas bringt. Man kann diese Tabelle lesen wie ein Urteil über die Karte, und genau so ist sie auch gemeint.
Ein Detail nur mit Vorsicht: pkcs1(qat-rsa,sha512) steht mit Priorität 1000 registriert und hat den Selftest bestanden. Daraus folgt noch nicht, dass Kernel-Modul-Signaturprüfung tatsächlich über die Karte läuft. Die Registrierung macht es möglich, die Priorität spricht dafür, aber um es zu belegen müsste man den Verifikationspfad tracen und dabei die Zähler in fw_counters beobachten. Habe ich nicht gemacht, also behaupte ich es auch nicht.
Bevor die Zahlen kommen: was meine Messung nicht zeigt
Diesen Absatz gibt es, weil die Tabellen danach sonst präziser wirken als sie sind. Wer mir eine Zahl vorhält, soll wissen, wie sie entstanden ist.
- Alle Kryptomessungen laufen über AF_ALG aus einem Python-Skript mit einem synchronen Request-Loop. Das ist ungefähr der Worst Case für eine asynchrone Offload-Karte: pro Request wird gewartet, statt die Queue tief zu halten, für die die Hardware gebaut wurde. Die Zahlen charakterisieren also diesen Zugangsweg, nicht die Karte an sich.
- Kein Warmup, keine Wiederholungen, keine Streuung, kein CPU-Pinning. Angaben mit einer Nachkommastelle tragen eine Genauigkeit, die statistisch nicht gedeckt ist. Für belastbare Latenzen bräuchte es Median und P95 über mehrere Läufe.
- Die Skalierung über Worker nutzt Prozesse, nicht Threads. Kontextwechsel und Speicherkopien gehen also mit in die Zahl ein.
cryptsetup benchmarkist selbst nur ein Indikator. Es misst im Speicher über die Crypto-API und ist laut eigener Manpage nicht direkt auf reale Storage-Verschlüsselung übertragbar.- Hart sind dagegen die
fw_counters. Die kommen aus der Hardware und belegen, dass und wie oft die Karte gerechnet hat. Und die Form der Ergebnisse ist robust: Latenz pro Request hoch, Skalierung über Worker fast linear, CPU bei kleinen Blöcken weit vorn. Nur die absoluten Werte sind weich.
Als Gegner steht bewusst der ungünstigste Fall für die Karte: ein Xeon Gold 5315Y mit acht Kernen und vollem VAES-Befehlssatz. Wenn eine 13 Jahre alte Karte gegen die Rechenwerke einer aktuellen CPU antritt, dann bitte richtig.
Ein Strom, synchron: die Karte verliert deutlich
Zuerst die CPU-Basislinie mit cryptsetup benchmark, damit die Größenordnung steht:
aes-cbc   128b   1168,2 MiB/s enc   3936,0 MiB/s dec
aes-cbc   256b   1004,5 MiB/s enc   3729,8 MiB/s dec
aes-xts   256b   5494,4 MiB/s enc   5510,1 MiB/s dec
aes-xts   512b   5045,2 MiB/s enc   5053,6 MiB/s dec
Und dann der direkte Vergleich über AF_ALG, ein einzelner synchroner Strom:
Implementierung
Block
Durchsatz
Latenz pro Operation
xts-aes-vaes-avx2
4 KiB
1157,2 MiB/s
3,4 µs
xts-aes-vaes-avx2
16 KiB
2681,2 MiB/s
5,8 µs
xts-aes-vaes-avx2
64 KiB
4327,2 MiB/s
14,4 µs
qat_aes_xts
4 KiB
100,3 MiB/s
38,9 µs
qat_aes_xts
16 KiB
244,9 MiB/s
63,6 µs
qat_aes_xts
64 KiB
308,8 MiB/s
201,6 µs
cbc-aes-aesni
4 KiB
583,5 MiB/s
6,7 µs
qat_aes_cbc
4 KiB
79,8 MiB/s
48,9 µs
Pro Einzelrequest ist die Karte also grob elfmal langsamer als die CPU, ungefähr 39 gegen 3,4 Mikrosekunden bei 4 KiB. Für ein Bauteil, das mal genau dafür gekauft wurde, ist das eine ernüchternde Zahl.
Nur: das ist nicht die Hardwarelatenz der Karte. Gemessen ist die Latenz dieses Pfades, und der ist lang: Python, sendmsg über AF_ALG, Socket-Puffer, Kernel-Copy, Treiber, PCIe, Karte, und alles wieder zurück, plus Scheduling und Aufwecken des wartenden Prozesses. Ein erheblicher Teil davon kann im Socket-Pfad stecken. Die CPU-Variante läuft durch denselben Overhead, profitiert aber davon, dass sie synchron im selben Kontext rechnet und überhaupt nicht schlafen muss. Belastbar ist deshalb nur die relative Aussage für diesen Zugangsweg und die Form der Kurve. Wer die reine Hardwarelatenz will, braucht ein Frontend ohne Socket-Umweg, also praktisch den Userspace-Stack, und der existiert für diesen Chip nicht mehr. Dazu unten mehr. Das ist eine Messlücke, die ich mit den vorhandenen Mitteln nicht schließen kann, und ich schreibe sie lieber hin als sie zu verstecken.
Viele Ströme: jetzt zeigt sie, wofür sie gebaut wurde
Und dann wird es doch noch spannend. Dieselbe Messung mit parallelen Workern, Blockgröße 16 KiB:
Worker
qat_aes_xts
xts-aes-vaes-avx2
1
210,7 MiB/s
2632,6 MiB/s
2
454,1 MiB/s
5311,9 MiB/s
4
799,3 MiB/s
10777,5 MiB/s
8
1714,5 MiB/s
22056,0 MiB/s
16
2926,7 MiB/s
25229,7 MiB/s
Die Karte skaliert von einem auf 16 Worker um fast Faktor 14, also nahezu linear, und bei 16 Workern war sie noch nicht am Ende. Das ist exakt das Verhalten, für das so ein Baustein entworfen wurde: viele gleichzeitige, unabhängige Operationen, keine einzelne schnelle. Eine Karte in einem Loadbalancer sieht nie einen Strom, sie sieht tausende.
Nur skaliert die CPU eben auch. Und sie landet am Ende 8,6 mal höher. Das ist der ganze Punkt dieses Beitrags in einer Zahl. So fertig, feierabend, einpacken!
Dass wirklich die Karte gerechnet hat und nicht heimlich doch die CPU, zeigen die Firmware-Zähler nach dem Lauf:
QAT firmware requests in diesem Lauf: 1.340.416

AE   Requests   Responses
 0:    154181     154181
 1:     94420      94420
 2:     90590      90590
 3:    154177     154177
 ...
11:     90662      90662
Alle zwölf Acceleration Engines haben gearbeitet, Requests und Responses stimmen überall überein, kein verlorener Request. Die Verteilung ist nicht gleichmäßig, sondern fällt in Dreiergruppen von etwa 154k, 94k und 90k. Das kommt von der Zuordnung Ring-Bank zu Engine und ist so ein Detail, an dem man beim Lesen kleben bleibt.
Wo der Deckel liegen könnte, und warum ich mich da nicht festlege
Die 2926,7 MiB/s liegen auffällig nah an der Kapazität des internen Links:
2926,7 MiB/s Nutzdaten = 3069 MB/s
Jedes Byte muss zweimal über den Bus: rein zum Verschlüsseln, raus als Chiffrat.
Gen2 x8 = 5 GT/s x 8 Lanes x 8/10 = 4000 MB/s pro Richtung
3069 / 4000 = 77 % der theoretischen Richtungskapazität
77 Prozent Nutzlast auf einem PCIe-Link sind praktisch der Anschlag, mit dem TLP-Overhead bei 256 Byte MaxPayload liegt das erreichbare Maximum bei etwa 85 bis 90 Prozent. Das sieht also sehr nach einem Bus-Limit aus.
Aber: meine Messung kann das nicht trennen. Sie zeigt, dass dieser Zugangsweg in der Nähe eines Ceilings landet, und sie kann nicht sagen, ob das der PCIe-Link, der Treiber oder AF_ALG ist. Die Rechnung oben ist ein Plausibilitätsargument, keine Messung des Busses. Sauber wäre es, PCIe-Bandwidth-Events über die Uncore-Zähler mitzuschreiben. Das ist der wichtigste offene Messpunkt in diesem Beitrag, weil eine der Hauptaussagen daran hängt.
Noch eine Rechnung, die verlockend glatt aufgeht und bei der man aufpassen muss. Die gemessenen 2926,7 MiB/s sind 24,6 Gbit/s, das Datenblatt sagt 50 Gbit/s, das sind fast genau 49 Prozent. Und verdrahtet sind acht von 16 Lanes, also genau die Hälfte. Der Kurzschluss liegt auf der Zunge, und er ist falsch: „mit x16 wäre man auf dem Datenblattwert“ und „die Platine war für zwei Chips gedacht“ sind zwei verschiedene Hypothesen, nicht eine. In einer Dual-Chip-Bestückung bekäme jeder Chip x8, keiner käme je auf x16, und das Nadelöhr wäre dann der gemeinsame Gen3-x8-Upstream. Rechnerisch landet man auf beiden Wegen bei ungefähr 49 Gbit/s, aber über völlig verschiedene Mechanismen. Wer das zusammenrührt, argumentiert falsch, auch wenn das Ergebnis stimmt. Die Karte selbst hat ja auch nur einen PCIe 8x Anschluss.
Und es gibt eine zweite Lesart, an der der ganze Vergleich mit dem Marketing hängt. Wenn Intels 50 Gbit/s als Summe beider Richtungen gemeint sind, also 25 rein und 25 raus, dann reicht Gen2 x8 dafür aus, und meine gemessenen 24,6 Gbit/s pro Richtung sind aggregiert 49,2 Gbit/s. Dann lautet der richtige Satz nicht „die Karte erreicht die Hälfte“, sondern „die Karte erreicht ihre Spezifikation“. Intel dokumentiert nirgends, wie gezählt wird, also ist das aus den vorliegenden Unterlagen nicht entscheidbar. Die 24,6 Gbit/s stehen fest, nur ihre Deutung hängt an einer undokumentierten Konvention. Natürlich kann ich auch einfach dran vorbei gelesen haben oder ich messe falsch. Korrigiert mich gerne, dann lerne ich selbst etwas \o/
Und jetzt die Enttäuschung: dm-crypt will nicht
Der naheliegendste Anwendungsfall, und ausgerechnet genau der, für den die Karte in meinem FreeBSD-Server gearbeitet hat, funktioniert unter aktuellem Linux nicht:
# cryptsetup plainOpen /dev/ram0 probe --cipher capi:qat_aes_xts-plain64 --key-size 512 --key-file /dev/zero
device-mapper: reload ioctl on probe (252:3) failed: Datei oder Verzeichnis nicht gefunden
Der erste Reflex ist natürlich, dass ich den Namen falsch geschrieben habe. Also Gegenprobe mit derselben capi:-Syntax über sieben Varianten:
Angabe bei --cipher
Ergebnis
aes-xts-plain64
funktioniert
capi:xts(aes)-plain64
funktioniert
capi:xts-aes-aesni-plain64
funktioniert
capi:xts-aes-vaes-avx2-plain64
funktioniert
capi:xts-aes-vaes-avx512-plain64
funktioniert
capi:qat_aes_xts-plain64
Fehler, ENOENT
capi:qat_aes_cbc-plain64
Fehler, ENOENT
dm-crypt kann also sehr wohl einen konkreten Treiber adressieren, sogar xts-aes-vaes-avx512, das mit seiner niedrigen Priorität sonst nie zum Zug käme. Nur die beiden QAT-Treiber fliegen raus. Das ist kein Tippfehler und keine Namensauflösung.
Der Beweis kommt aus dem laufenden Kernel selbst, ausgelesen über die NETLINK_CRYPTO-Schnittstelle. Das ist die belastbare Quelle, denn sie sagt, was dieser Kernel registriert hat, und nicht, was irgendeine Quelldatei im Netz behauptet:
qat_aes_xts              flags=0x00010585   ASYNC | NEED_FALLBACK | TESTED | ALLOCATES_MEMORY
qat_aes_cbc              flags=0x00010485   ASYNC | TESTED | ALLOCATES_MEMORY
qat_aes_ctr              flags=0x00010485   ASYNC | TESTED | ALLOCATES_MEMORY
qat_aes_cbc_hmac_sha256  flags=0x00010483   ASYNC | TESTED | ALLOCATES_MEMORY
qat_deflate              flags=0x0001048a   ASYNC | TESTED | ALLOCATES_MEMORY
qat-rsa                  flags=0x00000406   TESTED
xts-aes-aesni            flags=0x00000405   TESTED
xts-aes-vaes-avx2        flags=0x00000405   TESTED
cbc-aes-aesni            flags=0x00000405   TESTED
deflate-generic          flags=0x0004040a   TESTED
Der Unterschied ist genau ein Bit: 0x00010000, also CRYPTO_ALG_ALLOCATES_MEMORY. Alle symmetrischen QAT-Implementierungen haben es, keine einzige CPU-Implementierung hat es. Die niedrigen Bits sind übrigens kein Flag, sondern der Algorithmustyp.
Und dm-crypt fordert seine Transforms genau mit diesem Bit als Maske an, an drei Stellen im Code:
cc->cipher_tfm.tfms[i]      = crypto_alloc_skcipher(ciphermode, 0, CRYPTO_ALG_ALLOCATES_MEMORY);
cc->cipher_tfm.tfms_aead[0] = crypto_alloc_aead(ciphermode, 0, CRYPTO_ALG_ALLOCATES_MEMORY);
mac                         = crypto_alloc_ahash(mac_alg, 0, CRYPTO_ALG_ALLOCATES_MEMORY);
Die Suche findet damit nichts und liefert ENOENT, und das kommt oben als „Datei oder Verzeichnis nicht gefunden“ an. Kette geschlossen, keine Hypothese mehr. Dass qat-rsa das Flag nicht hat, passt genau ins Bild: RSA läuft über die Karte, weil es kein Block-I/O-Pfad ist.
Die Wendung: das ist eine Leitplanke, kein Bürokratiefehler
An dieser Stelle wollte ich anfangen zu schimpfen. Die Karte kann AES-XTS in Hardware, der Kernel registriert es, und der eine Konsument, für den es gedacht war, weigert sich. Klingt nach Linux, das sich selbst im Weg steht. Ist es aber nicht.
Die Maske stammt von Mikulas Patocka, und die Begründung im Commit ist knapp:
Don’t use crypto drivers that have the flag CRYPTO_ALG_ALLOCATES_MEMORY set. These drivers allocate memory and thus they are unsuitable for block I/O processing.
Der Grund dahinter ist ein Low-Memory-Deadlock. Stell dir vor, es wird auf ein dm-crypt-Gerät geswappt. Der Kernel will Speicher freimachen, schickt die Swap-Out-BIO durch dm-crypt, dm-crypt fragt die Crypto-API, und die fordert daraufhin Speicher an, den es gerade nicht gibt. Ende der Vorstellung.
Und mit QAT ist genau das schon einmal schiefgegangen. Im März 2022 gibt es einen Bericht auf der Kernel-Mailingliste über massive Datenkorruption mit QAT plus dm-crypt plus XFS. Die Diagnose kam von Giovanni Cabiddu, Intel:
The implementations of aead and skcipher in the QAT driver are not properly supporting requests with the CRYPTO_TFM_REQ_MAY_BACKLOG flag set. If the HW queue is full, the driver returns -EBUSY but does not enqueue the request.
Die Folge: dm-crypt wartet endlos auf die Completion eines Requests, der nie an die Hardware gegangen ist. Und das Dateisystem war hinüber. Das ist kein theoretisches Risiko, das ist ein Schadensfall mit Datum.
Die Zeitleiste danach ist lehrreich, weil sie nicht so endet, wie man denkt:
Datum
Was passiert
Juli 2020
Das Flag CRYPTO_ALG_ALLOCATES_MEMORY wird auf QAT gesetzt
Juli 2020
dm-crypt schließt Treiber mit diesem Flag aus (Patocka)
März 2022
Der Schadensfall: Datenkorruption mit QAT, dm-crypt und XFS
Mai 2022
Intel liefert den eigentlichen Fix, ein Backlog-Mechanismus
Juli 2023
Intel will das Flag entfernen, um QAT für dm-crypt zurückzuholen. Nie gemerged.
Juni 2025
Stattdessen: Priorität von Skcipher und AEAD wird von 4001 auf 100 gesenkt
August 2026
Auf meinem Kernel gemessen: Flag gesetzt, Priorität 100, dm-crypt verweigert
Die Auflösung war also nicht „dm-crypt darf QAT wieder benutzen“, sondern „QAT wird per Priorität aus dem Weg geräumt“. Und die Begründung in diesem Commit ist der stärkste Absatz, den ich zu dieser Karte gelesen habe:
Most kernel applications utilizing the crypto API operate synchronously and on small buffer sizes, therefore do not benefit from QAT acceleration. Reduce the priority of QAT implementations for both skcipher and aead algorithms, allowing more suitable alternatives to be selected by default.
„Synchron und kleine Puffer“ ist exakt das, was ich oben unabhängig gemessen habe, 39 gegen 3,4 Mikrosekunden bei 4 KiB. Der Kernel hat 2025 formal festgestellt, was meine Messung 2026 auf dieser Maschine bestätigt. Und der Patch, der Intels eigene Hardware degradiert, kommt von Intel, mit Acked-by von Eric Biggers. Wenn man es wohlwollend liest, ist das ein Hersteller, der ehrlich ist. Zur Version muss man genau sein: der Commit ging in Mainline 6.17, wurde aber wegen Cc: stable auch in ältere Stable-Zweige zurückportiert, war dort also schon vor dem 6.17-Release wirksam.
Und damit ist die Pointe eine viel bessere als „Linux ist im Weg“: was wie eine willkürliche Blockade aussieht, ist eine Leitplanke aus einem echten Schadensfall. Das erklärt übrigens auch, warum FreeBSD hier lockerer war. Dort gibt es diese Leitplanke nicht, es gibt keine Priority-Hierarchie, die den Beschleuniger aussortiert, und keine Maske, die ihn vom Blockgerät fernhält. Das heißt allerdings nicht, dass das Problem dort nicht existiert. Es heißt nur, dass niemand ein Geländer davor gebaut hat.
Ein Blick auf die FreeBSD-Seite lohnt an dieser Stelle sowieso, denn dort ist der Weg ein struktureller anderer. qat(4) ist ein Treiber für das OpenCrypto-Framework, also für crypto(9). Wer GELI benutzt, muss überhaupt nichts umkonfigurieren: GELI fragt das Framework, und das Framework nimmt den Beschleuniger. Deshalb war die Sache damals auch so unspektakulär, ich habe die Karte gesteckt und die Platten waren schneller.
Ganz so glatt war die Historie allerdings nicht. Im Basissystem gibt es qat(4) erst seit FreeBSD 13.0, und in 14.0 wurde dieser Treiber durch Intels Upstream-Variante ersetzt. Auf dem ersten Server, der noch älter war, kann es diesen Weg also nicht gegeben haben. Die aktuelle Manpage führt die Serie 8925 bis 8955 weiterhin als unterstützte Hardware, dieser Chip ist dort also nicht rausgefallen. Und noch etwas gegen zu viel Nostalgie: im FreeBSD-Forum gibt es einen Thread zur GELI-Performance, in dem QAT zunächst schlechter war als AES-NI. Erst nach dem Umstellen der QAT-Services berichtete der Autor rund 30 bis 34 Prozent Vorsprung bei AES-XTS mit SHA256, und bei anderen Lasten blieben Verluste. Die Karte war also auch damals kein bedingungsloser Gewinn, sondern eine, die zur Konfiguration passen musste.
Der zweite Dämpfer: Intels Userspace hat die Karte fallengelassen
Bleibt der andere große Anwendungsfall: TLS-Terminierung mit nginx oder HAProxy, OpenSSL-Offload. Dafür braucht man qatlib und dazu die QAT-Engine oder den Provider für OpenSSL. Auf meinem System ist davon nichts installierbar, kein Kandidat in den Repos, und OpenSSL 3.0.13 kennt nur den Default-Provider.
Schlimmer als „nicht gepackt“ ist aber der Grund: Intel hat dh895xcc aus qatlib entfernt. Die aktuellen Versionen unterstützen nur noch QAT Gen4, also die 4xxx- und 420xx-Serien. Die frühen Generationen sind nicht mehr dabei. Der Weg wäre der alte Out-of-Tree-Stack, und der baut gegen einen Kernel 7.0 nicht mehr.
Ich formuliere das bewusst nicht als „tot“. Behauptet ist: für diesen Chip ist der heutige Mainstream-Linux-Userspace praktisch abgehängt. Nicht behauptet ist, dass es global unmöglich wäre. Mit altem Kernel, altem Out-of-Tree-Treiber und passender Distribution ließe sich der Stack sicher noch aufbauen, und ältere DPDK-Versionen führten dh895xcc als unterstütztes Gerät. Es ist eine Frage von Aufwand und Kernel-Alter, nicht von Unmöglichkeit.
Die Ironie daran ist schön bitter. Intels eigener Userspace hat die Karte längst aufgegeben, während der Linux-Kernel sie weiter pflegt und beim Booten ohne ein einziges Paket zum Laufen bringt. Wer wissen will, warum In-Tree-Treiber so wertvoll sind: das hier ist der Beweis in einer Karte.
Ein dritter Befund noch, damit ihn niemand für einen Kartenfehler hält: ein einzelnes sendmsg über AF_ALG mit 256 KiB oder mehr blockiert dauerhaft. Aufgefallen ist mir das erst mit der Karte bei 1 MiB, reproduzieren lässt es sich aber mit dem CPU-Cipher genauso. Es ist also nicht die Hardware. Wo genau im AF_ALG-Pfad es hängt, habe ich nicht nachgewiesen, der Socket-Sendepuffer wäre die naheliegende Vermutung, aber eben eine ungeprüfte. Alle Messungen oben sind deshalb auf maximal 64 KiB begrenzt.
Kompression: der einzige Pfad, der von allein läuft, und er schadet
Erinnerst du dich an qat_deflate mit Priorität 4001 gegen deflate-generic mit 0? Jeder Kernel-Konsument, der nach deflate fragt, bekommt die Karte. Realistisch ist das zswap, die komprimierte Auslagerung im RAM.
Also nachgestellt: eine cgroup mit hartem Speicherlimit, 700 MiB gut komprimierbare anonyme Seiten, zswap auf deflate. Und tatsächlich, die Karte komprimiert die Auslagerung, 130.108 Firmware-Requests belegen das. Nur ist der direkte Vergleich bei gleicher Last ziemlich brutal:
zswap-Compressor
wall
user
sys
QAT-Requests
lzo (CPU)
0,85 s
0,11 s
0,72 s
0
deflate (QAT)
9,47 s
0,26 s
5,13 s
130.027
Elfmal langsamer. Und die System-CPU-Zeit steigt sogar von 0,72 auf 5,13 Sekunden, das Offload spart also nicht einmal CPU, es kostet zusätzlich welche. Der Grund ist derselbe wie überall in diesem Beitrag: zswap komprimiert eine 4-KiB-Seite pro Request, und das ist genau der Latenz-Worstcase.
Fair bleiben muss ich hier trotzdem: der Vergleich mischt zwei Effekte, denn Deflate ist algorithmisch auch schlicht teurer als LZO. Sauber wäre deflate auf CPU gegen deflate auf der Karte, und das habe ich nicht gemessen, weil sich deflate-generic bei Priorität 0 nicht ohne Weiteres erzwingen lässt. Die Aussage „QAT-zswap ist keine gute Idee“ trägt der Test, die Aufteilung zwischen Algorithmus und Latenz nicht.
Bleibt eine Frage, die ich hübsch finde: warum steht deflate überhaupt noch auf 4001? In der Datenkorruptions-Diskussion von 2022 schlug Intel vor, die Priorität der betroffenen Algorithmen auf 1 zu senken. Heute stehen Skcipher und AEAD bei 100, die Kompression aber weiter bei 4001. Die naheliegende Deutung: 4001 war ursprünglich die Politik „nimm immer den Beschleuniger“, sie wurde für Krypto nach dem Vorfall zurückgenommen und für Kompression nie. Damit wäre qat_deflate der letzte Überrest dieser alten Haltung, und ausgerechnet der Pfad, der heute noch stillschweigend gewinnt und dabei elfmal langsamer ist. Das ist allerdings meine Deutung, kein Beleg. Die Commit-Historie der Prioritätswerte für die Kompression habe ich nicht nachverfolgt.
Wer das nachbauen will: den Zustand danach wieder zurücksetzen, also enabled=N und compressor=lzo. Ein Dauerbetrieb mit dieser Einstellung wäre eine echte Verschlechterung der Maschine.
Die unvermeidliche Frage: kann man damit Bitcoin oder Monero minen?
Nein. Und zwar aus zwei völlig verschiedenen Gründen, und dieser Unterschied ist der eigentlich interessante Teil.
Monero geht prinzipiell nicht, nicht bloß langsam. Monero nutzt seit 2019 RandomX, und der Algorithmus wurde absichtlich so entworfen, dass Spezialhardware keinen Vorteil hat. Er generiert zur Laufzeit zufällige Programme aus Integer-, Fließkomma- und Branch-Instruktionen und führt sie in einer VM aus, teils JIT-compiliert. Er braucht 2 MiB Scratchpad pro Thread, permanent random-access beschrieben und gelesen. Und im Fast-Mode zusätzlich einen Datensatz von rund 2,08 GiB im RAM, aus dem die VM ständig liest. Das macht RandomX speichergebunden statt rechengebunden, und deshalb sind ASICs dort wirtschaftlich uninteressant.
Die QAT-Karte ist das exakte Gegenteil davon: eine Festfunktions-Pipeline. Sie kann AES, SHA, RSA, DH und Deflate, und nichts sonst. Sie hat keinen Befehlssatz, kein Scratchpad-Konzept und keinen Zugriff auf einen 2-GiB-Arbeitsdatensatz. AES kommt in RandomX zwar vor, aber als eingebetteter Schritt in der VM-Schleife, nicht als abtrennbare Massenoperation, die man an einen Coprozessor auslagern könnte. Die CPU dieser Maschine kann RandomX übrigens sehr wohl. Der Algorithmus ist ja genau für CPUs gemacht.
Bitcoin geht theoretisch, praktisch ist es absurd. Bitcoin ist doppeltes SHA-256 über einen 80 Byte großen Blockheader, und SHA-256 kann die Karte. Nur scheitert es an zwei harten Punkten.
Erstens ist es über diesen Stack nicht einmal ansprechbar. Der In-Kernel-Treiber registriert kein reines SHA-256, sondern nur authenc(hmac(sha256),cbc(aes)), also HMAC-authentifizierte Verschlüsselung. Nackte Hashes bekäme man nur über den Userspace-Stack, und der existiert für diesen Chip nicht mehr. Es gibt also gar keinen Weg, der Karte einen Blockheader zum Hashen zu geben.
Zweitens ist die Größenordnung hoffnungslos, und dafür genügt eine geschenkte Obergrenze. Selbst wenn die Karte ihre volle Datenblattleistung als reines Hashing liefern könnte, landet man bei realistischen 64 bis 128 Byte pro Hash-Operation in der Größenordnung von 10⁷ bis 10⁸ Hashes pro Sekunde, also höchstens einige zehn MH/s. Erreichen wird sie das nie, die gemessenen Latenzen zeigen ja, dass sie bei kleinen Nutzlasten zwei Größenordnungen unter ihrem Sweet Spot arbeitet.
Hashrate
Charakter der Zahl
QAT 8950
höchstens 10⁸ H/s
unerreichbare Obergrenze
ein aktueller ASIC-Miner
etwa 2 mal 10¹⁴ H/s
Produktangabe
Bitcoin-Gesamtnetz, 03.08.2026
9,3 mal 10²⁰ H/s
gemessen, 932 EH/s
Selbst mit der geschenkten Obergrenze liegt ein einzelner ASIC noch um mindestens sechs Größenordnungen über der Karte, und das Gesamtnetz um dreizehn. Der Anteil am Netz wäre günstigstenfalls in der Größenordnung 10⁻¹³, bei zehn Minuten Blockzeit also eine erwartete Wartezeit jenseits jeder sinnvollen Zeitskala, bei 40 Watt Dauerlast. Ich verzichte hier absichtlich auf eine konkrete Jahreszahl. Die klingt zwar gut, wäre aber Scheinpräzision auf einer geschätzten Grundlage. Größenordnungen sind hier die ehrlichere Währung, und sie sind genauso eindrucksvoll.
Die eigentliche Pointe ist aber eine sprachliche. Krypto-Beschleuniger heißt Kryptographie, nicht Kryptowährung. Die Karte ist für das gebaut, was Verbindungen und Platten schützt: TLS-Handshakes, IPsec-Tunnel, AES-XTS auf Blockgeräten. Dass beide Bedeutungen dasselbe Wort benutzen, ist ein Sprachunfall, und ich bin ziemlich sicher, dass er der Kryptographie mehr geschadet hat als der Kryptowährung.
Betrieb: man fliegt thermisch blind
Eine praktische Warnung, falls jemand auf die Idee kommt, so ein Ding in einen Desktop zu stecken: die Karte hat keinen Temperatursensor. sensors zeigt nichts, der BMC kennt sie nicht, in der SDR steht kein Eintrag. Man sieht also nicht, wie warm sie wird.
Und die Randbedingungen sind ungünstig: der Kühlkörper ist rein passiv und für den Querstrom eines Rackgehäuses ausgelegt, spezifiziert sind 0 bis 55 Grad Umgebungstemperatur, es dürfen bis zu 40 Watt Verlustleistung sein, und mein Gehäuse ist auf Ruhe optimiert, mit bewusst langsam drehenden Lüftern. Die Netzwerkkarte im Nachbarslot liegt schon im Leerlauf bei 61 Grad, und die beiden teilen sich denselben schlechten Luftstrom. Wie warm die Karte unter der Last aus diesem Beitrag wirklich geworden ist, weiß ich nicht. Ohne Sensor bräuchte es ein IR-Thermometer oder ein Thermoelement. Steht auf der Liste.
Überflüssig gewordene Technik, und warum mir das trotzdem naheliegt
Diese Karte ist für mich so etwas wie eine Soundkarte. Es gab eine Zeit, da war eine dedizierte Soundkarte selbstverständlich, weil der Rest der Maschine das einfach nicht konnte. Ich hänge immer noch an den alten Creative-Karten, nicht nur an den ISA-Dingern, auch an den späteren. Die hatten eine Wertigkeit, ein Gewicht, eine Bestückung, die man ansehen konnte. Man hat ein Bauteil gekauft, das eine Aufgabe hatte, und das hat man auch gesehen.
Heute steckt in meiner Workstation nicht einmal mehr eine Onboard-Lösung im Einsatz, sondern ein Behringer 302USB, also ein kleines Mischpult mit USB-Audiointerface. Für meinen Fall reicht das absolut. Die Aufgabe ist nicht verschwunden, sie hat nur ihren Platz gewechselt, und die CPU rechnet das nebenbei mit, ohne dass es jemandem auffällt. Genau das ist mit Krypto passiert. AES-NI und VAES haben die Beschleunigerkarte nicht besiegt, sie haben sie aufgesogen.
Immer kleiner, komplexer und leistungsfähiger ist total geil. Ohne diese Entwicklung gäbe es die Hälfte von dem nicht, was wir heute technisch machen. Aber sie macht das Verstehen sehr viel schwieriger. Mein alter C64 und der VC20 davor, die Dinger hat man noch verstanden. Eine CPU mit rund einem Megahertz in einem 40-Pin-Gehäuse, groß genug und langsam genug, dass man mit dem Oszilloskop an einzelne Pins konnte und dabei etwas gesehen hat. Man konnte am Speicher nachmessen. Das war begreifbar im wörtlichen Sinn. An dem Xeon in dieser Maschine messe ich nichts nach. Der Die ist unter einem Heatspreader, die Signale sind differentiell und liegen im Gigahertzbereich, und selbst wenn ich rankäme, wäre mein Oszilloskop zu langsam. Dass bei dieser Karte das nackte Silizium offen liegt, ist ein Zufall der Bauform, und trotzdem freut es mich jedes Mal.
Dafür haben wir heute AI, um uns Dinge erklären zu lassen, und das ist ein echter Gewinn. Ich komme damit an Ecken, an die ich vor zehn Jahren nur mit sehr viel mehr Zeit gekommen wäre. Wir müssen nur alle aufpassen, dass wir dabei nicht aufhören zu verstehen. Der Unterschied zwischen „ich habe es erklärt bekommen“ und „ich habe es verstanden“ ist genau der Unterschied zwischen diesem Beitrag und einer Feature-Liste. Und ein Teil davon passiert ja bereits in der AI-Entwicklung selbst: wir verstehen nicht mehr im Detail, was in diesen Systemen passiert. Stand jetzt halte ich das für ein Problem. Vielleicht ist es aber auch bald einfach das Normale, und ich bin der Typ, der dem Oszilloskop nachtrauert.
Ehrliche Gesamteinschätzung
Als Produktivkomponente ist die Karte in dieser Maschine sinnlos. Eine einzige moderne CPU der Einstiegsklasse schlägt sie bei symmetrischer Krypto um Faktor 8,6, der Anwendungsfall, für den sie gekauft wurde, ist unter Linux versperrt, Intels Userspace hat sie aufgegeben, sie zieht laut Datenblatt bis zu 40 Watt für etwas, das die CPU besser kann, und gekühlt wird sie für einen Luftstrom, den mein Gehäuse nicht liefert.
Als Lehr- und Erzählobjekt ist sie ausgezeichnet. An diesem einen Stück Platine lassen sich Krypto-Offload als Architektur, Latenz gegen Durchsatz, warum Queue-Tiefe alles ist, PCIe-Generationen und Lane-Budgets, PCIe-Switches, SR-IOV, IOMMU-Gruppen und die Prioritätslogik der Linux Crypto API erklären. Ich kenne wenige Bauteile, die auf so kleiner Fläche so viele Anknüpfungspunkte haben. Und sie funktioniert einfach, nach 13 Jahren, ohne ein einziges installiertes Paket.
Genau diese Spannung war der Grund, sie überhaupt noch einmal einzustecken.
Was offen bleibt
- Die Karte per VFIO an eine FreeBSD-VM durchreichen und dort GELI auf QAT laufen lassen, also die Original-Nutzung rekonstruieren. Sie ist allein in ihrer IOMMU-Gruppe, technisch steht dem nichts im Weg. Das ist der Versuch, auf den ich am meisten Lust habe.
- SR-IOV aktivieren und sehen, was der Treiber mit 32 Virtual Functions macht. Völlig ungetestet.
- PCIe-Zähler messen, um zu belegen oder zu widerlegen, dass wirklich der Bus limitiert und nicht der Zugangspfad. Der wichtigste offene Messpunkt.
- Die Benchmarks methodisch nachziehen: Warmup, mehrere Läufe, Median und P95, CPU-Pinning.
- Kernel-RSA über die Karte messen.
qat-rsagewinnt per Priorität, aber es gibt keinen AF_ALG-Zugang zu akcipher. - Temperatur und echte Leistungsaufnahme, beides nur extern messbar.
- Das PLX-EEPROM auslesen, um die Lane-Aufteilung zu belegen statt zu vermuten.
Siehe auch
- FreeBSD: Verschlüsseltes ZFS-Backup auf USB-Platte mit geli
- FreeBSD: Native ZFS Encryption einrichten und nutzen
- FreeBSD: Unverschlüsseltes ZFS-Dataset nachträglich verschlüsseln
- Tiered Storage live: wie ein ZFS special vdev den HDD-Flaschenhals an der Wurzel packt
- TLS-ECDHE mit AES-256-GCM-SHA384 einfach erklärt
- X25519MLKEM768 zerlegt: was in einem Post-Quantum-Handshake wirklich steckt
- Commodore Floppy Disk Preservation: Firmware-Bug im xum1541 gefunden und gefixt
- AI, der Mensch als Flaschenhals und meine Sorgen für die nächsten 15 Jahre
Hast du so eine Karte noch im Einsatz, vielleicht sogar noch produktiv? Dann würde mich das wirklich interessieren, und ihr dürft mich sehr gerne fragen.
Dear Microsoft,
I do not need anything related to XBox or gaming on my employer-owned work laptop.
He who does not like bloat (especially on work equipment),
#infosec dude
#FirstManufacturing now says they are investigating how the unique email address I gave only to them ended up in the hands of another merchant, #LeatherNewYork. They also continue to deny any information was leaked, which is clearly false, and I wrote back and told them so. Additional details here if you're curious:
https://blog.kamens.us/2026/07/18/first-manufacturing-co-selling-customer-email-addresses-in-violation-of-its-own-privacy-policy/#update0804
#infosec #privacy #spam #breach


I don't suppose that I have any #bsd #unix #foss #infosec friends out there willing to signal boost, by chance? 

https://bsd.network/@brynet/114458997143046937

FYI: if anyone is using the tinc VPN daemon or protocol (https://tinc-vpn.org/), you have to keep in mind that your peer name WILL get sent in cleartext before establishing the proper encrypted connection. Specifically, the string "0 your-peername protocol-version" will be sent at the very beginning.
To me that is not a deal breaker, but it is something you have to keep in mind if you do not want the peer names you use to be public (e.g. I use my hostnames, and some people put a lot of things in those).
Einen modernen OpenPGP-Schlüssel bauen: Ed25519, drei Unterschlüssel und die Härtung, die ihn geschwächt hat
Ein Schlüssel kann modern sein und trotzdem falsch konfiguriert. Teil A ist das Rezept: Ed25519, zertifizierender Hauptschlüssel, drei Unterschlüssel, gpg.conf, vier Exportformate, sieben Kanäle. Teil B erklärt, warum eine einzige Härtungszeile mir AES-128 statt AES-256 eingebrockt hat. [SENSITIVE CONTENT]
Moin. Im letzten Beitrag ging es darum, wie ich meinen OpenPGP-Schlüssel an Domain, GitHub und Matrix gebunden habe, also um die Frage, woher eigentlich irgendwer wissen soll, dass dieser Schlüssel mir gehört. Ganz am Ende stand dort die Ankündigung eines zweiten Teils: wie das Ding überhaupt gebaut ist und wie sicher es wirklich ist. Der Teil ist jetzt hier.
Der Beitrag hat zwei Hälften, und die kannst du unabhängig voneinander lesen. Teil A ist ein Rezept. Wenn du einen Schlüssel nach demselben Muster bauen willst, arbeitest du dich von oben nach unten durch, inklusive der kompletten GnuPG-Konfiguration, alles kopierbar und in der richtigen Reihenfolge. Teil B erklärt, was die einzelnen Bauteile bedeuten, und endet mit einer ehrlichen Einschätzung, wie sicher das alles am Ende ist.
Der eigentliche Grund, warum ich das aufschreibe, ist aber ein anderer. Zwischen „mein Schlüssel ist modern“ und „mein Schlüssel ist richtig konfiguriert“ liegt eine Lücke, und in die bin ich mit Anlauf hineingesprungen. Der Schlüssel ist Lehrbuch: Ed25519, ein Hauptschlüssel, der ausschließlich zertifiziert, drei getrennte Unterschlüssel, fünf Jahre Laufzeit, über sieben Kanäle veröffentlicht, dazu eine eID-Zertifizierung. Und trotzdem wurde er vom ersten Tag an schwächer angesprochen als der Schlüssel, den er ablöst.
Aufgefallen wäre das niemandem, und genau das ist der interessante Teil. Das einzige Symptom war eine Warnzeile auf dem Terminal von jemandem, der mir eine verschlüsselte Mail schreibt. Also auf einem Rechner, den ich nie zu Gesicht bekomme. Und die Ursache war ausgerechnet eine Härtungsmaßnahme, die ich in bester Absicht eingebaut hatte, um einen musealen Algorithmus loszuwerden. Härtung, die etwas leise verschlechtert, finde ich als Geschichte deutlich spannender als noch eine Schlüsselerzeugungsanleitung. Nachbauen kannst du das übrigens in zwei Minuten, das Labor dazu steht weiter unten.
Der Schlüssel, um den es geht
Bestandteil
Wert
Hauptschlüssel
ed25519 0x893DE0CDDE986DEB, Verwendung [C], also nur zertifizieren
Fingerabdruck
45FC D081 ADB5 4872 EA5B 06B9 893D E0CD DE98 6DEB
Signatur-Unterschlüssel
ed25519 0xD788641D8588A674
Verschlüsselungs-Unterschlüssel
cv25519 0x429D03637892821A
Authentisierungs-Unterschlüssel
ed25519 0x22F2E3234664DDBE
UIDs
Sebastian van de Meer, dazu eine Foto-UID mit 10851 Byte
Gültigkeit
erzeugt am 24.07.2026, läuft am 23.07.2031 ab
Vorgänger
ed25519 0x5F279C362EEAB216, gültig bis 31.12.2026, zeichnet den neuen gegen
Fremdzertifizierung
Governikus/eID 0x5E5CCCB4A4BF43D7, Level 3
Umgebung
GnuPG 2.4.4, libgcrypt 1.10.3
Die Aufgabenteilung steht nicht nur in der Doku, die steht maschinenlesbar im Schlüssel selbst. Jede Bindungssignatur trägt ein Feld mit Schlüssel-Flags, und das sieht bei mir so aus:
primary  key flags: 01   certify
[S]      key flags: 02   sign
[E]      key flags: 0C   encrypt communications + encrypt storage
[A]      key flags: 20   authenticate
Teil A: den Schlüssel bauen
Teil A ist der Ablauf, den ich für richtig halte, und bis auf die markierten Stellen genau der, den ich gegangen bin. Dort, wo der Befehl unten besser ist als das, was ich damals getippt habe, steht ein Hinweis dazu.
Voraussetzungen
gpg --version
# gpg (GnuPG) 2.4.4
# libgcrypt 1.10.3
GnuPG 2.4.x ist die Annahme für den ganzen Beitrag. Zwei Dinge gleich vorweg, weil sie sonst später wehtun:
--quick-generate-keyverweigert den Dienst, wenn die UID bereits auf einem anderen Schlüssel im Schlüsselbund existiert. Genau deshalb ist dieser Schlüssel über eine Parameterdatei mit--batch --gen-keyentstanden. Das trifft dich zuverlässig genau dann, wenn du einen Schlüssel rotierst, also in dem Moment, in dem der alte noch da ist.- Nichts hier braucht eine Smartcard, und nichts hier braucht root.
Wenn du bei GPG ganz am Anfang stehst, sind die Grundlagen zum Signieren und Verschlüsseln hier im Blog der bessere Einstieg. Dieser Beitrag setzt voraus, dass du weißt, was ein öffentlicher Schlüssel und ein Unterschlüssel sind.
Erst aufräumen, dann anfangen
Und zwar wirklich vorher, nicht hinterher. Mein ~/.gnupg war in einem Zustand, den ich hier nur ungern zugebe.
chmod 700 ~/.gnupg
find ~/.gnupg -type f -exec chmod 600 {} +

# Erst alle GnuPG-Frontends schließen und die Daemons beenden, sonst löschst du
# unter Umständen echte, aktive Locks:
gpgconf --kill all

# Übriggebliebene Lock-Dateien abgestürzter Läufe. Bei mir waren es 93 Stück.
find ~/.gnupg -name '.#lk*' -delete

# Altlasten, die keine 2.4er Installation mehr braucht
mkdir -p ~/gnupg-attic-$(date +%F)
mv ~/.gnupg/{cert8.db,key3.db,secmod.db} ~/gnupg-attic-$(date +%F)/ 2>/dev/null
Ein ~/.gnupg mit 775 und Dateien mit 664 ist erschreckend verbreitet, und ich will das gar nicht größer machen als es ist: Auf einem Einzelplatzrechner ist das keine Katastrophe. Es wird aber genau in dem Moment eine, in dem das Home-Verzeichnis in ein Backup, in einen Container-Mount oder in einen synchronisierten Ordner wandert. Und das passiert schneller, als man denkt.
Die gpg.conf, komplett
Das ist die tatsächlich laufende Konfiguration, so wie sie bei mir liegt, mit ihren Originalkommentaren. Der Block mit dem Warnhinweis ist die wichtigste Stelle im gesamten Beitrag, warum, steht in Teil B.
# ---- UX / output ----
keyid-format 0xlong
with-fingerprint
with-subkey-fingerprint
utf8-strings

# ---- Key discovery (local first, then WKD/DANE; email-validated keyserver last) ----
auto-key-retrieve
auto-key-locate local,wkd,dane,keyserver
keyserver hkps://keys.openpgp.org

# ---- Strong defaults ----
# cipher-algo / digest-algo are intentionally NOT forced: forcing them would override
# the recipient's stated capabilities. personal-*-preferences below select strong
# algorithms interoperably instead.
cert-digest-algo SHA512

# ---- KDF hardening for passphrase-derived symmetric keys (gpg -c / key export) ----
s2k-mode 3
s2k-digest-algo SHA512
s2k-cipher-algo AES256
s2k-count 65011712

# ---- WARNING. Legacy ciphers: do NOT disable 3DES here ----
# An earlier version of this file carried:
#     disable-cipher-algo 3DES
#     disable-cipher-algo IDEA
#     disable-cipher-algo CAST5
#     disable-cipher-algo BLOWFISH
#     disable-cipher-algo TWOFISH
# The 3DES line alone silently strips ALL algorithm preferences from every key you
# generate while it is active, and it also blocks DECRYPTION of old archives.
# New encryption never selects a legacy cipher anyway, because
# personal-cipher-preferences lists AES only.

# ---- Privacy / minimal metadata ----
no-comments
no-emit-version
export-options export-minimal

# ---- Listing/verification quality-of-life ----
verify-options show-uid-validity
list-options show-uid-validity

# ---- Trust model ----
trust-model tofu+pgp

# ---- Your key ----
default-key 0x45FCD081ADB54872EA5B06B9893DE0CDDE986DEB
# hidden-encrypt-to 0x45FCD081ADB54872EA5B06B9893DE0CDDE986DEB   # optional, off

# ---- Local policy: what *you* prefer when sending ----
personal-cipher-preferences AES256 AES192 AES
personal-digest-preferences SHA512 SHA384 SHA256
weak-digest SHA1
force-ocb

# ---- Preferences baked into keys you create from here on ----
default-preference-list SHA512 SHA384 SHA256 AES256 AES192 AES ZLIB BZIP2 ZIP Uncompressed
Zwei Zeilen darin sind Entscheidungen und keine Selbstverständlichkeiten, deshalb je ein Satz dazu.
force-ocbist keine Präferenz, sondern eine Erzwingung. Es sorgt dafür, dass ausgehende Nachrichten die OCB-Variante aus der LibrePGP-Linie benutzen, und setzt sich dabei über das hinweg, was der Empfängerschlüssel ankündigt. Sehr alte oder anders implementierte Empfänger können solche Nachrichten nicht lesen. Das steht in einer gewissen Spannung zu dem Prinzip ein paar Zeilen weiter oben, wo ichcipher-algobewusst nicht erzwinge. Für mich ist das in Ordnung, in einer Konfiguration zum Abschreiben würde ich die Zeile weglassen.auto-key-retrieveholt unbekannte Schlüssel beim Prüfen automatisch nach. Sehr bequem, und es verrät dem Keyserver, welche signierten Nachrichten du wann liest. Für mich ein akzeptabler Tausch, bei einem anderen Bedrohungsmodell schaltest du das besser ab.
Dazu die beiden kleinen Geschwisterdateien. gpg-agent.conf:
enable-ssh-support
default-cache-ttl 180
max-cache-ttl 600
pinentry-program /usr/bin/pinentry-gnome3
Und dirmngr.conf:
honor-http-proxy
disable-ldap
Den Hauptschlüssel erzeugen
Ein Hauptschlüssel, der nur zertifiziert, über eine Parameterdatei. Die Zeile Preferences: war in meinem echten Lauf nicht drin, nimm sie mit. Sie kostet nichts und fängt genau den Fehler ab, um den es in Teil B geht. Das ist keine Vermutung, ich habe es nachgemessen: Mit dieser Zeile bleiben die Präferenzen selbst dann im Schlüssel, wenn die defekte Konfiguration aktiv ist. Die eigentliche Kontrolle bleibt trotzdem der Paket-Dump gleich darunter, denn eine Parameterdatei ersetzt nie die Prüfung des fertigen Artefakts.
cat > keyparams.txt <<'EOF'
Key-Type: eddsa
Key-Curve: Ed25519
Key-Usage: cert
Name-Real: Sebastian van de Meer
Name-Email: kernel-error@kernel-error.com
Expire-Date: 5y
Preferences: AES256 AES192 AES SHA512 SHA384 SHA256 ZLIB BZIP2 ZIP Uncompressed
%ask-passphrase
%commit
EOF

gpg --batch --gen-key keyparams.txt
shred -u keyparams.txt
Und jetzt sofort nachsehen, ob die Präferenzen auch wirklich im Schlüssel gelandet sind. Genau diese Prüfung fehlte bei mir im Juli, und deshalb steht sie hier direkt hinter der Erzeugung und nicht irgendwo weiter unten.
gpg --export kernel-error@kernel-error.com | gpg --list-packets | grep -E 'pref-|features'
Du willst dort pref-sym-algos, pref-hash-algos, pref-zip-algos und ein features mit gesetztem Bit 0x01 sehen. Wenn dort nur eine features-Zeile steht und sonst nichts, dann hör hier auf und lies erst den Abschnitt über den Defekt in Teil B. Dann stimmt etwas mit deiner Konfiguration nicht, und der Schlüssel trägt den Fehler ab sofort dauerhaft mit sich herum.
Zum shred oben noch ein Wort, weil es sonst falsche Sicherheit erzeugt: Es entfernt die sichtbare Arbeitsdatei, mehr nicht. Auf SSDs, auf ZFS, bei Snapshots und auf journalenden Dateisystemen ist damit überhaupt nicht garantiert, dass keine alten Blöcke mehr herumliegen. Solche Zwischendateien sollten deshalb von vornherein nur auf einem verschlüsselten Dateisystem entstehen.
Die drei Unterschlüssel
Interaktives --quick-add-key ist mir in einer nicht-interaktiven Shell mit einem /dev/tty-Fehler um die Ohren geflogen. Mit --batch läuft es durch.
FPR=45FCD081ADB54872EA5B06B9893DE0CDDE986DEB
gpg --batch --quick-add-key $FPR ed25519  sign 5y
gpg --batch --quick-add-key $FPR cv25519  encr 5y
gpg --batch --quick-add-key $FPR ed25519  auth 5y
Die Foto-UID
240×288 Pixel, Graustufen-JPEG, 10851 Byte. Halt das Bild klein, es reist in jedem vollständigen Export mit und ist der mit Abstand größte Posten in der Schlüsselgröße.
gpg --edit-key $FPR
> addphoto
> /pfad/zu/sebastian-photo-uid.jpg
> save
Eine Sache dazu, die man vorher wissen sollte: Keiner der drei Keyserver, die ich benutze, hat die Foto-UID nach dem Upload je wieder herausgerückt. Für jeden Keyserver da draußen lege ich die Hand nicht ins Feuer, für die drei, auf die es ankommt, schon. Das Bild überlebt damit nur auf den Kanälen, die ich selbst hoste. Damit ist die Foto-UID Dekoration und keine Funktion. Das ist ein völlig legitimer Grund, sie trotzdem mitzunehmen, man sollte sich nur nichts vormachen.
Backup und Widerrufszertifikat, bevor irgendetwas veröffentlicht wird
Zwei Dinge müssen existieren, bevor der Schlüssel irgendwo landet: ein Backup des geheimen Schlüssels und ein Widerrufszertifikat. Beides später nachzuholen ist der Klassiker, den man genau einmal bereut.
gpg --export-secret-keys --armor $FPR > secret-key-backup.asc
gpg --output revoke.asc --gen-revoke $FPR
Ein Widerrufszertifikat legt GnuPG bei der Erzeugung ohnehin schon selbst unter ~/.gnupg/openpgp-revocs.d/<FPR>.rev ab. Das Backup dagegen ist erst dann eines, wenn du es einmal zurückgespielt hast. Also rein damit in ein Wegwerf-GNUPGHOME und nachsehen, ob der geheime Hauptschlüssel dort auch wirklich auftaucht und nicht bloß die Datei lesbar war. Danach wandern beide auf Offline-Medien.
RESTORE=$(mktemp -d); chmod 700 "$RESTORE"
gpg --homedir "$RESTORE" --import secret-key-backup.asc
gpg --homedir "$RESTORE" --with-subkey-fingerprint --list-secret-keys $FPR
rm -rf "$RESTORE"
Wichtig, weil es ein sehr verbreitetes Missverständnis ist: Der s2k-*-Block aus der gpg.conf betrifft den passphrasenbasierten Schutz, also etwa gpg -c und den Export. Er sagt nichts darüber aus, wie der geheime Schlüssel in ~/.gnupg auf der Platte geschützt ist. Darum kümmert sich der gpg-agent mit eigenen Parametern, und bereits vorhandenes Schlüsselmaterial wird durch eine geänderte gpg.conf nicht rückwirkend neu verpackt. Wer die beiden verwechselt, glaubt an eine Härtung, die an dieser Stelle gar nicht wirkt. Was tatsächlich in deinem Backup steht, siehst du wie immer am Artefakt selbst, per gpg --list-packets secret-key-backup.asc.
Den Hauptschlüssel aus dem Alltag nehmen
Jetzt kommt der Schritt, der die ganze Aufteilung von oben überhaupt erst einlöst. Der Hauptschlüssel hat im Alltag nichts verloren. Gebraucht wird er nur, wenn ein Unterschlüssel verlängert, ersetzt oder widerrufen wird, wenn eine UID dazukommt oder wenn du einen fremden Schlüssel zertifizierst. Also fliegt sein geheimer Teil vom Arbeitsrechner herunter, und zwar genau jetzt, nachdem Backup und Widerrufszertifikat existieren und nicht vorher.
# nur die Unterschlüssel exportieren, ohne den geheimen Hauptschlüssel
gpg --export-secret-subkeys --armor $FPR > subkeys.asc

# das gesamte geheime Material aus dem Alltags-Keyring werfen
gpg --delete-secret-keys $FPR

# und danach ausschließlich die Unterschlüssel zurückholen
gpg --import subkeys.asc
shred -u subkeys.asc
Kontrolliert wird das an einem einzigen Zeichen:
gpg -K
# sec#  ed25519/0x893DE0CDDE986DEB
# ssb   ed25519/0xD788641D8588A674
# ssb   cv25519/0x429D03637892821A
# ssb   ed25519/0x22F2E3234664DDBE
Das Doppelkreuz hinter sec ist der ganze Punkt. Es bedeutet: GnuPG kennt den Hauptschlüssel, hat sein geheimes Gegenstück aber nicht mehr. Signieren, Entschlüsseln und Authentisieren laufen unverändert weiter, dafür sind die Unterschlüssel zuständig. Was nicht mehr geht, ist alles, was die Identität selbst betrifft, also neue Unterschlüssel anlegen, Laufzeiten verlängern, UIDs ergänzen und fremde Schlüssel zertifizieren.
Der geheime Hauptschlüssel liegt ab hier zusammen mit dem Widerrufszertifikat auf verschlüsseltem Wechselmedium. Wenn ich ihn brauche, kommt er ausdrücklich nicht zurück nach ~/.gnupg, sondern in ein temporäres GNUPGHOME, das hinterher wieder verschwindet.
Ein Detail dabei ist wichtig genug für einen eigenen Absatz, weil es sonst still danebengeht: Das Offline-Backup ist ein Schnappschuss. Es entstand oben, bevor der alte Schlüssel gegengezeichnet hat und bevor die Governikus-Zertifizierung da war. Diese Fremdsignaturen hängen am öffentlichen Teil, der im Alltags-Keyring liegt, nicht im Backup. Wer nur das Backup einspielt und dort arbeitet, exportiert hinterher einen Schlüssel, dem genau diese Signaturen fehlen. Also immer beides einspielen:
# aktuellen öffentlichen Stand samt Fremdsignaturen aus dem Alltags-Keyring mitnehmen
gpg --armor --export-options no-export-minimal --export $FPR > /tmp/pub-aktuell.asc

export GNUPGHOME=$(mktemp -d); chmod 700 "$GNUPGHOME"
trap 'rm -rf "$GNUPGHOME"' EXIT HUP INT TERM   # auch bei Abbruch aufräumen
gpg --import /media/offline/secret-key-backup.asc
gpg --import /tmp/pub-aktuell.asc

# hier die Arbeit am Schlüssel, etwa eine Laufzeit verlängern

gpg --armor --export-options no-export-minimal --export $FPR > /tmp/pub-neu.asc
rm -rf "$GNUPGHOME"; unset GNUPGHOME
Danach importierst du die aktualisierte öffentliche Hälfte in den Alltags-Keyring und rollst sie über alle Veröffentlichungskanäle aus. Das ist unbequem. Es soll unbequem sein, denn genau diese Unbequemlichkeit ist der Grund, warum der Hauptschlüssel selten angefasst wird und deshalb schwer zu verlieren ist.
Den alten Schlüssel den neuen gegenzeichnen lassen
Ein weicher Übergang statt einer harten Kante: Der alte Schlüssel bleibt bis zu seinem Ablauf gültig und zertifiziert den neuen. Wer dem alten Schlüssel schon vertraut, bekommt damit einen kryptografischen Pfad zum neuen, ohne mich irgendwo anrufen zu müssen.
gpg --default-key 0x5F279C362EEAB216 --sign-key $FPR
Die externe Zertifizierung über Governikus
Das ist ein eigenes Thema, deshalb hier nur zusammengefasst: Governikus ist nach meinem Stand vom August 2026 der einzige mir bekannte noch aktive Dienst in Deutschland, der OpenPGP-Schlüssel über die Online-Ausweisfunktion zertifiziert. Du schickst deinen öffentlichen Schlüssel hin, weist dich mit dem Personalausweis aus und bekommst eine Zertifizierung mit Level 3 zurück. Die Volksverschlüsselung fällt als Alternative aus, die macht ausschließlich S/MIME nach X.509, erzeugt die Schlüssel selbst und wird ohnehin eingestellt.
Strukturell wichtig für den Rest des Beitrags ist nur ein Punkt: Diese Zertifizierung ist eine Fremdsignatur. Und die Hälfte meiner Veröffentlichungskanäle wirft Fremdsignaturen weg. Warum, steht gleich.
Vier Exporte für vier Aufgaben
Das ist der Teil, den fast alle Anleitungen überspringen, und ausgerechnet hier fallen die echten Entscheidungen. Vier verschiedene Exporte desselben Schlüssels für vier verschiedene Jobs, mit den gemessenen Größen der Artefakte, die tatsächlich ausgeliefert werden:
Artefakt
Befehl
Größe
Inhalt
minimal, ASCII
gpg --armor --export $FPR
16772 B
1 UID plus Foto, 3 Unterschlüssel, 5 Signaturen
vollständig, ASCII
gpg --armor --export-options no-export-minimal --export $FPR
17833 B
zusätzlich 3 Fremdsignaturen, also 8 Signaturen
WKD, binär
gpg --no-armor --export-options no-export-minimal --export $FPR
13108 B
wie vollständig, nur binär
DANE, binär minimal
siehe unten
1298 B
1 UID, kein Foto, 4 Signaturen
Alle vier Befehle habe ich gegen die live ausgelieferten Dateien geprüft, sie reproduzieren die Artefakte byteidentisch, sha256 stimmt jeweils überein. Du kannst sie also so übernehmen.
Und jetzt die fiese Falle. In meiner gpg.conf steht global export-options export-minimal. Export-Optionen summieren sich, sie ersetzen einander nicht. --export-options export-clean hebt export-minimal also nicht auf. Du bekommst weiterhin einen minimalen Export, still und ohne Warnung, mit weggeworfenen Fremdsignaturen. Nur die ausdrückliche Verneinung funktioniert:
gpg --export-options export-clean      --export $FPR | gpg --list-packets | grep -c '^:signature packet:'   # 5, immer noch minimal
gpg --export-options no-export-minimal --export $FPR | gpg --list-packets | grep -c '^:signature packet:'   # 8, korrekt
Das ist genau die Sorte Fehler, bei der du fest davon überzeugt bist, einen Schlüssel mit allen Signaturen veröffentlicht zu haben, während in Wahrheit die eID-Zertifizierung nie das Haus verlassen hat.
Die zweite Stolperfalle beim Export: export-minimal wirft zwar Fremdsignaturen weg, behält aber die Foto-UID. Für den DANE-Record muss auch das Bild raus, sonst wächst der Record von rund einem Kilobyte auf gute zwölf. Dieser Befehl hat den ausgelieferten Record mit 1298 Byte erzeugt:
gpg --no-armor --export-options export-minimal --export-filter keep-uid='mbox = kernel-error@kernel-error.com' --export $FPR > openpgpkey.bin
Zwei Anmerkungen noch zu den Formaten, weil sich in der 2.4er Reihe etwas geändert hat:
--print-dane-recordsgibt es nicht mehr. Der Nachfolger heißt--export-options export-dane.- Verwechsle die beiden Ausgaben aber nicht.
export-daneliefert einen fertigen DNS-Präsentationsblock, also$ORIGIN, Kommentarzeilen und generischeTYPE61-Rdata, bei mir 25642 Byte. Das ist kein binäres Schlüsselmaterial. Zum Lesen ist es praktisch, der ausgelieferte Record entstand aber aus dem binären Export oben plusbase64 -w0 openpgpkey.bin. Beide Wege sind gültige Zonefile-Syntax, RFC 7929 definiert die base64-Präsentationsform und RFC 3597 die generischeTYPE61-Form, BIND frisst beides. Der Einzeiler passte einfach besser in meine bestehende Zone.
Wo der Schlüssel liegt, und warum genau dort
Sieben Kanäle, und jeder existiert aus einem anderen Grund. Das „warum“ ist dabei die interessantere Hälfte:
Kanal
Format
Warum dieser Kanal
keys.openpgp.org
voll hochgeladen, Server wirft Signaturen und Foto weg
der einzige Keyserver, der die Mailadresse validiert, und der, den moderne Clients abfragen
keyserver.ubuntu.com
voll
klassischer SKS-Nachfolger, behält Fremdsignaturen
pgpkeys.eu
voll
zweiter Klassiker, Redundanz
DANE / OPENPGPKEY
minimal binär, 1298 B
Vertrauen hängt an DNSSEC statt an einem Signaturgraphen, muss klein bleiben, es ist ein DNS-Record
WKD advanced
kein eigener Export, CNAME auf wkd.keys.openpgp.org
spiegelt keys.openpgp.org automatisch, lässt sich hier nicht selbst hosten
WKD direct (Apex)
voll binär, 13108 B
selbst gehostet, deshalb die einzige Stelle mit Foto und Fremdsignaturen
security.txt und Direktdownload
voll ASCII, 17833 B
auffindbar für Menschen und für Scanner
Zwei abgeleitete Namen tauchen dabei auf, und die werden regelmäßig falsch gebildet. Beide habe ich unabhängig nachgerechnet, sie stimmen mit dem überein, was ausgeliefert wird:
# WKD: z-base32 des SHA-1 vom lokalen Teil, ASCII-Großbuchstaben vorher klein gemacht
#   sha1("kernel-error") -> z-base32 -> 3gyjbxx9xfdggpkmx5qdd793xy431w5u
gpg --with-wkd-hash -k kernel-error@kernel-error.com

# DANE (RFC 7929): SHA-256 des kanonisierten UTF-8-Lokalteils, auf 28 Oktette gekürzt,
# hex-kodiert, dann ._openpgpkey.<domain>
#   70e1c7d87e825b3aba45e2a478025ea0d91d298038436abde5a4c2d0._openpgpkey.kernel-error.com
Zwei Präzisierungen, damit hier keine Regel steht, die breiter ist als die Spezifikationen: WKD bildet ASCII-Großbuchstaben auf Kleinbuchstaben ab, das ist kein allgemeines Unicode-Lowercasing. Und DANE übernimmt diese Abbildung nicht einfach, RFC 7929 hat seine eigene Kanonisierung des lokalen Teils. Bei mir fallen beide zusammen, weil kernel-error schon reines Kleinbuchstaben-ASCII ist. Genau deshalb ist mir der Unterschied nie begegnet. Wer einen Lokalteil mit Großbuchstaben oder Nicht-ASCII hat, darf die beiden auf keinen Fall gleichsetzen.
Und weil ich schon dabei bin, mich zu blamieren: Bei einem früheren Review habe ich DANE als „fehlt“ markiert, weil ich den z-base32-Namen aus WKD gegen das DNS geprüft habe. Also den falschen Namen. DANE lief die ganze Zeit. Wenn du deinen eigenen Aufbau prüfst, prüfe bitte den Namen, den die jeweilige Spezifikation vorschreibt, und nicht den, den du gerade im Kopf hast. Wie man einen OPENPGPKEY-Record überhaupt in die Zone bekommt und wie man die Zone dafür mit BIND signiert, steht hier im Blog.
Eine Konsequenz aus der Tabelle überrascht die Leute regelmäßig, deshalb schreibe ich sie deutlich hin:
Die Governikus-Zertifizierung ist nur auf den klassischen Keyservern und auf den selbst gehosteten Kopien sichtbar. keys.openpgp.org wirft sie weg, und gpg bevorzugt die WKD-advanced-Methode, die wiederum auf keys.openpgp.org zeigt. Der Kanal, den die meisten Clients benutzen, ist also ausgerechnet der mit den wenigsten Signaturen.
Prüfen wie ein Fremder
Der letzte Schritt in Teil A, und der wichtigste: Hol dir deinen eigenen Schlüssel so, wie es jemand tut, der dich nicht kennt. Einmal pro Suchpfad, jedes Mal in einem frischen Schlüsselbund.
# den Schlüssel holen wie ein Fremder, einmal pro Lookup-Pfad
for m in dane wkd keyserver; do
  GNUPGHOME=$(mktemp -d) gpg --auto-key-locate clear,$m --locate-external-keys kernel-error@kernel-error.com
done

# welche Präferenzen bewirbt der Schlüssel tatsächlich?
gpg --export $FPR | gpg --list-packets | grep -E 'pref-|features'

# welchen Cipher wählt ein Absender wirklich?
gpg --status-fd 1 -d message.gpg | grep DECRYPTION_INFO
Damit endet das Rezept. Ab hier geht es darum, was die Teile bedeuten, und um die Frage, wie sicher der Aufbau am Ende wirklich ist.
Teil B: was das alles bedeutet
Wenn du bis hierher gekommen bist, hast du ein funktionierendes Rezept. Was du noch nicht hast, ist ein Gefühl dafür, warum die Teile so und nicht anders geschnitten sind, und wo der Aufbau trotz allem nachgibt. Genau darum geht es jetzt, und zwar in dieser Reihenfolge: erst die Struktur, dann die Zahlen, dann der Fehler und am Ende die Rechnung ohne Schönfärberei.
Warum ein Hauptschlüssel, der nur zertifiziert
Der Hauptschlüssel hat genau eine Aufgabe: zu sagen, wer zu diesem Schlüssel gehört. Er signiert die UIDs und er signiert die Unterschlüssel. Er signiert nie eine Mail und entschlüsselt nie irgendetwas. Alles Operative ist delegiert:
[C] certify   Identitätsanker. Wird selten benutzt. Eine Kompromittierung ist
              nicht reparierbar, ein Verlust nur über das Offline-Backup.
[S] sign      Signieren im Alltag
[E] encrypt   Entschlüsseln im Alltag
[A] auth      Authentisierung, etwa als SSH-Schlüssel
Der Gewinn: Ein kompromittierter oder ausgedienter Unterschlüssel lässt sich widerrufen und ersetzen, ohne die Identität anzufassen, ohne die gesammelten Fremdsignaturen zu verlieren und ohne den Fingerabdruck zu ändern, der an sieben Stellen veröffentlicht ist. Dass [S] und [E] getrennt sind, hat noch einen zweiten Grund: Sie haben unterschiedliche Lebenszyklen. Einen alten Signaturschlüssel zu vernichten ist harmlos. Einen alten Verschlüsselungsschlüssel zu vernichten heißt, dass du an dein Archiv nicht mehr herankommst.
Das Ganze zahlt sich allerdings nur aus, wenn du auch die Konsequenz ziehst: Der volle Nutzen dieser Aufteilung stellt sich erst ein, wenn der Hauptschlüssel offline liegt. Genau deshalb liegt er hier offline, auf verschlüsseltem Wechselmedium und zusammen mit dem Widerrufszertifikat. Er kommt nur heraus, wenn ein Unterschlüssel verlängert, ersetzt oder widerrufen werden muss, und dann in ein temporäres GNUPGHOME und nicht zurück in den Alltags-Keyring. Auf der Arbeitsmaschine liegen ausschließlich die drei Unterschlüssel. Ein Hauptschlüssel, der nur zertifiziert, aber trotzdem neben dem Mailclient herumliegt, ist am Ende nur Kosmetik.
Der [A]-Unterschlüssel existiert übrigens, ist aber bewusst nicht im gpg-agent für SSH verdrahtet, sshcontrol ist leer. Ich habe ihn erzeugt, um mir die Option offenzuhalten. Mehr ist es im Moment nicht.
Ed25519 und X25519, was die Zahlen bedeuten
- Ed25519 zum Signieren und X25519, in GnuPG als cv25519 bezeichnet, zum Verschlüsseln liegen beide bei rund 128 Bit klassischem Sicherheitsniveau. Das ist vergleichbar mit RSA-3072 und deutlich oberhalb von RSA-2048.
- Sie sind dramatisch kleiner und schneller. Deshalb passt der komplette Schlüssel mit drei Unterschlüsseln, Foto und drei Fremdsignaturen immer noch in 13 KB.
- Curve25519 ist fehlbedienungsresistent entworfen: keine Parameter, die man falsch wählen kann, keine Invalid-Curve-Fallen, deterministische Nonces bei Ed25519. Ein großer Teil der historischen Signatur-Unfälle in der Praxis kam aus genau den Ecken, die diese Kurve wegräumt.
Ein Punkt dazu, den du im Kopf behalten solltest, weil er gleich noch wichtig wird: 128 Bit klassische Sicherheit sind die Obergrenze dieses Schlüssels. Merk dir die Zahl. Sie ist der Grund, warum die AES-Geschichte weiter unten weniger dramatisch ist, als sie zunächst klingt.
Algorithmen-Präferenzen: was sie sind und wer sie liest
Dieses Konzept muss sitzen, sonst funktioniert die Geschichte danach nicht. Vorweg ein Satz, den viele nie gehört haben: Eine OpenPGP-Nachricht ist immer hybrid. Der asymmetrische Teil, also dein Ed25519- und X25519-Material, verpackt ausschließlich einen zufällig erzeugten symmetrischen Sitzungsschlüssel. Die eigentlichen Nutzdaten verschlüsselt ein symmetrisches Verfahren, in der Regel AES. Der Fehler, um den es gleich geht, saß in dieser symmetrischen Hälfte.
Ein OpenPGP-Schlüssel trägt nämlich nicht nur öffentliche Schlüssel spazieren. Die Selbstsignatur jeder UID enthält Subpakete, die ankündigen, was der Besitzer verarbeiten kann:
hashed subpkt 11 (pref-sym-algos:  9 8 7)      AES256, AES192, AES128
hashed subpkt 21 (pref-hash-algos: 10 9 8)     SHA512, SHA384, SHA256
hashed subpkt 22 (pref-zip-algos:  2 3 1 0)    ZLIB, BZIP2, ZIP, unkomprimiert
hashed subpkt 34 (pref-aead-algos: 2)          OCB, fehlt auf diesem Schlüssel
hashed subpkt 30 (features: 05)                Feature-Bits, siehe unten
hashed subpkt 23 (keyserver preferences: 80)   "no-modify"
Das features-Oktett ist die Stelle, an der ich mich in meinen eigenen Notizen vertan hatte, deshalb hier die Dekodierung. In der Linie, die GnuPG 2.4 implementiert, bedeuten die Bits des ersten Oktetts:
0x01  SEIPD-v1 mit Modification Detection Code (MDC)
0x02  AEAD
0x04  Unterstützung für das v5-Schlüssel- und Fingerabdruckformat
features 05 ist also 0x01 + 0x04, das heißt MDC und kein AEAD. features 07 wäre 0x01 + 0x02 + 0x04, und genau das bekommt ein Schlüssel, den GnuPG 2.4 mit Standardeinstellungen erzeugt. Der kaputte Zustand war features 04, also 0x04 ganz allein: weder MDC noch AEAD angekündigt.
Eine Versionsfußnote gehört dazu: Diese Bitbelegung und das Subpaket 34 stammen aus der LibrePGP-Linie, die GnuPG 2.4 umsetzt. RFC 9580 hat beides geändert, dort sind die AEAD-Präferenzen in Subpaket 39 umgezogen und das Feature-Modell wurde umgebaut. Diese Spaltung kommt weiter unten noch einmal zurück.
Wenn dir jemand etwas verschlüsselt, liest dessen GnuPG deine Präferenzliste und wählt daraus das stärkste Verfahren, das beide können. Das ist der ganze Mechanismus. Daraus folgen zwei Dinge, die den meisten Leuten gegen den Strich gehen:
- Deine eigenen
personal-cipher-preferencesschützen dich nicht. Die bestimmen, was du verschickst. Was Leute dir schicken, bestimmt allein das, was dein veröffentlichter Schlüssel ankündigt. - Die Präferenzen stehen in einer Signatur. Sie zu ändern heißt, die Selbstsignatur neu auszustellen. Und damit ist jede veröffentlichte Kopie deines Schlüssels veraltet, bis du sie erneuerst. Bei mir sind das sieben Kanäle und eine Änderung an der DNS-Zone.
Und wenn ein Schlüssel gar nichts ankündigt? Dann greift der Rückfall. RFC 4880 schreibt dafür 3DES vor, den verpflichtend zu implementierenden Algorithmus. Moderne GnuPG-Versionen landen dort allerdings nicht mehr: Seit der 2.3er Reihe verschlüsselt gpg grundsätzlich nicht mehr mit 64-Bit-Blockchiffren, dafür müsstest du ausdrücklich --allow-old-cipher-algos setzen. Der Rückfall endet deshalb bei AES-128. Nicht kaputt, aber eben auch nicht das, was der Schlüssel bekommen sollte.
Der Defekt, gemessen
Ein x-beliebiger Absender, der meinem brandneuen Schlüssel etwas verschlüsselt, sah das hier:
gpg: WARNING: cipher algorithm AES not found in recipient preferences
gpg: AES.CFB encrypted data
[GNUPG:] DECRYPTION_INFO 2 7 0        # 7 = AES128
Derselbe Absender, wenn er dem Schlüssel von 2023 schreibt, den der neue gerade ablöst:
[GNUPG:] DECRYPTION_INFO 2 9 0 # 9 = AES256
Der neue Schlüssel hatte überhaupt keine pref-sym-algos, keine pref-hash-algos und keine pref-zip-algos, dazu features 04 statt 05. Er wurde also schwächer angesprochen als sein Vorgänger, lautlos, und der einzige Hinweis darauf erschien auf einem Terminal, das jemand anderem gehört.
Die Ursache, und eine Korrektur an mir selbst
In meinen Arbeitsnotizen stand als Ursache: „mit einer --batch --gen-key-Parameterdatei ohne Preferences:-Zeile gebaut“. Das ist falsch. Eine Parameterdatei ohne diese Zeile erzeugt völlig ordentliche Präferenzen aus den eingebauten Defaults von GnuPG. Nachgeprüft, es kommt das hier heraus:
pref-sym-algos: 9 8 7 2 · pref-aead-algos: 2 · pref-hash-algos: 10 9 8 11 2 · features: 07
Die echte Ursache saß in der gpg.conf. Ich habe die Juli-Konfiguration in einem Wegwerf-Schlüsselbund nachgestellt, der Defekt war sofort wieder da. Danach habe ich die Datei halbiert, bis eine einzige Zeile übrig blieb:
Konfiguration im Test
Ergebnis
Juli-gpg.conf, unverändert
features: 04, gar keine pref-*
ohne disable-cipher-algo 3DES
pref-sym-algos: 9 8 7 2, features: 07
ohne alle disable-cipher-algo-Zeilen
pref-sym-algos: 9 8 7 2, features: 07
ohne cipher-algo AES256
weiterhin kaputt, features: 04
nur disable-cipher-algo 3DES vorhanden
kaputt, features: 04
disable-cipher-algo 3DES plus explizite Preferences:-Zeile
sauber, pref-sym-algos: 9 8 7, features: 05
disable-cipher-algo 3DES ist also notwendig und hinreichend, um den Defekt auszulösen. Eine Zeile, mehr nicht.
Der Mechanismus dahinter ist die eigentliche Pointe des ganzen Beitrags. 3DES ist in OpenPGP der verpflichtend zu implementierende Algorithmus, und in der Standardliste steht er auch sichtbar drin: pref-sym-algos: 9 8 7 2 endet auf der 2, und die 2 ist 3DES. Nimmst du GnuPG diesen einen Algorithmus lokal weg, verschwindet nicht nur er aus der Liste, sondern die Liste als Ganzes.
Beim Warum bleibe ich vorsichtig. Dass GnuPG intern keine gültige Liste mehr konstruieren kann und deshalb gar keine schreibt, ist die naheliegende Erklärung, beweisen lässt sie sich von der Kommandozeile aus nicht. Belegt ist der Auslöser, nicht der Code-Pfad dahinter. Der Effekt selbst ist dagegen eindeutig: Die Härtungszeile hat nicht einen schwachen Algorithmus aus der Liste entfernt, sie hat die komplette Liste entfernt. Und damit dafür gesorgt, dass Absender zurückfallen, und zwar auf etwas Schwächeres als das, was ich gerade weghärten wollte.
Das Labor zum Selbernachbauen
Zwei Minuten, kein echter Schlüssel wird angefasst, alles passiert in Wegwerf-Verzeichnissen unter /tmp. Wenn du mir nicht glaubst, ist das hier der schnellste Weg, es selbst zu sehen:
SP=$(mktemp -d)
mk() {  # $1 = Name, $2 = bad|good
  export GNUPGHOME="$SP/$1"; mkdir -p "$GNUPGHOME"; chmod 700 "$GNUPGHOME"
  [ "$2" = bad ] && echo "disable-cipher-algo 3DES" > "$GNUPGHOME/gpg.conf"
  cat > "$SP/p.txt" <<EOF
Key-Type: eddsa
Key-Curve: Ed25519
Key-Usage: sign
Subkey-Type: ecdh
Subkey-Curve: cv25519
Subkey-Usage: encrypt
Name-Real: Demo $1
Name-Email: $1@example.invalid
Expire-Date: 1y
%no-protection
%commit
EOF
  gpg --batch --gen-key "$SP/p.txt" 2>/dev/null
  gpg --export -a "$1@example.invalid" > "$SP/$1.asc"
}
mk nopref bad
mk withpref good

export GNUPGHOME="$SP/sender"; mkdir -p "$GNUPGHOME"; chmod 700 "$GNUPGHOME"
echo "auto-key-locate local" > "$GNUPGHOME/gpg.conf"
gpg -q --import "$SP"/*.asc
echo hi > "$SP/m.txt"
for r in nopref withpref; do
  gpg --trust-model always --yes -e -r "$r@example.invalid" -o "$SP/$r.gpg" "$SP/m.txt"
  printf '%-9s ' "$r:"
  GNUPGHOME="$SP/$r" gpg -q -d "$SP/$r.gpg" 2>&1 | grep -i 'encrypted data'
done
Bei mir kommt das hier heraus, und die eine Zeile Unterschied ist der ganze Defekt:
nopref:   gpg: WARNING: cipher algorithm AES not found in recipient preferences
          gpg: AES.CFB encrypted data
withpref: gpg: AES256.OCB encrypted data
Die Reparatur
Der Fix selbst ist unspektakulär, ein einziger Befehl im Editiermodus. Weil setpref die Selbstsignatur neu ausstellt, braucht er den Hauptschlüssel. Das Ganze läuft also einmal im temporären GNUPGHOME von weiter oben, mit dem Offline-Schlüssel und dem aktuellen öffentlichen Stand:
gpg --edit-key $FPR
> setpref AES256 AES192 AES SHA512 SHA384 SHA256 ZLIB BZIP2 ZIP Uncompressed
> y
> save
Danach steht da pref-sym 9 8 7, pref-hash 10 9 8, pref-zip 2 3 1 0 und features 05. Der Fingerabdruck bleibt unverändert, und die Governikus-Zertifizierung, die Gegensignatur des alten Schlüssels, die Foto-UID und sämtliche Ablaufdaten überleben. Das schreibe ich so ausdrücklich hin, weil viele Leute Angst vor setpref haben und glauben, es beschädige den Schlüssel. Tut es nicht. Was es tut: Es stellt die Selbstsignatur neu aus. Und damit müssen anschließend alle sieben Veröffentlichungskanäle aufgefrischt werden.
Zur Sicherheit gleich hinterher: default-preference-list in der gpg.conf festgenagelt, und die disable-cipher-algo-Zeilen sind endgültig raus.
Wie schlimm war es wirklich?
Hier will ich ehrlich sein statt dramatisch, sonst wird das hier auch nur wieder eine von diesen „ich habe einen Bug gefunden“-Geschichten.
AES-128 statt AES-256 ist real, aber überschaubar. AES-128 ist nicht gebrochen, es gibt keinen praktischen Angriff darauf. Und erinnere dich an die Zahl von weiter oben: Der asymmetrische Teil dieses Schlüssels liefert ohnehin rund 128 Bit klassische Sicherheit. Gemessen an der reinen Schlüsselsuche war AES-128 also nicht das schwächste Glied in der Kette, es hat lediglich mit dem Rest gleichgezogen. Über Implementierungsfehler, Seitenkanäle oder Protokollschwächen sagt dieser Vergleich nichts. Die faire Einordnung lautet: Das war ein Hygiene- und Signalisierungsfehler, keine ausnutzbare Schwachstelle. Bemerkenswert ist er, weil er lautlos war, automatisch passierte und von einer Härtungsmaßnahme verursacht wurde.
Das fehlende MDC-Bit sah schlimmer aus, als es war. features 04 heißt, dass das Bit 0x01 fehlte, mit dem ein Schlüssel Modification Detection ankündigt. Auf dem Papier lädt das einen Absender dazu ein, auf ein Paket ohne Integritätsschutz zurückzufallen, und das ist die Ecke, aus der EFAIL kam. Gemessen kam aber das hier heraus:
[GNUPG:] DECRYPTION_INFO 2 7 0
[GNUPG:] GOODMDC
Ein Absender mit GnuPG 2.4.x in Standardkonfiguration hat trotz des fehlenden Bits ein integritätsgeschütztes SEIPD-v1-Paket erzeugt und GOODMDC gemeldet. MDC ist dort schlicht immer an. Herauskommen aus dem Integritätsschutz muss man in dieser Version aktiv wollen, etwa über --rfc2440, das ausdrücklich den alten Modus ohne MDC erzeugt. Die tatsächliche Integritätslücke gegenüber einem 2.4.x-Absender mit Standardeinstellungen war damit null.
Diese Aussage gilt exakt so weit wie die Messung und keinen Meter weiter. Über andere Implementierungen oder ältere GnuPG-Versionen sagt sie nichts, und genau dort könnte ein fehlendes MDC-Signal im Prinzip sehr wohl noch eine Rolle spielen. „Kein aktueller Absender ist betroffen“ wäre schlicht gelogen, und irgendwer würde es nachprüfen.
Was wirklich Alarm verdient, ist keines von beiden für sich, sondern die Art des Versagens. Ein Schlüssel kann strukturell perfekt sein und trotzdem still auf den nackten Rückfallwert heruntergehandelt werden, ohne dass irgendwer etwas davon mitbekommt. Die einzige Diagnose erscheint auf einer Maschine, die dir nicht gehört. Weder gpg --list-keys noch --check-sigs noch irgendeine Keyserver-Seite zeigt dir das. Du musst dir Signatur-Subpakete ansehen, und das macht praktisch niemand.
Ein Punkt bleibt offen: AEAD
Der reparierte Schlüssel steht bei features 05 und hat keine pref-aead-algos. Gemessen bedeutet das:
AES256.CFB encrypted data      # reparierter Schlüssel, features 05
AES256.OCB encrypted data      # frisch erzeugter Schlüssel, features 07 plus pref-aead-algos: 2
setpref hat das MDC-Bit zurückgeholt, aber nie eine AEAD-Ankündigung ergänzt, weil der Schlüssel aus dem kaputten Zustand heraus repariert und nicht neu erzeugt wurde. Nachrüsten ginge, setpref … OCB liefert pref-aead-algos: 2 und features 07, auch das habe ich geprüft.
Ich lasse es trotzdem so. AES256-CFB mit MDC ist solide. Vor allem aber ist AEAD genau die Stelle, an der OpenPGP derzeit auseinanderläuft: Das AEAD von GnuPG 2.4 folgt der LibrePGP-Linie, RFC 9580 spezifiziert eine andere Konstruktion namens SEIPD v2. AEAD auf einem breit veröffentlichten Schlüssel anzukündigen bringt heute eine marginale Verbesserung und ein echtes Interoperabilitätsrisiko. Wer sich für die andere Baustelle im selben Themenfeld interessiert: Was in einem modernen Handshake steckt, habe ich am Beispiel X25519MLKEM768 auseinandergenommen. Dasselbe Argument gilt übrigens für force-ocb in meiner lokalen Konfiguration, das betrifft nur, was ich selbst verschicke, und ist eine bewusst etwas vorwärtsgewandte Entscheidung.
Ehrliche Gesamteinschätzung
- Die Kryptografie ist in Ordnung. Ed25519, X25519, SHA-512 und AES-256 sind eine moderne, unaufgeregte Auswahl ohne bekannte praktische Schwächen, bei rund 128 Bit klassischer Sicherheit.
- Die Struktur ist besser als der Durchschnitt. Hauptschlüssel nur zum Zertifizieren, getrennte Unterschlüssel, begrenzte Laufzeit von fünf Jahren, vorab erzeugtes Widerrufszertifikat und ein Backup, das nachweislich wiederherstellbar ist.
- Das schwächste Glied ist kein Algorithmus. Es ist die Tatsache, dass die drei Alltags-Unterschlüssel auf einer dauerhaft laufenden Arbeitsmaschine liegen. Wer diese Maschine und die Passphrase bekommt, erzeugt bis zum Widerruf vollgültige Signaturen in meinem Namen und liest mein Archiv mit. Nach außen ist er also erst einmal ich. Was er nicht bekommt, ist der Identitätsanker: keine neue UID zertifizieren, keinen neuen Unterschlüssel binden, und der Fingerabdruck bleibt meiner. Ein kompromittierter Unterschlüssel fliegt raus und wird ersetzt, die Identität überlebt. Eine Smartcard würde den Rest weiter verkleinern, weil sich Schlüsselmaterial von der Karte nicht kopieren lässt. Sie löst es nicht: Steckt die Karte und ist sie entsperrt, wird eben auf der Karte signiert. Auf der Liste steht sie trotzdem.
- Das Vertrauen in die Bindung ist geschichtet, nicht absolut. DNSSEC-signiertes DANE und selbst gehostetes WKD sind stark. Die Governikus-Zertifizierung ist die einzige echte Namens-Bindung. Das klassische Web of Trust trägt praktisch nichts mehr bei, die persönlichen Signaturen auf dieser Identität hängen an einem Schlüssel von 2011.
- Post-Quantum: bewusst nicht adressiert. GnuPG 2.4.4 kann kein PQC, und die PQC-Arbeit in OpenPGP steckt noch im Entwurfsstadium mit praktisch keiner Interoperabilität. Curve25519 bietet gegen einen kryptografisch relevanten Quantencomputer keinerlei Widerstand, „heute sammeln, später entschlüsseln“ trifft also auf alles zu, was heute an diesen Schlüssel verschlüsselt wird. Ein hybrider Unterschlüssel lässt sich später ergänzen, ohne den Schlüssel neu zu bauen. Das ist eine der Auszahlungen des Unterschlüssel-Aufbaus von oben.
Was man daraus mitnimmt
Vier Punkte, und die gelten weit über OpenPGP hinaus:
- Härtung kann schwächen. Einen verpflichtenden Basisalgorithmus zu entfernen hat die Verhandlung nicht verengt, sondern zerstört. Bevor du etwas abschaltest, das eine Spezifikation vorschreibt, sieh nach, was die Maschinerie drumherum macht, wenn es fehlt.
- Prüfe das Artefakt, nicht den Befehl.
gpg --batch --gen-keyist mit Rückgabewert 0 durchgelaufen und hat einen wunderschön aussehenden Schlüssel erzeugt. Sichtbar war der Defekt ausschließlich in--list-packets. - Konfiguration und Schlüssel sind nicht unabhängig. Der Schlüssel hat einen Defekt dauerhaft von der Konfiguration geerbt, die in den fünfzehn Sekunden aktiv war, in denen er entstand.
- Manche Defekte sieht man nur von außen. Das Symptom erschien auf dem Terminal des Absenders. Teste deinen eigenen Schlüssel so, wie ein Fremder ihn benutzt. Genau dafür ist die Schleife mit
mktemp -dund--locate-external-keysweiter oben da.
Und die Kurzfassung für alle, die nur bis hierher gescrollt haben: Ein moderner Schlüssel ist nicht automatisch ein korrekt konfigurierter Schlüssel. Der Unterschied steckt in Signatur-Subpaketen, die dir kein einziges Standardwerkzeug von sich aus zeigt.
Siehe auch
- Keyoxide: den OpenPGP-Schlüssel an Online-Identitäten binden, vier grüne Haken und ein rotes Kreuz
- Der sichere GPG-Schlüssel
- OPENPGPKEY: GPG-Schlüssel direkt im DNS veröffentlichen
- DNSSEC einrichten: Zonen signieren mit BIND
- DNSSEC und DANE: TLS-Zertifikate mit TLSA-Records absichern
- Volksverschlüsselung wird eingestellt
- X25519MLKEM768 zerlegt: was in einem Post-Quantum-Handshake wirklich steckt
- GPG: E-Mails signieren und verschlüsseln mit GnuPG
Wenn du deinen eigenen Schlüssel gerade nachgeprüft hast und dort etwas anderes steht als erwartet, oder wenn ich mich irgendwo irre, dann dürft ihr mich sehr gerne fragen.
Censys IOC Investigator closed beta launches August 10. Give it an indicator, a bulk list, or a raw intel report — it runs pivots, history checks, and host profiling in parallel across the Censys Internet Map, then returns ranked findings with the evidence and source queries attached.
This started as internal tooling Censys ARC researchers built to scale their own investigations. That's what powers it today, the same process, same Internet intelligence, now available in the platform.
https://censys.com/blog/introducing-censys-ioc-investigator/
⋅ Arch Linux AUR Under Another Wave Of Malicious Packages, Package Adoptions Halted
− https://www.phoronix.com/news/Arch-Linux-AUR-Adoptions-Halted
Good morning, folks.
We're observing an intensifying set of overlapping campaigns targeting Okta and M365 credentials to facilitate enterprise data exfiltration and ransom. I've pulled some initial thoughts together over at @ifin as well as a refined CSV of 133 suspect domains.
#threatintel #infosec #cybersecurity
Cohesive writeup: https://discourse.ifin.network/t/newly-observed-vishing-phishing-campaign-targeting-retail-finance-fintech-more/702


 🍵
 [
Anybody else get signed out of their #Sony #PlayStation account recently on their PS, and then get told when trying to sign back in that their account has been locked and they need to change their password?
I don't know of any reason why my account would have been locked. I am wondering if there is a new security incident that they haven't disclosed yet.
#infosec
The following #HardenedBSD quarterly branches have been updated:
- 15-STABLE:
quarterly/hardened/15-stable/main-2026q3 - 16-CURRENT:
quarterly/hardened/current/master-2026q3
I'll kick off new builds tonight before going to bed.
The new #HardenedBSD 2026q3 builds have been published for both 16-CURRENT and 15-STABLE. This update includes the security fixes from yesterday.
The full report is available this fall. Pre-register to get it as soon as it publishes.
https://censys.com/blog/state-of-the-internet-2026-preview/ #CensysARC #infosec #threatintelligence #AIrisk #exposuremanagement
Today is #FreeBSD Security Advisory day. I will cherry-pick the fixes into the relevant #HardenedBSD quarterly branches today.
I will probably kick off new builds either tomorrow (Thursday) or Saturday.
Portmaster: a free and open-source Application Firewall for Windows and Linux. Monitor every Network Connection on your Computer and set per-application Rules for what to block - Project by IVPN #Infosec #Network https://safing.io/
I got a notice I could get 2 years of identity monitoring from Kroll due to a breach with U of MN. I see that Kroll is a pretty large firm, but I also found a lot of people online with negative comments about Kroll and saying just locking/freezing your credit monitoring is the best thing you can do. I've already done that a long time ago. Any thoughts on Kroll or the usefulness of giving them identifying data about myself through their online enrollment form? I'm leaning against it. #privacy #infosec
PS:
LAST #BANKING #INFOSEC QUESTION
4) what’s up with banks using automated phone operators that ask for your #socialSecurity number AND bank account number. aren’t they supposed to NOT make it easy for 3rd parties to get that information? why are they demanding it to take a phone call they are obligated, by law, to answer?
these questions obviously apply only to the United States.
⋅ Microsoft Defender for Endpoint Update Leaves Linux Servers Unprotected After Reboot
− https://cybersecuritynews.com/defender-for-endpoint-update-linux/
A QUESTION TO #INFOSEC TOOTERS
had a friend call me about suspicious emails from their bank. they didn't respond but checked their accounts with the bank’s app. they saw transactions they didn't do but that were marked as done thru the app.
they wanted to know what to do. i told them:
1. call whichever fraud/stolen bank card number they found on the website immediately.
2. freeze the app but don’t uninstall yet
3. go to the bank immediately monday
they did so and called with updates… 🧵
Sont forts ces ricains (non) !
⋅ Un fabricant d'alarmes auto expose 2,2 millions de véhicules à un vol par Bluetooth
Plexfiltration update: the AI work zone compliance tool has started emailing me thousands of pictures from a (I think) Saudi industrial facility again, to my internaluser.com domain. #infosec
Alt...
some security camera still showing a group of people in a parking lot in front of a stop sign
🚨 U.S. folks. There is one day left to comment on the FCC proposed rule to eradicate anonymity on all phone lines!
If they pass this rule government ID, physical address, and alternative phone number will be required for every new phone line. Anonymous phone lines and burner phones will cease to exist. That means no connected privacy via cellular at protests.
** Please add your comment! **
For the first field (proceedings) use these two:
17-59 and 02-278
This is a great list of tips for improving your Signal privacy from @yaelwrites.
I found this part especially meaningful:
“Turning off biometrics makes it annoying to use your phone…If that’s you, remember that both Android and iOS have a quick lockout that forces a passcode and disables biometrics until you re-enter it: on iPhone, hold the side + volume button until the power-off screen appears, then cancel; on most Androids, hold power and tap Lockdown.”
https://blog.yaelwrites.com/how-to-keep-the-feds-out-of-your-signal-messages
Phantomdrive: an open source encrypted USB drive with a stealth mechanism to hide its second partition - Firmware and hardware (PCB) available on GitHub - Project by Ryan Walker #DIY #Infosec #Privacy https://rootkitlabs.com/2026/06/22/I%27m-Building-a-Secure-USB-Drive/
⋅ Russian Espionage Group Exploited Zimbra Zero-Day to Steal Mail and 2FA Codes
− https://thehackernews.com/2026/07/russian-espionage-group-exploited.html
Hot take:
I hate how all these articles talk about how OpenAI’s clanker “broke out” and attacked Hugging Face.
No, OpenAI’s dog slipped its chain because they don’t know what the hell they’re doing, and it bit another dog.
#AI #SlopPocalypse #FuckAI #Infosec #cybersecurity
Alt...
Little dog biting a person’s finger
🚨 CRITICAL: WordPress Core "wp2shell" RCE
A single anonymous HTTP request can lead to Remote Code Execution on vulnerable WordPress Core installations.
⚠️ No plugins.
⚠️ No themes.
⚠️ No authentication required.
Tracked as:
🔴 CVE-2026-63030 (REST API Batch Route Confusion → RCE)
🔴 CVE-2026-60137 (Facilitated SQL Injection)
Affected versions
• WordPress 6.9.0–6.9.4
• WordPress 7.0.0–7.0.1
✅ Update immediately to WordPress 6.9.5 or 7.0.2. Due to the severity, WordPress has enabled forced automatic security updates for affected installations.
🔗 Full technical analysis:
https://thecybersecguru.com/news/wordpress-core-rce-wp2shell/
#WordPress #WordPressSecurity #wp2shell #CVE202663030 #CVE202660137 #RCE #RemoteCodeExecution #SQLInjection #RESTAPI #CyberSecurity #InfoSec #WebSecurity #WebsiteSecurity #PatchNow #ThreatIntelligence #BlueTeam #SOC #Linux #PHP #ZeroDay #SecurityResearch #SysAdmin #DevSecOps
⋅ L'ANTS piratée à cause d'une faille basique et 19 millions de Français en font les frais, une fois de plus !
🤦♂️