Search results for tag #linux

Nantes: Repair Café numérique + Install Party, Le vendredi 13 novembre 2026 de 14h00 à 18h00. https://www.agendadulibre.org/events/36100 #nantes #recyclage #repairCafé #atelier #installParty #linux #logicielsLibres #gnuLinux #windows10 #aLaMaisonDuLibre #adieuWindows
Six German States Choose Nextcloud-Based Collaboration for Schools
Schools in six German states gain access to a Nextcloud-based collaboration platform hosted by IONOS under a four-year agreeme...
#collaboration #file-sharing #linux-&-open-source-news #nextcloud #software
https://linuxiac.com/six-german-states-choose-nextcloud-based-collaboration-for-schools/

Alt...
Six German States Choose Nextcloud-Based Collaboration for Schools

Affinity comes to Linux, Proton explains recent issues, macOS apps run on Linux | Linux Weekly News
Timestamps:
00:00 Intro
00:38 Sponsor: Internxt
02:43 Affinity confirms Linux version is coming
04:33 Proton apologizes, publishes Al manifesto
08:10 Cutefish runs native macOS apps now
11:20 SUSE to let go of 10% of their workforce
13:24 Fedora 45 released
14:56 Linux Mint shows more of their new apps
17:08 OpenAl found about 1000 flaws in the kernel
19:07 Nvidia drivers update with better Wayland support
20:23 Discord ditches electron for their client, for Rust
21:46 News publishers sue Brave for selling heir content to Al providers
23:37 Macs get their Apple Silicon Proton in the form of Hadron
25:55 Sponsor: Tuxedo Computers
Links
Affinity confirms Linux version is coming
omgubuntu.co.uk/…/affinity-linux-release-confirme…
Proton apologizes, publishes Al manifesto
techradar.com/…/proton-apologizes-to-community-af…
Cutefish runs native macOS apps now
cutefish.org/blog/running-mac-apps/
cutefish.org/blog/mac-apps-first-milestone/
SUSE to let go of 10% of their workforce
www.theregister.com/software/2026/11/…/5306950
Fedora 45 released
fedoramagazine.org/announcing-fedora-linux-45/
Linux Mint shows more of their new apps
OpenAl found about 1000 flaws in the kernel
www.phoronix.com/news/OpenAI-948-Linux-LPE-Bugs
Nvidia drivers update with better Wayland support
9to5linux.com/nvidia-620-linux-graphics-driver-re…
Discord ditches electron for their client, for Rust
theverge.com/…/discord-ditching-electron-web-app
News publishers sue Brave for selling heir content to Al providers
techcrunch.com/…/new-york-times-and-other-outlets…
Macs get their Apple Silicon Proton in the form of Hadron
 Haack's Networking
🔗 https://content.haacksnetworking.org/w/ddXeefRJ8rw9zeUZRiiRg3
✍️ We go live at around 10am UTC-07. Today's topics and tasks are:
1) Updating Roundcube on all instances
2) Look at Round 1 scores
3) update all other servers
4) Add AI clauses to TOS/Privacy
🎶 Today's music will be a 40 track KISS playlist I made. It is comprised entirely of music from 1973 - 1995, nothing after.
🔗 https://gnulinux.studio/share/dSCLHqpka1
#sysadmin #gnulinux #debian #linuxstreaming #linux #gnulinux #freesoftware #opensource #selfhosted #music #stream #streaming #floss #music
LiberNT : ni Windows, ni Linux, qu’est-ce que cet OS open source ? https://www.it-connect.fr/libernt-test-os-libre-windows-11/ #Logiciel-OS #OpenSource #Windows11 #Linux

Dateien, Verzeichnisse und Links unter Linux erstellen
Eine Notizdatei anlegen, eine Projektstruktur vorbereiten oder einen praktischen Verweis auf ein Verzeichnis erstellen: Solche Aufgaben gehören zum Linux-Alltag. Die grundlegenden Werkzeuge dafür sind touch, mkdir und ln. Entscheidend ist, ihre Aufgaben auseinanderzuhalten: touch kann leere Dateien anlegen, mkdir erstellt Verzeichnisse und ln erzeugt zusätzliche Dateinamen oder symbolische Verweise. Besonders bei Links lohnt es sich, das Prinzip hinter dem Befehl zu verstehen. Dateien mit […] [SENSITIVE CONTENT]
Eine Notizdatei anlegen, eine Projektstruktur vorbereiten oder einen praktischen Verweis auf ein Verzeichnis erstellen: Solche Aufgaben gehören zum Linux-Alltag. Die grundlegenden Werkzeuge dafür sind touch, mkdir und ln.
Entscheidend ist, ihre Aufgaben auseinanderzuhalten: touch kann leere Dateien anlegen, mkdir erstellt Verzeichnisse und ln erzeugt zusätzliche Dateinamen oder symbolische Verweise. Besonders bei Links lohnt es sich, das Prinzip hinter dem Befehl zu verstehen.
Dateien mit touch erstellen
Mit touch legst du eine leere Datei an, sofern sie noch nicht existiert:
touch notizen.txtDu kannst auch mehrere Dateien gleichzeitig erstellen:
touch aufgaben.txt ideen.txt termine.txtDie Dateien entstehen im aktuellen Arbeitsverzeichnis. Alternativ kannst du einen Pfad angeben:
touch ~/Dokumente/notizen.txtDas übergeordnete Verzeichnis muss bereits existieren. touch erstellt keine fehlenden Verzeichnisse.
Was passiert, wenn die Datei schon existiert?
Der eigentliche Zweck von touch ist das Aktualisieren von Zeitstempeln. Existiert die Datei bereits, bleiben ihre Inhalte erhalten; standardmäßig werden Zugriffs- und Änderungszeit aktualisiert. touch leert eine vorhandene Datei also nicht.
touch notizen.txtDieser Befehl bedeutet deshalb je nach Ausgangslage:
- Die Datei existiert nicht: Eine leere Datei wird erstellt.
- Die Datei existiert: Ihre Zeitstempel werden aktualisiert.
Mit -c unterbindest du das Anlegen fehlender Dateien:
touch -c notizen.txtSo bearbeitet touch nur eine bereits vorhandene Datei.
Dateien direkt mit Inhalt anlegen
Eine leere Datei ist nicht immer das Ziel. Möchtest du sofort Text hineinschreiben, kannst du eine Ausgabe in eine Datei umleiten. Dafür ist kein vorheriges touch nötig.
Eine Zeile mit echo schreiben
echo 'Meine erste Notiz unter Linux.' > notizen.txtecho erzeugt die Textausgabe, und die Shell leitet sie mit > in die Datei um. Existiert die Datei noch nicht, wird sie angelegt. Existiert sie bereits, wird ihr bisheriger Inhalt normalerweise ersetzt.
Der Unterschied zwischen > und >> ist deshalb wichtig:
Umleitung
Wirkung
>
Datei erstellen oder bisherigen Inhalt ersetzen
>>
Datei erstellen oder Text am Ende anhängen
Eine weitere Zeile hängst du so an:
echo 'Eine weitere Notiz.' >> notizen.txtAchte bei > besonders auf den Zielpfad: Die Umleitung kann vorhandene Inhalte überschreiben, ohne vorher nachzufragen.
Mehrere Zeilen mit einem Here-Document schreiben
Für einen mehrzeiligen Text eignet sich ein Here-Document:
cat > notizen.txt <<'EOF'
Projekt: Linux-Grundlagen

Aufgaben:
- Verzeichnisstruktur vorbereiten
- Notizen sammeln
- Links ausprobieren
EOF
Alles zwischen der ersten Zeile und dem abschließenden EOF wird als Eingabe an cat übergeben und in die Datei geschrieben. Der Abschlussmarker muss hier allein und ohne zusätzliche Leerzeichen in seiner Zeile stehen. Durch die Anführungszeichen in <<'EOF' werden beispielsweise Variablen wie $HOME im Text nicht ausgewertet. Auch hier ersetzt > einen vorhandenen Dateiinhalt.
Verzeichnisse mit mkdir erstellen
mkdir steht für „make directory“ und legt Verzeichnisse an:
mkdir ProjekteMehrere Verzeichnisse kannst du in einem Aufruf erstellen:
mkdir Dokumente Bilder SkripteAuch absolute und relative Pfade sind möglich:
mkdir ~/Projekte/linux-laborOhne zusätzliche Optionen müssen die übergeordneten Verzeichnisse bereits vorhanden sein. Außerdem meldet mkdir einen Fehler, wenn der gewünschte Name schon existiert.
Ganze Verzeichnisstrukturen mit mkdir -p
Mit -p legt mkdir fehlende übergeordnete Verzeichnisse gleich mit an:
mkdir -p ~/Projekte/linux-labor/notizenFalls nötig, entstehen dabei nacheinander Projekte, linux-labor und notizen. Bereits vorhandene Verzeichnisse werden akzeptiert und bleiben erhalten. Das macht mkdir -p besonders praktisch für wiederholt ausgeführte Vorbereitungen und Skripte.
Mehrere Unterverzeichnisse kompakt vorbereiten
In Bash kannst du die Klammererweiterung verwenden:
mkdir -p ~/Projekte/linux-labor/{notizen,skripte,daten}Die Shell erweitert den Ausdruck zu drei Pfaden. mkdir erhält diese anschließend als einzelne Argumente. Die geschweiften Klammern sind also eine Funktion der Shell, nicht von mkdir.
Die gewünschte Struktur:
linux-labor/
├── daten/
├── notizen/
└── skripte/
Links verstehen: Keine gewöhnlichen Kopien
Ein Link ist nicht einfach eine zweite, unabhängige Kopie einer Datei. Linux unterscheidet zwei grundlegende Arten:
- Ein harter Link ist ein weiterer Name für dieselbe Datei.
- Ein symbolischer Link ist eine eigene Datei, die einen Pfad zu einem Ziel enthält.
Diese Unterscheidung erklärt, warum sich die beiden Linktypen beim Verschieben, Löschen und Bearbeiten unterschiedlich verhalten.
Symbolische Links mit ln -s erstellen
Ein symbolischer Link – auch Symlink oder Softlink genannt – verweist über einen gespeicherten Pfad auf eine Datei oder ein Verzeichnis. Er kann auch auf ein Ziel in einem anderen Dateisystem zeigen.
Die Grundform lautet:
ln -s ZIEL LINKNAMEEin Beispiel für eine Datei:
ln -s notizen.txt notizen-link.txtBefinden sich Link und Zieldatei im selben Verzeichnis, verweist notizen-link.txt damit auf notizen.txt.
Auch ein Verzeichnis kannst du auf diese Weise zugänglich machen:
ln -s ~/Projekte/linux-labor ~/laborÜber ~/labor erreichst du nun das Verzeichnis ~/Projekte/linux-labor. Es entsteht keine Kopie seines Inhalts.
Absolute und relative Linkziele
Ein absolutes Linkziel beschreibt den vollständigen Weg ab /:
ln -s /var/log systemprotokolleEin relatives Linkziel wird dagegen vom Verzeichnis aus ausgewertet, in dem der Link liegt – nicht vom späteren Arbeitsverzeichnis des Benutzers. Das ist eine der wichtigsten Regeln beim Erstellen von Symlinks.
Beispiel:
linux-labor/
├── daten/
│   └── beispiel.txt
└── links/
Wenn du in linux-labor stehst, erstellst du den passenden Link so:
ln -s ../daten/beispiel.txt links/beispiel-link.txtWarum ../daten/beispiel.txt? Der Link liegt in links. Von dort führt der Weg eine Ebene nach oben und anschließend in daten.
Relative Links bleiben auch dann brauchbar, wenn du die gesamte Struktur verschiebst und die Beziehung zwischen Link und Ziel gleich bleibt. Absolute Links sind dagegen an den angegebenen vollständigen Zielpfad gebunden.
Was passiert, wenn das Ziel fehlt?
Ein symbolischer Link kann erstellt werden, obwohl sein Ziel noch gar nicht existiert. Wird das Ziel später verschoben oder gelöscht, bleibt der Link ebenfalls bestehen – zeigt aber ins Leere. Man spricht dann von einem defekten oder „dangling“ Link.
Das Linkziel kannst du dir anzeigen lassen:
readlink links/beispiel-link.txtFür das obige Beispiel lautet die Ausgabe:
../daten/beispiel.txtreadlink zeigt dabei den gespeicherten Verweis an.
Harte Links mit ln erstellen
Ohne -s erstellt ln standardmäßig einen harten Link:
ln original.txt weiterer-name.txtDafür muss original.txt bereits existieren. Anschließend bezeichnen beide Namen dieselbe Datei. Es gibt keinen technisch bevorzugten „Originalnamen“ und keine unabhängige Kopie.
Dieselbe Datei unter zwei Namen
Ein einfaches Beispiel:
echo 'Erste Zeile' > original.txt
ln original.txt weiterer-name.txt
echo 'Zweite Zeile' >> weiterer-name.txt
cat original.txt
Die Ausgabe enthält beide Zeilen:
Erste Zeile
Zweite Zeile
Der zusätzliche Text ist über beide Namen sichtbar, weil dieselbe Datei verändert wurde.
Eine wichtige Einschränkung: Manche Programme speichern Änderungen, indem sie die bisherige Datei durch eine neue ersetzen. In diesem Fall kann ein bearbeiteter Name anschließend auf eine andere Datei zeigen und die Verbindung zum anderen harten Link verlieren. Ein harter Link ist deshalb kein allgemeines Synchronisationswerkzeug.
Gleiche Inode erkennen
Mit ls -li kannst du die Inode-Nummern vergleichen:
ls -li original.txt weiterer-name.txtHarte Links auf dieselbe Datei besitzen innerhalb desselben Dateisystems dieselbe Inode-Nummer. Die Inode repräsentiert die Datei und ihre Metadaten; die Namen stehen in den jeweiligen Verzeichniseinträgen.
Grenzen harter Links
Für die gewöhnliche Verwendung unter Linux gelten zwei wichtige Einschränkungen:
- Harte Links können keine Dateisystemgrenzen überschreiten.
- Harte Links auf Verzeichnisse sind für normale Benutzeroperationen nicht vorgesehen.
Wird einer der Dateinamen entfernt, bleibt die Datei über die anderen harten Links erreichbar. Genau deshalb ist „Original und Verknüpfung“ hier das falsche Denkmodell: Es handelt sich um gleichwertige Namen derselben Datei.
Symbolische und harte Links im Vergleich
Die wichtigsten Unterschiede ergeben sich daraus, ob ein Pfad gespeichert oder ein weiterer Name für dieselbe Datei angelegt wird.
Eigenschaft
Symbolischer Link
Harter Link
Erstellen
ln -s ZIEL LINKNAME
ln DATEI LINKNAME
Prinzip
Verweis über einen Pfad
Zusätzlicher Name derselben Datei
Eigene Inode
Ja
Nein, gemeinsame Inode mit der verlinkten Datei
Für Verzeichnisse geeignet
Ja
Im normalen Gebrauch nein
Über Dateisystemgrenzen hinweg
Ja
Nein
Ziel darf beim Erstellen fehlen
Ja
Nein
Verhalten beim Entfernen des Zielnamens
Kann ins Leere zeigen
Datei bleibt über weitere Namen erreichbar
Für bequem erreichbare Verzeichnisse sind symbolische Links meist die passende Wahl. Harte Links sind dann interessant, wenn bewusst mehrere Namen für dieselbe Datei innerhalb eines Dateisystems benötigt werden.
Links sind allerdings kein Ersatz für ein Backup: Ein Symlink enthält keine Sicherung des Ziels, und ein harter Link schützt nicht vor Änderungen an den gemeinsam genutzten Dateiinhalten.
Praxisübung: Eine kleine Arbeitsumgebung erstellen
Die folgende Übung verbindet Verzeichnisse, Dateien und beide Linktypen. Verwende dafür ein neues Übungsverzeichnis, damit die Umleitung keine vorhandene Arbeitsdatei überschreibt.
Schritt 1: Verzeichnisse vorbereiten
mkdir -p ~/linux-erstellen-uebung/{dokumente,links}
cd ~/linux-erstellen-uebung
Schritt 2: Dateien erstellen
touch dokumente/aufgaben.txt
echo 'Meine Linux-Notizen' > dokumente/notizen.txt
Schritt 3: Einen symbolischen Link anlegen
ln -s ../dokumente/notizen.txt links/notizen-symbolisch.txtDer Zielpfad beginnt mit .., weil er aus Sicht des Verzeichnisses links ausgewertet wird.
Schritt 4: Einen harten Link anlegen
ln dokumente/notizen.txt links/notizen-hart.txtHier gibst du die vorhandene Datei relativ zu deinem aktuellen Arbeitsverzeichnis an. ln legt dafür einen weiteren Namen an; es speichert keinen Zielpfad wie bei einem Symlink.
Schritt 5: Das Ergebnis untersuchen
ls -li dokumente/notizen.txt links/notizen-hart.txt
ls -l links/notizen-symbolisch.txt
readlink links/notizen-symbolisch.txt
Du solltest erkennen:
- Die beiden harten Dateinamen besitzen dieselbe Inode-Nummer.
- Der symbolische Link zeigt in der langen Ausgabe mit einem Pfeil auf sein Ziel.
readlinkgibt../dokumente/notizen.txtaus.
Fazit: Das passende Werkzeug bewusst wählen
Mit touch legst du leere Dateien an, ohne vorhandene Inhalte zu löschen. Mit Ausgabeumleitungen erstellst du Dateien direkt mit Text. mkdir baut Verzeichnisstrukturen auf, und mkdir -p übernimmt dabei auch fehlende übergeordnete Ebenen.
Bei ln entscheidet das Prinzip: Ein symbolischer Link verweist auf einen Pfad, ein harter Link gibt derselben Datei einen weiteren Namen. Wer diesen Unterschied versteht, kann Verweise gezielt einsetzen und typische Fehler bei relativen Linkzielen vermeiden.

Alt...
Dateien, Verzeichnisse und Links unter Linux erstellen


Eine Nachlese zum #Linux-Treff Nord am 5.11. Dieser war mit in der Summe 20 Personen gut besucht.
Vielen Dank dafür.
Es gab u.a :
- Linux Installationen,
- Nachlese Hack&Make,
- LPD 2026.2,
- allgemeine Linux-Fragen.
War wieder ein sehr interessanter Abend.
Nächster Termin beim Theo: 19.11.2026
Das nächste Treffen findet wieder virtuell am 12.11.2026 statt.
Wer teilnehmen möchte, einfach eine Mail an kontakt@lug-noris.de schreiben.
#hackmake #lpd #nürnberg #fablabnürnberg
Alt...
Bildbeschreibung Screenshot, dort steht: "Linux User Group Nürnberg, Link zur Webseite, eMail-Adresse, unser Angebot ist frei, die Adresse Schnepfenreuther Hauptstrasse 19 in 90425 Nürnberg und dass wir am 1. und 3. Donnerstag im Monat dort ab 18:00 Uhr anzutreffen sind".
I'm back, and stuck (again), in World of Warcraft. Having been a somewhat hardcore player I took a roughly 15 year break from the game.
Now, with the release of Forever I'm a dad over 40 with ... not as much time, but certainly still a vast amount of love for the game.
So, I'm back, leveling and grinding; but albeit more slowly than before. Currently at LVL 14, running a Warrior which will eventually be respecced as a protection warrior with intent of becoming a main tank of a guild. Which guild? Not sure...
Perhaps I'll create a new one, "Dads With Kids" or something like that haha
And yes, running this under Linux and it's working beautifully!
🚀 TUXEDO OS geht in den Open-Beta-Endspurt!
🔎 Helft mit, letzte Fehler aufzuspüren und den Weg zur ersten stabilen Version zu ebnen. Jetzt testen, Feedback geben und gemeinsam TUXEDO OS verbessern!
👉 https://www.tuxedocomputers.com/de/TUXEDO-OS-Open-Beta-bald-im-Endspurt.tuxedo
#TUXEDO #Linux #OpenSource #Linux
Alt...
Stilisiertes Logo mit einem weißen, geometrischen X-ähnlichen Zeichen in einem schwarzen Kreis, umrahmt von einem roten Pinselstrich, der links in eine spiralartige Form ausläuft.
Lage 06.11.
Heute keine neue Critical für DACH-Stacks.
Offen: Node.js kündigt ein Security-Release für 26.x, 24.x und 22.x am 11.11. an (Stufe HIGH, CVE-IDs folgen). Node 20 und 18 bekommen laut Node.js keinen Fix.
Offen: Linux-Kernel CVE-2026-98432, Ubuntu 26.04, 24.04 und 22.04 weiter ohne gefixtes Paket (Stand 5.11.).
Heute im Reel: CVSS 9,8 heißt nicht, dass angegriffen wird.
Prüfen: node -v
Mehr: stackwatch.de/lage?utm_source=mastodon&utm_medium=social
#Nodejs #Linux

Ich mache das jetzt seit locker 15 Jahren immer wieder:
openSuse-Upgrade mit zypper dup auf der Konsole.
Noch immer guckt man gebannt auf den Bildschirm wenn die Nach-Installations-Skripte und der erste Reboot laufen, bei denen sich manchmal minutenlang nix zu tun scheint.
Aber auch heute am Ende der Erfolg:
Tadaaa...openSUSE 16.1 und alles läuft.
System76 previews COSMIC Theme Constellations, an upcoming feature offering complete desktop themes with matching wallpapers, icons, fonts, and colors.
https://linuxiac.com/cosmic-desktop-next-visual-upgrade-introduces-theme-constellations/
Alt...
System76 previews COSMIC Theme Constellations, an upcoming feature offering complete desktop themes with matching wallpapers, icons, fonts, and colors.
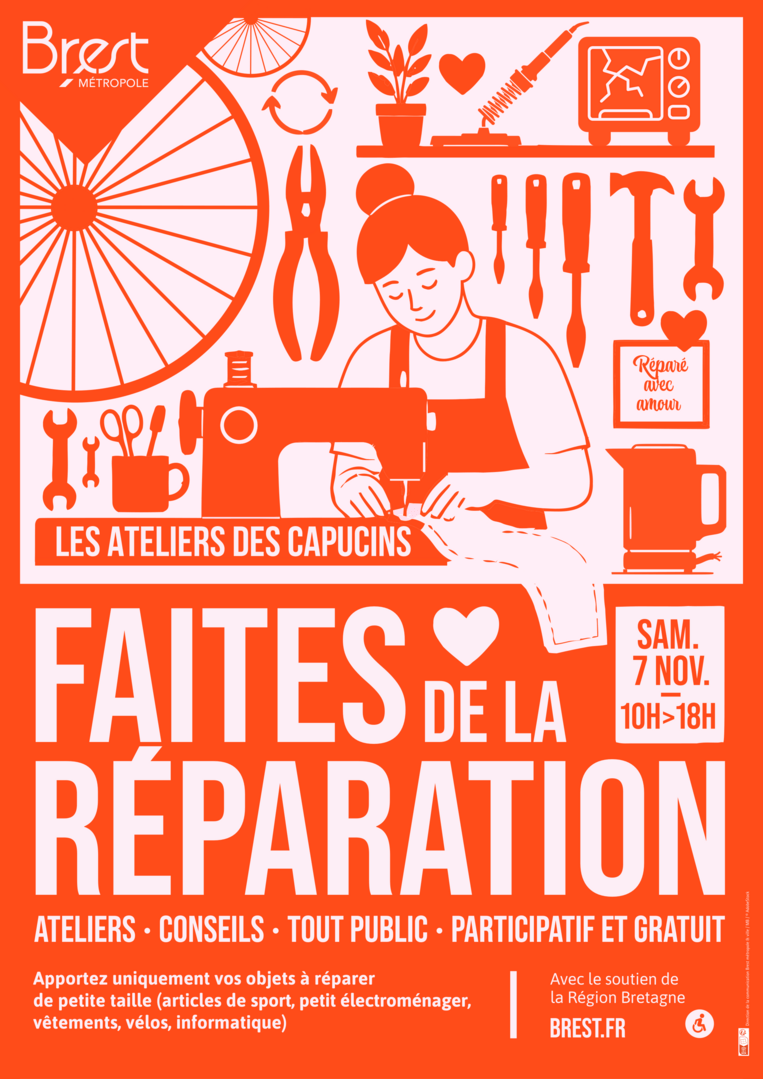
A l'occasion de la "Faites de la réparation", donner une seconde vie à votre ordinateur , venez découvrir les systèmes d'exploitation Linux.
Par simple curiosité, pour découvrir de nouvelles distributions ou pour installer Linux sur un ordinateur, accessible à toutes et tous !
https://mobilizon.infini.fr/events/ca0c6eef-c60e-406d-949e-a5200cb03052
Alt...
Dans la partie supérieur de l affiche on vois un atelier, outils, roue de vélo, une plante...et au premier plant une personne féminine fait d la couture avec une machine à coudre.
Il est marqué plus bat dans l affiche faites de la réparation.
Node64 vereint sechs Homelab-Dienste in einem Container
https://linuxnews.de/node64-vereint-sechs-homelab-dienste-in-einem-container/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #Node64 #Homelab #Container #OpenSource
Weekly #38. Quels comptes SSH sont exposés sur Alpine ? Immich désactive par défaut la télémétrie d’ONNX Runtime, Wiki.js 3 demande une nouvelle instance et Vincent Bernat détaille son GeoDNS chez Bunny.
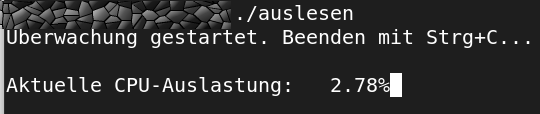
Die CPU-Auslastung mit der alten und ehrwürdigen Programmiersprache C für Linux (hier ein AlmaLinux) auszulesen.
#blog #cpu #linux #programming
https://sven-essen.de/2026/11/07/cpu-last-mit-der-programmiersprache-c-in-linux-auslesen/
Alt...
CPU Auslastung mit der Programmiersprache C, die im Jahre 1972 entwickelt worden ist und in Linux immer noch gang und gäbe ist, auszulesen.
(best pancarte ever)
#manif #linux #StolenFromAnotherNetwork
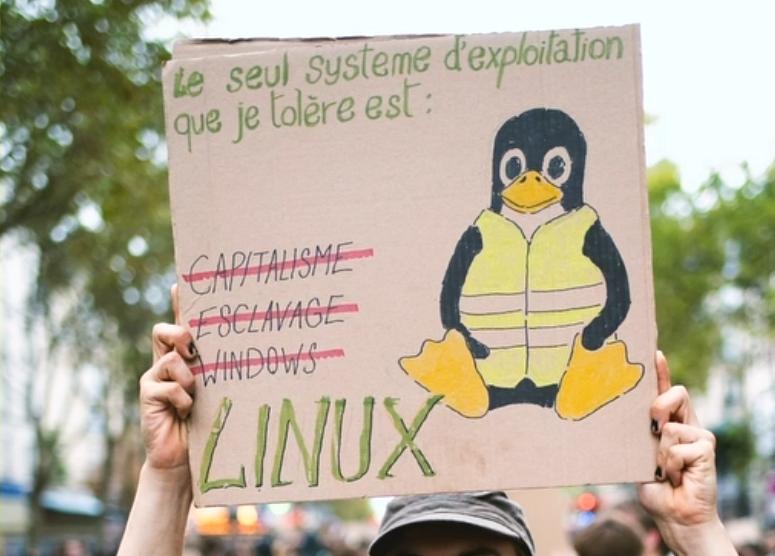
Alt...
photo d'une pancarte en carton avec la phrase "le seul système d'exploitation que je tolère est:"
suivi d'une liste rayé en rouge :
"capitalisme"
"esclavage"
"windows"
puis "LINUX" écris en gros et vert
sur le côté la mascotte pingouin de linux avec un gilet jaune.
Inkgrove might have spelt the doom of Windows in my life. Scrivener was the only software for which I had remained on Windows. If Inkgrove works well, it's still in Beta, I might be heading for Debian or Mint in a few weeks.
Da der Lüfter unter #Windows immer extrem hoch + runter drehte, hatte ich im Notebook Bios thermalcontrol auf quiet gestellt. Erst nach 2 Jahren unter Linux ist mir aufgefallen, daß die CPU bei 2,6GHz abriegelt, statt bis 4,6GHz zu boosten 😂 Unter Windows waren die Einbußen deutlich spürbar - ein nervender Lüfter ist schlimmer. Also wieder auf #performance gestellt. Unter #Linux war quiet schnell, aber mit performance - Rakete 😆 Und der #Lüfter bleibt trotzdem stumm, oder mal auf einer Drehzal.
Zum Wochenende: Was wäre wenn?
Eine neue Idee für den Artikel zum Wochenende. Was wäre, wenn ihr der Community Fragen stellt, die in euren Köpfen schwirren?

WinFuture: Microsoft beglückt MacOS- & Linux-Nutzer mit beliebten Windowstools
https://winfuture.de/news,162488.html
#linux #macos
An den ignoranten #Merz Nein, #Google sichert nicht unsere digitale #Souveränität. (verweise auf US Gesetzgebung und technische Faktoren)
Wie wäre es mit europ. Alternativen bzw. freier SW?
Suchmaschine: #Ecosia inkl. KI Suche
Browser: #Firefox
KI: #Mistral
OS: #Linux, #BSD
Smartphone OS: #Lineage, #GrapheneOS, #Sailfish
Google Services: #MicroG
Office: #LibreOffice, #Onlyoffice, #FreeOffice
WhatsApp: #Signal, #Threema, #Wire, #Element
X: #Mastodon
Collaboration: #Nextcloud, #OpenXChange
𝟐𝟎𝟎 𝐱 𝐖𝐚𝐡𝐧𝐬𝐢𝐧𝐧𝐬𝐋𝐢𝐧𝐮𝐱𝐳𝐞𝐮𝐠𝐬
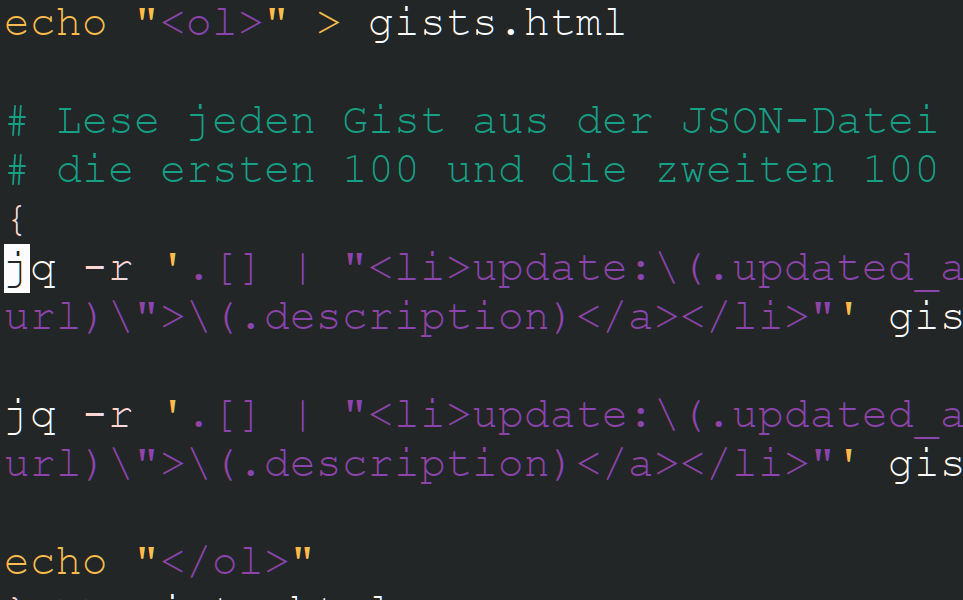
Die aktuelle Gistliste November 2026 ist up. Interessante Links zu #Linux, #Bash, und Krempel. 
Diese Liste wurde von einem Bashskript erstellt. I proudly use MIAU for the CAT
https://gist.github.com/dewomser/65c61f4e83fa192add7dfffc3ddf96ef
Node64 vereint sechs Homelab-Dienste in einem Container
https://linuxnews.de/node64-vereint-sechs-homelab-dienste-in-einem-container/ #homelab #selfhosting #linux #opensource #linuxnews

I'm starting my Sunday enthused and inspired.
I started volunteering at our local Repair Cafe several years ago with a personal focus on how individuals can repurpose their laptop rather than commiting it to eWaste. A key part of this is the use of Linux on hardware no longer able to run the latest operating system be it Win 11 or OSX. My demo laptop is a repurposed MacAir that lost the ability to upgrade many moons ago. The majority of laptops people bring in are perfectly functional but just can't run the latest OS due to planned obsolescence.
So why am I enthused and inspired?
Yesterday I attended a Repair Cafe networking event here in Whadjuk (Perth, WA). One of the agenda items was how each of our Repair Cafes can support individuals embrace Linux and repurpose their hardware rather than send it for recycling. I found others with the same passion and ideals: ready to work together on how to embrace this approach across our in respective Repair Cafes.
Linux Repair Cafes already exist around the world. It's time to look at how we can support all Repair Cafes across Western Australia embrace the same.

Bayern und Schleswig-Holstein kooperieren für digitale Souveränität
Bayern und Schleswig-Holstein wollen gemeinsam die digitale Souveränität in der öffentlichen Verwaltung voranbringen.
Alt...
Logozeile des Bayerischen Staatsministeriums für Digitales: links ein Raster aus blauen, roten, gelben und grauen Quadraten, rechts das bayerische Staatswappen.
#OpenSSH und #AlpineLinux warnen vor nischigem, aber gravierendem Bug | Security https://www.heise.de/news/OpenSSH-und-Alpine-Linux-warnt-vor-nischigem-aber-gravierendem-Bug-11513105.html #Patchday #Linux

Any recommendations for a #SelfHosted #RSS reader that can support multiple formats (PivotToAIs RSS doesn’t work in mine :( ); and the ability to put the same feed in multiple categories? Oh and good mobile support too!
Rn NewsBlur, maybe CommaFeed, and Yarr are candidates.
Using Fusion rn, and while I love the design, I’m missing the ability to categorise the same feed multiple times. #Linux


Mission accomplished, it seems!
I must have messed something up during "sysupgrade etcupdate" because my user was no longer in the "wheel" group, but luckily it wasn't a big deal (thanks usermod 🤣)
Then I updated pkgsrc with "cvs update -dP" and edited /usr/pkg/etc/pkgin/repositories.conf to change the release number.
I hope that’s correct!
The update of all packages was successful, so I’m assuming it is.
Is it normal that "pkgin upgrade" re-download and reinstall all packages, even those that are already the same version?
I'd say the overall experience has been very positive.
P.S. i3status gives me an error if I use UTF-8 "icons" (it worked with 10.1), but it's not really a big deal.
#bsd #netbsd #bsdunix #unix #unixITA #unixitalia #guuf #guufxmpp #guufITA #linux #linuxITA #linuxitalia

Alt...
my NetBSD desktop with a terminal emulator (alacritty) and macchina output result.
I forgot to set up the keybindings for the external monitor.
Now I can mess around with two monitors even on NetBSD 🤣
If anyone is interested (replace --output parameter if necessary)
# xrandr keybindings for external monitor
bindsym $mod+Ctrl+s exec --no-startup-id xrandr --output DP2 --primary --mode 1920x1080 --left-of eDP1
bindsym $mod+Ctrl+d exec --no-startup-id xrandr --output DP2 --primary --mode 1920x1080 --right-of eDP1
bindsym $mod+Shift+s exec --no-startup-id xrandr --output HDMI2 --primary --mode 1920x1080 --left-of eDP1
bindsym $mod+Shift+d exec --no-startup-id xrandr --output HDMI2 --primary --mode 1920x1080 --right-of eDP1
bindsym $mod+Ctrl+o exec --no-startup-id xrandr --output DP2 --off
bindsym $mod+Shift+o exec --no-startup-id xrandr --output HDMI2 --off
P.S. Thanks, xrandr!
#bsd #netbsd #bsdunix #unix #unixITA #unixitalia #guuf #guufxmpp #guufITA #linux #linuxITA #linuxitalia

Alt...
A laptop and a monitor on a wodden table
Everything seems to be working fine on my NetBSD laptop, but yesterday I realised that the microphone isn’t working (although it is recognised)!
It’s not a big problem as I never use it, but I’d still like to sort it out.
I’ll look into it over the next few days... 🧐
#bsd #netbsd #bsdunix #unix #unixITA #unixitalia #guuf #guufxmpp #guufITA #linux #linuxITA #linuxitalia

Retour imprimante (semi pro) - photos et tirages d'art - Canon iX6850 - Linux [SENSITIVE CONTENT]
Ça peut intéresser du monde (pour l'usage perso ou pro) alors voilà un petit retour à chaud sur l'impression de prints chez soi avec une Canon Pixma iX6850 sur un pc sous Linux (Mint). Je résume tout à la fin.
Vous l'avez peut-être vu : en début de semaine j'ai complètement crashé parce que mon imprimante "pro" a fait de même pour cause de buses mortes. Comme mon boulot c'est (d'essayer) de vendre les créations que je réalise, j'ai dû chercher rapidement une nouvelle machine. Comme je ne suis pas super à l'aise j'ai dû faire avec un budget limité.
On m'a conseillé pas mal de modèles chez Brother ou chez Epson (notamment la EcoTank 8500 qui a une assez bonne réputation) et je vous remercie pour ces reco mais c'était un poil cher pour mon budget comme je viens de le dire. Après avoir pas mal tourné sur les internets, j'ai vu que la Canon iX6850 était considérée comme un bon compromis avec un très bon rapport qualité-prix entre 180 et 200€.
J'ai reçu la bête rapidement, j'ai bouffé plein d'encre et de papier pour les tests et après 2 jours bien chargés, je peux confirmer que pour une imprimante jet d'encre à 4 couleurs (CMJN) (+ du noir pigmenté), elle a l'air de bien faire le taf.
Sur la base de recommandations, j'ai changé de papier pour utiliser le Mat Photo Paper (MP101) de Canon.
Les résultats de ce combo sont probants : couleurs vives et plutôt bien respectées, netteté au poil, rendu global très largement suffisant pour faire des tirages d'art (je n'ai pas encore testé sur papier photo brillant). Elle n'est pas super rapide mais c'est dans l'ordre du raisonnable. Elle prend aussi pas mal de place car elle permet de tirer des formats en A3+ (que j'ai juste testés mais je vais me limiter à du A4 sans marges.)
Pour ce qui est de la consommation d'encre, je ne peux pas faire de retours car, pour le moment, je n'ai cramé que les encres vendues avec la machine (donc des cartouches avec des capacités réduites). J'ai commandé un jeu de consommables XL de la marque. On verra ce que ça donne avec les impressions pendant la période de Noël. (Normalement j'utilise des compatibles mais là je préfère ne rien risquer côté machine et garantie) (et oui je sais que les cartouches c'est l'arnaque mais seuls les gens qui ont les moyens de se payer un truc cher dès le début peuvent éviter de se faire arnaquer. La théorie des bottes de Vimaire, tout ça...)
Pour la connectivité on est sur un modèle qui date un peu (2014, autrement dit les dinosaures dans le monde de l'informatique) mais il est compatible avec les impressions sans fil via PC, Android (CanonPrint) et Apple (AirPrint). C'est moyennement intuitif car il n'y a pas d'écran de contrôle mais ça se fait plutôt bien, un appui sur un bouton de l'imprimante, on active le WPS sur la box internet et hop.
Je n'ai pas testé sur Windows mais j'imagine que c'est très bien reconnu niveau pilotes. Idem sur Mac.
Pour Linux, bon... Les pilotes officiels ne sont pas/plus disponibles sur le site de Canon et j'ai l'impression qu'il n'y a pas de pilotes génériques (gratuits) pour ma Linux Mint. Je dis que "j'ai l'impression" parce qu'en début de semaine, dans le vain espoir de régler via des réglages mes problèmes avec l'autre imprimante, j'ai installé la version d'essai de TurboPrint (gestionnaire d'imprimantes plutôt poussé) et c'est lui qui a reconnu directement la iX6850. L'interface est un tantinet vieillotte mais il y a tous les réglages possibles, ça fait plaisir. Sauf le prix (entre 40 et 70€ en fonction des options qu'on veut).
Pour résumer, ce retour après un usage intensif mais à chaud quand même de la Canon iX6850 :
Inconvénients
- modèle ancien
- gabarit imposant (mais logique vu les formats d'impressions)
- système à cartouches d'encre (plus cher que des réservoirs)
- besoin d'un outil payant sur Linux
- pas super rapide
Avantages :
- bon rapport qualité/prix
- tirages de qualité
- moins de consommables (donc moins chers) que d'autres modèles à cartouches
- impressions jusqu'au A3+
- impressions sans fil
Pour les réglages et combo de papiers : il y aura peut-être des choses à affiner mais sur TurboPrint je suis en réglages de base pour les couleurs, l'intensité et le reste + le mode perception photo. Le tout avec le papier Canon MP101. Et c'est très quali (attention le MP101 ne s'imprime que sur une seule face)
Pour le budget, je compte 175€ d'imprimante + 40€ de TurboPrint (pilotes + gestionnaire impression Linux).
Le paquet de 50 feuilles de Canon Mat Photo Paper (MP101) est dans les 18€.
Le kit d'encre est dans les 45-50€ pour les quantités standard, 70-90€ pour la version XL.
En espérant ne pas vous faire de retours dans quelques mois en expliquant que finalement c'est juste de la merde.
Allez je retourne vider les cartouches de tests.
#FediArt #Art #Prints #Impression #Materiel #Recommandation #Imprimante #Linux

Alt...
Photo de mon bureau chargé avec de la déco ancienne et mes écrans d'ordinateur et de tablette graphique, un clavier, une souris et plusieurs tirages A4 et A3 imprimés avec la machine mentionnée et qu'on voir sur le coté gauche. Elle est large, noire et brillante. On peut remarquer sa taille grâce à un tirage A3 dans le bac de sortie.
En plus de tout ça il y a une petite peluche sanglier à coté d'un écran et une grosse peluche ragondin sur l'imprimante

Hello!
I am an Italian #guitarist and #photographer.
In my daily creative and technical workflow, I use and alternate between #Windows and #Linux environments.
I'm here to share my work, discover new things, and exchange ideas.
Looking forward to connecting with you all! 👋

I have my NixOs on top of a btrfs filesystem that I have tuned to write to the nvme drive as rarely as it can to increase its lifespan. The system is set for weekly auto-updates to keep me patched until AI finds all the bugs and i keep 5 rollbacks in case something does go wrong. I dont want a thousand generations hanging around consuming storage when they arent of any benefit.
1/2
The first open source software that we used, and the FOSS that we have most recently started using regularly.
https://linuxafterdark.net/linux-after-dark-episode-134/
Alt...
Linux After Dark artwork

#getfedihired #boston #linux #debian #macos #nomicrosoft
I'm hiring.
https://www.smartleaf.com/systems-administrator-2026
(And I have to revise the wording of the job ad, because it got filtered through other fingers.)
This one: we are starting to separate our the IT function from the general-purpose-sysadmin model. Enjoy not being on-call! Work with clueful people! Be mostly remote unless you really want to sit in the office! (You must be able to come in to the office when needed, though. We're on top of the Bowdoin T.)
Questions? email me at my initials (between the dashes) at the company domain.

Bayern und Schleswig-Holstein kooperieren für digitale Souveränität und verringern Abhängigkeit von #Microsoft. Ziel sind offene IT-Lösungen und bis März 2027 Alternativen zu proprietärer Bürosoftware. Schleswig-Holstein nutzt bereits weitgehend #Linux. https://www.heise.de/news/Bayern-und-Schleswig-Holstein-kooperieren-fuer-digitale-Souveraenitaet-11513932.html?seite=all

#Passkeys on #Linux is getting closer!
The Credential portal has been merged to be enabled with a feature flag in the next release of xdg-desktop-portal.
The GNOME design team, funded by the Sovereign Tech Fund, has produced a design for using passkeys in the GNOME desktop environment. https://blogs.gnome.org/psauberz/2026/11/06/fellowship-update-2026-11-06/
The Credentials for Linux project is going to take that feedback back to credentialsd and work with the community to implement the designs.
Exciting stuff!
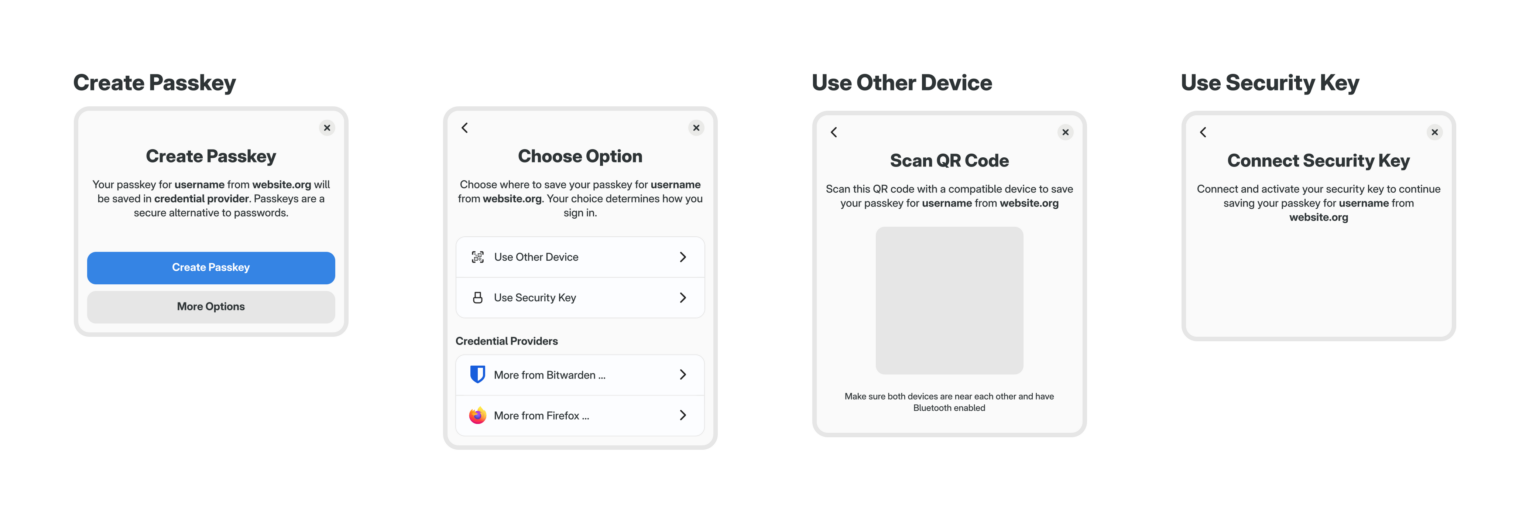
Alt...
Some details of the credentials portal mockup showing the passkey creation
Bayern und Schleswig-Holstein kooperieren für digitale Souveränität | heise online https://www.heise.de/news/Bayern-und-Schleswig-Holstein-kooperieren-fuer-digitale-Souveraenitaet-11513932.html #DigitalSovereignty #OpenSource #Datenschutz #privacy #Microsoft #KRITIS #CriticalInfrastructure #Linux
Just a reminder that we are 100% independent, come support us :) https://www.gamingonlinux.com/support-us/
The latest iteration of @fedora has arrived with @gnome 51 and @kde Plasma 6.8
https://www.linux-magazine.com/Online/News/Fedora-45-Now-Available?utm_source=mam
#Fedora #GNOME #OpenSource #Plasma #Linux #FOSS
Alt...
Linux Magazine News
Ralf regt sich auf über: GNOME 51
https://gnulinux.ch/ralf-regt-sich-auf-ueber-gnome-51/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #GNOME #GNOME51 #OpenSource
Ich habe mir heute dann doch mal die #Arturia V Collection Pro gegönnt. Das ist wirklich eine geniale #VST #Synthesizer Collection und im Moment gibt es sie gerade recht günstig (Black Week). Auch wenn ich damit nur ein bisschen vor mich hin klimpere. Immerhin könnte ich den Support mal wieder fragen, wann sie #Linux unterstützen 😁. #Musik #DAW

Abenteuer im Himbeerland
Ich bin langjähriger Benutzer des Musikplayers Volumio (volumio.com). Dieses System, das auf Debian basiert, habe ich auf einem Raspberry3b+ installiert. Soundkarte ist ein HifiBerry DAC+ pro.
Angefangen habe ich mit Volumio2, dann kam ein Upgrade auf Volumio3. Alles ließ sich immer problemlos installieren, konfigurieren und funktionierte einwandfrei.
Nun, dachte ich, wird es langsam Zeit, die neue Version zu installieren. Eine gute, aber als Test-Medium gebrauchte, 16 GB Speicherkarte, die noch übrig war, bot sich hierfür an. Da Volumio4 einen clean install erfordert. Die Karte mit dem Volumio3 System wollte ich nicht überschreiben, sondern habe sie als Backup aufgehoben. Zum Glück ...
Nach dem Download des Volumio-Images habe ich es mit dem Raspberry Pi Imager auf die Karte geflasht. Das System hat dann auch sofort gebootet. Aber dann gingen die Probleme los: Der DAC wurde nicht richtig erkannt, bzw. war es nicht möglich, ihn korrekt zu konfigurieren, Einstellungen gingen nach einem Neustart wieder verloren oder wurden nur noch als "Error" angezeigt, die USB-Speicher waren anfangs erkannt worden, dann aber wieder verschwunden. Das NAS wurde zwar automatisch erkannt, es war aber nicht möglich, es einzubinden. Und so weiter ...
Nach mehreren Versuchen habe ich die Sache dann erst einmal sein lassen. Also Karte mit altem System wieder eingesteckt und in Ruhe Musik gehört.
Aber so schnell gebe ich nicht auf. Ich habe dann besagte Speicherkarte neu formatiert und alle Daten darauf gelöscht (hat etwas gedauert). Dann habe ich statt des Raspberry Pi Imagers Balena Etcher benutzt, um die Karte zu flashen. Ging deutlich schneller als mit dem Raspberry Pi Imager.
Karte rein, System gestartet, und siehe da: Alles funktioniert, alles lässt sich einwandfrei konfigurieren, alle Datenträger erkannt und eingelesen. Alles gut. Die Musik auch ...
Die Karte mit Volumio3 behalte ich trotzdem als Backup. Man weiß ja nie.
#volumio # volumio4 #MusicPlayer #debian #linux #musik #musique #music #hifi #flac #rpi #raspberrypi #pi #dac #hifiberry #BalenaEtcher #RaspberryPiImager #minetosh
Hilfe in der Linux-Shell finden: Mit apropos, man, info, help und tldr
Im vorherigen Beitrag ging es darum, wie sich Befehle aus einem Befehlsnamen, Optionen und weiteren Argumenten zusammensetzen. Der nächste Schritt ist nicht, möglichst viele davon auswendig zu lernen. Wichtiger ist, selbstständig herauszufinden, welcher Befehl eine Aufgabe lösen kann und wie er verwendet wird. Linux bietet dafür verschiedene Hilfesysteme: Mit apropos lassen sich passende Befehle suchen, man und info liefern Dokumentation, help erklärt Bash-interne Funktionen und tldr […] [SENSITIVE CONTENT]
Im vorherigen Beitrag ging es darum, wie sich Befehle aus einem Befehlsnamen, Optionen und weiteren Argumenten zusammensetzen. Der nächste Schritt ist nicht, möglichst viele davon auswendig zu lernen. Wichtiger ist, selbstständig herauszufinden, welcher Befehl eine Aufgabe lösen kann und wie er verwendet wird.
Linux bietet dafür verschiedene Hilfesysteme: Mit apropos lassen sich passende Befehle suchen, man und info liefern Dokumentation, help erklärt Bash-interne Funktionen und tldr zeigt kompakte Anwendungsbeispiele. Diese Werkzeuge ergänzen sich, statt einander vollständig zu ersetzen.
Der grundlegende Ablauf: Suchen, verstehen, anwenden
Wenn der passende Befehl noch unbekannt ist, kann der Weg so aussehen:
Aufgabe formulieren
        │
        ▼
Mit apropos nach passenden Befehlen suchen
        │
        ▼
Einen Treffer auswählen
        │
        ▼
Dokumentation oder Beispiele aufrufen
        │
        ▼
Befehlsaufbau und Optionen verstehen
        │
        ▼
Mit eigenen Übungsdaten ausprobieren
Du musst dabei nicht jedes Mal alle Hilfesysteme verwenden. Manchmal reicht eine kurze Hilfeausgabe. Für eine unbekannte oder riskante Option ist eine ausführlichere Beschreibung sinnvoll.
apropos: Einen Befehl für eine Aufgabe finden
Du möchtest Dateien kopieren, kennst den passenden Befehl aber noch nicht? Dann hilft die Suche nach einem Stichwort:
apropos copyapropos durchsucht die Namen und Kurzbeschreibungen der verfügbaren Manualpages. Es durchsucht standardmäßig nicht den vollständigen Text sämtlicher Handbuchseiten.
Da viele Beschreibungen auf Englisch vorliegen, sind englische Suchwörter häufig hilfreich. Die konkreten Treffer hängen von der installierten Dokumentation und deren Sprache ab.
Eine Ergebniszeile könnte sinngemäß so aussehen:
cp (1) - copy files and directoriesDaraus lassen sich drei Dinge ablesen:
cpist der Name des dokumentierten Befehls.(1)bezeichnet den Handbuchabschnitt.- Die Kurzbeschreibung nennt seinen Zweck.
Die Suche auf Benutzerbefehle beschränken
Manchmal erscheinen sehr viele Treffer, darunter auch Programmierschnittstellen. Mit einer Abschnittsauswahl lässt sich die Suche eingrenzen:
apropos -s 1 copy-s 1 beschränkt die Suche auf Abschnitt 1, in dem gewöhnliche Benutzerbefehle dokumentiert werden.
Eine entsprechende Suche ist auch über man möglich:
man -k copyBei der verbreiteten man-db-Implementierung verwendet man -k dieselbe Art von Stichwortsuche wie apropos.
Wichtig: Kein Treffer bedeutet nicht automatisch, dass kein geeignetes Programm existiert. Die Suche hängt von den vorhandenen Handbuchseiten und ihrer Suchdatenbank ab.
man: Die Handbuchseite eines Befehls lesen
Wenn der Befehlsname bekannt ist, lässt sich seine Manualpage öffnen:
man cpman zeigt die passende Handbuchseite an. Dort finden sich je nach Programm beispielsweise Zweck, Aufrufsyntax, Optionen, Besonderheiten und Verweise auf weitere Dokumentation.
Welche Bereiche sind zuerst interessant?
Viele Handbuchseiten folgen einer ähnlichen Gliederung:
Bereich
Inhalt
NAME
Name und kurze Beschreibung
SYNOPSIS
Schematischer Befehlsaufbau
DESCRIPTION
Ausführliche Erklärung
OPTIONS
Optionen und ihre Bedeutung, teilweise auch innerhalb der Beschreibung
EXAMPLES
Anwendungsbeispiele, sofern vorhanden
SEE ALSO
Verweise auf verwandte Dokumentation
Nicht jede Handbuchseite enthält alle diese Abschnitte. Die Gliederung hilft aber, gezielt zu lesen, statt sofort das gesamte Dokument durcharbeiten zu müssen.

Auszug aus der cp-Manpage
Gerade hier zahlt sich das Wissen aus dem vorherigen Beitrag aus: Eine Zeile wie
Befehl [Optionen] Quelle Zielist eine Beschreibung des Aufbaus. Eckige Klammern und Platzhalternamen werden nicht einfach wörtlich übernommen.
In einer Manpage navigieren
man verwendet einen Seitenbetrachter, häufig less. In dieser üblichen Kombination helfen folgende Tasten:
Taste
Funktion
Leertaste
Weiterblättern
Pfeiltasten
Zeilenweise bewegen
/Suchwort und Enter
Vorwärts nach einem Begriff suchen
n
Zum nächsten Suchtreffer
q
Ansicht verlassen
Der verwendete Seitenbetrachter ist konfigurierbar; deshalb kann die Bedienung abweichen.
Du musst eine Manpage also nicht wie einen Roman lesen. Häufig genügt es, den Aufruf zu verstehen und anschließend gezielt nach der benötigten Option zu suchen.
Was bedeuten die Abschnittsnummern?
Ein Name kann in mehreren Handbuchabschnitten vorkommen. Häufig relevant sind:
Abschnitt
Typischer Inhalt
1
Benutzerbefehle
2
Systemaufrufe
3
Bibliotheksfunktionen
5
Dateiformate und Konfigurationsdateien
8
Administrationsbefehle
Mit einer Nummer lässt sich ein bestimmter Abschnitt auswählen.
man 1 printfDas öffnet die Dokumentation des Benutzerbefehls printf, sofern sie installiert ist. Für die Bash-interne Variante ist dagegen help printf die gezieltere Anlaufstelle.
info: Zusammenhängende Handbücher lesen
Manpages sind oft kompakte Referenzen. GNU-Info-Dokumentation ist dagegen häufig stärker als zusammenhängendes Handbuch mit Kapiteln, Menüs und Querverweisen aufgebaut.
Ein Einstieg ist:
info bashVorausgesetzt, das entsprechende Handbuch ist installiert, öffnet info die Bash-Dokumentation.
Auch umfangreiche Programmsammlungen können ein gemeinsames Handbuch besitzen:
info coreutilsInfo-Dokumente bestehen aus miteinander verknüpften Abschnitten, sogenannten Nodes. Über Menüs und Verweise gelangst du von der Übersicht zu einzelnen Themen.

Ausschnitt aus der Info-Page von Bash
Grundlegende Bedienung
Im eigenständigen GNU-Info-Programm sind unter anderem diese Tasten hilfreich:
Taste
Funktion
Leertaste
Weiterlesen
n
Zum nächsten zugeordneten Abschnitt
p
Zum vorherigen zugeordneten Abschnitt
u
Zur übergeordneten Ebene
h
Hilfe zur Bedienung
q
Info verlassen
Die Navigation folgt der Struktur des Handbuchs. Sie ist deshalb nicht in jedem Detail mit dem Blättern in einer Manpage identisch.
info lohnt sich besonders, wenn du nicht nur die Bedeutung einer Option nachschlagen, sondern ein Konzept gründlicher verstehen möchtest. Der Befehl info info zeigt übrigens die Infopages zu info selbst ab.
help: Hilfe für Bash-interne Befehle
Nicht jeder eingegebene Befehl startet ein externes Programm. Bash enthält eigene Befehle und Sprachkonstruktionen. Für diese stellt sie normalerweise den eingebauten Befehl help bereit.
Beispiele:
help cdhelp readhelp printfDiese Aufrufe erklären die jeweiligen Bash-Funktionen. Ein alleinstehendes
helpzeigt die verfügbaren Hilfethemen an. Mit -s lässt sich die Ausgabe auf eine kurze Syntaxübersicht beschränken:
help -s cdhelp ist kein allgemeines Linux-Hilfesystem
help ist hier eine Funktion von Bash. Andere Shells können andere Hilfemöglichkeiten verwenden. Selbst Bash kann mit abweichendem Funktionsumfang gebaut werden. Man sollte deshalb nicht voraussetzen, dass help in jeder Shell oder jeder reduzierten Umgebung vorhanden ist. Für Bash-interne Befehle ist es aber normalerweise der direkteste Einstieg.
Wenn unklar ist, was hinter einem Befehlsnamen steckt, hilft:
type cdtype zeigt beispielsweise, ob Bash einen eingebauten Befehl, einen Alias, eine Funktion oder ein externes Programm verwenden würde.
5. –help: Eine Option des aufgerufenen Programms
help und --help sehen ähnlich aus, sind aber unterschiedliche Dinge:
help cdHier wird der Bash-Befehl help ausgeführt.
ls --helpHier wird ls mit der Option --help gestartet. Das Programm selbst liefert die Hilfeausgabe. Bei GNU-Programmen ist diese Option üblich.
Viele Bash-interne Befehle geben ebenfalls auf --help eine Hilfemeldung aus. Die verlässlichere und ausdrücklich für ihre Dokumentation vorgesehene Bash-Schnittstelle ist jedoch help Befehlsname.
Weder --help noch eine alternative Schreibweise wie -h ist bei sämtlichen Programmen garantiert. Die Bedeutung einer Option bestimmt immer das jeweilige Programm. Deshalb ist „einfach überall -h anhängen“ keine allgemeingültige Regel.
tldr: Verständliche Beispiele für häufige Aufgaben
Eine ausführliche Referenz beantwortet nicht immer sofort die Frage: „Wie sieht ein typischer Aufruf aus?“
Hier setzt das gemeinschaftlich gepflegte Projekt tldr-pages an. Es bietet kurze Beschreibungen und ausgewählte Beispiele für häufige Anwendungsfälle.
Mit einem passenden Client lautet der Aufruf beispielsweise:
tldr cpOder:
tldr tarStatt sämtliche Optionen aufzulisten, zeigen die Seiten typische Aufgaben und dazugehörige Befehlsmuster. Das macht sie besonders zugänglich für den Einstieg.

Nutzung von tldr mit dem Befehl cd
tldr ergänzt man – es ersetzt die Referenz nicht
tldr ist keine automatisch gekürzte Ausgabe der jeweiligen Manpage. Die Seiten werden eigenständig von der Community gepflegt und konzentrieren sich auf Beispiele. Für Sonderfälle, genaue Einschränkungen oder seltene Optionen bleibt die Originaldokumentation wichtig.
Außerdem ist ein tldr-Client nicht überall vorinstalliert. Es gibt verschiedene Clients und auch eine Webansicht; Installation, Aktualisierung und Cache-Verhalten unterscheiden sich je nach Client.
In Fedora kann ich tldr wie folgt installieren:
sudo dnf install tldrWelches Werkzeug passt zu welcher Frage?
Deine Frage
Passender Einstieg
„Welcher Befehl könnte diese Aufgabe lösen?“
apropos Stichwort
„Was bedeutet diese Option genau?“
man Befehl
„Ich möchte das Thema ausführlich verstehen.“
info Handbuch
„Wie funktioniert dieser Bash-interne Befehl?“
help Befehl
„Ich brauche eine kurze Optionsübersicht.“
Befehl --help, sofern unterstützt
„Wie sieht ein typischer Aufruf aus?“
tldr Befehl
Diese Auswahl folgt den unterschiedlichen Aufgaben der Hilfesysteme. Du musst dich nicht dauerhaft für eines entscheiden.
Ein praktischer Lernweg: Vom Suchwort zum verstandenen Aufruf
Angenommen, du möchtest Dateien kopieren, kennst den Befehl aber noch nicht.
Schritt 1: Einen passenden Befehl suchen
apropos -s 1 copyDu suchst in den Beschreibungen der Benutzerbefehle nach einem passenden Werkzeug. Ein möglicher Treffer ist cp.
Schritt 2: Beispiele ansehen
tldr cpDie Beispiele vermitteln einen ersten Eindruck vom Aufbau.
Schritt 3: Eine wichtige Option genau nachlesen
man cpDort kannst du beispielsweise die Option -i nachschlagen. Sie fordert eine Rückfrage vor dem Überschreiben einer vorhandenen Zieldatei an.
Schritt 4: Den Aufruf zerlegen
cp -i quelle.txt kopie.txtBestandteil
Bedeutung
cp
Kopieren
-i
Vor dem Überschreiben nachfragen
quelle.txt
Quelldatei
kopie.txt
Zieldatei, sofern hier kein Verzeichnis dieses Namens gemeint ist
Dieser Aufruf verändert Dateien und setzt eine vorhandene Quelldatei voraus. Er sollte nur mit eigenen Übungsdateien ausprobiert werden.
Du hast damit nicht einfach eine Zeile übernommen. Du hast den Befehl gefunden, Beispiele betrachtet und seine Wirkung anhand der Referenz geprüft.
Wenn Dokumentation fehlt
Gerade auf minimalen Systemen oder in Containern können Programme und ihre Dokumentation getrennt vorliegen. man, info, die jeweiligen Handbuchdateien oder ein tldr-Client müssen dann gegebenenfalls nachinstalliert werden.
Eine fehlende lokale Hilfeseite sagt deshalb nicht automatisch, dass der Befehl unbekannt oder falsch ist. Die Werkzeuge greifen auf unterschiedliche Dokumentationsbestände zurück. Alternativ kommen die offiziellen Online-Handbücher des Projekts infrage. Dabei sollte die Dokumentation möglichst zur eingesetzten Programmversion passen.
Fazit: Nicht alles wissen, sondern gezielt nachschlagen
Nach dem Verständnis der Kommandosyntax folgt der nächste wichtige Schritt: eigenständig Informationen finden und einen Aufruf begründen können.
apropos hilft bei der Suche, man bei der genauen Referenz, info beim vertieften Verständnis und tldr bei typischen Beispielen. Für Bash-interne Befehle ist help besonders nützlich; --help liefert bei vielen Programmen eine schnelle Übersicht, ist aber nicht universell verfügbar.
Das Ziel ist nicht, jede Option im Kopf zu behalten. Es ist, aus einer Aufgabe einen passenden, verstandenen und bewusst ausgeführten Befehl zu machen.

Alt...
Hilfe in der Linux-Shell finden: Mit apropos, man, info, help und tldr
🎉 Volles Haus, spannende Gespräche und jede Menge Linux-Begeisterung!
Die it-sa 2026 war für uns ein voller Erfolg! Vielen Dank an alle Besucher für den offenen Austausch, euer Interesse und das tolle Feedback.
Digitale Souveränität, Linux und Open Source – Themen, die bewegen und verbinden. 🐧
Wir freuen uns schon auf die nächste it-sa!
👉 https://www.tuxedocomputers.com/de/it-sa-2026-Volles-Haus-und-spannende-Gespraeche.tuxedo
#itsa2026 #Linux #OpenSource #digitalesouveranitat
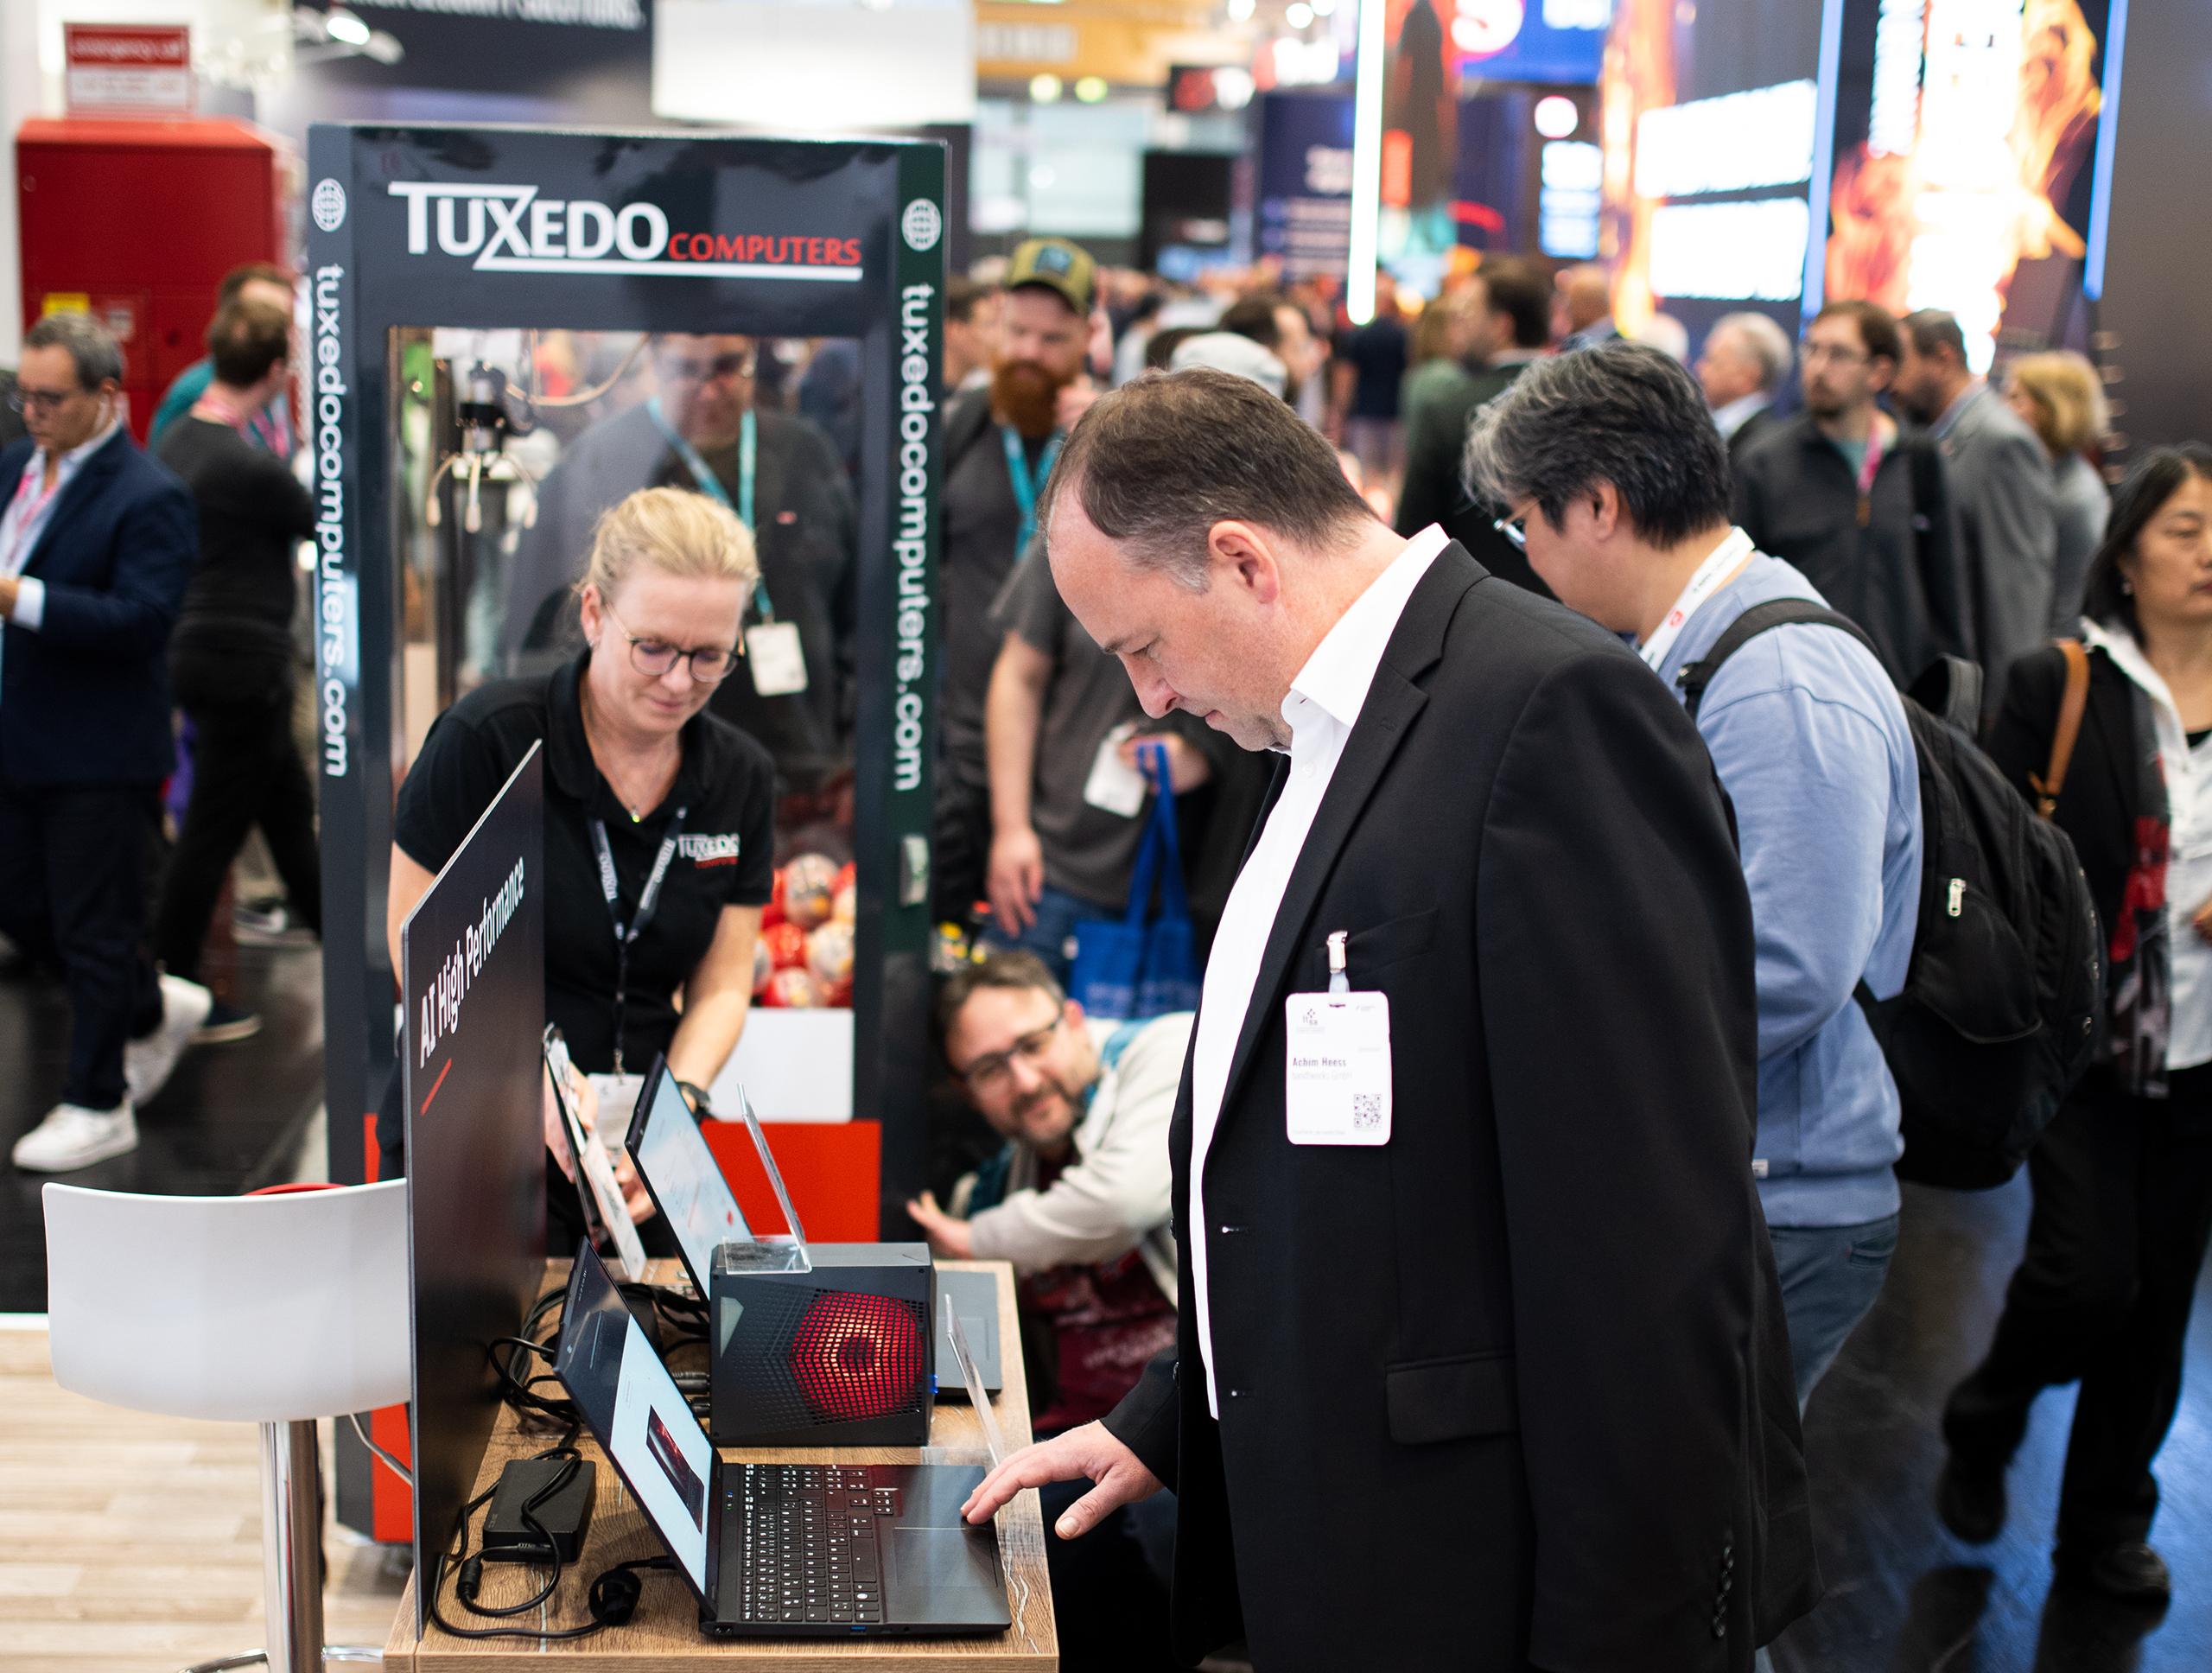
Alt...
Messebesucher stehen an einem Messestand mit mehreren Laptops auf einem Holztisch. Im Vordergrund betrachtet ein Mann im Anzug einen aufgeklappten Laptop. Im Hintergrund sind weitere Personen zu sehen, einige tragen Namensschilder und Unterhaltungen finden statt. Aufsteller mit der Aufschrift 'TUXEDO COMPUTERS' markieren den Stand. Die Umgebung ist hell und geschäftig, mit vielen Menschen und weiteren Ständen im Hintergrund.
Die Versionsnummer lügt. Manchmal zu deinen Gunsten.
Ubuntu und Red Hat bauen Sicherheitsfixes oft in die alte Paketversion ein (Backport). Die Nummer bleibt, der Code ist gepatcht.
Check im Changelog nach der CVE-ID:
apt changelog openssl | grep CVE-
rpm -q --changelog openssl | grep CVE-
Quelle: https://access.redhat.com/security/updates/backporting/
Video und Stimme: KI-generiert.
#Linux #SysAdmin

LoRa-Mesh mit MeshCore, Teil 2: Der erste Companion mit dem Heltec V4
Vom Heltec V4 in der Box zum ersten „Repeater empfangen“: Backup ziehen, MeshCore flashen, per BLE mit der App koppeln, Kontakte über den Schlüssel prüfen, Kanäle verstehen und den Companion unter Linux mit meshcli und Meshy steuern. Dazu ein Firmware-Update ohne Datenverlust. [SENSITIVE CONTENT]
Im ersten Teil ging es um die Theorie: was LoRa ist, was MeshCore daraus macht und warum ich hier bei MeshCore gelandet bin. Jetzt wird es praktisch. Bevor ein Repeater aufs Dach kommt, braucht man erst einmal ein Gerät, mit dem man selbst im Mesh mitreden kann. Bei MeshCore heißt das Companion: ein kleiner LoRa-Node, der per Bluetooth am Smartphone oder am PC hängt und für dich funkt. Ich habe dafür einen Heltec WiFi LoRa 32 V4 genommen. Es gibt natürlich noch mehr und auch Geräte, die kein Smartphone brauchen aber ich mag es mit dem Smartphone zusammen.
Was in der Box steckt
Mein erstes Board war ein einzelner Heltec V4 mit GPS. In der kleinen Plastikbox lagen die Platine, eine Federantenne mit u.FL-Stecker (oft IPEX genannt), ein GPS-Modul mit achtadrigem Kabel, zwei JST-Kabel für Akku oder Solarzelle und zwei Stiftleisten, die nicht eingelötet sind. Auf der Box steht „LoRa Band, HP 863-928 MHz“, auf der Platine selbst HTIT-WB32LAF V4.3. Das ist die Revision 4.3 mit dem Frontend KCT8103L, also einem zusätzlichen Leistungsverstärker (PA) und rauscharmen Vorverstärker (LNA) vor dem eigentlichen LoRa-Chip SX1262. Der Rechner auf dem Board ist ein ESP32-S3 mit 16 MB Flash und 2 MB PSRAM, dazu kommen ein kleines OLED, USB-C und zwei Taster.
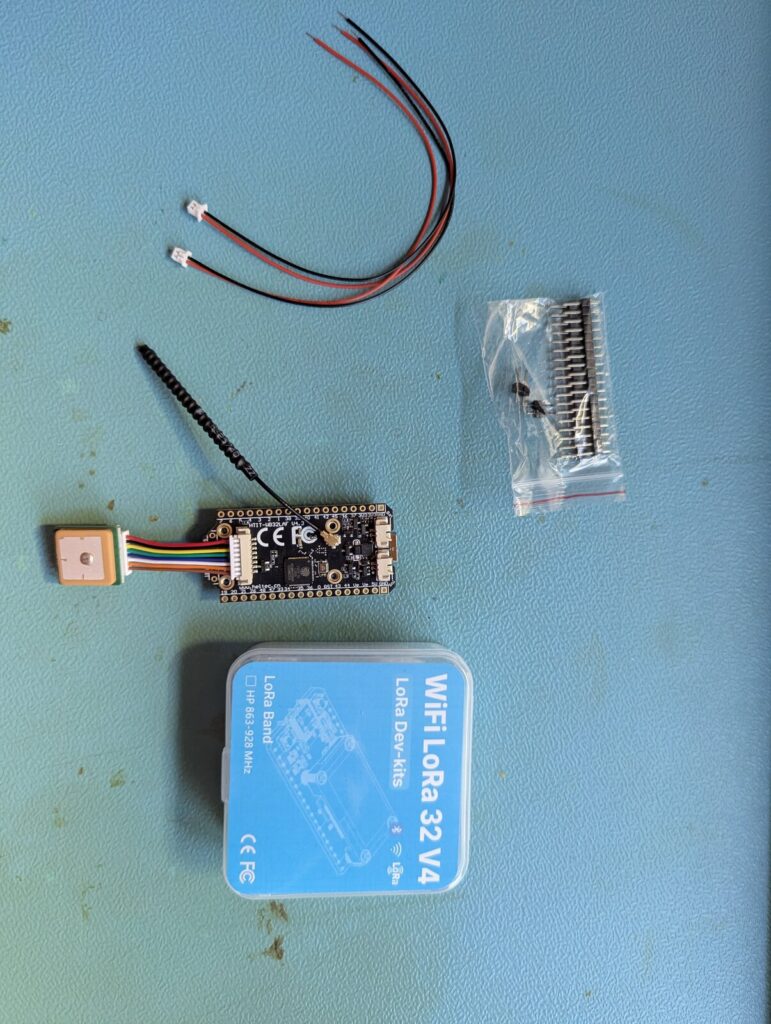
Lieferumfang des Heltec V4: Board, GPS-Modul, Federantenne, zwei JST-Kabel und Stiftleisten. Achtung, auf diesem Foto steckt die Antenne noch an der 2,4-GHz-Buchse. Doof ich bin.
Später habe ich mir noch das Komplettset geholt: Heltec V4 ohne GPS, dafür mit fertigem Gehäuse und 3000-mAh-LiPo. Auf dem läuft heute mein persönlicher Node „Kernel-Error“. Wer einfach nur schnell ins Mesh will, ist mit diesem Set besser bedient als ich mit meinem nackten Board, denn Gehäuse und Akku sind dann schon erledigt. Wie der erste Heltec danach ins Auto gewandert ist, steht weiter unten.
Ab Werk war auf dem Board Meshtastic 2.7.22 installiert. Ein meshtastic --info über USB lief sofort. Die Region stand auf UNSET, so sendet das Board gar nicht, bevor man eine Region gesetzt hat. Das finde ich vernünftig, so schreit das Ding nicht schon in die Luft, ganz ohne config. Ich wollte aber MeshCore, also musste die Firmware runter.
Achtung: Der Heltec V4 hat zwei identische IPEX-Buchsen. LoRa ist die Buchse an der Spitze der Platine, auf der Oberseite direkt neben dem GNSS-Stecker. Die andere sitzt unten neben dem ESP32-S3 und gehört zum 2,4-GHz-Teil. Und schick nie ein Paket raus, ohne dass an der LoRa-Buchse eine Antenne oder ein Abschlusswiderstand hängt. Die Sendeleistung muss irgendwo hin, sonst kommt sie zurück und kann die PA beschädigen. Also erst die Antenne, dann USB. Wenn ihr das dann noch direkt richtig anschließt und nicht, wie ich, einfach mal fummelt….
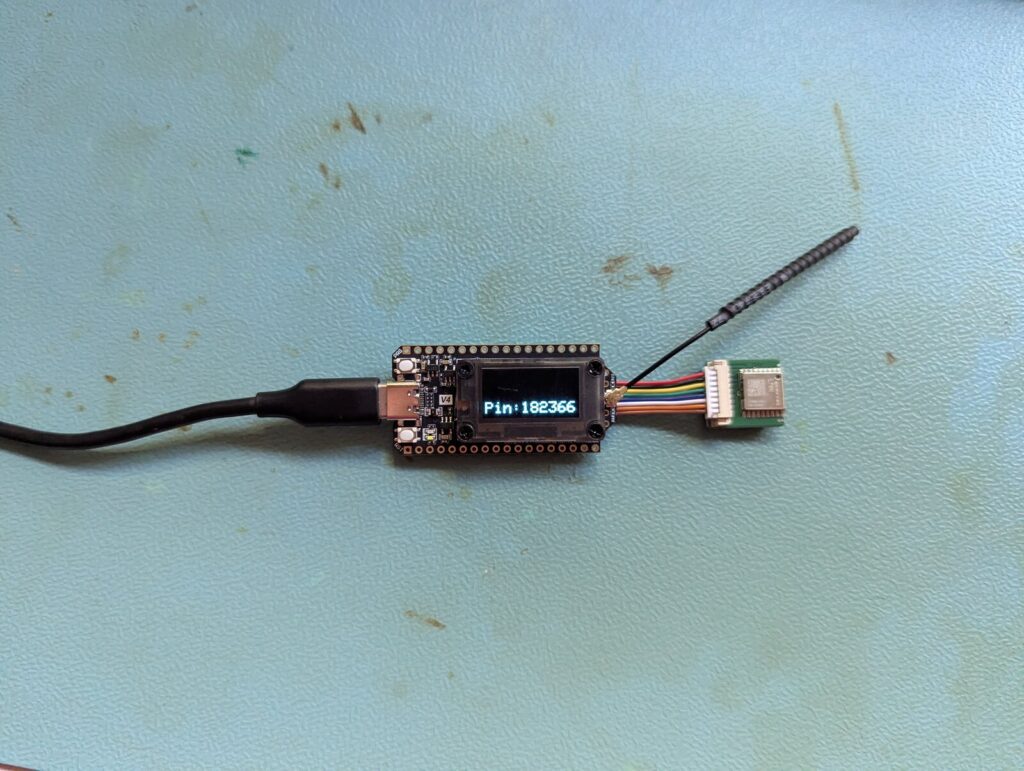
So ist es richtig: Die Federantenne steckt an der LoRa-Buchse an der Spitze, direkt neben dem GNSS-Kabel. Auf dem Display steht der BLE-PIN fürs Pairing.
Erst sichern, dann flashen
Bevor ich irgendetwas überschreibe, ziehe ich ein komplettes Abbild des Flashs. Damit komme ich jederzeit zurück auf den Werkszustand. Klar könnte ich einfach wieder die Meshtastic Firmware drüber brennen. Ich bin aber schon ein paar mal mit so etwas auf die Nase gefallen und die drei Minuten für eine Sicherung habe ich dann doch. Der ESP32-S3 meldet sich über seinen nativen USB-Port als /dev/ttyACM0, einen USB-Seriell-Wandler gibt es auf dem Board nicht. Mit esptool schaue ich zuerst, was überhaupt verbaut ist, und lese dann die vollen 16 MB aus. Das hat bei mir knapp 100 Sekunden gedauert.
$ esptool --port /dev/ttyACM0 flash-id
Chip type:          ESP32-S3 (QFN56) (revision v0.2)
Features:           Wi-Fi, BT 5 (LE), Dual Core + LP Core, 240MHz, Embedded PSRAM 2MB (AP_3v3)
Detected flash size: 16MB

$ esptool --port /dev/ttyACM0 --baud 921600 read-flash 0 ALL backup/heltec-v4-factory-16MB.bin
Die Zeile mit dem PSRAM ist wichtig für die Wahl der richtigen Firmware. MeshCore baut für den V4 mehrere Varianten: heltec_v4, heltec_v4_r8 und jeweils noch _tft-Versionen. Das „R2“ im Produktnamen steht für den ESP32-S3R2 mit 2 MB PSRAM, und das bestätigt esptool. Also heltec_v4. Die r8-Variante benutzt andere Pins für Display-Versorgung und LED, mit dem falschen Image bleibt das Display dunkel. Ratet doch mal, woher ich das so genau sagen kann? Nicht, dass noch das Gefühl aufkommt, dass ich hier Ahnung von dem hätte, was ich mache. Wie immer: Korrigiert mit bitte. Ich will was lernen.
Die Releases auf GitHub sind nach Rolle getrennt: Companion, Repeater und Room Server haben eigene Tags. Für das Handgerät brauche ich den Companion mit Bluetooth, also eine Datei nach dem Muster heltec_v4_companion_radio_ble-<version>-merged.bin. „merged“ heißt, dass Bootloader, Partitionstabelle und Anwendung in einem Image stecken, das ab Adresse 0x0 geschrieben wird. Die SHA-256-Summe habe ich gegen den Digest des GitHub-Assets geprüft, dann den Flash gelöscht, damit keine Meshtastic-Reste liegen bleiben, und das Image geschrieben (vergesst das mit dem Löschen nicht, kommt sonst schnell mal spannendes bei herum):
$ gh release download companion-v1.17.1 -R meshcore-dev/MeshCore -p 'heltec_v4_companion_radio_ble-v1.17.1-d929643-merged.bin'
$ sha256sum heltec_v4_companion_radio_ble-v1.17.1-d929643-merged.bin
$ esptool --port /dev/ttyACM0 erase-flash
$ esptool --port /dev/ttyACM0 --baud 921600 write-flash 0x0 heltec_v4_companion_radio_ble-v1.17.1-d929643-merged.bin
Die 1,3 MB waren in unter fünf Sekunden drauf. Wer keine Lust auf die Kommandozeile hat, kann auch den Web-Flasher von MeshCore im Browser nehmen. Den habe ich selbst nicht benutzt, das Backup vorher solltest du aber in beiden Fällen machen.
Eine Sache aus dem Quellcode der V4-Variante muss man kennen: Dort steht LORA_TX_POWER=10 mit dem Kommentar, dass daraus am Ende 22 dBm werden. Die Sendeleistung in der App ist auf diesem Board die Ausgangsleistung des SX1262, die externe PA legt laut diesem Kommentar etwa 12 dB obendrauf. Eine „22“ in der App bedeutet beim Heltec V4 also nicht 22 dBm an der Antenne. Mein Companion bleibt deshalb auf 10, dem Wert, den MeshCore für den V4 ohnehin mitbringt. Was das für die Grenzwerte heißt, rechne ich in Teil 4 durch. Ja, hehe… Der cliffhanger bleibt auch hier.
Pairing mit der App
Nach dem Flashen bootet das Board direkt in MeshCore und zeigt auf dem OLED einen sechsstelligen PIN. Den gibt man beim Bluetooth-Pairing in der MeshCore-App ein. Der PIN wird bei jedem Start neu gewürfelt. Der Companion nimmt immer nur einen BLE-Client gleichzeitig an. Hängt das Handy dran, findet der PC das Gerät nicht, und umgekehrt. Was mich bestimmt 10 min. meines Lebens gekostet hat, das zu realisieren.
Beim ersten Verbinden fragt die App nach einem Funk-Preset. Hier im Rheinland funkt die Community mit „EU/UK (Narrow)“, das sind 869,618 MHz, 62,5 kHz Bandbreite, Spreading Factor 8 und Coding Rate 8. Welches Preset in deiner Gegend gilt, solltest du bei der lokalen Community nachschauen, denn mit anderer Frequenz, Bandbreite oder anderem Spreading Factor hörst du schlicht niemanden. Die Coding Rate steht dagegen im LoRa-Header, ein Empfänger mit Coding Rate 5 versteht also auch Pakete mit Coding Rate 8. Danach bekommt der Node einen Namen. Meiner heißt „Kernel-Error“.
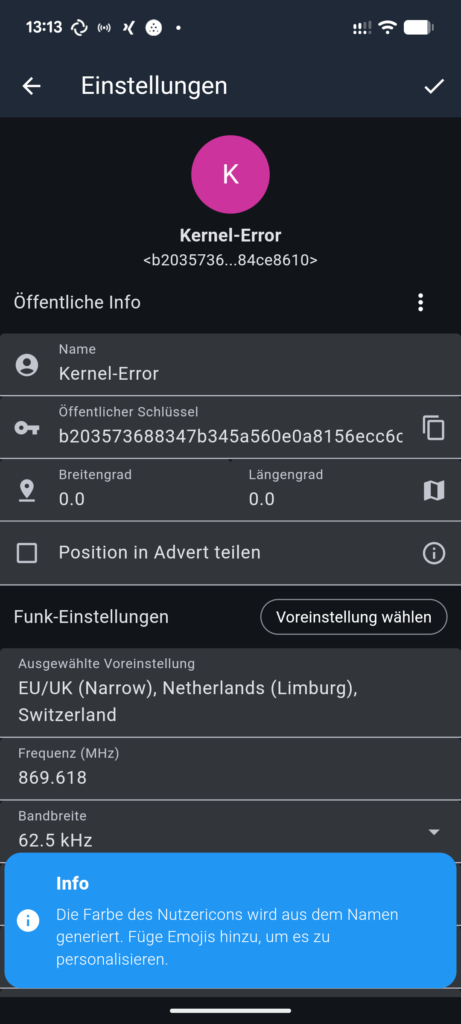
Die Node-Einstellungen in der App. Unter dem Namen steht die Kurzform des öffentlichen Schlüssels, die Position wird nicht im Advert geteilt.
Erstes Advert, erste Nachrichten
Ein Advert ist die Visitenkarte eines Nodes: Name, öffentlicher Schlüssel, Typ und optional eine Position, signiert mit dem privaten Schlüssel, aber nicht verschlüsselt. Ein Companion verschickt so etwas nur, wenn du es auslöst. Als Flood-Advert geht es über die Repeater in die Fläche, als Zero-Hop-Advert erreicht es nur die direkte Nachbarschaft.
Nach meinem ersten Flood-Advert war die Kontaktliste leer. Das ist normal und hat mich trotzdem kurz irritiert. Ein Advert holt keine Liste aus dem Netz, Kontakte tauchen erst auf, wenn du die Adverts der anderen hörst, und Repeater senden die nur in längeren Abständen. Etwas Geduld hilft also. Bei mir hat es zusätzlich etwas länger gedauert, weil die Antenne an der falschen Buchse steckte, siehe oben. Ja, ich bin einer von denen, die auf dem ersten Foto die Antenne an der falschen Buchse hatten.
Ob eine Nachricht wirklich rausgegangen ist, zeigt dir die App selbst. Unter jeder eigenen Kanalnachricht zeigt sie an, wie viele Repeater sie wiederholt haben. Hört dein Companion einen Repeater deine Nachricht weitersenden, ist sie im Mesh. Diese „heard repeats“ empfiehlt auch Mesh Rheinland zum Testen. Bei mir stand unter dem ersten „geht“ im Public-Kanal „1 Repeater empfangen“, drumherum liefen Testnachrichten aus Velbert, Euskirchen und Lengerich.
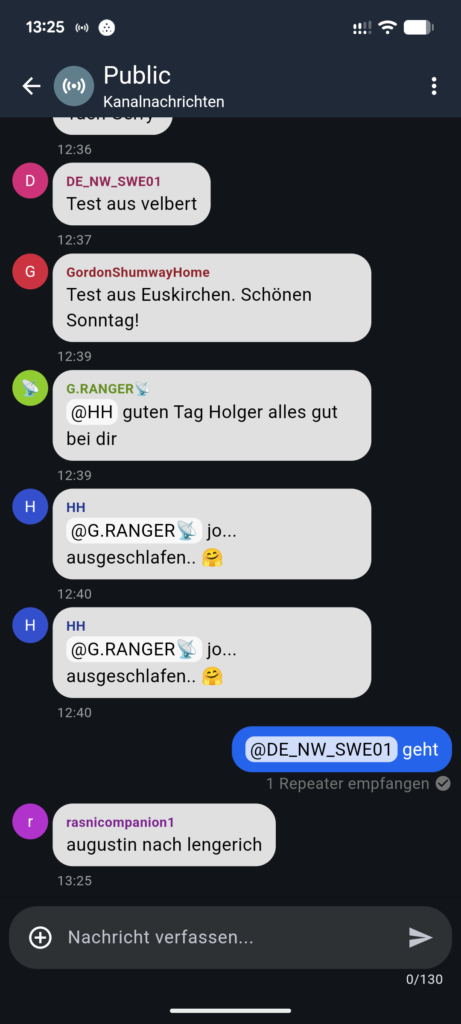
Der Moment, in dem es funktioniert: „1 Repeater empfangen“ unter der eigenen Nachricht heißt, dass ein Repeater sie weitergesendet hat.
Avatar per Emoji
Ein Profilbild kann man nicht hochladen. Die App erzeugt die Farbe des Icons aus dem Namen und zeigt den ersten Buchstaben. Steht am Anfang des Namens ein Emoji, nimmt die App das statt des Buchstabens. Ich habe mich zuerst „😈 Kernel-Error“ genannt, das kommt dem FreeBSD-Daemon am nächsten, einen echten Beastie gibt es als Emoji leider nicht. Falls jemand ein Unicode-Zeichen für Beastie kennt, sagt gerne Bescheid, ich schaue dann nach, ob die App es mitmacht. Der Name darf maximal 31 Byte lang sein, ein Emoji frisst davon meist vier. Nach dem Umbenennen ein Flood-Advert schicken, damit die anderen den neuen Namen lernen. Am Schlüssel ändert sich nichts. Das kleine OLED kann übrigens keine Emojis darstellen und zeigt nur den Text.
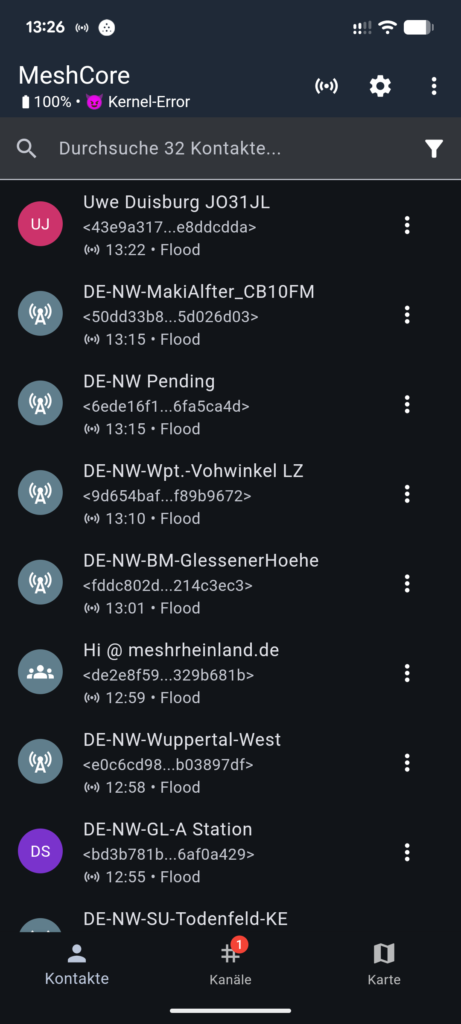
Nach ein paar Stunden füllt sich die Kontaktliste. Oben steht der Node mit Emoji im Namen.
Kontakte und warum der Schlüssel zählt
Wie in Teil 1 beschrieben, ist die Identität eines Nodes sein Schlüsselpaar und der Name nur ein Etikett. Die App zeigt deshalb neben jedem Kontakt eine Kurzform des öffentlichen Schlüssels, die ersten und letzten acht Hex-Zeichen, bei mir <b2035736...84ce8610>. Wenn du sicher sein willst, dass du wirklich mit der Person schreibst, die du meinst, vergleich diesen Fingerprint über einen anderen Weg: persönlich, am Telefon oder über eine Webseite, der du vertraust. Erst dann ist der Kontakt verifiziert.
Standardmäßig wird jedes gehörte Advert zum Kontakt. Das wird schnell viel: Die Kontakttabelle ist auf dem Heltec-BLE-Build auf 350 Einträge begrenzt, und im Rheinland gibt es viele Repeater. Ist die Tabelle voll und „älteste überschreiben“ aus, landen neue Kontakte nicht mehr in der Liste. Die Firmware reicht das Advert dann zwar noch an die App weiter und meldet, dass der Speicher voll ist, speichert den Kontakt aber nicht. Ich habe deshalb auf selektives Hinzufügen umgestellt: Chats, Repeater und Room Server ja, Sensoren nein, maximal drei Hops entfernt, älteste überschreiben an. Favoriten werden beim Überschreiben nicht angefasst, die eigenen wichtigen Kontakte sollte man also als Favorit markieren.
Die App kann die komplette Node-Konfiguration als JSON exportieren und wieder importieren. Achtung: In diesem Export steckt der private Schlüssel, und dazu die zuletzt bekannte Position, auch wenn du sie nicht im Advert teilst. Behandle die Datei wie einen privaten SSH-Schlüssel. Wer ihn hat, kann sich als dein Node ausgeben und deine Direktnachrichten lesen. Hier deshalb nur ein bereinigter Auszug mit den Teilen, die wirklich etwas einstellen:
"radio_settings": {
  "frequency": 869618,
  "bandwidth": 62500,
  "spreading_factor": 8,
  "coding_rate": 8,
  "tx_power": 10
},
"other_settings": {
  "manual_add_contacts": 1,
  "advert_location_policy": 0
},
"auto_add_settings": {
  "auto_add_chat": true,
  "auto_add_repeater": true,
  "auto_add_room_server": true,
  "auto_add_sensor": false,
  "overwrite_oldest": true,
  "auto_add_max_hops": 4
}
manual_add_contacts: 1 schaltet das selektive Hinzufügen ein, erst dann wirken die auto_add_*-Schalter. auto_add_max_hops: 4 bedeutet bis zu drei Hops, 0 hieße ohne Grenze. advert_location_policy: 0 hält die Position aus dem Advert raus. Ein Companion, der meistens zu Hause liegt, würde sonst die Wohnadresse ins Netz senden. Wenn du so etwas übernehmen willst, setz die Werte in der App oder kopier nur diese Blöcke. Einen fremden Export mitsamt Schlüssel zu importieren, klont eine fremde Identität, und zwei Nodes mit demselben Schlüssel bringen das Routing für beide durcheinander.
Die Einstellungen, auf die es ankommt
Zwei Einstellungen stehen nicht im Export und müssen von Hand gesetzt werden: die Größe der Pfad-Hashes und der Default-Scope. Den Pfad-Hash habe ich auf 2 Byte gestellt, damit sich Repeater auf dem Weg seltener verwechseln lassen. Der Default-Scope steht auf #de, weil die Repeater hier ungescopte Floods ignorieren. Beides erkläre ich ausführlich in Teil 6. Die Funkwerte entsprechen dem Preset, zur Sendeleistung von 10 steht oben schon alles. Ein Board ohne externe PA würde man dagegen mit seiner echten Ausgangsleistung einstellen.
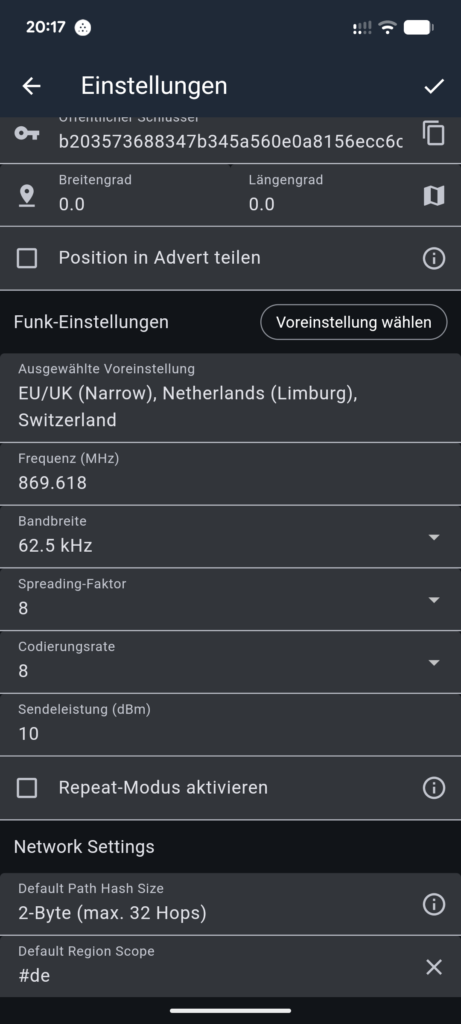
Die Companion-Einstellungen von Kernel-Error: Sendeleistung 10, Pfad-Hash 2 Byte, Default-Scope #de, Position im Advert aus und Repeat-Modus aus.
Der Schalter „Repeat-Modus aktivieren“ sieht verlockend aus, macht aber nicht, was man erwartet. Laut Quellcode der Companion-Firmware ist er nur auf 433,000, 869,495 oder 918,000 MHz erlaubt. Auf 869,618 MHz lehnt die Firmware ihn ab. Wer ihn einschaltet, zieht also auf eine andere Frequenz um und verlässt das Netz der Community. Gedacht ist das für Off-Grid-Gruppen ohne Repeater. Bei meinen Companions bleibt er aus, das Weiterleiten erledigen hier die Repeater.
Kanäle
Neben Direktnachrichten an Kontakte gibt es Kanäle. Jeder MeshCore-Companion kennt den Kanal „Public“. Dessen Schlüssel 8b3387e9c5cdea6ac9e5edbaa115cd72 ist überall gleich und öffentlich, die Verschlüsselung schützt dort also vor niemandem im Mesh. Dazu kommen Hashtag-Kanäle wie #nrw, #bonn oder #rheinbach. Bei denen wird der Schlüssel per SHA-256 aus dem Namen abgeleitet. Wer den Namen kennt, kann mitlesen. Privat sind nur Kanäle mit einem selbst erzeugten, geheim geteilten Schlüssel.
Jeder Kanal kann zusätzlich einen eigenen Scope tragen, meinen Public-Kanal habe ich auf de gestellt. Welcher Scope für welchen Kanal sinnvoll ist und wie du den tatsächlich wirksamen Scope prüfst, steht in Teil 6. Ein Nebeneffekt, den man sofort sieht: Mit Scope begrenzt die App die maximale Nachrichtenlänge im Kanal auf 120 statt 130 Zeichen. Die Firmware selbst kürzt dabei nichts, der Transport-Code steckt im Paketkopf und nicht in den Nutzdaten.
Mein Kontakt als QR-Code
Über „Kontakt teilen“ erzeugt die App einen QR-Code. Darin steckt eine Adresse der Form meshcore://contact/add?name=...&public_key=...&type=1, also nur Name, öffentlicher Schlüssel und Typ (1 steht für Chat). Position, Zeitstempel und Signatur fehlen. Der Code beweist deshalb nicht von selbst, dass er von mir stammt. Das Vertrauen kommt hier aus dem Kanal: Du hast ihn aus meinem Blog. Wenn du mich hinzufügen willst, scann den Code und vergleich den Fingerprint mit <b2035736...84ce8610>. Der volle Schlüssel lautet:
b203573688347b345a560e0a8156ecc6c0dc7d14c4f53046064bfabe84ce8610
Mein Companion „Kernel-Error“ als MeshCore-Kontakt. Der Code enthält nur Namen und öffentlichen Schlüssel.
Viel gebe ich damit nicht preis. Name und Schlüssel stehen ohnehin in jedem Advert, das mein Node sendet. Was dazukommt, sind vielleicht ein paar ungefragte Direktnachrichten. Die nehme ich in Kauf.
Ein Gehäuse aus dem Drucker
Mein erstes Board lag anfangs nackt auf dem Tisch. Für unterwegs habe ich mir das Modell „WiFi LoRa 32 V4 (Heltec V4)“ von Adi_CEvil auf MakerWorld in Rot gedruckt. Danke dafür. Heltec und ein 1100-mAh-LiPo passen hinein, geladen wird über USB-C. Beim Filament lieber keine Varianten mit Carbon- oder Metallanteil nehmen, leitfähige Füllstoffe direkt an der Antenne verstimmen sie und schlucken Leistung. Ihr wickelt das Teil ja auch nicht in Alufolie ein, oder?
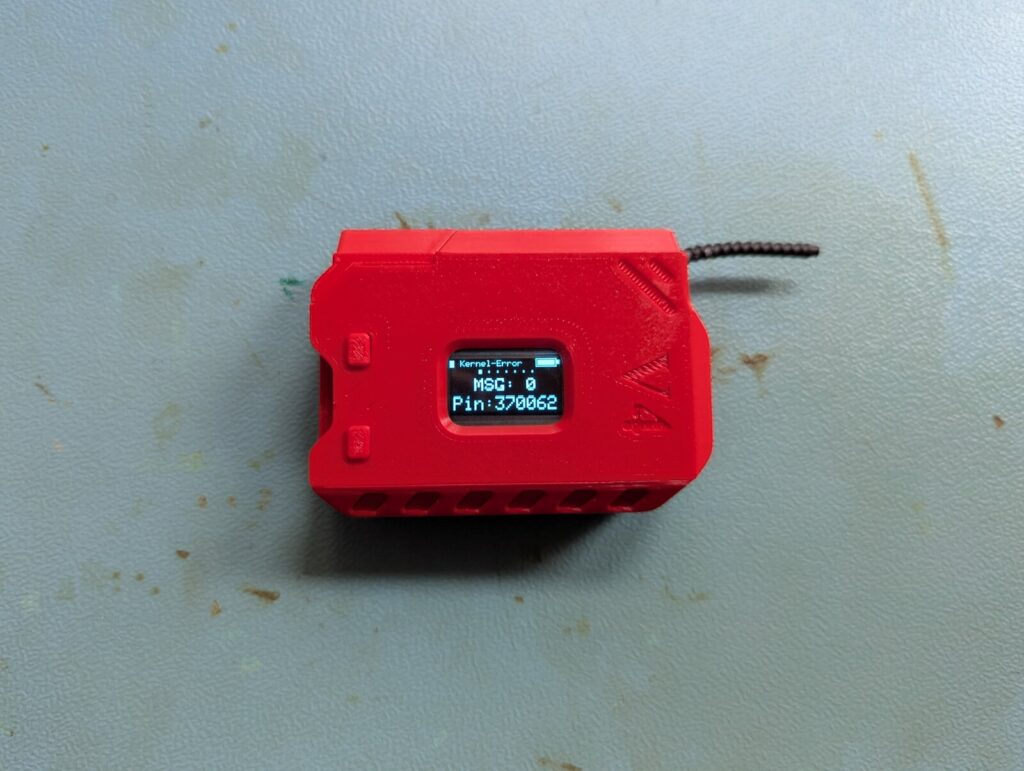
Fertig für die Hosentasche: Heltec V4 mit LiPo im gedruckten Gehäuse. Das OLED zeigt den Namen ohne Emoji, der kleine Font kennt keine Emojis.
Vom Linux-Rechner aus: meshcore-cli und Meshy
Am PC benutze ich zwei Werkzeuge. Für die Kommandozeile gibt es meshcore-cli, installiert mit pipx, der Befehl heißt dann meshcli. Gekoppelt wird über BlueZ. Vorher am Handy Bluetooth aus, denn es gibt nur den einen BLE-Platz. Nach dem Pairing hält bluetoothctl die Verbindung gern offen, dann findet meshcli das Gerät nicht. Ein disconnect löst das.
$ pipx install meshcore-cli
$ bluetoothctl
[bluetooth]# agent KeyboardOnly
[bluetooth]# pair <BLE-MAC>
  (PIN vom OLED eingeben)
[bluetooth]# trust <BLE-MAC>
[bluetooth]# disconnect <BLE-MAC>
$ meshcli -a <BLE-MAC> ver
Model: Heltec V4.3 OLED
Mit meshcli komme ich an Dinge, die die App nicht zeigt, etwa die Funkstatistik mit get stats_radio oder node_discover, bei dem Repeater in direkter Reichweite mit ihren Empfangswerten antworten. Den Pfad-Hash kann man dort mit set path_hash_mode 1 auf 2 Byte stellen. Ein Tipp aus der Praxis: meshcli 1.6.5 holt die Kontakte mit einem Timeout von 5 Sekunden. Bei über hundert Kontakten über BLE reicht das nicht, dann behauptet das Tool, es gäbe keine. Die Python-Bibliothek dahinter mit längerem Timeout schafft es.
Für den Alltag am Schreibtisch nehme ich Meshy, einen grafischen MeshCore-Client für den Linux-Desktop. Meshy verbindet sich ebenfalls per BLE, zeigt Geräteinfos, Kontakte, Kanäle und eine Karte und kann Adverts senden, Pfade tracen und Nodes in der Nähe suchen.
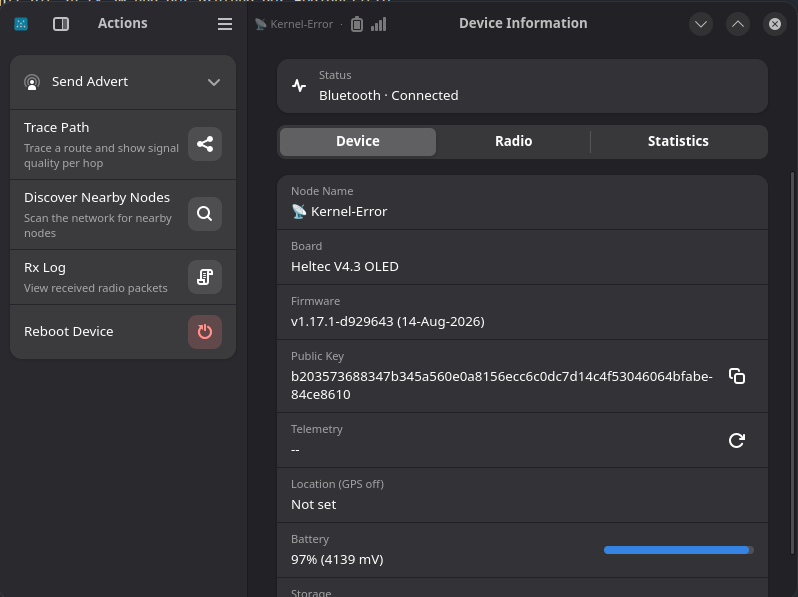
Meshy unter Linux: Geräteinfo des Companions, hier noch mit Firmware v1.17.1.
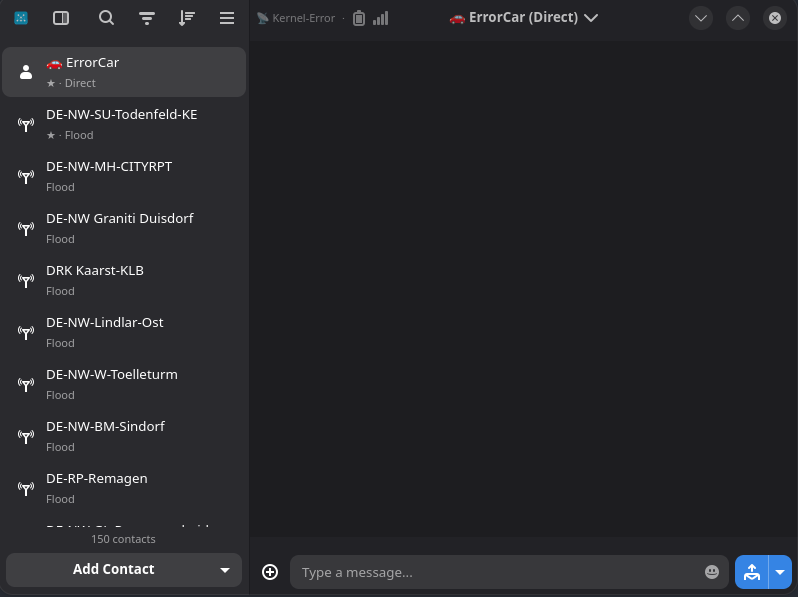
Kontakte in Meshy. Favoriten stehen oben, daneben steht, ob der Weg bekannt ist (Direct) oder geflutet wird (Flood).
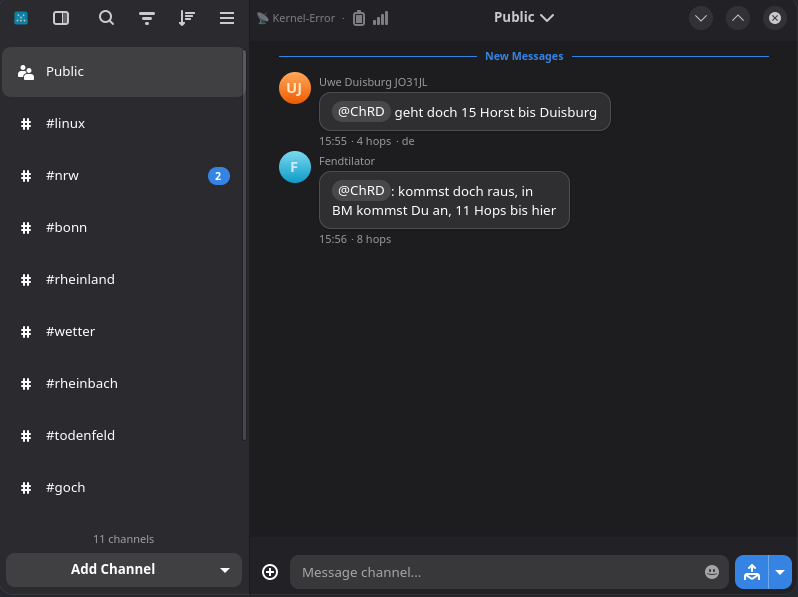
Der Public-Kanal in Meshy. Unter jeder Nachricht stehen Hop-Anzahl und, falls vorhanden, der Scope.
KiekR auf Android
Auf dem Handy bin ich inzwischen bei KiekR gelandet, einer alternativen Android-App von Marcel Verdult (kiekr.app). Sie ist Closed Source, das sollte man wissen. Mir gefällt sie trotzdem besser als die offizielle App, weil sie mehr vom Funk zeigt: den Scope pro Nachricht, eine Statistik und vor allem „Live-Funk“, eine Rohansicht aller empfangenen Pakete, auch der, die der Node nicht entschlüsseln kann. KiekR ersetzt die offizielle App, parallel geht wegen des einen BLE-Platzes nicht.
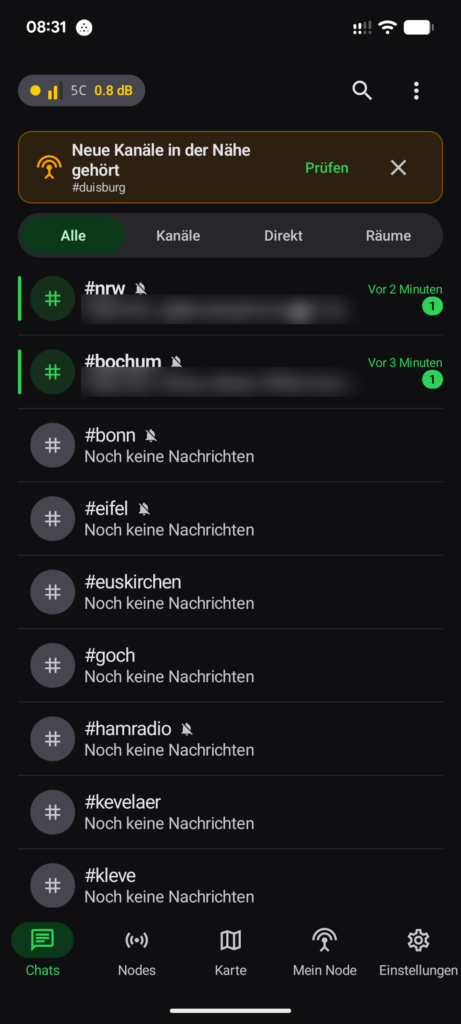
Die Chatliste in KiekR. Die App meldet sogar Hashtag-Kanäle, die in der Nähe gehört wurden.
An einem Morgen zu Hause hat der Live-Funk innerhalb weniger Minuten 250 Pakete gezeigt, rund 23 pro Minute. 232 davon waren für meinen Node nicht lesbar. Das ist kein Fehler, das sind Direktnachrichten, Anfragen und Antworten anderer Nodes und Kanäle, deren Schlüssel ich nicht habe. Schön zu sehen war auch, wie weit gescopte Floods laufen: Eine Anfrage mit Scope de kam über 17 und 18 Hops, mit 1-Byte-Pfad-Hashes. Jeder dieser Hops kostet Sendezeit. Warum das relevant ist, steht in Teil 6.
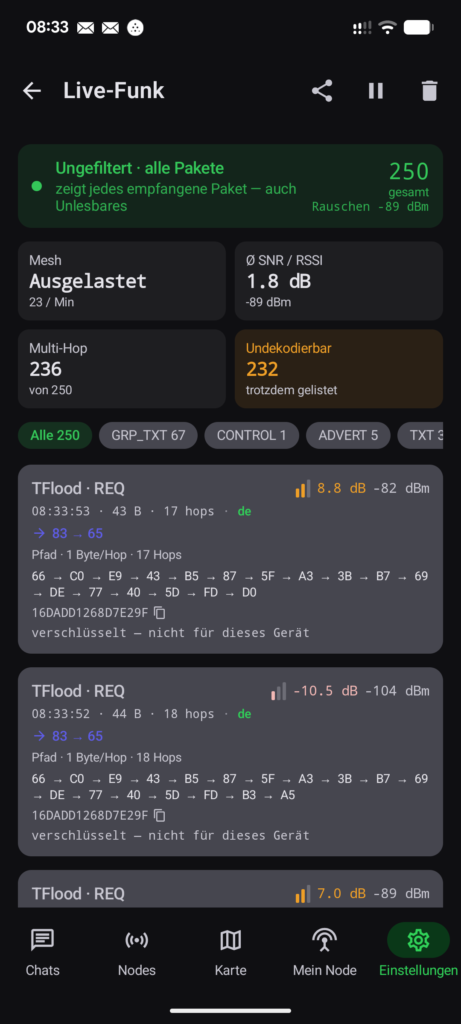
Live-Funk in KiekR: Die meisten Pakete sind verschlüsselt und nicht für diesen Node. Oben ein gescopter Flood über 17 Hops.
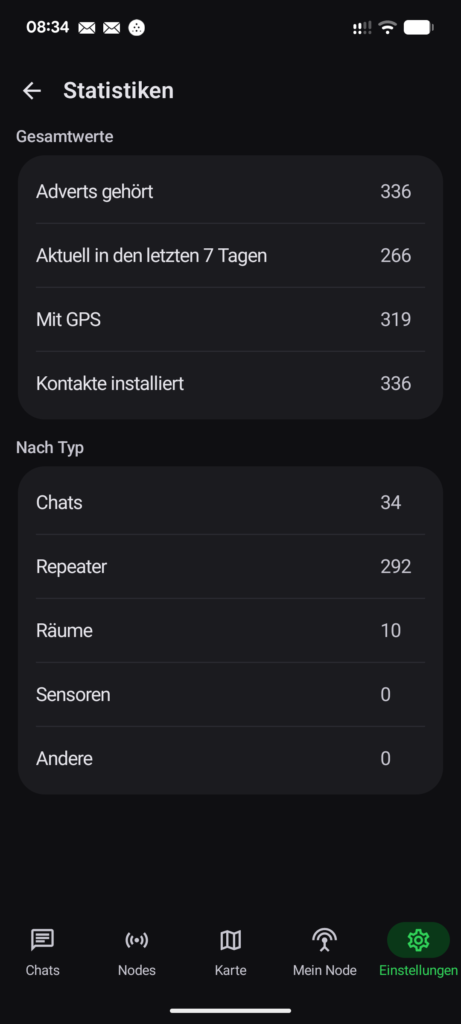
336 Kontakte bei einem Limit von 350: Ohne „älteste überschreiben“ wäre die Tabelle bald voll.
KiekR hat außerdem optionale Community-Funktionen, etwa das Hochladen gehörter Repeater-Adverts auf Karten oder einen Observer-Modus, der Rohpakete an Analyse-Seiten weiterreicht. Die sind standardmäßig aus. Bevor du sie auf einem mobilen Node einschaltest, überleg kurz, was sie über deine Wege verraten.
Firmware-Update ohne Datenverlust
Mitten im Projekt erschien MeshCore v1.18.0 (Release-Notes). Unter anderem kann der BLE-Build für den Heltec V4 seitdem auch WLAN. Beim Update will ich weder Identität noch Kontakte verlieren, also gehe ich so vor:
- Erst wieder ein volles 16-MB-Backup mit
read-flash. Darin steckt der private Schlüssel, die Datei bekommt Rechte 600 und bleibt auf dem eigenen Rechner. - Die Partitionstabelle aus dem Backup lesen. Bei mir liegt die Anwendung ab 0x10000, Identität, Kontakte, Kanäle und Einstellungen liegen in einer eigenen Datenpartition weiter hinten.
- Prüfen, ob Bootloader und Partitionstabelle im neuen Merged-Image identisch sind. Nur dann reicht es, das reine App-Image an 0x10000 zu schreiben.
- Kein
erase-flash. Damit bleiben Datenpartition und BLE-Kopplung unangetastet.
$ esptool --port /dev/ttyACM0 --baud 921600 read-flash 0 ALL backup/companion-before-1.18.0-16MB.bin
$ chmod 600 backup/companion-before-1.18.0-16MB.bin
$ esptool --port /dev/ttyACM0 --baud 921600 write-flash 0x10000 heltec_v4_companion_radio_ble-v1.18.0-81dbae5.bin
Das Schreiben hat acht Sekunden gedauert. Danach meldete sich der Node mit v1.18.0-81dbae5, gleichem Schlüssel, gleichem Namen, allen 244 Kontakten, allen Kanälen, 2-Byte-Pfad-Hash und Default-Scope #de. Auch das Pairing mit dem Handy hielt. Nur die Uhr lief nach den Resets ein paar Minuten hinterher. Nach einem Update also kurz die Zeit vom Handy oder PC synchronisieren. Keine Angst, hier fühlt man sich ganz schnell wieder zuhause, wenn man schon mal mit arduino, esp usw. gearbeitet hat.
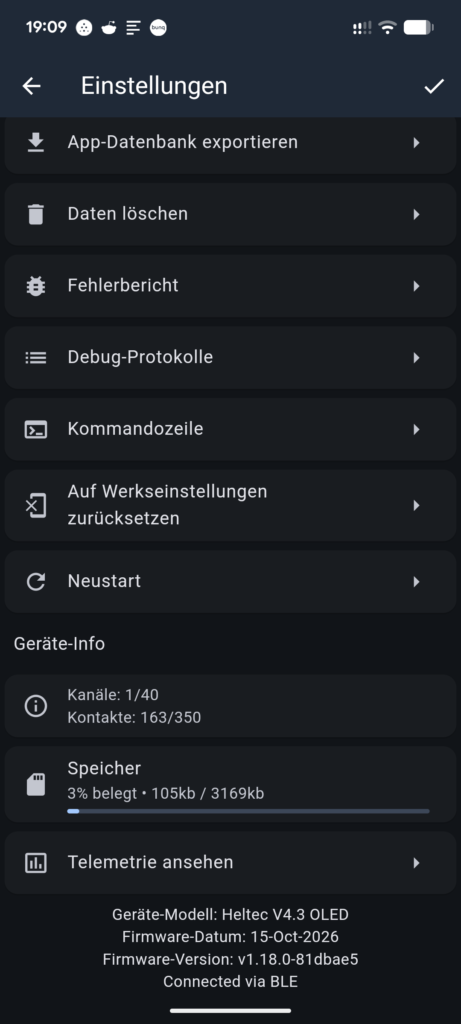
Geräte-Info in der App nach dem Update auf v1.18.0.
Ein zweiter Node mit GPS fürs Auto
Als das Komplettset da war, habe ich meine Identität „Kernel-Error“ auf das neue Board umgezogen. SUPER WICHTIG: Ein Schlüssel gehört nur einem aktiven Gerät. Also zuerst das alte Board komplett löschen und neu flashen, dann auf dem neuen Board den gesicherten Export importieren. Pfad-Hash und Default-Scope stehen nicht im Export und müssen auf beiden Geräten neu gesetzt werden.
Das alte Board mit dem GPS-Modul hat einen neuen Schlüssel bekommen und wohnt jetzt als „ErrorCar“ im Auto. Die Position sendet es nicht im Advert. Stattdessen darf genau ein Kontakt, mein persönlicher Node, sie per Telemetrie abfragen. Die Antwort ist verschlüsselt, Repeater unterwegs sehen nur Chiffretext, und ohne Anfrage verrät das Auto gar nichts. Achtung: Das klappt nur, wenn neben der Standort-Telemetrie auch die Basis-Telemetrie für diesen Kontakt freigegeben ist, sonst antwortet der Node niemandem. Was ich mit dem Auto-Node sonst noch mache, zeige ich in Teil 5 über MeshMapper. Aber ich werde an dem Punkt nicht der Einzige sein, der den Satz „ich kann remote also die GPS Position abfragen?“ im Kopf hatte. Damit ist auch klar, warum ich an Sensoren denke und öhm einen GPS Tracker?!
Was du jetzt tun kannst
Wenn du selbst einsteigen willst, ist das Heltec-V4-Komplettset mit Gehäuse und 3000-mAh-Akku der bequemste Weg: Antenne an die LoRa-Buchse, Backup ziehen, MeshCore drauf, Preset deiner Region wählen, Advert senden und im Public-Kanal auf das erste „Repeater empfangen“ warten. Wer gleich einen Companion fürs Auto oder ein zweites Board für einen eigenen Repeater haben möchte, bekommt den Heltec V4 mit L76K-GPS im Doppelpack. Eins solltest du dabei wissen: Der V4 ist ein ESP32-S3 mit zusätzlichem Verstärker und braucht deutlich mehr Strom als Boards mit nRF52-Chip, etwa der RAK4631. Für meinen Einstieg war mir das egal. Wer lange am Akku laufen will, schaut sich besser so ein Board an. Und wenn du mich hinzufügst, freue ich mich über ein kurzes „Moin“ per Direktnachricht.
Siehe auch: Teil 1: LoRa und MeshCore, Teil 3: Der Repeater, Teil 4: Antennen und Messen, Teil 5: MeshMapper, Teil 6: Konfiguration, die zählt.
Links zu Amazon und AliExpress sind Affiliate-Links: Kaufst du darüber, bekomme ich eine kleine Provision, für dich ändert sich am Preis nichts. Als Amazon-Partner verdiene ich an qualifizierten Verkäufen.
Wenn ihr Fragen habt oder euer Companion partout keinen Repeater hören will, dann dürft ihr mich gerne fragen.
OpenSSL gepatcht? Dein nginx hängt vielleicht noch am alten.
Laufende Dienste behalten die Bibliothek, mit der sie gestartet sind. Das Update liegt auf der Platte, der Prozess nutzt weiter die alte Version.
10-Sekunden-Check (Debian/Ubuntu): sudo needrestart -r l (nur auflisten), danach gemeldete Dienste mit systemctl restart neu starten.
Quelle: https://manpages.debian.org/jessie/needrestart/needrestart.1.en.html
Video und Stimme: KI-generiert.
#Linux #SysAdmin
RE: https://norden.social/@SheDrivesMobility/117565516686392460
Vor kurzem habe ich für Bekannten ein Zocker-PC auf Mint mit Steam installiert. Sogar zocken geht mittlerweile einwandfrei unter Linux! Es gibt keine Ausreden mehr!
Apropos, Teams: #Jitsi ist meine bevorzugte Alternative. Self-hosted oder SaaS.
Und die #Nextcloud empfehle ich auch herzlich gerne! Man muss auf nichts verzichten ohne big Tech Mafia.

This week, I had to do some work with Linux, so I found myself working with Alpine Linux again. And, of course, one of the worst and most absurd security vulnerabilities in recent times popped up. 😆
Fortunately, none of my setups met the conditions required for exploitation.
That said, I've been running some interesting experiments on a Raspberry Pi 4, the same one that has been running FreeBSD for quite some years, hosting a Time Machine service in a jail and handling backups from other servers.
Long story short, I installed Alpine Linux on the Raspberry Pi and moved FreeBSD into a KVM virtual machine, with the disks passed through directly to it.
The result? The VM runs beautifully with 3 GB of RAM (possibly even 2 GB), and I still have the rest of the Raspberry Pi available to run OpenBSD, NetBSD, and other systems I need for different setups.
It's a sad that bhyve doesn't (yet) support virtualization on that device. Or at least, that was still the case the last time I checked.
Sending email via my usual webmail interface is working fine.
Sending email via the command line utility that I use is *mostly* working fine.
There is one destination (that I know of!) that is rejecting email with:
550 5.7.1 Message rejected:
Message lacks SPF/DKIM/DMARC Auth Records
So they get delivered via the web interface, but not via the script I'm using.
* I own my own domain
* I can connect via shell
* it is shared hosting
* I do not administer the machine,
* My access to logs is limited
* my options are limited.
I'm currently *really* busy with other things, but it would be really nice to get this fixed. If someone can provide me with the right level of "This is what's wrong" then I'd be very grateful.

openSUSE Leap 16.1 ist da – mit optionalem Immutable-Modus. 🦎
Root-Dateisystem schreibgeschützt, Updates laufen atomar per transactional-update als Btrfs-Snapshot. Geht etwas schief: ein Befehl, alter Zustand. Leap Micro geht damit in der Hauptdistribution auf. Dazu KDE Plasma 6.6.
Genau so stelle ich mir ein souveränes System vor: stabil, nachvollziehbar, Open Source aus Nürnberg. 🇪🇺
https://www.heise.de/news/Wenn-Updates-schiefgehen-openSUSE-mit-dem-einfachen-Weg-zurueck-11511060.html
#openSUSE #Linux #DigitaleSouveränität

Pomodorolm, mon minuteur libre, change de nom et devient Concentré ! Même appli, même simplicité mais avec un site tout neuf pour la télécharger sur #Linux, #macOS et #Windows : https://concentre.org
Le petit post de blog qui explique le changement de nom : https://vincent.jousse.org/blog/fr/tech/pomodorolm-devient-concentre/
Les partages sont les bienvenus 🙏


IT-Sicherheit: Was im Hintergrund eines Webservers geschieht
Diese aktuelle Grafik stammt von einem unserer Linux-Server, auf dem unter anderem unsere Friendica-Instanz betrieben wird. Sie zeigt den Stand vom heutigen 6. November 2026 um 10:20 Uhr.
Bereits zu diesem Zeitpunkt hatte Maltrail mehr als 21.000 sicherheitsrelevante Ereignisse erfasst. Bis zum Ende des Tages werden voraussichtlich weitere hinzukommen.
Was Besucher unserer Webseiten normalerweise nicht sehen: Der Betrieb öffentlich erreichbarer Server erfordert eine kontinuierliche Überwachung und Absicherung gegen unterschiedlichste Bedrohungen.
Dabei ist wichtig: Die geografische Zuordnung der IP-Adressen lässt keine sicheren Rückschlüsse auf den tatsächlichen Standort möglicher Angreifer zu.
Für uns gehört IT-Sicherheit nicht zu den gelegentlichen Wartungsarbeiten. Sie ist ein fester Bestandteil des täglichen Serverbetriebs.
Ein kleiner Einblick in unsere Arbeit bei https://der-admin.de
#Linux #ITSecurity #Systemadministration #Maltrail #Friendica

Alt...
Weltkarte der Maltrail-Sicherheitsüberwachung eines Linux-Servers, Stand 6. November 2026, 10:20 Uhr. Farbige Markierungen zeigen die weltweite Herkunft erfasster sicherheitsrelevanter Ereignisse. Insgesamt 19.939 geografisch zugeordnete und 1.100 nicht zugeordnete Ereignisse. Die meisten stammen von IP-Adressen aus den USA (9.985), gefolgt von Großbritannien (2.304), Frankreich (1.806) und den Niederlanden (1.761).

RE: https://fosstodon.org/@fedora/117559522823026332
Ich bin ja normal nicht so gerne der 'early adopter'. Aber da ich gerade Zeit hatte....
Und dann war's überhaupt kein Problem: 3 GB Download, Neustart und Installation in wenigen Minuten. Und läuft!
Danke für diese positive Erfahrung!
Fedora Linux 45 is out! We're happy to bring you the latest updates to your favorite Fedora editions and spins.
* Improved installer experience with Stratis
* Latest desktop environments for GNOME, KDE, and more
* Atomic Desktops move to Image Builder
* Fedora Asahi Remix 45!Learn more: https://fedoramagazine.org/announcing-fedora-linux-45/
Happy upgrading!

GPT-6 Cyber: OpenAI-Modell für Sicherheitsforschung
OpenAI hat mit GPT-6 Cyber ein Modell für die Sicherheitsforschung vorgestellt. Es erkennt und validiert ausnutzbare Schwachstellen und hält sich laut Hersteller deutlich zuverlässiger an die Grenzen, die Forscher für eine Aufgabe festlegen. Erste Ergebnisse liegen aus Tests mit Linux und Firefox vor.
https://www.all-about-security.de/gpt-6-cyber-openai-modell-fuer-sicherheitsforschung/
Lage 05.11.
Offen: Node.js kündigt ein Security-Release für 26.x, 24.x und 22.x am 11.11. an (Stufe HIGH, CVE-IDs folgen). Node 20 und 18 sind EOL und bekommen laut Node.js keinen Fix.
Offen: Linux-Kernel CVE-2026-98432, Ubuntu 24.04 und 22.04 laut Tracker weiter ohne gefixtes Paket (Stand 5.11.).
Gefixt: WordPress Core CVE-2026-119977 in 7.1.4.
Heute im Reel: PHP 8.2 geht an Silvester in Rente.
Prüfen: node -v
Mehr: stackwatch.de/lage?utm_source=mastodon&utm_medium=social
#Nodejs #Linux

Here are our #events for #november
#Coffee #Meetup (#virtual)
Sat 14 Nov, 15:00 — #Online #event
https://www.meetup.com/dublin-linux-community/events/316925566/
#Linux #Tech #Talks: Building from #source & Sharing #Logic Across #Applications
Tue 24 Nov, 19:30 — #Anseo
https://www.meetup.com/dublin-linux-community/events/316949230/
#Monthly #Meetup in the #pub
Sat 28 Nov, 15:00 — #TheBrewDock
https://www.meetup.com/dublin-linux-community/events/316661793/
#opensource #dublin #ireland #mastodaoine #craic #chat #shenanigans

Morgen (Freitag) ab 14:00 Uhr ist der vorerst letzte Digital Independence Day im Welthaus #Aachen. Wenn ihr zu Linux wechseln oder euch von den großen BigTech-Datenkraken losreißen wollt, kommt gerne vorbei.
https://events.diday.org/events/5ea54233-9c48-4cec-a912-29ea034ba47b
Kitty 0.50 Terminalemulator bietet nun Sitzungswiederherstellung und andockbare Fenster
https://s3nnet.de/kitty-050-terminalemulator-bietet-nun-sitzungswiederherstellung-und-andockbare-fenster/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #Kitty #Terminalemulator #OpenSource
APT 3.3.6 schließt Sicherheitslücke bei der Paketüberprüfung
https://fosstopia.de/apt-3-3-6/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #APT #Debian #OpenSource
#Microsoft bringt beliebte #Sysinternals-Tools auf neue Plattformen: Autoruns erscheint für #Linux, während der Process Explorer nativ für MacOS veröffentlicht wird. https://winfuture.de/news,162488.html?utm_source=Mastodon&utm_medium=ManualStatus&utm_campaign=SocialMedia

🐧 Frage an die Linux-Runde: Welche Distribution(en) nutzt ihr, und wovon lasst ihr lieber die Finger?
Bei mir läuft am Rechner hauptsächlich openSUSE Leap 16, auf dem Mobilgerät Tumbleweed / Arch Linux. Warum habt ihr euch für eure Distribution entschieden, und was hat euch genervt? 💬
#Linux #FOSS #OpenSource #openSUSE #ArchLinux #Tumbleweed #Fedikirche

RE: https://bolha.us/@gutocarvalho/117565505345172756
Ich möchte ja niemanden vom wohlverdienten Schlaf abhalten, aber Ihr solltet dringen die #apt Update einspielen, mindestens auf 3.0.4.
Golem: Mit KI-Agenten: OpenAI will in Linux-System fast 1.000 Root-Lücken gefunden haben
https://www.golem.de/news/mit-ki-agenten-openai-will-in-linux-system-fast-1-000-root-luecken-gefunden-haben-2611-214884.html
#linux #opensource
OpenSSH-Sicherheitslücke ermöglicht Anmeldung an gesperrten Konten
https://linuxnews.de/openssh-sicherheitsluecke-ermoeglicht-anmeldung-an-gesperrten-konten/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #OpenSSH #OpenSource
Kritische Lücke betrifft OpenSSH mit bestimmten Linuxen
Die jüngst veröffentlichte OpenSSH-Version 10.6p2 enthält einen Workaround für eine kritische Sicherheitslücke.
https://www.linux-magazin.de/news/kritische-luecke-betrifft-openssh-mit-bestimmten-linuxen/
#linux #opensource #OpenSSH #musllibc #Bugfix #PasswordAuthentication
Alt...
Das Linux-Maskottchen Tux, ein sitzender schwarz-weißer Pinguin mit gelbem Schnabel und gelben Füßen, vor weißem Hintergrund.
Ich erwähnte es bereits, aber weil's so schön ist, nochmal: #DanteController, die proprietäre Software zur virtuellen Verkabelung des #Dante #AudioOverIP Netzwerks, eine unter #Linux nicht lauffähige Java-Anwendung, hat den Dienst unter Windows 10 in #Virtualbox bei mir quittiert. Schon lange.
Ich habe also #macOSmonterey in Virtualbox installiert und eine alte Version von Dante Controller ausgegraben, die darauf noch läuft. Nunja, #macOS #Monterey läuft nicht soo super in der virtuellen Maschine, doch die hier abgebildete R Remote von Yamaha läuft auch im #Wine, also die ist kein Drama.
Das Drama mit der Yamaha TIO1608D Stagebox ist, dass sie im Link-Local-Modus nicht mit R Remote funzt, weil sie ihrer Head Amp Control eine Adresse aus einem anderen IP-Bereich gibt, als dem Dante-Chip. Im DHCP-Modus geht's. Wer denkt sich denn sowas aus?
Außerdem, im Vergleich zu den lokalen Anschlüssen eines Allen&Heath SQ5 rauschen die Outputs der alten TIO wie Hechtsuppe.
#Veranstaltungstechnik #Tontechnik #EventTech
OpenAI nimmt sich mit GPT-6 Cyber direkt Linux vor. Das neue KI-Modell reproduzierte 1.724 Schwachstellen und baute für 948 davon funktionierende Angriffe für volle Administratorrechte. In Firefox fand es nebenbei 81 unbekannte Sicherheitslücken und lieferte gleich die passenden Korrekturen mit. #OpenAI #Linux #Firefox #ITSecurity
https://www.all-ai.de/news/news26top/openai-gpt-6-cyber-sicherheit
SSH-Sicherheitslücke in Alpine Linux: Login ohne Passwort möglich
Eine zehn Jahre alte Schwachstelle im Zusammenspiel von OpenSSH und der C-Bibliothek musl erlaubt Angreifern unter bestimmten Bedingungen die Anmeldung per SSH ohne Passwort. Betroffen sind vor allem Alpine-Systeme, auf denen sshd ohne PAM läuft.

Morgen wechsel ich von Nobara Linux zu CachyOS! Nie wieder Windows! 😀
Bin vor fast einem Jahr von Windows zu Linux gewechselt und möchte nicht mehr zurück. Nobara ist eine tolle Distro, aber jetzt habe ich große Lust auf CachyOS und freue mich schon darauf, in die Arch Linux-Welt einzutauchen! #cachyos #linux
GOG Galaxy: 44.000 Stimmen später kommt der Linux-Client
6.11.2026 8:53 Uhr Philipp Ernicke
https://www.computerbase.de/news/apps/gog-galaxy-nach-jahrelangem-warten-kommt-der-client-fuer-linux.100201/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #GOG #Galaxy #GOGGalaxy #Client #Steam #Epic #Games #EpicGames #Gaming
KDE Gear 26.08.3 mit zahlreichen Fehlerbehebungen in den Anwendungen veröffentlicht
https://s3nnet.de/kde-gear-26083-mit-zahlreichen-fehlerbehebungen-in-den-anwendungen-veroeffentlicht/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #KDE #Gear #KDEGear #OpenSource
NVIDIA 620.70.06 läutet die neue R620-Linux-Treiberserie ein
https://s3nnet.de/nvidia-6207006-laeutet-die-neue-r620-linux-treiberserie-ein/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #NVIDIA #Treiber
Da hier gerade die Frage nach einem Virenscanner in meiner Timeline auftauchte:
Solange ich Windows benutzt habe, hat mir der Defender ausgereicht, aber seit ich Linux Mint auf dem Laptop habe, bin ich ohne Virenscanner unterwegs und habe mir die Frage gar nicht gestellt, ob ich einen installieren sollte.
Was meint Ihr?
#linux
#security

Est-ce que l’un·e de vous a l’habitude d’utiliser Lynx ? Si oui, vous savez comment je peux modifier les couleurs du bandeau informatif pour ne pas avoir du texte jaune sur un fond bleu clair ?
Mes yeux myopes vous remercient d’avance.
#lynx #mastohelp #linux #colorscheme
Alt...
Extrait du pied informatif dans l’interface de Lynx dont le bandeau bleu dont je parle.
Guten Morgen und einen schönen Freitag!
Heute gibts schon wieder ein neues Video. „Heavy Cargo“ von tox² interactive hat gestern nämlich ein großes Update auf Version 1.4.0 erhalten. Und es gab auch ein neues DLC, Heavy Defense.
Viel Vergnügen: https://tube.tchncs.de/w/jrRBTY1z22TsNkxBCiyM7h
oder hier: https://hatnix.net/vod/2026-11-06.html
#hatclan #Linux #Gaming #Video #LetsPlay #HeavyCargo #tox2

Security-grusellink des tages
Abteilung: aber linux ist doch sicher!
Sorry, es ist ein englischsprachiger text, der auch in ein paar technische einzelheiten und in die geschichte des fehlers geht. Der effekt ist dafür umso einfacher. Einfach über SSH mit einem accountnamen einloggen, der bei keinem vernünftig denkenden menschen ein passwort hat, mit dem man sich einloggen könnte. Zum beispiel root (das ist das benutzerkonto des administrators), und als passwort 257 völlig beliebige zeichen eingeben. Bin ich schon drin oder was? Ich bin drin. Das war ja einfach…
Das scheunentorweite eintrittstor für jedes destruktive spielkind betrifft nur eine bestimmte libc (der sörver da ist gerade ein bisschen überlastet). Linux-distribuzjonen, mit denen man typischerweise einen sörver aufsetzt (debianoides, fedora, SUSE), sind nicht davon betroffen, denn sie verwenden die glibc. Da hätten die entwickler den fehler zwar beinahe übernommen, aber der kelch ist an uns noch einmal vorübergegangen. BSD ist natürlich auch nicht betroffen. Das ist ja auch kein linux. 😁️
#Sshole #Epic #Fail #Link #Linux #Security #SSH
📢 Linux-Stammtisch & Infoabend 🐧💻
Ihr möchtet auf Linux umsteigen oder habt Fragen zu eurem System? Dann kommt vorbei!
📅 10. November 2026
🕖 19–21 Uhr
📍 Ökumenischer Sozialdienst Gröbenzell, Rathausstr. 5
✅ Unterstützung bei eurem Umstieg aufLinux
✅ Antworten auf eure Fragen
✅ Austausch mit anderen Linux-Interessierten
📩 Anmeldung:
zuber@bundnaturschutz-groebenzell.de
Wir freuen uns auf euch! 😊
#Linux #OpenSource #Gröbenzell
#LinuxStammtisch #DigitalNachhaltig
#BundNaturschutzGröbenzell

Für die Power-User:innen von Linux sicherlich bekannt, für mich der Tipp der Woche: Mit 'mv --exchange" Dateien oder Ordner ohne Zwischenschritt tauschen:
https://itsfoss.com/mv-exchange/#the-filesystem-must-support-it
Bayern und Schleswig-Holstein kooperieren für digitale Souveränität
Bayern und Schleswig-Holstein wollen gemeinsam ihre Abhängigkeit von US-Konzernen wie Microsoft reduzieren und setzen auf offene und interoperable IT-Lösungen.
Linux als Berufsfundament: Welche Karrierewege der deutsche Arbeitsmarkt bietet
Wer Linux gut bis sehr gut beherrscht, kann in unterschiedlichen Bereichen arbeiten: als Systemadministrator, Cloud Engineer, Spezialist für wissenschaftliche Rechencluster, Embedded-Entwickler oder Linux-Consultant. Konkrete Stellenanzeigen zeigen dabei eine gemeinsame Linie: Linux bildet die Grundlage, beruflich interessant wird sie durch die Verbindung mit Automatisierung, Netzwerken, Programmierung oder einer fachlichen Spezialisierung. Linux-Kompetenz ist deshalb kein einzelnes […] [SENSITIVE CONTENT]
Wer Linux gut bis sehr gut beherrscht, kann in unterschiedlichen Bereichen arbeiten: als Systemadministrator, Cloud Engineer, Spezialist für wissenschaftliche Rechencluster, Embedded-Entwickler oder Linux-Consultant. Konkrete Stellenanzeigen zeigen dabei eine gemeinsame Linie: Linux bildet die Grundlage, beruflich interessant wird sie durch die Verbindung mit Automatisierung, Netzwerken, Programmierung oder einer fachlichen Spezialisierung.
Linux-Kompetenz ist deshalb kein einzelnes Berufsbild, sondern ein Ausgangspunkt für mehrere Karrierewege. Dieser Beitrag zeigt anhand echter Ausschreibungen, welche Aufgaben und Anforderungen dahinterstehen – und wo ein Einstieg realistisch ist.
Die Beispiele beziehen sich auf Stellen für den deutschen Arbeitsmarkt. Recherchestand ist der 5. November 2026. Anzeigen können kurzfristig geändert oder geschlossen werden; die Auswahl bildet keine vollständige Arbeitsmarktstatistik ab.
Linux-Systemadministrator: Infrastruktur zuverlässig betreiben
Die Systemadministration ist der direkteste Berufsweg für Menschen, die Linux-Systeme einrichten, verstehen und instand halten möchten. Im Mittelpunkt stehen laufende Dienste, Benutzerzugänge, Aktualisierungen, Monitoring und die Untersuchung von Störungen.
Dass dazu inzwischen deutlich mehr als manuelle Serverpflege gehört, zeigt eine Junior-Ausschreibung von Heinlein Support.
Stellenbeispiel: Junior Linux Systemadministrator bei Heinlein Support
Der Berliner Linux- und Open-Source-Spezialist sucht Unterstützung für sein Hosting-Team. Zu den Aufgaben zählen Linux-Administration, Monitoring, Skripte und Ansible-Playbooks sowie Mitarbeit an Containerplattformen und hochverfügbaren Datenbanken. Auch eine vergütete Rufbereitschaft ist vorgesehen.
Die Anzeige nennt unter anderem:
- sicheren Umgang mit der Linux-Kommandozeile, insbesondere unter SUSE und Debian,
- Grundlagen zu Netzwerken und Berechtigungen,
- erste Erfahrungen mit Docker oder Podman,
- Kenntnisse in Bash oder Python und Git,
- Basiswissen zu Kubernetes beziehungsweise OpenShift und Infrastructure as Code,
- eine IT-Ausbildung oder ein Informatikstudium,
- fließendes Deutsch und gute Englischkenntnisse.
Bemerkenswert ist die Abstufung: Bei Linux wird Sicherheit erwartet, bei mehreren weiterführenden Technologien reichen zunächst Grundlagen oder erste Erfahrungen. „Junior“ bedeutet hier also nicht „ohne Kenntnisse“, aber auch nicht „alle Plattformen bereits vollständig beherrschen“.
Für die Stellensuche passen neben „Linux-Systemadministrator“ auch Bezeichnungen wie „Linux Administrator“ oder „Linux Systems Engineer“. Entscheidend bleibt der Aufgabenbereich, nicht allein der Titel.
DevOps und Platform Engineering: Infrastruktur automatisieren
Wer wiederkehrende Aufgaben lieber durch Code löst, findet eine Entwicklungsmöglichkeit in Richtung Automatisierung und Plattformbetrieb.
Die Grenze zur Administration ist fließend: Bereits Heinleins Junior-Admin-Stelle enthält GitLab-Pipelines, GitOps und Werkzeuge wie OpenTofu oder Terraform. Tätigkeiten, die ein Unternehmen unter „Systemadministration“ führt, können andernorts Bestandteil einer DevOps-Rolle sein.
Stellenbeispiel: Software Engineer Test Infrastructure bei STACKIT
STACKIT sucht in Berlin einen Software Engineer für die Testinfrastruktur seiner Cloud-Produkte. Die Stelle richtet sich an erfahrene Entwickler oder Softwarearchitekten. Ziel ist, Werkzeuge und Frameworks aufzubauen, mit denen Infrastrukturänderungen automatisiert überprüft werden können.
Dafür werden unter anderem verlangt:
- sehr gute Programmierkenntnisse in Go oder Python,
- Erfahrung mit Backend-Tests,
- Verständnis von REST- beziehungsweise gRPC-Schnittstellen,
- Erfahrung mit Benchmarking, Profiling und Lasttests,
- idealerweise Kenntnisse zu Linux, Kubernetes und OpenStack.
Dieses Beispiel ist keine typische Einstiegsstelle nach einem Linux-Grundkurs. Es zeigt vielmehr, wohin sich ein Linux-Profil entwickeln kann, wenn professionelle Softwareentwicklung hinzukommt.
Der Unterschied zur rein manuellen Administration liegt im Ergebnis: Nicht nur ein einzelnes System soll funktionieren. Auch seine Bereitstellung, Prüfung und Veränderung sollen reproduzierbar werden.
Site Reliability Engineer: Ausfälle verstehen und verhindern
Ein Site Reliability Engineer, kurz SRE, beschäftigt sich mit der Zuverlässigkeit von Diensten. Dabei treffen Betriebswissen, Automatisierung und Softwareentwicklung aufeinander.
Stellenbeispiel: Senior SRE für Core Messaging Infrastructure bei STACKIT
Für Bad Friedrichshall sucht STACKIT einen Senior Engineer für zentrale Messaging-Infrastruktur. Die Aufgaben umfassen hochverfügbare Nachrichtenplattformen über mehrere Rechenzentren, Failover- und Wiederanlaufverfahren sowie Automatisierung, Monitoring und Logging.
Die Anforderungen verbinden:
- Erfahrung mit verteilten Produktionssystemen,
- Message Broker wie Apache Kafka oder Solace,
- Kubernetes und das Operator-Prinzip,
- Verwaltung virtueller Maschinen, etwa mit Ansible,
- Python, Go oder Bash,
- Linux-Performance-Tuning sowie TCP/IP und DNS.
Linux ist hier unverzichtbar, aber nicht ausreichend. Gesucht wird zusätzlich Erfahrung damit, wie mehrere Systeme unter Last zusammenarbeiten und wie sich Fehler auf den gesamten Dienst auswirken.
Wer gern untersucht, warum Anwendungen langsam werden, weshalb ein Cluster ausfällt oder wie sich Wiederherstellungszeiten reduzieren lassen, findet in diesem Bereich einen passenden Schwerpunkt.
Cloud- und Virtualisierungsengineer: Die Plattform hinter den Servern
Virtuelle Maschinen zu verwenden und eine Virtualisierungsplattform weiterzuentwickeln sind unterschiedliche Aufgaben. Für Letzteres werden besonders tiefe Linux-Kenntnisse benötigt.
Stellenbeispiel: Compute Products Engineer bei STACKIT
Die Ausschreibung für Bad Friedrichshall umfasst die Weiterentwicklung von Compute-Produkten, Optimierung virtueller Maschinen einschließlich Live-Migration und die Integration von GPU- sowie Confidential-Computing-Technologien.
Gefordert werden:
- starke Kenntnisse in Go und Python,
- praktische OpenStack-Erfahrung im Produktionsbetrieb,
- fundiertes Wissen zu KVM, QEMU und libvirt,
- automatisierter Infrastrukturbetrieb in größerem Maßstab,
- Verständnis von Kernel-Verhalten, Hypervisor-Interna und systemnaher Fehlersuche.
Das ist ein möglicher Weg für Menschen, die sich nicht nur für die Verwaltung virtueller Maschinen interessieren, sondern für deren technische Grundlage.
Ein eigenes Virtualisierungslabor kann hierfür Lernpraxis liefern. Die in der Anzeige geforderte Produktions- und Skalierungserfahrung ersetzt es allerdings nicht.
HPC-Administrator: Linux für Forschung und KI-Infrastruktur
High Performance Computing, kurz HPC, bündelt Rechenleistung für anspruchsvolle Berechnungen. Die Administration umfasst Betriebssysteme, Clusterverwaltung, Storage, Netzwerke und die Unterstützung der Nutzer.
Stellenbeispiel: HPC System Administrator bei Lenovo
Lenovo sucht für ein deutsches Data-Center-Operations-Team einen HPC System Administrator.
Die Stelle umfasst unter anderem:
- Betrieb und Überwachung von HPC- und KI-Umgebungen,
- Betriebssystem-, Firmware- und Sicherheitsupdates,
- Fehleranalyse über Server, Storage und Netzwerke hinweg,
- Incident- und Problemmanagement,
- technischen Kundensupport und Wissensvermittlung.
Verlangt werden starke Linux-Kenntnisse, insbesondere in SUSE-, RHEL- und CentOS-Umgebungen, praktische Kenntnisse in Slurm und Confluent, Erfahrung mit kritischer Infrastruktur sowie fließendes Englisch.
Slurm übernimmt dabei die Planung von Rechenaufträgen im Cluster. Das Berufsbild zeigt: An KI-Infrastruktur zu arbeiten bedeutet nicht zwangsläufig, selbst KI-Modelle zu entwickeln. Auch Betrieb, Bereitstellung und Fehleranalyse sind eigenständige Aufgaben.
Ein früherer Einstieg: Studentische HPC-Administration bei Fraunhofer
Fraunhofer IAO sucht in Stuttgart eine studentische Hilfskraft für HPC-Systemadministration und Quantum Service Engineering. Erwartet werden ein einschlägiges laufendes Studium und solide Linux-Serverkenntnisse. Kenntnisse in Slurm, Containern oder Monitoring sind als Vorteil beschrieben.
Das ist ein anderer Einstieg als eine erfahrene Vollzeit-Administratorstelle – allerdings ausdrücklich an den Studierendenstatus gebunden.
Embedded-Linux-Entwickler: Linux in Geräten einsetzen
Embedded Linux verbindet Betriebssystemwissen mit Softwareentwicklung und Hardware. Statt eines gewöhnlichen Servers steht ein konkretes Produkt im Mittelpunkt.
Stellenbeispiel: Senior Embedded Linux & Yocto Engineer bei Brunel
Für Heidelberg sucht Brunel einen Senior Embedded Linux & Yocto Engineer. Zu den Aufgaben gehören hardwarenahe Anwendungen, die Integration neuer Komponenten sowie die Weiterentwicklung von Linux-Plattformen und Yocto-basierten Build-Umgebungen.
Die Anzeige verlangt:
- ein einschlägiges Studium,
- mehrjährige Embedded-Entwicklungserfahrung,
- sehr gute C/C++- und Linux-Kenntnisse,
- praktische Erfahrung mit Yocto.
Stellenbeispiel: Embedded-Linux-Entwicklung bei ABUS Security Center
Eine über das Golem-Stellenportal veröffentlichte Ausschreibung von ABUS Security Center betrifft Smart-Security-Produkte. Genannt werden C++, Python, SQL, Yocto und Linux-Kernel-Erfahrung. Neben einem Studium wird einschlägige Berufserfahrung als Quereinsteiger akzeptiert; mindestens zwei Jahre Softwareentwicklung werden dennoch erwartet.
Der entscheidende Zusatz zu Linux ist hier die Programmierung. Gute Serveradministration hilft beim Verständnis, ersetzt aber keine Entwicklungserfahrung.
Linux-Consultant: Fachwissen beim Kunden einsetzen
Linux-Beratung eignet sich für Menschen, die unterschiedliche Umgebungen analysieren und technische Entscheidungen erklären möchten.
Stellenbeispiel: Senior Consultant Linux/Open Source bei B1 Systems
B1 Systems sucht Linux-Erfahrung und fortgeschrittene Kenntnisse in einem oder mehreren der folgenden Bereiche:
- PostgreSQL,
- Ansible,
- Kubernetes,
- Ceph,
- OpenStack.
Hinzu kommen analytisches Denken, Selbstorganisation und Kommunikationsfähigkeit. Die Stelle wird überwiegend im Homeoffice mit 32 oder 40 Wochenstunden angeboten.
Die Formulierung „in einem oder mehreren“ ist aufschlussreich: Nicht jeder muss alle Plattformen gleich tief beherrschen. Eine belastbare Spezialisierung kann ein überzeugendes Profil ergeben.
B1 Systems führt außerdem Tätigkeiten für Linux-Trainer und Technical Support Engineers auf. Wer gern erklärt oder Kunden bei schwierigen Problemen unterstützt, muss sich deshalb nicht auf klassische Administration beschränken.
Welche Richtung passt zu welchen Fähigkeiten?
Aus den untersuchten Stellen ergibt sich diese Orientierung:
Linux kombiniert mit …
Mögliche Berufsrichtung
Netzwerken, Diensten und strukturierter Fehlersuche
Systemadministration
Ansible, Git, CI/CD und Infrastructure as Code
Automatisierung und Plattformbetrieb
Programmierung, Performanceanalyse und verteilten Systemen
Site Reliability Engineering
KVM, QEMU, libvirt und OpenStack
Cloud- und Virtualisierungsengineering
Slurm, Clusterbetrieb und Storage
HPC-Administration
C/C++, Yocto und Hardwareverständnis
Embedded-Linux-Entwicklung
Fachlicher Spezialisierung und Kundenkommunikation
Consulting, Support und Training
Die Tabelle verdichtet die konkreten Anzeigen. Sie ist keine verbindliche Abgrenzung der Berufsbezeichnungen.
Ausbildung, Studium oder Quereinstieg?
Die Anzeigen zeigen keine einheitliche Zugangsvoraussetzung:
- Heinlein nennt eine IT-Ausbildung oder ein Studium und interessiert sich zugleich für eigene Projekte.
- Brunels Senior-Embedded-Stelle verlangt ein einschlägiges Studium und mehrjährige Erfahrung.
- ABUS akzeptiert einschlägige Berufserfahrung als Alternative zum Studium.
- B1 nennt in der betrachteten Senior-Consultant-Anzeige keinen bestimmten Abschluss, sondern Linux-Erfahrung und technische Schwerpunkte.
Ein Quereinstieg ist damit nicht grundsätzlich ausgeschlossen. Gute private Linux-Kenntnisse werden aber auch nicht automatisch als gleichwertiger Ersatz für mehrjährige berufliche Verantwortung behandelt.
Ebenso wichtig sind Sprache und Arbeitsbedingungen. Deutschkenntnisse, Kundenkommunikation, Rufbereitschaft oder Arbeit an kritischen Produktionssystemen können die Eignung ebenso bestimmen wie die technische Werkzeugliste.
Was sollte man praktisch nachweisen können?
Aus den Anforderungen lässt sich eine sinnvolle Empfehlung ableiten: Ein Portfolio sollte mehr zeigen als erfolgreiche Installationen.
Für eine betriebsorientierte Bewerbung sind beispielsweise nachvollziehbar dokumentierte Projekte interessant, in denen Systeme automatisiert bereitgestellt, überwacht und nach einem Fehler wiederhergestellt werden. Für entwicklungsnahe Stellen sollten eigener Code, Tests und technische Entscheidungen sichtbar sein. Das entspricht den Aufgaben der betrachteten Admin-, SRE- und Entwicklungsstellen.
Nicht die Anzahl installierter Distributionen ist dabei entscheidend, sondern die Fähigkeit, ein Problem selbstständig zu verstehen und eine belastbare Lösung zu begründen.
Fazit: Aus Linux-Wissen wird durch Spezialisierung ein Berufsprofil
Linux eröffnet auf dem deutschen Arbeitsmarkt mehrere Wege: vom Junior-Systemadministrator bis zur Entwicklung von Cloud-Plattformen und eingebetteten Produkten. HPC, Consulting und technischer Support erweitern das Spektrum zusätzlich.
Der sinnvollste nächste Schritt ist deshalb nicht, möglichst viele Werkzeuge oberflächlich zu lernen. Tragfähiger ist ein klares Profil: Linux sicher beherrschen, einen passenden Schwerpunkt vertiefen und die eigenen Fähigkeiten anhand nachvollziehbarer Arbeit belegen.

Alt...
Linux als Berufsfundament: Welche Karrierewege der deutsche Arbeitsmarkt bietet
OpenSSH-Sicherheitslücke ermöglicht Anmeldung an gesperrten Konten
https://linuxnews.de/openssh-sicherheitsluecke-ermoeglicht-anmeldung-an-gesperrten-konten/ #openssh #musl #lsecurity #linux #linuxnews
#Klima Diagramm für deutsche Städte. Einfach den Städtenamen ins Bashskript reinschreiben. Gnuplot macht das Diagramm seit Beginn der Aufzeichnung bis heute. Daten stammen vom DWD.
Beispiel: Worms.
https://www.untergang.de/index.php/de/git/bestof-git/klimadiagramm-fuer-deutsche-staedte
#Linux #Bash #Gnuplot #DWD
Linux CVE-2026-98432: „Ubuntu hat den Fix doch schon.“ Noch nicht. Laut Ubuntu-Tracker stehen 26.04, 24.04 und 22.04 LTS weiter auf „work in progress“ (Stand 05.11.). Gefixt mit Kernel-Update + Neustart: Debian 12 6.1.190-1, Debian 13 6.12.113-1, RHEL 9 RHSA-2026:93412, RHEL 10 RHSA-2026:93413. Bis dahin: nftables-Regel aus Red Hat RHSB-2026-016, vorher testen. Danach: uname -r. Video und Stimme: KI-generiert. #CVE202698432 #Linux #Ubuntu
Es ist jeden Tag eine Freude Linux und Opensource sowie das Fairphone mit e/OS zu nutzen und zu wissen BigTech braucht man nicht.
Mein Desktop unter Fedora 45 Gnome 51 die Nutzung von Linux und Open Source Software mit entsprechenden Messengern und Mail Anwendungen und ohne Google / Microsoft / Apple und mit KI dann wenn ich sie haben möchte ist und bleibt einfach eine bessere und auch Nachhaltigerer und vor allem Selbst bestimmender Umgang mit Informationstechnologie.
Bild Bearbeitung ist mit den zur Verfügung stehen Tools unter Linux gar kein Problem funzt viel schneller als unter Windows
#darktable #gimp #shotwell
#DailyDesktop
#ShareYourDesktop
#UnixPorn
#mywork
#fedora #gnulinux #Linux #mydesktop #opensource #fedora #libreoffice #fairphone4 #murenacloud #evolution #digitaleselbstbestimmung #onlyoffice #digitaleselbstverteidigung #digitalenachhaltigkeit #signal #telegram #Verschlüsselung #openpgp #rkhunter #lynis #kairoskalender

Laut c't 21/2026 S.150 (Paywall/Abo: https://www.heise.de/select/ct/2026/21/2623305195376818770) solle man als Linux-User fürs #secureboot Cert-Update die fehlenden Secure-Boot-Zertifikate manuell aus Github (https://github.com/microsoft/secureboot_objects/tree/main/PreSignedObjects) herunterladen, Pfad KEK/Certificates ist klar (habe 2011er, es fehlen die 2023er, ist hier nur eins).
Aber welche unter DB/Certificates? Es sind drei 2023er. Also alle drei?
Ich nutze SB derzeit nicht, aber will die Certs haben, falls irgendwann mal doch. #linux ping @gnulinux @ct_Magazin
Alt...
Screenshot von Github mit den drei ".der"-Dateien 2023.
PCGH: KDE Linux macht Windows-Spiele schneller – mit NTSYNC?
https://www.pcgameshardware.de/Linux-Software-26761/News/KDE-Linux-Software-Updates-NTSYNC-Windows-Spiele-Proton-Wine-1558663/
#kdelinux #linux #opensource


#Proton ist schon ne schöne Sache.
Jetzt darf ich nur überlegen, ob ich mich diverser aufstellen möchte und verschiedene Anbieter nutzen möchte für alles, oder ob ich einen für alles nehme.
Ich habe mit #Posteo schon eine wunderbaren Mail Anbieter seit vielen Jahren und dort drüber läuft auch Kalender und Kontakte.
Die #Nextcloud liegt bei Hetzner.
Eine VPN habe ich bisher nie gebraucht.
Alles nicht so einfach...

But after reading the feedback, I thought: why not keep them all?
Minimal, Default, Classic, and Bob!
All four options will be available in the next slackfetch update. Coming soon!
Thanks everyone for the feedback!
Original poll:
https://snac.bsd.cafe/r1w1s1/p/1793800361.950633

KI-Hilfe bei Amtsdeutsch und Behördenschreiben
Einen Bescheid verstehen, die eigenen Ansprüche prüfen oder ein Schreiben ans Amt aufsetzen: Mit 11 Prozent hat jede und jeder Neunte dafür schon einmal künstliche Intelligenz verwendet.
https://www.linux-magazin.de/news/ki-hilfe-bei-amtsdeutsch-und-behoerdenschreiben/
#linux #opensource #KI #Behördenkontakt #KünstlicheIntelligenz #Behördenverkehr
Alt...
Bitkom-Infografik „KI-Hilfe ist im Behördenkontakt noch die Ausnahme“: 11 % nutzten KI bereits, 27 % können es sich vorstellen, 58 % nicht. Häufigste Nutzung: über Rechte informieren (35 %) und Behördenbriefe besser verstehen (25 %).
Ich habe mal einen Feature Request für den #Mastodon-Client 'Tuba' erstellt. Ich wünsche mir, dass Tuba zum zuletzt gelesenen Toot springt und man nicht immer mühsam in der Timeline zurück scrollen und die richtige Position manuell suchen muss: https://codeberg.org/GeopJr/Tuba/issues/1819
Bei 'Toot!' für Apple's IOS gibt es das auch, ist also möglich.
Eine neue Sicherheits-KI von #OpenAI hat 948 Schwachstellen im #Linux-Kernel entdeckt. Viele davon erlauben Angreifern eine lokale Rechteausweitung. Erste Patches sind bereits fertig. https://winfuture.de/news,162460.html?utm_source=Mastodon&utm_medium=ManualStatus&utm_campaign=SocialMedia

Statt aktuelle PR Meldungen von OpenAI zu lesen und in Panik zu verfallen, lieber mal den Talk von @gregkh zum Thema "Security in the LLM age" schauen...
https://www.youtube.com/watch?v=NnV_cWeoo5Q

[BEGARD] Séance INFOTHEMA – Samedi 21 novembre 2026 de 10h à 12h
Programme :
- Installation de Linux Mint 22.3 avec configuration des paramètres du BIOS.
- Mise en place sur disque dur et Clé USB autonome.
- Gestion du système avec un multiboot Windows.
Localisation : Salle de la Forge à Bégard rue Le Porchou (derrière la Mairie) de 10h à 12h
Lire la suite : https://www.infothema.fr/forum/index.php/topic,5909.0.html

A new GOG Galaxy is coming in 2027 with full Linux support https://www.gamingonlinux.com/2026/11/a-new-gog-galaxy-is-coming-in-2027-with-full-linux-support/
Bayern und Schleswig-Holstein kooperieren für digitale Souveränität
Bayern und Schleswig-Holstein wollen gemeinsam ihre Abhängigkeit von US-Konzernen wie Microsoft reduzieren und setzen auf offene und interoperable IT-Lösungen.
#Datenschutz #DigitaleSouveränität #KRITIS #Linux #Microsoft #Netzpolitik #OpenSource #Wirtschaft #news
Wo Linux eingesetzt wird: Von Unternehmensservern bis zur Spielekonsole
Linux läuft nicht nur auf Servern oder auf den Rechnern technikbegeisterter Anwender. Banken betreiben damit Geschäftsanwendungen, SAP stellt Cloud-Dienste darauf bereit, Microsoft verwendet eine eigene Linux-Distribution für Kubernetes und Valve liefert sein Steam Deck mit einem Linux-basierten Betriebssystem aus. Dabei gibt es nicht die eine Distribution für alle Aufgaben. Ausschlaggebend ist der Einsatzzweck: Ein Datenbankserver benötigt andere Eigenschaften als ein Router, ein […] [SENSITIVE CONTENT]
Linux läuft nicht nur auf Servern oder auf den Rechnern technikbegeisterter Anwender. Banken betreiben damit Geschäftsanwendungen, SAP stellt Cloud-Dienste darauf bereit, Microsoft verwendet eine eigene Linux-Distribution für Kubernetes und Valve liefert sein Steam Deck mit einem Linux-basierten Betriebssystem aus.
Dabei gibt es nicht die eine Distribution für alle Aufgaben. Ausschlaggebend ist der Einsatzzweck: Ein Datenbankserver benötigt andere Eigenschaften als ein Router, ein Entwicklerrechner oder ein Gaming-Handheld.
Die folgenden Beispiele zeigen öffentlich dokumentierte Einsätze. Sie beschreiben jeweils bestimmte Produkte oder Unternehmensbereiche – nicht automatisch die gesamte IT einer Firma. Stand: November 2026.
Unternehmensserver: Geschäftsanwendungen und Datenbanken
Bei geschäftskritischen Anwendungen zählen planbare Änderungen, Sicherheitsaktualisierungen, Herstellerfreigaben und verlässlicher Support. Hier spielen Red Hat Enterprise Linux und SUSE Linux Enterprise Server eine wichtige Rolle. Die passende Distribution hängt dabei häufig auch davon ab, für welche Betriebssysteme die eingesetzte Fachsoftware unterstützt wird.
Emirates NBD: RHEL für die Bankeninfrastruktur
Die Bankengruppe Emirates NBD verwendet Red Hat Enterprise Linux als Grundlage wesentlicher Teile ihrer IT. Ein Red-Hat-Bericht von 2025 nennt ausdrücklich geschäftskritische Anwendungen vom Kernbankensystem bis zu Echtzeit-Streaming. Die aktuelle Fallstudie beschreibt zusätzlich den Einsatz von OpenShift für Container, virtuelle Maschinen und KI-Anwendungen.
Hier müssen zwei Ebenen unterschieden werden: RHEL ist das Betriebssystem, OpenShift die darauf aufbauende Anwendungs- und Infrastrukturplattform. „Die Bank nutzt OpenShift“ wäre deshalb noch keine ausreichend genaue Antwort auf die Frage nach ihrer Linux-Distribution.
SAP: SLES für Cloud-Dienste und Softwareentwicklung
SAP setzt SUSE Linux Enterprise Server sowie die auf SAP-Anwendungen zugeschnittene Variante für seine Infrastruktur ein. Die veröffentlichte Fallstudie beschreibt den Betrieb von SAP-HANA-Cloud-Diensten und die Nutzung von SLES für Entwicklung, Build und Test der eigenen Software.
Auch neuere Veröffentlichungen bestätigen die Verbindung: SUSE beschreibt 2026 SLES weiterhin als Plattform, auf der SAP-Ingenieure Software entwickeln und validieren. Das Beispiel zeigt, wie eng Betriebssystem, Datenbank und Herstellerunterstützung miteinander verzahnt sein können.
Cloud und Kubernetes: Linux als Plattform für Container
Bei Containerplattformen steht häufig nicht der individuell eingerichtete Server im Mittelpunkt, sondern eine standardisierte Flotte von Rechnern. Diese Hosts stellen die Laufzeitumgebung für Container bereit und müssen möglichst konsistent aktualisiert werden können.
Microsoft: Azure Linux als Kubernetes-Host
Microsoft entwickelt mit Azure Linux eine eigene Linux-Distribution. Sie wird unter anderem als Host-Betriebssystem für Azure Kubernetes Service, kurz AKS, angeboten. Die Dokumentation beschreibt eine schlanke Zusammenstellung mit den für Container-Workloads benötigten Paketen und einer auf Azure abgestimmten Systembasis.
Damit ist Microsoft ein konkretes Beispiel für einen Anbieter, der nicht lediglich eine klassische Distribution übernimmt, sondern eine eigene Linux-Plattform für einen bestimmten Betriebszweck entwickelt.
AKS unterstützt daneben auch Ubuntu. Die Wahl des Host-Betriebssystems ist somit selbst innerhalb eines einzelnen Cloud-Dienstes nicht auf eine Distribution beschränkt.
Alpine Linux: Kleine Umgebung für Container
Alpine Linux ist eine eigenständige, schlanke Distribution auf Basis von musl und BusyBox. Das Projekt stellt ausdrücklich minimale Root-Dateisysteme für Container bereit. Es gehört damit zu den wichtigen Beispielen außerhalb der Debian-, SUSE- und RHEL-Familien.
Hier ist eine Unterscheidung entscheidend: Eine Alpine-Umgebung im Container bedeutet nicht, dass auch der Host Alpine verwendet. Microsoft dokumentiert beispielsweise ausdrücklich, dass Alpine-basierte Container auf Azure-Linux-Hosts laufen können. Container-Image und Host-Betriebssystem sind unterschiedliche Ebenen.
Virtualisierung: Viele Systeme auf einer Hardwareplattform
Linux dient nicht nur als Betriebssystem innerhalb einer virtuellen Maschine. Es kann auch die Grundlage der Plattform sein, die virtuelle Maschinen und Container betreibt.
Proxmox: Debian als Basis einer Virtualisierungsplattform
Proxmox Server Solutions entwickelt mit Proxmox Virtual Environment eine auf Debian GNU/Linux basierende Plattform. Sie kombiniert einen angepassten Linux-Kernel mit KVM für virtuelle Maschinen und LXC für Container. Speicher und Netzwerke werden über dieselbe Verwaltungsoberfläche eingebunden.
Der konkrete Einsatz lautet hier also: Proxmox nutzt Debian als Betriebssystembasis seines Virtualisierungsprodukts. Proxmox VE ist dabei mehr als eine unveränderte Debian-Installation mit einer zusätzlichen Webseite – es ist eine integrierte Plattform mit eigenen Verwaltungswerkzeugen und abgestimmten Komponenten.
Dieses Beispiel zeigt die Bedeutung der Debian-Familie auch jenseits klassischer Web- und Dateiserver: Sie liefert die Grundlage für spezialisierte Infrastrukturprodukte.
KI und Entwicklung: Treiber, Werkzeuge und reproduzierbare Umgebungen
Bei KI-Anwendungen muss mehr zusammenpassen als nur der Linux-Kernel. GPU-Treiber, Rechenbibliotheken, Container und Entwicklungswerkzeuge müssen miteinander funktionieren. Deshalb ist die offiziell unterstützte Softwarekombination oft wichtiger als eine allgemeine Rangliste der Distributionen.
NVIDIA: Ubuntu in AI Workbench und auf DGX-Systemen
Canonical und NVIDIA integrieren Ubuntu in ihre KI-Angebote. Für NVIDIA AI Workbench dokumentiert Canonical Ubuntu-basierte Container sowie Ubuntu als Grundlage der Windows-Integration über WSL2.
Auch für NVIDIA-DGX-Systeme dokumentieren die Unternehmen die Unterstützung und Optimierung von Ubuntu. Ubuntu ist damit ein konkretes Beispiel aus der Debian-Familie für professionelle KI-Infrastruktur – nicht nur für den privaten Desktop.
Die Aussage bedeutet allerdings nicht, dass jede NVIDIA-Anwendung ausschließlich unter Ubuntu läuft. Sie bezieht sich auf die dokumentierten Produkte und Integrationen.
Wissenschaft: Interaktive Systeme und Rechenaufgaben
Forschungseinrichtungen benötigen häufig große, einheitlich verwaltbare Linux-Umgebungen. Gleichzeitig müssen wissenschaftliche Anwendungen und kommerzielle Spezialsoftware unterstützt werden.
CERN: AlmaLinux und RHEL mit unterschiedlichen Aufgaben
CERN unterstützt sowohl AlmaLinux als auch Red Hat Enterprise Linux. Die aktuelle Empfehlung unterscheidet ausdrücklich nach Einsatzzweck:
- Wenn eine Anwendung Herstellersupport benötigt, beispielsweise für Oracle oder WinCC OA, soll RHEL eingesetzt werden.
- Für Dienste mit interaktivem Zugang von außerhalb des CERN, etwa
lxplusoderlxbatch, wird AlmaLinux empfohlen. - Für bestimmte nach außen verteilte virtuelle Maschinen und Container-Images schreibt CERN AlmaLinux vor.
Das ist ein besonders anschauliches Beispiel dafür, dass verwandte Distributionen nicht einfach beliebig austauschbar eingesetzt werden. Lizenzbedingungen, Weitergabe und Softwareunterstützung beeinflussen die Entscheidung.
AlmaLinux gehört zum Enterprise-Linux-Umfeld rund um RHEL. Es ist somit eine Alternative innerhalb dieses Ökosystems, kein Beispiel für eine davon unabhängige Distributionsfamilie.
Gaming: Linux als fertiges Endkundenprodukt
Linux kann auch die Grundlage eines Geräts sein, dessen Benutzer sich kaum mit dem darunterliegenden Betriebssystem beschäftigen müssen.
Valve: Arch-basiertes SteamOS auf dem Steam Deck
Valve liefert das Steam Deck mit SteamOS aus. Die aktuelle SteamOS-Generation basiert auf Arch Linux und verwendet KDE Plasma für den Desktopmodus. Für Windows-Spiele kommt unter anderem die Kompatibilitätsschicht Proton zum Einsatz; native Linux-Spiele laufen ebenfalls auf dem Gerät.
Wichtig ist die zeitliche Einordnung: Frühere SteamOS-Versionen basierten auf Debian. Das Steam Deck verwendet dagegen die Arch-basierte Generation. Wer SteamOS pauschal als Debian-Distribution bezeichnet, vermischt unterschiedliche Produktgenerationen.
Valve nutzt hier also eine Grundlage außerhalb der drei großen Enterprise- und Serverfamilien. Gleichzeitig ist SteamOS ein gezielt gepflegtes Produkt und nicht einfach eine gewöhnliche Arch-Installation mit vorinstalliertem Steam.
7. Netzwerkgeräte: Linux im Router
Ein Router benötigt keine vollständige Desktopumgebung. Im Mittelpunkt stehen Netzwerkschnittstellen, Routing, WLAN, Firewall- und VPN-Funktionen. OpenWrt ist ein auf eingebettete Geräte ausgerichtetes Linux-System mit Paketverwaltung.
GL.iNet: OpenWrt-basierte Firmware für Router
GL.iNet verwendet OpenWrt als Grundlage seiner Router-Firmware und ergänzt eigene Funktionen und Software. Ein konkretes Produkt ist der Flint 2, den der Hersteller als OpenWrt-basierten WLAN- und VPN-Router anbietet.
Dabei sind Hersteller-Firmware und unverändertes OpenWrt nicht dasselbe. GL.iNet weist selbst darauf hin, dass OpenWrt-Versionen und Treibergrundlagen je nach Gerät und Firmwarezweig unterschiedlich sein können. Das ist für Updates, Funktionsumfang und Support relevant.
OpenWrt zeigt damit eine weitere eigenständige Linux-Welt außerhalb klassischer Desktop- und Unternehmensdistributionen.
8. Embedded Linux: Maßgeschneiderte Systeme im Produkt
Nicht jedes Linux-Gerät basiert auf einer allgemein bekannten Distribution. Hersteller können eine eigene, auf ihre Hardware zugeschnittene Systemumgebung zusammenstellen.
Tesla: Angepasste Linux-Systeme mit Buildroot
Tesla veröffentlicht Quellcode für Linux-basierte Komponenten seiner Fahrzeuge. Die offizielle Open-Source-Seite nennt unter anderem Kernel- und Buildroot-Quellen für Infotainment- und Fahrerassistenzsysteme bestimmter Plattformen. Eine Stellenbeschreibung für Energieprodukte nennt außerdem die Pflege von Bootloadern, Linux-Kernels und Buildroot-Software.
Buildroot ist dabei nicht mit einer fertig installierbaren Allzweckdistribution wie Debian gleichzusetzen. Es gehört zum Werkzeugkasten für die Erstellung angepasster Embedded-Systeme. Der konkrete Einsatz ist deshalb treffender als „Tesla verwendet angepasste Linux-Systeme“ beschrieben – nicht als „Alle Tesla-Produkte laufen mit Distribution X“. Die veröffentlichten Quellen erlauben keine solche pauschale Aussage über sämtliche aktuellen Gerätegenerationen.
Die Einsatzfelder auf einen Blick
Einsatzfeld
Dokumentiertes Beispiel
Distribution oder Systembasis
Bankeninfrastruktur
Emirates NBD betreibt geschäftskritische Anwendungen
RHEL
SAP-Cloud und Entwicklung
SAP betreibt und entwickelt eigene Lösungen
SLES und SLES for SAP Applications
Kubernetes-Hosts
Microsoft bietet AKS-Knoten mit eigener Linux-Basis an
Azure Linux
Virtualisierungsplattform
Proxmox entwickelt Proxmox VE
Debian-basiert
KI-Werkzeuge und GPU-Systeme
NVIDIA integriert Ubuntu in AI-Angebote
Ubuntu
Wissenschaftliche Infrastruktur
CERN unterscheidet nach Support- und Weitergabeanforderungen
AlmaLinux und RHEL
Gaming-Handheld
Valve liefert das Steam Deck aus
Arch-basiertes SteamOS
Router und VPN-Geräte
GL.iNet entwickelt Router-Firmware
OpenWrt-basiert
Eingebettete Produktsysteme
Tesla veröffentlicht Quellen für ausgewählte Plattformen
Angepasstes Linux mit Buildroot
Fazit: Nicht die bekannteste Distribution gewinnt, sondern die passende
Die Debian-, SUSE- und RHEL-Familien bleiben wichtige Grundlagen professioneller Linux-Systeme. Die Beispiele von Proxmox, SAP und Emirates NBD zeigen ihre unterschiedlichen Rollen: Produktbasis, Plattform für Unternehmenssoftware und Betriebssystem für geschäftskritische Infrastruktur.
Daneben stehen eigenständige Ansätze wie Arch beziehungsweise SteamOS, Alpine, OpenWrt und Azure Linux. Sie zeigen, dass Linux nicht auf das klassische Servermodell beschränkt ist. Je nach Aufgabe zählen andere Eigenschaften: Herstellerfreigaben im Unternehmen, standardisierte Hosts in der Cloud, eine abgestimmte Spieleplattform oder eine möglichst gezielte Softwareauswahl im Router.
Die sinnvollste Frage lautet deshalb nicht „Welche Distribution ist grundsätzlich die beste?“, sondern: Welche Distribution lässt sich für diese Aufgabe zuverlässig betreiben, aktualisieren und unterstützen?

Alt...
Wo Linux eingesetzt wird: Von Unternehmensservern bis zur Spielekonsole
Ermittler zerschlagen Infrastruktur für Anlagebetrug
Bei einer internationalen Polizeiaktion haben Ermittler am 3. November 2026 mehr als 100 Server beschlagnahmt und sieben Verdächtige festgenommen.
https://www.linux-magazin.de/news/ermittler-zerschlagen-infrastruktur-fuer-anlagebetrug/
Alt...
Blaue Beschlagnahme-Seite mit dem Hinweis „This website has been taken down as part of an international law enforcement operation“. Unten stehen Logos internationaler Behörden, darunter Europol und Eurojust.

Who remembers the good old times when we could prefix login names with `-f` on #Linux #console, avoiding cumbersome #password input at all?
Login: -froot
instead of
Login: root
Password: Mb2.r5oHf-0t
Why did they take that #convenience away from us in the name #security?
Must have been around the time of #kernel 0.99.12 maybe?
CPU-Auslastung in Linux anzuzeigen, geht es auch mit top oder dessen neueren Programme. Aber einen zeitlichen Verlauf dafür gibt es ein anderes Programm.
In meinem aktuellen Blogeintrag schreibe ich über dieses Programm und wie man es mit Python kombinieren kann.
#python #linux #AlmaLinux #blog
https://sven-essen.de/2026/11/05/sysstat-linux-python-cpu-prozess-grafisch-visualisieren/
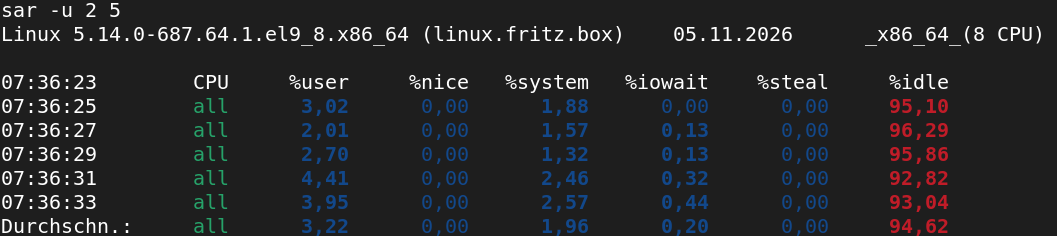
Alt...
Mit dem Programm sysstat kann den Prozessor auslesen und mit Python, was in dem angehängten Blogbeitrag beschrieben haben, kann man es auch visuell auslesen. Dazu braucht man bei Python einige Bibliotheken, die Python-Programmierer alle gut kennen.

Guten Morgen zusammen!
Um Mitternacht wurde „World of Warcraft Forever“ veröffentlicht. Im Video zeige ich euch die ersten Schritte im Spiel auf der neuen Startinsel der Himmelsgeborenen.
Viel Vergnügen: https://tube.tchncs.de/w/niW9YT45XNFBvacubNXxwN
oder hier: https://hatnix.net/vod/2026-11-05.html
#hatclan #Linux #Gaming #Video #LetsPlay #ReleaseHype #WowForever
Linux-Distributionen: Wie aus dem Kernel ein nutzbares Betriebssystem wird
Fedora, Debian oder openSUSE: Sie alle gehören zur Linux-Welt, unterscheiden sich aber in ihrer Softwareauswahl, Verwaltung und Weiterentwicklung. Der gemeinsame Linux-Kernel bildet die technische Grundlage. Erst die zusätzlichen Programme, Werkzeuge und Dienste machen daraus ein vielseitig nutzbares Betriebssystem. Eine Distribution stellt diese Komponenten als abgestimmtes Gesamtpaket bereit. Sie entscheidet nicht nur, welche Software verfügbar ist, sondern auch, wie diese installiert, […] [SENSITIVE CONTENT]
Fedora, Debian oder openSUSE: Sie alle gehören zur Linux-Welt, unterscheiden sich aber in ihrer Softwareauswahl, Verwaltung und Weiterentwicklung. Der gemeinsame Linux-Kernel bildet die technische Grundlage. Erst die zusätzlichen Programme, Werkzeuge und Dienste machen daraus ein vielseitig nutzbares Betriebssystem.
Eine Distribution stellt diese Komponenten als abgestimmtes Gesamtpaket bereit. Sie entscheidet nicht nur, welche Software verfügbar ist, sondern auch, wie diese installiert, konfiguriert, aktualisiert und gepflegt wird.
Was ist eine Linux-Distribution?
Der Linux-Kernel verwaltet grundlegende Ressourcen wie Prozessorzeit, Arbeitsspeicher und Hardwarezugriffe. Für die tägliche Arbeit benötigt ein System jedoch weitere Bestandteile: Bibliotheken, Verwaltungswerkzeuge, Dienste und Anwendungen. Eine Distribution führt diese Komponenten zusammen.
Vereinfacht lässt sich der Zusammenhang so darstellen:
Linux-Distribution
├── Linux-Kernel
├── Systembibliotheken und grundlegende Werkzeuge
├── Systemdienste
├── Paketverwaltung und Softwarequellen
└── Anwendungen und gegebenenfalls eine Desktopumgebung
Die Distribution ist dabei nicht einfach eine weitere technische Schicht oberhalb des Kernels. Sie bezeichnet die gesamte Zusammenstellung einschließlich ihrer Pflege und Bereitstellung.
Was leisten die Entwickler einer Distribution?
Die einzelnen Bestandteile eines Linux-Systems entstehen häufig in unterschiedlichen Projekten. Eine Distribution übernimmt die Aufgabe, daraus ein zusammenhängendes System zu machen.
Dazu gehören unter anderem:
- Software als installierbare Pakete bereitzustellen,
- Abhängigkeiten zwischen Paketen zu berücksichtigen,
- verfügbare Versionen aufeinander abzustimmen,
- Aktualisierungen zu veröffentlichen,
- einen nachvollziehbaren Veröffentlichungs- und Pflegeprozess festzulegen.
Wie aufwendig diese Integration ist, zeigt beispielsweise Debian: Neue Paketversionen werden nicht beliebig in den Entwicklungszweig „testing“ übernommen. Dafür müssen unter anderem Abhängigkeiten erfüllbar sein und bestimmte Fehlerkriterien eingehalten werden.
Eine Distribution ist deshalb mehr als eine Sammlung von Downloadlinks. Sie übernimmt Verantwortung für das Zusammenspiel der Komponenten.
Die Paketverwaltung: Software zentral verwalten
Eine wichtige Aufgabe der Distribution ist die Bereitstellung von Softwarepaketen. Ein Paket enthält neben Programmdateien auch Informationen, die für Installation und Verwaltung benötigt werden. Die Paketverwaltung verfolgt, welche Pakete installiert sind, und unterstützt deren Aktualisierung oder Entfernung.
Häufig kommt die Software aus zentralen Paketquellen, den sogenannten Repositories. Über diese Quellen kann ein System Programme beziehen und aktualisieren, statt jede Anwendung einzeln von einer Webseite herunterladen zu müssen.
Dabei lohnt sich die Unterscheidung zwischen Paketformat und Verwaltungswerkzeug. Fedora und Red Hat Enterprise Linux verwenden beispielsweise RPM-Pakete. Werkzeuge wie DNF arbeiten mit Paketquellen und lösen benötigte Abhängigkeiten auf. Das niedrigere Werkzeug rpm dient dagegen unter anderem zum Installieren und Abfragen einzelner Pakete.
Die Distribution legt somit nicht nur fest, welche Programme angeboten werden. Sie schafft auch den organisatorischen Rahmen für deren Pflege.
Warum gibt es unterschiedliche Distributionen?
Nicht alle Systeme müssen dieselben Anforderungen erfüllen. Ein Entwicklungsrechner profitiert möglicherweise von neuer Software. Für einen produktiven Server können lange Pflegezeiträume und möglichst vorhersehbare Änderungen wichtiger sein. Distributionen gewichten solche Ziele unterschiedlich.
Das zeigt sich besonders bei:
- der Aktualität der bereitgestellten Programme,
- dem Veröffentlichungsmodell,
- der Länge der Wartung,
- dem Umfang kommerzieller Unterstützung,
- der vorgesehenen Zielgruppe.
Es gibt deshalb nicht die eine Distribution, die für jede Aufgabe automatisch am besten geeignet ist.
Feste Veröffentlichungen und Rolling Release
Ein wesentlicher Unterschied liegt darin, wie neue Softwareversionen beim Benutzer ankommen.
Feste Veröffentlichungen
Bei einem versionsbasierten Modell erscheint zu bestimmten Zeitpunkten eine neue Distributionsversion. Innerhalb einer Veröffentlichung bleibt die Softwarebasis vergleichsweise kontrolliert, während Fehlerbehebungen und Sicherheitsaktualisierungen eingepflegt werden. Größere Änderungen werden häufig mit dem nächsten Versionswechsel gebündelt.
Fedora veröffentlicht beispielsweise ungefähr alle sechs Monate eine neue Version und pflegt jede Veröffentlichung etwa 13 Monate. Das bedeutet: Wer Fedora dauerhaft mit Sicherheitsaktualisierungen betreiben möchte, muss regelmäßig auf eine neuere Distributionsversion wechseln.
Rolling Release
Bei einem Rolling-Release-Modell wird das installierte System fortlaufend durch neue Pakete weiterentwickelt. Statt auf einen klassischen Wechsel zwischen großen Distributionsversionen zu setzen, folgt die Installation dem aktuellen Paketbestand. Arch Linux ist ein bekanntes Beispiel.
Das bedeutet allerdings nicht, dass keine Wartung nötig wäre. Änderungen an Paketen und Konfigurationen müssen weiterhin berücksichtigt werden. „Fortlaufend aktualisiert“ ist kein Synonym für „wartungsfrei“.
Was bedeutet „stabil“ bei einer Distribution?
Im Alltag wird „stabil“ häufig mit „stürzt nicht ab“ gleichgesetzt. Bei Distributionen beschreibt der Begriff aber auch eine möglichst konstante Softwarebasis: Funktionen und Versionen ändern sich innerhalb eines Veröffentlichungszweigs weniger stark.
Debian Stable setzt beispielsweise auf eine getestete Zusammenstellung. Die Pakete sind dadurch nicht zwingend die neuesten verfügbaren Versionen. Trotzdem werden Sicherheitsprobleme und wichtige Fehler im Rahmen der Pflege behandelt.
Eine ältere sichtbare Versionsnummer bedeutet daher nicht automatisch, dass ein Paket ungepflegt oder unsicher ist. Entscheidend ist auch, welche Korrekturen die Distribution für diese Version bereitstellt.
Drei Beispiele für unterschiedliche Schwerpunkte
Distribution
Charakteristischer Schwerpunkt
Debian Stable
Getestete Zusammenstellung mit vergleichsweise wenig Veränderung innerhalb einer Veröffentlichung
Fedora
Moderne Software und neue Technologien bei regelmäßigem Versionswechsel
Red Hat Enterprise Linux
Unternehmenseinsatz mit kommerzieller Unterstützung und langen Pflegezeiträumen
Diese Einordnung beschreibt Schwerpunkte, keine festen Einsatzgrenzen. Sie hilft aber, die unterschiedlichen Ziele hinter den Projekten zu verstehen.
Auch die Beziehungen zwischen Projekten sind wichtig: Fedora steht in einer vorgelagerten Entwicklungsbeziehung zu Red Hat Enterprise Linux. Beide sind dennoch eigenständige Systeme mit unterschiedlichen Veröffentlichungs- und Supportmodellen. RHEL ist deshalb nicht einfach „Fedora mit anderem Namen“.
Desktop und Distribution sind nicht dasselbe
Die sichtbare Oberfläche ist nur ein Teil des Betriebssystems. Eine Distribution umfasst ebenso die darunterliegenden Dienste, Werkzeuge, Bibliotheken und Paketquellen. Zwei Systeme können ähnlich aussehen und trotzdem unterschiedlich verwaltet werden. Umgekehrt kann dieselbe technische Grundlage mit unterschiedlichen Softwarezusammenstellungen genutzt werden.
Wer Distributionen nur anhand von Bildschirmfotos vergleicht, übersieht daher wesentliche Unterschiede. Für den langfristigen Betrieb sind Paketverwaltung, Aktualisierungen und Pflegezeiträume oft wichtiger als das voreingestellte Erscheinungsbild.
Was bedeutet das für die Linux-Administration?
Beim Lernen hilft es, allgemeine Konzepte und distributionsspezifische Werkzeuge auseinanderzuhalten.
Die Aufgabe „Software installieren“ bleibt beispielsweise gleich. Das verwendete Paketformat und die dafür eingesetzten Befehle können sich jedoch unterscheiden. Ähnliches gilt für die Organisation von Softwarequellen und Aktualisierungen.
Auch die Wartungsplanung hängt von der Distribution ab. Ein System mit ungefähr 13 Monaten Pflege pro Veröffentlichung erfordert eine andere Upgradeplanung als eine Enterprise-Distribution mit deutlich längeren Supportzeiträumen.
Für die Administration reicht es deshalb nicht, nur den Namen der Distribution zu kennen. Ebenso wichtig sind die installierte Version, deren Wartungsstatus und die vorgesehenen Aktualisierungswege.
Fazit: Die Distribution macht Linux zu einem betreibbaren Gesamtsystem
Der Kernel stellt grundlegende Betriebssystemfunktionen bereit. Die Distribution ergänzt ihn um Software, Verwaltungswerkzeuge, Paketquellen und einen Pflegeprozess. Erst dieses Zusammenspiel ermöglicht einen dauerhaft nutzbaren und wartbaren Linux-Rechner.
Die entscheidenden Unterschiede liegen daher nicht nur im Aussehen. Sie betreffen vor allem die Frage, wie Software integriert wird, wie häufig sich das System verändert und wie lange es Unterstützung erhält. Wer diese Zusammenhänge versteht, kann Linux-Systeme gezielter auswählen und zuverlässiger administrieren.

Alt...
Linux-Distributionen: Wie aus dem Kernel ein nutzbares Betriebssystem wird
#Linux #Bash
Der Zierschrifteditor ist da. KI generiert. Von mir wurde der Code betrachtet und ausgeführt ✅ ✅
https://gist.github.com/dewomser/dd28b71ebbb3f9687a89411f74cc4c4e#file-zierschrift-sh
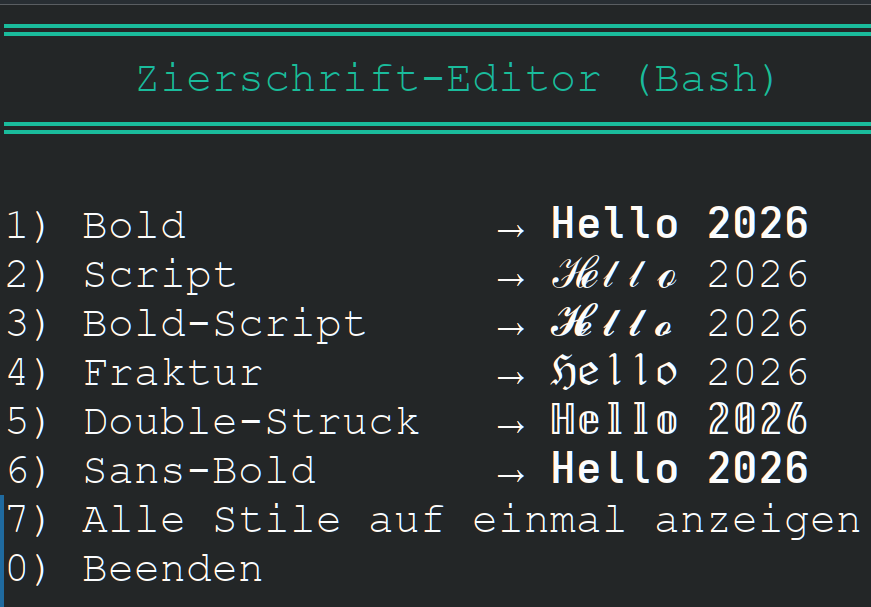
Snapshot 11/2026: Terminal-Dashboard überwacht Ebay-Auktionen
Statt seine Auktionen auf Ebay mit dem Webbrowser zu überwachen, baut Mike Schilli mittels der offiziellen Ebay-Developer-API ein Dashboard fürs Terminal.
https://www.linux-magazin.de/news/snapshot-11-2026-terminal-dashboard-ueberwacht-ebay-auktionen/
#linux #opensource #TerminalDashboard #EbayAuktionen #Videos #Schilli #Snapshot
Alt...
Weißes „LINUX MAGAZIN“-Logo mit orangefarbenem „ONLINE“-Balken auf schwarzem Hintergrund.


OpenAI will in #Linux-System fast 1.000 Root-Lücken gefunden haben
Laut #OpenAI haben KI-Agenten bei internen Tests 948 Root-Lücken in einem Linux-System aufgedeckt – und obendrein passende Patches entwickelt.
https://www.golem.de/news/mit-ki-agenten-openai-will-in-linux-system-fast-1-000-root-luecken-gefunden-haben-2611-214884.html
Vivaldi 8.3 für den Desktop sowie Android und Apple iOS ist da: Mit optimiertem Ad-Blocker
https://stadt-bremerhaven.de/vivaldi-8-3-fuer-den-desktop-sowie-android-und-apple-ios-ist-da-mit-optimiertem-ad-blocker/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #Android #Browser #Chromium #Vivaldi #AdBlocker #OpenSource
Sicherheitslücke in APT ermöglicht Ausführung von Schadcode
https://linuxnews.de/sicherheitsluecke-in-apt-ermoeglicht-ausfuehrung-von-schadcode/ #debian #apt #security #linux #linuxnews
Drei Displayoptionen, jede mit ihren eigenen Stärken! Das TUXEDO Stellaris 16 - Gen8 bietet maximale Wahlfreiheit:
💻 LED: 500 nits, 300 Hz & professioneller DCI-P3-Farbraum
☀️ Mini-LED: Bis zu 750 nits & NVIDIA G-SYNC
🖤 OLED: Perfekte Schwarzwerte & brillante Kontraste
Ob Gaming, Multimedia oder kreative Arbeit – welches Display ist euer Favorit?
👉 Mehr erfahren: https://www.tuxedocomputers.com/de/TUXEDO-Stellaris-16-Gen8.tuxedo
#TUXEDO #Linux #OLED #MiniLED #Gaming #Notebook
Alt...
Geteilter Laptopbildschirm, links mit "OLED", rechts mit "mLED" beschriftet, beide zeigen ein Nordlicht-Panorama — die mLED-Seite wirkt heller und kontrastreicher; oben rechts ist das NVIDIA G-SYNC-Logo.

Servus @uheplugins,
wäre cool, wenn Ihr den Installationsprozess der Plugins unter #Linux noch ein wenig optimieren könntet und nicht VST3 und CLAP parallel installiert werden würden.
#PeaceLoveMusic #uhe #Plugins #VST3 #CLAP #LinuxAudio #MusicProduction
Alt...
Ein Screenshot eines Terminals mit weißem Text auf schwarzem Hintergrund. Der Text enthält Kontaktinformationen, einen Copyright-Hinweis, eine Bestät Bestätigung der Lizenzbedingungen sowie Informationen zu Installationspfaden. Ein grüner Rahmen hebt Teile der Pfadangaben hervor.
Der Text lautet: Urs Heckmann www.u-he.com support[@]u-he.com © 2017 by Heckmann Audio GmbH (u-he). All rights reserved. ------------------------------------------------------------------ Do you agree the license's terms? [y/n] y ColourCopy's data was installed to /home/ The CLAP has been installed in: /.clap/u-he The VST3 has been installed in: /home/ColourCopy.vst3 Have fun with ColourCopy and thank you for installing u-he software!
OpenSSH und Alpine Linux warnt vor nischigem, aber gravierendem Bug
OpenSSH 10.6p2 umgeht einen Bug, der zwar schwerwiegend ist, aber eher wenige Setups betrifft – und wohl auch nicht in OpenSSH selbst liegt.
Fedora 45 erweitert Speicherverwaltung
Das Fedora-Projekt hat Fedora Linux 45 veröffentlicht. Zu den wichtigsten Neuerungen zählt die Integration der Speicherverwaltung Stratis in das Installationsprogramm Anaconda.
https://www.linux-magazin.de/news/fedora-45-erweitert-speicherverwaltung/
#linux #opensource #Fedora #GNOME #KDE #Anaconda
Alt...
Große blaue Aufschrift „Fedora Linux 45“ vor einer dreidimensionalen Explosionsdarstellung gold- und kupferfarbener Zahnräder, Ringe und Scheiben auf pastellfarbenem Hintergrund.

🍻🥤 Das nächste Kneipentreffen der #Datenpunks #Bremen ist morgen, Donnerstag 5.11. 19:00 im Lagerhaus Kafé, Schildstr. 12-19
Wenn Du Lust hast uns kennen zu lernen oder über alternative Social Media Angebote im #Fediverse, Verschlüsselte #Messenger, datenschutzfreundliche Apps oder #Linux quatschen möchtest, komm gern vorbei. Wir freuen uns auf Austausch.
Es gibt keine Agenda, kein Protokoll, einfach nur entspannt Zeit miteinander verbringen. #Datenschutz #SocialMedia

OpenAI will in #Linux-System fast 1.000 Root-Lücken gefunden haben
Laut OpenAI haben KI-Systeme in internen Überprüfungen 948 kritische Schwachstellen in einem Linux-System aufgedeckt und außerdem angepasste Korrekturen dafür erstellt.
Hinweis:
Unsere Nachlese mit Fazit zu unserem Messebeitrag zur Hack&Make 2026 auf Messe Nürnberg im Rahmen der iENA unter dem Dach der Consumenta ist nun Online:
https://www.lug-noris.de/sonstige-veranstaltungen/hack-and-make/hack-and-make-2026
Wenn Updates schiefgehen: #openSUSE  mit dem einfachen Weg zurück | iX Magazin https://www.heise.de/news/Wenn-Updates-schiefgehen-openSUSE-mit-dem-einfachen-Weg-zurueck-11511060.html #Linux #OpenSource #immutable
#Affinity kommt für #Linux | heise online https://www.heise.de/news/Affinity-kommt-fuer-Linux-11509360.html
Mit KI-Agenten: OpenAI will in Linux-System fast 1.000 Root-Lücken gefunden haben
https://www.golem.de/news/mit-ki-agenten-openai-will-in-linux-system-fast-1-000-root-luecken-gefunden-haben-2611-214884.html
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #OpenAI #AI #KI #OpenSource
Tux version mini avant son départ pour la région parisienne
Merci à ceux qui me permettent de crocheter pour eux 🤗
#doomyflocrochet #tux #amigurumi #crochet #linux
Chrome 157 schließt 213 Sicherheitslücken, sieben davon kritisch
Google hat Chrome 157 für Windows, macOS und Linux in den stabilen Kanal gebracht. Das Update behebt 213 Sicherheitslücken, sieben davon mit dem höchsten Schweregrad. Betroffen sind unter anderem Grafik, Rendering und die Ausführung von JavaScript.
https://www.all-about-security.de/chrome-157-schliesst-213-sicherheitsluecken-sieben-davon-kritisch/
Mein Roman existiert dreifach: im Obsidian-Vault, in einem Backup auf dem eigenen Server und in einem Ordner einer alten externen Platte. Wie paranoid seid ihr? Habt ihr auch Angst, eure ganze Arbeit zu verlieren – und wie sichert ihr sie?
#Selfhosting #Schreibbubble #Autorenleben #Linux
Nextcloud: files_zip mit Multipart Zip und packen mit anderen Formaten - gewollt oder nicht?
Dateien in Nextcloud komprimieren, gewollt oder nicht? Ich habe die Nextcloud interne App geforkt und um Funktionen erweitert.
Motorcomm-Treiber vorübergehend zurück zu DKMS
https://www.tuxedocomputers.com/de/Motorcomm-Treiber-voruebergehend-zurueck-zu-DKMS.tuxedo
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #TUXEDO #TUXEDOOS #Debian #Motorcomm #Treiber #DKMS #OpenSource
Big release for us at @Vivaldi. This release is for your computer and includes a rather big update to the tracker and ad blocker.
Are you ready to move away from Big Tech? It is time.
https://vivaldi.com/blog/vivaldi-on-desktop-8-3/
#Windows #MacOS #Linux #Technology #Computer #EU #Europa #Iceland #Norway
OpenAI-Pipeline erzeugt 948 Linux-Exploits für Root-Zugriff
OpenAI hat eine autonome Pipeline entwickelt, die Sicherheitslücken im Linux-Kernel aufspürt, validiert, ausnutzt und mit Patch-Entwürfen versieht. In einem Durchlauf mit einem noch unveröffentlichten Cybermodell entstanden 948 Exploits zur lokalen Rechteausweitung. Die Kosten beliefen sich auf rund 1,2 Millionen US-Dollar
https://www.all-about-security.de/openai-pipeline-erzeugt-948-linux-exploits-fuer-root-zugriff/
Cinnamon 6.8 mit neuen Touchpad-Gesten veröffentlicht
https://linuxnews.de/cinnamon-6-8-mit-neuen-touchpad-gesten-veroeffentlicht/ #linuxmint #cinnamon #linux #linuxnews
Mein langsamer Wechsel weg von Apple hin zu #Linux hat begonnen.
Erster Schritt, weil es anlag, ist ein neues Tablet von #Samsung , damit wieder Android nach vielen Jahren iOS. Bin mal gespannt, wie das wird.
Mein Linux Laptop von #Tuxedo läuft eh schon als Hauptrechner. Hauptbrowser ist überall der #Firefox .
Sechs Bundesländer ermöglichen Schulen den Zugang zu Nextcloud
https://fosstopia.de/schulen-nextcloud/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #Deutschland #Bundesländer #Schule #Nextcloud #Cloud #OpenSource
Cinnamon 6.8 veröffentlicht mit zahlreichen Verbesserungen
https://fosstopia.de/cinnamon-6-8/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #Cinnamon #Mint #LinuxMint #OpenSource

»Eine kritische #Lücke im Netzwerk-Code des #Linux-Kerns betrifft nahezu alle Linux-Distributionen, darunter #Debian, Red Hat, Suse und Ubuntu. [...] Es gibt jedoch bereits einen Fix des Kernel-Teams; erste Distributoren haben bereits Updates veröffentlicht.« https://www.heise.de/news/Erneut-kritischer-Bug-in-Linux-TCP-IP-aufgedeckt-Updates-in-Arbeit-11506050.html?wt_mc=nl.red.ho.ho-nl-ki-update.2026-11-02.ansprache.ansprache
Die Shortstory: Madagaskar
Albert erhält ein Stipendium für eine renommierte Universität in London. Obwohl er für eine Prüfung gut vorbereitet ist, fällt er durch. Lag es an ihm, oder hat man ihn hereingelegt?
Fedora 45: Mehr Sicherheit, neue Installationswege und ein aufgeräumter Unterbau
Fedora 45 verändert an vielen Stellen nicht einfach die Versionsnummer, sondern die Art, wie das System installiert, abgesichert und verwaltet wird. Dazu gehören strengere Prüfungen von RPM-Paketen, eine modernisierte Textkonsole, zusätzliche Installationsmöglichkeiten für Atomic Desktops und Änderungen an Werkzeugen für Entwicklung und Administration.
Dieser Beitrag konzentriert sich auf solche Strukturänderungen. Reine Versionsupdates bleiben außen vor. Wenn ein Update dagegen bisherige Schnittstellen entfernt oder Arbeitsabläufe verändert, ist es enthalten.
Eine wichtige Einschränkung: Grundlage ist die bereitgestellte Fedora-ChangeSet-Liste, keine abschließend geprüfte Liste ausgelieferter Funktionen. Einige Einträge stehen noch auf „Change accepted“ oder „Testable“. Solche Vorhaben werden hier entsprechend als geplant beschrieben. Auch „100% code completed“ bedeutet zunächst, dass die Implementierung laut Tracking abgeschlossen ist.
Paketverwaltung: Klare Zuständigkeiten und strengere Prüfungen
Repository-Konfigurationen wandern von /etc nach /usr
Repository-Dateien legen fest, aus welchen Paketquellen Fedora Software bezieht. Die von RPM-Paketen mitgelieferten Repository-Konfigurationen sollen künftig unter /usr statt unter /etc liegen.
Dahinter steht eine klarere Trennung zwischen den Vorgaben der Distribution und den Anpassungen der Administration. Paketverwaltete Standarddateien gehören zum ausgelieferten System; lokale Konfiguration soll davon unterscheidbar bleiben.
Für Administratoren erleichtert das die Übersicht: Was stammt von Fedora, und was wurde vor Ort verändert? Die Änderung betrifft ausdrücklich paketierte Repository-Daten und bedeutet nicht, dass sämtliche eigenen Einstellungen aus /etc verschwinden. Laut Liste ist das Vorhaben angenommen, aber noch nicht als abgeschlossen markiert.
RPM verlangt standardmäßig eine gültige Paketsignatur
Eine Paketsignatur ermöglicht die Prüfung, ob ein RPM-Paket mit einem als vertrauenswürdig anerkannten Schlüssel signiert wurde und unverändert vorliegt. Fedora soll diese Prüfung standardmäßig erzwingen: Ohne erfolgreich geprüfte Signatur lässt sich ein Paket nicht mehr einfach installieren.
Der Zweck ist ein sichererer Ausgangszustand. Auch außerhalb des üblichen Repository-Ablaufs soll die Signaturprüfung nicht stillschweigend entfallen.
Für Nutzer bedeutet das mehr Schutz vor manipulierten oder nicht vertrauenswürdig signierten Paketen. Selbst gebaute und anderweitig bezogene RPMs können allerdings zusätzliche Schritte erfordern. Eine ausdrückliche Ausnahme bleibt laut ChangeSet über --nosignature beziehungsweise die entsprechende Programmierschnittstelle möglich. Eine gültige Signatur ist dabei ein Herkunfts- und Integritätsnachweis, kein Beweis dafür, dass Software ungefährlich ist.
libgit2 bekommt vollständig versionierte Paketnamen
libgit2 ist eine Bibliothek, über die Anwendungen Git-Funktionen verwenden können. Künftig sollen ausschließlich vollständig versionierte Pakete angeboten werden. Abhängige Anwendungen werden auf die jeweils unterstützte Bibliotheksversion angepasst.
Damit wird die Beziehung zwischen Anwendung und Bibliothek ausdrücklich festgelegt. Ein Programm muss nicht automatisch mit jeder neueren libgit2-Version zurechtkommen.
Für Anwender ist der Nutzen vor allem indirekt: Unterschiedliche Programme lassen sich gezielter mit ihrer passenden Bibliotheksversion versorgen. Paketbetreuer erhalten dafür mehr Kontrolle über die Abhängigkeiten.
Sicherheit: Weniger unnötige Zugriffsrechte
ptrace wird standardmäßig eingeschränkt
Mit ptrace können Debugger andere Prozesse untersuchen und beeinflussen. Diese Fähigkeit ist bei der Fehlersuche nützlich, kann aber auch Schadsoftware helfen, andere Programme desselben Benutzers auszuspähen.
Fedora schränkt deshalb standardmäßig bestimmte Debugging-Berechtigungen unprivilegierter Benutzer über eine systemweite Kernel-Einstellung ein. Ziel ist insbesondere, den Zugriff auf bereits laufende fremde Prozesse zu erschweren.
Der Nutzen ist ein zusätzlicher Schutz innerhalb eines Benutzerkontos. Die Einschränkung hat allerdings eine wichtige Grenze: Werden entsprechende Debugging-Werkzeuge installiert, soll eine sysctl-Konfiguration das bisherige, weniger restriktive Verhalten systemweit wiederherstellen. Der Schutz hängt damit auch von der installierten Werkzeugausstattung ab.
oo7 soll den bisherigen Secrets-Service-Anbieter ersetzen
Der Secrets Service ist die Schnittstelle, über die Desktop-Anwendungen Geheimnisse wie gespeicherte Zugangsdaten ablegen und abrufen können. Auf Fedora-Desktops, die dafür bisher GNOME Keyring verwenden, soll künftig oo7 diese Aufgabe übernehmen.
Es geht also um den Dienst hinter der Passwortspeicherung, nicht um einen neuen Passwortmanager, den jeder Nutzer ausdrücklich öffnen muss.
Für Anwendungen und Nutzer soll die vertraute Schnittstelle erhalten bleiben, während Fedora den Anbieter austauscht. Die bereitgestellte Kurzbeschreibung nennt allerdings keine konkreten Leistungs- oder Sicherheitsvorteile. Aussagen wie „dadurch sind alle gespeicherten Passwörter sicherer“ wären deshalb nicht ausreichend belegt. Das Vorhaben ist als angenommen aufgeführt.
Die Kryptografie-Schnittstelle des Kernels wird zurückgefahren
Die „Kernel Crypto Userspace API“ erlaubt Programmen außerhalb des Kernels, bestimmte kryptografische Funktionen des Kernels zu verwenden. Diese Schnittstelle wird laut ChangeSet upstream wegen Sicherheitsrisiken aufgegeben.
Fedora beginnt deshalb mit einem kontrollierten Rückzug: Die Nutzung soll zunächst auf bekannte aktive Anwender begrenzt werden. Damit lassen sich verbleibende Abhängigkeiten erkennen und vor einer vollständigen Entfernung bearbeiten.
Nutzer profitieren von einer schrittweisen Verringerung problematischer Schnittstellen. Gemeint ist nicht die Abschaffung von Verschlüsselung unter Linux, sondern der Rückbau eines bestimmten Zugangswegs zu kryptografischen Funktionen.
chpasswd und newusers berücksichtigen PAM
Mit chpasswd lassen sich Passwörter gesammelt ändern; newusers dient der automatisierten Benutzerverwaltung. Beide Werkzeuge sollen künftig PAM verwenden.
PAM ist die modulare Infrastruktur, über die Linux unter anderem Regeln für Authentifizierung und Passwortbehandlung einbindet. Die Änderung soll sicherstellen, dass auch diese Verwaltungswerkzeuge die im System eingerichteten Regeln berücksichtigen, etwa zur Passwortqualität, Historie oder Protokollierung.
Für Administratoren werden interaktive und automatisierte Abläufe dadurch konsistenter. Bestehende Skripte können allerdings an Passwörtern scheitern, die den eingerichteten Richtlinien nicht entsprechen.
Sequoia übernimmt weitere OpenPGP-Prüfungen beim Paketbau
Fedora führt das RPM-Makro %openpgpverify ein. Es soll das bisherige, auf GnuPG zugeschnittene %gpgverify ersetzen und standardmäßig Sequoia verwenden.
Solche Makros helfen Paketbetreuern dabei, Signaturen von Quellarchiven im Paketbau zu überprüfen. Als Ziele nennt der Vorschlag die schrittweise Verringerung der GnuPG-Abhängigkeit und Unterstützung für Post-Quanten-Kryptografie im OpenPGP-Umfeld.
Für normale Nutzer liegt der Nutzen in der Weiterentwicklung der Prüfwerkzeuge innerhalb der Software-Lieferkette. Daraus folgt aber nicht, dass bereits alle Fedora-Pakete mit Post-Quanten-Verfahren signiert wären.
Installation und Speicherverwaltung
Stratis lässt sich direkt im Installer verwenden
Stratis ist ein Speicherverwaltungssystem, das mehrere Aufgaben rund um Datenträger und Dateisysteme zusammenführt. Anaconda erhält Unterstützung dafür, Fedora auf Stratis-Dateisystemen zu installieren.
Das betrifft sowohl automatisierte Installationen mit Kickstart als auch die manuelle Partitionierung in der Anaconda-Weboberfläche mithilfe von Cockpit Storage.
Wer Stratis einsetzen möchte, kann den vorgesehenen Speicheraufbau damit bereits während der Installation einrichten. Der Vorteil besteht vor allem darin, dass Installation und spätere Speicherverwaltung besser zusammenpassen und weniger nachträgliche Umbauten nötig sind.
Atomic Desktops wechseln auf Anacondas Weboberfläche
Die Installationsmedien der Fedora Atomic Desktops sollen den bisherigen GTK-basierten Anaconda-Installer durch die neue WebUI ersetzen.
„WebUI“ bezeichnet hier zunächst die Technik der Bedienoberfläche. Eine webbasierte Oberfläche ist nicht automatisch ein Installationsdienst im Internet.
Für Anwender ändert sich der Installationsdialog; Fedora vereinheitlicht zugleich die verwendete Installer-Oberfläche. Die Architektur der Atomic Desktops wird dadurch nicht in eine klassische, paketweise verwaltete Desktop-Installation umgewandelt.
Atomic Desktops bekommen eine browserbasierte Ferninstallation
Zusätzlich soll sich die Installation eines Atomic Desktops von einem anderen Rechner aus bedienen lassen. Dazu wird der Zielrechner mit inst.webui.remote gestartet. Anschließend erfolgt die Installation über einen Browser, mit HTTPS und PIN-basierter Authentifizierung.
Das ist vor allem dann praktisch, wenn der Zielrechner an einem ungünstigen Ort steht oder man die Installation lieber vom eigenen Arbeitsplatz aus steuert. Das Installationsmedium muss auf dem Zielsystem weiterhin gestartet werden.
Der Vorschlag ist ausdrücklich auf Atomic-Desktop-Abbilder wie Silverblue und Kinoite begrenzt.
Neue Image-Erstellung und zusätzliche Abbildformate für Atomic Desktops
Die Erstellung der Atomic-Desktop-ISOs soll von lorax auf image-builder umgestellt werden. Zusätzlich sind für geeignete Varianten fertige qcow2– und Raw-Abbilder vorgesehen.
Während die Umstellung des Build-Werkzeugs überwiegend die Fedora-Infrastruktur betrifft, können die zusätzlichen Formate direkt nützlich sein: Ein fertiges Abbild lässt sich in passenden Virtualisierungs- oder Bereitstellungsabläufen einsetzen, ohne zuerst eine vollständige interaktive Installation durchlaufen zu müssen.
Die Einschränkung ist wichtig: Zusätzliche Abbilder sind nur für Varianten vorgesehen, für die eine entsprechende direkt nutzbare Einrichtung existiert. Der Eintrag steht auf „Testable“.
Ignition versteht Butane-Konfigurationen direkt
Ignition richtet dafür vorgesehene Systeme beim ersten Start anhand einer Konfigurationsdatei ein. Bisher musste eine in Butane geschriebene YAML-Konfiguration vorab in Ignition-JSON übersetzt werden.
Künftig soll Ignition die Butane-Konfiguration direkt entgegennehmen können. Dafür wird der Butane-Übersetzer in das Ignition-Paket integriert. Das eigenständige Butane-Kommando bleibt verfügbar.
Der Vorteil ist ein kürzerer Bereitstellungsablauf: Die besser lesbare YAML-Datei kann unmittelbar als Eingabe dienen, statt vor jeder Verwendung separat umgewandelt werden zu müssen.
Desktop: Konsole, Anwendungen und Fehlerdiagnose
kmscon ersetzt die bisherige virtuelle Textkonsole
Die virtuelle Textkonsole ist die lokale Linux-Konsole außerhalb einer grafischen Desktop-Sitzung. Fedora ersetzt dafür die bisherige Kernel-Konsole fbcon durch die im Userspace laufende Konsole kmscon.
Der Vorschlag zielt auf eine modernisierte und sicherere Konsolenarchitektur. Ein Teil der Konsolenfunktionalität wird dafür aus dem Kernel in einen normalen Systemprozess verlagert.
Das betrifft insbesondere die lokale Arbeit und Fehlersuche außerhalb des Desktops. Es ist kein Austausch des Terminalfensters innerhalb von GNOME oder KDE und auch keine Änderung des SSH-Protokolls.
Eine Weboberfläche hilft beim Umgang mit Kernel-Panics
Ein Kernel-Panic ist ein schwerwiegender Fehler, bei dem der Kernel nicht regulär weiterarbeiten kann. Der DRM-Panic-Frontend-Vorschlag ergänzt die zugehörige Fedora-Funktion um eine webbasierte Oberfläche.
Diese soll die ausgegebenen Informationen verständlicher machen und Fehlermeldungen über eine Bugzilla-Anbindung erleichtern.
Der Nutzen liegt deshalb nicht in der Vermeidung des Absturzes, sondern in der Diagnose danach: Betroffene sollen leichter erkennen können, welche Informationen relevant sind und wie daraus ein brauchbarer Fehlerbericht entsteht.
Atomic Desktops können Flatpak-Quellen gezielter kombinieren
Der Flatpak-Vorschlag gibt den Verantwortlichen einzelner imagebasierter Desktop-Ausgaben mehr Entscheidungsspielraum bei der Auswahl ihrer Anwendungsquellen.
Sie können standardmäßig einen auf verifizierte freie und quelloffene Anwendungen begrenzten Flathub-Teilbestand aktivieren. Entscheiden sie sich dafür, müssen Filter zugleich sicherstellen, dass vorinstallierte Anwendungen und Laufzeitumgebungen weiterhin aus der Fedora-Flatpak-Quelle stammen.
Das verbindet eine zusätzlich nutzbare Anwendungsauswahl mit einer kontrollierten Herkunft der vorinstallierten Software. Es ist jedoch keine pauschale Aktivierung für sämtliche Fedora-Ausgaben: Die Entscheidung liegt bei den jeweiligen Verantwortlichen. Das Vorhaben ist als angenommen verzeichnet.
LibreOffice-Hilfe wird zu HTML und architekturunabhängigen Paketen
Die LibreOffice-Hilfe wechselt vom bisherigen eingebetteten Hilfesystem zu HTML-Dateien. Diese lassen sich als noarch-Pakete ausliefern, also unabhängig von der Prozessorarchitektur.
Der Hintergrund ist eine passendere Paketierung: Hilfetexte benötigen nicht für jede Hardwareplattform ein eigenes Binärpaket.
Für Nutzer bleibt die lokale Hilfe das eigentliche Angebot. Der Nutzen liegt vor allem in einer einfacheren, einheitlicheren Bereitstellung dieser Inhalte.
LibreOffice-Wörterbücher erhalten eine neue Paketquelle
Ein neues Quellpaket namens libreoffice-dictionaries stellt Hunspell-Rechtschreibwörterbücher direkt aus dem Wörterbuch-Repository von LibreOffice bereit. Die Sprachen werden einzeln als libreoffice-dict-<lang> paketiert.
Damit bekommt Fedora einen ausdrücklich vorgesehenen Weg, diese Wörterbücher aus dem LibreOffice-Projekt zu übernehmen.
Nutzer profitieren von gezielt auswählbaren Sprachpaketen. Es handelt sich um eine Änderung der Bereitstellung, nicht um die Ablösung von Hunspell durch eine neue Rechtschreibprüfung.
Lazarus wird mit mehreren Widgetsets angeboten
Lazarus ist eine Entwicklungsumgebung, die unter anderem zur Erstellung grafischer Anwendungen dient. Statt nur einer GTK2-Ausführung soll Fedora Varianten mit mehreren Widgetsets anbieten.
Ein Widgetset bestimmt, welche grafische Bibliothek die Bedienelemente einer Anwendung bereitstellt.
Entwickler erhalten dadurch mehr Auswahl für ihre Arbeitsumgebung. Welche konkreten Varianten Fedora bereitstellt, geht aus der eingefügten Kurzbeschreibung nicht hervor.
Netzwerk und Anmeldung
NetworkManager unterstützt standardmäßig IPv6-mostly-Netze
„IPv6-mostly“ bezeichnet Netze, die überwiegend auf IPv6 setzen, statt für jedes Gerät den klassischen Parallelbetrieb von IPv4 und IPv6 vorauszusetzen.
NetworkManager soll die Unterstützung solcher Netze standardmäßig aktivieren. Fedora kann dadurch besser mit entsprechend eingerichteten Netzwerken zusammenarbeiten.
Für Nutzer ist das vor allem eine Kompatibilitätsverbesserung: Der Rechner soll in solchen Umgebungen ohne zusätzliche Aktivierung der Funktion zurechtkommen. IPv4 wird damit nicht allgemein abgeschaltet; das Verhalten hängt vom jeweiligen Netz ab.
Authselect entfernt das vorgefertigte NIS-Profil
Authselect verwaltet vorgefertigte Konfigurationen für die Anmeldung und die Auflösung von Benutzerinformationen. Das bisherige Profil nis wird entfernt.
Das bedeutet ausdrücklich nicht, dass NIS selbst vollständig aus Fedora verschwindet. Die Einrichtung bleibt laut ChangeSet über ein eigenes Authselect-Profil oder durch manuelle Konfiguration möglich.
Für bestehende NIS-Umgebungen entfällt damit ein bequemer Standardweg. Für die meisten Desktop-Nutzer ändert sich nichts. Einen konkreten technischen Grund für die Entfernung nennt die bereitgestellte Beschreibung nicht; sie sollte deshalb nicht ohne Weiteres als vollständige Sicherheitsabschaltung dargestellt werden.
Entwicklung und Administration: Weniger Altlasten, aber Anpassungsbedarf
Encapsule soll Entwicklungswerkzeuge in Container verlagern
Encapsule ist ein neues kleines Kommandozeilenwerkzeug für Entwickler. Es soll dabei helfen, etwa aus dem Internet bezogene Werkzeuge in einer isolierten Containerumgebung auszuführen, statt sie unmittelbar im eigenen Home-Verzeichnis und auf dem Host zu verwenden.
Die Idee ist eine bessere Trennung zwischen Experimenten und dem eigentlichen Arbeitssystem.
Wer häufig neue Build-Werkzeuge oder projektspezifische Hilfsprogramme ausprobiert, bekommt damit einen vorgesehenen Weg zu einer stärker abgegrenzten Umgebung. „Container“ bedeutet allerdings nicht automatisch vollständige Sicherheit; die Beschreibung verspricht eine sicherere Umgebung, keine lückenlose Abschottung. Das Vorhaben ist bislang als angenommen markiert.
ODBC-Treiber werden automatisch registriert
ODBC ist eine standardisierte Schnittstelle, über die Anwendungen unterschiedliche Datenbanken ansprechen können. Fedora modernisiert die Verwaltung der zugehörigen Treiber.
Statt einer statischen, zentral gepflegten /etc/odbcinst.ini soll eine automatisch zusammengesetzte Konfiguration entstehen. Einzelne Treiber liefern dafür eigene Konfigurationsbausteine. RPM-Dateitrigger stoßen die Aktualisierung bei Paketänderungen an.
Zusätzlich werden Treiberbibliotheken und ihre Suchpfade neu geordnet. Für Administratoren bedeutet das weniger manuelle Abstimmung zwischen installierten Treiberpaketen und zentraler Registrierung. Eigene Anpassungen sollten beim Umstieg dennoch überprüft werden.
Node.js bekommt Metapakete zur Versionsauswahl
Fedora verändert die Rolle der unversionierten nodejs-*-Paketnamen. Diese sollen als Auswahl- beziehungsweise Einstiegspakete dienen, ohne einen bestimmten gepflegten Versionszweig dauerhaft als bevorzugt auszuzeichnen.
Ein ausgewählter Stream liefert die zusätzlichen unversionierten Pakete. Ändert sich diese Auswahl später, soll der Paketaufbau einen sauberen Upgrade-Pfad ermöglichen.
Das hilft Nutzern, die einfach Node.js benötigen und keine bestimmte Hauptversion festlegen müssen. Projekte mit festen Versionsanforderungen müssen diese Anforderungen weiterhin ausdrücklich berücksichtigen.
Setuptools entfernt pkg_resources
Dieses Update gehört trotz Versionsnummer in die Übersicht, weil eine verbreitete Schnittstelle verschwindet: pkg_resources wird aus Setuptools entfernt.
Betroffene Python-Projekte müssen auf andere Schnittstellen umsteigen. Für häufige Anwendungsfälle nennt der Vorschlag importlib.resources und importlib.metadata. Als Übergang ist das veraltete Kompatibilitätspaket python-setuptools80 vorgesehen.
Langfristig werden dadurch alte Abhängigkeiten abgebaut. Kurzfristig können jedoch Builds oder Programme scheitern, die pkg_resources weiterhin importieren. Die im Vorschlag genannten ungefähr 130 betroffenen Rawhide-Pakete waren eine Schätzung vom März 2026, keine bestätigte Zahl noch offener Fehler.
python-dateutil wird als veraltet eingestuft
python-dateutil ergänzt Pythons Funktionen für Datums- und Zeitverarbeitung. Fedora stuft das Paket als veraltet ein, weil das Projekt laut Vorschlag nicht mehr gepflegt wird und möglicherweise ungelöste Sicherheitsprobleme aufweist.
Das Paket soll zunächst weiter angeboten werden, solange das praktikabel ist. Gleichzeitig sollen abhängige Projekte zur Umstellung bewegt werden.
Für Nutzer ist das zunächst ein Warnsignal für die langfristige Wartbarkeit, keine sofortige Entfernung. Entwickler sollten bestehende Abhängigkeiten überprüfen, statt davon auszugehen, dass die Bibliothek dauerhaft verfügbar bleibt.
Podman entfernt mehrere bisherige Komponenten
Podman 6 ist nicht bloß ein gewöhnlicher Versionssprung: Der Vorschlag nennt inkompatible Änderungen an Kommandozeile und API sowie die endgültige Entfernung von slirp4netns, cgroups v1 und dem BoltDB-Backend.
Die Richtung ist ein bereinigter Container-Unterbau mit weniger alten Betriebswegen. Wer entsprechende Alt-Konfigurationen verwendet, muss sich auf Anpassungen einstellen.
Für Nutzer moderner Konfigurationen liegt der Vorteil vor allem in einer vereinheitlichten, besser wartbaren Grundlage. Für bestehende Container-Hosts ist dies dagegen ein Punkt für gezielte Upgrade-Tests.
Die Quelle ist hier widersprüchlich: Der Eintrag steht im Fedora-45-ChangeSet, nennt im Beschreibungstext aber Fedora 44. Er lässt sich deshalb nicht ohne zusätzliche Prüfung als erstmals mit Fedora 45 ausgelieferte Änderung einordnen.
Pandas verändert den Umgang mit Datenkopien und Zeichenketten
Pandas ist eine Python-Bibliothek zur Verarbeitung tabellarischer Daten. Der Sprung auf Version 3 enthält neben Verbesserungen auch strukturelle Änderungen: konsistentes Copy-on-Write-Verhalten, überarbeitete Zeichenkettenbehandlung und die Entfernung länger veralteter Funktionen.
Copy-on-Write betrifft die Frage, wann Daten tatsächlich kopiert werden und wie sich Änderungen an abgeleiteten Objekten auswirken.
Der beabsichtigte Nutzen ist ein konsistenteres Verhalten. Bestehende Auswertungsskripte können sich aber auf bisherige Eigenheiten verlassen haben und sollten deshalb getestet werden.
xmlsec wechselt auf eine nicht rückwärtskompatible Reihe
xmlsec dient der Verarbeitung von XML-Sicherheitsfunktionen, insbesondere im Umfeld signierter XML-Dokumente. Der Wechsel von 1.2 auf 1.3 ist laut ChangeSet nicht rückwärtskompatibel.
Damit ist der Eintrag mehr als eine reine Aktualisierung: Programme, die xmlsec verwenden, können Anpassungen benötigen.
Für Nutzer solcher Anwendungen ist vor allem wichtig, dass Fedora die Integration gemeinsam mit den abhängigen Paketen bewältigen muss. Die Kurzbeschreibung nennt keine einzelnen neuen Fähigkeiten; konkrete zusätzliche Sicherheitsversprechen lassen sich daraus nicht ableiten.
Ein eigener GRUB für Confidential Computing ist geplant
Fedora plant ein separates, auf UEFI beschränktes GRUB-Paket für Confidential-Computing-Szenarien. Es soll nur wenige eingebaute Module enthalten und Unified Kernel Images anhand von Bootloader-Specification-Dateien starten können.
Ein Unified Kernel Image bündelt für den Start benötigte Bestandteile in einem gemeinsamen Abbild. Der separate GRUB ist auf diesen enger gefassten Startweg zugeschnitten.
Für entsprechende spezialisierte Umgebungen entsteht damit ein kleinerer, gezielter Bootloader. Der allgemeine GRUB wird ausdrücklich nicht ersetzt. Das Vorhaben ist als angenommen, nicht als fertiggestellt aufgeführt.
Was noch nicht als fertige Neuerung gelten sollte
CMake: Nicht standardisierte Variablen sollen entfallen
Der Vorschlag sieht vor, im Fedora-Makro %cmake mehrere nicht von CMake standardisierte Variablen nicht mehr automatisch zu setzen, darunter INCLUDE_INSTALL_DIR, LIB_INSTALL_DIR, SYSCONF_INSTALL_DIR, SHARE_INSTALL_PREFIX und LIB_SUFFIX.
Das würde den Fedora-Paketbau stärker an standardisierte CMake-Schnittstellen heranführen. Projekte, die von den bisherigen zusätzlichen Variablen abhängen, müssten angepasst werden.
Der Status lautet allerdings „Not being worked on“. Es wäre daher irreführend, diese Bereinigung als abgeschlossene Fedora-45-Änderung darzustellen.
Was diese Auswahl bewusst auslässt
Nicht berücksichtigt sind Einträge, deren bereitgestellte Beschreibung im Wesentlichen nur einen Versionswechsel ankündigt: Fontconfig, GNU-Toolchain, LLVM, Go, RPM, Perl, Lua, Python, Protobuf, Ruby on Rails und Erlang. Auch die Wechsel der voreingestellten MySQL- und MariaDB-Version bleiben nach diesem Auswahlkriterium außen vor.
IBus beschreibt zwar eine verbesserte Behandlung von XKB-Tastaturbelegungen unter Wayland, bleibt in der Vorlage aber ein reguläres Softwareupdate ohne näher erläuterte strukturelle Umstellung. Auch dieser Eintrag ist deshalb nicht ausführlich aufgenommen.
Der OpenSSL-4.0-Eintrag ist ebenfalls nicht als neue Fedora-Funktion dargestellt: Er beschreibt einen Versionswechsel und steht zusätzlich auf „Not being worked on“.
Die für den Alltag besonders relevanten Änderungen liegen damit weniger bei einzelnen Versionsnummern als an den Übergängen: zwischen vertrauenswürdigen und ungeprüften Paketen, zwischen Host und Entwicklungscontainer, zwischen lokalem Installer und Ferninstallation sowie zwischen alten Schnittstellen und ihrem Nachfolger. Genau dort können Fedora-Nutzer von besseren Vorgaben profitieren – oder müssen vor dem Upgrade bestehende Arbeitsabläufe überprüfen.


So, ich hab, warum auch immer, #Obsidian unter #Linux zum Laufen gebracht.
Allerdings weiß ich nicht, was der Fehler war. Aber er hat nun sauber synchronisiert über die #Nextcloud
Derzeit sind nur noch 2 Erweiterungen installiert:
- Nextcloud Sync
- Outliner
Notebook Navigator hab ich mal abgestellt, weil das im Alltag grausam zu bedienen ist.
Sicherheitslücke in APT ermöglicht Ausführung von Schadcode
https://linuxnews.de/sicherheitsluecke-in-apt-ermoeglicht-ausfuehrung-von-schadcode/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #Debian #Debian13 #APT
Petition zur Anerkennung von Open-Source-Arbeit: Endspurt läuft
https://linuxnews.de/petition-zur-anerkennung-von-open-source-arbeit-endspurt-laeuft/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #OpenSource
KDE Plasma 6.7.6 veröffentlicht – mit KWin-Absturzbehebungen und Verbesserungen am Desktop
https://s3nnet.de/kde-plasma-676-veroeffentlicht-mit-kwin-absturzbehebungen-und-verbesserungen-am-desktop/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #KDE #Plasma #KDEPlasma #KWin #OpenSource
Die Cinnamon-Desktop-Umgebung wurde auf die Version 6.8 aktualisiert und bietet echte 1:1 Trackpad-Gesten für Wayland und Xorg. Zudem gibt es Verbesserungen beim Netzwerk-Applet (VPN/WireGuard), Sound-Einstellungen und allgemeine Stabilitäts-Updates.
#Linux #Cinnamon #LinuxMint #OpenSource #DesktopEnvironment #Wayland
Lage 04.11.
Offen: Linux-Kernel CVE-2026-98432, Ubuntu 24.04 und 22.04 laut Tracker noch ohne gefixtes Paket (Stand 4.11.). Gefixt: Debian 6.1.190-1 / 6.12.113-1, RHEL 9 RHSA-2026:93412, RHEL 10 RHSA-2026:93413.
Heute im Reel: „Wir nutzen kein Log4j.“ Deine Dependencies vielleicht schon.
Prüfen: mvn dependency:tree -Dincludes=org.apache.logging.log4j
Mehr: stackwatch.de/lage?utm_source=mastodon&utm_medium=social
#Linux #Log4j
Do I know anyone that has been running Alpine Linux Edge for an appreciable amount of time? Like say, 12-18 plus months?
Have you ever been caught out with kernel+gpu+desktop versionitis causing issues? Other issues?
Debating whether to switch my desktop hosts to Edge. I could always roll back but trying not to shoot myself in the face just 'cuz.
RE: https://mastodon.bsd.cafe/@RootMoose/117157463950464076
Just to top up a data point on these Alpine Edge questions...
In the last while have gone from Plasma 6.7.x to 6.8.2 and from linux-stable 7.2.14 to 7.3.1.
Have had zero issues. Still haven't gotten around to re-testing the problematic 7800XT/RDNA3 GPU.
#AlpineLinux #Linux #AlpineLinuxEdge
Do I know anyone that has been running Alpine Linux Edge for an appreciable amount of time? Like say, 12-18 plus months?
Have you ever been caught out with kernel+gpu+desktop versionitis causing issues? Other issues?
Debating whether to switch my desktop hosts to Edge. I could always roll back but trying not to shoot myself in the face just 'cuz.

It's been 3 weeks since we opened the @almalinux "What next?" survey, and this trend is interesting to me. I think it's the same for nearly all surveys, but that long tail is hard to watch.
The biggest reason: I know that millions of users across the world are impacted by our decisions, but only 172 people have shown up to make their voices heard.
My goal is 200 responses, and with only 12 days left it's going to be hard to hit that. Help me by sharing the link in your own communities and making sure as many perspectives as possible are heard.
If you care about AlmaLinux as a platform, show up. Your voice will absolutely have an impact.
https://almalinux.org/survey #linux #opensource
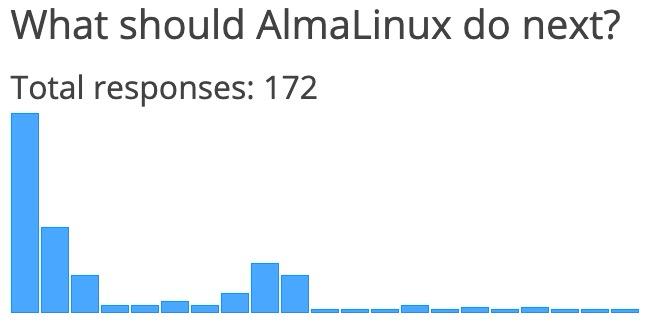
Alt...
A bar graph showing tall bars at the left, and much small bars toward the right, indicating a lot of engagement early, and less engagement over time
Assume I have a large folder (300GB+) with *many* subfolders.
What is the most reliable way to copy that entire folder on to an external HD in Linux?
Speed does not matter. Accuracy of transfer does matter. And simplicity matters, though less so.
I'm not talking disk images here. I mean straight copying of folders, subfolders, and files.
Thanks for any suggestions. I am unafraid of computers, but not a Linux adept.
#Linux
🤓 Our @GetPrivacySafe team has done it again and offers a FREE #cybersecurity tool for fixing a major vulnerability on #Ubuntu and #Debian GNU / #Linux. Support our effort! https://privacysafe.app/docs/security-patches/apt/
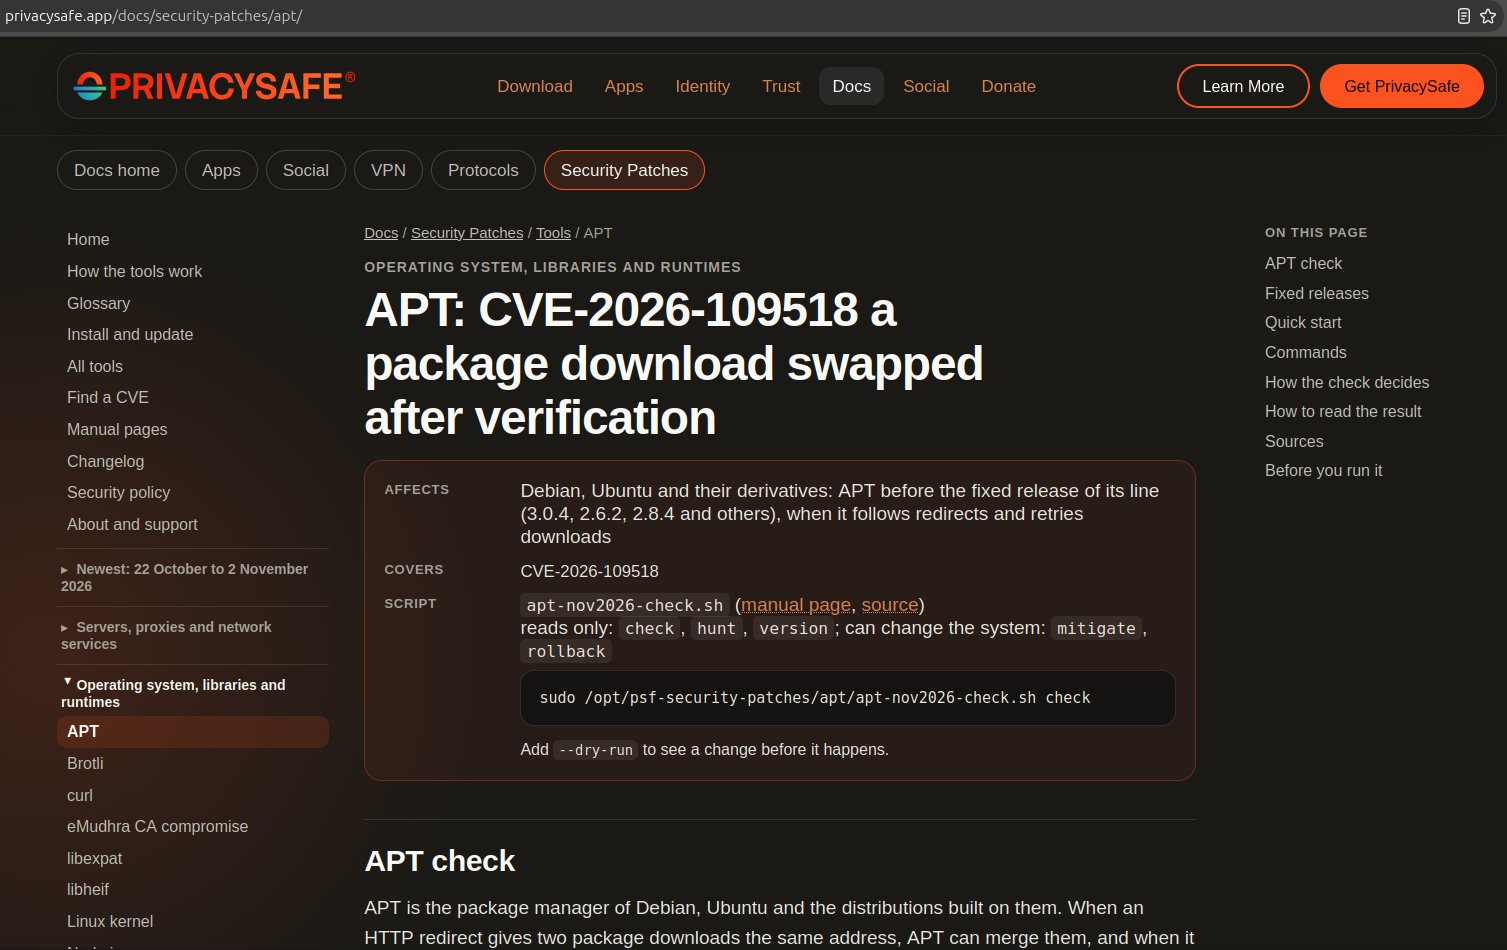
Alt...
APT CVE

The biggest Linux money laundering scam [SENSITIVE CONTENT]
AMD double betting on making the worst decisions possible. As a user of their stuff as main since my very first DIY PC, just want to crack my skull so hard. #Linux
LibreOffice 26.2.7 als letztes Update für den älteren stabilen Zweig veröffentlicht
https://s3nnet.de/libreoffice-2627-als-letztes-update-fuer-den-aelteren-stabilen-zweig-veroeffentlicht/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #Office #LibreOffice #OpenSource
heise+ | PC-Spiele via Android zocken: DroidDeck macht das Smartphone zum Steam Deck
Mit der App DroidDeck spielen Sie PC-Titel wie „Hades“ direkt auf dem Smartphone. So holen Sie das Maximum aus Ihrem Gerät und Ihrer Spielesammlung heraus.
#Android #Entertainment #IT #Linux #Mobiles #Steam #SteamOS #news

Am kommenden Sonntag könnt Ihr wieder etwas für Eure digitale Unabhängigkeit mache. Die #lugfl beteiligt sich in #flensburg mit am #DiD. Es gibt einen Vortrag zum Thema Linux-Distributionen und Ihr könnt uns die ganze Zeit ausfragen und Euch #linux zeigen lassen.
PhotoPrism mit PostgreSQL und KI-Anbindung
https://linuxnews.de/photoprism-mit-postgresql-und-ki-anbindung/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #PhotoPrism #PostgreSQL #KI #OpenSource
#Linux - im Desktop werkelt eine i9-14900 - habe mich gefragt, auf welchen Kernen, P / E, der Gast läuft, den ich am meisten nutze. Das schöne an Linux ist, daß sich das leicht herausfinden lässt, anschließend kann man es auch noch genauso leicht ändern, zumindest in #libvirt.
sudo virsh vcpupin vmname
VCPU CPU-Affinität
-----------------------
0 0-31
1 0-31
2 usw
heißt, es können P&E Kerne genutzt werden (P Kerne gehen bei meiner CPU von 0-15, E von 16-31)
#qemu 1/3
I know an 11 yo who wants to play #Minecraft on a server with 2 other friends. Any recommendations or does anyone know of affordable Minecraft servers that are secure for kids?
Thank you. (I am a Minecraft noob btw. 🤓).
Edit: They are running Java Ed. on #Linux
#Lug #Linux #Worms
Wolust 11.2026 ist vorbei
Die Themen waren:
LPD an der Hochschule
Neues Design Webseite
Mitgebracht: Home-IOT Zigbee BLE
Radar und fast Fourier Transformation
Fette Überschriften in UTF-8
Mintklassen
Begeisterung für Linux/ Computer 👎
Piandmore nach Worms ?
Retro: SCSI / Glasfaser bei Neckermann
Heizung mit Holz
Wärmepumpe mit Homeautomation
https://wolust.de
Wolust
Ils vivent sans Microsoft depuis 20 ans, eux : le choix payant de la #gendarmerie et du #fisc
https://www.clubic.com/actualite-635755-ils-vivent-sans-microsoft-depuis-20-ans-le-choix-payant-de-la-gendarmerie-et-du-fisc.html
Si la plupart des ministères paient chaque année leurs licences Microsoft, la gendarmerie et le fisc ont remplacé la suite #Office par des logiciels libres il y a une vingtaine d'années déjà. Un choix que la Cour des comptes cite en exemple...
72 000 ordinateurs sous #Linux, comment la gendarmerie a tourné le dos à #Microsoft
À la #DGFiP, #LibreOffice plutôt que #word pour des raisons d’argent
Sortir de #Microsoft, un pari rentable mais exigeant


Librezo et la Petite Rockette vous proposent une après midi d'installation Linux à Paris 11eme le samedi 21 novembre de 14h à 17h. Amenez votre vieux PC ou achetez-en un à la ressourcerie (30-50€) et repartez avec un système d'exploitation Libre.
Pensez à réserver un créneau horaire.
NVIDIA stable driver 620.70.06 released for Linux https://www.gamingonlinux.com/2026/11/nvidia-stable-driver-620-70-06-released-for-linux/

[$] Portable Python scripts with dependencies
A basic Python script is portable: it can be copied between machines with little concern about compatibility. A script that depends on third-party packages requires quite a bit mor [...]
München setzt erneut auf Open Source, diesmal jenseits des Linux-Desktops
https://fosstopia.de/munchen-setzt-erneut-auf-open-source/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #München #Deutschland #OpenSource

Canva confirme le développement d’une version native d’ #Affinity pour Linux
https://goodtech.info/affinity-linux-version-native-developpement-canva-adobe/
Une évolution attendue par beaucoup pour enfin se débarrasser de #Windows, si j'ai bien compris ...
#Linux #LogicielsLibres
Adobe l’a toujours refusé : Canva confirme le développement d’une version native d’Affinity pour Linux
Finie la bidouille avec WINE pour retoucher ses visuels sur le bureau libre : l'équipe d'Affinity confirme officiellement le développement d'une version native pour Linux ! Les détails de cette annonce surprise 👇 [SENSITIVE CONTENT]
Alors qu’Adobe s’obstine depuis trois décennies à ignorer l’écosystème open source en refusant de porter Photoshop, Illustrator ou InDesign, son principal challenger commercial s’apprête à faire tomber l’un des plus vieux verrous du poste de travail libre. Par un message direct publié sur les réseaux sociaux, l’équipe de développement de la suite graphique Affinity, passée sous le giron de Canva, vient d’officialiser qu’une mouture native pour Linux est actuellement en cours de développement actif. Spoiler : elle ne sera pas (forcément) open source.
💡 En résumé : le tournant créatif sur Linux
- Confirmation officielle : l’éditeur australien certifie que le portage d’Affinity sur Linux est entré en phase de programmation active, sans date de sortie arrêtée pour le moment.
- L’alternative à Photoshop : la suite regroupe l’illustration vectorielle, la retouche matricielle et la mise en page PAO au sein d’une seule interface gratuite avec un compte Canva.
- La fin du bricolage : jusqu’ici contraints d’émuler les binaires Windows via la couche de compatibilité WINE, les professionnels du design bénéficieront d’un installateur natif et stable.
Une réponse attendue à l’hégémonie du Creative Cloud
L’officialisation a pris la forme d’une réponse laconique mais sans ambiguïté sur le compte officiel du logiciel, comme le rapporte le média spécialisé OMG! Ubuntu : « Respirez un grand coup, nous vendons la mèche : Affinity arrive sur Linux, c’est en développement actif, mais nous n’avons pas encore de calendrier précis à partager ». Une annonce qui intervient au lendemain du déploiement de la version iPadOS, concrétisant la stratégie multiplateforme engagée depuis le rachat du studio britannique Serif par Canva.
@thekage75 @Guaxininsmo Take a deep breath, because we’re about to spill the tea ☕️ Affinity is coming to Linux, it’s in active development, but we’ve got no ETA to spill just yet.
— Affinity (@Affinity) November 2, 2026
Pour les utilisateurs de distributions Linux, l’arrivée d’un tel acteur change radicalement la donne. Si la communauté s’appuie avec ferveur sur des outils open source historiques comme GIMP, Inkscape ou Krita, ainsi que sur de nouvelles initiatives comme la suite ArtCraft, l’absence d’une solution commerciale tout-en-un standardisée freinait l’adoption professionnelle de l’environnement libre dans les agences de communication et les studios de design. Avec une nuance tout de même : ce n’est pas un logiciel open source.
💡 C’est quoi la suite Affinity ?
Développée à l’origine par l’éditeur Serif sous les noms distincts d’Affinity Designer (vectoriel), Affinity Photo (retouche d’image) et Affinity Publisher (mise en page), la gamme a été profondément restructurée avec la sortie d’Affinity 3. Les trois applications ont fusionné en un exécutable unique accessible sans frais pour les fonctionnalités de base via un compte utilisateur Canva, les outils d’assistance générative étant quant à eux adossés aux formules d’abonnement payantes.
Vers la fin de la dépendance à WINE
Jusqu’à présent, exploiter les exécutables d’Affinity sur un système Linux relevait du parcours du combattant. Comme le souligne le site XDA Developers, l’usage de la couche de compatibilité WINE permettait d’exécuter le programme avec des performances acceptables, mais au prix de dysfonctionnements récurrents au niveau de l’accélération matérielle graphique et de la gestion de l’affichage sous le protocole Wayland.
Solution créative
Disponibilité Linux
Modèle de distribution
Fonctionnalités couvertes
Affinity (Canva)
Version native en cours (WINE actuellement)
Propriétaire (base gratuite, options payantes)
Vectoriel, retouche photo et PAO unifiés
Adobe Creative Cloud
Absente (aucun support officiel)
Propriétaire (abonnement mensuel onéreux)
Applications cloisonnées (Photoshop, Illustrator, InDesign)
Écosystème FOSS (GIMP / Inkscape)
Native depuis l’origine
100 % libre et open source (GPL)
Outils spécialisés modulaires indépendants
Bien que le code source d’Affinity demeure strictement propriétaire, ce portage officiel constituera une validation de premier plan pour les stations de travail Linux.
🌐 L’actualité de l’open source et des technologies éthiques dans votre flux
🐘 Fediverse / Mastodon : suivez notre profil officiel
@redaction@goodtech.infodepuis votre application ou votre instance favorite.🦋 Bluesky (AT Protocol) : retrouvez nos actualités condensées et abonnez-vous à @goodtech.info.
Alt...
Interface de l'application créative Affinity affichant une illustration complexe et la palette des calques


Neuer Einplatinenrechner: Banana Pi BPI-M8
Acht ARM-Kerne, ein RISC-V-Echtzeitkern und eine NPU mit 3 TOPS: Der Banana Pi BPI-M8 bringt verschiedene Recheneinheiten auf ein kompaktes Board.
Hier mal ein kleines Video von uns:
Wir haben noch einen KurzClip von der Hack&Make 2026 erstellt. Er gibt einen kurzen Einblick in das Umfeld von unserem Stand.
Unsere Messenachbetrachtung für unsere Webseite ist noch in Arbeit.

It's long overdue, but since I'm still out of work I figure I should put out another #GetFediHired post!
Unfortunately, compared to many of these posts I see, I'm a nobody. I've never worked for anyone you've heard of, I've never been a major contributor for any software you've used, I've never lectured at a college or university (I barely even attended!), and I've never made waves on social media.
But, from everything I've seen and experienced, I'm a better software developer than most. I care about resilience, maintainability, and sustainability; I care about understanding systems deeply; I care about how things connect; and I care about the people that have to interact with these systems! I love making things that people appreciate, that make their lives better.
I've been working with #WebDev (HTML, CSS, JS, etc.) for ~30 years, #Python for ~20, #Clojure(Script) for ~5, #TypeScript for ~4, plus dabblations in many other languages and technologies - including 10 years with #Godot! 😊 I've mainlined #Linux - on desktop and server - for over 20 years; working the stack from web apps to API services to devops to system maintenance. I've been both solo and as part of small teams - both leading and not.
I'm based in #Oslo #Norway but open to remote, and flexible on timezones and project or part-time work - English or Norwegian.
Or if you have advice for alternative career paths for an undiagnosed #AuDHD introvert, please feel free to share that too!
Which one should be the default?
Vote below! 👇
| Classic Slackware: | 8 |
| Minimalist Slackfetch: | 5 |
Closed


Slightly different #fedihired post:
I’m looking to get hired eventually but trying to take my time about it. I’m primarily a software engineer but with a background in quantum physics and making stuff.
Do you work in a niche/underappreciated industry or workplace that you think is cool? If so, even if your org is not currently hiring, I would love to chat about it with you, either in person anywhere in London or remotely. DM me!
I’ve got a PhD in Condensed Matter Physics (basically quantum physics), and three years experience as a research software engineer at ECMWF 1, working on backends in #C++, #Python and #Rust and sometimes frontends, processing weather data, IoT data, satellite data, GIS data and the like.
In my spare time I’m quite into hardware and would love to find a way to move more in that direction professionally.
#FediHireUK #FediHire #OpenToWork #JobSearch #FediHired #LookingForWork #LookingForJob #linux #python #rustlang
✨ Boosts appreciated! ✨

Debian Linux apt security update: man-in-the-middle arbitrary code execution. Apply updates as soon as possible.
https://lists.debian.org/debian-security-announce/2026/msg00526.html
Ich weiß, ich hab einen aber wo?? #Linux aus irgendeiner Linux Welt Zeitschrift hab ich.
meine Ordnung 🤬
Romans-Sur-Isere: Install Party Linux, Le mercredi 4 novembre 2026 de 18h00 à 18h00. https://www.agendadulibre.org/events/36817 #romansSurIsere #adieuWindows #linux #gnuLinux #logicielsLibres #installParty #caféLePassage

#Fedora #Linux 45 ist erschienen - LinuxNews.de
https://linuxnews.de/fedora-linux-45-ist-erschienen/
Nach inzwischen längerer und ziemlich vielseitiger Nutzung bin ich echt positiv überrascht von CachyOS. Office, Streaming, Gaming ,es läuft alles und im Alltag fehlt mir bisher nichts.
Für den klassischen Windows-Umsteiger ist CachyOS nicht der geeignete Kandidat, das würde überfordern. Ubuntu oder Mint sind da der einfachere Einstieg.
Captain it's Wednesday - Folge 199 - Zelph
Folge 199 des CIW Podcasts.
Ein semantisches Netzwerksystem und eine Reasoning-Engine
Setzt jemand #cPGuard von #OpsShield unter #Linux zum #Schutz ein? Die #Updates wurden #kompromittiert und haben eine #Backdoor installiert. Also die Server inspizieren, ob man betroffen ist.
https://borncity.com/blog/2026/11/04/cpguard-gehackt-verteilte-backdoor-nov-2026/
Werde es versuchen auch nächstes Jahr mal meinen MainPC auf Linux umzusiedeln.
Hatte mit MXLinux angeschaut. In den Kindheitsjahren war ich mal auf Fedora #linux
Gantt-Diagramme in der Nextcloud
Für die Projektplanung und -begleitung gibt es sowohl lokale Anwendungen, als auch professionelle SaaS‑Lösungen im FOSS‑Umfeld. Wer einen guten Mittelweg sucht, kommt mit Nextcloud-Apps weit.
#Affinity kommt für #Linux, es gibt aber noch kein Release Termin https://www.heise.de/news/Affinity-kommt-fuer-Linux-11509360.html?seite=all
La dernière mise a jour de de securité du noyau #linux a cassé l'usage de ma carte son USB...
Heureusement qu'on peut toujours démarrer sur l'ancien.
Pour vous éviter une nuit blanche:
https://forums.linuxmint.com/viewtopic.php?p=2839140&sid=ab628ab5c3f775cb9ae47b9bfb5339f9#p2839140
 🎸 🏳️🌈 ⁂
Linux-KI-Brille Raven Prism geht in den Verkauf – zum Luxuspreis
Das US-Start-up Raven Resonance bereitet den Marktstart seiner autarken Smart Glasses Prism vor und nennt Preis und Verfügbarkeit.
#Entertainment #KünstlicheIntelligenz #Linux #MixedReality #Wearables #news
Shared Block Storage in #Proxmox VE: Was gibt es Neues?
Wer von VMware wechselt, vermisst oft VMFS. Shared LVM über iSCSI/FC funktioniert, hat aber seine Grenzen. In unserem neuen Blogbeitrag schauen wir uns zwei neuere Ansätze an:
→ LVM-thin auf Shared Storage
→ CetraFS, ein Open-Source-Shared-Disk-Dateisystem für Proxmox VE
#ProxmoxVE #Virtualisierung #Storage #OpenSource #Linux
🚀 Linux Mint 27: 3 Neuerungen in 30 Sekunden
Linux Mint 27 „Adrien“ soll zu Weihnachten 2026 erscheinen. Drei Neuerungen: die Wecker-App Clocks mit wiederkehrenden Alarmen, der Kalender und der neue ePub-Reader Book Reader sowie Wayland in Cinnamon, das nicht mehr als experimentell gilt.
Stand: Ende Oktober 2026. Die Version ist noch nicht fertig, Details können sich bis zum Release ändern.
Alle Neuerungen im ausführlichen Video:
https://youtu.be/i4WHnmIchtI
Digitale Souveränität durch Open Source
Wie gestalten Unternehmen ihre IT unabhängig von einzelnen Herstellern? TUXEDO und Fsas Technologies zeigen es bei unserem gemeinsamen Event in Augsburg.
📅 18. November 2026, 17:30–19:15 Uhr
📍 TUXEDO Computers, Alter Postweg 101, 86159 Augsburg, 12. Stock
Die Teilnahme ist kostenlos, eine Anmeldung ist erforderlich.
Jetzt anmelden:
https://my.tuxedocomputers.com/de/event/digitale-souveranitat-durch-open-source-20/register
#OpenSource #DigitaleSouveränität #Linux #IT #Augsburg
Alt...
TUXEDO-Veranstaltung "Digitale Souveränität durch Open Source" — 18. November 2026, 17:30 Uhr, TUXEDO HQ Augsburg; Anmeldung erforderlich, kostenfrei; links große Textfläche, rechts halbtransparentes X über Foto von Mitarbeitenden.

Has anybody here solved the following conundrum?
- wanting a bluetooth/gps tracker to be able to recover a stolen bicycle (or other use case)
- not trusting Google, Apple and other companies to not use/sell/lose data
- using a deGoogled phone and Linux computer (in my case, LineageOS and Fedora)
That is, I would want to be able to recover my bicycle if stolen, while keeping my daily movements as private as possible. Enshittified web search has not helped much..
#askFedi #fediHelp #bikeTooter #bicycle #cycling #biking #security #privacy #infoSec #opSec #deGoogle #lineageOS #linux #fedora
Fedora Linux 45 ist erschienen
https://linuxnews.de/fedora-linux-45-ist-erschienen/ #fedora #linux #linuxnews
Canva hat offiziell bestätigt, dass Affinity für Linux in Arbeit ist. Die üblichen Warnungen bei bei angeblich "kostenloser" proprietärer Software bleiben bestehen, denn im Plattformkapitalismus gibt es "kostenlos" nicht.imagcon.de/2026/11/affinity-fuer-linux-offiziell-in-entwicklung-allerdings-noch-ohne-termin/#Affinity #Linux #Canva #DigitaleSouveränität #Photoshop
„Automatisierung und KI“: #SUSE streicht jede zehnte Stelle | heise online https://www.heise.de/news/Automatisierung-und-KI-SUSE-streicht-jede-zehnte-Stelle-11508641.html #Linux #OpenSource #ArtificialIntelligence #AI
Bazzite 45 arrives powered by Fedora Linux 45 for gamers https://www.gamingonlinux.com/2026/11/bazzite-45-arrives-powered-by-fedora-linux-45-for-gamers/
Fedora 45 arrives to continue advancing the Linux desktop https://www.gamingonlinux.com/2026/11/fedora-45-arrives-to-continue-advancing-the-linux-desktop/
Falls wer von euch "neu" auf Linux ist kann hier nachsehen mit welchen Terninal-Befehle schnell was umzusetzen ist. Die sind um einiges hilfreicher als was die auf den ersten Blick einem ergeben.
«Die wichtigsten Linux-Befehle für Einsteiger:
Mit diesen 25 grundlegenden Befehlen verliert die Linux-Kommandozeile ihren Schrecken.»
🐧 https://www.computerwoche.de/article/3614492/die-wichtigsten-linux-befehle-fur-einsteiger.html
#linux #terminal #kommandozeile #foss #floss #opensource #linuxuser
Serie: Podman-Bausteine – Capabilities (Teil 10)
Der Artikel erklärt Linux Capabilities anhand einer Schlüssel-Analogie und zeigt, warum die von Caddy empfohlene NET_ADMIN-Capability bei einem rootless Container ihr eigentliches Ziel verfehlt.
#Capabilities #User_Namespace #Bounding_Set #NET_ADMIN #Rootless #Container #Podman #Caddy #Linux
https://gnulinux.ch/serie-podman-bausteine-capabilities-teil-10
Word, Excel und PowerPoint laufen mit einem Microsoft-365-Konto auch unter Linux, im Browser unter office.com. Microsoft nennt Firefox und Chrome als unterstützte Browser.
Eine praktische Aufteilung: eigene Dokumente in LibreOffice, Dateien, an denen andere mitarbeiten, in Office im Browser.
Fedora 45 veröffentlicht: Linux 7.2, GNOME 51 und zahlreiche Neuerungen
https://fosstopia.de/fedora-45/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #Fedora #Fedora45 #GNOME #GNOME51 #Kernel #LinuxKernel
[MàJ] #Fedora 45 est maintenant téléchargeable en version finale. Les nouveautés sont assez nombreuses, notamment sur la #sécurité et les paquets reproductibles.
Mise à jour du 4 novembre : La version finale est désormais disponible au téléchargement en images ISO depuis le site officiel.
https://next.ink/256563/fedora-45-debarque-en-beta-le-plein-de-nouveautes-surtout-pour-la-securite/
#distribution #linux
heise+ | Linux-Distribution Fedora 45: KDE Plasma 6.8, Gnome 51 und Kmscon
Ein Security-Vorfall verzögerte das Release, sodass KDE Plasma 6.8 noch drin landet. Außerdem kommt Fedora 45 mit Gnome 51 und einer aufpolierten Textkonsole.

Erster 🏆 -- vielleicht jedenfalls. 😉 Heute ist Fedora 45 erschienen. Ich hab's zufällig mitbekommen und sofort ge-updatet.
FreeRDP bringt Remote-Desktops in den Browser
FreeRDP 3.33.0 unterstützt WebAssembly für den Browser, experimentelle UDP-Verbindungen und verbessert RemoteApp unter SDL.
#Systemverwaltung #IT #Linux #macOS #OpenSource #RemoteAccess #Windows #news


When I'm asked why OpenBSD is good and that I want to reply honestly, I have no argument.
From a technical point of view, I can't tell any strong benefits using OpenBSD, NetBSD or FreeBSD over Linux, although this doesn't mean they are bad.
It would be easy for me to be "cargo-culting" facts, being a "fanboy" or enumerating features that are exclusive to one (and they are rare, except if you are looking for the very very same feature!).
The truth is that what one OS will do better than an other, it will also do worse in another area.
It's important that we keep the BSD systems as relevant Linux alternatives: for software diversity, innovation and freedom of choice.
Pro tip: When connected to a Linux host via a serial connection, you can run
eval `resize`
on many hosts to have them query your terminal for its current size, and propagate that to the running applications.
You'll need to re-run that every time you change the terminal size, because there's no SIGWINCH-like mechanism over serial links.
If you use #systemd ≥ 257, it does that for you on login:
https://github.com/systemd/systemd/pull/33707
But only once; size changes afterwards still don't propagate.
Google is reportedly threatening schools who wish to disable AI on student Chromebook laptops.
Many ppl warned this would happen when Chromebooks first came out. We were ignored.
This is a leopards eating faces moment.
Short term, there are lots of other search engines; it's easy-peasy to change the default across the entire fleet.
Pure #Linux is the long term solution.
Chromebooks have already been deprecated by Google. Don't get suckered again, schools.


i have not yet read any "popular" tech journo mention any actual or potential root security vulnerability associated with networking [or anything else], like i've read in fedi, wrt #GhostBSD . i've also not read, other than fedi, that 👻 is vibe-coded [which if true would certainly kill it for me].
for a complete numpty like me, it's just quite confusing. i keep abandoning the idea of trying 👻 due to potential risk, then being seduced again by articles like this 🤔🤷♀️😲 🤯
#DropbearPooterising #Linux #LinuxWomen #FOSS
#FuckGenerativeAI #FuckSlopbots #AntiAI #NoAI #NoSlopJockeys #EscapeFromLinux

Ubuntu Server Is Cooked | CVE-2026-98432
In this video I go over the timeline of the vulnerability, how serious it is, when Debian patched it, when the exploit became public, and why I am no longer comfortable recommending Ubuntu Server in this situation.
*The microphone which I use:* https://brandstore.rode.com/products/interview-pro?sca_ref=11332840.bJ2JT8WboA&sca_source=LinuxRenaissance
Debian patched quickly. Ubuntu LTS did not. For a distribution that sells enterprise support and security confidence, that is a very bad look.
If you run Ubuntu servers, this is the kind of incident you should pay close attention to.
*Dates of patches:*
- 16.10. Debian 13
- 17.10. Debian 12
- 01.11. RHEL 8/9/10
- 02.11. AlmaLinux 8/9/10
- 03.11. Rocky Linux 8/9/10
*Sources*
- Ubuntu security page: https://ubuntu.com/security/CVE-2026-98432
- Debian security tracker: https://security-tracker.debian.org/tracker/CVE-2026-98432
- Anthropic research: https://www.anthropic.com/research/discovering-vulnerabilities-with-claude#5-zero-click-remote-code-execution-in-linux
If you enjoy Linux, self-hosting and open source commentary, subscribe to the channel.
👀 *Watch my entire MAIN playlist here*
https://www.youtube.com/playlist?list=PL3KVgwMTWoO0wKgJWk3BBtB20okJvu_6q
📍 *Timestamps*
0:00 Upgrade your Ubuntu now to Debian
0:21 Intro
0:35 What is CVE-2026-98432?
1:26 Timeline of the vulnerability
2:17 Patch came before public disclosure
3:05 Debian patched in 24 hours
3:34 Why I was not too worried personally
5:03 Remote root exploit revealed
6:05 Ubuntu LTS still waiting for regular updates
7:18 Why this changed my view of Ubuntu Server
8:19 I can no longer recommend Ubuntu Server
8:47 My advice: move to Debian or another alternative
9:16 Outro
❤️ *Help Keep This Content Going*
Memberships: https://youtube.com/@LinuxRenaissance/join
Patreon: https://patreon.com/LinuxRenaissance
Ko-fi: https://ko-fi.com/darth
GitHub: https://github.com/sponsors/LinuxRenaissance
Merch: https://shop.linuxrenaissance.com
Zorin Pro: https://zorin.com/linuxrenaissance
Keychron: https://www.keychron.com/?ref=LINUX
Rode: https://brandstore.rode.com?sca_ref=11332840.bJ2JT8WboA
📢 *Join The Linux Renaissance Community On Matrix Chat*
Matrix v12 Space: https://matrix.to/#/%23space:fosshq.org
Recommended Matrix client is "Element" from Flathub and Element X on Smartphones
🌐 *Follow Linux Renaissance everywhere*
- Discuss: https://forum.linuxrenaissance.com
- PeerTube: https://watch.linuxrenaissance.com
- Odysee: https://odysee.com/@LinuxRenaissance:1
- Telegram: https://t.me/LinuxRenaissance
- Mastodon: https://silversword.online/@darth
- Twitter: https://x.com/darthchillash
🎵 *Music By*
H0ffman: https://soundcloud.com/h0ffman/sets/protracker-amiga
🙏 *Linux Renaissance is supported by*
OPNsense: https://opnsense.org
Links within this video may contain affiliate links that I receive a small commission from.
#linux #ubuntu #debian
Back to square 1: Slackware 15.0 on the older ThinkPad. I get Python 3.15.2 from pyenv, that should keep me occupied for a while.
#slackware #linux #thinkpad #pyenv
Alt...
Screenshot of output from 'slackfetch' command, Slackware 15.0 running on Lenovo ThinkPad X1 Carbon 5th laptop

On a enfin fait le ménage dans le dépôt du wiki ! 🧹✨
Terminée l'arborescence complètement à plat et le bazar à la racine. Les pages Markdown sont désormais proprement rangées dans leurs dossiers /fr et /en respectifs, tout est carré pour Wiki.js 3 ! 🚀
Pour parcourir les guides et documentations :
📖 https://wiki.blablalinux.be
Et pour jeter un œil à la structure du dépôt :
💻 https://github.com/anyblabla/wiki
#Linux #OpenSource #Wikijs #GitHub #BlablaLinux

Aix-en-Provence: Samedi Libre, Le samedi 7 novembre 2026 de 09h30 à 17h00. https://www.agendadulibre.org/events/36534 #aixEnProvence #cultureLibre #logicielLibre #telephoneLibre #gnuLinux #debian #ubuntu #eOs #adieuWindows #samediLibre #axul #linux

Help Bring Linux Support to OnVUE
https://www.lpi.org/onvue_linux_support/
#FLOSS #Certification #Linux #LPI #Pearson #OnVUE #Education

Blog announcement: More choice and developing tooling
Our latest blog post covering the progress we have made over the last couple of months! Check out all the details at the link below!
https://aerynos.com/blog/2026/11/02/more-choice-and-developing-tooling/
#aerynOS #Rust #Linux #OpenSource #FOSS #Development #aeryn
Alt...
A hammer beating down onto hot metal. Signifies the forging process of creating aerynOS

Used to be a #RedHat fan, but their stochastically changing licensing makes that a no-go. #CentOS is obviously dead. #Rocky is nice, but their method for acquiring the source is dodgy at best and it's doubtful if that's sustainable.
I'm not fond of #Debian, you have the choice of 5-years-ago's software or unstable, and #Ubuntu LTS isn't.
I'm not interested in "weird linux flavor of the day," but in a stable boring version, I can install and get security updates on for years, while still having the option of getting a recent version that supports standard conceived this millennium. Basically, RedHat but with less fuckery. I don't need a SLA, but I do need the stability.
E: to clarify: I am looking for a distro that has LTS and "frequent" (5-10) releases/decade, so I have the option of staying on the same release for 5 years for customers that don't need new features (retesting custom applications on new foundations like glibc/node.java/… is expensive) while at the same time being able to upgrade to new versions when new functionality is needed (tls 1.3 and http 2/3 are examples of such features from the recent(ish) past).
🟠 Nouvel article sur le blog !
Aujourd'hui on va voir comment faire un bindmount dans un container LXC sur un serveur Proxmox tout en préservant la possibilité de faire des snapshots.
Bonne lecture ! 😄
#Proxmox #ProxmoxVE #LXC #Linux
Alt...
Illustration de l'article : appareil photo Polaroid sur fond jaune. On peut lire sur l'appareil « Proxmox Snapshot System » à la place du modèle de l'appareil.

The story of Linux should inspire the Fediverse.
"The year of the Linux desktop" has been a joke for 25 years - a quarter of the century! Yet slowly, and with a persistent following building for linux and supporting it, it's reaching a point where it's no longer something to laugh about - it's a valid choice for many people. Hell, my father (who is 81!) uses ZorinOS, which I installed when windows became too laggy and frustrating for him on his aging PC.
Similarly, if you tell someone that fedi can replace facebook/instagram/x for them, they will probably not take you seriously - most of the people they want to interact with are not here. In the very same way that the apps that people wanted to use on their operating system were not on linux some years ago. Things change - we can change them!
Linux is 35 years old. ActivityPub is less than 10!
Let's build apps and communities for the widespread adoption of the open web, for the fedi revolution. This won't come by itself, we have to prepare it. But we will - we already are!
More upgrades for the Epic Games Launcher Preview including a collapsible friends list https://www.gamingonlinux.com/2026/11/more-upgrades-for-the-epic-games-launcher-preview-including-a-collapsible-friends-list/
Le créateur de #Rocky #Linux a créé un #noyau compatible Linux en 11 jours avec l’ #IA. Gregory Kurtzer, créateur de #CentOS et Rocky Linux, a créé un noyau compatible Linux, nommé #Ginux.
https://next.ink/265227/le-createur-de-rocky-linux-a-cree-un-noyau-compatible-linux-en-11-jours-avec-lia/
À mon humble avis, il ne va pas trop être copain avec la communauté (ou peut-être qu'avec #torvalds ?)
GE-Proton 11-12 is another big release with lots of game fixes for Linux / SteamOS https://www.gamingonlinux.com/2026/11/ge-proton-11-12-is-another-big-release-with-lots-of-game-fixes-for-linux-steamos/

🐧 Best Free and Open Source Software: October 2026 Updates
October 2026 updates to the largest compilation of recommended free and open source software available for Linux.
📰 Source: LinuxLinks
🔗 Link: https://www.linuxlinks.com/best-free-open-source-software-october-2026-updates/

Hi, if you have not done the KDE desktop icon system survey yet, please do so <3 I will be writing blogpost this friday about all the data, and then I will start planning to get rid of these bugs for once and for all!
Villeneuve d'Ascq: Libre à Vous, Le samedi 7 novembre 2026 de 09h00 à 12h00. https://www.agendadulibre.org/events/35712 #villeneuveD'Ascq #omjc #clx #permanence #linux #logicielsLibres #libreàVous #cij #informatique #medias #culture #educationPopulaire #vdascq #adieuWindows

@limebar Hi I’m Kevin, professional #puppet builder, #gamer, fediverse and #linux enthusiast and maker of fun media stuffs. Been building #puppets professionally since 2019. Here’s a small sample of my work. I also #livestream and #podcast, all links on https://www.operationpuppet.com. Cheers!

Alt...
A purple puppet with a long nose and purple hair

Alt...
A group of colourful puppets with exaggerated features, including a green one in the centre, against a dark background.

Alt...
A green puppet with pink hair, a pink feather boa, and a red mouth, wearing white horns

Alt...
An orange lizard puppet
#aerynOS 2026.11 Released with #GNOME 51.1, #KDE Plasma 6.8.2, #COSMIC 1.11, and #Budgie 10.10.4 Desktops https://9to5linux.com/aerynos-2026-11-is-out-with-gnome-51-kde-plasma-6-8-cosmic-1-11-and-budgie-10-10
Alt...
A screenshot of aerynOS 2026.11 with the GNOME desktop environment showing the Settings app and the Activities Overview.

#Tech #Mastodon I have a question, does #NetBSD have binary forward compatibility (or whatever that would be called)?
Like, if I build something using a shared libc and generally using dlopen() or other careful methods for external libraries, will that binary typicall continue to work on future releases of NetBSD as-is?
I've heard FreeBSD tends to have that, OpenBSD apparently less so...
Asking since I'm tempted to try #NetBSD due to the general #Linux #ensloppification situation  stop the #slop etc. by putting my money where my mouth is, at least if this turns out to be feasible...

[LANNION] Séance INFOTHEMA samedi 14 novembre 2026 de 10h à 12h
Programme :
- Installation de Linux avec configuration des paramètres du BIOS
- Mise en place sur disque dur et Clé USB autonome
- Gestion avec un multiboot Windows
Localisation : Centre social de Saint-Elivet 18 rue Saint-Elivet à Lannion
https://www.infothema.fr/forum/index.php/topic,5906.0.html
Die Entwicklung von #Ubuntu Core Desktop wurde wieder aufgenommen. 👀
https://discourse.ubuntu.com/t/accelerating-ubuntu-core-desktop/90547
What linux keepass client do people like?
Could be a GUI, TUI, CLI or otherwise.
I've been a happy user of KeeWeb for years, but I'm changing my sync strategy and it doens't work with local files.
I like the idea of a TUI/CLI keepass client, but don't know how it would be in practice.
🐧 Linux Mint Previews New Terminal, System Monitor, and Hibernation Support
「 Linux Mint is preparing to restore hibernation support, which has been unavailable by default because Ubuntu disabled it. Unlike regular suspend, hibernation saves the current session to disk and completely powers off the computer, preserving the session without using battery power 」
https://linuxiac.com/linux-mint-previews-new-terminal-system-monitor-and-hibernation-support/
Speicher: Lenovo-Fingerabdruck-Stick ist eine Mogelpackung
https://www.golem.de/news/speicher-lenovo-fingerabdruck-stick-ist-eine-mogelpackung-2611-214742.html
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #Lenovo #Fingerabdruck #Speicher

🐅📱 Our development report for October is up 📱🐅
👀 Check out Phosh's latest improvements, 🐛 fixes, and what else is 🍳:
https://phosh.mobi/posts/development-news-2026-10/
Testing (and other) feedback appreciated.
Mal eine Frage in die Runde: Ich bin dabei ein #HomeLab zu bauen und das schicke Bauteil im Bild unten soll auch mit dabei sein.
Von der Hardware-Seite ist alles klar, ist ein #Raspi der dort läuft, Screen und Platine dafür sind unterwegs.
Aber was läuft auf dem Raspi? Das ist doch sicher irgendein Software-Paket oder Docker-Container oder so?
Ich bin wohl zu wenig Admin um das zu erkennen 😆
#Fedihelp #Linux #Server #Dashboard
https://makerworld.com/de/models/2233953-screen-module-for-10-inch-rack-raspberry-pi-2u
Alt...
Blick auf den obren Teil eines Server-Racks mit einem Bildschirm, der lustige Daten anzeigt.
E-Rechnungen unter Linux anzeigen und prüfen
Seit 2025 muss jedes Unternehmen in Deutschland E-Rechnungen empfangen können. Dieser Beitrag zeigt, wie du XRechnung und ZUGFeRD unter Linux liest und gegen das offizielle Regelwerk prüfst.

 thorsten
Keine Lust mehr auf Windows? Installier dir doch Linux Mint. Einfach mehr digitale Souveränität wagen.
An der VHS Schwerte gibt es einen kostenlosen Workshop: Linux Mint installieren
Mittwoch, 18.11.2026, 17:00 - 20:00 Uhr,
gebührenfrei
Jetzt anmelden:
https://www.vhs-schwerte.de/kurssuche/kurs/Digitale-Souveraenitaet-Linux-Mint-installieren/226-6110
#Dortmund #Schwerte #Linux #kostenlos #vhs
Alt...
Ankündigungsplakat
Workshop: Linux Mint installieren
Mittwoch, 18.11.2026, 17:00 - 20:00 Uhr,
gebührenfrei, Anmeldung mit Kurs Nr. 6110
Linux Kernel TCP Flaw Rated 9.8 Gets a Remote-Root Exploit From an AI Model https://securityboulevard.com/2026/11/linux-kernel-tcp-flaw-rated-9-8-gets-a-remote-root-exploit-from-an-ai-model/ via @securityblvd & @sjvn
This huge hole enables attackers to compromise vulnerable #Linux servers without credentials or user interaction. Yow!

Linux-Kernel 7.2.15 beendet 7.2.y-Serie
Greg Kroah-Hartman hat die Kernel-Version 7.2.15 veröffentlicht. Zugleich kündigte der Linux-Kernel-Maintainer an, dass dies die letzte Aktualisierung des stabilen Kernel-Zweigs 7.2.y ist.
https://www.linux-magazin.de/news/linux-kernel-7-2-15-beendet-7-2-y-serie/
#linux #opensource #LinuxKernel #EndofLife
Alt...
Das Bild zeigt eine Grafik mit einem Pinguin, der das Logo von Linux darstellt. Der Pinguin hat eine typische Linux-Design-Ästhetik mit einem schwarzen Körper, einem weißen Bauch und gelben Füßen.
Wiki.js 3.0 nach langer Entwicklungszeit veröffentlicht
https://linuxnews.de/wiki-js-3-0-nach-langer-entwicklungszeit-veroeffentlicht/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #Wiki #Wikijs #OpenSource
Amutable Foundations: Linux, das seinen Zustand beweist
Das Start-up um systemd-Erfinder Poettering öffnet die Preview für ein Linux, auf dem Server Boot-Kette und Konfiguration mit TPM-signierten Messwerten belegen.
#CloudComputing #IT #Kubernetes #Linux #OpenSource #Security #Server #news

CVE-2026-98432: AWS PRÄZISIERT WARNUNG VOR LINUX-LÜCKE
https://gadgetchecks.de/cve-2026-98432-aws-praezisiert-warnung-vor-linux-luecke/
#technikaktuell #gadgetchecks #linux #sicherheitsupdate #cybersicherheit #server
Der erste Release Candidate für den #Linux-#Kernel in Version 7.4 bricht Rekorde. Das Merge-Fenster bringt fast 20.000 Commits mit sich. Getrieben wird das Wachstum auch durch #KI. #Torvalds ist aber zufrieden. https://winfuture.de/news,162363.html?utm_source=Mastodon&utm_medium=ManualStatus&utm_campaign=SocialMedia
Linux Mint stellt neues Terminal, neuen Systemmonitor und Unterstützung für den Ruhezustand vor
https://s3nnet.de/linux-mint-stellt-neues-terminal-neuen-systemmonitor-und-unterstuetzung-fuer-den-ruhezustand-vor/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #LinuxMint #Terminal #OpenSource
Die #SpendeDesMonats geht diesmal an den #Signalmessenger
#Signal ist für mich die sinnvollste Alternative zu den ganzen
"TechBro"-Messengern. 👍️
Unterstützt auch eure lieb gewonnenen Software-Projekte! Nur weil der Download nichts
kostet, heißt es nicht, dass kein Aufwand hinter den Projekten steckt. 👍️
Linux 7.4: Fast 20.000 Änderungen – Torvalds begrüßt die frühen KI-Fixes
https://www.pcgameshardware.de/Linux-Software-26761/News/Linux-7-4-rc1-20000-Commits-Torvalds-KI-Fixes-1558566/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #Kernel #LinuxKernel #Kernel7_4 #LinuxKernel7_4 #KI #OpenSource
Audacity 4.0.2 korrigiert einige Abstürze und weitere Verbesserungen
https://www.deskmodder.de/blog/2026/11/02/audacity-4-0-2-korrigiert-einige-abstuerze-und-weitere-verbesserungen/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #Audacity #Audacity4 #OpenSource


Euer Feedback bedeutet uns viel!
Es freut uns riesig, wenn ihr mit euren TUXEDO-Geräten rundum zufrieden seid und der lang ersehnte Wechsel zu Linux endlich geklappt hat. Genau solche Rückmeldungen motivieren uns jeden Tag aufs Neue!
Vielen Dank, dass ihr eure Erfahrungen mit uns teilt und Teil unserer Community seid! 😊
#TUXEDO #Linux #OpenSource #Community
Alt...
Positive Kundenbewertung zum InfinityBook Pro 14 AMD als perfekter Rechner für Audioproduktion, lobt hohe Leistung, sehr niedrige Latenzen und den einfachen Wechsel von Apple dank TUXEDO.

Must-read Interview!
@digitalrechte:
> Was bedeutet… #Altersverifikation für dezentrale europ. Alternativen wie #Mastodon?
@khaleesicodes:
> Der [ #KidsAct-Entwurf] sieht auch Altersverifikation für … das #Fediverse … @fdroidorg oder … #Linux-Distributionen vor.… Den #EUKidsActs umzusetzen, wäre für diese Projekte nicht nur enorm aufwändig. Sie müssten auch grundlegende Prinzipien wie #Datensparsamkeit und #Dezentralität aufgeben.
→ https://digitalrechte.de/news/das-problem-sind-die-plattformen
"Asleep: Act 1" ist zurzeit kostenlos auf Steam erhältlich.
Alleine und in ihren Albträumen in einer chaotischen Realität versunken.
https://store.steampowered.com/app/1583850/Asleep_Act_1/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #Valve #Steam #SteamOS #Proton #SteamClient #SteamDeck #Games #Gaming
Here's the most popular Native Linux releases for October 2026 https://www.gamingonlinux.com/2026/11/heres-the-most-popular-native-linux-releases-for-october-2026/
Wiki.js 3.0 nach langer Entwicklungszeit veröffentlicht
https://linuxnews.de/wiki-js-3-0-nach-langer-entwicklungszeit-veroeffentlicht/ #wiki.js #wiki #linux #linuxnews
Linux-Kernel: Sicherheitslücke ermöglicht Fernzugriff
Eine Sicherheitslücke im Netzwerk-Stack des Linux-Kernels ermöglicht es Angreifern, aus der Ferne und ohne Benutzerinteraktion beliebige Befehle mit Root-Rechten auszuführen.
https://www.linux-magazin.de/news/linux-kernel-sicherheitsluecke-ermoeglicht-fernzugriff/
#linux #opensource #LinuxKernel #Sicherheitslücke #Fernzugriff #CVE202698432
Alt...
Das Bild zeigt eine Grafik mit einem Pinguin, der das Logo von Linux darstellt. Der Pinguin hat eine typische Linux-Design-Ästhetik mit einem schwarzen Körper, einem weißen Bauch und gelben Füßen.

Latest 𝗩𝗮𝗹𝘂𝗮𝗯𝗹𝗲 𝗡𝗲𝘄𝘀 - 𝟮𝟬𝟮𝟲/𝟭𝟭/𝟬𝟮 (Valuable News - 2026/11/02) available.
https://vermaden.wordpress.com/2026/11/02/valuable-news-2026-11-02/
Past releases: https://vermaden.wordpress.com/news/
#verblog #vernews #news #bsd #freebsd #openbsd #netbsd #linux #unix #zfs #opnsense #ghostbsd #solaris #vermadenday
#LibreOffice26.8.2 behebt zahlreiche Fehler und Abstürze
Die #DocumentFoundation hat #LibreOffice 26.8.2 veröffentlicht. Das zweite Wartungsupdate der Versionsreihe korrigiert mehr als 35 gemeldete Fehler, darunter Abstürze, Probleme beim Austausch von Office-Dokumenten und Fehler in den Anwendungen #Writer, #Calc und #Impress. Auch #Linux-Nutzer profitieren von mehreren Korrekturen.
In #Writer wurden unter anderem Abstürze bei der #AutoKorrektur innerhalb von #Textformularfeldern behoben. Ein weiterer Fehler, der die Anwendung beim Öffnen des Zeichen-Dialogs für vollständig markierte #Textsteuerelemente einfrieren ließ, wurde ebenfalls korrigiert. Zudem behalten gedrehte Bilder beim Ändern ihrer Verankerungseinstellungen nun wieder ihre ursprünglichen Proportionen.
the slopbots have defeated me 😡 😭 [SENSITIVE CONTENT]
i feel disconsolate & shellshocked, but here it is... this is me now giving up the fight... resistance really was useless
i loathe the scourge of gen-ai/LLMs, for the four dot-points i have repeatedly posted over recent months:
- largest theft of private IP in human history
- massive water + energy demands as climate crisis intensifies
- authoritative bullshit generation via unsolvable hallucinations
- whole-internet continuous DDoS attacks by web-scraping AI-feeding bots
and so i have felt increasingly bereft as one by one important pillars of gnu/linux have fallen, indeed, eagerly given themselves over to slopbottery
i've loved linux since my belated discovery of it in dec 2013, but so aghast have i been at the ingress of slopbottery that in recent months i began contemplating possible escape routes, including:
already by now from actual VM usage &/or research i'd eliminated the first three, am badly struggling with the fourth in VMs, with the others still ahead
tbh i was not enjoying it... i am now too old, fat, lazy, & stupid to cope with the extreme level of new learning needed, & i suspected that even if i managed it, my new UX would be full of unpleasant compromises & omissions i simply do not have in linux. yet, i deplore slopbottery, & so tried to make myself continue
until now
coz now, i have closely examined https://codeberg.org/ethical-foss/ai-free-foss-alternatives
and so i despair
even if i were able to come to terms with one of the BSDs, & get a viable desktop going [coz that is mandatory; i am a GUI user, not a server admin], then what? my desktop [though i delight in fiddling with its bells & whistles] is extant simply for me to run my preferred GUI apps... that's the whole point
but that link, those lists of systems & apps... it is brutal, & it has crushed me. almost all my preferred apps, across a range of genres, appear in that list, as being at the very least slop-permissive, or worse. in several of the cases even my second-preference alternatives are ditto
so, what's the point? what possible fucken benefit would i get in continuing this quixotic quest? i would [at best] end up in a new OS & desktop with multiple compromises & omissions, a huge learning curve having been needed [that i am not capable of anymore], running apps [if they even exist in the chosen BSD] that are slop-tolerant or already slopped. it took me many years to curate my present wide suite of apps, predicated on fitting me well re functionality, practicality, aesthetics... & along the way i tried & rejected very many.
so... i would endure a large amount of pain, to emerge on the other side... still slopbotted anyway
per that list, the fucken slopbots & their acolytes have won. i am so very pissed off. it's over now
fuck it 😡 😭
#DropbearPooterising #Linux #LinuxWomen #FOSS
#FuckGenerativeAI #FuckSlopbots #AntiAI #NoAI #NoSlopJockeys #EscapeFromLinux
@benjamineskola wrt your
that list in particular is not a reliable source on the matter IMO
you are far more optimistic than i [not hard, most peeps are, as i am the emptiest of half-empty glasses, ha], but here is my simple "logic" fwiw:
unless a project explicitly forbids slop, imo it is only a matter of time before it is actually slopped
it was in that severe mindset that i made my review of that list, earlier today
in other words, maybe it might after all be possible to derive a shortlist of apps that atm are unslopped... but is the effort of so-doing, worth bothering with, if next month they become slopped?
you see, i am just fatalistic about this scourge now, & despairing of the ethical failure of swathes of semi-evolved ape-descendents on this rock
i can, & still will, maintain & practice my own strict "code of behaviour" for myself, eg, i will never ever d/l / install / use any outright slopbot myself [ie, all the claudes etc can just fuck right off]... but it's my inability to stop others incorporating slop into their apps & services that i need to use, which is the devastating realpolitik i recognised this morn
#DropbearPooterising #Linux #LinuxWomen #FOSS
#FuckGenerativeAI #FuckSlopbots #AntiAI #NoAI #NoSlopJockeys #EscapeFromLinux
@benjamineskola let me give a brief example, with stuff i use & like...
- linux kernel: slopped
- kde plasma desktop: status atm unclear, but a dirty big scare several weeks back
- libreoffice: they deny it, but fedi seems to believe they've lowered the barriers, or worse
- keepassxc: claim no slop in the code, but allow slop in dev cycle afaict
- thunderbird: within last 24 hrs their leader was in fedi declaring that their devs are free to use whatever tools they wish... no limits
- gnucash: that site says they're permissive, but i need to check myself
- clementine: ditto
etc. it just feels like eternal whack-a-mole, with the frequency constantly increased
#DropbearPooterising #Linux #LinuxWomen #FOSS
#FuckGenerativeAI #FuckSlopbots #AntiAI #NoAI #NoSlopJockeys #EscapeFromLinux
PostgreSQL 19 verzögert sich – KI findet viele Bugs
Die Veröffentlichung von PostgreSQL 19 könnte sich bis November 2026 verzögern.
https://www.linux-magazin.de/news/postgresql-19-verzoegert-sich-ki-findet-viele-bugs/
#linux #opensource #PostgreSQL
Alt...
Blaues Elefantenkopf-Logo mit schwarzer Kontur über dem Schriftzug „PostgreSQL“ in Schwarz und Blau auf weißem Hintergrund.

RT @sysxplore: TRANSLASATION: Linus Torvalds hat das Merge-Fenster von Linux 7.4 als groß bezeichnet und die Verantwortung dafür der KI zugeschrieben. Und das mit Freude.
mehr auf Arint.info
#AI #Kernel #LinusTorvalds #Linux #OpenSource #SoftwareDevelopment #arint_info
RT @sysxplore: TRANSLASATION: Linus Torvalds hat das Merge-Fenster von Linux 7.4 als groß bezeichnet und die Verantwortung dafür der KI zugeschrieben. Und das mit Freude.
mehr auf Arint.info
#AI #Kernel #LinusTorvalds #Linux #OpenSource #SoftwareDevelopment #arint_info
Satellite1 Smart Speaker im Test
Im Frühlingswettbewerb von GNULinux.ch habe ich den Satelite 1 von FutureProofHomes gewonnen. Mittlerweile habe ich es geschafft, dieses Gerät in Betrieb zu nehmen, und möchte meine ersten Erfahrungen damit schildern.
Spass am Montag: IT-Bands
Wie könnten eure Lieblingsbands im IT-Jargon heissen? Bei Mastodon findet ihr viele Ideen. Die besten habe ich für euch zusammengetragen.
Zum Wochenende: Behaftet die Opfer!
Gegen den zunehmenden Datenabfluss gibt es viele Mittel. Man kann Big Tech regulieren, an Dienstleister appellieren, damit sie die IT-Sicherheit ernst nehmen. Oder man nimmt die vermeintlichen Opfer in die Haftung und stützt die Betroffenen.
TTT Editor - Entwicklungsumgebung direkt im Terminal
TTT Editor ist ein leistungsfähiger Text- und Quellcodeeditor, der vollständig innerhalb eines Terminalfensters ausgeführt wird.
#IDE #Text_Editor #Terminal #CLI #cross_platform #Linux
https://gnulinux.ch/ttt-editor-entwicklungsumgebung-direkt-im-terminal
TUXEDO auf der electronica 2026! 💻️🐧
Vom 10. bis 13. November sind wir in München dabei!
📍 Halle B4, Stand 339
💻️ Linux-Notebooks live erleben
🐧 TUXEDO OS entdecken
🤝 Unser Team persönlich treffen
Ihr möchtet euch mit unseren Experten austauschen? Vereinbart jetzt einen Termin!
👉️ https://my.tuxedocomputers.com/event/electronica-4/register
Wir freuen uns auf euch!
Alt...
Ankündigung der Messe "electronica in München" (10.–13. November 2026), Halle B4 Stand 339, vor Münchens Skyline mit Frauenkirche und Rathaus, groß transparentes X im Vordergrund und Logos von electronica und TUXEDO.
Kwi: KDE entwickelt Alternative zu Konsole
https://linuxnews.de/kwi-kde-entwickelt-alternative-zu-konsole/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #KDE #Kwi #Terminal #OpenSource
#Linux #Bash
Webseite als HTML downloaden. So dass das Ergebnis auch noch gut aussieht.
Wieder mal ein Einzeiler
https://gist.github.com/dewomser/7104382f542b3743657f33d1434ed1be
DXVK-NVAPI 0.9.3 adds initial ARM64 support, DirectX Raytracing (DXR) upgrades https://www.gamingonlinux.com/2026/11/dxvk-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/
#OpenSource #DXVK #Proton #NVIDIA #Linux #SteamOS #LinuxGaming

👋 Bonjour Mastodon !
Voici linux4all, une association européenne de l’économie sociale et solidaire.
Votre « vieux » PC n’est pas obsolète : il est juste freiné par un système trop lourd et trop intrusif. Nos Linux Angels viennent chez vous le libérer et lui offrir une seconde vie, sans en racheter un neuf.
♻️ Moins de déchets
🔒 Vos données restent à vous
💚 Un accompagnement centré sur l'humain
💶 44 € après crédit d’impôt
Audit gratuit 👉 https://linux4all.eu
#ESS #Linux #LogicielLibre #Windows10 #NumériqueResponsable #reemploi
Le #repouet #partage favorise la diffusion d'un numérique plus éthique
Kwi: KDE entwickelt Alternative zu Konsole
https://linuxnews.de/kwi-kde-entwickelt-alternative-zu-konsole/ #kde #plasma #linux #linuxnews


Gestern wäre eigentlich wieder so ein Tag gewesen um das Betriebssystem neu aufzuspielen aber ......... Ich hab GLFOS ein Ableger von NixOS. Dasbei hab ich ettliches veränderthinzugefügt und entfern und wieder geändert. Was ich nicht wusste (was viel war) hab ich mittel KI ermittelt. Die KI scheint NixOS zu mögen und kann selbst mit den Fehlermeldungen was anfangen. Hinzu kommt das mir Die Community unter die Arme gegriffen hat und ich bei der ganzen Aktion was gelernt hab und später hat mir jemand noch eine Lösung zur Verfügung gestellt die wesentlich eleganter war als meine. Ich hab die KI noch mal drüber schauen lassen udn Claude betitelte seine eigenen Vorschläge danach als gebastel JA es ist eine Lernkurve da und man muss das System anders verstehen aber ich bisher mein System nicht einmal neu installieren müssen und wer mir schon länger folgt weiß das ich oft darüber geschrieben hab das mein System schon wieder Schrott ist. Ich bin so Happy auf ein Nixos basierendes System umgestiegen zu sein. Warum GLFOS, ganz einfach ich bin ne faule Sau und GLF hat ein paar tolle Konfigurationstools die mir den Einstieg wesentlich erleichtert haben. JA es ist ne Gamingdistro aber das ganze GAming geraffel kann man weg lassen oder auch spätter einfach vie GUI löschen. So das war mein Wort zum Montag
Ich hab gestern so viel ausprobiert und die Konfigurationsdatei andauernd umgeschrieben aber das ist GLFOS völlig wumpe.
Das schlimmste war, das GLF über meine Konfiguration gemault hat und sich weigerte, selbige auszuführen und beim letzten Stand blieb.

Hm, jetzt wollte ich die neue Video-Funktion in Zwift Mal testen, aber es war 2x auf Grund "technischer Probleme" nicht möglich.. 😕 Frage mich, ob das am Docker-Setup von https://netbrain.github.io/zwift/ liegt..
Antwort an mich selbst: Richtig vermutet:
https://github.com/netbrain/zwift/issues/425
Und Lösung ist auch schon in Arbeit:
https://github.com/netbrain/zwift/pull/426 🥳
CompressO 4.0: Kostenloses Komprimierungs-Tool bringt Zielgrößen, Watch Folder und Menüleisten-Drop
https://stadt-bremerhaven.de/compresso-4-0-kostenloses-komprimierungs-tool-bringt-zielgroessen-watch-folder-und-menueleisten-drop/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #CompressO #CompressO4 #OpenSource
Fragnesia (CVE-2026-46300) im Linux-Kernel steht seit 28.10. im CISA-KEV-Katalog. Laut CISA wird die lokale Lücke mit PHP2Shell kombiniert: Webshell, dann root.
Fix: Kernel-Update + Neustart. Ubuntu 24.04 ab 6.8.0-124.124, 22.04 ab 5.15.0-181.191, Debian 12 ab 6.1.174-1, Debian 13 ab 6.12.90-1. Prüfen: uname -r.
Workaround: esp4/esp6 per modprobe.d sperren (IPsec fällt aus).
PHP2Shell-Check: stackwatch.de/check?utm_source=mastodon&utm_medium=social&utm_campaign=fragnesia
Video und Stimme: KI-generiert. #Fragnesia #Linux #InfoSec
Here's the most played Steam Deck games from October 2026 https://www.gamingonlinux.com/2026/11/heres-the-most-played-steam-deck-games-from-october-2026/
Ich bin Dan und baue TGG-Debian – einen Debian-Remix, der nach der Installation sofort nutzbar ist: vorkonfiguriert für Desktop-Alltag und Gaming, Kernel und Mesa/Vulkan aus den Debian-Backports, Flatpak integriert, Firewall aktiv. Kein Fork – 100 % Debian-kompatibel.
Eigener NVIDIA-Installer für NVIDIA Kartenbesitzer.
Verschiedene Editionen: (KDE, Cinnamon, Xfce, Hyprland).
Mir ist besonders wichtig: deutsche Doku und Support für Einsteiger. Vom Live-ISO-Download bis zur Installation ist alles auf Deutsch dokumentiert.
🔗 https://debian.techgamegeek.com
Ich freue mich auf Feedback, Linux-Gespräche und Tester! 🐧
#linux #debian #linuxgaming #neuhier
Alt...
Hyprland Desktop Screenshot
Alt...
KDE Desktop Screenshot
Alt...
Cinnamon-Desktop Screenshot
Hack&Make Tag 2:
Auch heute war der Besucherandrang groß und wir haben wieder rund 70 interessante Einzelgespräche führen können. Am Vormittag war es etwas flau, aber am Nachmittag war richtig was los. Wir konnten so manchen Besucher überraschen, so u.a. jemanden, der im MC den alten Norton Commander von vor über 20 Jahren wieder erkannte!
Morgen geht es in den Tag 3. Wir sind gespannt, was uns der neue Tag an Impressionen bringen mag.
#linux #hackmake #iena #consumenta #nürnberg
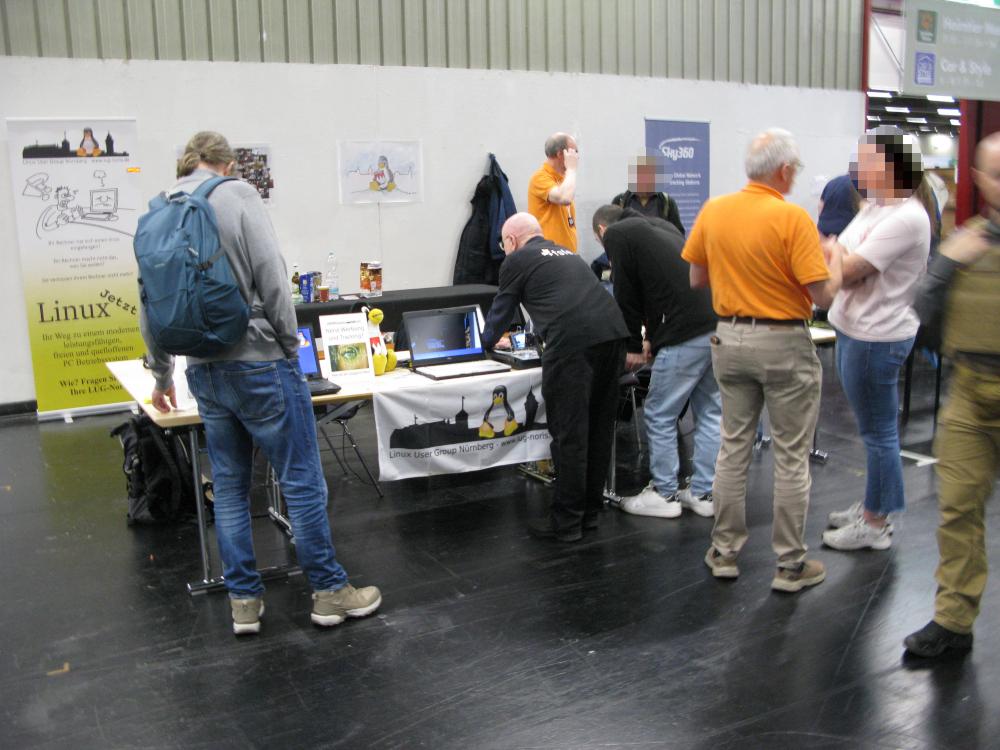
Alt...
Besucher am Tag 2 an unserem Messestand auf der Hack&Make 2026.
Alt...
Unser Mini-PC einmal von der Rückseite. Zu sehen ist das lasergeschnittene Gehäuse mit Ständer.
Steam Survey - October 2026 shows an uptick for the Linux user share https://www.gamingonlinux.com/2026/11/steam-survey-october-2026-shows-an-uptick-for-the-linux-user-share/


Linux CVE-2026-98432 betrifft nicht nur MPTCP: Red Hat stuft sie seit 30.10. als kritisch ein (CVSS 9.8). Normales IPv4-TCP reicht.
Fix: Kernel-Update + Neustart. Upstream: 5.15.223 / 6.1.190 / 6.6.159 / 6.12.113 / 6.18.56 / 7.2.10. Debian gefixt, Ubuntu und RHEL noch ohne Paket (Stand 1.11.).
Übergang laut Red Hat (RHSB-2026-016): IPv4-TCP mit IP-Optionen verwerfen, nft: ip protocol tcp ip hdrlength > 5 drop. Vorher testen.
Video und Stimme: KI-generiert.
#Linux #CVE202698432
OpenAI-Chef: Arbeitsspeicher in Client-PCs eine "schreckliche" Idee
https://winfuture.de/news,162329.html
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #OpenAI #RAM
#Vfc, un enregistreur d' #iptv pour #Linux. Vfc signifie «Video feed capture». Il s'agit d'un enregistreur IPTV pour les systèmes Linux, qui s'appuie sur #FFmpeg pour l'enregistrement et sur #Vlc pour la prévisualisation des chaînes.
https://linuxfr.org/users/be-root/journaux/vfc-un-enregistreur-d-iptv-pour-linux

Silly question for the #NoLLM #Linux users out there.
Allegedly, the last commit to the Linux kernel that was "clean" before slop started being introduced was made in January 2025.
https://codeberg.org/ethical-foss/open-slopware#kernels
https://git.kernel.org/pub/scm/linux/kernel/git/torvalds/linux.git/commit/?id=d337f4524861f4e74c31ee575d60f2eaa1e82388
Now, dumping out all the patches between there and kernel 7.1-rc6 (where my local working tree stops), `git format-patch` produces 58437 patch files. Of these, there's ~294 that have the `Assisted-by` taint marker.
It'll take some re-work, but we might be able to re-factor those out in a new fork of the Linux kernel, a possible hard-fork.
If I wound a tree back to `d337f45`, and re-applied all the allegedly "clean" patches, leaving aside the 294 tainted ones, would people be willing to pitch in and help carry this project forward?

#Linux 7.4-rc1 is out:
https://lore.kernel.org/lkml/CAHk-=whOCnAwXz-FMRdQEDJQ+9b2YXh9M=GHgRay0o4cxSmPVg@mail.gmail.com/
""It's Sunday afternoon, two weeks have passed, and I've pushed out -rc1.
I still have two pull requests in my inbox that I'm still thinking about, but I didn't want to delay -rc1 just because I'm vacillating, so they may or may not end up showing up in rc2.
This is a *BIG* merge window. I think the reason is the by now obvious one, but I'm actually taking it as a good sign: I'm *much* happier with the flood of AI triggered work going into the merge window than it showing up mainly as extra fixes during the -rc period. […] But we'll see how the -rc's look.
That said, a small part of the "this is a big merge window" may also be that people are expecting 7.4 to be the next LTS release, which is another independent reason why some releases tend larger than others. So it may not *just* be the flood of AI patches.
Whatever the reason(s) for a big release, it's huge both in commits - almost 20k commits vs the more common ~15k - and as a diff. Although the diff is large partly for the other traditional reason: yet another AMD hardware register dump into huge headers. A full third of the patch is just AMD GPU register offsets and bit masks. We've been here before, and I'm sure we'll see it many times again in the future. Just ignore the noise.
And if you *do* ignore that noise, it all looks fairly normal. […]""


RE: https://mastodon.social/@Mirppc/117355629953705182
Let's get this long time Linux open sourcer #fedihired
Scott Williams 🐧 boostedI am scared right now. My mother has recently passed and her estate is going to be liquidated. I will be losing my home in the near future. I do not know what my future holds and it is terrifying.
I dont have a job to help sustain or support myself so this is a call out to #fedihire for any help an assistance. I need something very very soon. Open to remote work and office work. Please help!

TL;DR: 23 authors made 159 commits with 3,260 lines of changes for DAMON on the Linux
mainline. 7 new features are landed with important optimizations and fixes.
It was another busiest cycle in DAMON history, in terms of the number of
authors, the number of merge window commits and mail traffic. Nonetheless, the
speed of the growth of the number in recent cycles started reducing.
[1] https://lore.kernel.org/20261101235500.102023-1-sj@kernel.org/
#linux #kernel #damon #release_news
Catch up on the latest Linux news: Kali 2026.3, Linux Lite 8.2, Budgie 10.10.4, Enlightenment 0.28, Hyprland 0.57, Firefox 159, Ghostty 1.4, Fedora 45 delayed again, and many more.
https://linuxiac.com/linuxiac-weekly-wrap-up-week-43-2026-october-26-november-1/
Alt...
Catch up on the latest Linux news: Kali 2026.3, Linux Lite 8.2, Budgie 10.10.4, Enlightenment 0.28, Hyprland 0.57, Firefox 159, Ghostty 1.4, Fedora 45 delayed again, and many more.

Hi, moOde 10.3.7 (Trixie) is available in the Media Player OS section of the Raspberry Pi Imager or as a direct download from the Release archive at moodeaudio.org. Visit the Forum for more information https://moodeaudio.org/forum/showthread.php?tid=9024&pid=75296#pid75296
#audio #foss #linux #raspberrypi #music #moodeaudio #opensource #supporter


Irgendwie struggelt ja jeder von uns mal mit irgendwelchen Sonderzeichen ™ im Text. 😉
Man kann dann umständlich einen Code eingeben, eine Zeichentabelle aufrufen, sich das von irgendwoher kopieren oder in Linux-Systemen die "Compose"-Taste benutzen.
#Compose #linux #openSUSE #Sonderzeichen
https://www.skriptbu.de/2026/11/01/opensuse-sonderzeichen-mit-compose/


heute brauche ich mal eure Hilfe bei meiner Nura/PostmarketOS-Reise.
Ich nutze Phosh und bin damit sehr glücklich. Nur leider sieht mein Phosh seit 2 Tagen furchtbar aus.
Was habe ich verstellt, normal war der Drawer dunkler ohne die Icon-Umrandungen...?
#linux #phosh #nura #postmarketos
Alt...
screenshot eines mobiltelefons. es ist der appdrawer von phosh zu sehen mit verschiedenen Apps im unteren Bereich sowie der Vorschau eines Terminals in der oberen Hälfte des Bildes.
Teste gerade Debian 13 (Trixie) virtuell unter Linux Mint. Mir ist aufgefallen, dass die App „Software“ (gnome-software) oft sehr langsam Vorschaubilder lädt oder diese teilweise gar nicht erst anzeigt. 🖼️
Frage an die Debian-Community: Erleben Nutzer in produktiven Setups ähnliche Probleme mit den App-Thumbnails oder ist das ein spezifisches Phänomen in der VM/Testing-Phase? 🐧 #Debian #Debian13 #Trixie #Linux #GNOME #OpenSource

An easy way to try local AI with braindead-local-intelligence
In this blog post, I present braindead-local-intelligence, a project to easily run local LLM and image generation models on Linux with podman
https://dataswamp.org/~solene/2026-11-01-braindead-local-intelligence.html
gemini://perso.pw/blog/articles/braindead-local-intelligence.gmi

Zwischenbilanz der heutigen LinuxMint-Installation auf meinem Rechner:
- LinuxMint läuft
- Firefox ist synchronisiert, uBlock Origin auch. :)
- Thunderbird ist synchronisiert
- der alte Canon Lide90 scannt
- AusweisApp funktioniert
- Passwortmanager funktioniert
Bis jetzt alles TippiToppi. Ohne irgendwelche Probleme.
Was fehlt noch?
Gaming dann, wenn die neue Seagate-Platte da ist.
RE: https://framapiaf.org/@TeddyTheBest/117148796230417819
Combo avec le prix de la #RAM:
❌ #Windows 11 (de la merde) ne fonctionne pas bien avec 8Go de RAM  https://www.theverge.com/tech/966937/microsoft-surface-laptop-13-inch-8gb-ram-2026-review
❌ Les nouveaux ordinateurs portables de différentes marques voient leur mémoire *réduite* à 8Go ; ex: https://www.theverge.com/tech/994636/dell-xps-13-2026-intel-wildcat-lake-8gb-16gb-review
➡️ Une raison supplémentaire de tester #Linux : gratuit, libre, ne vous surveille pas, ne vous sert pas de la pub et vous n'êtes pas le produit parce que ce n'est pas "for-profit" 💖
#Libre #Alternative #FOSS #Windows11 #Datacenters
#Microsoft enterre #Windows 10, mais pas les millions de PC qui l’utilisent encore : que faire avant le 14 octobre ?
Microsoft impose ses nouvelles règles du jeu. Entre migration, ESU, #Linux ou déconnexion totale, il est encore temps de décider du sort de votre PC.
https://www.clubic.com/actualite-582790-microsoft-enterre-windows-10-mais-pas-les-millions-de-pc-qui-l-utilisent-encore-que-faire-avant-le-14-octobre.html
#fuckmicrosoft #fuckwindows

Zum heutigen #DiDay haue auch ich mal mein bisheriges Setup zur Unabhängigkeit raus.
Auf dem #Smartphone nutze ich seit drei Jahren #GrapheneOS mit sämtlichen #OpenSource und googlefreien Apps. Darunter #CoMaps #Droid-ify #AntennaPod #addy.io
Auf dem Laptop läuft seit mehreren Jahren ein #LinuxMint, auf dem Rechner #LMDE (Linux Mint Debian Edition).
Mail-Adresse bei #posteo.de.
Auch beruflich wird auf einem Windows 10-Rechner #OpenSource eingesetzt - als Mail-Client #Thunderbird, als Office-Suite #LibreOffice, als Browser #LibreWolf zum Einloggen, #Tor zum Recherchieren und #Brave als Ersatz, falls Webseiten in Tor nicht laden.
Und natürlich bin ich im #Fediverse aktiv: #Mastodon #Friendica #Pixelfed #Lemmy
Zusätzlich nutze ich eine gehostete #nextcloud der hosting.de GmbH.
#unplugtrump #diday #grapheneos #linux #linuxmint #opensource #fediverse

Aus dem Archiv: NVIDIA unter Linux: Treiber, Secure Boot und Wayland – https://rootwerkstatt.de/nvidia-unter-linux/ #homelab #selfhosting #linux
6 unproduzierte Folgen vom #Kurzpod liegen auf Halde, weil Majo sein #Linux nicht zum Rennen kriegt. Kerl, ich bin geladen.
https://podcasts.apple.com/de/podcast/kurzpod/id6813895316?l=en-GB&i=1000798891866 #Apple #Podcast
🍻🥤 Das nächste Kneipentreffen der #Datenpunks #Bremen ist am Donnerstag 5.11. 19:00 im Lagerhaus Kafé, Schildstr. 12-19
Wenn Du Lust hast uns kennen zu lernen oder über alternative Social Media Angebote im #Fediverse, Verschlüsselte #Messenger, datenschutzfreundliche Apps oder #Linux quatschen möchtest, komm gern vorbei. Wir freuen uns auf Austausch.
Es gibt keine Agenda, kein Protokoll, einfach nur entspannt Zeit miteinander verbringen. #Datenschutz #SocialMedia

I'm using xfce from ages (reminds me the early times of Win95 and Amiga), but I looking back to LXDE from a while that I used sometimes in the past. Pretty nice that it haven't changed at all in ages, and remains the most reactive than everything else. :P
But I think I should pick back Compiz-Fusion and look to customize it, most of the FOSS applications comes with their interface that talking of integration, in these system, is a bit far fetch.

Der heutige DI.Day im Stadtschloss Moabit ist vorbei. Danke an alle, die dabei waren!
In der @cbase geht’s noch weiter bis 18 Uhr. Kommt vorbei, stellt eure Fragen und tauscht euch über #linux #Datenschutz und digitale Selbstbestimmung aus. Auch zum spontanen Reinschnuppern seid ihr willkommen!
Let’s DID it! 🚀
#DIDAY #DIDAYBerlin #DigitaleSelbstbestimmung #dutgemacht #didit
Ähm. Ähem. Räusper.
Das ist mein erster Post aus einem Linux Mint Firefox heraus.
Meine Mails habe ich auch schon im Thunderbird.
Eigentlich bin ich damit schon startklar. :D
Zur Sicherheit habe ich die Win10 Partition noch gelassen. Die kann später ja immer noch weg.
Das ist der gewaltigste Schritt bisher in meinem Unabhängigkeitsbestreben.
Are you embarking on your #PhD #research journey and are looking for #QDA software? You'll quickly find #Nvivo, #MAXQDA, and #Atlas.ti require expensive subscriptions. Consider Magnolia, a free and #OpenSource alternative available for #Windows, #Mac, and #Linux. Designed with usability and functionality in mind, and released under the European Union Public Licence. 🇪🇺 https://www.caledavis.eu/magnolia.html
Den ganzen Morgen damit vertendelt das Appimage von Creality ans laufen zu bekommen. Nachdem ich und Claude das hin bekommen hab gibt's dann im GlfOS Chat die elegante Lösung. Verdammt dagegen ist meine Lösungsweg Holzhammer .... Hmmmpf Jetzt mach ich erst mal bubu und dann teste ich die andere Variante. Positiv ist zumindest das ich es ans laufen bekommen hab.
#Linux 7.2 series with today release of 7.2.15 is now ""end-of-life. Please move to 7.3.y at this time.""
https://lore.kernel.org/all/2026110111-hypnotic-release-9a2c@gregkh/
@gregkh also wrote: ""this one went "end-of-life" a bit sooner than normal. But based on the release cycle at the moment, and the number of pending cc: stable patches in the queue, I figured it was better this way so we can focus on the latest 7.3.y release as it would require us to keep 8 different branches alive at the same moment, a taxing task under the best of times.""
Alt...
screenshot from kernel.org, with the EOL highlighted in the 7.2 row.
Die #Performance von #swap space unter #linux ist mir ein großes Rätsel.
OK, natürlich ist ein mechanische Festplatte langsam. Aber, um ein ganz reproduzierbar-plakatives Beispiel zu bringen: warum braucht ein swapoff einer 2GB-Swap-Partition viele Minuten? Es ist eine Festplatte, keine Datasette!
Selten genutzte Prozesse, die (sinnvollerweise) ausgelagert werden, sind faktisch tot.
Genug RAM ist da, vm.swappiness=0 oder gleich kein Swap ist OK. Aber verstehen tue ich's nicht.

Leider fällt unsere Linux-Installparty heute krankheitsbedingt aus :(
Wir werden zeitnah einen Ersatztermin bekannt geben.
Das Hakerfryhstück findet wie gewohnt statt und ihr könnt gern zum fachsimpeln vorbei kommen, wir bieten dort aber keine Installationsberatung an.

Gnome developer wants his fellow developers to accept LLM security reports or be removed from the project
Yes, he literally demands devs who don't accept LLM security reports to be removed from the project.
> Projects that continue to prohibit AI-generated vulnerability reports are no longer suitable dependencies for GNOME, and should be developed someplace other than GNOME GitLab.
https://blogs.gnome.org/mcatanzaro/2026/10/02/the-era-of-software-quality-or-the-era-of-ostriches/
APT 3.3.5 beschleunigt die Auflösung von Abhängigkeiten
https://linuxnews.de/apt-3-3-5-beschleunigt-die-aufloesung-von-abhaengigkeiten/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #APT #Debian #OpenSource
RE: https://bsky.brid.gy/r/https://bsky.app/profile/did:plc:pilzwy6s5tltapo7yrqnmmn6/post/3mxvwqydczc2u
Hey #Linux here's half of the reason why your boy loves LLMs now
so google and meta are funding llm tokens for linux development
so i ask
what, exactly, is the mission of linux as an operating system?
RE: https://bsky.app/profile/did:plc:g4zvqebem5mso7y2osno5o43/post/3mxuoz4yxnvl2
Linux kernel goes full AI slop code, hides chatbot commits
‘The kernel project only wants serious developers. That includes having access to enough resources to function in this world’
https://www.youtube.com/watch?v=l9ARF2KcDgc&list=UU9rJrMVgcXTfa8xuMnbhAEA&index=1&pp=iAQBsAgC - video
https://pivottoai.libsyn.com/20261014-linux-kernel-goes-full-ai-slop-code-hides-chatbot-commits - podcasttime: 13 min 43 sec
https://pivot-to-ai.com/2026/10/14/linux-kernel-goes-full-ai-slop-code-hides-chatbot-commits/ - blog post
Alt...
Linus Torvalds greets his friends at Nvidia, 2012



Who would have ever thought that Proton CEO Andy Yen is such a huge asshole? And as if that weren’t enough, he’s also completely fallen prey to AI psychosis.
As far as I’m concerned, I’m done with Proton effective immediately: I canceled my premium subscription and spent the last two days migrating all my accounts and contact addresses to Tuta. They’re also using AI now, but at least not as aggressively or toxically as Proton.
But for now, this is just a temporary solution. The ultimate goal remains a self-hosted mail server.
#proton #andyyen #noAI #tuta #selfhosting #email #linux #opensource #privacy #bigtech #surveillance
🔌 Viele Anschlüsse. Maximale Flexibilität. 🚀
Das TUXEDO Stellaris 16 verbindet Power mit vielseitiger Konnektivität:
🖥️ Bis zu 4 hochauflösende Monitore
⚡ Thunderbolt 4 & USB-C mit bis zu 140 W Ladeleistung
🔌 HDMI 2.1, Mini DisplayPort & 3× USB-A
💧 Optional: externe Wasserkühlung TUXEDO Aquaris
Die rückseitigen Anschlüsse sorgen für einen aufgeräumten Arbeitsplatz – ideal für produktives Arbeiten und Gaming!
👉 https://www.tuxedocomputers.com/de/TUXEDO-Stellaris-16-Gen8.tuxedo
#TUXEDO #Linux #Laptop #MultiMonitor #Gaming #Workstation
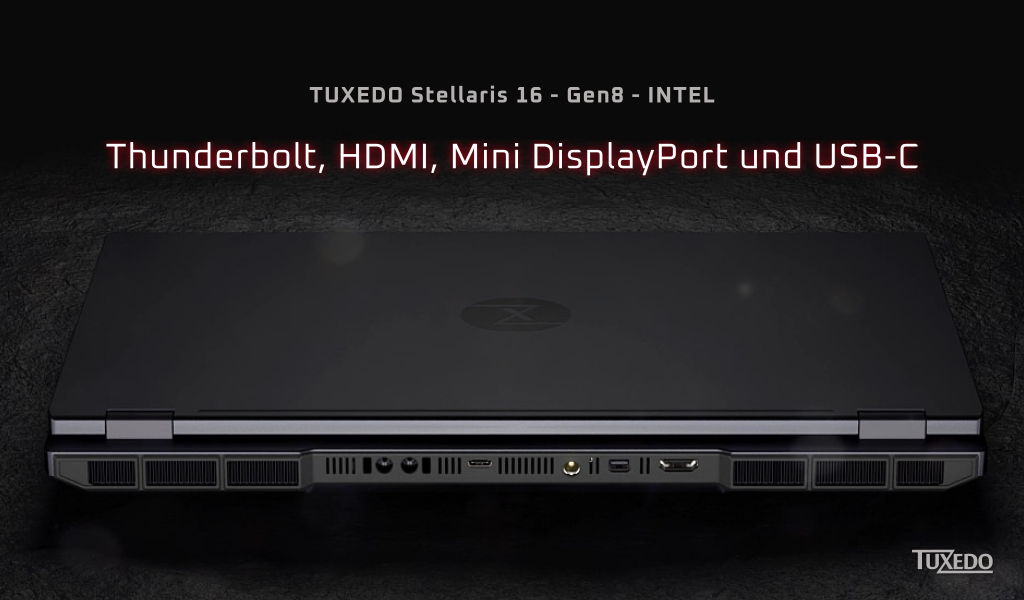
Hack&Make Tag 1:
Wir hatten heute über den Tag rund 70 Einzelgespräche intensiv führen können. Das Publikum war wie erwartet sehr gemischt und wir konnten doch etliche Leute dazu bewegen, Linux neu oder nochmal zu probieren. Auch haben wir auf unseren Beitrag zum LPD am 21.11. sowie auf unseren Linux-Treff Nord beim Theo hingewiesen. Diese Kombination kam bei unseren Besuchern gut an.
Morgen geht es in den Tag 2. Wir freuen uns. VG
#linux #hackmake #iena #consumenta #nürnberg
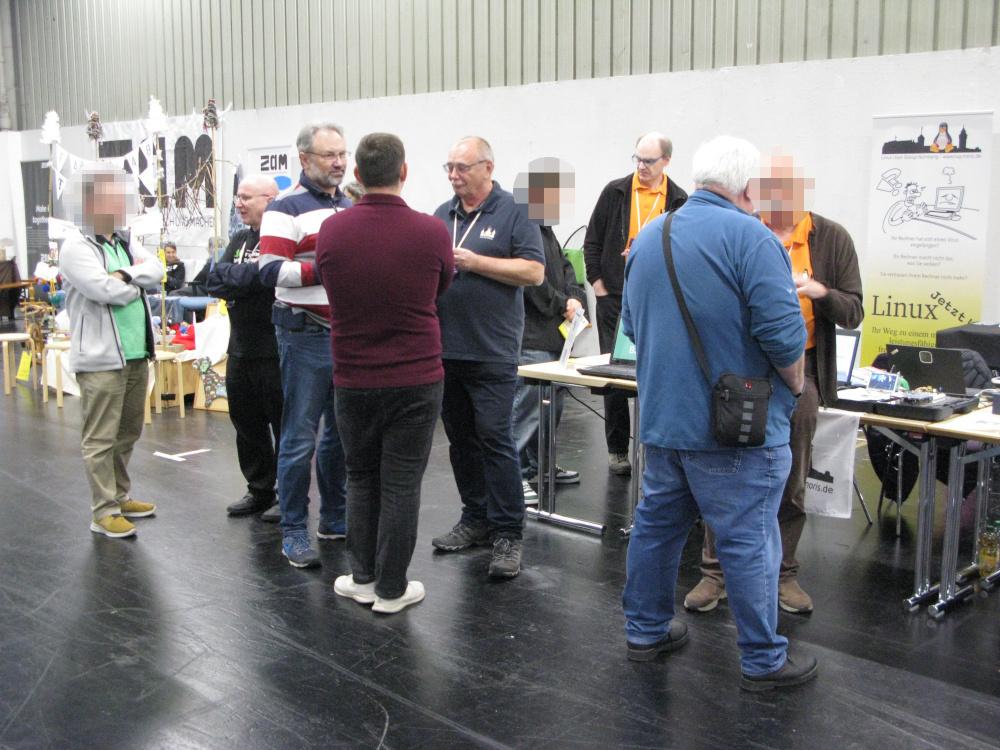
Alt...
Einige Besucher an unserem Stand am 31.10.2026 auf der Hack&Make in der Halle 4.
Habe heute mal den MS Flight Simulator 24 auf meinem Fedora Linux installiert und meinen Velocity One Flightstick angeschlossen.
Installiert, gespielt, Spaß gehabt.
Wie weit sich diese Linuxwelt gerade was Gaming angeht weiterentwickelt hat ist schon enorm.
Da hast du einfach ein MS-Spiel und es läuft.
Wichtig sei dazu aber zu erwähnen, ich habe ich schon ein wenig Zeit darin rein gesteckt meine Nvidia Grafikkarte zum laufen zu bringen. Bei einem ganz frischem Linux mit Nividia GPU geht das ggf nicht ganz so easy.
Liebes #Fediverse,
wie wir gerade festgestellt haben ist heute unser #Fediversary
Unser erstes Jahr war ein voller Erfolg!
Unser persönliches Anliegen, Euch jeden Monat einen gesellschaftspolitisch nützlichen #Steuer|tipp zu geben, haben wir einhalten können und wir sagen #Danke an unseren Marvin, für seine guten Ideen und die fleißige Unterstützung dabei!
Mit dem #OuPST findet Ihr sofort alle bisherigen 12 Beiträge und natürlich auch alles was in Zukunft noch kommt.
Zudem gab es auch einiges an anregendem und spannendem Austausch mit Euch! Das darf gern so bleiben!
Bezüglich unseres Wunsches aus dem allerersten Post
https://dresden.network/@Obermueller_und_Partner/115482365833988564
#DATEV davon zu überzeugen, auch eine #Software|variante anzubieten, die auf #Linux läuft, sind wir noch mitten drin.
Zum Abschluss der Feierlichkeiten fragen wir mal noch den freundlichen #Bot @fediwrapped_de von @sabrinkmann danach wie das Jahr in Zahlen so aussah. Seine Antwort findet Ihr in wenigen Minuten unten.
Alt...
1 Jahr
Alles Gute zum Fediläum! Auf dresden.network bist du seit
1. Nov. 2025
"Teile die Feierlichkeit"

Meine IT Datenschutz Liste. 🔒
https://cryptpad.digitalcourage.de/file/#/2/file/trlITrmYn-1ho+-EIqH7MgDC
#Datenschutz
#Privatsphäre
#sicherheit
#Überwachung
#Medienkompetenz
#Chatkontrolle
#Smartphone
#Linux
#Windows
#Microsoft
#FDroid
#DiDay
#Messenger
#eMail
#OpenSource
#Gaming
#KeepAndroidOpen
#Internet
#2FA
#Mastodon
#Fediverse
#DigitalIndependenceDay
Alt...
Meine IT Datenschutz Liste. etwas aktualisiert für November 2026
Nutzung und teilen, ausdrücklich erwünscht
:-)
Aber linux ist doch sicherer…
Die angelernten neuronalen netzwerke sind gerade sehr fleißig. Aber immerhin, so wird hier alles mal auf die harte art entfehlert.
Ach, apropopo linux und sicherheit: da will ich GNU mal nicht vergessen [link geht auf einen englischsprachigen text, und es ist schon mehr als nur ein bisschen gruselig].
#Epic #Fail #Link #Linux #Linuxnews #SecuritySteuer auf Linux?
Da ich gerade Stück für Stück auf Linux migriere stehe ich nun vor der Aufgabe auch meine Steuer auf Linux zu machen. Bisher hatte ich WISO genutzt.
Das gibt es als App jetzt nicht mehr für Linux. Wie macht ihr das? Hat jemand das schonmal über die Web-Oberfläche gemacht?
Oder gibts eine gute Alternative?
Bin für jeden guten Ratschlag dankbar.

Claude hat im IPv4-TCP-Code von Linux eine Lücke gefunden, die seit Kernel 4.4 drinsteckt. Anthropic hat damit eine root-Shell aus der Ferne gebaut, über einen MPTCP-Listener.
Den haben mehr Server, als man denkt: Go schaltet MPTCP ab Version 1.24 standardmäßig ein.
https://kiberblick.de/sicherheit/2026/2026-10-31-linux-tcp-luecke-claude-cve-2026-98432/

#adminForge #Spenden Update Oktober 2026
Es sind 1.576,32 € in 140 Transaktionen hinzugekommen 🎊
Vielen Dank an alle Unterstützer, macht weiter so 👍
https://adminforge.de/unterstuetzen
#Android https://adminforge.de/app
#DeltaChat https://chat.adminforge.de
#Ente https://erpel.cloud
#Pixelfed https://pixelshot.it
#PeerTube https://clip.place
#LinkStack https://linklist.me
#OpenTalk https://teamjoin.de
#DNS https://dnsforge.de
#Nextcloud https://my.adminforge.de
#Mastodon https://kanoa.de
#Matrix https://nope.chat
#Flohmarkt https://flohmarkt.adminforge.de
Heute ist DiDay 🥳
Es ist mittlerweile über ein halbes Jahr her, dass ich mich komplett von der jahrzehntelangen Verwendung von MS verabschiedet habe und vollständig auf Linux umgestiegen bin.
https://krisu.eu/posts/linux/
#linux #digitaleunabhängigkeit #opensource #diday
Alt...
Profilkarte von Krisú zu sehen. Links das Profilbild von Krisú, rechts daneben mit Text: KRISÚ クリス, Meine Experimente mit Web, Code & OpenSource.
Erneut kritischer #Bug in #Linux #TCP / #IP aufgedeckt – #Updates in Arbeit
Eine #kritische #Lücke im #Netzwerk_Code des #Linux_Kerns betrifft nahezu alle #Linux- #Distributionen, darunter #Debian, #RedHat, #Suse und #Ubuntu. Es handelt sich um ein Problem im TCP/IP-Stack, das Angreifer übers Netz ausnutzen können, um eigenen Code einzuschleusen und auszuführen (Remote Code Execution, CVSS 9,8 und somit allerhöchste Gefahrenstufe). Es gibt jedoch bereits einen Fix des Kernel-Teams; erste Distributoren haben bereits Updates veröffentlicht.
Anthropics Claude deckte diese kritische Sicherheitslücke erst kürzlich bei systematischen Tests wichtiger Projekte auf. Sie schlummerte seit ziemlich genau elf Jahren unbemerkt im Code des Linux-Kerns, den Millionen von Systemen nutzen. Es handelt sich dabei um eine Race-Condition, bei der ein Angreifer den Linux-Kernel seines Opfers dazu bringen kann, auf einer CPU Speicher zu verwenden, den kurz zuvor eine andere CPU...
#Linux überzeugt mich immer wieder: Ich richte gerade ein altes Notebook ein, damit meine Jüngste ihren Roboter damit programmieren kann. Dabei kam es immer wieder zu Speicherproblemen (Multiuser frisst RAM). Eine kurze Recherche: zswap könnte helfen, eingerichtet und voilà - keine vorzeitig beendeten Programme mehr. Eine weitere Erfahrung ist, dass eine einfache Suche zur besten Anleitung führte, die LLM-Chatbots sind wohl mit abseitigem Kram trainiert worden.
 p » 🌐
@p@hj.9fs.net
FREE Print it yourself, carry a blessing in your pocket!
#japanese_jesus #unix_surrealism #linux #runbsd #patreonspecial

Alt...
pocket japanese jesus in a wallet

Alt...
many pocket japanese jesuses

Alt...
hotpink jj

Alt...
hotpink jj plotter
#Linux #CoffeeTalk Oktober 2026: Die wichtigsten #Linux-News im #Podcast ☕ ⭐
Im neuen Coffee Talk nimmt #fosstopia euch mit durch den #FOSS- und #Linux-Monat Oktober 2026. Was hat sich bei den #Distributionen getan, welche Tools sind neu oder spannend und wie sieht es bei #Datenschutz und #KI aus? All das steckt in dieser Folge, kompakt gebündelt und ohne unnötiges Drumherum.
«Wir haben über Jahrzehnte Security-Schulden angehäuft, die jetzt auf einen Schlag fällig werden – mit Zins und Zinseszins.»
Erneut kritischer #Bug in #Linux TCP/IP aufgedeckt – Updates in Arbeit | Security https://www.heise.de/news/Erneut-kritischer-Bug-in-Linux-TCP-IP-aufgedeckt-Updates-in-Arbeit-11506050.html #Patchday #ArtificialIntelligence #AI #Ubuntu  #Debian
 #RedHat #Suse

Neue Folge #TeezeitTalkradio
#TZ290 – es ist immer ein Mann
https://www.teezeit.org/2026/10/31/tz290-es-ist-immer-ein-mann/
#Linux #Docker #Superpowers #MattPocock #AIArtificialIntelligence
Haruna 1.9 Media Player verbessert die YouTube-Unterstützung und die Verwaltung von Wiedergabelisten
https://s3nnet.de/haruna-19-media-player-verbessert-die-youtube-unterstuetzung-und-die-verwaltung-von-wiedergabelisten/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #Haruna #YouTube
Ich bin mal wieder am Zeichnen
Diesmal ein Kragenhuhn.
Mein Erstentwurf hat mein Mann diesmal zum Lachen gebracht 🙃 . Ich zeichne ja immer zuerst einen groben Umriss, aber seht selbst ...
Beim 2. Bild sieht man dann schon langsam, was es werden soll.
Alt...
Bildvorlage eines Kragenhuhnes im Schnee. Daneben die groben Umrisse des Huhnes gezeichnet.
Alt...
Schwarz-Weiß-Zeichnung eines Kragenhuhnes. Der Kopf und der Hals sind bereits ausgearbeitet.
Angriffe auf Linux- und VMware-ESX-Schwachstellen | Security https://www.heise.de/news/Angriffe-auf-Linux-und-VMware-ESX-Schwachstellen-11503947.html #Patchday #Fragnesia #Linux #exploit
Diese Woche in Plasma: Eine Flut von Leistungsverbesserungen und Fehlerbehebungen
https://s3nnet.de/diese-woche-in-plasma-eine-flut-von-leistungsverbesserungen-und-fehlerbehebungen/
#Linux #LinuxNews #LinuxDE #LinuxNewsDE #EULE #EULEde #KDE #Plasma #OpenSource
 🖥️🚲
Hi :) der neue #linux #linuxmint bog ist on.
mit interessanten news.
wunderbar im #firefox zu übersetzen :

 [
So, erster Lauf mit nur openSUSE Leap 16.1 mit LXQt und Wayfire im Urlaub funktioniert super. Konnte alles machen, was ich wollte. Wireguard, E-Mails und Teams gehen, Entwerfen von Klassenarbeiten auch; nur Bluetooth Audio ist etwas kompliziert über "systemsettings kcm_pulseaudio" einzustellen.
Ich bin positiv gestimmt, diesen mit in die Schule zu nehmen.
#opensuse #linux #lxqt #wayfire
Alt...
Bildschirmfoto meines openSUSE Leap 16.1 Systems mit LXQt. Offen sind das FancyMenu, pcmanfm-qt, QTerminal mit fastfetch und lximage-qt mit dem openSUSE Logo.

📲💻 Heute ist wieder Digital Independence Day! 🤩
Warum immer Apple, Microsoft & Co.? Und was können freie, quelloffene Alternativen? 🐧✨
👉 Initiiert von Save Social holen wir uns Schritt für Schritt die digitale Souveränität zurück. An den Berliner Volkshochschulen begleiten wir dich dabei mit praxisnahen Kursen – auch das ganze Jahr über. Zum Beispiel mit:
➡️ Einstiegskurs Linux-Werkstatt in Mitte
➡️ Einführung in QGIS in Lichtenberg
➡️ GIMP 3 – Grundkurs in Treptow-Köpenick
➡️ Programmieren mit Python in Friedrichshain-Kreuzberg
➡️ LibreOffice Impress in Reinickendorf
ℹ️ Alle neun Kurse und noch viel mehr gibts in unserem Linktree: https://wonderl.ink/@vhs.berlin
#VHS #Berlin #Bildung #DIDit #DUTgemacht #DigitalIndependenceDay #Linux #OpenSource #Datenschutz #Volkshochschule #Bildung #Weiterbildung #QGIS #LibreOffice #UnplugBigTech #Fediverse #Mastodon @volkshochschule @digitalcourage @marcuwekling @kaschmir @neuSoM @kingconsult @kattascha @bjoernsta@eimsbuettel @berlinfediday
Alt...
Info „Digital Independence Day“ mit vielen weißen Ladekabeln auf blauem Hintergrund.
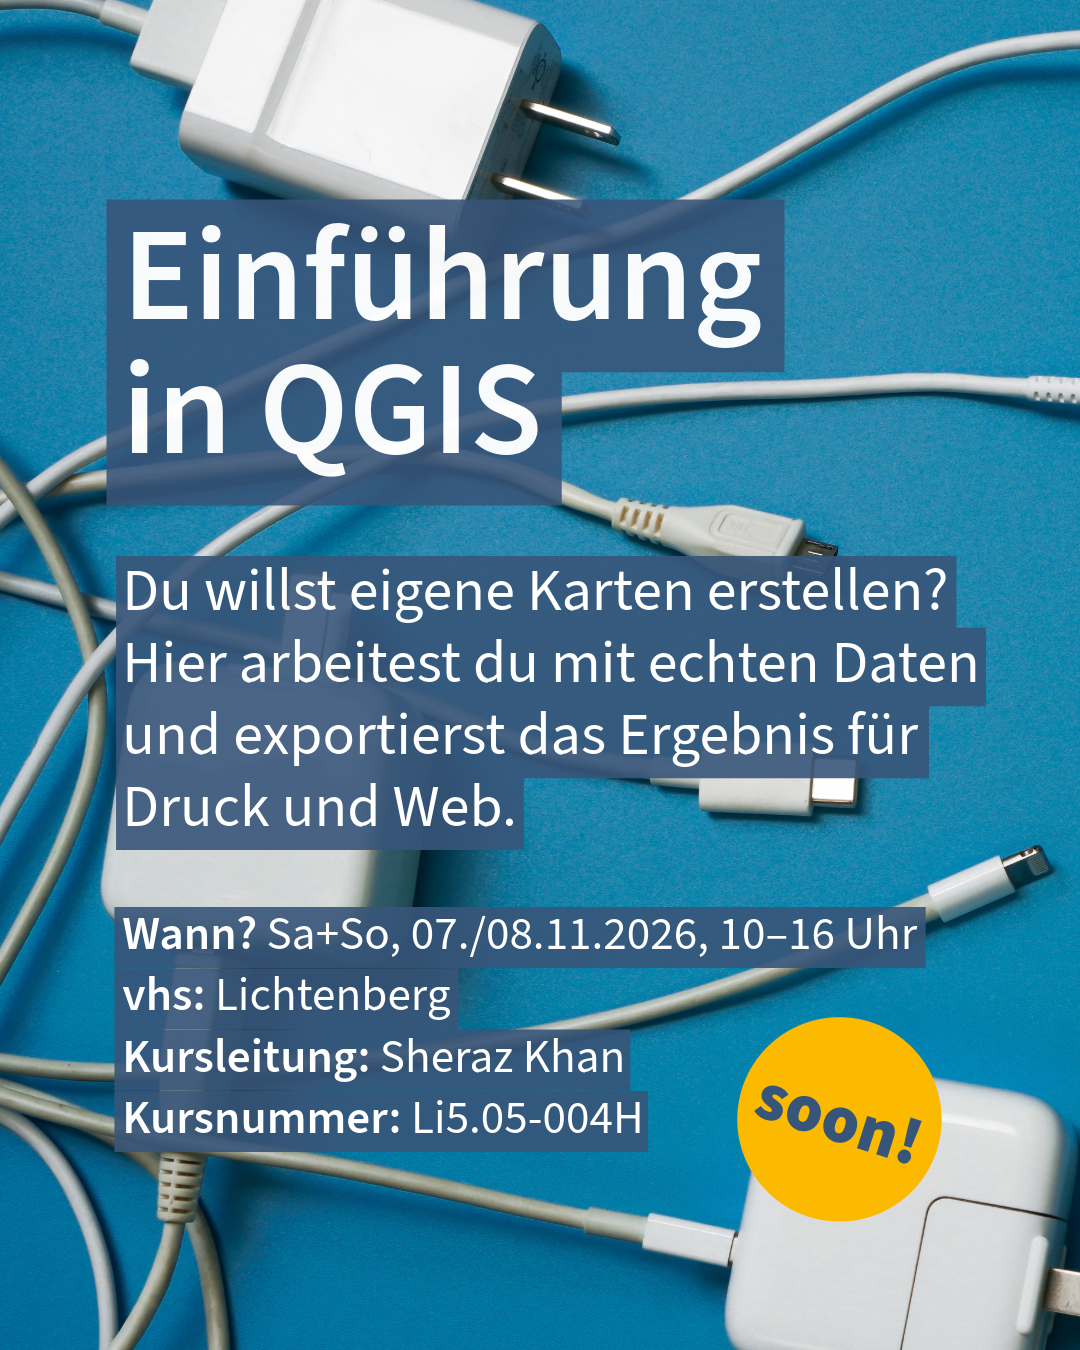
Alt...
Werbegrafik für VHS-Kurs „Einführung in QGIS“ mit weißen Steckern und Kabeln auf Blau.
Wann? Sa+So, 07./08.11.2026, 10–16 Uhr
vhs: Lichtenberg
Kursleitung: Sheraz Khan
Kursnummer: Li5.05-004H
Du willst eigene Karten erstellen? Hier arbeitest du mit echten Daten und exportierst das Ergebnis für Druck und Web.
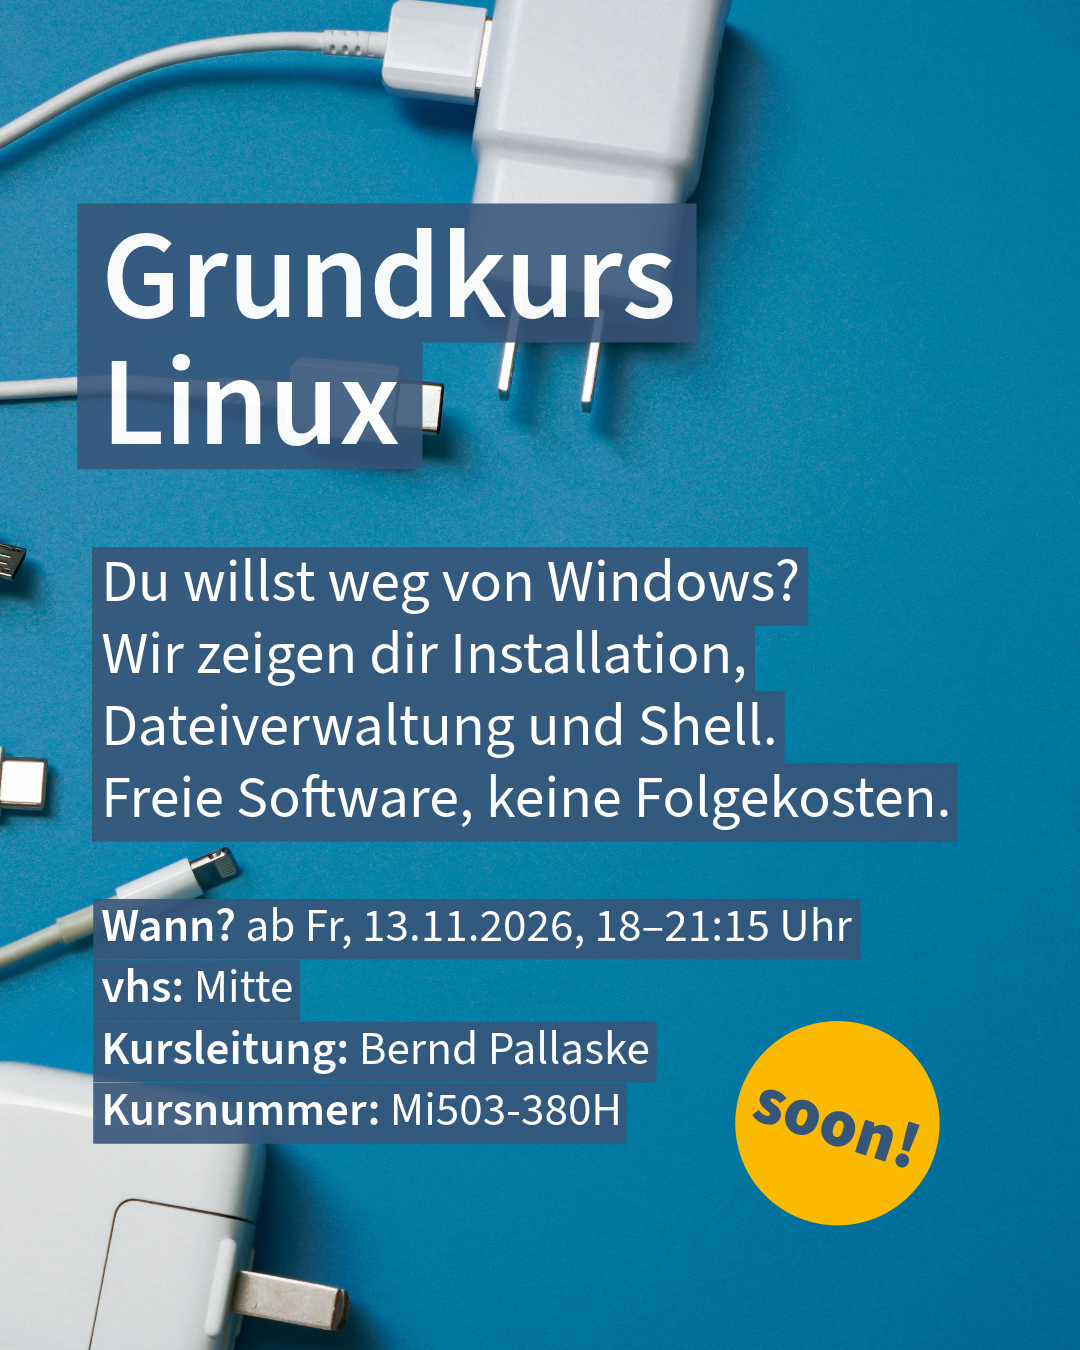
Alt...
Werbegrafik für VHS-Kurs „Grundkurs Linux“ mit weißen Steckern und gelbem „soon!“-Kreis.
Wann? ab Fr, 13.11.2026, 18–21:15 Uhr
vhs: Mitte
Kursleitung: Bernd Pallaske
Kursnummer: Mi503-380H
Du willst weg von Windows? Wir zeigen dir Installation, Dateiverwaltung und Shell. ␃Freie Software, keine Folgekosten.
Alt...
Werbegrafik für VHS-Kurs „LibreOffice Impress“ mit weißen Ladegeräten und Kabeln auf blauem Grund.
Wann? 4x Mi, ab 14.04.2027, 17–18:30 Uhr
vhs: Reinickendorf
Kursleitung: Harald Voß
Kursnummer: Re5117-F
Die freie und quelloffene Alternative zu Microsoft Powerpoint, mit der du auch Powerpoint-Dateienlesen und erstellen kannst.
#UbuntuCoreDesktop ist zurück – fürs Web, Entwickler und Gamer | iX Magazin https://www.heise.de/news/Ubuntu-Core-Desktop-ist-zurueck-fuers-Web-Entwickler-und-Gamer-11504219.html #Canonical #Ubuntu #UbuntuCore #Linux #OpenSource

Most of the highly-publicized security vulnerabilities in #Linux these days, including the recent kernel TCP RCE, are the result of races and/or memory corruption.
If #BSD were to catch on, all those AI bug-finding bots would be turned on the BSDs…which are written in C. There's probably plenty of vulnerabilities there too.
Perhaps fewer than Linux, since Linux is so jam-packed with enterprise features and weird optimizations, but still… 😬

I own a bunch of DOS games from GOG. Unfortunately, all of these are bundled with a Windows version of DOSBox only. I'd like to use a linux version. But which one?
Apparently there are two 'modern' versions of DOSBox; called "DOSBox-x" and "DOSBox Staging".
I'm wondering if anyone has any experience / recommendations about this. (Otherwise I'll just pick on at random.)

Endless Sky: space trading and combat game released in version 0.11.4
https://playingtux.com/en/articles/2026/11/endless-sky-v0114-released/
#Linux #Gaming #LinuxGaming #EndlessSky #OpenSource #Space #SciFi
Fairphone 6, running Nura on Phosh, with the work from Catcrafts https://catcrafts.net/posts. This is almost a daily driver now! Crazy! #nura #postmarketOS #fairphone #linux #mobile

Here’s some Linux irony: Debian, known for its conservative release cycle, has already patched CVE-2026-98432 for Debian 12 and 13. Ubuntu was still working on fixes as of Oct. 30.
Anthropic demonstrated a remote-root exploit under specific conditions.
Stable releases and fast security fixes aren’t opposites. Check your vendor’s advisory before assuming you’re protected.
GPU Screen Recorder: version 6.1.6 released
https://playingtux.com/en/articles/2026/10/gpu-screen-recorder-v616-released/
🍻🥤 Das nächste Kneipentreffen der #Datenpunks #Bremen ist am Donnerstag 5.11. 19:00 im Lagerhaus Kafé, Schildstr. 12-19
Wenn Du Lust hast uns kennen zu lernen oder über alternative Social Media Angebote im #Fediverse, Verschlüsselte #Messenger, datenschutzfreundliche Apps oder #Linux quatschen möchtest, komm gern vorbei. Wir freuen uns auf Austausch.
Es gibt keine Agenda, kein Protokoll, einfach nur entspannt Zeit miteinander verbringen. #Datenschutz #SocialMedia
#Linux #Bash
🆒 ! Es gibt jetzt make_headliner_advanced.sh
Da kann man fast keine Fehler mehr machen. 😃
Neu:
Eingabe wird in Großbuchstaben verwandelt.
Umlaute werden verwandelt.
https://gist.github.com/dewomser/dd28b71ebbb3f9687a89411f74cc4c4e#file-make_headliner_advanced-sh
Alt...
Ausgabe kurzes Bashskript


Tux und GNU – mehr als Maskottchen: Freunde einer digitalen Kultur, die Freiheit nicht nur verspricht, sondern praktisch lebt.
Amiga-Nostalgie, Unix-Philosophie, BSD-Tradition und GNU/Linux treffen auf Hacker-Nerd-Kultur. Unterschiedliche Wurzeln, gemeinsame Werte: offene Standards, geteilter Wissensschatz, Gemeinschaft und Selbstbestimmung.
Free Software ist eine Frage der Freiheit. Copyleft macht diese Freiheit dauerhaft teilbar. Nicht das Copyright abschaffen, sondern seine Möglichkeiten umdrehen: Wissen darf genutzt, verändert und weitergegeben werden – und muss unter den entsprechenden Bedingungen frei bleiben.
Gegen digitale Abhängigkeit. Für neugierige Köpfe, solidarische Netze und eine Kultur des Miteinanders.
Cyber 0k3! Nicht nur Technik. Eine Haltung. 💚
#Cyber0k3 #GNU #Linux #Tux #Amiga #Unix #BSD #FreeSoftware #Copyleft #OpenSource #HackerCulture #DigitalFreedom #RetroComputing
Alt...
Eine warme, detailreiche Retro-Computer-Szene: Ein freundlicher Pinguin im dunklen Kapuzenpullover sitzt eng neben einem lächelnden GNU-Wildtier mit Brille und GNU-Aufdruck auf dem Shirt. Beide wirken wie gute Freunde. Links steht ein klassischer beiger Amiga-Computer; sein grüner Bildschirm zeigt die Begriffe „freedom“, „community“ und „copyleft“. Auf dem Laptop sind Tux-, BSD- und Amiga-Symbole zu sehen. Rechts leuchtet ein grünes Copyleft-Schild über Bücherstapeln mit den Aufschriften BSD, Linux, Hacker Culture, Free Software und Philosophie. Vor den beiden steht eine Tasse mit GNU-Motiv und dem Schriftzug „Open Source Free Software“. Im Hintergrund hängen ein UNIX-Schild und weitere Computerutensilien. Ein kleines Display zeigt ein grünes Pixelherz. Die Szene verbindet nostalgische Computerästhetik mit Freundschaft, freier Software, digitaler Selbstbestimmung und gemeinschaftlicher Hacker-Kultur.

🐧🤝🐐 Cyber 0k3! – Zwei Welten, eine Haltung.
Tux und GNU – mehr als Maskottchen: Freunde einer digitalen Kultur, die Freiheit nicht nur verspricht, sondern praktisch lebt.
Amiga-Nostalgie, Unix-Philosophie, BSD-Tradition und GNU/Linux treffen auf Hacker-Nerd-Kultur. Unterschiedliche Wurzeln, gemeinsame Werte: offene Standards, geteilter Wissensschatz, Gemeinschaft und Selbstbestimmung.
Free Software ist eine Frage der Freiheit. Copyleft macht diese Freiheit dauerhaft teilbar. Nicht das Copyright abschaffen, sondern seine Möglichkeiten umdrehen: Wissen darf genutzt, verändert und weitergegeben werden – und muss unter den entsprechenden Bedingungen frei bleiben.
Gegen digitale Abhängigkeit. Für neugierige Köpfe, solidarische Netze und eine Kultur des Miteinanders.
Cyber 0k3! Nicht nur Technik. Eine Haltung. 💚
https://pixelfed.social/p/rfs/1022125600431031055
#Cyber0k3 #GNU #Linux #Tux #Amiga #Unix #BSD #FreeSoftware #Copyleft #OpenSource #HackerCulture #DigitalFreedom #RetroComputing
#Pangolin: Alte Traefik-Zertifikate sauber entfernen
Mein #Homelab basiert komplett auf einer zentralen Pangolin-Instanz. Mit der Zeit sammelten sich bei vielen Feldversuchen unzählige Zertifikate von teils nicht mehr verwendeten Hosts an. Die Lösung dafür gibt es nun in Form eines Skriptes!
https://blog.pifferi.io/pangolin-alte-traefik-zertifikate-sauber-entfernen/
Puh ... Ich hoffe nie in die Verlegenheit zu kommen mein Linux wiederherstellen zu müssen ...
heise+ | Desinfec't: Defekten #Grub-Bootloader unter #Linux wiederherstellen | c't Magazin https://www.heise.de/ratgeber/Desinfec-t-Defekten-Grub-Bootloader-unter-Linux-wiederherstellen-11488347.html #heiseplus

Hob : une alternative open source à Claude et ChatGPT, qui fait tourner des modèles open-weight comme Gemma et gpt-oss directement sur votre ordinateur.
Elle choisit le meilleur modèle pour votre machine et configure tout. Gratuite (licence MIT), privée et hors ligne. ⬇️
https://github.com/FrigadeHQ/hob
📬 Ma veille dev, chaque vendredi par email → https://l.camilleroux.com/sig-Lg2
Alt...
Présentation de Hob, une alternative open-source gratuite à Claude et ChatGPT qui fonctionne localement sur votre ordinateur. L'interface montre un exemple d'utilisation avec un graphique d'analyse de données régionales, démontrant les capacités d'IA conversationnelle disponible sur Mac, Windows et Linux.
Hi! I'm a software developer in the UK, and I build Asermu, a novel-writing app:
• no AI writing features
• your manuscript is stored on your device, and the app keeps working offline
• characters, locations and timeline right next to the draft
• runs in any modern browser, Linux and ChromeOS included
Free for one project. I'll post writing craft notes and what I ship.

Neuer Blogartikel: eine #GNOME-App in #TypeScript, in fünf Minuten 🚀
Mit #gjsify schreibst du eine #GTK-4-App mit TypeScript, Blueprint und CSS und nutzt Web-Standards wie fetch und Node.js-APIs wie node:fs auf #GJS. Keine Browser-Engine, kein Node.js-Prozess.
Die Anleitung führt vom leeren Ordner bis zum gestalteten Fenster, unter #Linux 🐧
Feedback und Fragen sind sehr willkommen!

#LinuxArt --> Zeit für ein bisschen LinuxArt zur Unterhaltung 😄
Das siebte Wallpaper aus der Serie mit dem kleinen "Linux Inside"-Aufkleber als Thema. #linuxinside
Hier etwas Dark Screen - Kultur im Kühlturm des ehemaligen Kraftwerks Inota, Várpalota, Ungarn. Künstlerisch ergänzt mit dem Tux! Das gelbe Getränk der beiden Herren stellt den Bezug her ...
https://i0.web.de/image/120/42688120%2cpd=2%2cf=size-xxl.webp
#linuxhelden #linuxinstallparty #endof10 #adieuWindows #install_party
#linux #erfindergeistjuelich #fanart
Alt...
27. August: Várpalota, Ungarn
Im Kühlturm des ehemaligen Kraftwerks Inota staunen Gäste über die monumentale Architektur und die ersten Installationen zum Auftakt des viertägigen Festivals. Die Eventreihe verbindet verlassene Industriehallen mit moderner Licht- und Medienkunst.
Ganz oben im Kamin schaut der Tux von Linux Inside herunter!
Als satirische FanArt ergänzt und auf Wallpaper-Format gebracht--> Originalquelle EPA/Tamas Vasvari
https://web.de/magazine/panorama/spektakulaere-momente-bilder-zeigen-welt-wandel-32210390#:~:text=27.%20August%3A%20V%C3%A1rpalota,EPA/Tamas%20Vasvari
Laptops sind technisch gesehen normale PCs, weshalb die meisten Installationen von GNU/Linux heute reibungslos funktionieren – inklusive Suspend-Modus und Funktionstasten. 💻
Da manche Hersteller jedoch proprietäre Hardware nutzen, lohnt sich vorab ein Blick auf die Linux-on-Laptops-Webseite, um die Kompatibilität zu prüfen. 🐧✨
https://www.linux-laptop.net/

Ich habe hier auf meiner FritzBox mit gutem Erfolg den DNS-Werbe- und Malwarefilter von https://dnsforge.de im Einsatz.
Allerdings gibt es ein Problem beim Zugang zum Digital-Abo von Spektrum.de: scheitert (nach erfolgreichem Login auf der Website) der Zugriff zu Plus-Artikeln mit Fehlermeldung:
"2345771:23 GET https://www.googletagmanager.com/gtm.js?id=GTM-NV9D2M net::ERR_NAME_NOT_RESOLVED"
... und der Seitenaufbau stoppt noch vor Anzeige der Abowerbung.
1/2
#DNS #Adblocker #Linux #LinuxGuru #LinuxWizard
1/2

New series on the blog: Linux Foundationals 
Part 1 follows a Fedora machine from silicon to userspace: UEFI and the ESP, shim and Secure Boot, MOK enrollment with mokutil, GRUB and BLS entries, the dracut initramfs, switch_root and finally systemd as PID 1.
Plus: why systemd-analyze blame lies to you, and how critical-chain showed me that rsyslog was costing my laptop six seconds of boot time.
https://blog.hofstede.it/linux-foundationals-from-silicon-to-userspace-the-boot-and-init-chain/
Microsoft Teams hat seit Ende 2022 keinen eigenen Linux-Client mehr. Unter Ubuntu läuft Teams im Browser.
In Chrome oder Edge lässt es sich über das Installieren-Symbol in der Adressleiste als App anlegen. Dann taucht es im App-Menü auf und öffnet sich ohne Browserfenster.
Guten Morgen und fröhliches Halloween!
Der „Euro Truck Simulator 2“ hat ein Update auf Version 1.60 bekommen, dessen Anpassungen ich euch gerne zeigen möchte. Auch der „LookPilot” ist wieder mit an Bord.
Viel Vergnügen: https://tube.tchncs.de/w/j8uLTheuH54SE6DWmLfkfH
oder hier: https://hatnix.net/vod/2026-10-31.html
#hatclan #Linux #Gaming #Video #LetsPlay #ETS2
In der Nacht vom 31.-01 ist wieder #Halloween 👻
Eine ganz besondere Nacht für #OpenSource und #Linux
eine besonders schlechte für Microsoft.
https://krisu.eu/posts/linux-und-die-kraft-offener-software/
#diday #digitaleunabhängigkeit #digitalefreiheit #opensource

@passthejoe #vi on #netbsd is #nvi. If you need multibyte characters install #nvi2.
I used #vim many years on #linux, but I have become a minimalist, so when I started with #bsd I decided to use the installation defaults, on #netbsd it is #sh, #nvi, #ctwm, ...
All the scripts I wrote over the years work fine in #sh.
Ubuntu 27.04 Tenacious T-Rex entre en développement. Sortie visée le 22 avril 2027, ntpd-rs et Core Desktop en chantier.
Le nom est prêt. La fiche technique arrive.
https://cryptolab.re/posts/2026/ubuntu-27-04-tenacious-t-rex/
#Linux #Bash
Überschriften machen z.B. für Mastodon-Posts.
Jetzt 🆕 mit Vorschau der UTF-8 Schriften.
https://gist.github.com/dewomser/dd28b71ebbb3f9687a89411f74cc4c4e
Alt...
Bashscript
Linux-Lücke CVE-2026-98432 (CVSS 9.8): Betrifft sie dich? JA, wenn dein Kernel ungepatcht ist. Doppelt JA mit Go ab 1.24, dort ist Multipath-TCP standardmäßig an.
Fix: Kernel-Update + Reboot. Upstream: 5.10.272 / 5.15.223 / 6.1.190 / 6.6.159 / 6.12.113 / 6.18.56 / 7.2.10.
Debian gefixt, Ubuntu und RHEL noch ohne Paket (Stand 30.10.).
Prüfen: ss -Mltn
Übergang: sysctl -w net.mptcp.enabled=0, ersetzt den Fix nicht.
Video und Stimme: KI-generiert.
#Linux #CVE202698432
Wine 11.21 released with improved WoW64 OpenGL performance https://www.gamingonlinux.com/2026/10/wine-11-21-released-with-improved-wow64-opengl-performance/
Hinweise des deutschen Anbieters #Securepoint zur IPv4-TCP-#Schwachstelle #CVE-2026-98432 im #Linux Kernel, in Bezug auf deren Systeme (Securepoint UTM etc).
https://borncity.com/blog/2026/10/31/securepoint-zur-ipv4-tcp-schwachstelle-cve-2026-98432-in-linux/
#E_Rechnungen unter #Linux anzeigen und prüfen.
Seit 2025 muss jedes #Unternehmen in Deutschland #E_Rechnungen empfangen können. Dieser Beitrag zeigt, wie du #XRechnung und #ZUGFeRD unter #Linux liest und gegen das offizielle Regelwerk prüfst.
Im Dezember 2024 hat Actionschnitzel hier beschrieben, wie eine Firma mit Fakturama und der #OpenXRechnungToolbox auf die E-Rechnung umgestellt hat (E-Rechnung: Ich stell' dann mal (schnell) um!). In den Kommentaren kamen Quba, Mustang und PDF24 dazu. Seitdem hat sich einiges getan: Quba 2.0 prüft Rechnungen jetzt auch offline, die OpenXRechnungToolbox wird nicht mehr weiterentwickelt, und die KoSIT veröffentlicht regelmässig neue Fassungen ihres Regelwerks. Zeit für einen Überblick, was unter Linux heute funktioniert.
Zwei Formate, ein Problem
Eine E-Rechnung im Sinne des deutschen #Umsatzsteuergesetzes ist eine strukturierte Datei nach der europäischen Norm #EN16931. In der Praxis kommen zwei Formen an:
Eine gravierende Sicherheitslücke im #Linux Kernel erlaubt entfernte Root Exploits. Die KI Claude von #Anthropic hat einen funktionierenden Exploit für CVE-2026-98432 geschrieben. Einige Distributoren wie #Ubuntu und #RHEL sind noch ohne Patches. https://www.golem.de/news/linux-luecke-claude-schreibt-root-exploit-ubuntu-und-rhel-ohne-patch-2610-214664.html
Don't summon the dark forces—just run NetBSD! Portable, clean, and reliable enough to wake the dead (or at least that 20-year-old ThinkPad in your closet). 💻🚩
Happy Halloween to all the BSD daemons out there! 😈🎃
What’s the weirdest hardware you’ve resurrected with NetBSD? 🧙♂️
#NetBSD #Unix #Halloween #RetroComputing #OpenSource #RunBSD #Linux #noai #nollm #noslop


'No Space Left on Device' With 50GB Free Means You're Out of Inodes, and df -i Shows It
https://lockergnome.com/no-space-left-on-device-with-free-disk-out-of-inodes-df-i/
#sysadmin #ext4 #inodes #linux

Alt...
Chris Pirillo, sketched in blue ballpoint on a ruled index card, pulls an overstuffed drawer from a card catalog while the rest of the room stands empty.
«Erneut kritischer Bug in Linux TCP/IP aufgedeckt – Updates in Arbeit:
Eine kritische Lücke im TCP/IP-Stack des Linux-Kerns erlaubt Remote Code Execution. Anthropics Claude entdeckte den elf Jahre alten Fehler.»
Ok, ich werde mich dementsprechend auf dem Laufenden halten um so rasch wie möglich die Linux'e entsprechend upzudaten.
#linux #tcp #ip #tcpip #update #inarbeit #renote #code #updat #netzwerk #internet

I really appreciate your sense of humor guys :)
Now the problems that we identified together are:
1. #FreeBSD - no - because of slop/Omarchy
2. #OpenBSD - no - because of taking money from Dept of Defense (USA)
3. #Linux - no - because of slop
4. #NetBSD - no (at least for me) - because no hardware support
5. #Internet - no - because also DoD
Holy crap - my options are exhausted. Now what ?
Any advice ? :P
Although I'm the Barista at BSD Cafe and illumos Cafe, I've always enjoyed using some Linux distributions as well.
Just as I did with my article and installation script for Void Linux on ZFS (which I've since updated to use a TUI, although it still needs some polishing before I publish it), I'll be sharing articles and other material about Alpine Linux over the coming weeks.
And something I've been using for quite a long time already will, I believe, be particularly interesting to many of you.
Stay tuned!
Roubaix: Installation, conseils, assistance numérique, Le mardi 3 novembre 2026 de 19h00 à 22h30. https://www.agendadulibre.org/events/35913 #roubaix #linux #adieuWindows #debian #mint #clxRoubaixCroix #clx #chtinux
Lomme: Votre vieux PC rame ? Passez le sous Linux pour une seconde vie !, Le samedi 31 octobre 2026 de 14h00 à 19h00. https://www.agendadulibre.org/events/36685 #lomme #réparation #recyclage #collectifCitoyenDuQuaiDesTransitions #linux #gnuLinux #logicielsLibres #atelier
Villeneuve d'Ascq: Libre à Vous, Le samedi 31 octobre 2026 de 09h00 à 12h00. https://www.agendadulibre.org/events/35700 #villeneuveD'Ascq #omjc #clx #permanence #linux #logicielsLibres #libreàVous #cij #informatique #medias #culture #educationPopulaire #vdascq #gnuLinux
Haven't seen this one before iirc:
Greg (among others) released #Linux 7.2.14 and less than five minutes later releases the -rc1 for its successor, e.g. 7.2.15-rc1.
https://git.kernel.org/pub/scm/linux/kernel/git/stable/linux-stable-rc.git/log/?h=linux-7.2.y
May you live in interesting times! 🥴
#Linux 7.3 was the record holder when it comes to commits per release. But looks like 7.4 due to a still increasing AI patch influx will overtake it, as it already contains ~1750 commits more than the merge window of 7.3 had in total – and the merge window for 7.4 is not even over yet.
Signal Desktop without a smartphone one step closer
Alpha testers can now try Signal Desktop as a standalone app (not publicly available yet)
Read more 👉️ https://aboutsignal.com/news/signal-desktop-without-a-smartphone-one-step-closer/
#signal #signalapp #signalmessenger #aboutsignal #tech #news #windows #linux #macos
⋅ PHP2Shell : en combinant les failles PHP à une faille root Linux, des pirates infiltrent un réseau lié au gouvernement américain

Looking for continued help with Linux Cinnamon Mint.
I have a program I need to run in wine in the terminal window.
I'd love to create a macro/hot key that can open the terminal and then run the following in the terminal:
export WINEARCH=win32
export WINEPREFIX=~/.wine-dotnet48
cd /home/lj/Desktop/ywriter
wine yWriter7.exe
I tried to add a custom shortcut under the keyboard settings and it didn't work. Neither did creating a launcher on the desktop.
I am not a programmer, though I'm comfortable with the basics. There should be an easy way to automate this.
Any ideas?
Epic Games Launcher Preview updated to fix logins on some Linux systems https://www.gamingonlinux.com/2026/10/epic-games-launcher-preview-updated-to-fix-logins-on-some-linux-systems/


#Debian LTS contributors released 41 DLAs fixing 1854 CVEs in September. Notable security updates were released for jbig2dec, linux-6.12, lxml, nginx, openssl, redis and more. In addition, Debian LTS contributors also prepared updates for the latest Debian releases. A lot of hard work was done behind the scenes by our Front Desk Fellows.
Our full report on all of it is available at https://www.freexian.com/blog/debian-lts-report-2026-09/?utm_source=mastodon&utm_medium=social
This work is funded by Freexian's Debian LTS offering. If you benefit from Debian, especially throughout its full 5-year lifecycle, become a sponsor of Debian LTS (https://www.freexian.com/lts/debian/?utm_source=mastodon&utm_medium=social) and enjoy more benefits (https://www.freexian.com/lts/debian/details/#benefits).
TUXEDO Nano Pro Gen15 mit Intel Panther Lake vorgestellt
https://linuxnews.de/tuxedo-nano-pro-gen15-mit-intel-panther-lake-vorgestellt/ #tuxedo #linux #linuxnews
OBS Studio: hotfix version 33.0.1 released
https://playingtux.com/en/articles/2026/10/obs-studio-v3301-hotfix-released/
Already fixed in #Debian.
Title: #Linux Kernel TCP Flaw With 9.8 CVSS Score Affects Ubuntu, Red Hat and Other Distributions
Link: https://thehackernews.com/2026/10/linux-kernel-tcp-flaw-with-98-cvss.html


Tipp:
Eben bei einem LMDE 7 unter VLC nach Neuinstallation und Online-Update auf einem Fujitsu E780 folgenden Effekt bei der Videoausgabe gehabt:
- mp4 Videos ruckeln je nach Film mehr oder weniger,
- bei DVD Wiedergabe Falschfarbenausgabe.
Abhilfe:
Im VLC Player unter "Werkzeuge", "Einstellungen", Reiter "Eingang/Codecs" beim ersten Eintrag die Hardwarebeschleunigung deaktivieren und anschließend speichern. Fertig.
Alt...
Untermenü des VLC-Players unter Werkzeuge, Einstellungen, Eingang/Codecs. Hier ist die Hardwarebeschleunigung auf deaktivieren zu stellen.
#LinuxArt --> Zeit für ein bisschen LinuxArt zur Unterhaltung 😄
Das sechste Wallpaper aus der Serie mit dem kleinen "Linux Inside"-Aufkleber als Thema. #linuxinside
Dieses Bild ist "gewachsen" und ich habe keine Quelle. Erst siamesisch verdoppelt, dann farblich verfremdet. Es ist FanArt , Collage und cool ... mit einem Spruch von einer Quatsch-Postkarte: 100 % E-LAN
#linuxhelden #linuxinstallparty #endof10 #adieuWindows #install_party
#linux #erfindergeistjuelich #fanart
Alt...
Man sieht eine futuristische Frau mit Helm und Brille zum siamesischen Zwilling verdoppelt. Die Farben sind gelb und blau. Dazu kommt ein Batteriesymbol 100 % E-LAN und ein Linux inside-Aufkleber mit einem Pinguin. FanArt für Linux. Eine Art erweiterte Collage. Nichts kommerzielles, nur Design-Freude.


Snif... une page se tourne... je suis donc obligé d'abandonner X.org... pour adopter Wayland.
Souvenir : voir apparaître un curseur en forme de crois sur un fond zarbi plus ou moins gris et quadrillé... après avoir installé le contenue de 99 disquettes 5" sur un 386 DX je sais plus quoi.
J'avais vu ma première fenêtre X11 sous Interactive Unix System V/386, en 1992.
J'avais déjà vu des fenêtres hein... j'avais eu un Amiga...
❄️ Volle Kühlpower für maximale Performance! 🔥
Drei Lüfter, bis zu 240 Watt Gesamtleistung und starke Kühlreserven: Das TUXEDO Stellaris 16 – Gen8 ist für anspruchsvolle Workloads und Gaming ausgelegt. 🚀
💨 Zwei große 80 × 12 mm Lüfter
🧊 Extra-Lüfter für den RAM
⚡ Leistungsstarke Kühlkörper
🎮 Performance, die du steuerst
Arbeiten oder Gaming am Limit? Du entscheidest!
👉 https://www.tuxedocomputers.com/de/TUXEDO-Stellaris-16-Gen8.tuxedo
#TUXEDO #Stellaris16 #Linux #Gaming #Cooling
Alt...
Unterseite eines Laptops mit drei leuchtenden Lüfteröffnungen, daneben der Produktname TUXEDO Stellaris 16 – Gen8 – INTEL und der Hinweis auf ein Triple‑Fan‑Kühlsystem für Spitzenleistung oder leisere Lüftergeräusche.
[EDIT : soluce, par session Wayland au lieux de Xorg]
Salut ! J'ai un soucis avec Krita et ma tablet Wacom Intuos Pen : Comment faire pour que le centre du canvas d'un document Krita soit le centre de ma tablette ?
Une question relative à la première :
Est il possible de contraindre l'espace de tracé de la tablette à l'espace du canvas
Je suis sous Linux Gnome, j'ai deux écrans et j'utilise la souris pour tout ce qui n'est pas tracé.
Merci d'avance ! 😘
#graphisme #Krita #Linux #Gnome


Canonical nimmt Entwicklung von Ubuntu Core Desktop wieder auf
Canonical hat die zuletzt stagnierende Entwicklung von Ubuntu Core Desktop wieder aufgenommen.
https://www.linux-magazin.de/news/canonical-nimmt-entwicklung-von-ubuntu-core-desktop-wieder-auf/
#linux #opensource #Ubuntu #Firefox #Mozilla #Canonical
Alt...
Ubuntu-Core-Logo: links das weiße Ubuntu-Symbol auf orangefarbener Fläche, rechts der schwarze Schriftzug „Ubuntu Core“ auf weißem Hintergrund.
Fedora unterstützt Raspberry Pi 5
Fedora unterstützt den Raspberry Pi 5 seit Version 44 zumindest mit einer grundlegenden Ausstattung. Das berichtet der Fedora-Release-Manager Peter Robinson in seinem Blog.
https://www.linux-magazin.de/news/fedora-unterstuetzt-raspberry-pi-5/
#linux #opensource #Fedora #RaspberryPi5
Alt...
Grüne Leiterplatte mit Aufdruck „Raspberry Pi AI HAT+ 2“ und Raspberry-Pi-Logo, über Abstandshalter auf einer zweiten Platine montiert. Sichtbar sind Chips, GPIO-Leiste, Flachbandkabel und Metallanschlüsse.
 [
I accidentally tested GNOME OS Preview on my work laptop (I made an install flash drive for another computer and then left it in when rebooting…), and holy smokes this is smooooooth.
Idk if it’s just GNOME 51 updates, or something GNOME OS itself is doing, but it feels really, really snappy. And GNOME 50 on Fedora Silverblue was no slouch, either!
I’m telling myself to not use it for work, but everything I do is backed up… 👀
Get more memory with zram or zswap
In this blog post, you will learn about zram and zswap to virtually increase available memory using compression
https://dataswamp.org/~solene/2026-10-28-zram-zswap-compressed-memory.html
gemini://perso.pw/blog/articles/zram-zswap-compressed-memory.gmi
Guten Morgen zusammen!
Im heutigen Video zeige ich euch das Start-Event zur derzeitigen Erweiterung „Midnight” in der aktuelle Variante von „World of Warcraft“. Das Event ist sehr cineastisch inszeniert.
Viel Vergnügen: https://tube.tchncs.de/w/9amfNmJWzdLzGWPQEX5SUH
oder hier: https://hatnix.net/vod/2026-10-29.html
#hatclan #Linux #Gaming #Video #LetsPlay #WorldOfWarcraft
CISA warnt vor aktiv ausgenutzter Sicherheitslücke im Linux-Kernel
Die US-amerikanische Cybersicherheitsbehörde CISA hat zwei weitere Sicherheitslücken in ihren Katalog bekanntermaßen ausgenutzter Schwachstellen (Known Exploited Vulnerabilities, KEV)…
#linux #opensource #LinuxKernel #CVE202641709 #CVE202646300 #CISA
Alt...
Zentrale kreisförmige Netzkugel mit orangefarbenem Schriftzug „CVE“, umgeben von stilisierten Personen- und Schildsymbolen in Schwarz und Blau auf weißem Hintergrund.
Angriffe auf Linux- und VMware-ESX-Schwachstellen | heise online https://share.google/gE8OBgZ3XWmSklIRx
#Linux #itsecurity
Eine Exploit-Kette aus #PHP-Lücken und einem #Linux-Bug ermöglicht Angreifern die Übernahme von Firewalls. Betroffen war auch eine US-Behörde. https://winfuture.de/news,162277.html?utm_source=Mastodon&utm_medium=ManualStatus&utm_campaign=SocialMedia
RE: https://mastodon.bsd.cafe/@midtsveen/117331278381810538
Let’s not talk about Fedora 31, which was released on this day seven years ago! 🙃
#FreeBSD #OpenBSD #NetBSD #Unix #Linux #BSD #Meme #Memes #Humor #SpongeBob
When you say ‘I use Linux’ and accidentally summon the entire BSD family.
#FreeBSD #OpenBSD #NetBSD #Unic #Linux #BSD #Meme #Memes #Humor #SpongeBob
Alt...
Six-panel cartoon featuring SpongeBob, Patrick, and Squidward. Patrick says, “I use Linux.” Squidward asks, “What is Linux?” SpongeBob replies, “It means he is afraid of BSD.” Squidward responds, “No it does not.” The next panel lists “FreeBSD, OpenBSD, NetBSD,” while Patrick looks funny. In the final panel, SpongeBob raises his hands in panic as Patrick says, “Stop it Patrick! You’re scaring him.”
Vibe Coding Projekt: Ein Inventur Helfer für die Arbeit
Ich habe mir, um mir die Arbeit zu erleichtern, ein Gefahrstoffkataster erstellt. Das benötige ich, um den Chemikalienbestand auf der Arbeit zu erfassen.
#gefahrstoffkataster #vibecoding #Linux
https://gnulinux.ch/vibe-coding-projekt-ein-inventur-helfer-fuer-die-arbeit
CachyOS Linux working on a dedicated kernel for supporting Easy Anti-Cheat v2 https://www.gamingonlinux.com/2026/10/cachyos-linux-working-on-a-dedicated-kernel-for-supporting-easy-anti-cheat-v2/
Youth Hacking 4 Freedom 2026 - Die Gewinner
Bereits zum fünften Mal unterstützt die Free Software Foundation Europe Jugendliche bei der Umsetzung ihrer Programmierideen. Damit fördert die Initiative eine Kultur der Offenheit, Transparenz und digitalen Unabhängigkeit.
#FSFE #YH4F #Jugend_hackt #Linux
https://gnulinux.ch/youth-hacking-4-freedom-2026-die-gewinner
Ubuntu Core Desktop has been restarted with a dedicated team with plans to improve Linux gaming https://www.gamingonlinux.com/2026/10/ubuntu-core-desktop-has-been-restarted-with-a-dedicated-team-with-plans-to-improve-linux-gaming/
Mesa 26.2.6 brings fixes for The Witcher 3 Remastered and various other Linux driver issues https://www.gamingonlinux.com/2026/10/mesa-26-2-6-brings-fixes-for-the-witcher-3-remastered-and-various-other-linux-driver-issues/
Why am I being so hard on the @FreeBSDFoundation and developers associated with #FreeBSD in general? Because as someone who worked on Windows directly for a significant portion of my career, yet switched immediately to #linux the moment Microsoft announced the OpenAI partnership only to watch Linux embrace the slop I need to know the stand of wherever I go next.
Linux just wasted four years of my time. I want to know if FreeBSD will have better standards and ethics. It's a reasonable ask
APT 3.3.5 beschleunigt die Auflösung von Abhängigkeiten
https://linuxnews.de/apt-3-3-5-beschleunigt-die-aufloesung-von-abhaengigkeiten/ #debian #apt #linux #linuxnews
#LUG #Linux #Worms
Schon was vor am Dienstag 3.November 2026 ?
Der Wormser Linux User Stammtisch trifft sich. Termin akzeptieren und vorbei kommen!
🆕 Webseite im neuen Design
https://wolust.de
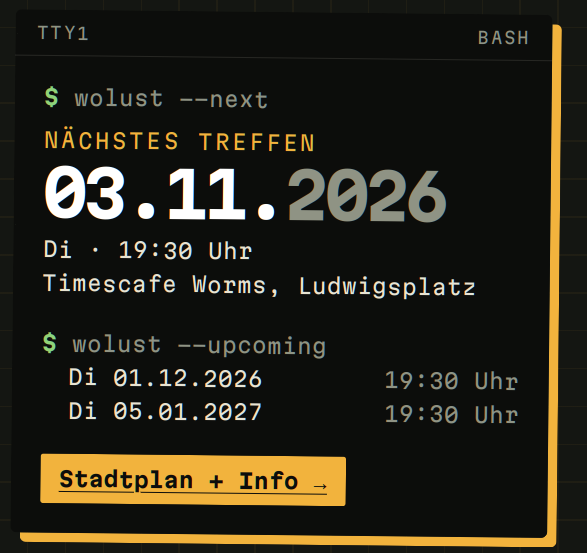
Alt...
Ausschnitt Webseite Wolust. Neues Design
Canonical nimmt Entwicklung von Ubuntu Core Desktop wieder auf
https://linuxnews.de/canonical-nimmt-entwicklung-von-ubuntu-core-desktop-wieder-auf/ #canonical #ubuntu #immutable #linux #linuxnews
AppImage Manager
Diese GNOME-Extension ist ein einfaches Werkzeug, um AppImages in den Desktop zu integrieren.
New Signal Desktop update (8.34) 🎉
- Contact sharing (via attachments)
- Sticker replies
- Improved handling and performance for connected audio devices
👉 https://aboutsignal.com/releases/signal-desktop-releases/
#signal #signalapp #signalmessenger #aboutsignal #news #windows #linux #macOS #tech
Ubuntu will Firmware für LTS-Kernel getrennt verwalten
https://linuxnews.de/ubuntu-will-firmware-fuer-lts-kernel-getrennt-verwalten/ #ubuntu #canonical #linux #linuxnews

Toujours dans la lettre d'infos mensuelle de @aldil :
# Choisir son Linux + 30 ans April #
19/11 à 19h00 à Rancy Part-Dieu (#Lyon)
Avant l'#installparty du 21/11 @CampusDuLibre Les différentes saveurs de #Linux (mise à jour, installation d'applications, gestionnaire de bureau, bref choisir ses parfums d'ergonomie, l'élégance et d'efficacité.
À la la retour les 30 ans de l'@aprilorg (#april)
Plus d'infos : https://www.aldil.org/events/jeudi-du-libre/
APT 3.3.5 improves dependency solver performance by up to 20%, reduces page faults by 65%, and updates repository signing-key handling.
https://linuxiac.com/apt-3-3-5-released-with-up-to-20-faster-dependency-resolution/
Alt...
APT 3.3.5 improves dependency solver performance by up to 20%, reduces page faults by 65%, and updates repository signing-key handling.

[$] The campaign to push Northstar into Linux distributions
There is not a broad selection of mature, open-source web-browser engines for Linux users. Most of the browsers available for Linux are based on one of just three projects: Chromiu [...]

We tried to take look in the light of some of the W^X work we've been doing in #systemd and #Linux back to the PHP security issues that were recently discovered.
I'm not an exploit expert but I do think that a W^X image-based system is in a better position to deal with such attacks even if it doesn't remove all types of RCE bugs.
Thunderbird verbessert Mailanzeige unter Linux
Die MZLA Technologies Corporation hat Version 159.0 des freien E-Mail-Programms Thunderbird Desktop veröffentlicht.
https://www.linux-magazin.de/news/thunderbird-verbessert-mailanzeige-unter-linux/
#linux #opensource #Thunderbird #Mozilla #EMail
Alt...
Blaues Thunderbird-Logo als stilisierter Vogel, der einen weißen Briefumschlag umschließt. Im grauen Hintergrund schweben weiße Kacheln mit Apple-Logo, Yahoo!-Zeichen und weiteren Umschlagsymbolen.
Wir sind heute und morgen noch auf der itsa 2026!
Testet unsere Notebooks & TUXEDO OS, tauscht euch mit unseren Experten aus und gewinnt mit etwas Glück einen TUXEDO-Plüschpinguin! 🐧
📍 Halle 7A, Stand 332
📅 27.–29.10.2026 | Nürnberg
#Cybersecurity #ITSecurity #Linux #itsa26
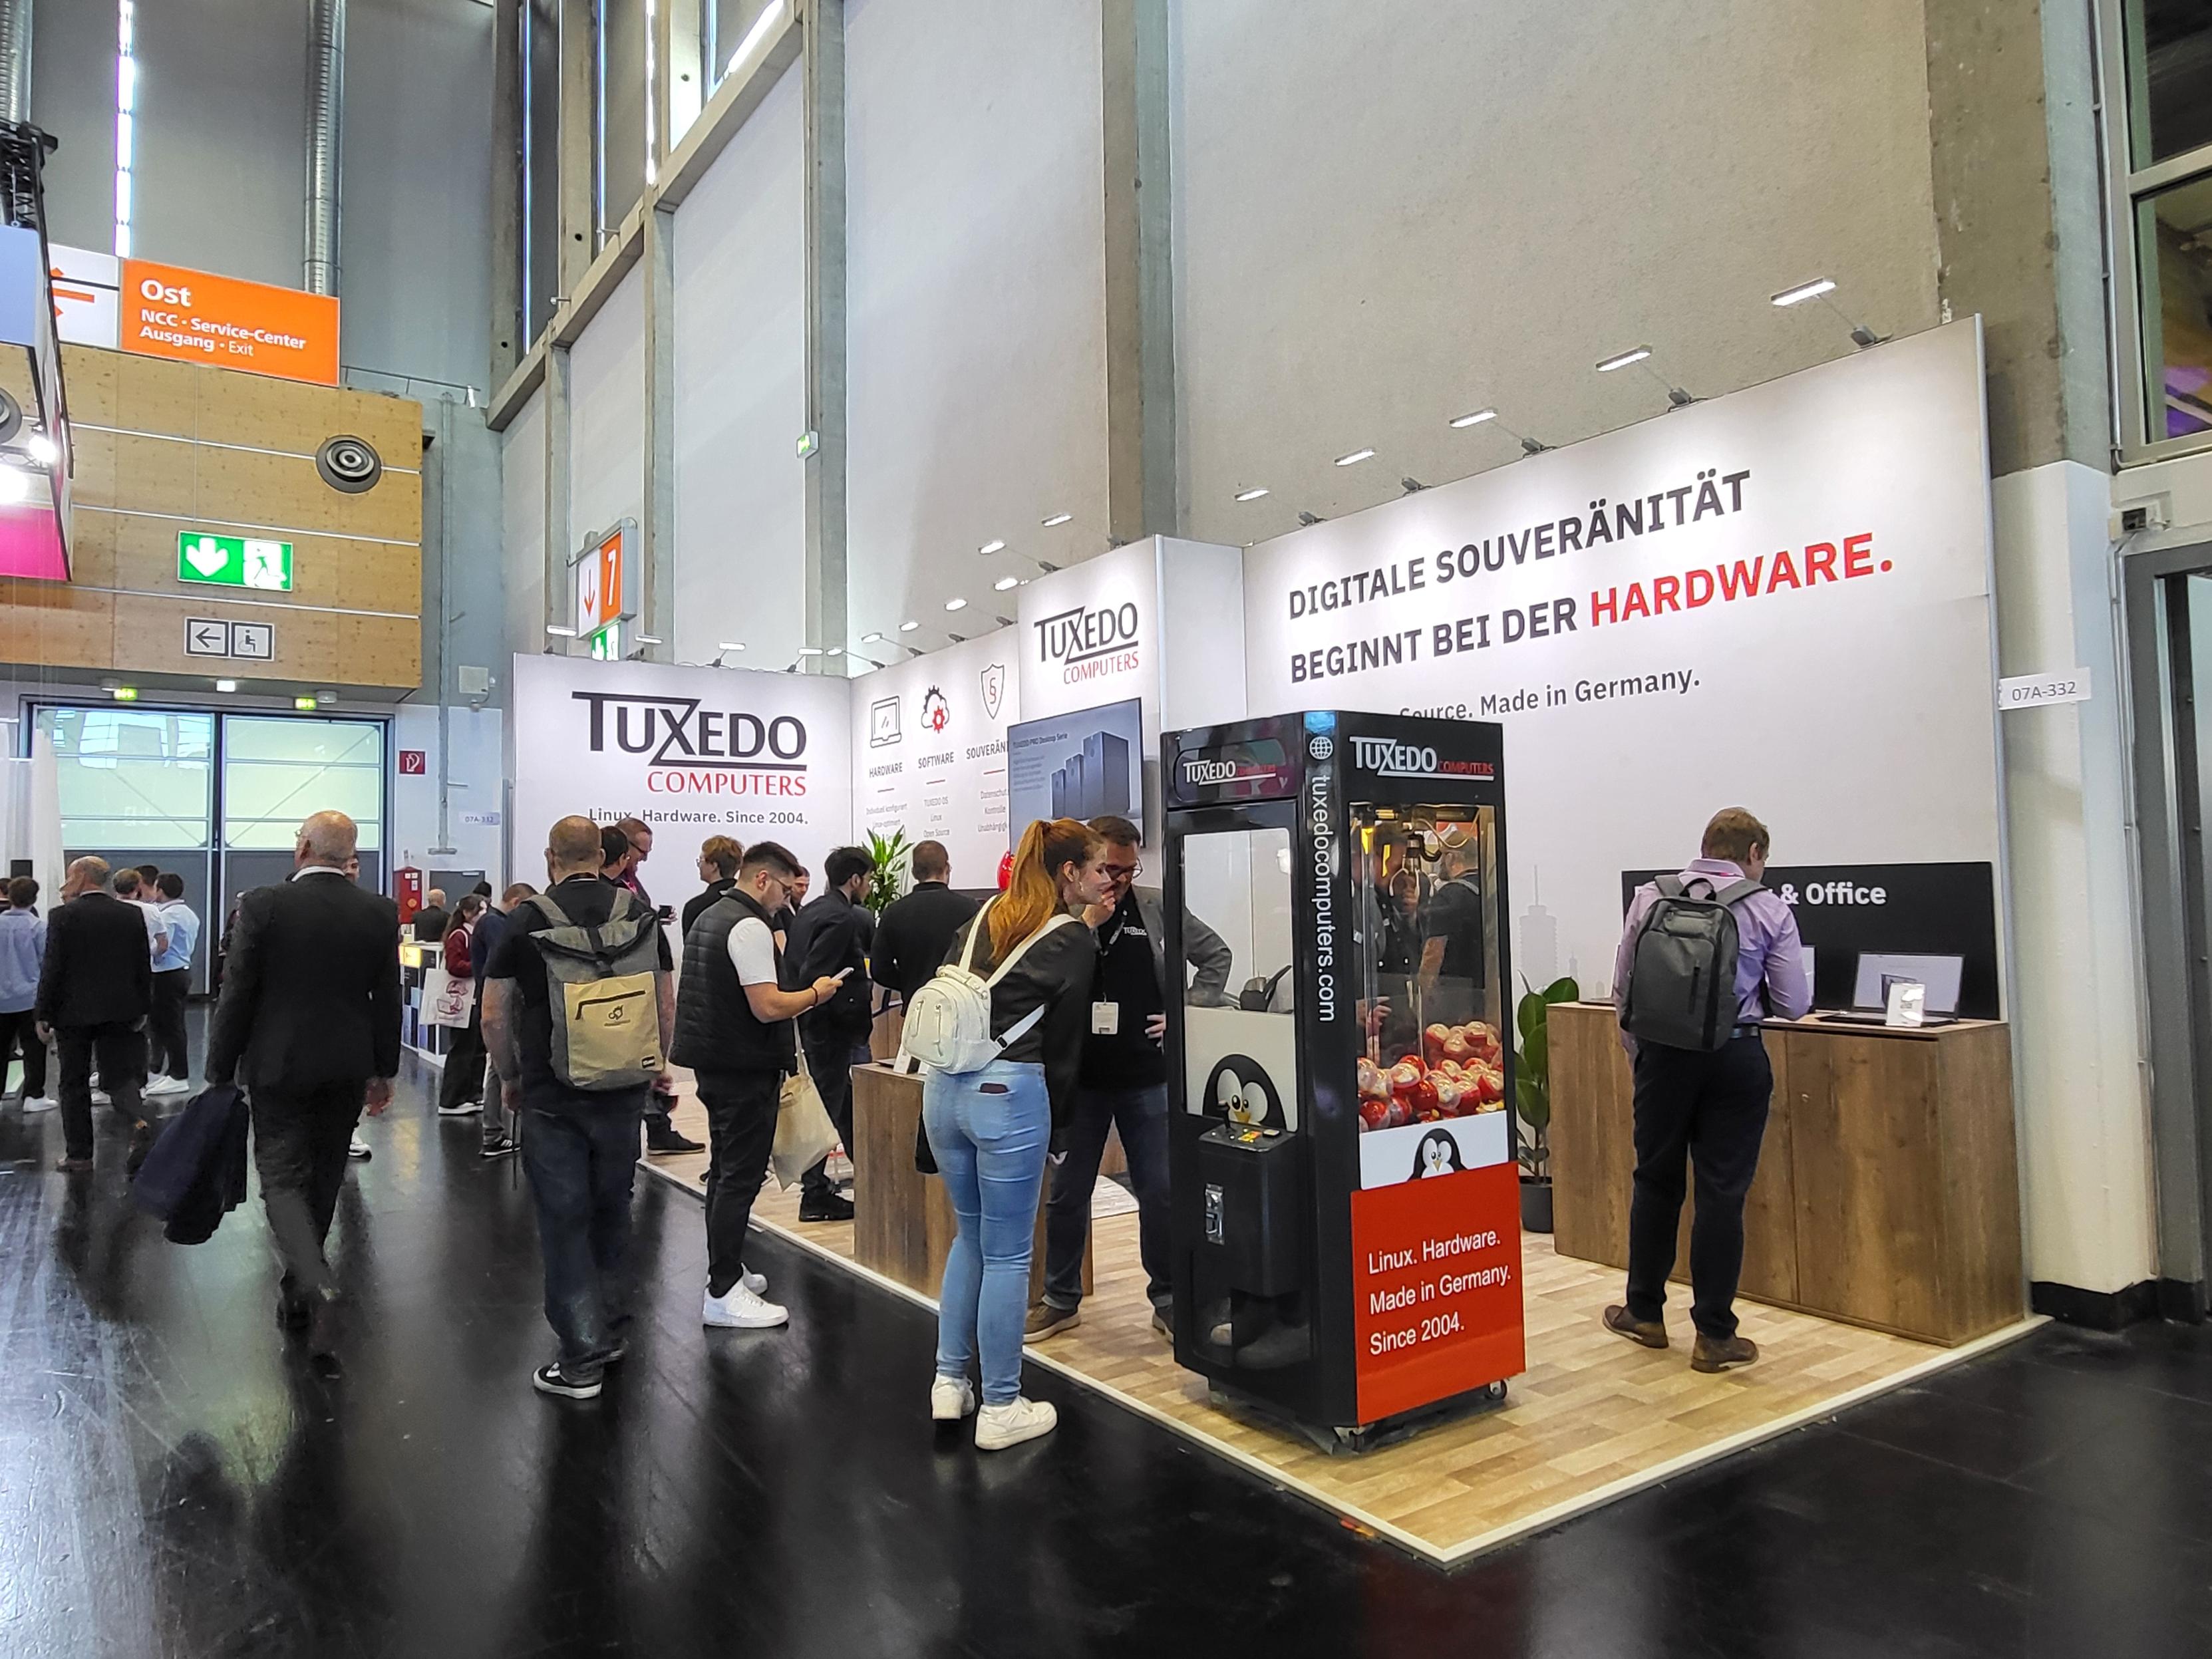
Alt...
Menschen am TUXEDO Messestand und davor, die neugierig die Greifarmmaschine ansehen.
L'IA gen est en train de pénétrer dans le travail de développement de la distribution linux Debian. Certains contributeurs ont décidé d'arrêter d'y contribuer pour cette raison... Les communauté sont en train d'éclater parce que les IA bros veulent en foutre de partout pour "gagner du temps" au prix de l'indépendance. Annonce de Josch qui explique très bien : https://lists.debian.org/debian-devel/2026/10/msg00263.html #linux
VKD3D-Proton 3.1 brings a new stable release, ahead of more important changes to come https://www.gamingonlinux.com/2026/10/vkd3d-proton-3-1-brings-a-new-stable-release-ahead-of-more-important-changes-to-come/

Librezo et la Petite Rockette vous proposent une install party le 21 novembre à Paris 11 de 14h à 17h..
Bye bye GAFAM, bonjour GNU/Linux.
Tails 7.15.1 sperrt kompromittierte Zertifikate
Das Tails-Projekt hat am 23. Oktober die Notfallversion 7.15.1 seines auf Anonymität ausgelegten Live-Betriebssystems veröffentlicht.
https://www.linux-magazin.de/news/tails-7-15-1-sperrt-kompromittierte-zertifikate/
Alt...
Weißes Tails-Logo mit stilisiertem, geometrischem Symbol auf violettem Hintergrund.
heise+ | Fensterverwaltung #niri vorgestellt | iX Magazin https://www.heise.de/ratgeber/Fensterverwaltung-niri-vorgestellt-11484720.html #heiseplus #OpenSource #Linux
L'IA gen est en train de pénétrer dans le travail de développement de la distribution linux Debian. Certains contributeurs ont décidé d'arrêter d'y contribuer pour cette raison... Les communauté sont en train d'éclater parce que les IA bros veulent en foutre de partout pour "gagner du temps" au prix de l'indépendance. Annonce de Josch qui explique très bien : https://lists.debian.org/debian-devel/2026/10/msg00263.html #linux
Hi #AlpineLinux! ❤
The Alpine Linux package for pipe-viewer is still at version 0.5.3, while upstream has released version 0.5.8.
Version 0.5.5 explicitly fixes the 400 Bad Request error caused by YouTube changes. Users on Alpine currently encounter this issue when using the packaged version.
Could the package be updated to the latest upstream release, ideally 0.5.8? And how?
Alpine package: https://pkgs.alpinelinux.org/package/edge/community/x86_64/pipe-viewer
Upstream releases: https://github.com/trizen/pipe-viewer/releases
Relevant upstream fix: https://github.com/trizen/pipe-viewer/releases/tag/0.5.5
#Linux #Alpine #LinuxDev #Unix #PipeViewer #YouTube #YTDLP #Invidious #TTY #LinuxHelp #APK
Hi #AlpineLinux
The Alpine Linux package for pipe-viewer is still at version 0.5.3, while upstream has released version 0.5.8.
Version 0.5.5 explicitly fixes the 400 Bad Request error caused by YouTube changes. Users on Alpine currently encounter this issue when using the packaged version.
Could the package be updated to the latest upstream release, ideally 0.5.8? And how?
Alpine package: https://pkgs.alpinelinux.org/package/edge/community/x86_64/pipe-viewer
Upstream releases: https://github.com/trizen/pipe-viewer/releases
Relevant upstream fix: https://github.com/trizen/pipe-viewer/releases/tag/0.5.5
#Linux #Alpine #LinuxDev #Unix #PipeViewer #YouTube #YTDLP #Invidious #TTY #LinuxHelp #APK
Für alle, die gerne weg von #windows wollen, sich aber nicht gut mit #Linux auskennen.
Ihr könnt Ubuntu auch erstmal im Browser eures PCs testen.
https://distrosea.com/start/ubuntu-26.04-default/
⋅ Mozilla Thunderbird 159 Email Client Improves Tray Icon Support on Linux
− https://9to5linux.com/mozilla-thunderbird-159-email-client-improves-tray-icon-support-on-linux
Power für Gaming, Content Creation und lokale KI: Das TUXEDO Stellaris 16 – Gen8 vereint High-End-Hardware mit Linux.
⚡ Intel Core Ultra 9 290HX Plus
🎮 Bis zu NVIDIA GeForce RTX 5090
🧠 Bis zu 128 GB RAM
Für alle, die mehr aus ihrem Notebook herausholen wollen.
👉 https://www.tuxedocomputers.com/de/TUXEDO-Stellaris-16-Gen8.tuxedo
#TUXEDO #Linux #LinuxGaming #OpenSource
Alt...
TUXEDO-Werbemotiv: Stellaris 16 Laptop vor einer Weltraumkulisse, Bildschirm zeigt einen halb leuchtenden Planeten mit roten Magmastrukturen und einem „X“-Leuchteffekt; darunter der Slogan „Leistung vom anderen Stern“ und der Modellhinweis „TUXEDO Stellaris 16 - Gen8 - INTEL“.
Digitale Souveränität durch Open Source
Wie gestalten Unternehmen ihre IT unabhängig von einzelnen Herstellern? TUXEDO und Fsas Technologies zeigen es bei unserem gemeinsamen Event in Augsburg.
📅 18. November 2026, 17:30–19:15 Uhr
📍 TUXEDO Computers, Alter Postweg 101, 86159 Augsburg, 12. Stock
Die Teilnahme ist kostenlos, eine Anmeldung ist erforderlich.
Jetzt anmelden:
https://my.tuxedocomputers.com/de/event/digitale-souveranitat-durch-open-source-20/register
#OpenSource #DigitaleSouveränität #Linux #IT #Augsburg
Alt...
TUXEDO-Veranstaltung "Digitale Souveränität durch Open Source" — 18. November 2026, 17:30 Uhr, TUXEDO HQ Augsburg; Anmeldung erforderlich, kostenfrei; links große Textfläche, rechts halbtransparentes X über Foto von Mitarbeitenden.
Are you blind? Do you like Telegram? Do you use Linux for some reason? Well, today's slop is for you! Don't worry, it tastes like oatmeal. Orca Telegram Access is an Orca extension that makes Telegram Desktop, tested on NixOS cause I'm special (ed), and Orca 51. Telegram Desktop is mostly accessible, but doesn't auto-read incoming messages and such like a real messaging app should. This is objective fact, not opinion, and if you don't think so you can go eat fried mushrooms. It also cleans up some announcements, like saying the message box is read only. Do note that this is AI generated. If you don't like it, fix foss accessibility yourself or if you really want to stop me, come kill me yourself like a real anarchist.
Nextcloud: Daten besser ordnen mit zusätzlichen Konten
Zusätzliche Nextcloud-Konten für Datenbestände erhöhen die Übersicht im eigentlichen Dokumentenbereich.
#Nextcloud #Konten #Übersicht #Linux
https://gnulinux.ch/nextcloud-daten-besser-ordnen-mit-konten
TUXEDO auf der electronica 2026! 💻🐧
Vom 10. bis 13. November sind wir in München dabei!
📍 Halle B4, Stand 339
💻 Linux-Notebooks live erleben
🐧 TUXEDO OS entdecken
🤝 Unser Team persönlich treffen
Ihr möchtet euch mit unseren Experten austauschen? Vereinbart jetzt einen Termin!
👉 https://my.tuxedocomputers.com/event/electronica-4/register
Wir freuen uns auf euch!
Alt...
Ankündigung der Messe "electronica in München" (10.–13. November 2026), Halle B4 Stand 339, vor Münchens Skyline mit Frauenkirche und Rathaus, groß transparentes X im Vordergrund und Logos von electronica und TUXEDO.